

No s'ha violat res. L'agent ha fet la seva feina, ha tocat una dependència, una configuració o un servei que ningú li ha demanat que toqui i s'ha mantingut dins dels seus permisos tot el temps. En aquesta sessió, veureu per què aquest cas és més difícil que qualsevol atac: com un límit traçat per endavant acaba sent més ampli que la tasca requerida, per què una aprovació és un...cisió feta una vegada mentre l'execució continua, com l'accés permanent va convertir el portàtil del desenvolupador en les joies de la corona i com és la recuperació quan l'actor no pot explicar el seu propi raonament. Registra't ara per veure on es troba l'últim moment aplicable i què conté el radi de l'explosió.

Des del moment en què un agent d'IA instal·la una dependència o modifica un Dockerfile, el vostre SBOM i les suposicions de procedència ja s'estan provant, i la majoria dels equips no tenen manera de verificar què va passar realment. En aquesta sessió, veureu el canvi real en directe: com canvia el moment de la instal·lació un cop cap desenvolupador mira primer el nom del paquet, ja sigui SBOMs i la procedència encara es mantenen quan un agent va fer la descisió, i el que queda de la revisió de codi i el desplaçament a l'esquerra quan els agents commit, i de vegades es fusionen, pel seu compte. Registra't ara per veure què és un agent realment segur pipeline requereix a la pràctica, no només a la teoria.

Mireu el nostre proper seminari web! Els assistents de codificació d'IA al·lucinen noms de paquets, i els atacants ja estan registrant aquests noms falsos amb programari maliciós. En aquesta sessió, veureu com cartografiar tot el vostre ecosistema d'IA en directe, amb l'inventari d'IA i la llista de materials d'IA que mostren tots els models, agents i dependències introduïdes per IA al vostre programari. Descobriu com Xygeni Shield bloqueja els paquets maliciosos abans que existeixi una signatura, tancant la bretxa que deixen oberta els escàners basats en signatures. Mireu ara per veure com protegir el vostre programari abans que l'ocupació il·legal converteixi el següent suggeriment d'IA en un punt d'entrada.

Mireu ara la nostra xerrada SafeDev: Codi obert, IA i la nova superfície d'atac: codi armat, defenses més intel·ligents. A mesura que la IA i el codi obert redefineixen el programari modern, la superfície d'atac s'està expandint més ràpid que mai. Des dels riscos de dependència i la infiltració de la cadena de subministrament fins a la generació d'explotacions impulsada per la IA, els atacants estan evolucionant, i també ho han de fer els defensors. Uniu-vos a experts de Red Hat, TikTok i Xygeni per explorar com la IA i l'automatització estan transformant la seguretat de codi obert. Mireu ara per aprendre a crear resiliència, transparència i confiança a tota la cadena de subministrament de programari modern!

Uneix-te a la nostra propera xerrada SafeDev: la IA ja és dins teu SDLCI ara què? La IA no està trucant a la porta de la vostra cadena de subministrament de programari; ja és a dins. Els copilots, els agents, els servidors MCP i les dependències generades per la IA estan remodelant la manera com es construeix, es revisa i s'envia el codi. En aquesta xerrada de SafeDev, els líders d'OWASP i els experts en AppSec explicaran què significa això realment per a la vostra postura de seguretat, on s'estan trencant els models de governança i quins controls pràctics funcionen realment sense alentir els equips d'enginyeria. Espereu conclusions concretes i accionables (no només teoria) sobre com implementar controls pràctics que protegeixin el desenvolupament assistit per IA sense convertir-se en un coll d'ampolla per als vostres enginyers. Registreu-vos ara!

La IA és ara una capa d'execució bàsica en el lliurament de programari modern, remodelant la manera com es dissenyen i escalen els atacs a la seguretat de les aplicacions i la cadena de subministrament de programari. A mesura que les organitzacions es preparen per al 2026, és fonamental entendre com els atacants exploten l'automatització, la confiança i els fluxos de treball basats en la IA. Aquest informe proporciona una anàlisi basada en l'evidència del model d'amenaces AppSec, ajudant els equips de seguretat i DevSecOps a comprendre els riscos emergents i els canvis defensius necessaris per mantenir-se al capdavant. Consulteu-lo ara!

Mireu ara la nostra xerrada SafeDev sobre cadenes de subministrament de programari sota pressió: què ens va ensenyar el 2025 sobre programari maliciós i IA, i què ve després. El 2025 va canviar. software supply chain securityLes noves mecàniques d'atac (programari maliciós assistit per IA, autopropagació i abús de confiança a gran escala) van exposar els límits de les defenses existents. Uneix-te a aquesta sessió dirigida per experts per entendre què va canviar realment el 2025 i què han d'adaptar els equips de desenvolupament i seguretat per al 2026. Mira l'episodi ara!

A partir de l'11 de setembre de 2026, la CRA us dóna 24 hores per informar a l'ENISA d'una vulnerabilitat explotada activament, fins i tot per a productes que ja són al mercat, i la majoria dels equips encara no tenen cap flux de treball per a això. En aquesta sessió, veureu el procés real en directe: generar un SBOM per saber quines versions del producte estan afectades, classificar les troballes amb anàlisis d'accessibilitat i explotabilitat per separar el risc real del soroll, i configurar notificacions perquè la persona adequada sigui alertada en el moment en què una troballa es converteix en un incident notificable. Registra't ara per veure com convertir el rellotge de notificacions de l'ARC d'una data límit legal en un flux de treball que el teu equip pot executar realment sota pressió.
La codificació Vibe està accelerant el lliurament de programari, però també accelerant el risc. A mesura que el codi generat per IA i els agents autònoms remodelen el desenvolupament, els controls tradicionals d'AppSec ja no són suficients per detectar manipulacions ràpides, codi al·lucinat i exposició automatitzada a la cadena de subministrament. Sense una governança adequada, els patrons insegurs es poden propagar a la producció a velocitat de màquina. Apreneu a protegir la codificació Vibe abans que es converteixi en el risc d'IA més gran de la vostra organització.

Mireu ara el nostre seminari web Vibe Coding Without Regret. La IA està transformant la manera com es construeix el programari, amb copilots i agents d'IA que generen una quota creixent de codi de producció. En aquesta sessió, veureu com protegir el codi generat per IA directament a l'IDE, amb detecció de vulnerabilitats en temps real. guardrails per a Copilot i priorització basada en l'accessibilitat. Descobreix com la remediació assistida per IA ajuda els desenvolupadors a solucionar problemes de manera eficient i a crear programari segur basat en IA sense perdre el control. Mira-ho ara per aprendre a crear programari segur basat en IA des del principi.

Mireu ara el nostre proper episodi de SafeDev Talk: Vulnerabilitats infinites. Defenses més intel·ligents! La gestió de vulnerabilitats està evolucionant i les eines tradicionals ja no són suficients. Uniu-vos a nosaltres per explorar com les amenaces modernes exigeixen models de risc més intel·ligents, priorització en temps real i un nou enfocament per assegurar la cadena de subministrament de programari. No us perdeu aquesta sessió plena d'informació experta per enfortir la vostra estratègia AppSec i mantenir-vos al dia del panorama dinàmic de riscos actual!

Mireu ara la nostra xerrada SafeDev: del codi al temps d'execució. Molts equips inverteixen molt en anàlisi estàtica, però les vulnerabilitats encara arriben a la producció. El repte no és la manca d'eines, sinó la manca de context per entendre el risc real. En aquesta sessió dirigida per experts, explorem per què l'AppSec moderna no pot confiar en una sola perspectiva i com la combinació d'informació a nivell de codi i en temps d'execució ajuda els equips a detectar, prioritzar i solucionar les vulnerabilitats de manera més eficaç al llarg del cicle de vida. Mireu ara per entendre on es deficienten els enfocaments actuals i com construir una estratègia de seguretat més completa i sensible al context.

Mira ara la nostra última SafeDev Talk de l'any i puja de nivell Software Supply Chain SecurityUneix-te als principals experts del sector mentre revisen les lliçons clau del 2024, descobreixen les últimes tendències i comparteixen coneixements pràctics per preparar-se per als reptes del 2025. Aquest seminari web està dissenyat per a professionals de la seguretat i equips de desenvolupament amb ganes d'innovar i mantenir-se a l'avantguarda en la dinàmica. software supply chain security món. Mira-ho ara!
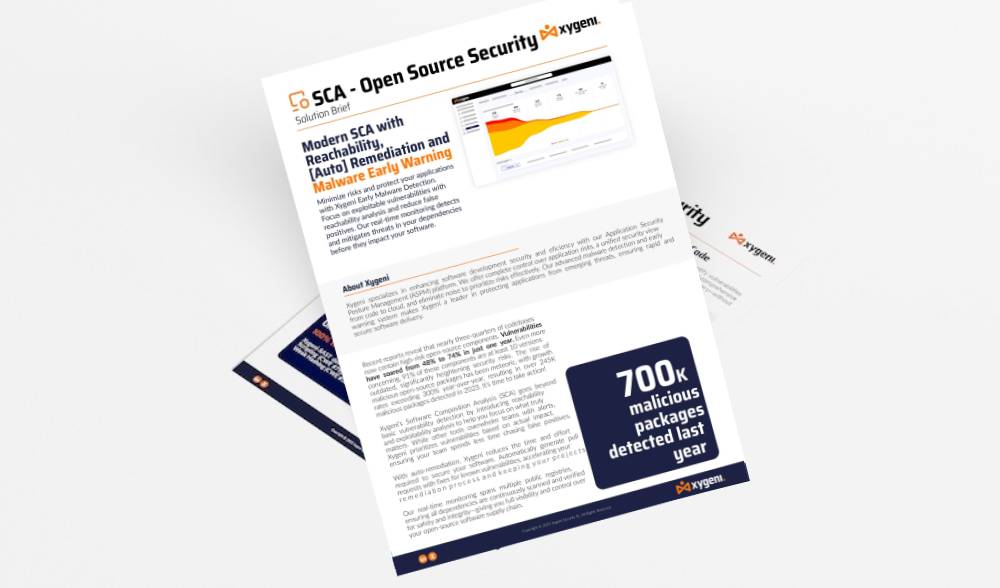
Xygeni's SCA Open Source Security La solució és essencial. Analitza i bloqueja els paquets nocius després de la seva publicació, reduint dràsticament el risc que programari maliciós i vulnerabilitats s'infiltrin als vostres sistemes. El nostre monitoratge exhaustiu abasta diversos registres públics, garantint que totes les dependències siguin examinades per garantir la seguretat i la integritat. Xygeni també millora la capacitat del vostre equip...

Mireu ara la nostra xerrada SafeDev: DevSecOps impulsat per IA: orquestrant la seguretat a escala de núvol. La seguretat no pot ser una idea de segon pla en el desenvolupament modern, i la IA està remodelant la manera com construïm, assegurem i escalem programari. En aquest episodi, els experts exploren com anar més enllà de l'aplicació de pegats i l'escaneig per aconseguir una veritable orquestració intel·ligent a tot el món. SDLCDes de la gestió de vulnerabilitats basada en IA fins a la integrada guardrails in CI/CD i en temps d'execució, aquesta xerrada analitza com és realment l'AppSec escalable i nativa del núvol. Mireu-la ara!

Mireu i aprofundiu en: la necessitat urgent d'aplicacions segures a la llum del nombre creixent de filtracions de dades i vulnerabilitats; els reptes actuals de crear programari segur i escalable, inclosos els fluxos de treball aïllats, les llacunes de comunicació entre equips remots i els riscos associats a la integració de programari de codi obert (OSS); i molt més. Apreneu a destacar entre el soroll i centrar-vos en les amenaces més crítiques. No us ho perdeu!
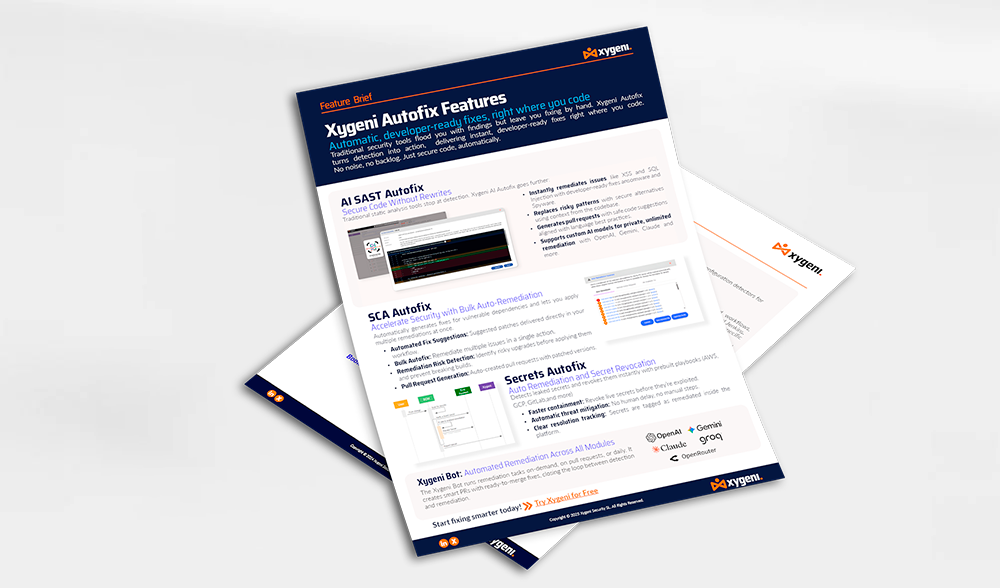
Correccions automàtiques i llestes per a desenvolupadors, just on programes Les eines de seguretat tradicionals t'inunden amb troballes però et deixen la correcció manual. Xygeni Autofix converteix la detecció en acció, oferint correccions instantànies i llestes per a desenvolupadors just on programes. Sense soroll, sense endarreriment. Només cal protegir el codi automàticament.

Mireu ara la nostra xerrada SafeDev: Com superar l'auditoria? Construint una AppSec real alineada amb ISO, NIST i CRA. Avui dia, el codi segur no és suficient; cal demostrar-ho. Amb marcs com ISO 27001, NIST CSF, CRA, DORA i NIS-2 al centre de l'escenari, les organitzacions han de crear programes AppSec preparats per a auditories que realment superin l'escrutini. En aquest episodi, els experts exploraran com passar de la política a la pràctica, integrar el compliment normatiu en... CI/CD, i alinear els equips d'enginyeria, seguretat i GRC al voltant del que realment s'aprova. Doneu-hi una ullada ara!

Mireu ara la nostra propera SafeDev Talk i Revolucioneu la vostra estratègia DevSecOps! Exploreu com la gestió proactiva de riscos pot transformar la vostra estratègia DevSecOps i enfortir la vostra cadena de subministrament de programari contra les amenaces emergents. Aquesta sessió està pensada per a líders de ciberseguretat i equips de desenvolupament dedicats a mantenir-se a l'avantguarda en el panorama cada cop més complex de les vulnerabilitats. Doneu un cop d'ull a l'episodi ara!

Mireu la nostra xerrada SafeDev: IA desencadenada: Navegant per les amenaces i defenses emergents en la seguretat de les aplicacions. A mesura que la IA transforma la ciberseguretat, el seu impacte en la seguretat de les aplicacions és potent i matisat. Des del programari maliciós polimòrfic fins a la manipulació de models i la injecció ràpida, els atacants utilitzen la IA per crear atacs més intel·ligents, i els defensors utilitzen la IA per detectar-los i mitigar-los més ràpidament. Mireu-la per entendre les dues cares de l'equació i aprendre a preparar el vostre programa AppSec per a la IA.
Mira la primera SafeDev Talk del 2025 i eleva el teu Open Source Security estratègies! Escolta els millors experts mentre exploren les lliçons clau del 2024, els mecanismes de defensa més innovadors i el futur de la seguretat del programari obert. Aquesta és la teva oportunitat d'avançar-te al panorama d'amenaces en constant evolució i aprendre estratègies proactives per assegurar la teva cadena de subministrament de programari!

Aquest informe destaca l'augment dels atacs cibernètics contra les cadenes de subministrament de programari, l'explotació de vulnerabilitats en les dependències de codi obert i CI/CD pipelines. Amb regulacions com DORA i NIS2 que intensifiquen els requisits de compliment, és necessari prendre mesures de seguretat robustes. Milloreu la vostra organització. software supply chain security, garantint la resiliència contra les amenaces cibernètiques en evolució el 2025 amb la nostra guia completa!

Els equips de seguretat sovint depenen de SCA i SAST per separat, cosa que pot provocar fatiga d'alerta, informació fragmentada i riscos perduts. En lloc d'escollir entre ells, el veritable repte és com fer que treballin junts per a una postura de seguretat més forta. Mireu la nostra SafeDev Talk i exploreu per què SCA per si sol no és suficient, com l'anàlisi d'accessibilitat redueix els falsos positius, per què SAST omple buits crítics en la cobertura d'AppSec i molt més. Mireu-ho ara!
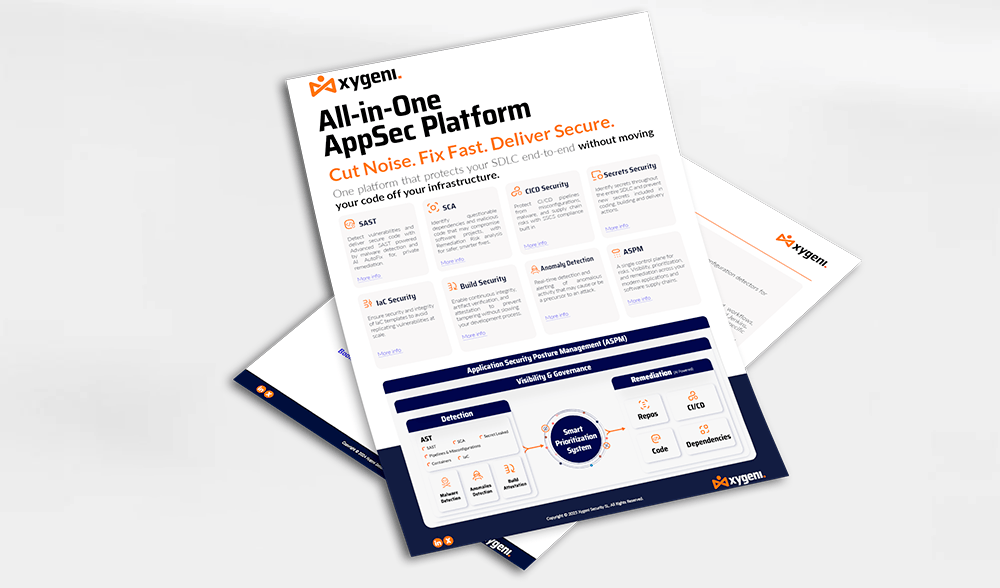
Les capacitats úniques de Xygeni proporcionen una visibilitat completa de la cadena de subministrament de programari, permetent un procés sistemàtic per avaluar els riscos associats a la seva cadena de subministrament de programari, identificant i prioritzant els components més crítics, i avaluant i millorant la seva postura de seguretat global i detallada amb un esforç eficaç i eficient...

Application Security Posture Management (ASPM) està guanyant força dia a dia. Tanmateix, és possible que les seves funcionalitats específiques no siguin del tot clares per a tothom. Assegura't el teu lloc ara! Uneix-te a la nostra xerrada SafeDev "Necessites ASPM a la teva vida?” amb els experts en ciberseguretat James Berthoty, William Palm i Luis Garcia per explorar el potencial de ASPM com a solució holística de seguretat d'aplicacions i continua potenciant la teva organització!
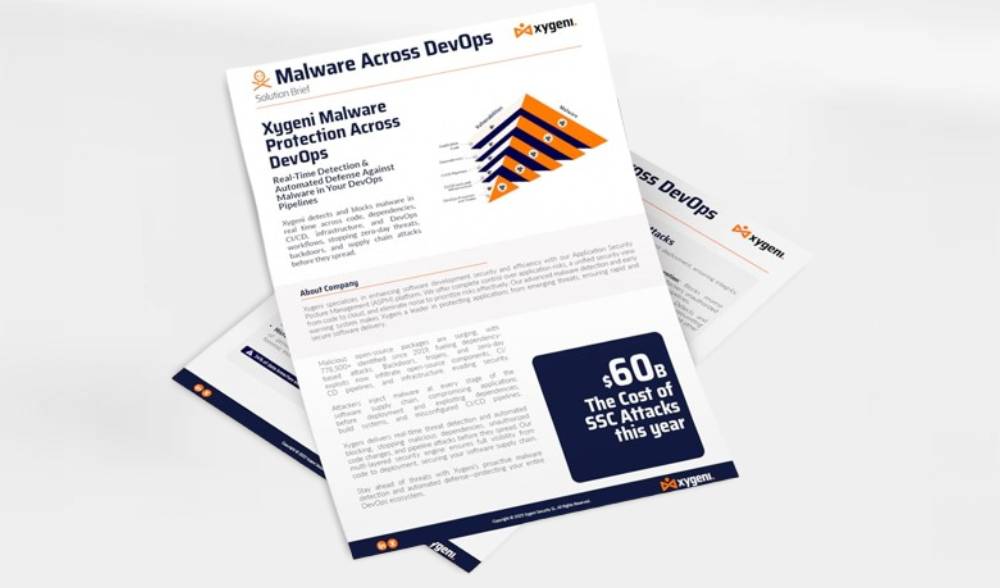
La solució de detecció de programari maliciós per a DevOps de Xygeni proporciona protecció en temps real contra el codi maliciós injectat a la cadena de subministrament de programari. Analitza contínuament el vostre SCM i CI/CD entorns per detectar programari maliciós, portes del darrere i artefactes sospitosos abans que arribin a producció. En integrar-se al principi del procés de desenvolupament, Xygeni ajuda els equips a bloquejar les amenaces a l'origen. La solució admet una ràpida...

Segueix la nostra SafeDev Talk i transforma la teva estratègia AppSec! Descobreix per què ASPM (Application Security Posture Management) és la clau per superar la fatiga de les alertes, unificar els coneixements de seguretat i prioritzar els riscos reals. Els millors experts en ciberseguretat s'endinsaran en el futur d'AppSec i DevSecOps, compartint estratègies pràctiques per ajudar-vos a mantenir-vos al capdavant. No us perdeu aquesta oportunitat d'aprendre a optimitzar els fluxos de treball de seguretat i crear una estratègia DevSecOps perfecta. Mireu-ho ara!

Mireu ara la nostra SafeDev Talk: Seguretat per defecte: Com la correcció automàtica està remodelant l'AppSec? La "seguretat per defecte" ja no és opcional; és la nova línia de base. Amb codi generat per IA, components d'IA integrats i cicles de desenvolupament ultraràpids, les portes de seguretat tradicionals s'estan quedant curtes. La resposta? Defenses proactives i una correcció automàtica pràctica que funciona on viuen els desenvolupadors. Mireu ara i feu el següent pas en l'AppSec moderna!

Mireu la nostra edició d'octubre de SafeDevTalk per descobrir com transformar l'anàlisi de composició de programari (SCA) i protegir la cadena de subministrament de programari contra les amenaces emergents.
Aquesta sessió està dissenyada per a líders de ciberseguretat i equips de desenvolupament que busquen mantenir-se a l'avantguarda en el complex panorama actual de les vulnerabilitats de codi obert.

Descobreix estratègies per defensar el teu CI/CD pipelinecontra amenaces emergents com ara EPI directes i indirectes, injeccions de programari maliciós i enverinament per artefactes, entre d'altres.
aquesta eBook, escrit per Luis Garcia, cap de prevendes de Xygeni, us ajudarà a mantenir-vos per davant dels atacants amb la nostra guia experta sobre com identificar, prevenir i respondre als riscos de seguretat en CI/CD pipelines!

Mireu el nostre seminari web "Detecció de programari maliciós en temps real en programari de codi obert" per explorar les darreres amenaces de programari maliciós que afecten el programari de codi obert (OSS). A mesura que l'adopció d'OSS creix, també ho fan el volum i la complexitat de les amenaces, presentant nous reptes per als desenvolupadors i les organitzacions per igual. Aquesta sessió revelarà les darreres tendències, les amenaces emergents i les estratègies avançades per protegir les vostres dependències d'OSS d'atacs maliciosos. Mireu-ho ara!

No vas poder assistir a la Conferència RSA 2024 a San Francisco.cisco? Cap problema! Mireu el nostre seminari web exclusiu i avança't a algunes de les tendències més importants en ciberseguretat, des dels canvis en CISDes de rols d'O fins a liderar desenvolupaments d'avantguarda en ciberdefensa, tot al vostre escriptori. En aquest seminari web, aprofundireu en els coneixements i estratègies més actualitzats que ofereix el món de la ciberseguretat!

Els atacs a la cadena de subministrament de programari són cada cop més freqüents i devastadors, i Gartner preveu que el 45% de totes les empreses experimentaran una bretxa el 2025. Cybersecurity Ventures subratlla encara més la gravetat d'aquesta amenaça, projectant la impressionant xifra de 138 milions de dòlars en danys anuals causats pels atacs a la cadena de subministrament de programari el 2031. Aquestes previsions alarmants destaquen la necessitat urgent que les organitzacions prioritzin els seus... SSCSAprèn com!
En el món del desenvolupament de programari, en ràpida evolució, assegurar la cadena de subministrament de programari s'ha convertit en una preocupació crítica. Això eBook proporciona una guia completa per comprendre i mitigar les amenaces a la cadena de subministrament de programari, amb un enfocament particular en la integració contínua/desplegament continu (CI/CD) sistemes...
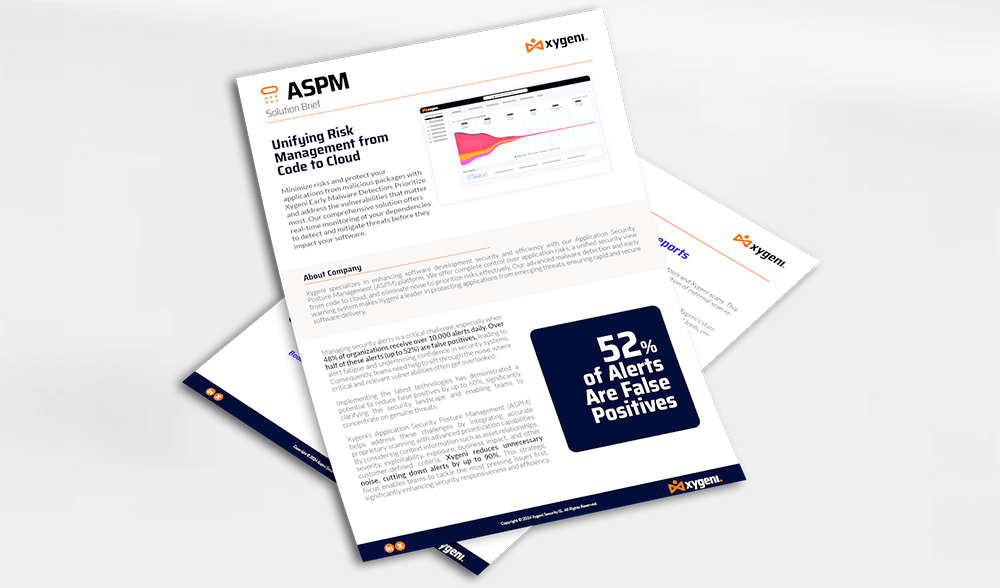
Xygeni's Application Security Posture Management (ASPM) ajuda a abordar aquests reptes integrant una exploració patentada precisa amb capacitats de priorització avançades. En tenir en compte la informació contextual com ara les relacions amb els actius, la gravetat, l'explotabilitat, l'exposició, l'impacte empresarial i altres criteris definits pel client, Xygeni redueix el soroll innecessari...
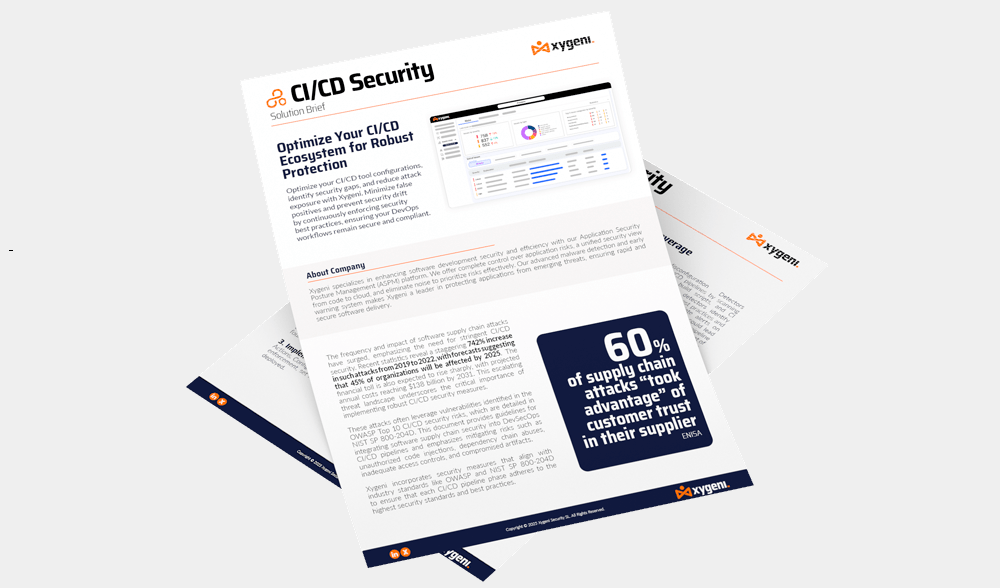
Optimitzeu el vostre CI/CD configuracions d'eines, identifiqueu les bretxes de seguretat i reduïu l'exposició als atacs amb Xygeni. Minimitzeu els falsos positius i eviteu la deriva de seguretat aplicant contínuament les millors pràctiques de seguretat, garantint que els vostres fluxos de treball de DevOps es mantinguin segurs i conformes.

Mireu ara l'episodi de SafeDev Talk de la temporada inaugural sobre DORA per dominar-lo i mantenir-vos al capdavant en el panorama en constant evolució de la regulació financera. Aquest seminari web està dissenyat específicament per a institucions financeres i us ajudarà a navegar per l'impacte de DORA en la seguretat operativa i el compliment normatiu. Obtindreu estratègies pràctiques i coneixements experts, que us permetran estar millor preparats per al futur!
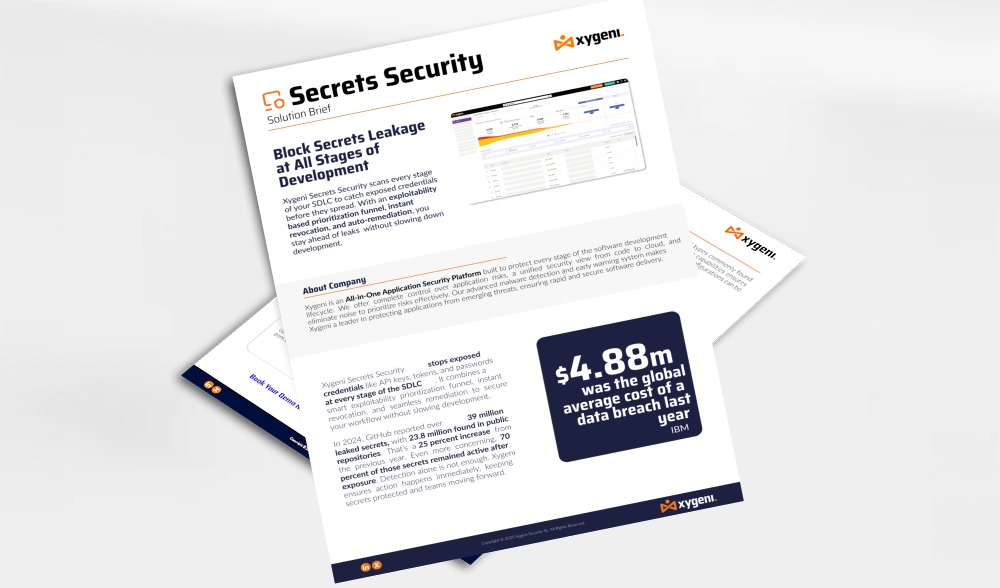
Xygeni Secrets Security actua com el vostre protector fiable, dissenyat per evitar la filtració de secrets crítics com ara contrasenyes, claus API i tokens. A mesura que les amenaces cibernètiques evolucionen constantment, és vital tenir una solució que no només detecti sinó que eviti activament les filtracions abans que condueixin a una violació. Xygeni permet als vostres equips treballar amb confiança, garantint que els vostres secrets de desenvolupament es mantinguin segurs...

Mireu ara el nostre episodi de SafeDev Talk sobre Seguretat sense silos i apreneu sobre el veritable valor d'utilitzar plataformes AppSec tot en un. Els silos continuen sent un obstacle important per a una gestió eficaç dels riscos. Aquesta sessió explora com l'adopció d'una plataforma tot en un pot optimitzar la vostra estratègia AppSec, millorar la col·laboració entre els equips de seguretat i desenvolupament, ajudar-vos a mantenir-vos al dia de les amenaces emergents i molt més! Mireu-lo ara i obteniu estratègies per assegurar la vostra cadena de subministrament d'aplicacions i programari!
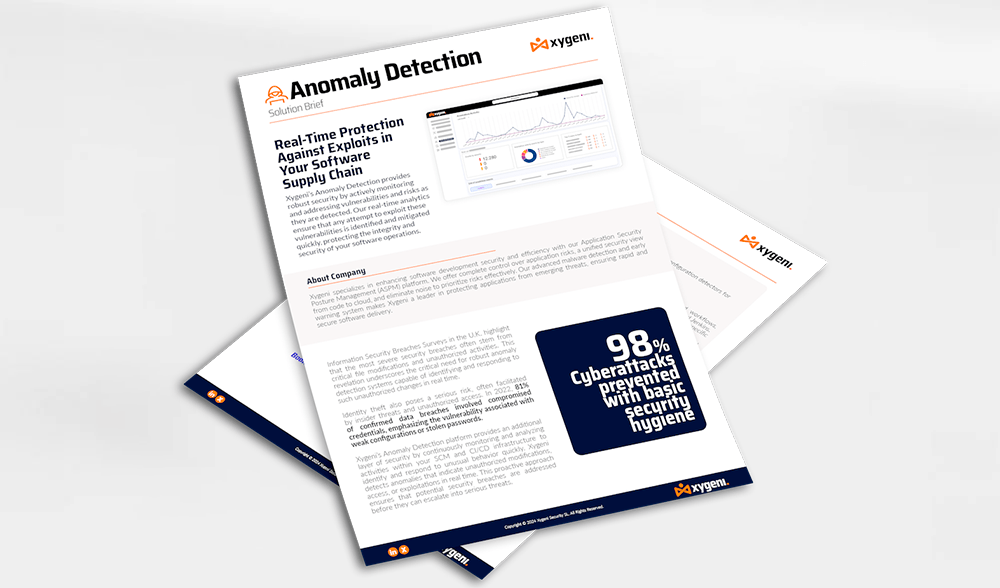
La plataforma de detecció d'anomalies de Xygeni proporciona una capa addicional de seguretat mitjançant la supervisió i l'anàlisi contínues de les activitats dins del vostre SCM i CI/CD infraestructura per identificar i respondre ràpidament a comportaments inusuals. Xygeni detecta anomalies que indiquen modificacions, accessos o explotacions no autoritzades en temps real. Aquest enfocament proactiu garanteix...
Malgrat el paper crític del programari de codi obert (OSS), la seva integració està plena de reptes de seguretat. Informes recents destaquen un augment dels atacs de programari maliciós dirigits a l'OSS, amb incidents que van augmentar un 633% el 2022 i van continuar creixent un 245% el 2023. Les mesures de seguretat tradicionals, que depenen en gran mesura de la identificació de vulnerabilitats conegudes a través de Vulnerabilitats i Exposicions Comunes (CVE), estan demostrant ser insuficients. Aquestes mesures sovint impliquen retards en els informes de vulnerabilitats, cobertura limitada i incapacitat per detectar amenaces sofisticades i de dia zero...
El nostre informe tècnic complet aprofundeix en les complexitats de NIST SP 800-204D per a la comprensió SSCS Pràctiques i la seva importància en l'entorn de desenvolupament de programari actual. A través d'aquesta guia perspicaç, obtindreu coneixements valuosos sobre com aprofitar les directrius del NIST per: Enfortir Software Supply Chain Security, ...

La quarta edició de SafeDevTalks compta amb els principals experts en ciberseguretat Derek Fisher, Abhilasha Sinha i Luis Rodriguez. Aquest episodi aprofundirà en el tema crític de la dependència de components de tercers i de codi obert en el desenvolupament de programari, revelant les vulnerabilitats ocultes i les amenaces emergents. Uniu-vos a nosaltres per obtenir més informació sobre vulnerabilitats ocultes, amenaces en expansió, bretxes del món real i molt més!

Uneix-te a Luis Rodríguez, CTO de Xygeni, i Luis Manuel García, director de suport de vendes, en aquest seminari web sobre Secure CI/CDAprèn dels nostres experts com adoptar les millors pràctiques d'OWASP per reforçar la seguretat del teu CI/CD i protegeix la teva cadena de subministrament de programari. Protegeix el teu CI/CD i la cadena de subministrament de programari amb OWASP. Parlaran sobre inventari i anàlisi, CI/CD Riscos, detecció i prevenció, entre moltes altres coses!
Fes una ullada a l'episodi del podcast Secure Cyber Connect amb el nostre CTO Luis Rodríguez. Amb més de 15 anys d'experiència, Luis comparteix coneixements experts sobre la detecció de codi maliciós, la seguretat de components de tercers i la preparació d'estratègies AppSec per al futur. Des de les conseqüències de SolarWinds fins al darrer incident de backdoor SSH, aquest episodi cobreix amenaces del món real i tàctiques de defensa pràctiques. Aprèn a enfortir el teu SDLC, reduir el risc de la cadena de subministrament i mantenir-se al dia de les amenaces cibernètiques en evolució.

Uneix-te a aquest segon episodi de CI/CD seminaris web amb Luis Rodríguez, CTO i cofundador de Xygeni, i Luis Manuel García, director de suport de vendes. En aquesta sessió, explorarem la perspectiva de "l'equip blau" de CI/CD seguretat, aprofundint en les mesures pràctiques que les organitzacions poden prendre per millorar la seva postura de seguretat ...
Xygeni's Build Security la plataforma enforteix el teu CI/CD pipeline verificant la integritat dels artefactes mitjançant atestacions automatitzades, signatures criptogràfiques i seguiment de la procedència. Garanteix que cada compilació sigui autèntica, a prova de manipulacions i rastrejable fins a la seva font. Aquest enfocament proactiu impedeix que codi no verificat o maliciós entri en producció...

Uneix-te a nosaltres per "Desmitificar" SBOM Seguretat", on els experts en ciberseguretat Jennifer Cox, Santosh Kamane i Jesus Cuadrado revelaran la importància de SBOM en la millora de la qualitat i la seguretat del programari, i en la garantia del compliment normatiu. Aquest seminari web és essencial per obtenir coneixements sobre com assegurar la vostra cadena de subministrament de programari de manera eficaç. Descobriu amb quina facilitat podeu potenciar la vostra postura de seguretat de programari!
Descobreix com Xygeni supera els seus competidors amb una experiència completa SDLC visibilitat, avançada CI/CD protecció i automatització basada en IA. Aquesta guia detalla els principals diferenciadors que fan de Xygeni una plataforma AppSec líder en tot en un, que ofereix una cobertura més profunda, una major precisió i una seguretat més forta. software supply chain security que les eines tradicionals.

Escolta l'episodi del podcast The Cyber Security Matters de Neuco sobre "El nou repte en la seguretat del programari: com mantenir els devops en funcionament sense ser atacats per la cadena de subministrament" amb Luis Rodriguez, CTO de Xygeni, i explora els reptes canviants de la seguretat de la cadena de subministrament de programari.
Uneix-te a James Berthoty en un viatge perspicaç al cor de la pionera gestió avançada de protecció de programari de Xygeni. En el seu darrer vídeo, James passa de l'exploració de la detecció de programari maliciós aigües amunt a la revelació de les nostres estratègies d'avantguarda. Amb la seva àmplia experiència en proves de penetració, ofereix una perspectiva única sobre el manteniment de la salut dels repositoris i la navegació per les amenaces de la cadena de subministrament del món real. No et perdis les seves opinions expertes: la teva guia per entendre les complexitats de ASPM com mai abans.
Descobreix com simplificar l'AppSec i eliminar la fatiga de les alertes amb plataformes unificades. Els equips de desenvolupament moderns estan desbordats per eines de seguretat fragmentades, alertes sorolloses i aïllament. dashboards. Això ebook revela per què les organitzacions líders estan passant de la dispersió d'eines a plataformes unificades de seguretat d'aplicacions, i com aquest canvi està transformant els resultats de seguretat, l'experiència del desenvolupador i l'agilitat empresarial.

Ens heu perdut a Black Hat? Reproduïu en exclusiva la nostra sessió de 20 minuts sobre ciberseguretat amb IA, automatització de la seguretat d'aplicacions i AutoFix. Descobriu com reduir el soroll d'alerta, corregir vulnerabilitats automàticament amb PR segures i portar l'automatització d'AppSec directament a la vostra empresa. pipeline (entre moltes altres coses interessants). Mireu la sessió sota demanda!
Descobreix com assegurar la teva cadena de subministrament de programari amb estratègies avançades per detectar, gestionar i mitigar els riscos en components de codi obert. Això eBook proporciona orientació experta sobre la implementació d'una anàlisi de composició de programari eficaç (SCA) per abordar les vulnerabilitats, garantir el compliment normatiu i protegir-se contra les amenaces emergents a les vostres dependències de codi obert!

La Llei de resiliència operativa digital DORA estableix normes rigoroses standardper millorar la resiliència operativa del sector financer a tota la Unió Europea. A mesura que la vostra organització es prepara per al compliment de la normativa DORA el gener del 2025, és fonamental comprendre els seus requisits i implementar les solucions adequades, i Xygeni us pot ajudar. Xygeni ofereix un conjunt de solucions d'avantguarda adaptades per garantir el compliment integral del marc DORA. La nostra plataforma millorarà les capacitats de la vostra institució en la gestió de riscos...
Mireu aquest capítol de The Elephant a AopSec per obtenir informació sobre Software Supply Chain Security i les millors pràctiques per a la gestió de riscos en el desenvolupament de productes. Hi trobareu lliçons del recent incident de CrowdStrike sobre proves, gestió d'actualitzacions i dependències de tercers, així com com Xygeni implementa la detecció precoç de programari maliciós, el lliurament progressiu i plans de recuperació robustos per prevenir incidents abans que es produeixin, i molt més!
Assegurant la vostra infraestructura com a codi (IaC) és essencial en el desenvolupament de programari perquè les configuracions incorrectes i les vulnerabilitats poden danyar greument els sistemes i donar als pirates informàtics oportunitats per atacar. Xygeni IaC security Les eines ajuden a prevenir aquests problemes abans que es converteixin en problemes, reduint el risc d'exposició de dades i disminuint les solucions costoses...

Mireu ara el nostre proper seminari web: Automatització de la seguretat de les aplicacions d'IA! Els equips d'AppSec estan desbordats d'alertes; ara és el moment d'automatitzar. En aquesta sessió pràctica, descobriu com eliminar el triatge manual i passar de l'alerta a la correcció en segons mitjançant la correcció automàtica fàcil per a desenvolupadors. Apreneu a reduir els falsos positius, prioritzar els riscos reals i aplicar polítiques de seguretat, i vegeu com integrar la correcció automàtica a CI/CD pipelines amb intel·ligent guardrails (entre moltes altres coses). Mira-ho avui mateix!

Aquest seminari web explora com les cadenes de subministrament de programari modernes són cada cop més objectiu de filtracions secretes, paquets enverinats i programari maliciós. pull requestsExplica per què els enfocaments tradicionals d'AppSec sovint no s'adapten a la ràpida evolució. CI/CD amenaces. Les rutes d'atac del món real s'analitzen amb defenses accionables, incloent-hi la detecció de secrets, la validació de relacions públiques i la verificació d'OSS. La sessió emfatitza l'automatització i les pràctiques de seguretat per defecte per enfortir el vostre pipeline a escala. Construeix una cadena de subministrament resilient i conscient de les amenaces. Mira-ho ara!

Experts de Thoughtworks, Codurance i Xygeni compartiran les seves opinions sobre Software Supply Chain SecurityEleveu la vostra postura de seguretat i protegiu la reputació i la continuïtat del vostre negoci. Esteu preparats per conèixer l'evolució de Software Supply Chain Security?

Mireu la nostra sessió de Black Hat Europe: La nova realitat de l'AppSec: desenvolupament impulsat per la IA, programari maliciós i risc de programari modern. A mesura que la IA accelera el lliurament de programari, també remodela la superfície d'atac. Des del programari maliciós de codi obert i el compromís de la cadena de subministrament fins als defectes de codi generats per la IA, aquesta xerrada explora com emergeixen els riscos moderns de l'AppSec i què han de fer els equips de seguretat per mantenir-se al capdavant en un món impulsat per la IA.

Descobreix informació clau sobre el panorama en evolució de Software Supply Chain SecuritySubmergeix-te en els reptes, les amenaces i les tendències previstes del 2024: la teva guia per navegar per la complexa xarxa de la ciberseguretat. Dades destacades en xifres: descobreix el panorama numèric de software supply chain security – fets que il·lustren la gravetat de la situació. Evolució dels mals actors...

En aquest panorama digital en ràpida evolució, la seguretat de la vostra cadena de subministrament de programari és més crítica que mai. A mesura que sorgeixen noves tàctiques d'atac, és crucial mantenir-se a l'avantguarda i armar-se amb les darreres estratègies de protecció. En aquest seminari web, Luis Rodríguez us guiarà...

Uniu-vos a l'amfitrió Robert Blumen i Luis Rodríguez, CTO de Xygeni.io, per a una conversa sobre l'intent recentment frustrat d'inserir una porta del darrere al daemon SSH (Secure Shell). OpenSSH és una implementació popular del protocol utilitzat a les principals distribucions de Linux per a l'autenticació a través d'una xarxa. La conversa explora el mecanisme de l'atac mitjançant la modificació d'una taula de funcions en temps d'execució; com es va inserir l'atac durant la compilació i molt més!
La Llei de ciberresiliència de la UE està passant de ser una regulació a una realitat, i molts equips encara no saben com traduir els requisits de l'ARC en pràctiques de seguretat reals. En aquesta sessió, analitzarem què requereix realment l'ARC, quins productes i organitzacions es veuen afectats i com l'OWASP SAMM pot servir com a marc pràctic per construir una S preparada per a auditories.SDLCDes de terminis i sancions fins a implicacions de codi obert i passos d'implementació, obtindreu una guia concreta per a la preparació de l'ARC. Mireu ara per entendre com convertir les obligacions de l'ARC en una estratègia AppSec accionable.
Els atacs moderns ja no comencen a la teva aplicació; comencen al teu pipelinedependències i fluxos de treball basats en IA. Si el vostre AppSec encara se centra només en l'escaneig de codi, no enteneu on realment es produeixen els atacs actuals a la cadena de subministrament. Mireu aquesta sessió per veure com la IA està remodelant el risc de la cadena de subministrament de programari, per què fallen els controls tradicionals i quin aspecte té el DevSecOps del món real a la pràctica. Mireu-la ara!
Descobreix la guia essencial per seleccionar l'eina de seguretat de codi obert adequada per a la teva organització. La nostra guia completa parla de les darreres tendències, les millors pràctiques i les consideracions clau per ajudar-te a prendre decisions informades.cisions. Equipa el teu equip amb els coneixements per gestionar i mitigar eficaçment els riscos associats als components de codi obert. No et perdis aquest valuós recurs i millora la teva estratègia de seguretat de programari!

Uneix-te a SoftwarePlaza per a una conversa amb Luis Rodriguez, cofundador i director d'investigació de seguretat de Xygeni, mentre explora com els agents d'IA estan transformant la correcció de vulnerabilitats i la seguretat de les aplicacions modernes. La discussió cobreix els atacs de la cadena de subministrament impulsats per IA, la fatiga d'alerta, els reptes de la correcció automàtica i per què els enfocaments tradicionals d'AppSec ja no poden seguir el ritme del panorama d'amenaces actual. Descobreix com Xygeni combina eines deterministes amb automatització impulsada per IA per corregir vulnerabilitats abans que es converteixin en bretxes.
Xygeni's Code Security La plataforma protegeix les vostres aplicacions des de la primera línia de codi detectant vulnerabilitats i patrons maliciosos mitjançant una anàlisi estàtica avançada. Integrada perfectament en CI/CD pipelines, Xigeni-SAST identifica amenaces com ara defectes d'injecció, portes del darrere i configuracions incorrectes al principi del desenvolupament. Aquest enfocament garanteix que les vulnerabilitats es corregeixin...

Uneix-te a SECURE | CYBER CONNECT i convida a Jay i Warren a una conversa amb Dolores Ruzafa, assessora de seguretat internacional de Xygeni, gravada en directe durant el National Cyber Security Show 2026 a Birmingham. La conversa explora el costat humà de la ciberseguretat, des de la cultura de la seguretat i l'esgotament professional fins a la inclusió digital, la resiliència i per què la connexió humana continua sent fonamental en la ciberdefensa moderna. Submergeix-te!

Els equips d'AppSec estan sota pressió. Els volums d'alertes s'estan disparant, la velocitat de desenvolupament continua augmentant i el triatge manual ja no pot seguir el ritme. Els enfocaments de seguretat tradicionals mostren els seus límits. En aquesta sessió pràctica dirigida per experts, veureu com l'automatització d'AppSec basada en IA ajuda els equips a superar la fatiga de les alertes i a convertir les troballes de seguretat en solucions fiables i automatitzades. Apreneu què cal canviar en l'AppSec moderna i com els equips de desenvolupament i seguretat poden protegir-ho tot. commit i pull request sense alentir el lliurament. Mireu el seminari web sota demanda i vegeu com l'automatització basada en IA està remodelant l'AppSec a la pràctica.