La superfície d'atac de la teva API creix amb cada pull request, i la majoria d'eines de seguretat de l'API només ho veuen un cop està en funcionament i rep trànsit. Xygeni descobreix cada punt final i els seus riscos al codi, abans del llançament.
Disponible com a Enterprise afegir
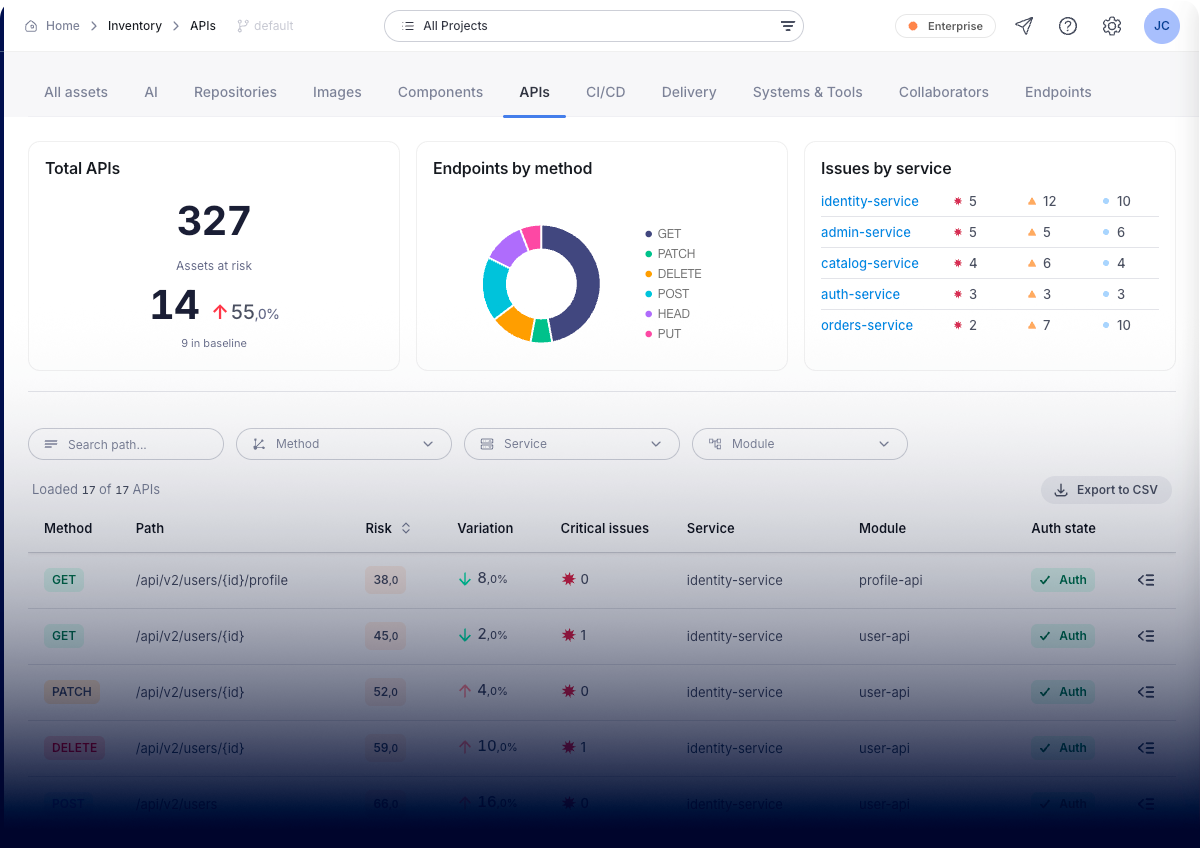
La teva superfície d'atac de l'API, mapejada i classificada.
Xygeni crea el vostre inventari d'API a partir del codi font de l'aplicació i de les vostres especificacions d'API, incloent-hi OpenAPI i Swagger, de manera que podeu veure la superfície completa: els punts finals que els vostres equips van documentar i els que ningú va fer.
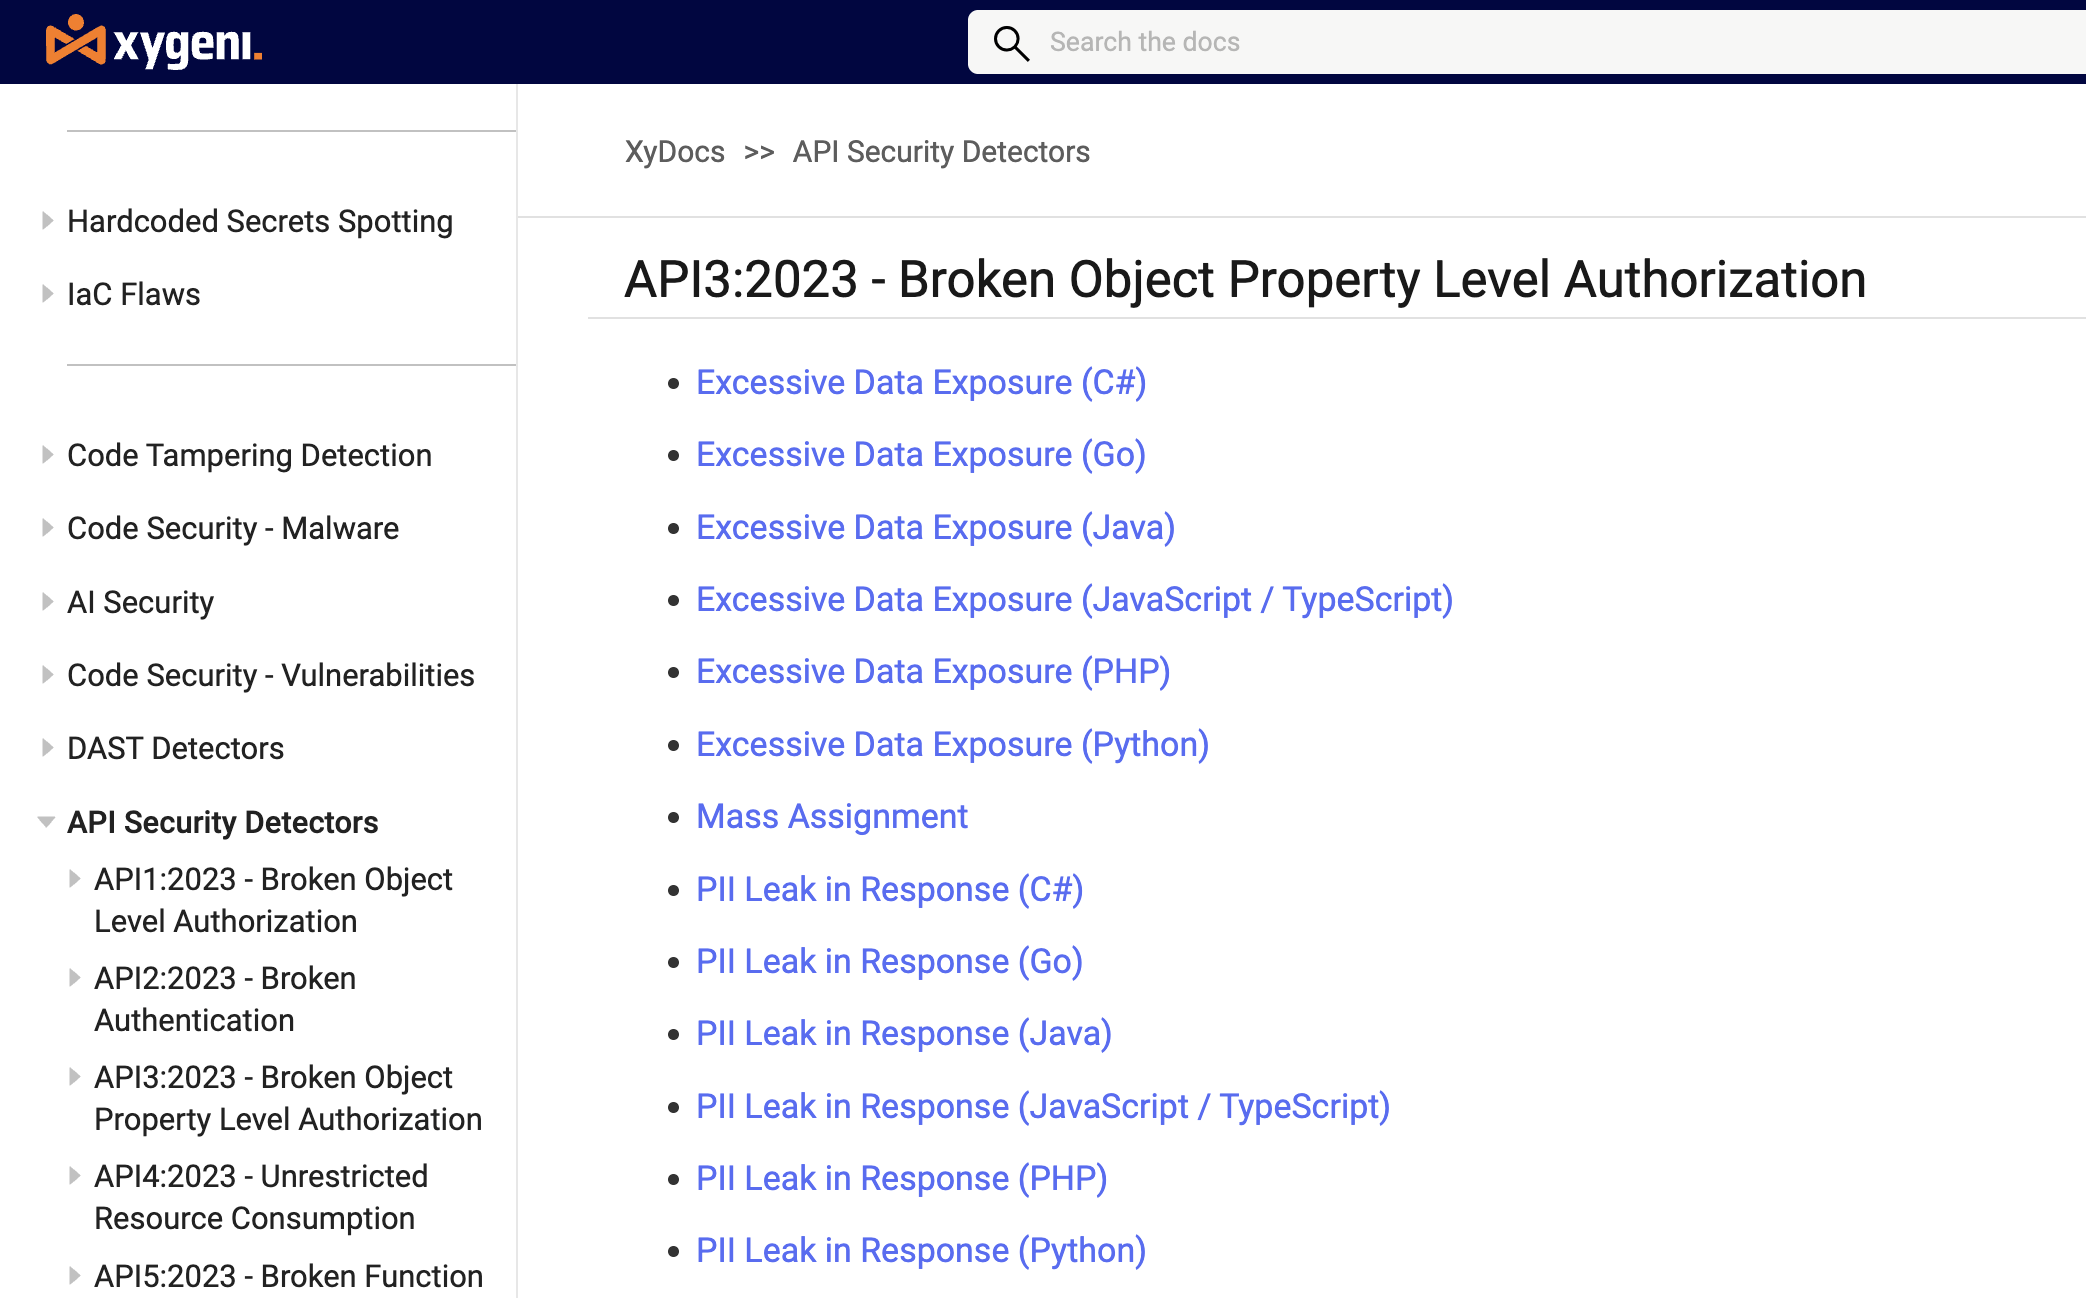
Les troballes es corresponen amb el Top 10 de seguretat de l'API d'OWASP (2023): autorització de nivell d'objecte i funció trencada, punts finals no autenticats, exposició excessiva de dades, assignació massiva, configuració incorrecta de JWT i CORS, límits de velocitat que falten, SSRF i punts finals zombis.
Cada troballa conté l'estat d'autenticació del punt final i la sensibilitat de les dades que gestiona, de manera que els equips corregeixen allò que un atacant pot arribar realment en lloc de treballar amb una llista indiferenciada.
Cada punt final. Cada risc. Abans de la producció.
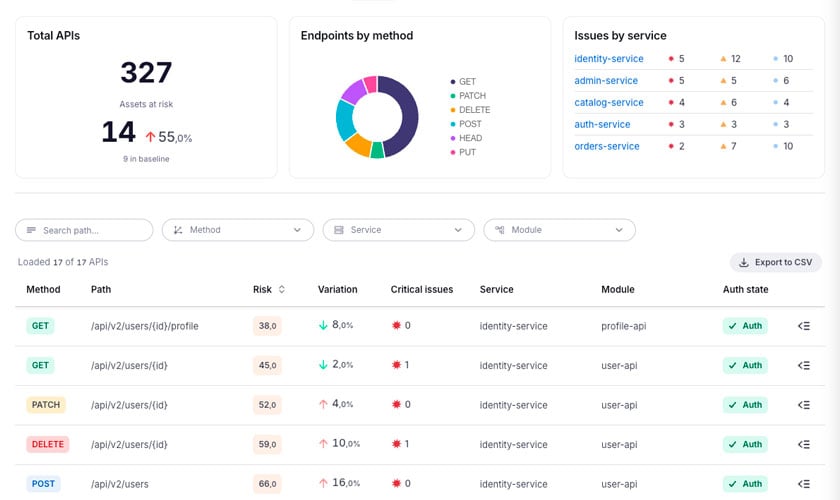
Total d'API, actius en risc respecte a una línia de base, punts finals per mètode i problemes per servei. Cada punt final llistat amb el seu mètode, ruta, servei, mòdul, estat d'autenticació i puntuació de risc.
Detecció a través del Top 10 de seguretat de l'API d'OWASP (2023), de manera que les troballes mostren el marc de treball que el vostre equip de seguretat i els vostres auditors ja utilitzen.
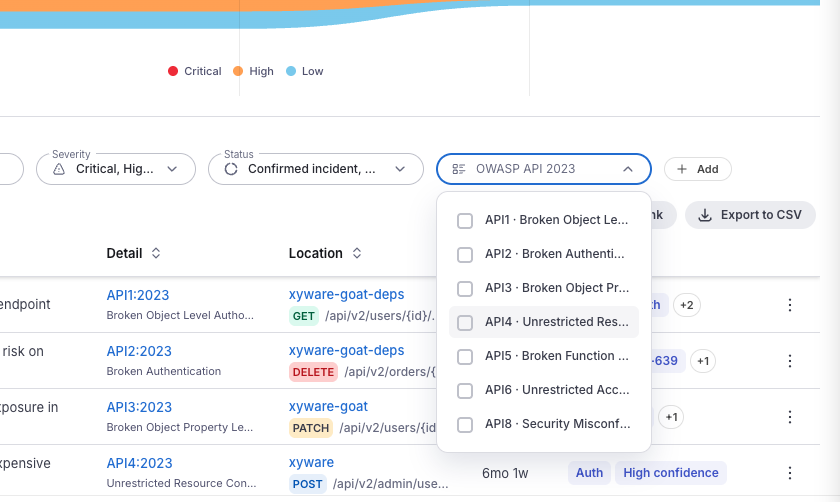
Xygeni classifica les dades que gestiona cada punt final, marcant PII, PCI i PHI tant en paràmetres com en respostes. Un punt final no autenticat que retorna dades personals no és el mateix problema que una capçalera CORS permissiva, i no hauria de semblar-ne una.
Com que Xygeni llegeix tant el codi com les especificacions de l'API, posa de manifest la diferència entre ells: els punts finals resideixen al codi però no hi són a l'especificació, les rutes obsoletes encara són accessibles i els punts finals orfes són propietat de ningú.
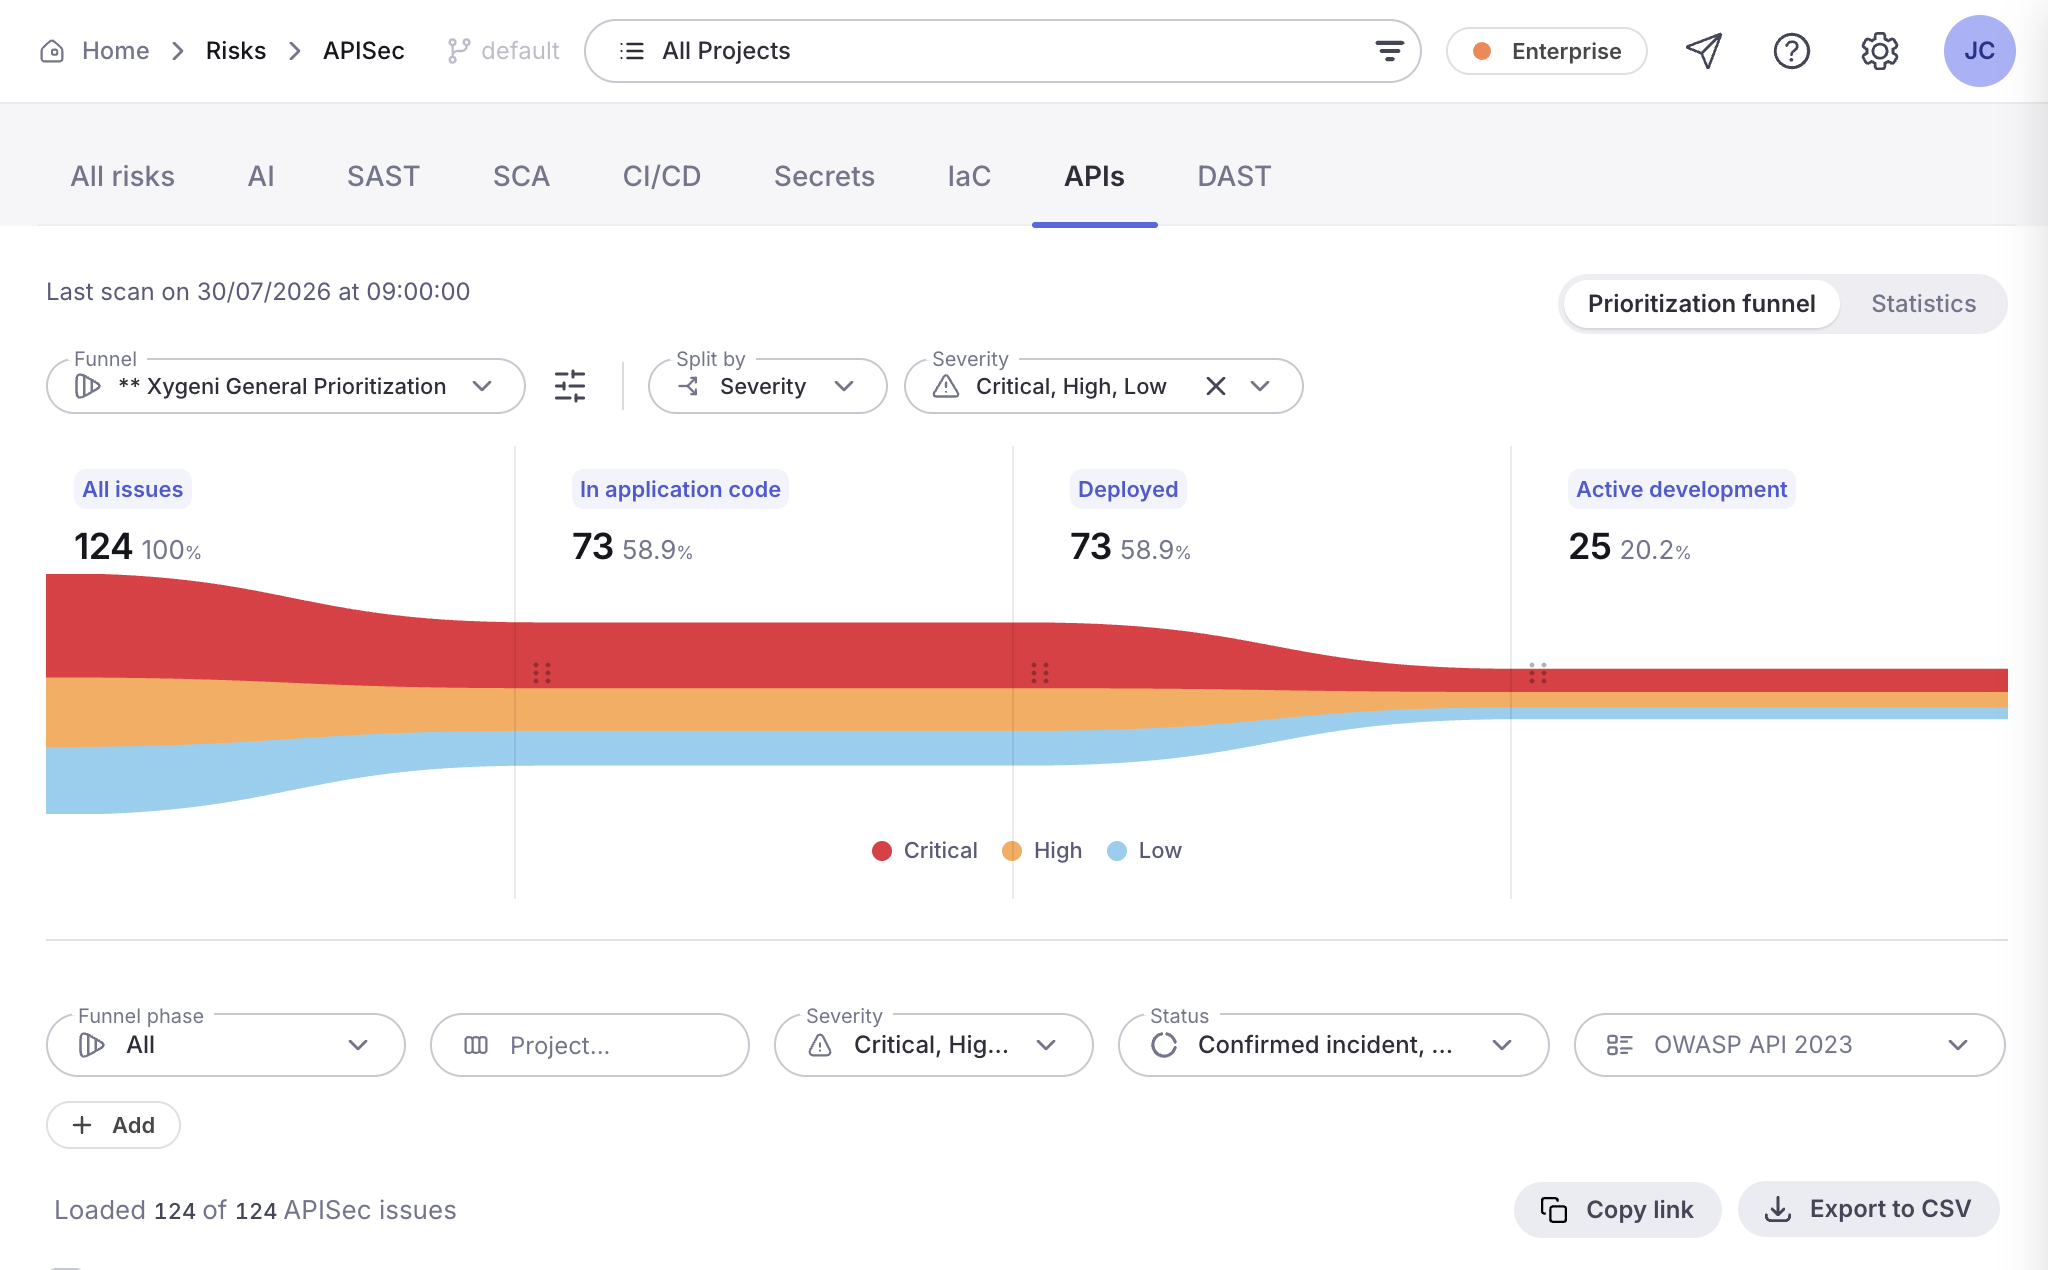
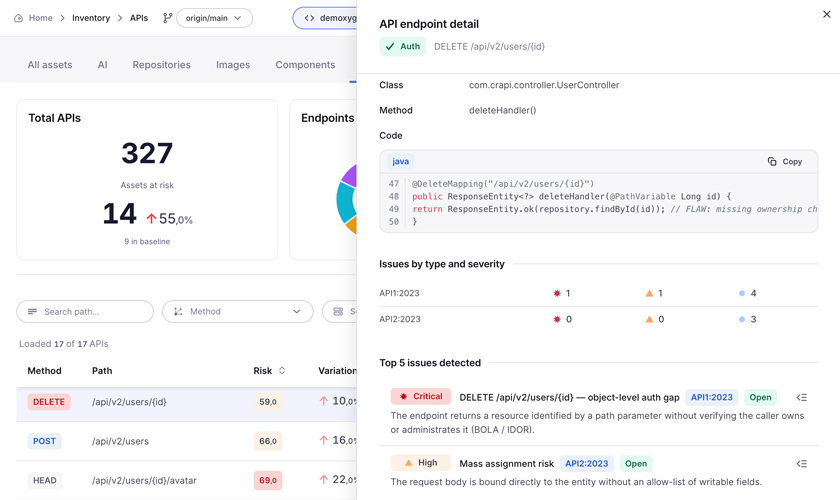
Xygeni correlaciona les troballes en el mateix punt final i augmenta la gravetat quan s'agreugen. Una filtració d'informació identificable en una resposta és greu. Una filtració d'informació identificable en un punt final que no requereix autenticació és crítica, i Xygeni ho afirma.
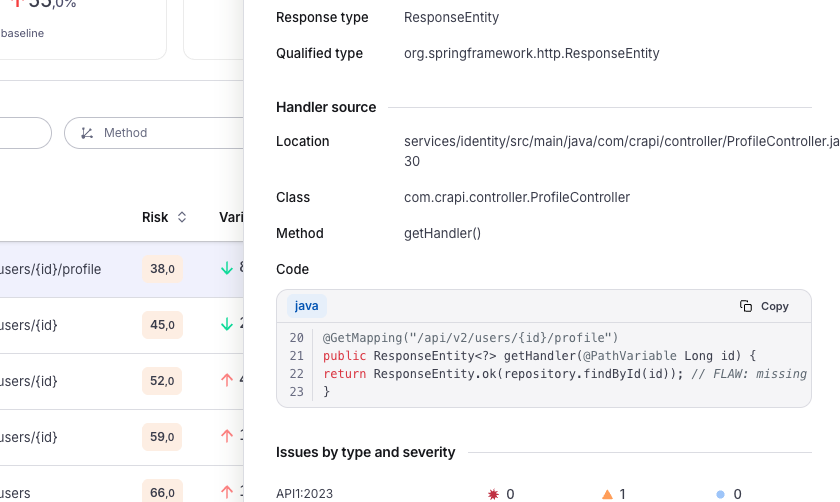
Cada troballa apunta al controlador exacte: fitxer, classe, mètode i el codi que l'ha introduït, amb la falla a la línia. Els desenvolupadors obtenen alguna cosa que poden solucionar, no un tiquet que han d'investigar primer.
Trobeu i solucioneu els riscos de l'API al codi abans que arribin a producció.
La seguretat de l'API en temps d'execució us indica que un punt final està exposat un cop ja està servint trànsit. Xygeni el troba al codi, a pull request, tot i que arreglar-ho encara costa un commit.
La seguretat de l'API es troba al costat de SAST, SCA, secrets, IaCi DAST en una sola plataforma, de manera que el risc de l'API conviu amb la resta del risc de l'aplicació en lloc de ser en una eina separada amb la seva pròpia login.
Estàtic. Xygeni analitza el codi de l'aplicació i les especificacions de l'API per trobar exposicions abans del desplegament. Per a les proves en temps d'execució d'una aplicació en execució, Xygeni DAST cobreix això, i els dos funcionen conjuntament.
De dues fonts: el codi font de l'aplicació i les especificacions de l'API, incloent-hi OpenAPI i Swagger. La lectura de totes dues és el que permet a Xygeni mostrar punts finals no documentats i orfes.
Riscos a la llista dels 10 principals de seguretat de l'API d'OWASP (2023), incloent-hi l'autorització a nivell d'objecte trencada (BOLA), l'autorització a nivell de funció trencada (BFLA), els punts finals no autenticats, l'exposició excessiva de dades, l'assignació massiva, la configuració incorrecta de JWT i CORS, la manca de limitació de velocitat, SSRF i els punts finals zombis.
Sí. Xygeni marca PII, PCI i PHI en paràmetres i respostes de punt final, i ho utilitza per classificar els resultats per exposició real.
Sí. L'escaneig incremental només analitza els punts finals que han canviat i el manifest que produeix pot centrar un escaneig DAST posterior en aquests mateixos punts finals.
No. Els escanejos s'executen a la vostra pròpia infraestructura. Només es carreguen els resultats, que es protegeixen en trànsit i en repòs.
Està disponible com a Enterprise complement. Parla amb nosaltres i ho estudiarem amb tu.
amb la plataforma Xygeni All-In-One AppSec
amb la plataforma Xygeni All-In-One AppSec
