

No s'ha violat res. L'agent ha fet la seva feina, ha tocat una dependència, una configuració o un servei que ningú li ha demanat que toqui i s'ha mantingut dins dels seus permisos tot el temps. En aquesta sessió, veureu per què aquest cas és més difícil que qualsevol atac: com un límit traçat per endavant acaba sent més ampli que la tasca requerida, per què una aprovació és un...cisió feta una vegada mentre l'execució continua, com l'accés permanent va convertir el portàtil del desenvolupador en les joies de la corona i com és la recuperació quan l'actor no pot explicar el seu propi raonament. Registra't ara per veure on es troba l'últim moment aplicable i què conté el radi de l'explosió.
El CEO de Xygeni, Jesús Cuadrado, s'asseu amb CyberDefense TV de la revista Cyber Defense per a una entrevista Hot Seat. Parla de com protegir el programari en el moment en què es crea, quan els agents d'IA escriuen codi i els paquets maliciosos arriben als registres públics abans que existeixi cap signatura. Mireu l'entrevista per veure com Xygeni aborda la seguretat de les aplicacions i la cadena de subministrament per a equips que treballen amb IA. Mireu la breu entrevista ara!

Mireu el nostre proper seminari web! Els assistents de codificació d'IA al·lucinen noms de paquets, i els atacants ja estan registrant aquests noms falsos amb programari maliciós. En aquesta sessió, veureu com cartografiar tot el vostre ecosistema d'IA en directe, amb l'inventari d'IA i la llista de materials d'IA que mostren tots els models, agents i dependències introduïdes per IA al vostre programari. Descobriu com Xygeni Shield bloqueja els paquets maliciosos abans que existeixi una signatura, tancant la bretxa que deixen oberta els escàners basats en signatures. Mireu ara per veure com protegir el vostre programari abans que l'ocupació il·legal converteixi el següent suggeriment d'IA en un punt d'entrada.

Des del moment en què un agent d'IA instal·la una dependència o modifica un Dockerfile, el vostre SBOM i les suposicions de procedència ja s'estan provant, i la majoria dels equips no tenen manera de verificar què va passar realment. En aquesta sessió, veureu el canvi real en directe: com canvia el moment de la instal·lació un cop cap desenvolupador mira primer el nom del paquet, ja sigui SBOMs i la procedència encara es mantenen quan un agent va fer la descisió, i el que queda de la revisió de codi i el desplaçament a l'esquerra quan els agents commit, i de vegades es fusionen, pel seu compte. Mireu ara per veure què és un agent realment segur pipeline requereix a la pràctica, no només a la teoria.

A partir de l'11 de setembre de 2026, la CRA us dóna 24 hores per informar a l'ENISA d'una vulnerabilitat explotada activament, fins i tot per a productes que ja són al mercat, i la majoria dels equips encara no tenen cap flux de treball per a això. En aquesta sessió, veureu el procés real en directe: generar un SBOM per saber quines versions del producte estan afectades, classificar les troballes amb anàlisis d'accessibilitat i explotabilitat per separar el risc real del soroll, i configurar notificacions perquè la persona adequada sigui alertada en el moment en què una troballa es converteix en un incident notificable. Mireu ara per veure com convertir el rellotge de notificacions de l'ARC d'una data límit legal en un flux de treball que el vostre equip pot executar realment sota pressió.

Mireu ara la nostra xerrada SafeDev: Codi obert, IA i la nova superfície d'atac: codi armat, defenses més intel·ligents. A mesura que la IA i el codi obert redefineixen el programari modern, la superfície d'atac s'està expandint més ràpid que mai. Des dels riscos de dependència i la infiltració de la cadena de subministrament fins a la generació d'explotacions impulsada per la IA, els atacants estan evolucionant, i també ho han de fer els defensors. Uniu-vos a experts de Red Hat, TikTok i Xygeni per explorar com la IA i l'automatització estan transformant la seguretat de codi obert. Mireu ara per aprendre a crear resiliència, transparència i confiança a tota la cadena de subministrament de programari modern!

Els equips de seguretat sovint depenen de SCA i SAST per separat, cosa que pot provocar fatiga d'alerta, informació fragmentada i riscos perduts. En lloc d'escollir entre ells, el veritable repte és com fer que treballin junts per a una postura de seguretat més forta. Mireu la nostra SafeDev Talk i exploreu per què SCA per si sol no és suficient, com l'anàlisi d'accessibilitat redueix els falsos positius, per què SAST omple buits crítics en la cobertura d'AppSec i molt més. Mireu-ho ara!

Mira ara: La IA ja és dins teu SDLCI ara què? La IA no està trucant a la porta de la vostra cadena de subministrament de programari; ja és a dins. Els copilots, els agents, els servidors MCP i les dependències generades per la IA estan remodelant la manera com es construeix, es revisa i s'envia el codi. En aquesta xerrada de SafeDev, els líders d'OWASP i els experts en AppSec explicaran què significa això realment per a la vostra postura de seguretat, on s'estan trencant els models de governança i quins controls pràctics funcionen realment sense alentir els equips d'enginyeria. Espereu conclusions concretes i accionables (no només teoria) sobre com implementar controls pràctics que protegeixin el desenvolupament assistit per IA sense convertir-se en un coll d'ampolla per als vostres enginyers. Mireu-ho ara!

Mireu ara la nostra xerrada SafeDev: Com superar l'auditoria? Construint una AppSec real alineada amb ISO, NIST i CRA. Avui dia, el codi segur no és suficient; cal demostrar-ho. Amb marcs com ISO 27001, NIST CSF, CRA, DORA i NIS-2 al centre de l'escenari, les organitzacions han de crear programes AppSec preparats per a auditories que realment superin l'escrutini. En aquest episodi, els experts exploraran com passar de la política a la pràctica, integrar el compliment normatiu en... CI/CD, i alinear els equips d'enginyeria, seguretat i GRC al voltant del que realment s'aprova. Doneu-hi una ullada ara!

Mireu ara el nostre episodi de SafeDev Talk sobre Seguretat sense silos i apreneu sobre el veritable valor d'utilitzar plataformes AppSec tot en un. Els silos continuen sent un obstacle important per a una gestió eficaç dels riscos. Aquesta sessió explora com l'adopció d'una plataforma tot en un pot optimitzar la vostra estratègia AppSec, millorar la col·laboració entre els equips de seguretat i desenvolupament, ajudar-vos a mantenir-vos al dia de les amenaces emergents i molt més! Mireu-lo ara i obteniu estratègies per assegurar la vostra cadena de subministrament d'aplicacions i programari!

Mireu ara la nostra xerrada SafeDev: del codi al temps d'execució. Molts equips inverteixen molt en anàlisi estàtica, però les vulnerabilitats encara arriben a la producció. El repte no és la manca d'eines, sinó la manca de context per entendre el risc real. En aquesta sessió dirigida per experts, explorem per què l'AppSec moderna no pot confiar en una sola perspectiva i com la combinació d'informació a nivell de codi i en temps d'execució ajuda els equips a detectar, prioritzar i solucionar les vulnerabilitats de manera més eficaç al llarg del cicle de vida. Mireu ara per entendre on es deficienten els enfocaments actuals i com construir una estratègia de seguretat més completa i sensible al context.

Mireu ara la nostra xerrada SafeDev: DevSecOps impulsat per IA: orquestrant la seguretat a escala de núvol. La seguretat no pot ser una idea de segon pla en el desenvolupament modern, i la IA està remodelant la manera com construïm, assegurem i escalem programari. En aquest episodi, els experts exploren com anar més enllà de l'aplicació de pegats i l'escaneig per aconseguir una veritable orquestració intel·ligent a tot el món. SDLCDes de la gestió de vulnerabilitats basada en IA fins a la integrada guardrails in CI/CD i en temps d'execució, aquesta xerrada analitza com és realment l'AppSec escalable i nativa del núvol. Mireu-la ara!

Mireu ara la nostra propera SafeDev Talk i Revolucioneu la vostra estratègia DevSecOps! Exploreu com la gestió proactiva de riscos pot transformar la vostra estratègia DevSecOps i enfortir la vostra cadena de subministrament de programari contra les amenaces emergents. Aquesta sessió està pensada per a líders de ciberseguretat i equips de desenvolupament dedicats a mantenir-se a l'avantguarda en el panorama cada cop més complex de les vulnerabilitats. Doneu un cop d'ull a l'episodi ara!
Mira la primera SafeDev Talk del 2025 i eleva el teu Open Source Security estratègies! Escolta els millors experts mentre exploren les lliçons clau del 2024, els mecanismes de defensa més innovadors i el futur de la seguretat del programari obert. Aquesta és la teva oportunitat d'avançar-te al panorama d'amenaces en constant evolució i aprendre estratègies proactives per assegurar la teva cadena de subministrament de programari!

Segueix la nostra SafeDev Talk i transforma la teva estratègia AppSec! Descobreix per què ASPM (Application Security Posture Management) és la clau per superar la fatiga de les alertes, unificar els coneixements de seguretat i prioritzar els riscos reals. Els millors experts en ciberseguretat s'endinsaran en el futur d'AppSec i DevSecOps, compartint estratègies pràctiques per ajudar-vos a mantenir-vos al capdavant. No us perdeu aquesta oportunitat d'aprendre a optimitzar els fluxos de treball de seguretat i crear una estratègia DevSecOps perfecta. Mireu-ho ara!

Uneix-te a nosaltres per "Desmitificar" SBOM Seguretat", on els experts en ciberseguretat Jennifer Cox, Santosh Kamane i Jesus Cuadrado revelaran la importància de SBOM en la millora de la qualitat i la seguretat del programari, i en la garantia del compliment normatiu. Aquest seminari web és essencial per obtenir coneixements sobre com assegurar la vostra cadena de subministrament de programari de manera eficaç. Descobriu amb quina facilitat podeu potenciar la vostra postura de seguretat de programari!

Mira ara la nostra última SafeDev Talk de l'any i puja de nivell Software Supply Chain SecurityUneix-te als principals experts del sector mentre revisen les lliçons clau del 2024, descobreixen les últimes tendències i comparteixen coneixements pràctics per preparar-se per als reptes del 2025. Aquest seminari web està dissenyat per a professionals de la seguretat i equips de desenvolupament amb ganes d'innovar i mantenir-se a l'avantguarda en la dinàmica. software supply chain security món. Registra't ara!

Experts de Thoughtworks, Codurance i Xygeni compartiran les seves opinions sobre Software Supply Chain SecurityEleveu la vostra postura de seguretat i protegiu la reputació i la continuïtat del vostre negoci. Esteu preparats per conèixer l'evolució de Software Supply Chain Security?

Application Security Posture Management (ASPM) està guanyant força dia a dia. Tanmateix, és possible que les seves funcionalitats específiques no siguin del tot clares per a tothom. Assegura't el teu lloc ara! Uneix-te a la nostra xerrada SafeDev "Necessites ASPM a la teva vida?” amb els experts en ciberseguretat James Berthoty, William Palm i Luis Garcia per explorar el potencial de ASPM com a solució holística de seguretat d'aplicacions i continua potenciant la teva organització!

Mireu la nostra edició d'octubre de SafeDevTalk per descobrir com transformar l'anàlisi de composició de programari (SCA) i protegir la cadena de subministrament de programari contra les amenaces emergents.
Aquesta sessió està dissenyada per a líders de ciberseguretat i equips de desenvolupament que busquen mantenir-se a l'avantguarda en el complex panorama actual de les vulnerabilitats de codi obert.

Mireu ara la nostra xerrada SafeDev sobre cadenes de subministrament de programari sota pressió: què ens va ensenyar el 2025 sobre programari maliciós i IA, i què ve després. El 2025 va canviar. software supply chain securityLes noves mecàniques d'atac (programari maliciós assistit per IA, autopropagació i abús de confiança a gran escala) van exposar els límits de les defenses existents. Uneix-te a aquesta sessió dirigida per experts per entendre què va canviar realment el 2025 i què han d'adaptar els equips de desenvolupament i seguretat per al 2026. Mira l'episodi ara!

Uneix-te a Luis Rodríguez, CTO de Xygeni, i Luis Manuel García, director de suport de vendes, en aquest seminari web sobre Secure CI/CDAprèn dels nostres experts com adoptar les millors pràctiques d'OWASP per reforçar la seguretat del teu CI/CD i protegeix la teva cadena de subministrament de programari. Protegeix el teu CI/CD i la cadena de subministrament de programari amb OWASP. Parlaran sobre inventari i anàlisi, CI/CD Riscos, detecció i prevenció, entre moltes altres coses!

La quarta edició de SafeDevTalks compta amb els principals experts en ciberseguretat Derek Fisher, Abhilasha Sinha i Luis Rodriguez. Aquest episodi aprofundirà en el tema crític de la dependència de components de tercers i de codi obert en el desenvolupament de programari, revelant les vulnerabilitats ocultes i les amenaces emergents. Uniu-vos a nosaltres per obtenir més informació sobre vulnerabilitats ocultes, amenaces en expansió, bretxes del món real i molt més!

Mireu ara el nostre proper episodi de SafeDev Talk: Vulnerabilitats infinites. Defenses més intel·ligents! La gestió de vulnerabilitats està evolucionant i les eines tradicionals ja no són suficients. Uniu-vos a nosaltres per explorar com les amenaces modernes exigeixen models de risc més intel·ligents, priorització en temps real i un nou enfocament per assegurar la cadena de subministrament de programari. No us perdeu aquesta sessió plena d'informació experta per enfortir la vostra estratègia AppSec i mantenir-vos al dia del panorama dinàmic de riscos actual!

Uneix-te a aquest segon episodi de CI/CD seminaris web amb Luis Rodríguez, CTO i cofundador de Xygeni, i Luis Manuel García, director de suport de vendes. En aquesta sessió, explorarem la perspectiva de "l'equip blau" de CI/CD seguretat, aprofundint en les mesures pràctiques que les organitzacions poden prendre per millorar la seva postura de seguretat ...

En aquest panorama digital en ràpida evolució, la seguretat de la vostra cadena de subministrament de programari és més crítica que mai. A mesura que sorgeixen noves tàctiques d'atac, és crucial mantenir-se a l'avantguarda i armar-se amb les darreres estratègies de protecció. En aquest seminari web, Luis Rodríguez us guiarà...

Mireu ara el nostre proper seminari web: Automatització de la seguretat de les aplicacions d'IA! Els equips d'AppSec estan desbordats d'alertes; ara és el moment d'automatitzar. En aquesta sessió pràctica, descobriu com eliminar el triatge manual i passar de l'alerta a la correcció en segons mitjançant la correcció automàtica fàcil per a desenvolupadors. Apreneu a reduir els falsos positius, prioritzar els riscos reals i aplicar polítiques de seguretat, i vegeu com integrar la correcció automàtica a CI/CD pipelines amb intel·ligent guardrails (entre moltes altres coses). Mira-ho avui mateix!

Mireu ara la nostra SafeDev Talk: Seguretat per defecte: com la correcció automàtica està remodelant l'AppSec? La "seguretat per defecte" ja no és opcional; és la nova línia de base. Amb codi generat per IA, components d'IA integrats i cicles de desenvolupament ultraràpids, les portes de seguretat tradicionals s'estan quedant curtes. La resposta? Defenses proactives i una correcció automàtica pràctica que funciona on viuen els desenvolupadors. Mireu ara i feu el següent pas en l'AppSec moderna!

Escolta l'episodi del podcast The Cyber Security Matters de Neuco sobre "El nou repte en la seguretat del programari: com mantenir els devops en funcionament sense ser atacats per la cadena de subministrament" amb Luis Rodriguez, CTO de Xygeni, i explora els reptes canviants de la seguretat de la cadena de subministrament de programari.

Mireu la nostra xerrada SafeDev: IA desencadenada: Navegant per les amenaces i defenses emergents en la seguretat de les aplicacions. A mesura que la IA transforma la ciberseguretat, el seu impacte en la seguretat de les aplicacions és potent i matisat. Des del programari maliciós polimòrfic fins a la manipulació de models i la injecció ràpida, els atacants utilitzen la IA per crear atacs més intel·ligents, i els defensors utilitzen la IA per detectar-los i mitigar-los més ràpidament. Mireu-la per entendre les dues cares de l'equació i aprendre a preparar el vostre programa AppSec per a la IA.
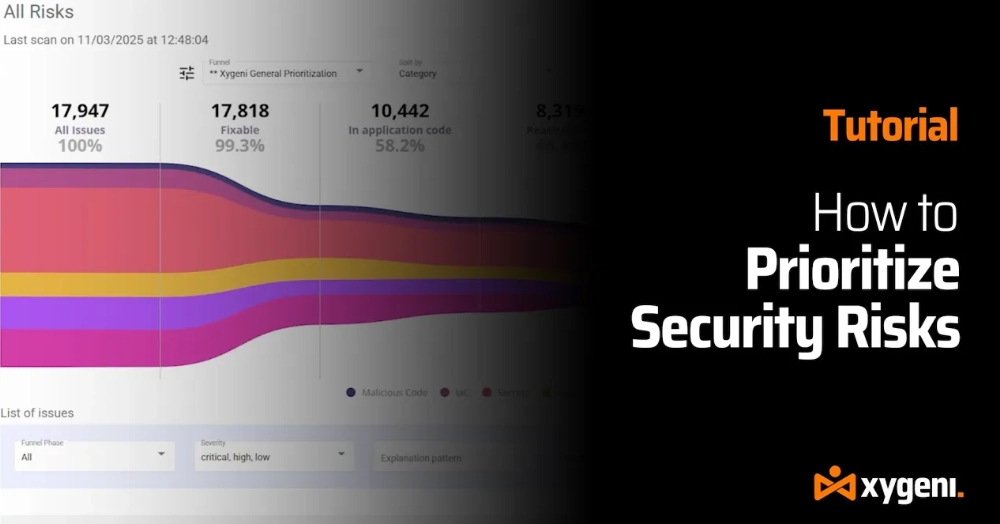
Cansat d'alertes de seguretat interminables? Arreglem el que realment importa. Si esteu immersos en una allau de troballes de vulnerabilitats, no esteu sols. En aquest tutorial pas a pas, us mostrarem com els embuts Xygeni ajuden els equips de DevOps i AppSec a eliminar el soroll i centrar-se en les amenaces reals, de manera que pugueu protegir el vostre codi. pipelines i sistemes crítics per al negoci de manera més eficaç.

Els equips d'AppSec estan sota pressió. Els volums d'alertes s'estan disparant, la velocitat de desenvolupament continua augmentant i el triatge manual ja no pot seguir el ritme. Els enfocaments de seguretat tradicionals mostren els seus límits. En aquesta sessió pràctica dirigida per experts, veureu com l'automatització d'AppSec basada en IA ajuda els equips a superar la fatiga de les alertes i a convertir les troballes de seguretat en solucions fiables i automatitzades. Apreneu què cal canviar en l'AppSec moderna i com els equips de desenvolupament i seguretat poden protegir-ho tot. commit i pull request sense alentir el lliurament. Mireu el seminari web sota demanda i vegeu com l'automatització basada en IA està remodelant l'AppSec a la pràctica.

Mireu la nostra sessió de Black Hat Europe: La nova realitat de l'AppSec: desenvolupament impulsat per la IA, programari maliciós i risc de programari modern. A mesura que la IA accelera el lliurament de programari, també remodela la superfície d'atac. Des del programari maliciós de codi obert i el compromís de la cadena de subministrament fins als defectes de codi generats per la IA, aquesta xerrada explora com emergeixen els riscos moderns de l'AppSec i què han de fer els equips de seguretat per mantenir-se al capdavant en un món impulsat per la IA.

Mireu ara l'episodi de SafeDev Talk de la temporada inaugural sobre DORA per dominar-lo i mantenir-vos al capdavant en el panorama en constant evolució de la regulació financera. Aquest seminari web està dissenyat específicament per a institucions financeres i us ajudarà a navegar per l'impacte de DORA en la seguretat operativa i el compliment normatiu. Obtindreu estratègies pràctiques i coneixements experts, que us permetran estar millor preparats per al futur!
Fes una ullada a l'episodi del podcast Secure Cyber Connect amb el nostre CTO Luis Rodríguez. Amb més de 15 anys d'experiència, Luis comparteix coneixements experts sobre la detecció de codi maliciós, la seguretat de components de tercers i la preparació d'estratègies AppSec per al futur. Des de les conseqüències de SolarWinds fins al darrer incident de backdoor SSH, aquest episodi cobreix amenaces del món real i tàctiques de defensa pràctiques. Aprèn a enfortir el teu SDLC, reduir el risc de la cadena de subministrament i mantenir-se al dia de les amenaces cibernètiques en evolució.

Uneix-te al nostre seminari web "Detecció de programari maliciós en temps real en programari de codi obert" per explorar les darreres amenaces de programari maliciós que afecten el programari de codi obert (OSS). A mesura que l'adopció d'OSS creix, també ho fan el volum i la complexitat de les amenaces, presentant nous reptes per als desenvolupadors i les organitzacions per igual. Aquesta sessió revelarà les darreres tendències, les amenaces emergents i les estratègies avançades per protegir les teves dependències d'OSS d'atacs maliciosos. Uneix-te a nosaltres!

Ens heu perdut a Black Hat? Reproduïu en exclusiva la nostra sessió de 20 minuts sobre ciberseguretat amb IA, automatització de la seguretat d'aplicacions i AutoFix. Descobriu com reduir el soroll d'alerta, corregir vulnerabilitats automàticament amb PR segures i portar l'automatització d'AppSec directament a la vostra empresa. pipeline (entre moltes altres coses interessants). Mireu la sessió sota demanda!

Mireu i aprofundiu en: la necessitat urgent d'aplicacions segures a la llum del nombre creixent de filtracions de dades i vulnerabilitats; els reptes actuals de crear programari segur i escalable, inclosos els fluxos de treball aïllats, les llacunes de comunicació entre equips remots i els riscos associats a la integració de programari de codi obert (OSS); i molt més. Apreneu a destacar entre el soroll i centrar-vos en les amenaces més crítiques. No us ho perdeu!
No vas poder assistir a la Conferència RSA 2024 a San Francisco.cisco? Cap problema! Mireu el nostre seminari web exclusiu i avança't a algunes de les tendències més importants en ciberseguretat, des dels canvis en CISDes de rols d'O fins a liderar desenvolupaments d'avantguarda en ciberdefensa, tot al vostre escriptori. En aquest seminari web, aprofundireu en els coneixements i estratègies més actualitzats que ofereix el món de la ciberseguretat!
Mireu ara el nostre seminari web sobre com assegurar el codi generat per IA abans que s'enviï. Els models de codificació de frontera encara al·lucinen noms de paquets falsos en fins a un 6% de les sortides, i els atacs reals com el de Shai-Hulud mostren la rapidesa amb què un sol paquet enverinat es pot propagar per GitHub, el núvol i... CI/CDEls agents d'IA ara toquen fitxers, terminals i pipelinedirectament, sovint abans que s'executi cap comprovació de seguretat. En aquesta sessió, organitzada per Nimbus Compute en col·laboració amb Xygeni, explorem per què la seguretat només de CI ja no és suficient i com traslladar la detecció a l'IDE ajuda els equips a detectar el risc abans que arribi a producció.

Mireu ara el nostre seminari web Vibe Coding Without Regret. La IA està transformant la manera com es construeix el programari, amb copilots i agents d'IA que generen una quota creixent de codi de producció. En aquesta sessió, veureu com protegir el codi generat per IA directament a l'IDE, amb detecció de vulnerabilitats en temps real. guardrails per a Copilot i priorització basada en l'accessibilitat. Descobreix com la remediació assistida per IA ajuda els desenvolupadors a solucionar problemes de manera eficient i a crear programari segur basat en IA sense perdre el control. Mira-ho ara per aprendre a crear programari segur basat en IA des del principi.