Motors propietaris, la plataforma completa on-premise i detecció de programari maliciós que comença abans que existeixi una signatura.
Compara Xygeni amb Aikido als teus propis repositoris.

Cinc diferències que importen
Plataforma completa on-premise (inquilí únic). El DAST s'executa dins de la vostra infraestructura sense exposició a Internet.
Malware comportamental a la publicació del registre, que s'estén per tot pipelines, contenidors, codi font commits.
Ingereix troballes de Snyk, Veracode i Checkmarx. Aplica'ls a tots el sistema d'IA Triage, Explanation i Fix.
Motors d'escaneig nadius propietaris (no orquestració OSS). Un SLA, una full de ruta, més SLSA + in-toto + CBOM.
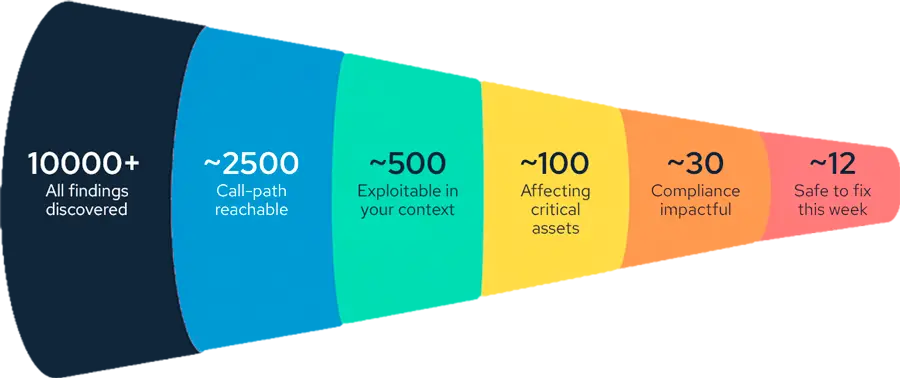
Un embut de conversió amb coneixements empresarials que redueix milers de troballes a les poques que són accessibles i explotables.

Què canvia més el teu flux de treball
Xygeni decideix què arreglar primer i redueix el soroll.
Després de l'embut Nivell de mètode de risc de remediació s'aplica: Xygeni analitza el gràfic de trucades i t'indica quines correccions fallaran a quines persones que truquen, abans que les apliquis.
Un al costat de l'altre
| Capacitat | | Aikido |
|---|---|---|
| Motors d'escaneig | ✅ Motors nadius propietaris | ⚠️ Basat en OSS (Opengrep, Trivy, ZAP) |
| Detecció de programari maliciós prèvia a la signatura en el pla gratuït | ✅ MEW inclòs en el pla gratuït per a desenvolupadors | ❌ El pla gratuït es basa en signatures conegudes |
| Protecció de punt final per a desenvolupadors | ✅ Paquets, extensions i complements de l'IDE, a més del trànsit de xarxa, sota una política d'organització. | ⚠️ Només instal·lacions de paquets |
| Plataforma completa on-premise / inquilí únic | ✅ Plataforma completa local | ⚠️ Escàner local + núvol dashboard |
| Model d'execució DAST | ✅ Compatible localment, paral·lel il·limitat | ⚠️ Només al núvol (llista blanca d'IP + exposició a Internet) |
| Porta el teu propi model d'IA | ✅ Qualsevol LLM, inclòs l'autoallotjat | ⚠️ Només LLM propi d'Aikido |
| Detecció de paquets maliciosos (MEW) prèvia a la signatura | ✅ Comportament en la publicació del registre | ⚠️ Aikido Intel (estil d'alimentació) |
| Detecció de programari maliciós a tot el SDLC | ✅ Pipelines + contenidors + commits | ⚠️ Centrat en paquets |
| CI/CD pipeline security (integritat + procedència) | ✅ Pipeline integritat, anomalia, SLSA + in-toto | ⚠️ Escaneja a la pipeline, no ho assegura |
| Triatge d'IA + priorització de riscos | ✅ Triatge a nivell propi + troballes de tercers + embut + mètode | ⚠️ Només escàners propis, sense troballes de tercers |
| Bloc de revocació automàtica i fusió de secrets | ✅ Bloc de revocació automàtica + fusió | ⚠️ Només detectar i validar |
| CBOM — Llista de materials de criptografia | ✅ Generat per llançament | ❌ No disponible |
La informació de la competència es basa en documentació disponible públicament, revisada el setembre de 2026. Has detectat alguna cosa desactualitzada? Fes-nos-ho saber.
Diferencial
| Component | | Aikido |
|---|---|---|
| Dashboard / Servidor | ✅ Entorn del client* | ⚠️ Núvol d'Aikido |
| Emmagatzematge de troballes | ✅ Entorn del client | ⚠️ Núvol d'Aikido |
| Execució de DAST | ✅ Infraestructura del client (sense exposició a Internet) | ⚠️ Núvol d'Aikido (llista blanca d'IP + verificació de domini) |
| Inferència d'IA / LLM | ✅ Elecció del client, inclòs l'autoallotjament | ⚠️ Infraestructura d'Aikido |
| Correcció automàtica disponible fora de línia | ✅ Sí | ❌ No (els comptes d'escàner local perden la interfície d'usuari de correcció automàtica) |
Diferencial
Anàlisi d'IA de dues capes en la publicació del registre de paquets. Detecta comportaments maliciosos abans que existeixi una signatura: typosquatting, ofuscació, patrons d'exfiltració, confusió de dependències.
La detecció s'estén a pipelines, imatges de contenidors i codi font commits. Atrapa les closques inverses pipelines, ordres malicioses en scripts de compilació i artefactes manipulats, no només paquets dolents.
SLSA natiu i atestacions integrals per a cada compilació, a més d'una llista de materials de criptografia (CBOM) per versió, de manera que sàpigues quina criptografia hauràs de migrar.
Els paquets, les extensions de l'IDE i els complements romanen bloquejats fins que arriben a l'edat mínima que estableix la teva política.
El trànsit a IP i dominis maliciosos es bloqueja al punt final i s'aïlla una màquina compromesa.
L'equip de seguretat estableix components permesos i denegats i registres autoritzats.
DecisEls ions utilitzen la intel·ligència de programari maliciós prèvia a la signatura de Xygeni, no només els canals coneguts com a dolents.
Sí, sobretot si necessiteu la plataforma completa on-premise, el vostre propi LLM o detecció de programari maliciós més enllà dels paquets. Xygeni utilitza motors d'escaneig propietaris i executa el dashboard, troballes, DAST i inferència d'IA en el vostre propi entorn.
Sí. A la Enterprise pla, la plataforma completa funciona on-premise, amb espai d'emmagatzematge en blanc o híbrid, incloent-hi capacitats DAST i d'IA amb un model autoallotjat.
Qualsevol LLM: un proveïdor comercial, un model autoallotjat o el propi de Xygeni. Les dades es queden al vostre entorn i l'ús es manté al vostre contracte.
MEW analitza el comportament de cada paquet nou en la publicació del registre, abans que existeixi una signatura. La detecció també cobreix pipelines, imatges de contenidors i codi font commits.
Sí. El pla gratuït per a desenvolupadors inclou la detecció de programari maliciós prèvia a la signatura de MEW.
Porta les preguntes que la teva avaluació d'Aikido ha deixat obertes. Les revisarem a la teva pila.