






Codificació fixa, Pobre gestió de secretsi la manca d'eines com ara Volta HashiCorp continuen exposant les aplicacions a riscos greus. Cada vegada que un desenvolupador envia una clau API o una contrasenya a GitHub, corre el risc de provocar una bretxa de seguretat. De fet, els atacants escanegen activament els repositoris públics i privats per trobar secrets exposats, ja siguin al codi, als fitxers de configuració o a les imatges de Docker.
Les conseqüències del món real mostren què hi ha en joc. El 2022, uns atacants van trobar les claus AWS d'Uber codificades en un repositori de GitHub i les van utilitzar per violar sistemes crítics. Toyota va exposar la infraestructura privada dels clients després que els desenvolupadors publiquessin secrets a un repositori públic de GitHub. En ambdós casos, els equips van deixar secrets al codi i els atacants se'n van aprofitar al màxim. Tot plegat es podia evitar.
En aquesta guia, aprendràs a protegir la teva aplicació mitjançant Volta HashiCorp per a la gestió centralitzada de secrets, combinada amb Detecció i remediació automatitzades de Xygeni funcions. Juntes, aquestes eines t'ajuden a:
- Elimina els secrets codificats de la teva base de codi
- Evita que els secrets entrin a l'historial de Git
- Detectar i reparar automàticament les fuites abans que siguin explotables
Vegem com configurar-ho, pas a pas.
2. Què es considera un secret (i com es filtren)
En primer lloc, a secret no és només una contrasenya. Inclou tokens d'API, credencials d'OAuth, cadenes de connexió de base de dades, claus SSH, claus de xifratge i fins i tot JWT. Qualsevol cosa que concedeixi accés a un sistema, recurs o identitat es qualifica com a secret.
perquè codificació fixa introduir aquestes credencials al codi font encara és habitual, però molts equips introdueixen vulnerabilitats sense saber-ho. Durant el desenvolupament local, és fàcil deixar caure una clau API ràpida en un .env fitxer, o pitjor encara, directament al codi. Després, un sol git commit pot exposar aquest secret per sempre.
Fins i tot quan els secrets s'eliminen més tard commits, sovint romanen a Historial de Git, capes de Docker o artefactes compilats. Per exemple, moltes filtracions passen desapercebudes fins que algú executa git log o extreu metadades d'una imatge de contenidor.
Aquesta és la raó gestió de secrets ha de ser proactiu, continu i automatitzat. Els escàners tradicionals poden passar per alt secrets amagats en branques, imatges o fitxers comprimits. Aquí és on eines com Volta HashiCorp i Xígeni endavant.
A més, recorda que els secrets no només es filtren als desenvolupadors. CI/CD pipelineEls fitxers , els scripts de prova i fins i tot els fitxers de configuració en entorns de producció poden ser fonts d'exposició.
Per tant, assegurar els secrets no només té a veure amb les eines, sinó amb els hàbits, la visibilitat i l'automatització.
Vols aprofundir en les filtracions secretes?
Si voleu entendre per què es filtren secrets i com els atacants els exploten, no us perdeu aquest anàlisi detallada:
3. Per què codificar secrets de manera dura és un risc, fins i tot en repositoris privats
Codificar secrets com ara claus API, credencials i tokens pot semblar convenient durant el desenvolupament. Tanmateix, aquesta pràctica introdueix riscos greus, sobretot quan els secrets es tornen... committed al control de versions.
Per exemple, en l'infraccions d'Uber del 2022, els atacants van obtenir accés a través de claus AWS codificades de manera fixa trobat en un repositori públic de GitHub. De la mateixa manera, Toyota va exposar credencials crítiques en un projecte de GitHub, cosa que va afectar les dades dels seus clients.
Com que els secrets codificats sovint viuen en .env fitxers, scripts o comentaris del codi font, són fàcils de passar per alt. Fins i tot en repositoris privats, els bots i els usuaris interns hi poden accedir. Pitjor encara, l'historial de Git conserva totes les filtracions, fins i tot després de "suprimir-les".
A més, els atacants moderns escanegen contínuament els registres de GitHub i contenidors per detectar tokens filtrats. Una sola acció amb un secret codificat pot obrir la porta a:
- Compromís d'infraestructura (accés al núvol)
- Manipulació del codi font (atacs a la cadena de subministrament)
- Reutilització secreta entre sistemes (escalada de privilegis)
Per tant, substituir el codi fix per un codi adequat gestió de secrets No és opcional, és fonamental per assegurar el desenvolupament.
4. Com HashiCorp Vault protegeix els secrets (i per què és millor que la codificació en paper)
Codificar secrets com ara claus API o credencials de base de dades directament al codi font crea greus riscos de seguretat. HashiCorp Vault elimina aquest risc oferint un emmagatzematge de secrets centralitzat, xifrat i amb control d'accés.
En lloc d'incrustar secrets en variables d'entorn o Fitxers .env, les aplicacions poden recuperar-los de manera segura sota demanda a través de l'API de Vault. Aquest enfocament substitueix la gestió estàtica de secrets per un accés dinàmic basat en polítiques.
La gestió de secrets amb HashiCorp Vault ofereix diversos avantatges clau respecte a la codificació fixa:
- Els secrets romanen xifrats tant en repòs com en trànsit.
- L'accés està estrictament controlat utilitzant polítiques basades en la identitat.
- Vault genera secrets dinàmicament, fent que caduquin automàticament.
- Cada sol·licitud es registra, oferint una traçabilitat i una auditabilitat completes.
Vault també s'integra perfectament amb CI/CD pipelines, entorns contenidoritzats, infraestructura al núvol i malles de serveis, cosa que la converteix en una solució escalable i preparada per a la producció per als equips de DevSecOps moderns.
Exemple del món real:
En 2022, a Repositori de GitHub de Toyota va filtrar accidentalment les credencials públicament, exposant els serveis interns. Una eina com Vault, combinada amb estrictes commit polítiques, podrien haver evitat això.
A hores d'ara, hauria d'estar clar: deixar de codificar de manera fixa i adoptar una codificació segura gestió de secrets eines com Volta HashiCorp no és només una bona pràctica, és essencial.
5. Com integrar Git, HashiCorp Vault i Xygeni per a la gestió segura de secrets
Per evitar completament codificació fixa secrets, els desenvolupadors han de prendre mesures proactives durant el desenvolupament local i en CI/CD. La bona notícia és que Volta HashiCorp i Xígeni treballar junts per fer complir la seguretat gestió de secrets fluxos de treball
Pas 1: utilitzeu Vault per recuperar secrets de manera segura
Primer, configura l'aplicació per carregar secrets de Volta HashiCorp en temps d'execució. Per exemple, a Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
Això garanteix que els secrets no s'emmagatzemin mai en codi ni en fitxers de configuració.
Pas 2: Evitar la codificació dura amb un hook de Git i Xygeni
Per bloquejar fuites accidentals, podeu afegir un pre-commit ganxo utilitzant la CLI de Xygeni:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Aquest hook només escaneja els fitxers modificats preparats per a commitSi troba codificat secrets com ara fitxes o contrasenyes, bloqueja el commit, abans que res arribi al repositori.
Pas 3: Integrar Vault i Xygeni a CI/CD
En CI pipelines, podeu:
- Obtén els secrets d'execució de Volta
- Correr
xygeni scan --run="secrets"per validar que no es van introduir secrets - Remediació automàtica amb Xygeni si hi ha alguna fuita
Els desenvolupadors apliquen secrets a cada pas, des del nivell local commits al desplegament, gràcies a la gestió a aquest bucle de retroalimentació estret.
6. De la codificació fixa a la gestió segura de secrets amb Vault + Xygeni
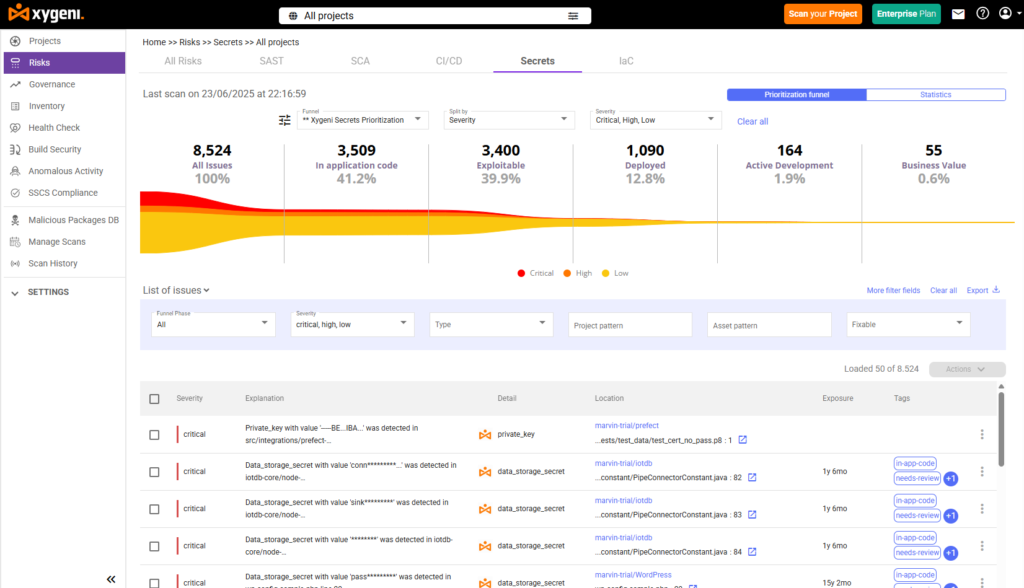
Codificar secrets de manera definitiva continua sent una de les maneres més comunes en què els desenvolupadors exposen accidentalment credencials sensibles. És per això que l'emparellament Volta HashiCorp amb l'escaneig en temps real de Xygeni crea una completa gestió de secrets arquitectura: detecció, prevenció i correcció automàtica, integrades directament al vostre flux de treball.
| Pas | Com funciona la gestió de secrets amb HashiCorp Vault i Xygeni |
|---|---|
| Pas 1: Definir els secrets a Vault | Emmagatzema secrets com ara claus API, credencials o tokens de manera segura a HashiCorp Vault sota controls d'accés estrictes i xifratge en repòs. |
| Pas 2: Injectar secrets mitjançant CI/CD | Utilitzeu variables d'entorn o injecció dinàmica per proporcionar secrets a la vostra compilació. pipelines o aplicacions, evitant la codificació fixa al codi font. |
| Pas 3: Escaneja per obtenir secrets codificats | Xygeni escaneja cada pull request, imatge de Docker i historial de git per detectar i validar secrets filtrats en temps real. |
| Pas 4: Validar els secrets | Xygeni comprova si el secret està actiu i es pot utilitzar. Els secrets verificats es marquen per a una acció immediata mitjançant el seu motor de verificació. |
| Pas 5: Activa la correcció automàtica | Si es detecta un secret verificat, Xygeni el pot revocar o rotar, publicar-lo al PR/MR amb context i guiar els fluxos de treball de correcció. |
7. Atura la codificació de secrets per sempre amb la correcció automàtica i la gestió de secrets
Fins i tot amb HashiCorp Vault instal·lat, encara es produeixen errors. Els desenvolupadors poden codificar un token durant les proves locals o oblidar-se de configurar-lo. .gitignore correctament. És per això que és essencial combinar la gestió de secrets amb l'escaneig continu i la correcció automàtica.
Amb Gestió de secrets de Xygeni, no només detecteu les credencials codificades, sinó que les corregiu automàticament abans que es converteixin en incidents.
Així és com funciona Xygeni AutoFix per als secrets:
- Xygeni escaneja cada pull request tan bon punt s'obre, busca secrets codificats al codi, a les configuracions, a l'historial de Git i a les capes de Docker.
- Valida qualsevol secret trobat contra el seu servei de destinació i ofusca el valor dels registres.
- Xygeni marca el secret directament a la PR, afegint comentaris contextuals amb gravetat i tipus.
- AutoFix genera un pegat segur, que pot:
- Comenta el secret exposat
- Substitueix-ho per una referència de variable de Vault o d'entorn
- Oferir instruccions de correcció pas a pas
- Si una barana de protecció està activa, Xygeni bloqueja la PR automàticament fins que es resol el problema.
A més, Xígeni admet l'aplicació a través de GitHub Actions, GitLab, Jenkins i Bitbucket. Per tant, els secrets no arriben mai a producció, fins i tot si no els heu vist durant la revisió.
Això no és només detecció de secrets. És protecció de secrets que s'escala.

