






TL; DR
La criptografia postquàntica (PQC) fa referència als algoritmes criptogràfics dissenyats per resistir els atacs d'un futur ordinador quàntic a gran escala. Migrar-hi ja és una obligació passada de moda a Europa, Amèrica i Àsia-Pacífic. ja no és un tema de recerca.
El primer producte final a tot arreu és un inventari, no un canvi de codi. Cada règim, com ara NIST IR 8547, Transició a la criptografia postquàntica Standards, El Full de ruta de la UE, D’Espanya CCN-TEC 009 i similars per a altres regions, a més de recomanacions sectorials com ara PCI DSS 12.3.3, comença demanant-te que enumeris la criptografia que fas servir.
Una proposta d'encarnació d'aquest inventari per a actius criptogràfics és la CBOM (Llista criptogràfica de materials), que és una llista llegible per màquina dels algoritmes, claus, certificats i protocols que utilitza un sistema. És una extensió del conegut SBOM i el recomanat standardformat itzat per a aquest inventari.
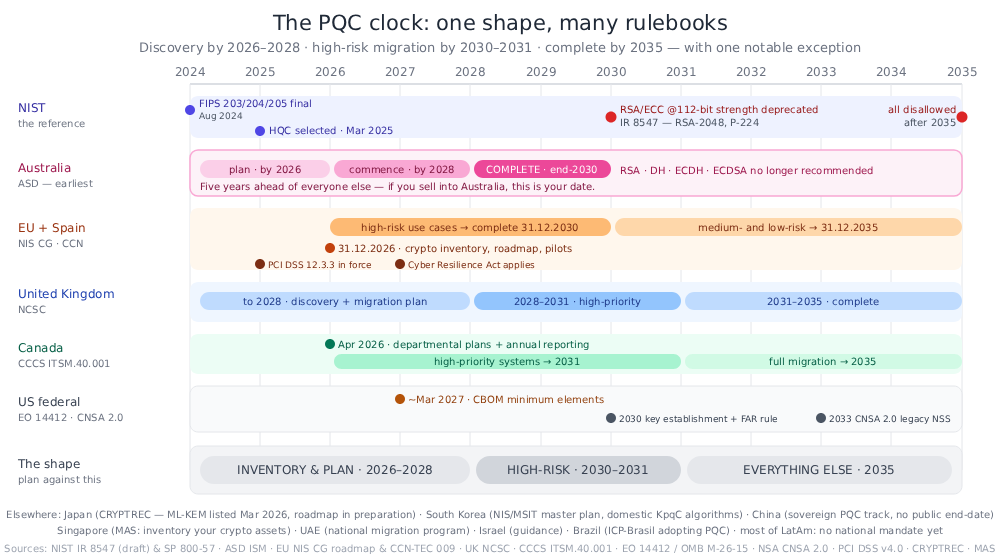
Comproveu la data de vinculació més propera; potser no sigui el 2035. La majoria de jurisdiccions convergeixen en el descobriment el 2026-2028, d'alt risc el 2030-2031 i la seva finalització el 2035. Els objectius són coneguts, però no són una sola substitució. ML-KEM substitueix l'intercanvi de claus, ML-DSA substitueix les signatures d'ús general, mentre que els esquemes basats en hash (SLH-DSA, XMSS/LMS) cobreixen el firmware i les arrels de llarga durada. L'establiment de claus ja s'està enviant a escala d'Internet; els certificats i les signatures porten anys de retard, de manera que l'ordre d'urgència i l'ordre de termini de lliurament són diferents, i el vostre pla necessita tots dos.
La transició és una dècada de coexistència, no un canvi de rumb. Fins a mitjans de la dècada del 2030, la majoria d'organitzacions executaran criptografia clàssica i postquàntica alhora, i sovint literalment combinades: una construcció híbrida. Criptoagilitat és el que fa que aquest període sigui supervivent. Significa poder canviar l'algoritme, els paràmetres o si s'utilitza un híbrid mitjançant la configuració i la política, en lloc de reescrivint i redistribuint el codi.
Hi ha dos "rellotges" que funcionen, no un: el rellotge regulador de dalt, i "harvest now, decrypt later" (HNDL). Aquest últim consisteix en adversaris que enregistren trànsit xifrat avui dia per desxifrar-lo un cop existeixi un ordinador quàntic. Això significa que les dades amb una llarga vida de confidencialitat ja estan exposades.
La part difícil no són els algoritmes, sinó el descobriment. La criptografia s'amaga en el codi font, les dependències, els certificats, els fitxers clau, la infraestructura com a codi, les imatges dels contenidors, la configuració del protocol i els productes de tercers. Un inventari creïble ha de dir honestament allò que no pot veure.
Xygeni us pot ajudar a preparar-vos per al PQC produint el CBOM, classificant cada actiu criptogràfic per risc quàntic, classificant un retard de migració per exposició a HNDL, assignant els resultats a sis règims reguladors i informant sobre la preparació postquàntica de les vostres dependències. Detalls complets: Compliment amb Quantum-Safe.
Què trenca un ordinador quàntic i què no
Aquesta distinció és el fet tècnic més important per a una audiència de GRC, perquè decideix si una troballa és una projecte de substitució o un canvi de configuracióFer-ho malament produeix consells de remediació que no només són inútils sinó que també són activament perjudicials.
Algorisme de Shor — un algoritme quàntic que factoritza nombres enters grans i calcula logaritmes discrets de manera eficient — trenca estructuralment la criptografia de clau pública actual: RSA, ECDSA, EdDSA, Diffie-Hellman i ECDH, o DSA. Hi ha sense correcció de mida de clauUna clau RSA de 4096 bits no és significativament més segura que una de 2048 bits contra un adversari quàntic. Aquests algoritmes han de ser substituïtEl mateix s'aplica a les variants nacionals construïdes sobre les mateixes matemàtiques: l'SM2 de la Xina, per exemple, està basat en corbes el·líptiques i, per tant, està igualment exposat.
Algoritme de Grover — un algorisme de cerca quàntica — debilita els xifratges simètrics i les funcions hash, però només reduint aproximadament a la meitat la seva força efectiva. Aquests són endurible al seu lloc: passar d'AES-128 a AES-256, de SHA-256 a SHA-384 o SHA-512. L'informe NIST IR 8547 ho assenyala directament: la transmissió simètrica del NIST standardsón significativament menys vulnerables als atacs quàntics coneguts que la criptografia de clau pública standards”, i qualsevol primitiva simètrica aprovada que ofereixi almenys 128 bits de seguretat clàssica encara compleix la categoria de seguretat postquàntica més baixa del NIST.
La màquina que faria això s'anomena CRQC - a ordinador quàntic criptogràficament rellevantLes polítiques públiques són curoses amb el seu estatus; el memoràndum d'implementació dels EUA ho diu clarament: "Encara no se sap que existeixi un CRQC, però els avenços constants en el camp de la computació quàntica poden donar lloc a un CRQC en la propera dècada".
El que ha canviat no és que la màquina arribés, sinó que l'estimació del que caldria continua reduint-se. El maig de 2025, Craig Gidney de Google Quantum AI va publicar una estimació de recursos que mostrava que RSA-2048 podria ser tingut en compte en menys d'una setmana per un ordinador quàntic amb menys d'un milió de qubits sorollosos. — aproximadament una reducció de vint vegades respecte a la seva pròpia estimació del 2019 d'uns 20 milions. Això és una estimació d'enginyeria, però una estimació que cau 20 vegades en sis anys és exactament el tipus de tendència que es paga a una funció de risc per prendre seriosament.
El rellotge que ja va començar: collir ara, desxifrar més tard
Collir ara, desxifrar més tard (HNDL) és la pràctica de capturar trànsit o dades xifrades avui dia i emmagatzemar-les fins que un CRQC les pugui desxifrar. Converteix una capacitat futura en una exposició actual per a qualsevol cosa que hagi de romandre confidencial durant anys: registres mèdics, arxius legals, propietat intel·lectual, secrets d'estat, credencials de llarga durada, proves signades.
Els reguladors han deixat de cobrir aquest tema. La proposta de la Comissió Europea del gener de 2026 per modificar el NIS2 estableix al considerant 8 que «la possibilitat d'atacs de 'recollida ara: desxifració posterior', que probablement ja es produeixen ara, i els riscos futurs induïts pels atacs quàntics a la falsificació de signatures» justifiquen la transició.
La conseqüència de la planificació és simple aritmètica, un argument que Michele Mosca ha estat defensant des de 2015: afegiu el nombre d'anys que les vostres dades han de romandre confidencials al nombre d'anys que trigarà la migració. Si aquesta suma supera el punt en què existeix plausiblement un CRQC, ja aneu tard. Per a la majoria d'organitzacions regulades, una migració de diversos anys més una dècada de retenció de dades supera còmodament qualsevol estimació creïble.
El NIST arriba a la conclusió operativa a l'IR 8547: "espera prioritzar la migració a esquemes d'establiment de claus resistents als atacs quàntics... per protegir contra els atacs de 'recollida ara, desxifració després', especialment en protocols interactius com TLS i IKE". L'establiment de claus primer, les signatures després; l'ordre de la fase federal dels EUA segueix literalment, amb l'establiment de claus postquàntiques previst un any complet abans de les signatures. (IKE és el protocol de negociació de claus darrere de les VPN IPsec.)
Per què és aquest un problema de GRC abans que un problema de criptografia?
Hi ha tres raons per les quals això acaba sobre els escriptoris de CISSistemes operatius i responsables de compliment en lloc de quedar-se amb els enginyers de criptografia.
Els terminis provenen de la llei i la regulació, no de la física. Ningú sap quan arriba un CRQC. Tothom pot consultar que la UE espera que els casos d'ús d'alt risc migrin a finals del 2030, que l'ASD d'Austràlia espera que tota la transició acabat a finals del 2030, i que el NIST desaprova RSA i la criptografia de corba el·líptica al nivell de seguretat de 112 bits després del 2030 i prohibeix tota criptografia de clau pública vulnerable als sistemes quàntics després del 2035. Aquestes dates són auditables; la cronologia quàntica no.
El primer resultat a lliurar és un artefacte d'auditoria. Abans d'intercanviar qualsevol algoritme, tots els règims fan la mateixa pregunta: Quina criptografia tens i on? Això és una obligació d'inventari: un producte de governança amb un propietari, una cadència de revisió i requisits de proves. La normativa PCI DSS ha exigit exactament això des del març del 2025, amb o sense quàntic.
És un problema de contractació pública. La major part de la criptografia que teniu al vostre actiu no és vostra. Es troba en biblioteques, plataformes, aparells, proveïdors SaaS i terminals de pagament. La full de ruta de la UE demana a les entitats que "creïn mapes de dependències... observant tant les dependències internes com les de tercers"; ASD publica una llista complementària de preguntes postquàntiques per fer als vostres proveïdors. Ambdues són activitats de gestió de proveïdors i ambdues necessiten proves que podeu presentar davant d'un auditor.
La reglaebook: què és el que realment s'aplica a tu
Els algoritmes estan establerts
El NIST va finalitzar el nucli postquàntic standards a l'agost de 2024 — ML-KEM per a l'establiment clau (FIPS 203), I ML-DSA (FIPS 204) I SLH-DSA (FIPS 205) per a les signatures, de manera que ja no cal "esperar" standarddefensa "s". A Kem, o mecanisme d'encapsulació de claus, és el substitut postquàntic de l'intercanvi de claus: estableix un secret compartit entre dues parts i és la peça que atura l'HNDL.
Dos més estan en vol: FN-DSA (FIPS 206, basat en Falcon) encara no s'ha publicat ni tan sols com a esborrany, i HQC va ser seleccionat el març de 2025 com a mecanisme d'encapsulació de claus de còpia de seguretat basat en codi, documentat a NIST ANAR 8545Cap dels dos hauria de bloquejar un pla avui, però tots dos són motius per construir per a criptoagilitat — poder canviar l'algoritme mitjançant la configuració en lloc de reescrivint el codi. Quin dels vostres algoritmes esdevé quin s'estableix a el mapa de substitució més avall.
La cronologia de referència: NIST IR 8547
NIST IR 8547, Transició a la criptografia postquàntica Standards, és el document que la majoria de les altres fulles de ruta utilitzen, perquè posa dates a la retirada de la criptografia de clau pública clàssica:
| Família d'algoritmes | Paràmetres | Transició |
|---|---|---|
| ECDSA, RSA (signatures) | 112 bits de força de seguretat | Obsolet després del 2030, prohibit després del 2035 |
| ECDSA, EdDSA, RSA (signatures) | ≥ 128 bits de força de seguretat | Prohibit després del 2035 |
| Establiment de claus DH i MQV, ECDH i RSA de camp finit | 112 bits de força de seguretat | Obsolet després del 2030, prohibit després del 2035 |
Una nota sobre les unitats: estats NIST força de seguretat, no la longitud de la clau. Per SP 800-57 Part 1 Rev. 5, Taula 2, el nivell de força de 112 bits és RSA-2048 i corbes el·líptiques amb un ordre de 224–255 bits (P-224); el nivell de 128 bits és RSA-3072 i corbes de 256–383 bits (P-256). Per tant, "RSA de 112 bits" no és una clau de 112 bits, és l'RSA-2048 la que encara finalitza una gran part de la producció de TLS. I l'omnipresent emparellament P-256 / RSA-3072 és no al grup de depreciació del 2030; és al grup de desautorització del 2035. Tots dos grups acaben al mateix lloc: després del 2035 no s'aprova cap algoritme de clau pública vulnerable als factors quàntics a cap mida de paràmetre.
Una advertència que val la pena saber abans de citar-la en una directriu commitsamarreta: L'IR 8547 encara és un esborrany públic inicial — publicat el novembre de 2024, el període de comentaris va finalitzar el gener de 2025, no hi ha versió final en el moment d'escriure aquest article. Això no ha impedit que es converteixi en la referència; fulls de ruta nacionals i productes de proveïdors, Xígeni inclòs, calibra-hi. Tingues en compte també què és no és: no diu res sobre inventaris, descobriment o criptoagilitat. Aquestes obligacions provenen d'altres llocs.
El mapa global: qui diu què i per quan
Aquesta taula resumeix el marc regulador per regió:
| Jurisdicció / òrgan | Què està establert | Dates clau |
|---|---|---|
| Austràlia — ASD | La cronologia més precisa de tot arreu. L'ISM recomana cessar RSA, DH, ECDH i ECDSA. | pla 2026 · començar 2028 · completar 2030 |
| Full de ruta de la UE — NIS CG; COM(2026) 13 proposa incloure la PQC en NIS2. | Fulls de ruta nacionals, inventaris criptogràfics, mapes de dependències; CBOM recomanat pel seu nom | 2026 primers passos · 2030 alt risc completat · 2035 mitjà/baix |
| Espanya — CCN-TEC 009 / BP-37 (juliol 2026) | Fites de la UE fetes concretes, amb un producte final d'inventari criptogràfic | 31.12.2026 estratègia, governança, inventari de criptomonedes, projectes pilot · 31.12.2030 alt risc · 31.12.2035 mitjà |
| Regne Unit — NCSC | Primer descobriment, després migració prioritària | Descobriment + pla 2028 · Alta prioritat 2031 · Completat 2035 |
| Canadà — CCCS ITSM.40.001 | Plans departamentals més informes de progrés anuals | Plans d'abril de 2026 · Alta prioritat per al 2031 · Complet per al 2035 |
| Llei federal dels EUA — EO 14412 / OMB M-26-15 | Migració d'agències, cascada de contractistes i elements mínims de CBOM | ~Març 2027 Elements de la CBOM · 2030 Establiment clau + norma FAR · 2031 Signatures · 2035 Complet |
| Sistemes de seguretat nacional dels EUA — NSA CNSA 2.0 | PQC pur, sense híbrid; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | la majoria de categories 2030–2031 · resta 2033 |
| Japó — CRYPTREC; Estratègia de ciberseguretat 2025 | ML-KEM afegit a la llista de xifrats recomanats (març de 2026); PQC elevat a prioritat política immediata | full de ruta migratòria en preparació |
| Corea del Sud — Servei d'Intel·ligència Nacional / MSIT, KpqC | Pla director nacional més un conjunt d'algoritmes nacionals (HAETAE, AIMer, SMAUG-T, NTRU+) seleccionats per al 2024–25, juntament amb el del NIST | pilots del sector en marxa |
| Xina — ICCS / Administració Estatal de Criptografia | Via sobirana: la seva pròpia competició PQC (les sol·licituds es van tancar el juny de 2026) en lloc d'adoptar algoritmes NIST | sense data de finalització pública |
| Singapur: assessorament MAS (febrer de 2024) | Liderats pel sector: les institucions financeres han de fer un inventari dels actius criptogràfics i identificar els actius prioritaris per a la migració. | sense data fixa |
| Nova Zelanda — NZISM | Existeix una secció de preparació per al control de qualitat de la qualitat (PQC); no hi ha algoritmes de PQC aprovats ni data límit de migració establerta. | cap definit |
| UEA | Política nacional de xifratge i un programa nacional de migració postquàntica, amb un impuls de descobriment de criptomonedes recolzat per l'estat | programa en marxa |
| Israel — INCD / Banc d'Israel | Es demana als organismes governamentals que cartografiïn les infraestructures i identifiquin les dades exposades; orientació sectorial sobre inventaris i fulls de ruta: orientació, encara no obligatori | direcció |
| Brasil — ITI | Algoritmes postquàntics incorporats a l'ICP-Brasil, la infraestructura nacional de clau pública, mitjançant una instrucció normativa (gener de 2026) | emissió gradual de certificats |
| Resta d'Amèrica Llatina (Mèxic, Colòmbia, Perú, Xile…) | No s'ha publicat cap mandat nacional específic de la PQC en el moment d'escriure aquest article. | les obligacions arriben a través dels reguladors del sector, PCI DSS i els contractes dels clients |
Tres divergències valen més que una fila de la taula.
- Austràlia està cinc anys per davant de tothom. L'orientació de l'ASD no és "desaprovar els paràmetres febles abans del 2030", sinó "haver completat la transició abans de finals del 2030", i l'ISM recomana deixar d'utilitzar la criptografia asimètrica tradicional, "inclosos els algoritmes criptogràfics com ara les primitives Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) i Elliptic Curve Digital Signature Algorithm (ECDSA)", abans d'aquesta data. Si opereu a Austràlia o veneu a les cadenes de subministrament del govern australià, aquesta és la vostra data vinculant, no el 2035.
- La Xina està seguint una via sobirana. No ha adoptat ML-KEM ni ML-DSA; l'institut de l'Administració Estatal de Criptografia va fer la seva pròpia convocatòria d'algoritmes comercials de nova generació, amb el tancament de les propostes al juny de 2026. standards a seguir. Per a una multinacional això significa planificar 02:00 famílies d'algoritmes postquàntics en el mateix estat, amb SM2 (basat en corbes el·líptiques, per tant igualment Shor-broken) com a titular que migra. La criptoagilitat deixa de ser una abstracció aquí.
- La major part del món no té cap mandat nacional de PQC, i això canvia poc. A la major part de l'Amèrica Llatina, i a gran part de l'Orient Mitjà i l'Àsia-Pacífic, no s'ha publicat cap termini per a la PQC. Les obligacions encara arriben a través de tres canals que ignoren les fronteres: reguladors sectorials (un assessorament a l'estil de Singapur a les institucions financeres; expectatives d'un banc central), horitzontals standardque ja exigeixen un inventari criptogràfic (PCI DSS, conjunts de control ISO/IEC 27001) i clients. Un proveïdor d'un comprador federal de la UE, Austràlia o els EUA hereta el seu termini a través del contracte.
Què vincula una organització privada de totes maneres?
Deixeu de banda les fulles de ruta nacionals per un moment. Per a la majoria d'organitzacions privades, les obligacions exigibles provenen de quatre llocs, cap dels quals va ser escrit per a la quantitat:
- NIS2 La (Directiva (UE) 2022/2555) exigeix, a l'article 21(2)(h), «polítiques i procediments relatius a l'ús de la criptografia i, si escau, del xifratge» com a mesura de gestió de riscos de referència. La COM(2026) 13 faria explícita la dimensió quàntica afegint la transició PQC a l'article 7(2).
- DORA - el Llei de resiliència operativa digital i la seva tècnica standards, Reglament Delegat (UE) 2024/1774 de la ComissióL'article 6 exigeix que les entitats financeres incloguin en la seva política de xifratge «disposicions per actualitzar o canviar, si cal, la tecnologia criptogràfica sobre la base dels avenços en criptoanàlisi», i quan no puguin actualitzar-la, que «adoptin mesures de mitigació i monitorització que garanteixin la resiliència contra les amenaces cibernètiques». Es tracta d'una obligació de criptoagilitat amb un supervisor adjunt, i els seus considerants esmenten explícitament els avenços quàntics.
- Requisit 12.3.3 de PCI DSS v4.0 — el que la majoria d'organitzacions ja fallen sense adonar-se'n és un requisit de PQC disfressat. El PCI SSC el descriu com un "nou requisit per documentar i revisar els conjunts i protocols de xifratge criptogràfic en ús almenys un cop cada 12 mesos", i va deixar de ser una pràctica recomanada en 31 March 2025No hi ha data límit per al control de la qualitat quàntica (PQC), ni llista d'algoritmes quàntics, però l'inventari criptogràfic anual i el pla documentat per respondre al canvi criptogràfic estan preparats.cisels controls que necessita un programa de PQC, ja vigents i ja auditats.
- Cascada de compres. Dues clàusules arribaran més enllà de qualsevol full de ruta nacional. La Llei de resiliència cibernètica (El Reglament (UE) 2024/2847) s'aplica a partir de 11 2027 desembre i ja fa una SBOM una obligació del fabricant per a productes amb elements digitals: no obliga a un CBOM, però estableix llistes de materials llegibles per màquina com a artefactes de compliment del producte. I als EUA, OE 14412 ordena al Consell de Regulació d'Adquisicions Federals (FAR) que proposi una norma que exigeixi contractistes coberts per complir amb NIST FIPS que incorpora algoritmes PQC fins al 31 de desembre de 2030, i —la clàusula amb l'abast més ampli— ordres CISA i NIST per publicar, en un termini de 270 dies (al voltant de 19 March 2027), «orientació pública que descriu l'opinió ponderada de les agències sobre els elements mínims d'una llista de materials criptogràfica. Aquests elements han de permetre l'avaluació automatitzada dels actius criptogràfics utilitzats per un element de maquinari o programari.»
Això últim importa molt més enllà de Washington. «Elements mínims per a un SBOM"és previciscom la llista de materials del programari va passar de ser una bona idea a un artefacte contractual a tot el món. CBOM ara va pel mateix camí, amb avaluació automatitzada escrit al requisit: un full de càlcul manual no el satisfarà.
El format: CycloneDX CBOM
CycloneDX és el standard que dóna a CBOM una forma concreta. Versió 1.7, publicada el 21 d'octubre de 2025 i ratificada com a ECMA-424 2a edició, és la revisió actual centrada en les criptomonedes: afegeix una standardllista criptogràfica famílies d'algoritmes i una llista completa de corbes el·líptiques, explícitament per donar suport a "auditories, revisions de compliment i avaluacions de preparació PQC". Un CBOM CycloneDX descriu quatre tipus d'actius criptogràfics: algoritmes, protocols, certificats i material relacionat com ara claus, IV i salts, a més dels components de programari que els implementen.
La qüestió és limitada però útil: quan es publiquin els elements mínims de CBOM, CycloneDX serà el format sobre el qual ja parlarà el mercat.
La cronologia consolidada
El patró té la mateixa forma gairebé a tot arreu: descobriment el 2026–2028, migració d'alt risc el 2030–2031, i tota la resta el 2035. Planifica en funció d'aquesta forma i estaràs alineat amb totes elles. Aleshores, troba la data única que enllaça. vostè primer, rarament és el 2035, i per a qualsevol persona dins l'àmbit de la norma PCI DSS, l'obligació d'inventari va començar el 2025.
La migració en si mateixa: què substitueix què
Els terminis són només la meitat del briefing. L'altra meitat és el que realment esteu migrant. a — i la resposta no és una substitució sinó diverses, amb diferent maduresa, diferents mides i terminis de lliurament molt diferents.
El mapa de substitució
| El que tens avui | En què esdevé | Standard | Què veure? |
|---|---|---|---|
| Transport de claus RSA, intercanvi de claus DH/ECDH: TLS, VPN/IPsec, SSH, missatgeria | ML-KEM, a la pràctica com a híbrid amb X25519 avui dia | FIPS 203 | L'urgent: això és el que atura l'HNDL. Ja implementat a escala d'Internet. |
| Signatures d'ús general RSA / ECDSA / EdDSA: certificats, tokens, documents | ML-DSA | FIPS 204 | Mides. ML-DSA-44 afegeix aproximadament 15 kB per connexió TLS contra una cadena mitjana de 3.2 kB actual. |
| Signatures que necessiten una aposta matemàtica diferent o arrels de confiança molt llargues | SLH-DSA | FIPS 205 | Basat en hash i conservador, però signatures grans i signatura lenta |
| Firmware, programari i signatura d'arrencada segura | XMSS o LMS (basat en hash amb estat) o SLH-DSA | SP 800-208 | La gestió de l'estat és un requisit operatiu difícil: la reutilització d'una clau d'un sol ús destrueix la seguretat de l'esquema. |
| Signatures amb restriccions de mida | FN-DSA | FIPS 206 — encara no publicat | No ho inclogueu en un pla 2026–2027 |
| Una tanca contra una ruptura de gelosia | HQC | Seleccionat el març de 2025, standard pendents | Un KEM de reserva, no un pla |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 o SHA-3; retireu 3DES, MD5, SHA-1 | FIPS existent | Territori Grover: un canvi de paràmetres, no una substitució |
Híbrid — combinar un algoritme postquàntic amb un de clàssic de manera que un atacant hagi de trencar tots dos — és la postura per defecte durant la transició, i RFC 9794 (juny de 2025) finalment standardn'ha itzat el vocabulari ("híbrid PQ/T"). Les polítiques divergeixen aquí, per la qual cosa és una qüestió de jurisdicció, no una preferència d'enginyeria: el CCN espanyol recomana hibridar signatures basades en xarxes (ML-DSA, FN-DSA) mentre afirma que els esquemes basats en hash (XMSS, SLH-DSA) no ho necessiten, i la postura de la UE és àmpliament favorable als híbrids; el CNSA 2.0, en canvi, vol PQC pur per als sistemes de seguretat nacional. Una multinacional necessitarà ambdues configuracions, la qual cosa és un argument per fer l'elecció de l'algoritme de configuració en lloc de codi.
Què no té reemplaçament directe
El NIST té standardva establir exactament dues coses: encapsulació de claus i signatures digitals. Això és suficient per a la major part d'un patrimoni, i res per a la resta. Si els vostres sistemes es basen en construccions basades en emparellaments, xifratge basat en identitats o atributs, llindar, signatures cegues o de grup, o altres criptografies avançades a nivell de protocol, no hi ha cap equivalent postquàntic aprovat al qual migrar avui dia; la resposta honesta és identificar aquests usos ara, marcar-los com a no resolts i dissenyar una sortida en lloc d'esperar un standardEl mateix s'aplica a les arrels de confiança del maquinari: els HSM (mòduls de seguretat de maquinari), els TPM i les targetes intel·ligents es mouen en cicles d'actualització del silici que són més llargs que la finestra reguladora.
No una migració, sinó diverses amb diferents terminis de lliurament
Aquí és on el mapa de reemplaçament canvia la cronologia de preparació. L'ordre d'urgència i l'ordre de termini de lliurament no són els mateixos, i un pla basat només en un d'ells incomplirà un termini.
- Dades en trànsit: establiment clau. Urgència màxima (és la superfície HNDL) i la el més curt termini de lliurament: per a la majoria de piles es tracta d'una actualització de la biblioteca i un canvi de configuració. També és demostrablement manejable — Cloudflare va informar a octubre 2025 que més de la meitat del trànsit iniciat per humans a la seva xarxa ja utilitzava un acord de clau postquàntic. La bretxa és al vostre costat de la connexió: només ~39% dels 100,000 servidors web públics principals ho admetien, i el 3.7% dels servidors d'origen darrere de Cloudflare. Les xifres actuals estan en Radar Cloudflare. Comença aquí, acaba aviat.
- Codi, firmware i signatura d'arrencada segura. Baixa urgència HNDL (ningú no recol·lecta cap signatura), però amb un llarg termini de lliurament i una data límit anticipada, perquè un dispositiu enviat el 2027 encara ha de verificar les signatures el 2040, i les arrels de signatura tenen una vida útil de més de dècades. standardestan a punt (SP 800-208, SLH-DSA); la CNSA 2.0 i la CCN espanyola posen la signatura de firmware al capdavant de la cua exactament per aquesta raó. Comença ara malgrat la poca urgència.
- PKI i certificats. No controleu aquest calendari. No s'esperava que els certificats postquàntics estiguessin àmpliament disponibles i fossin de confiança en tots els navegadors abans del 2027, els formats de certificats híbrids encara no estaven establerts a l'IETF a finals del 2025 i les mides de les cadenes es multipliquen per dues. Pilot i pressupost; no prometis una data que no et pertoca.
- Dades en repòs i arxius de llarga durada. El xifratge massiu està bé: l'AES-256 és un canvi de paràmetre. L'exposició es troba a la jerarquia de claus superior: l'embolcall de claus i el transport de claus que utilitzen RSA o ECDH. Les campanyes de rexifratge són lentes i toquen còpies de seguretat, arxius i dipòsits en garantia.
- Sistemes integrats, OT (tecnologia operativa — sistemes industrials i de control) i de tercers. Cicles d'actualització més llargs que la finestra i alguns actius que simplement no es poden migrar. Per a aquests, la resposta és la substitució, controls compensatoris o un risc documentat i acceptat, i com més aviat els nomeneu, més barata és cadascuna d'aquestes opcions.
Dues conseqüències pràctiques per a un pla de GRC. Primer, programar cap enrere des de la data vinculant més primerenca per termini de lliurament, no només per puntuació de risc: el registre de tasques pendents classificat us indica què heu de solucionar primer entre les coses que heu de fer llauna arreglar ràpidament; la llista de terminis us indica què cal fer Començar primer independentment. Segon, L'inventari ha de registrar el cas d'ús, no només l'algoritme«RSA-2048 en aquest repositori» no és accionable; «RSA-2048 utilitzat per al transport de claus en un servei de cara al públic» i «RSA-2048 utilitzat per signar firmware» són dos projectes diferents amb dos objectius diferents, dos terminis diferents i dos propietaris diferents. És per això que un inventari ha de capturar la classe primitiva i la superfície on es va trobar la criptografia, no només un nom d'algoritme, i per això construir-ne un resulta més difícil del que sembla.
Per què la preparació per a la PQC és difícil: la criptografia és realment a tot arreu
Tots els règims demanen primer l'inventari perquè l'inventari és la part difícil. Les organitzacions ho descobreixen en el moment que ho intenten.
On s'amaga realment la criptografia
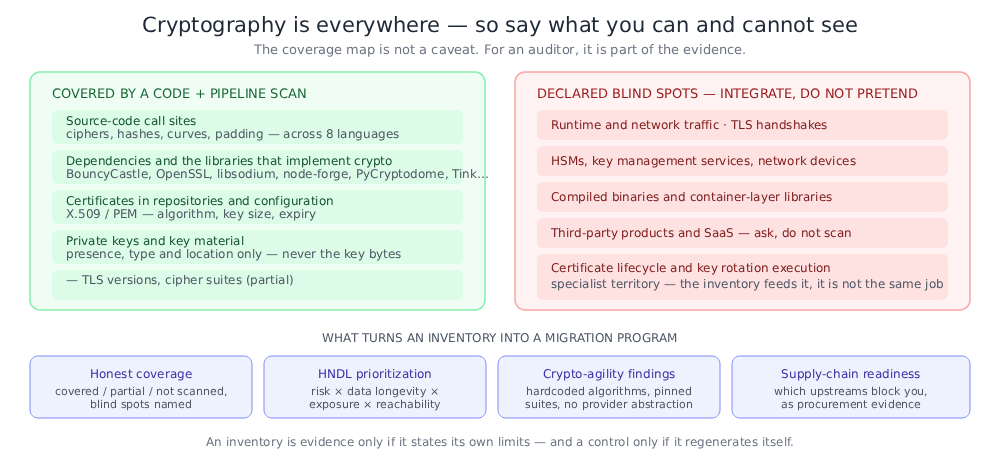
- Truca a llocs web a la teva pròpia font — un xifratge construït en un servei, un hash escollit en una classe d'utilitat, una corba anomenada en una rutina de signatura. Vuit idiomes en un monorepo signifiquen vuit conjunts d'idiomes.
- Dependències — la major part del criptograma en la majoria d'aplicacions s'executa mitjançant biblioteques que l'equip mai ha triat deliberadament: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. L'algoritme que s'executa realment és una propietat de la biblioteca, no del vostre codi.
- Certificats i material clau — Certificats X.509 registrats en repositoris, fitxers de clau PEM en directoris de configuració, magatzems de claus integrats en imatges.
- Configuració d'infraestructura com a codi i protocol — una versió mínima de TLS en un mòdul Terraform, una llista de conjunts de xifratge en un controlador d'entrada, una configuració SSH en una imatge base.
- Imatges de contenidors i binaris compilats — biblioteques criptogràfiques enllaçades en capes que ningú no llegeix mai en l'escaneig font.
- Productes de tercers i SaaS — les criptomonedes que no pots veure ni canviar, només preguntar.
- HSM, serveis de gestió de claus i dispositius de xarxa — la criptomoneda que viu completament fora del programari.
Les quatre coses que fan que això sigui un programa, no un escaneig
Cobertura honesta. Un inventari només és una prova si indica els seus propis límits. "Hem escanejat el codi font, les dependències, els certificats, els fitxers clau i IaC configuració; no hem escanejat el trànsit en temps d'execució, les protocols de connexió TLS, el contingut HSM, els binaris compilats ni les capes de contenidors" és una posició defensable. Un nombre sense denominador no ho és.
Priorització, no enumeració. Una gran propietat produeix milers de troballes criptogràfiques. Una llista plana és inutilitzable. La classificació que importa combina quatre coses: si l'algoritme està trencat o simplement debilitat per Grover; quant de temps han de romandre confidencials les dades que protegeix (el factor HNDL); si està exposat a una xarxa; i si realment es pot accedir-hi en codi en execució en lloc de quedar-se en un dispositiu de prova o una mostra venuda. Tota guia que diu "casos d'ús d'alt risc primer" està emetent una instrucció de priorització, i no es pot respondre a partir d'una llista alfabètica.
Agilitat, no només substitució. Com mostrava el mapa de reemplaçament, l'objectiu establert encara està en moviment i les regles híbrides difereixen segons la regió: el canvi que feu el 2027 no serà l'últim. Els noms d'algoritmes codificats, els conjunts de xifratge fixats, l'abstracció de proveïdors i les versions de protocol no negociables són el que converteix el... next intercanviar-ho amb un altre projecte plurianual. Aquestes són troballes per si soles, barates de solucionar ara i cares de solucionar més tard.
La cadena de subministrament. No podeu migrar més ràpid que el vostre flux de treball més lent. Quines de les vostres dependències admeten PQC, quines ofereixen modes híbrids, quines han publicat una guia de ruta, quines publiquen un CBOM (que determina el vostre camí crític) i també és l'evidència que un equip de compres necessita segons les obligacions de risc de proveïdors de NIS2 i DORA.
Una altra trampa: l'inventari és un control, no un projecte
L'instint és fer un exercici de descobrimentcise, creeu un full de càlcul i arxiveu-lo. El PCI DSS ja ho prohibeix amb el seu cicle de revisió de dotze mesos; el CCN d'Espanya tanca la seva llista de verificació de migració amb "actualitzar l'inventari d'actius criptogràfics i les seves dependències"; i el memoràndum d'implementació dels EUA és encara més contundent:
Donada l'escala i la complexitat dels entorns informàtics federals, els enfocaments manuals per al descobriment i la gestió de la criptografia sovint són insuficients. Les agències haurien d'utilitzar l'automatització quan sigui possible i apropiat per aconseguir una comprensió completa i contínuament actualitzada de la seva postura criptogràfica. L'automatització és fonamental per a la gestió de l'inventari, l'aplicació de polítiques i els informes de compliment.
Derives criptogràfiques: un desenvolupador afegeix una biblioteca, una imatge base canvia, un nou servei s'envia amb un conjunt de xifratge predeterminat. Un inventari que es regenera a cada compilació és un control; un que es regenera anualment a mà és un projecte d'arqueologia que repetireu per sempre.
Què significa a la pràctica la "preparació per a la PQC"
Eliminant el llenguatge del proveïdor, la preparació per a PQC és la capacitat de produir sis coses sota demanda:
- Un inventari criptogràfic en un standard format llegible per màquina, que cobreix les superfícies que podeu veure, regenerat automàticament.
- Una classificació de riscos de cada actiu que hi ha: s'ha de substituir (trencat per Shor), es pot endurir al seu lloc (debilitat per Grover) o ja és quànticament segur.
- Un retard migratori classificat que reflecteix la longevitat, l'exposició i l'accessibilitat de les dades, de manera que els "casos d'ús d'alt risc primer" són responsables.
- Una declaració de cobertura que nomena explícitament els teus punts cecs.
- Evidència de compliment assignats als règims que realment et lliguen, amb les seves dates.
- Una visió de la preparació de la cadena de subministrament indicant-vos quins fluxos aigües amunt bloquegen la vostra migració.
Tota la resta (rotació de claus, cicle de vida dels certificats, orquestració de HSM, descobriment de xarxa) és important, però és aigües avall d'aquests sis aspectes. No es pot rotar allò que no s'ha trobat.
Com ajuda Xygeni
Xygeni's Compliment amb Quantum-Safe la capacitat produeix tots sis a partir de l'escaneig que ja s'executa al vostre pipelineCap producte criptogràfic separat, cap agent, cap canvi en la manera de crear: el descobriment de criptomonedes funciona al costat de SCA (anàlisi de la composició del programari: l'escaneig de dependències), SAST (proves de seguretat d'aplicacions estàtiques: l'escaneig del codi font) i IaC anàlisi que ja tens.
1 · El CBOM. Xygeni emet un CBOM CycloneDX que cobreix els quatre tipus d'actius criptogràfics (algoritmes, protocols, certificats i material relacionat com ara claus i sals) a Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP i Swift, i enllaça cada algoritme a la biblioteca que l'implementa. Els actius criptogràfics són objectes d'inventari de primera classe a la plataforma, juntament amb components, vulnerabilitats, secrets i... IaC les troballes, de manera que tenen la mateixa procedència i història. El material clau no s'inclou mai a l'inventari, només la seva presència, tipus i ubicació.
2 · Classificació del risc quàntic. Cada actiu està etiquetat curta (clau pública, s'ha de substituir), debilitat per Grover (simètric o hash, endurible al seu lloc) o pqc-safe, i marcat per exposició a HNDL. La mateixa distinció impulsa el SAST consells de remediació, que es ramifiquen en la classe primitiva: RSA i ECC aconsegueixen "migrar a ML-KEM o ML-DSA, amb una construcció híbrida durant la transició", mentre que AES-128 i SHA-256 aconsegueixen "augmentar la mida de la clau o del resum". Això és deliberat: aconsellar una clau RSA més gran contra un adversari quàntic és pitjor que no dir res, i qualsevol eina que combini els dos casos farà exactament això.
3 · El retard migratori classificat. En lloc d'una llista plana, Xygeni puntua cada actiu vulnerable quàntic de 0 a 100 a partir de la vulnerabilitat quàntica, la longevitat i sensibilitat de les dades, l'exposició de la xarxa, l'accessibilitat i el valor empresarial, i emet un historial de treballs pendents classificat. Això és el que converteix els "casos d'ús d'alt risc per al 2030" d'un eslògan en una cua de treball.
4 · El mapa de cobertura. Xygeni informa del que ha examinat i del que no: codi font, certificats, atribució de dependències, fitxers de clau privada i IaC la configuració s'enumeren com a coberta, parcial o no escanejada, amb trànsit de xarxa i en temps d'execució, protocols de connexió TLS, contingut HSM i KMS, binaris compilats i biblioteques de capa de contenidor nomenats explícitament com a punts cecs. Els auditors responen bé a una eina que estableix els seus propis límits; així, segons la nostra experiència, sí que ho fan CISVostè.
5 · Evidència de compliment. El motor de compliment avalua l'inventari de criptografia en relació amb sis règims i retorna veredictes d'aprovat, parcial o fallit en relació amb els seus terminis reals: NIST ANAR 8547, NSA CNSA 2.0, El Full de ruta de la PQC de la UE, i els subconjunts postquàntics de PCI DSS 4.0, DORA i NIS2Això es troba al mateix escàner de compliment que el CIS Benchmark de la cadena de subministrament de programari, OWASP SCVS i OpenSSF standards, de manera que els informes de postura PQC s'emeten a través del mateix canal que la resta del compliment de la cadena de subministrament de programari. Les organitzacions amb un termini vinculant que prové d'altres llocs (ASD, CCCS, CCN) poden treballar amb la mateixa evidència, ja que aquestes fulles de ruta es basen en el mateix esquelet 2030/2035; només cal fer un seguiment per separat de la data de finalització d'Austràlia a finals del 2030.
6 · Preparació de la cadena de subministrament. Cada dependència té un atribut de preparació postquàntica (admet PQC, ofereix modes híbrids, té una guia publicada) per tal que pugueu veure quins processos aigües amunt es troben al vostre camí crític i generar una vista de preparació del proveïdor per a la contractació.
Més enllà dels sis: troballes sobre criptoagilitat. Xygeni també marca els patrons que fan que el next migració d'una reescriptura: opcions d'algoritme i corba codificades, abstracció de proveïdor que falta, conjunts de xifratge antics fixats, versions de protocol no negociables. La criptografia feble i vulnerable als factors quàntics es pot aplicar a través de la mateixa capa de polítiques que la resta de les vostres troballes, de manera que un algorisme Shor-trencat net-new es pot detectar a la pull request en lloc de l'auditoria de l'any vinent.
Transport per emportar claus
- Troba la data vinculant més propera abans de planificar res. La majoria de fulls de ruta convergeixen cap al 2030 per a l'alt risc i cap al 2035 per a la resta, però Austràlia espera que tot transició feta a finals del 2030, i PCI DSS va començar a sol·licitar l'inventari el 2025.
- Planifica en funció de la forma, no de la jurisdicció. Descobriment per al període 2026-2028, migració d'alt risc per al període 2030-2031, finalització per al 2035. Si s'alineen una vegada, la majoria es compleixen; es fa un seguiment de les excepcions per separat.
- Comença amb l'inventari, perquè tothom el demana primer — la UE, Espanya, Canadà, Austràlia, el MAS de Singapur i el PCI DSS obren tots amb el mateix resultat final.
- Utilitzeu CBOM com a format. La full de ruta de la UE ho recomana pel seu nom; les directrius dels EUA sobre els elements mínims de la CBOM es preveuen al voltant del març del 2027 i exigeixen explícitament automatitzat avaluació.
- Mai confonguis Shor i Grover. Cal substituir la clau pública; la simètrica i el hash es poden reforçar. Els consells de remediació que barregen aquests aspectes són pitjors que cap consell.
- HNDL estableix la teva data límit real. Les dades que han de romandre confidencials després del 2035 estan exposades avui. Prioritzeu l'establiment clau (TLS, IKE, qualsevol cosa que protegeixi dades en trànsit) per sobre de les signatures.
- Programar per termini de lliurament, no només per risc. L'establiment de claus és urgent però ràpid; la signatura de firmware i la PKI no són urgents sinó lentes, i els elements lents han de començar primer. Qualsevol cosa que no es pugui migrar (maquinari antic, productes de tercers congelats) s'hauria de nomenar aquest any, perquè la substitució és l'única opció restant i necessita un cicle pressupostari.
- Registra el cas d'ús, no només l'algoritme. La protecció RSA d'una protocol de connexió TLS i el firmware de signatura RSA són dos projectes diferents, amb objectius, terminis i propietaris diferents. Un inventari que només enumera els noms dels algoritmes no pot impulsar una migració.
- Exigiu un mapa de cobertura honest. Qualsevol eina que afirmi tenir una visibilitat criptogràfica completa a partir d'un escaneig d'origen és una sobrevenda. El que no pot veure és tan important per a l'auditor com el que sí que pot veure.
- Compilar per a la segona migració. FIPS 206 no és definitiu, HQC no ho és standarditzat, i la Xina i Corea són standarditzant les seves pròpies famílies. Una finca multinacional tindrà més d'un conjunt d'algoritmes postquàntics; les troballes de criptoagilitat són barates ara i cares el 2031.
- Automatitza-ho o repeteix-ho. Un inventari criptogràfic que es regenera a cada compilació és un control. Un full de càlcul és una instantània que comença a canviar de lloc el dia que es signa.
Per llegir més
Els detalls tècnics complets (què es descobreix, com funcionen la classificació de riscos quàntics i la puntuació de prioritats, amb què s'avalua cada règim de compliment i com obtenir els informes) es troben a la documentació de Xygeni:
- Xígeni: “Compliment amb Quantum-Safe". Documents de Xygeni."
- Xígeni: “Genereu un CBOM amb la Xygeni CLI". Documents de Xygeni."
- Xígeni: “Compliment compatible standards". Documents de Xygeni."
Standards i algoritmes:
- NIST: “IR 8547 (Esborrany públic inicial): Transició a la criptografia postquàntica StandardsNovembre de 2024.
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)«. Agost de 2024.»
- NIST: “IR 8545: Informe d'estat de la quarta ronda del NIST PQC StandardProcés de ització“. Març de 2025.
- NIST: “SP 800-57 Part 1 Rev. 5: Recomanació per a la gestió de claus«— Taula 2, punts forts de seguretat comparables.»
- NIST: “SP 800-208: Recomanació per a esquemes de signatura basats en hash amb estat"(LMS, HSS, XMSS, XMSS^MT). Octubre de 2020.
- IETF: “RFC 9794: Terminologia per a esquemes híbrids tradicionals postquàntics«. Juny de 2025.»
- Cloudflare: “Estat de l'Internet postquàntic el 2025" i dades d'adopció en directe a "Radar Cloudflare".
- CiclóDX: “Cryptography Bill of Materials (CBOM)"I"Llançament de CycloneDX v1.7". Octubre de 2025."
Fulles de ruta nacionals i regionals:
- ASD (Austràlia): “Planificació per a la criptografia postquàntica". Setembre de 2025."
- Grup de Cooperació NIS: “Una guia d'implementació coordinada per a la transició cap a la criptografia postquàntica«. Juny de 2025.»
- CCN (Espanya): “CCN-TEC 009 / BP-37 — Recomanaciones para una transición postcuántica seguraJuliol de 2026.
- Comissió Europea: “Recomanació de la Comissió (UE) 2024/1101" (11 d'abril de 2024) i "COM(2026) 13 — Proposta de modificació de la Directiva (UE) 2022/2555 (NIS2)” (20 de gener de 2026).
- NCSC (Regne Unit): “Cronologies per a la migració a la criptografia postquàntica“. Març de 2025.
- Centre canadenc de ciberseguretat: “Full de ruta per a la migració a la criptografia postquàntica per al Govern del Canadà (ITSM.40.001)«. Juny de 2025.»
- La Casa Blanca: “Ordre Executiva 14412 — Protegir la nació contra atacs criptogràfics avançats"(22 de juny de 2026) i OMB"M-26-15” (24 de juny de 2026).
- NSA: “Recursos de ciberseguretat postquàntica (CNSA 2.0)".
- CRYPTREC (Japó): “CRIPTREC«— ML-KEM afegit a la llista de xifrats recomanats, març de 2026.»
- MAS (Singapur): “Assessorament sobre l'abordatge dels riscos de ciberseguretat associats amb la tecnologia quàntica". Febrer de 2024."
- NZISM (Nova Zelanda): “Preparació per a la criptografia postquàntica".
- ICCS (Xina): “Institut de Criptografia Comercial Standards"— programa d'algoritmes criptogràfics comercials de nova generació."
- ITI (Brasil): “ITI publica Instrucção Normativa que incorpora algoritmos pós-quánticos a ICP-BrasilGener de 2026.
Obligacions sectorials i horitzontals:
- UE: “Directiva (UE) 2022/2555 (NIS2)"; "Reglament (UE) 2022/2554 (DORA)"; "Reglament delegat (UE) 2024/1774 de la Comissió (DORA ICT RTS de gestió de riscos)"; "Reglament (UE) 2024/2847 (Llei de ciberresiliència)".
- Seguretat PCI StandardConsell: “Resum dels canvis de PCI DSS v3.2.1 a v4.0” (requisit 12.3.3).
Antecedents:
- Craig Gidney: “Com factoritzar enters RSA de 2048 bits amb menys d'un milió de qubits sorollosos«. IA quàntica de Google, maig de 2025.»
- Michele Mosca: “Ciberseguretat en una era amb ordinadors quàntics: estarem preparats?". IACReimpressió 2015/1075.
