






introducció
L' OWASP Programari Assurance Maturity Model (SAMM) proporciona un marc estructurat per avaluar i millorar la maduresa de la seguretat del programari. Ajuda les organitzacions a implementar les millors pràctiques al llarg del cicle de vida del desenvolupament de programari (SDLC) mentre equilibrar els esforços de seguretat amb els objectius empresarials.
Xygeni accelera l'adopció de SAMM integrant:
- ASPM (Application Security Posture Management)
- SCA (Anàlisi de la composició del programari)
- CI/CD Seguretat
- IaC Security (Infraestructura com a codi)
- SAST (Proves de seguretat d'aplicacions estàtiques)
- Build Security
- Gestió de secrets
- Detecció d’anomalies
Aquestes capacitats proporcionen detecció d'amenaces en temps real, aplicació automatitzada de polítiques i priorització basada en el risc, garantint seguretat contínua en el desenvolupament, la implementació i les operacions de programari.
Aquest document descriu com Xygeni ajuda les organitzacions a assolir la maduresa de SAMM, automatitzar els controls de seguretat, comprovar el compliment normatiu i mitigar el risc a tot el procés. SDLC.
Visió general de l'OWASP SAMM
Les cinc funcions empresarials de SAMM
OWASP SAMM està estructurat en cinc funcions empresarials, cadascuna representant un aspecte crític de la seguretat del programari. Aquestes funcions serveixen com a pilars perquè les organitzacions avaluïn, millorin i madurin les seves pràctiques de seguretat a tot el cicle de vida del desenvolupament de programari (SDLC).
Governança
La governança estableix estratègies de seguretat, polítiques, marcs de compliment i iniciatives educatives per garantir un enfocament estructurat i mesurable de la seguretat del programari. Inclou:
- Estratègia i mètriques – Definir els objectius de seguretat, mesurar l'eficàcia i alinear els esforços amb els objectius empresarials.
- Política i compliment – Garantir el compliment de les polítiques de seguretat internes i els requisits reglamentaris externs.
- Educació i orientació – Augmentar la conscienciació sobre seguretat i proporcionar formació estructurada a tots els equips.
disseny
La funció de disseny se centra en identificació d'amenaces, arquitectura segura i definició dels requisits de seguretat a principis del SDLC per prevenir vulnerabilitats abans que apareguin. Inclou:
- Avaluació de l'amenaça – Avaluació dels riscos de seguretat associats a les aplicacions i els seus entorns.
- Requisits de seguretat – Definició de les expectatives de seguretat per al programari i els proveïdors externs.
- Arquitectura segura – Establir arquitectures de programari resilients i pràctiques de gestió tecnològica segures.
Implementació
La implementació garanteix que els controls de seguretat estiguin integrats dins del processos de construcció, desplegament i gestió de defectesAquesta funció emfatitza automatització i composició segura de programari per reduir els riscos de seguretat. Inclou:
- Construcció segura – Aplicació dels controls de seguretat en CI/CD pipelines, gestionant dependències i evitant llançaments de codi insegurs.
- Desplegament segur – Protegir la integritat de les aplicacions durant el desplegament i garantir les millors pràctiques de gestió de secrets.
- Gestió de defectes – Identificar, fer un seguiment i solucionar sistemàticament els defectes de seguretat.
Verificació
La verificació valida que els controls de seguretat s'implementen correctament i eficaç. Aquesta funció cobreix metodologies de proves de seguretat, incloent-hi:
- Proves basades en requisits – Assegurar-se que els controls de seguretat compleixin els requisits de seguretat especificats.
- Proves de seguretat – Realització d'avaluacions de seguretat manuals i automatitzades per detectar vulnerabilitats.
operacions
La funció d'operacions garanteix monitorització contínua, resposta a incidents i gestió de la seguretat operativa per mantenir la seguretat del programari durant tot el seu cicle de vida. Inclou:
- Gestió d’incidents – Detecció, resposta i mitigació d'incidents de seguretat.
- Gestió del Medi Ambient – Assegurar les configuracions del núvol i la infraestructura per minimitzar l'exposició als atacs.
- Gestió de Riscos Operatius – Establir un seguiment continu i una priorització de riscos per a la seguretat proactiva.
Comprensió dels nivells de maduresa de SAMM
OWASP SAMM defineix nivells de maduresa (0-3) per a cada pràctica de seguretat, permetent a les organitzacions millorar progressivament la seva postura de seguretat. Els nivells van des de pràctiques ad-hoc o inexistents (Nivell 0) a mesures de seguretat totalment optimitzades i en contínua millora (Nivell 3).
En alinear-se amb les funcions empresarials i els nivells de maduresa de SAMM, les organitzacions poden mesurar la seva postura de seguretat actual, definir fulls de ruta de millora clars i implementar millores de seguretat estructurades.
L'alineació de Xygeni amb les funcions empresarials de SAMM
Xygeni s'alinea amb Les cinc funcions empresarials d'OWASP SAMM automatitzant l'aplicació de la seguretat, permetent priorització de riscos basada en dades, i enfortint gestió i governança d'incidents.
- Governança: ASPM millora visibilitat del risc, aplicació de polítiques i gestió del compliment normatiu, garantint que les organitzacions fer un seguiment del rendiment de la seguretat i aplicar les polítiques de manera eficaç.
- Disseny: Dinàmica avaluació d'amenaces i priorització de riscos centrar els esforços de remediació en les vulnerabilitats basat en l'explotabilitat, l'accessibilitat i l'impacte empresarial.
- Implementació:
- SCA, CI/CD Seguretat, i SAST Integrar la seguretat en les compilacions i implementacions de programari, garantint una detecció precoç de vulnerabilitats.
- Build Security proporciona certificacions de programari per a la validació d'integritat.
- Detecció de secrets protegeix les credencials a través de CI/CD pipelineconfiguracions d'infraestructura i s.
- Verificació:
- Portes de seguretat fer complir Anar/No-Anar decisions, garantint el compliment de les normes de seguretat abans del desplegament.
- CI/CD La seguretat obliga a reforçar la infraestructura, Reduint configuracions incorrectes i desviació de la configuració.
- ASPM L'inventari garanteix que les eines de seguretat s'apliquin de manera coherent a tot arreu. pipelines.
- Operacions: Detecció d'anomalies i protecció contra la manipulació del codi proporcionar monitorització d'incidents en temps real, assegurant resposta ràpida a amenaces de seguretat i modificacions no autoritzades.
El diagrama següent destaca les pràctiques de seguretat que Xygeni pot admetre.
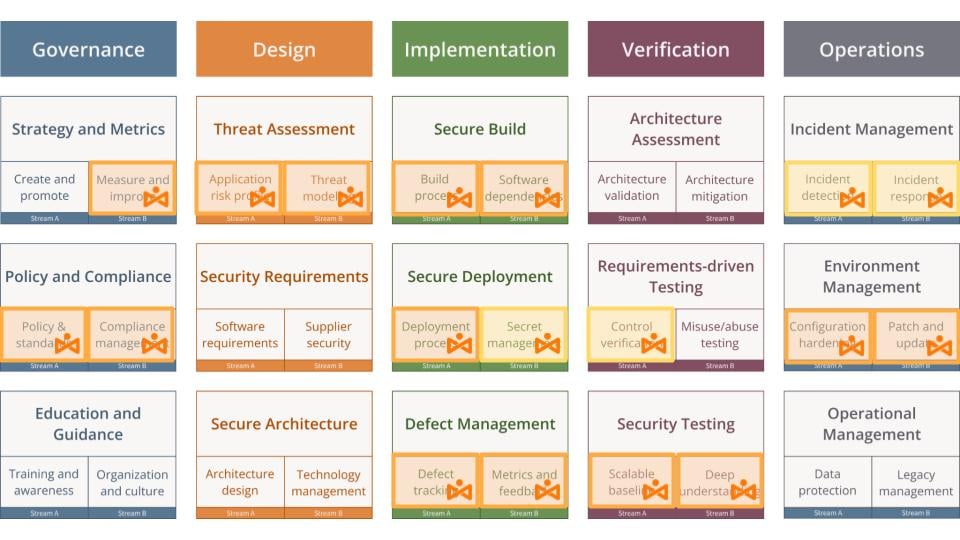
Les seccions següents ofereixen una visió detallada de com Xygeni dóna suport a cada funció empresarial de SAMM, ajudant a les organitzacions millorar la seva maduresa en matèria de seguretat i mantenir pràctiques de desenvolupament de programari segures.
Governança
Xygeni reforça la governança de la seguretat proporcionant visibilitat de les tendències de risc, automatització de l'aplicació de polítiques i integració de la consciència de seguretat en els fluxos de treball de desenvolupament. A través Estratègia i mètriques, Política i compliment normatiu, i Educació i orientació, Xygeni garanteix que les organitzacions puguin rastrejar, fer complir i millorar contínuament la seva postura de seguretat.
Estratègia i mètriques
Comprendre les tendències de seguretat i mesurar l'eficàcia de les mesures correctives és fonamental per a alineant els esforços de seguretat amb els objectius empresarialsXygeni's Application Security Posture Management (ASPM) proporciona un visió centralitzada dels riscos de seguretat, permetent a les organitzacions fer un seguiment tendències de vulnerabilitat, avaluar l'eficàcia de la remediació i mesurar les millores de seguretat al llarg del temps.
Xygeni analitza el finestra d'exposició, determinant quant de temps romanen obertes les vulnerabilitats abans de la resolució. Els equips de seguretat poden optimitzar els temps de resposta, millorar les estratègies de mitigació de riscos i fer complir els SLA per a les correccions de seguretat identificant els retards en la remediació. Seguretat dashboards proporcionar KPI en temps real, oferint una visibilitat completa sobre rendiment del programa de seguretat i permetre que el lideratge faci basat en dadescisions per millorar la postura de seguretat.
Política i compliment
Automatització del compliment normatiu a tot arreu desenvolupament, construcció i desplegament pipelines és essencial per a la governança. Xygeni automatitza l'aplicació de polítiques, integració marcs de seguretat com ara el NIST, CISi OpenSSF en SDLC processos.
Les polítiques de seguretat són aplicat directament dins CI/CD pipelines, prevenir les compilacions i implementacions no conformes progressinEl seguiment del compliment proporciona visibilitat en temps real del compliment de les polítiques, permetent a les organitzacions identificar i solucionar les mancances abans que es converteixin en riscos. Aplicant aplicació basada en el risc, Xygeni prioritza infraccions d'alt impacte alhora que es redueix el soroll de les desviacions de polítiques de menor risc, s'assegura que els equips de seguretat se centrin en allò que realment importa.
Educació i orientació
La construcció d'una cultura de seguretat primer requereix que les dades de seguretat siguin accessible i accionable dins dels fluxos de treball de desenvolupament. Xygeni proporciona guia de seguretat en temps real, ajudant els equips a adoptar bones pràctiques sense interrompre la productivitat.
Les recomanacions de remediació contextualitzades garanteixen els desenvolupadors entenen i corregeixen les vulnerabilitats de manera eficient, reduint les interaccions entre els equips de seguretat i d'enginyeria. Per prevenir riscos interns i fer complir la responsabilitat en matèria de seguretat, Xygeni fa un seguiment dels rols de col·laborador i aplica l'accés amb privilegis mínims, garantint que les operacions sensibles estiguin restringides als usuaris autoritzats.
- Visibilitat total del risc amb seguretat en temps real dashboards i seguiment de l'exposició.
- Aplicació automatitzada del compliment normatiu dins CI/CD per evitar infraccions de polítiques.
- Consciència de seguretat integrada mitjançant la remediació contextual i els controls de mínims privilegis.
disseny
Xygeni millora avaluació de les amenaces mitjançant l'habilitació avaluació estructurada de riscos, priorització automatitzada i monitorització contínua. Mitjançant l'apalancament ASPMEls embuts de priorització, l'anàlisi d'accessibilitat i la puntuació d'explotabilitat, les organitzacions poden sistemàticament identificar, avaluar i gestionar els riscos de seguretat, doncs decisLes ions es basen en dades i estan alineades amb els objectius empresarials.
Identificació i visibilitat estructurades de riscos
L'avaluació pràctica d'amenaces comença amb la comprensió de paisatge de riscXygeni proporciona informació sobre vulnerabilitats en temps real classificar els riscos en funció de les seves gravetat, explotabilitat i impacteEls equips de seguretat poden fer un seguiment i controlar l'exposició al risc a través de seguretat automatitzada dashboards, garantint que el lideratge tingui una visibilitat clara sobre amenaces potencials a la cadena de subministrament de programari.
En establir un visió centralitzada dels riscos de seguretat, les organitzacions poden mesurar la l'eficàcia dels programes de seguretat i garantir que els esforços de reparació abordar les vulnerabilitats d'alta prioritatAquest enfocament estructurat permet als equips anar més enllà de la gestió de riscos ad hoc i adoptar un procés d'avaluació d'amenaces sistemàtic i escalable.
Priorització automatitzada i anàlisi d'accessibilitat
A mesura que els programes de seguretat maduren, les organitzacions necessiten a standardmarc de gestió de riscos itzat prioritzant les amenaces reals per sobre de les vulnerabilitats teòriques. Xygeni automatitza aquest procés implementant embuts de priorització personalitzables que filtren les vulnerabilitats en funció de impacte empresarial, rellevància de compliment i explotabilitat.
Anàlisi d'accessibilitat garanteix que les vulnerabilitats siguin prioritzades en funció de si realment es poden explotar en l'entorn específic de l'organitzacióEn lloc de tractar tots els problemes de seguretat per igual, Xygeni centra la remediació en les vulnerabilitats que representen el major risc del món real, reduint la fatiga d'alerta i permetent intervencions de seguretat dirigides.
A més, puntuació d'explotabilitat millora l'avaluació de riscos avaluant la probabilitat que una vulnerabilitat s'utilitzi en atacs del món real. Els equips de seguretat poden assignar recursos de manera més eficient, abordant els riscos crítics. abans que els atacants puguin explotar-les.
Optimització contínua i gestió adaptativa de riscos
Un potent estratègia d'avaluació d'amenaces evoluciona juntament amb el panorama de riscos de l'organització. Xygeni permet un seguiment continu refinament dels embuts de priorització, permetent que els equips de seguretat puguin adaptar la seva postura de risc a mesura que sorgeixen noves amenaces.
Les mètriques de seguretat històriques i les tendències de correcció s'aprofiten per afinar les estratègies de reducció de riscos, i el rendiment de les inversions en valors millores mesurables. Amb el pas del temps, aplicació basada en polítiques alinea la seguretat decisions amb tolerància al risc empresarial mentre que els controls de seguretat es mantenen proactiu més que reactiu.
- Priorització intel·ligent de riscos se centra en les vulnerabilitats amb impacte al món real.
- Avaluació contínua d'amenaces integra l'explotabilitat, l'accessibilitat i l'impacte empresarial.
- Guia automatitzada de puntuació de riscos i correcció optimitzar la seguretat decisproducció d'ions.
Implementació
Construcció segura
Xygeni enforteix pràctiques de construcció segura mitjançant la integració controls de seguretat automatitzats i gestió de dependències i mitjançant la validació de la integritat de la construcció directament a CI/CD pipelines. A través Anàlisi de la composició del programari (SCA), Proves de seguretat d'aplicacions estàtiques (SAST), Gestió de Secrets i Build Security, Xygeni garanteix que cada compilació segueix un procés de seguretat repetible, basat en polítiques i verificable. Addicionalment, CI/CD garanties de validació de seguretat que les eines de seguretat essencials s'apliquen de manera consistent a tot el pipeline, reduint l'exposició al risc.
Consistència i repetibilitat en el procés de construcció
Un procés de construcció segur requereix standardització, automatització i validació contínuaXygeni imposa standardpolítiques de compilació itzades a través de CI/CD validació de seguretat, obligant a aplicar totes les compilacions eines de seguretat necessàries, com ara SAST, SCAi escaneig de secrets abans de procedir.
Xygeni estableix build attestations per verificar la integritat del programari, validar la procedència del programari i evitar artefactes manipulats o no verificats de progressar a través de la pipeline. Per incrustació millors pràctiques de seguretat en el procés de compilació, les organitzacions aconsegueixen consistència i repetibilitat, reduint l'error humà i millorant la qualitat general del programari.
Automatització dels controls de seguretat a la compilació Pipeline
L'automatització de la seguretat és essencial per detectar i solucionar riscos aviat en desenvolupament. Xygeni s'integra SAST per detectar vulnerabilitats en el codi abans del desplegament, abordant els problemes de seguretat el més aviat possible. A més, L'escaneig de secrets evita l'exposició accidental de credencials analitzant contínuament el codi font, els fitxers de configuració i els registres de compilació.
CI/CD la validació de seguretat garanteix que crear entorns i eines seguint les millors pràctiques de seguretat, restringint l'accés innecessari i imposant polítiques de privilegis mínimsXygeni elimina els colls d'ampolla de seguretat alhora que manté una alta velocitat de desenvolupament automatitzant les comprovacions de seguretat dins del pipeline.
Evitar que els defectes de seguretat arribin a la producció
Els artefactes no verificats o insegurs no han d'arribar mai a producció. Xygeni ho aplica. portes de seguretat això automàticament compilacions fallides que contenen vulnerabilitats crítiques, secrets exposats o infraccions de compliment normatiuIntegrant la seguretat directament a CI/CD, només artefactes segurs i conformes procedir al desplegament.
Xygeni integra la detecció de programari maliciós dins del procés de compilació per protegir encara més la integritat de la compilació, identificant modificacions no autoritzades, atacs a la cadena de subministrament o activitat sospitosa en CI/CD fluxos de treballLes organitzacions mitiguen els riscos evitant que els defectes de seguretat entrin en producció. abans que es converteixin en amenaces del món real.
Gestió de dependències de programari amb controls de seguretat
Les aplicacions modernes depenen en gran mesura de dependències de tercers i de codi obert, Fent La seguretat de les dependències és un aspecte crític de les compilacions seguresXygeni permet gestió automatitzada de riscos de la cadena de subministrament de programari, fent un seguiment, validació i supervisió contínues de cada dependència.
Llista de materials de programari (SBOMs) proporcionar a les organitzacions visibilitat completa dels components de programari, ajudant els equips de seguretat identificar dependències obsoletes, infraccions de llicències i riscos potencialsLa monitorització en temps real detecta paquets maliciosos, modificacions no autoritzades i vulnerabilitats, reduint l'exposició a atacs a la cadena de subministrament.
Automatització de la validació de seguretat de dependències
No totes les vulnerabilitats requereixen una correcció immediata. Xygeni's SCA amb anàlisi d'accessibilitat garanteix que els equips de seguretat prioritzin només les vulnerabilitats que representen una amenaça real per a l'aplicacióEn lloc d'aclaparar els equips amb alertes, Xygeni automatitza l'avaluació de riscos, permetent una gestió més intel·ligentcisproducció d'ions.
Per mantenir estricta higiene de seguretat, Xygeni imposa polítiques de seguretat automatitzades que marcar i bloquejar dependències de risc durant el procés de compilació, evitant la introducció de components insegurs.
Portes de seguretat i remediació per a dependències
A prevenir els riscos de la cadena de subministrament, Implementa Xygeni portes de seguretat que bloquegen compilacions que contenen dependències no aprovades o vulnerabilitats d'alt riscEls fluxos de treball de remediació automatitzats optimitzen actualitzacions de dependències, i aplicar correccions de seguretat sense interrompre el desenvolupament.
Analitzant les dependències de portes del darrere, programari maliciós ocult o comportament sospitós, S'aplica Xygeni principis de seguretat de confiança zero per a codi de tercers, reduint la probabilitat de compromís de la cadena de subministrament.
- Standardaplicació de la seguretat itzada garanteix que totes les compilacions segueixin les comprovacions de seguretat basades en polítiques.
- Atestació de compilació i validació de dependències evitar artefactes manipulats o vulnerables.
- Escaneig de secrets i detecció de programari maliciós salvaguardar la integritat de la cadena de subministrament de programari.
Desplegament segur
Xygeni garanteix implementacions segures i basades en polítiques automatitzant verificació de seguretat, controls de compliment i detecció de canvis no autoritzats. Mitjançant la integració CI/CD Seguretat, Infraestructura com a Codi (IaC) Seguretat i detecció d'anomalies, Xygeni prevé configuracions incorrectes, modificacions no autoritzades i exposició de credencialsassegurant-ho només les aplicacions verificades i segures arriben a la producció.
Automatització de la seguretat de la implementació i aplicació del compliment normatiu
Un procés de desplegament segur requereix validació contínua de seguretat en cada etapa de CI/CD. Xygeni s'integra mecanismes de verificació de seguretat dins pipelines, garantint que tots els desplegaments complir amb les polítiques de seguretat i les millors pràctiques de la indústria.
Les configuracions de desplegament són validat automàticament contra polítiques de seguretat predefinides, evitant configuracions errònies que podrien introduir vulnerabilitats. CI/CD la validació de seguretat garanteix que les comprovacions de seguretat essencials...SAST, SCA, escaneig de secrets i aplicació de la normativa—s'apliquen de manera consistent a través totes les etapes de desplegament, eliminant els punts cecs de seguretat.
Xygeni valida IaC plantilles i scripts de desplegament per protegir els entorns de núvol i les configuracions d'infraestructura, garantint que tota la infraestructura estigui aprovisionada de manera segura i s'adhereixi a línies de base de seguretat a tota l'organitzacióLes portes de seguretat proporcionen aplicació automatitzada, bloquejant implementacions que contenen vulnerabilitats d'alt risc, infraccions de polítiques o configuracions incorrectes, garantint que només artefactes segurs arriben a la producció.
Verificació de la integritat del desplegament i detecció de canvis no autoritzats
Xygeni implementa atestacions de desplegament per garantir que només entri en producció programari fiable i sense manipulacions. Aquestes atestacions verifiquen el procedència i integritat dels artefactes de programari, impedint la introducció de components no verificats o codi compromès en entorns vius.
Xygeni supervisa contínuament els processos de desplegament per detectar modificacions no autoritzades i identificar canvis anòmals en pipeline configuracions, paràmetres d'infraestructura i fluxos de treball de desplegamentAquesta detecció proactiva d'anomalies redueix el risc d'amenaces internes, configuracions incorrectes i atacs a la cadena de subministrament, evitant que canvis no autoritzats afectin els entorns de producció.
CI/CD els fluxos de treball es fan un seguiment continu desviacions de les polítiques de seguretatassegurant-ho cada desplegament segueix processos autoritzats i segursSi es detecten desviacions, Xygeni marca el problema i proporciona informació detallada sobre seguretat i recomanacions de mitigació automatitzades per restablir el compliment.
Prevenció de l'exposició de secrets en el desplegament Pipelines
Credencials sensibles com ara Claus API, tokens d'accés i secrets de xifratge ha de romandre protegit durant tot el desplegament. Xygeni millora secrets de seguretat detectant i mitigant fuites de credencials en entorns de desplegament abans que puguin ser explotats.
Exploracions de Xygeni arxius, pipelines, scripts de configuració i variables d'entorn per a secrets incrustats, evitant l'exposició accidental a través SCM, CI/CD fluxos de treball i configuracions d'infraestructura. SCM les auditories d'historial permeten als equips de seguretat identificar prèviament commitsecrets protegits que romanen accessibles, garantint que les credencials heretades es gestionen adequadament.
Xygeni valida els secrets detectats per prioritzar els esforços de remediació, distingint entre credencials actives i inactivesEls equips de seguretat poden contenir ràpidament els riscos reals centrant-se en secrets vàlids i explotables en lloc de perseguir falsos positius.
Si un secret vàlid exposat, Xygeni permet reparació automatitzada per:
- Activació de la seguretat playbooks que revoquen, roten o executen accions de mitigació personalitzades, garantint que les credencials compromeses siguin neutralitzades.
- Bloqueig de desplegaments que conté secrets exposats, evitant que les aplicacions compromeses es posin en producció.
- Proporcionar registres d'auditoria detallats dels secrets detectats i les accions de remediació, garantint el compliment de polítiques de seguretat i requisits reglamentaris.
- Validació de seguretat automatitzada garanteix desplegaments compatibles en CI/CD.
- Infraestructura com a codi (IaC) escaneig evita configuracions errònies abans de la producció.
- Detecció d'anomalies en temps real marca canvis no autoritzats i desviacions de seguretat.
Gestió de defectes
Xygeni millora gestió de defectes by automatitzar el seguiment de problemes de seguretat, prioritzar les vulnerabilitats en funció del risc real i integrar els fluxos de treball de remediació. Mitjançant l'apalancament Application Security Posture Management (ASPM), Embuts de priorització i CI/CD Seguretat, les organitzacions poden identificar, classificar i resoldre defectes de seguretat eficientment, reduint l'exposició a riscos explotables i infraccions de compliment normatiu.
Seguiment i gestió de defectes de seguretat
Una visió fragmentada dels problemes de seguretat pot conduir a vulnerabilitats passades per alt, remediació inconsistent i gestió de riscos ineficaçXygeni proporciona una vista centralitzada dels defectes de seguretat, consolidant les troballes de SAST, SCA, IaC securityi CI/CD escanejos de seguretat en una interfície única de gestió de riscos.
By correlacionar problemes de seguretat entre múltiples fonts, Xygeni garanteix que els equips de seguretat guanyin visibilitat completa dels riscos de les aplicacions, evitant alertes duplicades o supervisió de defectes críticsEls defectes són classificats segons l'impacte empresarial, l'explotabilitat i la gravetat tècnica, permetent a les organitzacions prioritzar les correccions significatives mentre reducció de la fatiga d'alerta.
Xygeni facilita la gestió del cicle de vida dels problemes per optimitzar els esforços de remediació. Permet als equips rastrejar, assignar i resoldre defectes. internament o per mitjà de sistemes de ticketing externs com ara Jira i plataformes de missatgeria com Slack. Això assegura els problemes de seguretat es gestionen adequadament dins dels fluxos de treball de desenvolupament existents, millorant la coordinació entre els equips de seguretat i d'enginyeria.
Priorització automatitzada i gestió de defectes basada en el risc
Sense una priorització estructurada, els equips de seguretat corren el risc de veure's desbordats per alertes que no presenten amenaces immediates. Xygeni aborda això integrant Embuts de priorització, permetent a les organitzacions filtrar els defectes de seguretat basats en factors de risc del món real tal com accessibilitat, explotabilitat i impacte empresarial.
En assegurar-ho Les vulnerabilitats que s'exploten activament en entorns de producció s'aborden primer, Xygeni ajuda els equips de seguretat centrar-se en les amenaces més crítiques mentre es deprioritzaven els problemes amb risc mínim o nul del món real. Automatitzat aplicació de la política garanteix a més que els desplegaments es bloquegen si hi ha defectes crítics no resolts es detecten, evitant que les vulnerabilitats d'alt risc arribin a la producció.
Racionalització de la correcció i la millora contínua
Corregir els defectes de seguretat de manera eficient requereix integració perfecta amb els fluxos de treball dels desenvolupadors i automatització per reduir l'esforç manualEl xigeni accelera resolució de defectes de seguretat integrant directament una guia de seguretat accionable en CI/CD pipelines, garantint que els desenvolupadors rebin recomanacions de correcció contextual sense interrompre els seus fluxos de treball.
Per eliminar tasques manuals repetitives, Xygeni automatitza les accions de correcció, desencadenant correccions basades en manuals de joc per a vulnerabilitats comunesAixò redueix el temps i l'esforç necessaris per abordar els problemes de seguretat, permetent als equips centrar-se en amenaces complexes i d'alt impacte.
Xygeni també fa un seguiment de l'eficiència de la remediació, mesurant temps de reparació i tendències generals de reducció de riscosAixò permet a les organitzacions contínuament refinar la seva postura de seguretat, identificar els colls d'ampolla dels processos i millorar els temps de resposta, garantint que els defectes de seguretat siguin gestionat de manera proactiva en lloc de reactiva.
- Seguiment centralitzat de problemes de seguretat elimina la fragmentació en la gestió de vulnerabilitats.
- Embuts de priorització assegurar-se que els equips se centrin en riscos explotables i d'alt impacte.
- Fluxos de treball de remediació automatitzats accelerar la resolució de defectes de seguretat.
Verificació
Xygeni reforça els processos de verificació mitjançant la integració Proves basades en requisits i Proves de seguretat en els fluxos de treball de desenvolupament. Automatitzant l'aplicació de la seguretat en CI/CD, prioritzant les vulnerabilitats en funció del risc i integrant la validació de seguretat en cada etapa, Xygeni garanteix que la seguretat esdevingui una part integral del lliurament de programari en lloc d'un punt de control d'última hora.
Proves basades en requisits
Les proves de seguretat han de ser definit i aplicat sistemàticament en totes les etapes de desenvolupament. Xygeni garanteix que els requisits de seguretat siguin aplicat automàticament integrant xecs en CI/CD pipelines. Cada compilació se sotmet a una validació mitjançant proves de seguretat d'aplicacions estàtiques (SAST) per a vulnerabilitats de codi, anàlisi de composició de programari (SCA) per a riscos de dependència, escaneig de secrets per evitar l'exposició de credencials i infraestructura com a codi (IaC) comprovacions de seguretat per a la validació de la configuració.
Les portes de seguretat actuen com a mecanismes d'aplicació, bloquejant automàticament les compilacions si falten proves de seguretat o si fallen polítiques predefinides. Xygeni fa un seguiment de la cobertura de proves a través d'aplicacions, garantint que tots els components es validin contínuament segons els requisits de seguretat. Si es detecten bretxes, les organitzacions reben recomanacions automatitzades per tancar-les. Per garantir que sempre s'apliquin les proves de seguretat, Xygeni elimina les inconsistències i evita que el programari no provat arribi a la producció.
Línia de base escalable per a proves de seguretat
Les proves de seguretat automatitzades han de ser consistents i escalables per mantenir-se al dia amb els cicles de desenvolupament ràpids. Xygeni integra escanejos de seguretat automatitzats en cada etapa de CI/CD, garantint que les vulnerabilitats es detectin el més aviat possible. La validació de seguretat s'activa a cada codi commit, compilació i desplegament, supervisant contínuament la situació de seguretat de les aplicacions. Les portes de seguretat bloquegen el desplegament si es troben vulnerabilitats crítiques, configuracions incorrectes o infraccions de compliment.
Xygeni també evita les regressions de seguretat automàticament seguiment de vulnerabilitats corregides i assegurant-se que no tornin a aparèixer en versions futures. Aquestes proves de regressió garanteixen que les millores de seguretat es mantinguin al llarg del temps. Integrant les proves de seguretat directament a CI/CD, Xígeni elimina els colls d'ampolla manuals i garanteix que la validació de seguretat es produeixi sense interrompre el desenvolupament.
Comprensió profunda i priorització basada en el risc
No totes les vulnerabilitats presenten el mateix nivell de risc. Xygeni millora les proves de seguretat centrant-se en priorització basada en el risc, garantint que els components d'alt impacte rebin un examen més profund. Les exploracions de seguretat s'enriqueixen amb avaluacions d'impacte empresarial, ajudar els equips a centrar-se en vulnerabilitats explotables i accessibles rellevants per a l'aplicació.
La priorització és dinàmica i es refina contínuament a mesura que evolucionen les amenaces. Si sorgeix una vulnerabilitat o si una vulnerabilitat esdevé més crítica, la seva prioritat s'ajusta automàticament, cosa que desencadena... revalidació immediata i aplicació de les mesures de seguretatAquest enfocament conscient del risc permet als equips de seguretat assignar recursos on calgui, equilibrant les proves automatitzades amb revisions manuals específiques.
Proves de seguretat integrades en fluxos de treball de desenvolupament
Les proves de seguretat s'han d'integrar perfectament amb fluxos de treball de desenvolupador per ser eficaç. Xygeni garanteix que les vulnerabilitats detectades es puguin assignat als desenvolupadors mitjançant integracions amb sistemes de ticketing com Jira i plataformes de missatgeria com SlackLes troballes de seguretat estan directament vinculades als fluxos de treball de correcció, permetent als equips actuar-hi abans del desplegament.
- CI/CD-portes de seguretat integrades fer complir el codi abans que arribi a la producció.
- Proves de seguretat automatitzades i basades en riscos detecta vulnerabilitats de manera precoç.
- Validació contínua de seguretat evita regressions i millora l'eficàcia de les proves.
operacions
Xygeni enforteix seguretat de les operacions mitjançant l'habilitació detecció d'anomalies en temps real, gestió segura de la infraestructura i remediació automatitzada de vulnerabilitats. Mitjançant la gestió d'incidents i entornsXygeni garanteix que els incidents de seguretat es detectin i es mitiguin ràpidament, alhora que manté els entorns d'aplicació endurits i actualitzats.
Gestió d’incidents
Els incidents de seguretat sovint passen desapercebuts durant llargs períodes, cosa que permet als atacants explotar vulnerabilitats i causar danys. Xygeni redueix significativament aquest risc integrant detecció d'anomalies i protecció contra la manipulació de codi, assegurant identificació precoç d'amenaces de seguretat i modificacions no autoritzades.
Detecció d'incidències està potenciat per Xygeni monitorització en temps real d'entorns de desenvolupament de programari, identificant activitats sospitoses en CI/CD pipelines, repositoris de codi font i aplicacions desplegadesLa detecció d'anomalies analitza contínuament els comportaments dins de SCM, CI/CDi entorns de producció, marcant intents d'accés no autoritzats, modificacions inusuals de fitxers i desviacions de standard patrons d'activitatAquest enfocament proactiu redueix el temps de permanència, permetent a les organitzacions detectar incidents de seguretat abans que s'agreugin.
Detecció de manipulació de codi garanteix que la integritat de l'aplicació romangui intacta mitjançant la supervisió canvis no autoritzats al codi font, als artefactes de compilació i als scripts de desplegamentSi un atacant intenta modificar la lògica de l'aplicació o introduir càrregues útils malicioses, Xygeni alerta immediatament els equips de seguretat. Les organitzacions obtenen una visibilitat completa dels intents d'explotació, cosa que els permet respondre abans que els atacants implementin amb èxit programari compromès.
Xygeni proporciona fluxos de treball automatitzats i integracions amb eines d'orquestració de seguretat per a la resposta a incidents. Els equips de seguretat poden vincular les amenaces detectades a les plataformes de resposta a incidents, garantint una gestió estructurada d'incidències mitjançant playbooks, accions de contenció automatitzades i anàlisi forense. Per racionalització de la detecció i la respostaXygeni permet a les organitzacions contenir les amenaces ràpidament i minimitzar l'impacte operatiu.
- Detecció d'anomalies en temps real minimitza el temps de permanència de l'incident.
- Protecció contra la manipulació del codi evita modificacions no autoritzades.
- Fluxos de treball de resposta automatitzats optimitzar la contenció i la recuperació d'incidents.
Gestió del Medi Ambient
Assegurar els entorns operatius requereix aplicació consistent de configuracions reforçades i remediació ràpida de vulnerabilitatsXygeni garanteix que CI/CD pipelineaplicar les línies de base de seguretat a tots els entorns d'infraestructura i desenvolupament, reduint l'exposició a configuracions incorrectes i programari obsolet.
Enduriment de la configuració s'automatitza a través de CI/CD validació de seguretat, garantint que tots els components d'infraestructura, inclosos els entorns de compilació, les configuracions del núvol i les dependències d'execució, compleixin bones pràctiques de seguretatXygeni monitoritza contínuament infraestructura-com-codi (IaC) plantilles, scripts de desplegament i polítiques de seguretat per detectar desviacions de les línies de base establertes. Qualsevol configuració incorrecta es marca com a defecte de seguretat, cosa que impedeix que les configuracions insegures arribin a producció.
Pedaç i actualització s'accelera a través de capacitats de remediació automatitzades, garantint que les vulnerabilitats en les dependències de les aplicacions i els components de la infraestructura s'abordin a temps. Xygeni s'integra priorització basada en el risc en la gestió de vulnerabilitats, garantint que els pegats i les actualitzacions de seguretat crítiques s'apliquen primerLes organitzacions poden automatitzar els fluxos de treball de remediació, vincular els defectes de seguretat als sistemes de seguiment d'incidències i fer complir els pegats dins CI/CD pipelines.
- CI/CDenduriment de configuració basat en garanteix unes línies de base d'infraestructura segures.
- Aplicació de pegats i remediació automatitzades accelerar la resolució de vulnerabilitats.
- Supervisió continuada del compliment manté els entorns segurs i actualitzats.
Conclusió
Xygeni simplifica Implementació de SAMM mitjançant la integració aplicació automatitzada de la seguretat, priorització basada en el risc i monitorització contínua a la cicle de vida del desenvolupament de programari (SDLC). Per incrustació controls de seguretat en la governança, el disseny, la implementació, la verificació i les operacions, les organitzacions poden millorar sistemàticament la seva postura de seguretat sense interrompre la velocitat de desenvolupament.
Mitjançant la implementació SAMM amb Xygeni, les organitzacions aconsegueixen:
- Seguiment continu de riscos i automatització del compliment normatiu mitjançant la visibilitat en temps real, l'aplicació de polítiques i la governança de la seguretat.
- Priorització estratègica de riscos i avaluació d'amenaces amb puntuació de riscos dinàmica, anàlisi d'explotabilitat i fluxos de treball de remediació específics.
- Aplicació automatitzada de la seguretat a través de compilacions i implementacions, garantint atestacions d'artefactes segures, validació de dependències i CI/CD integració de seguretat.
- Validació de seguretat robusta i verificació en temps real mitjançant portes de seguretat, proves de seguretat automatitzades i ASPMaplicació de la conformitat impulsada.
- Gestió proactiva d'incidents i seguretat de la infraestructura, aprofitant la detecció d'anomalies en temps real, la protecció contra la manipulació de codi i els fluxos de treball de remediació automatitzats.
Amb priorització automatitzada de riscos, aplicació basada en la seguretat i monitorització integrada, Xygeni permet a les organitzacions optimitzar l'adopció de SAMM i assegureu-vos la maduresa de la seguretat del programari s'escala de manera eficient juntament amb el creixement del negoci.
Les organitzacions aconsegueixen millores immediates en governança, proves de seguretat, automatització del compliment normatiu i mitigació de riscos, reduint l'exposició a atacs a la cadena de subministrament de programari, configuracions incorrectes i amenaces operatives amb Xygeni.
L'adopció de SAMM esdevé racionalitzat, mesurable i escalable, permetent als equips de seguretat i desenvolupament millorar la maduresa de la seguretat sense frenar la innovació.
