





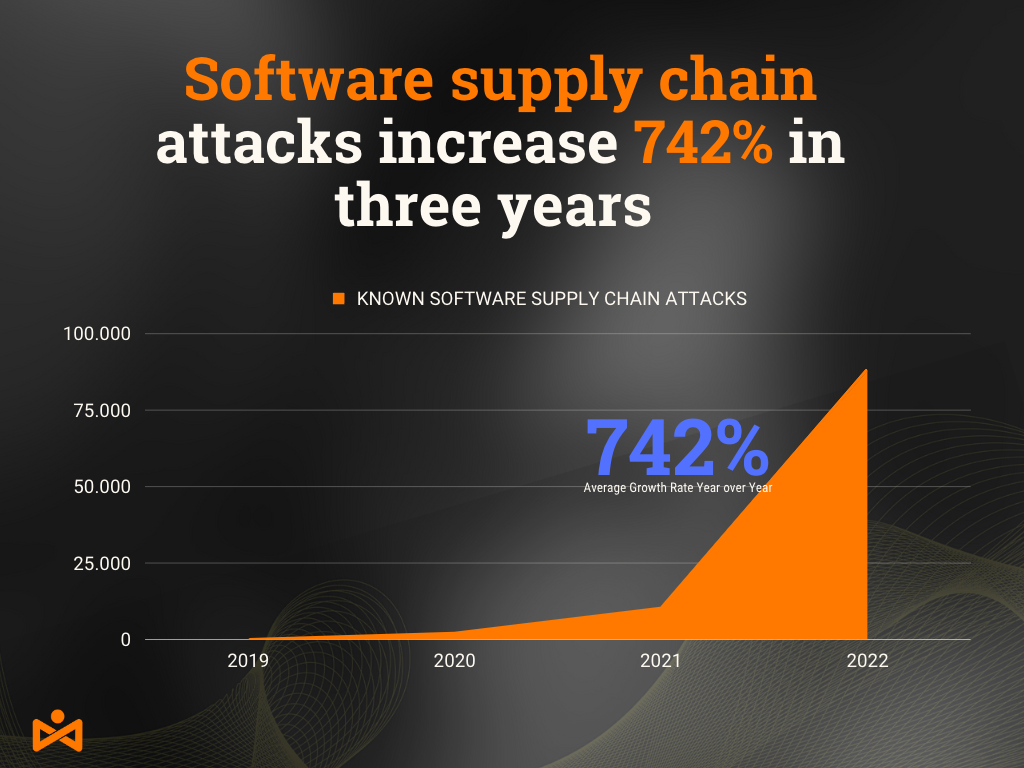
Aquesta complexitat significa que existeixen nombroses vies per als atacants, inclosos els repositoris de programari de codi obert. Segons GitHub, 85-97% de enterprise les bases de codi provenen de repositoris de codi obertEls repositoris Npm i PyPI han vist un augment del 300% en els atacs durant els darrers quatre anys.
Per exemple, IconBurst és una il·lustració perfecta dels atacs actuals a la cadena de subministrament de programari.Descarregat més de 17,000 vegades, va ser un atac potent que es va produir l'any passat amb més de 24 paquets typosquatting a npm. Per tant, les organitzacions han d'entendre els atacs a la cadena de subministrament de programari i prendre mesures per assegurar el seu ecosistema DevOps.
Nous enfocaments
Les organitzacions que busquen assegurar les seves cadenes de subministrament de programari han de seleccionar les eines adequades. Tanmateix, la majoria de tecnologies de desenvolupament segur i proves de seguretat d'aplicacions (AST) no cobreixen de manera exhaustiva totes les amenaces de la cadena de subministrament.
Durant les proves de seguretat d'aplicacions dinàmiques o estàtiques (DAST/SAST) és crític per a SDLC, no aborda la manipulació del programari ni els riscos que plantegen les biblioteques de codi obert i de tercers compromeses. De la mateixa manera, l'anàlisi de la composició del programari (SCA) pot verificar components de codi obert, però sovint passa per alt mòduls maliciosos i no aconsegueix proporcionar una cobertura de seguretat completa.
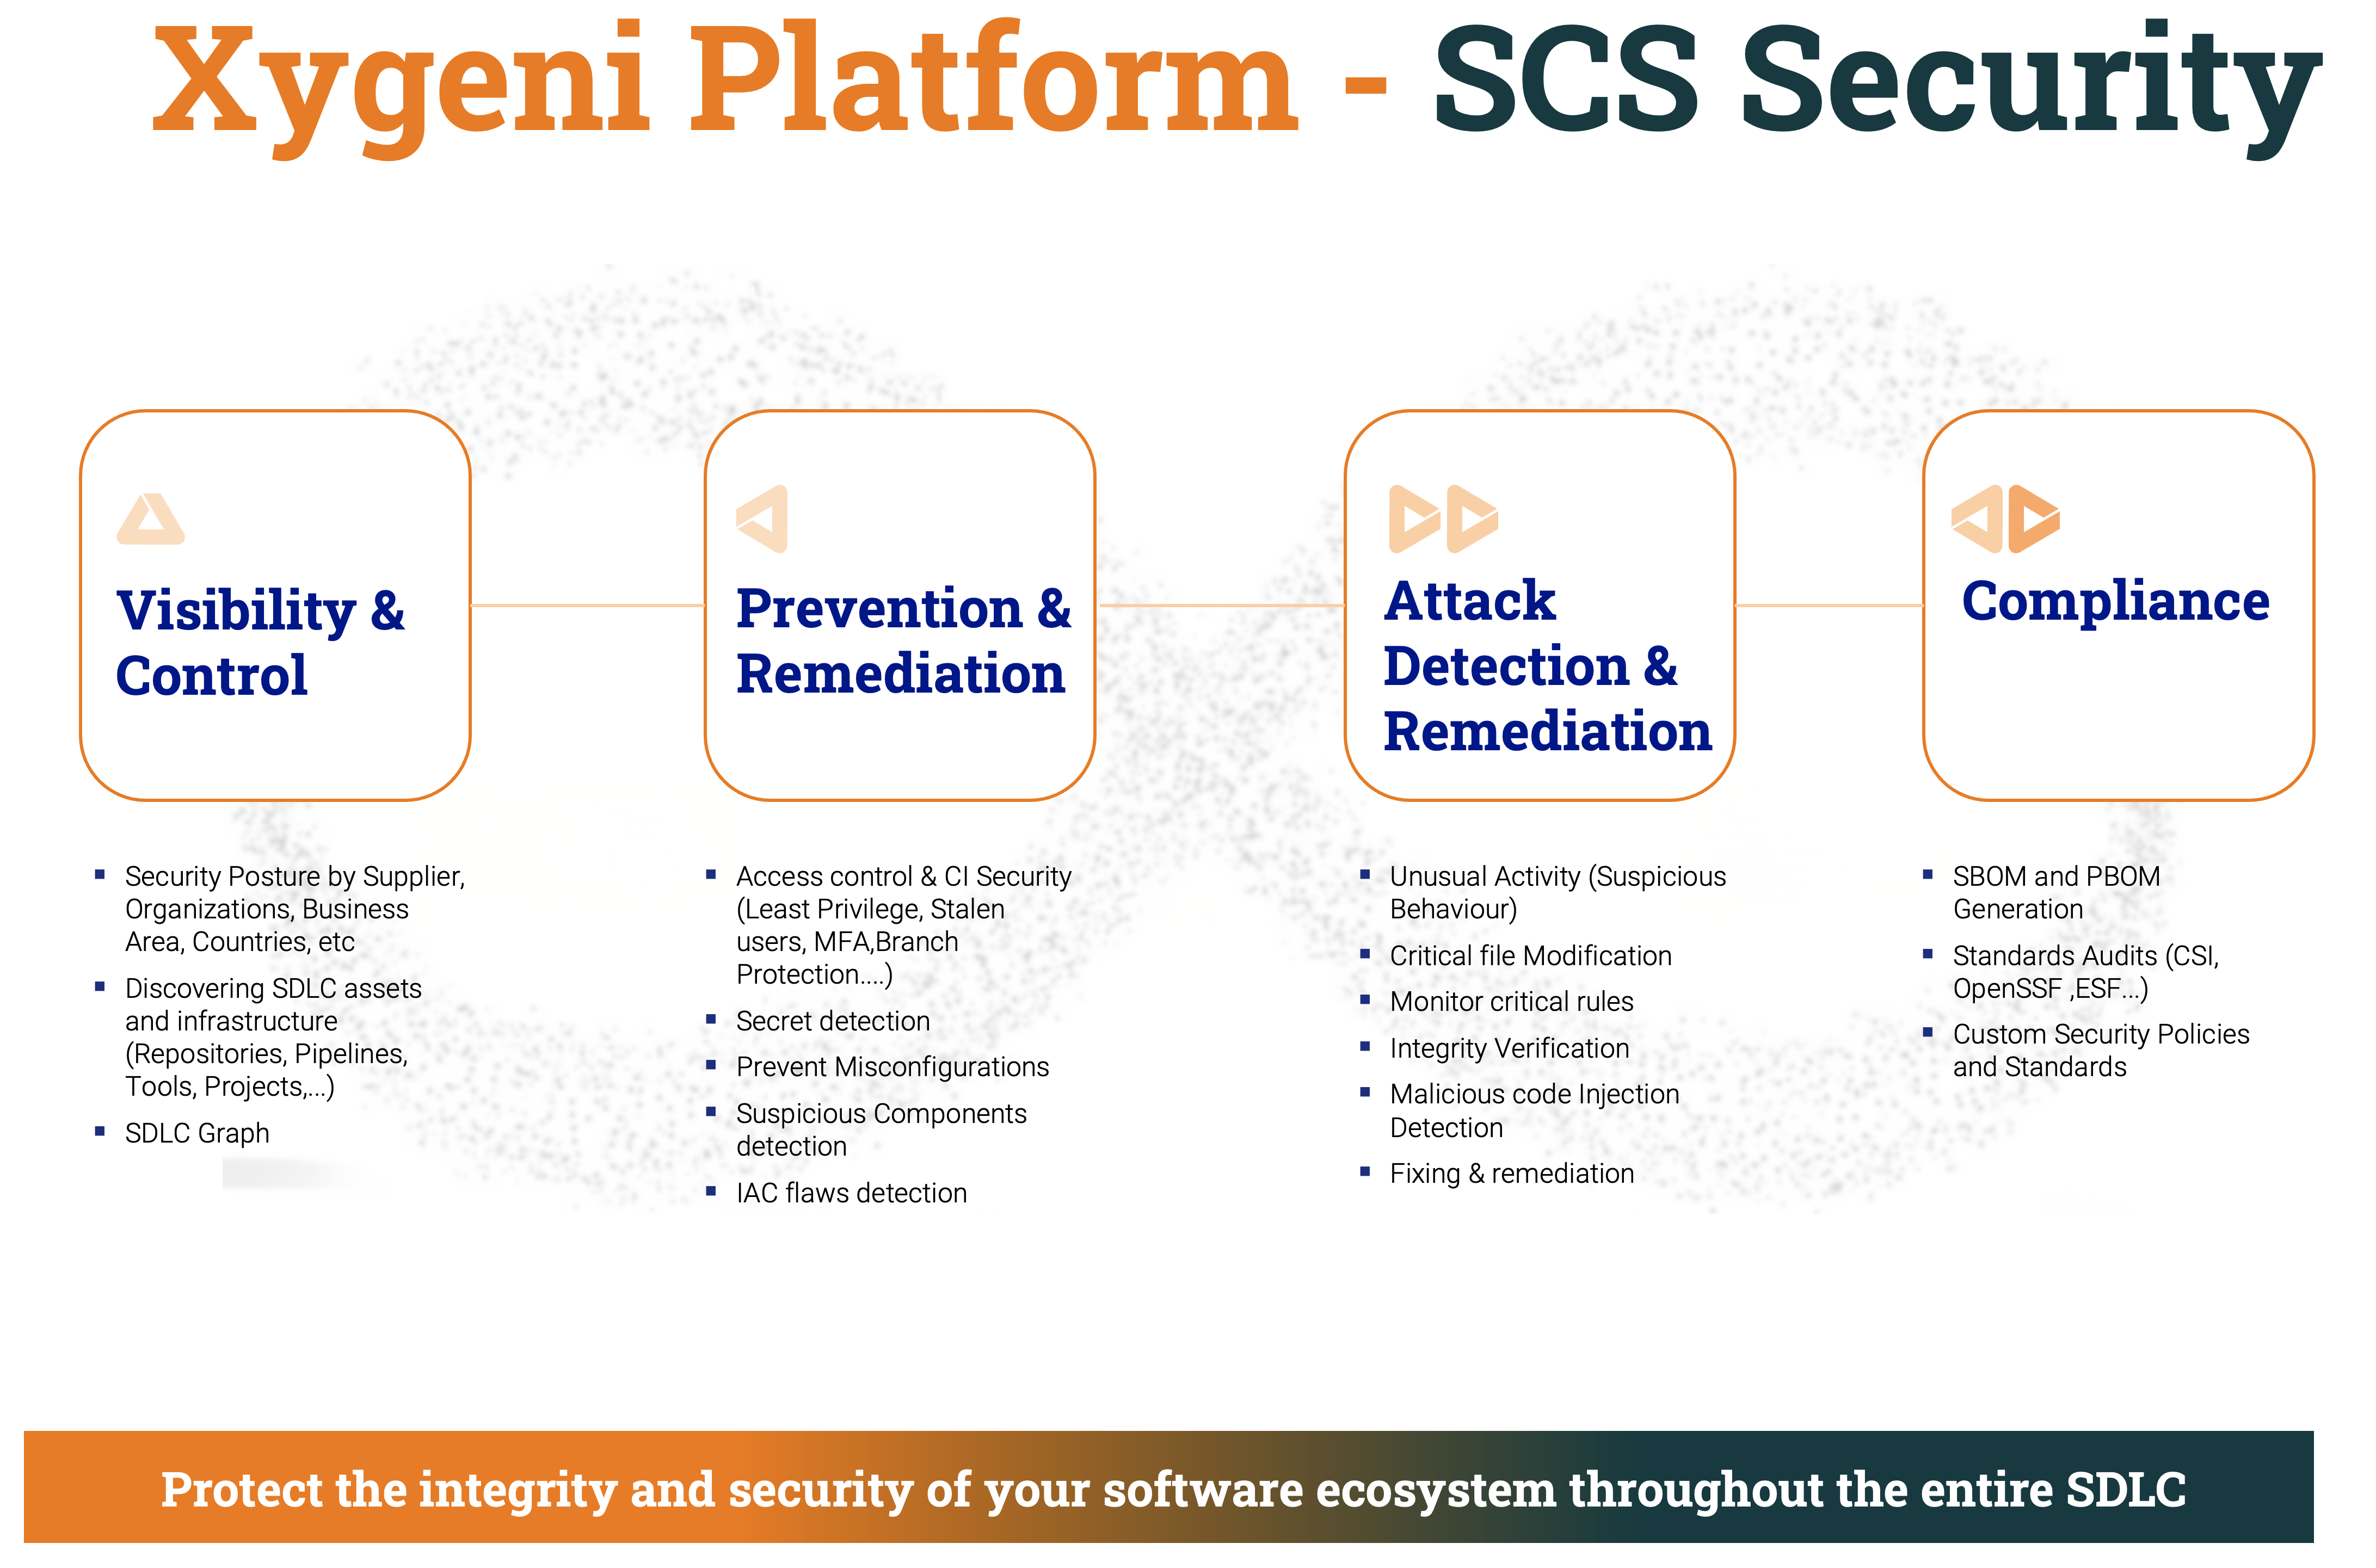
Per tant, eines modernes com ara Xígeni que superin aquestes capacitats s'han de tenir en compte per proporcionar als desenvolupadors els recursos necessaris per tenir èxit. Els experts coincideixen que el canvi és essencial, ja que els equips de desenvolupament actuals han d'estar equipats per tenir èxit.
Cal implementar un sistema de controls des de les etapes inicials del desenvolupament de programari per garantir software supply chain securityFins i tot abans d'escriure la primera línia de codi, és crucial tenir en compte les mesures preventives següents:
- Determinar qui tindrà accés al codi, incloent-hi les parts internes i externes
- Definició de la propietat sobre les aprovacions de codi
- Establiment d'una cadena de custòdia i control de versions
- Implementació de mesures de seguretat bàsiques per evitar la injecció de codi maliciós
- Crear mecanismes per respondre a alteracions de codi per part de malfactors
Si no s'implementen aquests passos, es poden produir atacs devastadors, com ara demandes de ransomware, que afecten la vostra organització, els vostres socis i els vostres clients.
Metodologies àgils
Les metodologies àgils van revolucionar el desenvolupament de programari emfatitzant la col·laboració, la flexibilitat i la satisfacció del client. Aquest enfocament ha permès als equips de desenvolupament respondre ràpidament als requisits canviants i oferir programari d'alta qualitat amb promptitud. En un entorn àgil, els equips de desenvolupament treballen en cicles d'sprint curts, que duren des d'unes setmanes fins a un mes. Al final de cada sprint, l'equip lliura un increment de producte funcional.
L'enfocament àgil també promou la col·laboració i la comunicació entre els membres de l'equip, trencant silos i millorant la transparència. Ajuda a identificar i abordar els possibles riscos de seguretat des del principi, garantint que la seguretat s'integri en totes les etapes del procés de desenvolupament de programari. Els equips àgils poden aprofitar les proves de seguretat i els escanejos de seguretat automatitzats durant tot el procés SDLC per identificar i solucionar problemes immediatament, aconseguint beneficis molt rellevants com ara:
- Estalvi de costosÉs menys costós solucionar problemes de seguretat en les primeres etapes del procés de desenvolupament que després que un producte s'hagi llançat i estigui en ús. Com més tard es descobreixi un problema de seguretat, més costós serà solucionar-lo.
- Reducció del risc de violació de seguretatEn abordar els possibles riscos de seguretat des del principi, es redueix la probabilitat d'una violació de seguretat reeixida, cosa que protegeix la informació sensible i evita incidents de seguretat costosos.
- ConformitatMoltes indústries estan subjectes a requisits de compliment normatiu, com ara SOC2, PCI i ISO. La integració de la seguretat en el procés de desenvolupament de programari pot ajudar a garantir el compliment d'aquestes normatives.
- Confiança del clientEls clients esperen que els productes de programari siguin segurs i fiables. Integrar la seguretat en el procés de desenvolupament i demostrar aquesta pràctica augmenta la confiança dels clients en el producte.
- Gestió de reputacióEn abordar els possibles riscos de seguretat de manera anticipada i garantir que la seguretat s'integri en totes les etapes del procés de desenvolupament, les empreses gestionen la seva reputació i mantenen la confiança i els ingressos dels clients evitant incidents de seguretat que perjudiquin la seva reputació.
Mesures de Seguretat
la incorporació software supply chain security best practices i anàlisis de seguretat automatitzades durant tot el cicle de vida del desenvolupament de programari (SDLC) és crucial perquè els equips àgils puguin detectar i abordar ràpidament els problemes de seguretat. Alguns enfocaments que els equips àgils poden utilitzar per integrar les proves de seguretat en el seu procés de desenvolupament haurien d'incloure:
- Gestió dels punts de control al llarg de la cadena de subministrament de programari és crucial per aconseguir el compliment normatiu i garantir una seguretat adequada. Les organitzacions haurien d'implementar standard controls com ara l'aprovació d'identitat i accés, la gestió de la configuració, les restriccions d'accés, l'auditoria i les proves de seguretat per aconseguir-ho. Les organitzacions han d'establir controls per a qui pot fer canvis al codi i a les configuracions, aprovar sol·licituds de fusió i escanejar les aplicacions per detectar vulnerabilitats. Les branques i els entorns protegits i l'ús de codi amb llicència també són essencials. Durant una auditoria, hauríeu de tenir visibilitat sobre qui ha canviat què, on i quan, i qui ho ha revisat, aprovat i fusionat al llarg de tot el cicle de vida del desenvolupament de programari.
- Inventari de totes les eines i punts d'accés que utilitza el vostre equip de desenvolupament, incloent-hi Infraestructura com a Codi (IaC) plantilles, repositoris de codi, pipelines i crear eines. Aquest pas és crític perquè només podeu protegir allò que coneixeu. Un cop tingueu una llista completa d'eines i punts d'accés, és hora de tornar a avaluar els vostres controls d'accés. Primer, examinar tots els punts d'entrada al llarg de la cadena de subministrament de programariPer exemple, considereu qui té accés al canvi IaC plantilles, ja que aquestes plantilles poden ser una possible superfície d'atac. A més, escanegeu els contenidors per detectar fallades de seguretat i superviseu les API i els orquestradors per detectar comportaments inusuals. Standardcom ara l'Institut Nacional de Standard(NIST) i un marc de desenvolupament de programari segur (SSDF) ajudar a obtenir idees sobre com assegurar la vostra cadena de subministrament de programari.
- Realitzar proves de seguretat a cada sprintEls equips àgils poden incorporar proves de seguretat al seu cicle d'sprint executant proves de seguretat regulars durant cada sprint. Això pot incloure proves manuals, proves automatitzades i revisions de codi. En dur a terme proves de seguretat a cada sprint, els equips poden identificar i abordar possibles problemes de seguretat al principi del procés de desenvolupament, reduint el risc d'introduir vulnerabilitats al programari.
- Utilitzeu escanejos de seguretat automatitzatsEls equips àgils poden utilitzar eines automatitzades d'escaneig de seguretat per identificar problemes de seguretat a la base de codi. Aquestes eines poden escanejar repositoris de codi a la recerca de secrets o programari maliciós, detectar vulnerabilitats a les biblioteques de codi obert i identificar configuracions incorrectes a la infraestructura. Mitjançant l'ús d'escaneigs de seguretat automatitzats, els equips poden identificar i prioritzar ràpidament els problemes de seguretat per a la seva correcció.
- Implementar la integració i el desplegament continus (CI/CD)Els equips àgils poden aprofitar CI/CD pipelines per automatitzar el procés de compilació, prova i desplegament. Integrant proves de seguretat i escanejos de seguretat automatitzats al CI/CD pipeline, els equips poden garantir que cada canvi de codi es provi per detectar vulnerabilitats de seguretat. Això pot incloure anàlisi estàtica de codi, proves de seguretat dinàmiques i escaneig de vulnerabilitats.
- Automatització de la generació d'una llista de materials de programari (SBOM) implica la creació d'una llista de tots els components d'una base de codi. L'automatització d'aquest procés elimina la necessitat de fer comprovacions manuals que requereixen molt de temps per assegurar-se que no hi hagi programari maliciós al codi. Automatitzat SBOM La generació proporciona visibilitat de les dependències entre estructures temporals, inclosos els gestors de paquets i els contenidors. Els desenvolupadors poden abordar ràpidament les activitats de remediació mostrant SBOM vulnerabilitats a la interfície d'usuari. Per fer SBOMés més fàcil d'utilitzar i accessible, minimitzar el nombre d'eines necessàries per revisar-les i processar-les és crucial. Incorporar SBOM en una plataforma segura d'extrem a extrem pot protegir contra diversos atacs, inclosos els que tenen com a objectiu codi intern, fonts externes i el procés de compilació.
Conclusió
Les organitzacions poden i han de crear una cadena de subministrament de programari àgil i segura combinant metodologies àgils amb mesures de seguretat. Aquest enfocament permet a les empreses respondre ràpidament als requisits canviants, alhora que garanteix que els riscos de seguretat s'identifiquin i s'abordin aviat.
En una cadena de subministrament àgil i segura, la seguretat no és una idea de segon pla. Tot i això, està integrada en totes les etapes del procés de desenvolupament de programari, oferint programari d'alta qualitat a temps i protegint contra amenaces cibernètiques i filtracions de dades.
Integrar la seguretat en totes les etapes del procés de desenvolupament de programari i promoure la col·laboració i la comunicació entre els membres de l'equip és vital. D'aquesta manera, les empreses poden mantenir-se a l'avantguarda i en una posició avantatjosa amb un esforç mínim i de manera molt rendible.
Més informació sobre la plataforma Xygeni, descarregueu la fitxa tècnica de la plataforma Xygeni