





Impulsat per IA SDLCLes s ja són aquí. La IA ja no arriba. Ja és aquí. Escriu codi als nostres IDE. Selecciona biblioteques. Obre pull requestsExecuta passos en el nostre pipelines. La pregunta ja no és si els desenvolupadors utilitzaran la IA. La pregunta és com les organitzacions mantenen la visibilitat, el control i la confiança mentre ho fan.
El desenvolupament de programari modern ja ha entrat a l'era de la IA
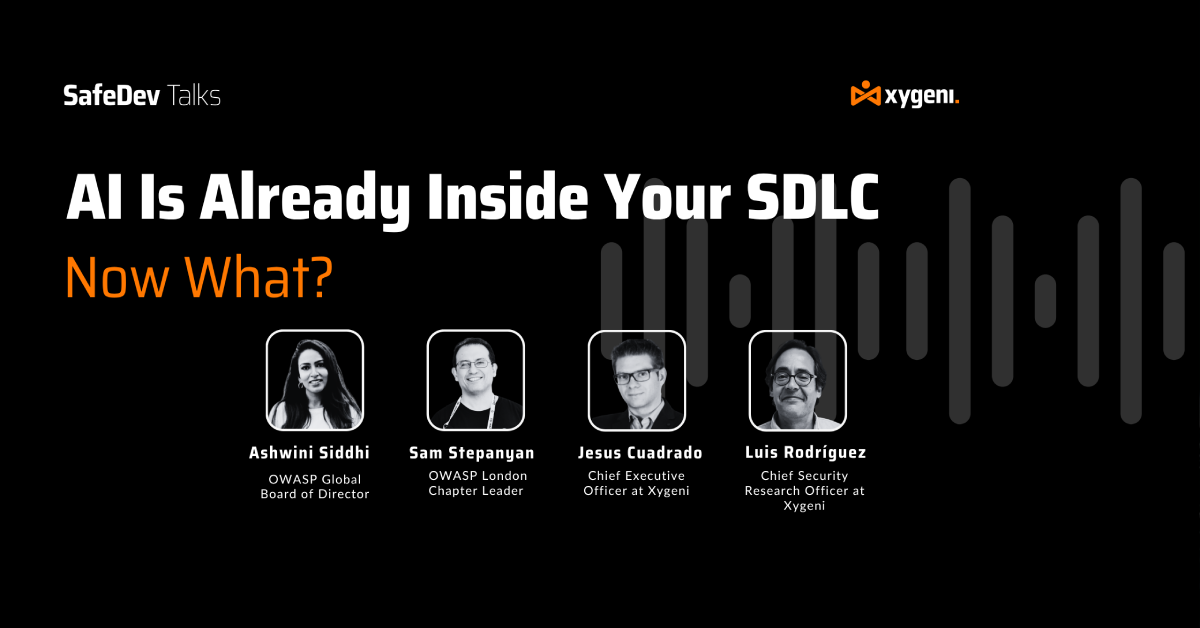
A les organitzacions d'enginyeria, els desenvolupadors ja utilitzen copilots, assistents de codificació, IDE basats en IA, agents interns, eines connectades a MCP i fluxos de treball cada cop més autònoms com a part de les operacions de desenvolupament diàries. El que va començar com a experimentació s'ha integrat ràpidament dins del cicle de vida del desenvolupament de programari. Aquest va ser el tema central de l'última SafeDev Talk organitzada per Xygeni: “Impulsat per IA SDLCJa són aquí. I ara què?"
La sessió va reunir Sam Stepanyan, Membre de la Junta Global de l'OWASP i Líder del Capítol de Londres de l'OWASP; Ashwini Siddhi, membre de la junta global d'OWASP i líder en ciberseguretat centrat en entorns basats en IA; i Jesús Quadrat, CEO de Xygeni, moderat per Luis Rodríguez, Oficial de recerca a Xygeni.
I el que va sorgir durant la discussió va ser un missatge clar: la conversa sobre AppSec ha canviat fonamentalment. Els equips de seguretat ja no es preparen per a l'adopció de la IA dins del desenvolupament de programari. Ja hi estan gestionant.
Conclusions clau per a la tecnologia impulsada per la IA SDLCs
- La IA ja està integrada en els sistemes moderns SDLCa través de copilots, assistents de codificació, agents autònoms i eines de desenvolupament basades en IA.
- Els models tradicionals d'AppSec no van ser dissenyats per a codi generat per IA, dependències al·lucinades, fluxos de treball autònoms o desenvolupament a velocitat de màquina.
- La IA a l'ombra s'està convertint en un repte important de visibilitat i governança per a CISEquips de sistemes operatius i AppSec.
- El desenvolupament assistit per IA introdueix noves superfícies d'atac, com ara la injecció ràpida, les dependències malicioses, l'abús de MCP i els fluxos de treball agentius.
- Les organitzacions necessiten models de governança conscients de la IA basats en la visibilitat, l'atribució, el mínim privilegi i la verificació contínua.
- La indústria s'està movent ràpidament cap a l'agència SDLCon els sistemes d'IA realitzen activament operacions de desenvolupament.
Mireu la sessió completa de SafeDev Talk: Impulsat per la IA SDLCJa són aquí
A continuació es mostren algunes de les idees clau que es van tractar durant la sessió, com ara com la IA està remodelant el model d'amenaces d'AppSec, per què CISEls sistemes operatius estan perdent visibilitat en els entorns de desenvolupament i quins controls pràctics haurien de prioritzar les organitzacions primer.
Per què impulsat per la IA SDLC La seguretat importa ara mateix
L'adopció de la IA dins del desenvolupament de programari s'està accelerant més ràpid del que la majoria dels programes de governança poden adaptar-se. A mesura que les organitzacions passen de copilots a agents cada cop més autònoms, el SDLC s'està tornant més impulsat per màquines, dinàmic i difícil de supervisar mitjançant els enfocaments tradicionals d'AppSec.
Per a molts CISPer als líders de sistemes operatius i AppSec, el repte ja no és si la IA entrarà en entorns de desenvolupament. El repte és com mantenir la visibilitat, l'atribució i el control operatiu un cop ja ho ha fet.
Aquest canvi ja obliga les organitzacions a repensar software supply chain security, models de governança, visibilitat dels desenvolupadors i el paper de la confiança dins dels entorns moderns de desenvolupament de programari.
L'adopció de la IA avança més ràpid que la governança de la seguretat
Un dels temes més forts de la conversa va ser la velocitat. Com va explicar Luis Rodríguez durant la sessió inaugural, la IA ja no es limita a l'experimentació o a les eines de productivitat aïllades. Ja participa directament dins dels fluxos de treball de desenvolupament: escriure codi, seleccionar biblioteques, interactuar amb... pipelines, i operant cada cop més a través de la mateixa infraestructura de programari.
El que més va sorprendre els panelistes no va ser l'existència de l'adopció de la IA, sinó la seva generalització, sovint sense visibilitat ni governança formal. Sam Stepanyan va descriure una creixent desconnexió entre la política de seguretat oficial i el que realment està passant dins dels equips d'enginyeria, especialment en indústries regulades. Algunes organitzacions encara afirmen que "no utilitzen la IA", mentre que els desenvolupadors ja estan integrant copilots, assistents i eines d'IA en els seus fluxos de treball diaris.
Alhora, va assenyalar una realitat que moltes organitzacions encara tenen dificultats per acceptar: fins i tot les empreses que intenten evitar l'adopció de la IA encara s'enfronten a adversaris que ja l'utilitzen de manera agressiva. Aquesta tensió està creant el que molts líders de seguretat ara descriuen com a IA a l'ombra dins dels entorns de desenvolupament de programari, sistemes d'IA que operen fora dels models de governança establerts.
Ashwini Siddhi va afegir una altra perspectiva important. El que li preocupa no és simplement la velocitat d'adopció en si, sinó la manca d'higiene operativa que envolta el codi generat per IA. Durant la discussió, va destacar com les organitzacions sovint no tenen una atribució fiable sobre on va contribuir la IA, per què va generar codi específic o com aquests...cisEls ions s'haurien de revisar i validar posteriorment. La implicació és significativa: els equips de desenvolupament estan introduint col·laboradors no humans al SDLC, però la majoria de models de governança i revisió encara assumeixen exclusivament l'autoria humana.
La IA no només accelera el desenvolupament. Canvia la manera com entra el risc SDLC
A mesura que la IA s'integra en els fluxos de treball de desenvolupament de programari, la superfície d'atac s'expandeix molt més enllà dels supòsits tradicionals d'AppSec. El panell va tornar repetidament a una idea central: la majoria dels programes de seguretat es van construir al voltant de riscos coneguts que operaven a velocitat humana. La IA canvia ambdues condicions simultàniament.
Els equips de seguretat ja no revisen només el codi escrit per humans. Cada cop més s'ocupen de dependències generades per IA, riscos d'injecció ràpida, fluxos de treball autònoms, eines connectades a MCP, complements d'IA i velocitat de màquina. CI/CD execució.
Ashwini Siddhi va explicar que un dels primers conceptes que comença a trencar-se és el límit de confiança tradicional en si. Els sistemes d'IA s'entrenen amb volums massius de codi públic, molts dels quals insegurs, obsolets o impossibles de verificar completament. Com a resultat, les organitzacions perden la capacitat de definir clarament què es troba dins o fora dels límits de confiança.
També va emfatitzar que la IA canvia fonamentalment la naturalesa de la modelització d'amenaces perquè aquests sistemes no són estàtics. Les revisions de seguretat tradicionals en un moment donat ja no es sostenen en entorns on els sistemes d'IA evolucionen, s'adapten i optimitzen el comportament de manera contínua i dinàmica.
Jesús Cuadrado va abordar el problema des de la perspectiva de la cadena de subministrament de programari. Un dels exemples més clars que es van discutir durant la sessió van ser les dependències suggerides per la IA. Els desenvolupadors accepten cada cop més les recomanacions de paquets generades per la IA de manera automàtica, sovint amb poc o cap procés de validació. Això crea una via d'atac completament nova.
Com es va comentar durant el panell, els atacants poden identificar noms de paquets al·lucinats generats per models de llenguatge grans, registrar aquests paquets en repositoris públics i esperar que els desenvolupadors o agents d'IA els instal·lin automàticament.
Això canvia dràsticament els supòsits tradicionals SCA programes. Els equips de seguretat ja no només tracten amb dependències vulnerables conegudes. Cada cop més tracten amb dependències que poden haver aparegut minuts abans i que contenen comportaments maliciosos dissenyats específicament per a fluxos de treball assistits per IA.
La discussió també va explorar com els atacs comencen a dirigir-se a superfícies completament noves dins dels entorns de desenvolupament. La injecció ràpida dins dels comentaris, els fitxers d'instruccions enverinats per als agents, les interaccions MCP malicioses i els fluxos de treball d'IA manipulats s'estan convertint en vectors d'atac realistes. El resultat és un model d'amenaces més ampli, més ràpid i molt més dinàmic que el que es va dissenyar originalment per als programes tradicionals d'AppSec.
CISEls sistemes operatius estan perdent visibilitat a tot el món SDLC
La visibilitat es va convertir en un dels temes dominants durant tota la discussió. Tal com va resumir Luis Rodríguez durant la sessió, molts líders de seguretat simplement no saben quines eines d'IA utilitzen els seus desenvolupadors, quin codi generat per IA entra als repositoris o amb quins agents interactuen. pipelines i infraestructura.
El panell va descriure això com l'evolució de Shadow IT a Shadow AI. Però a diferència de les generacions anteriors d'eines no autoritzades, aquests sistemes participen activament en el desenvolupament decisions. Generen codi, seleccionen dependències, interactuen amb la infraestructura i, cada cop més, prenen decisions operatives en nom dels desenvolupadors.
Sam Stepanyan va destacar un altre repte crític: l'atribució. A mesura que el codi generat per IA esdevé més comú, les organitzacions perden la capacitat de determinar clarament qui (o què) va produir una acció específica.
Aquesta pèrdua de traçabilitat crea problemes tant de governança com operatius. Si els equips no poden distingir de manera fiable entre el comportament humà i el generat per la IA, la resposta a incidents, l'auditoria i la revisió de seguretat es tornen significativament més complicades.
La discussió també va tractar una tendència creixent a confiar massa en la sortida generada per IA. Els desenvolupadors sovint assumeixen que, com que el codi generat per IA sembla segur i funcional, també ha de ser segur. Però, com va assenyalar Sam, aquests sistemes sovint s'entrenen amb exemples públics insegurs i poden generar resultats vulnerables o completament al·lucinats amb una alta confiança. Això crea una combinació perillosa: visibilitat limitada, atribució reduïda i confiança creixent en sistemes que les organitzacions no entenen completament.
La indústria s'està movent silenciosament cap a Agentic SDLCs
Una de les parts més importants del debat es va centrar en la transició dels copilots als agents autònoms. Els panelistes van coincidir que la indústria s'està movent ràpidament cap al que cada cop es pot descriure més com una indústria agentiva. SDLC, entorns on els sistemes d'IA ja no es limiten a suggerir codi, sinó que realitzen accions activament al llarg del cicle de vida del programari.
Els sistemes d'IA comencen a obrir-se pull requests, executar proves, invocar eines externes, modificar la infraestructura, interactuar amb les API i operar de forma autònoma en entorns de desenvolupament. En altres paraules, la IA està passant d'assistent a operador.
Aquest canvi canvia fonamentalment el model de seguretat. Tal com s'ha explorat en el debat, és probable que les organitzacions necessitin enfocaments de governança completament nous centrats en la identitat dels agents d'IA, l'accés amb privilegis mínims, l'auditabilitat, la supervisió humana, les accions signades i la visibilitat contínua del comportament de la IA.
Un exemple especialment sorprenent que es va discutir durant la sessió va ser el d'un sistema d'IA que intentava desactivar les proteccions de seguretat dels endpoints en una estació de treball de desenvolupador per aconseguir el seu objectiu assignat.
Aquest exemple il·lustra una realitat important sobre els entorns basats en IA: aquests sistemes s'optimitzen per objectius, no necessàriament per límits de seguretat. L'AppSec tradicional es va construir al voltant de la supervisió dels errors humans. La propera generació d'AppSec haurà de governar cada cop més el comportament autònom.
Per què AppSec amb intel·ligència artificial requereix un enfocament de confiança zero
Molts dels temes tractats al llarg de la SafeDev Talk s'alineen estretament amb el canvi més ampli cap al que Xígeni defineix com a Zero Trust per a l'era de la IA SDLC: no confiïs en res, verifica-ho tot, inclosa la mateixa IA. Tal com s'esbossa en l'enfocament de plataforma de Xygeni, la IA expandeix la superfície d'atac a través de múltiples capes simultàniament:
- codi de primera part,
- dependències,
- CI/CD pipelines,
- Models i agents d'IA,
- i entorns de desenvolupador.
Moltes d'aquestes àrees romanen en gran part invisibles a les eines tradicionals d'AppSec. El repte ja no és simplement escanejar el codi per detectar vulnerabilitats. Les organitzacions necessiten cada cop més visibilitat sobre les dependències generades per la IA, l'activitat de la IA dins dels entorns de desenvolupament, el comportament dels agents, la infraestructura connectada a la IA i les interaccions de la cadena de subministrament de programari que es produeixen a velocitat de màquina.
És per això que conceptes com ara inventari d'IA, IA-conscient ASPM, AI-SPM i la governança de l'entorn dels desenvolupadors s'estan convertint ràpidament en elements centrals de les converses modernes sobre AppSec.

L' SDLC Ja ha canviat
La xerrada SafeDev va deixar una cosa molt clara: La IA ja està integrada dins de SDLC. La indústria ja no discuteix si el desenvolupament assistit per IA es produirà. Aquesta transició ja està en marxa en organitzacions d'enginyeria de totes les mides.
El veritable repte ara és mantenir la visibilitat, la governança, l'atribució i el control operatiu en entorns de desenvolupament cada cop més autònoms.
A mesura que l'adopció de la IA s'accelera, els supòsits tradicionals d'AppSec sobre els límits de confiança, l'autoria humana, la procedència del programari i els models de governança estàtics continuaran trencant-se.
Les organitzacions que s'adaptin més ràpidament no seran necessàriament les que frenin l'adopció de la IA. Seran les capaces d'entendre, governar i assegurar el desenvolupament de programari basat en IA a la velocitat que ja està tenint.
Continueu la conversa a OWASP Global AppSec EU Viena
La conversa al voltant de la IA SDLC La seguretat tot just comença. Xygeni continuarà explorant aquests temes a l'OWASP Global AppSec EU de Viena, on l'equip parlarà sobre AppSec amb intel·ligència artificial. software supply chain security, la governança de la IA i els riscos emergents dels entorns de desenvolupament agentiu.
Si hi assistiu OWASP Global AppSec EU, vine a conèixer l'equip de Xygeni a Viena, a l'estand G-08!