






En un estudi controlat presentat a Seguretat USENIX 2025, els investigadors van demanar a 16 models de llenguatge grans que generessin 576,000 exemples de codi. Gairebé un de cada cinc paquets de codi obert que recomanaven aquests models no existia: 205,474 noms de paquets falsos únics, inventats del no-res. Això seria una curiositat si fos aleatori. No ho és. El quaranta-tres per cent dels noms al·lucinats apareixien una vegada i una altra a través de repetides indicacions. Els atacants no han d'endevinar què inventarà un assistent de codificació. Poden observar, esperar i registrar el nom primer.
Aquest és el problema central de Seguretat de la cadena de subministrament amb IA en un experiment: la mateixa IA que accelera el desenvolupament de programari s'ha convertit en un punt d'entrada predictible i explotable. La pregunta per als equips de seguretat ja no és si la IA toca la cadena de subministrament de programari. Es tracta de si podeu veure què fa a banda i banda de la lluita: la IA que escriu el vostre codi, la IA que defensa el vostre pipeline, i la IA a la qual un atacant apunta a tots dos.
Què és la seguretat de la cadena de subministrament de la IA?
La seguretat de la cadena de subministrament per IA és la pràctica de protegir la cadena de subministrament de programari contra els riscos introduïts o amplificats per la intel·ligència artificial, i d'utilitzar la IA per defensar aquesta mateixa cadena de subministrament. Es troba a la intersecció de dues tendències que la majoria dels programes de seguretat encara tracten per separat: el codi generat per IA que entra a la base de codi i els atacs basats en IA dirigits a les dependències, la compilació... pipelines i les eines de desenvolupament que l'envolten.
La seguretat de les aplicacions tradicionals pregunta si existeix una vulnerabilitat coneguda en un component conegut. La seguretat de la cadena de subministrament d'IA planteja preguntes més difícils i ràpides: existeix realment aquesta dependència que acaba d'instal·lar un agent d'IA o va ser al·lucinada? Aquest paquet recentment publicat es comporta de manera maliciosa, tot i que encara no existeix cap signatura per a ell? Quins models, agents i connexions d'IA s'executen al llarg del cicle de vida del desenvolupament de programari i a què poden arribar?
Respondre aquestes preguntes a la velocitat que realment s'envia és tota la disciplina.
Com la IA es va convertir en una superfície d'atac a la cadena de subministrament
Els atacants van deixar d'experimentar amb la IA fa temps. Ara la incorporen en operacions que tenen com a objectiu directe el codi i les seves dependències, no només les safates d'entrada i login pàgines.
Slopsquatting: convertir en arma el que inventa la IA
La tècnica ja té un nom: agafant-se, encunyat l'abril de 2025 per Seth Larson, desenvolupador de seguretat resident a la Python Software Foundation. La mecànica és simple i brutal. Els assistents de codificació d'IA suggereixen rutinàriament noms de paquets que no existeixen. Com que aquestes al·lucinacions es repeteixen, un atacant pot registrar el nom inventat com un paquet real i maliciós i esperar que el següent desenvolupador (o el següent agent autònom) l'instal·li.
El precedent ja està documentat. El 2023, un investigador de seguretat Bar Lanyado va publicar un paquet provisional buit amb un nom que els models sovint al·lucinaven, huggingface-cliEn tres mesos s'havia descarregat més de 30,000 vegades, i l'ordre d'instal·lació al·lucinada fins i tot va aparèixer en un repositori públic README d'una important empresa tecnològica. Va ser una prova benigna. El mateix manual amb una càrrega útil real és ara un model de negoci repetible per als atacants.
Els agents de codificació autònoms empitjoren això eliminant l'últim punt de control humà. Un agent que instal·la dependències sense revisió elimina l'únic moment en què un desenvolupador podria haver notat que el paquet semblava incorrecte.
Paquets maliciosos a escala industrial
L'ocupació il·legal és una tàctica dins d'un canvi molt més gran. El 2025, campanyes de paquets maliciosos d'alt volum es va convertir en el model operatiu de referència per als atacs a la cadena de subministrament, ja que Xygeni Noves tendències d'atacs AppSec per al 2026 documents. Els atacants han adoptat l'economia del correu brossa: publiquen paquets maliciosos per milers, accepten retirades ràpides i es basen en la probabilitat en lloc de la persistència. Els registres públics ara reben centenars de milers de nous paquets maliciosos a l'any, i fins i tot una finestra d'exposició curta contamina les compilacions posteriors.
MCP: una nova capa de connexió, en gran part no segura
El Protocol de Contexte de Model (MCP) permet als agents d'IA connectar-se a eines i fonts de dades. També crea una nova superfície d'atac que la majoria dels escàners mai inspeccionen. Un servidor MCP maliciós pot situar-se invisiblement al costat de servidors legítims, accessibles per qualsevol agent amb accés. L'OWASP va publicar un rànquing dels 10 millors MCP el 2025. per catalogar aquests riscos, des de la injecció ràpida i l'enverinament d'eines fins a servidors no autenticats als quals qualsevol agent de la xarxa pot arribar.
Secrets que es filtren a través del codi generat per IA
Les credencials compromeses van augmentar aproximadament un 160% el 2025 en comparació amb el 2024, segons Check Point External Risk Management (anteriorment Cyberint), impulsat en part per programari maliciós de phishing i lladre d'informació millorat per IA. En entorns de programari, això es relaciona directament amb claus i tokens codificats en codi generat per IA. Un assistent de codificació que ha ingerit un .NS un fitxer en el seu context pot reproduir un secret en un suggeriment, i els atacants busquen exactament aquest patró.
La dimensió humana tampoc ha desaparegut. L'informe sobre el cost d'una violació de dades del 2025 d'IBM va trobar que, entre les violacions que impliquen IA, el 37% utilitzaven phishing generat per IA i el 35% utilitzaven suplantació d'identitat profunda, tècniques cada cop més dirigides als desenvolupadors a través de contactes falsos de reclutadors i comptes de mantenidors suplantats.
Com la IA defensa la cadena de subministrament
Les capacitats que fan que la IA sigui perillosa són exactament les que la fan útil per als defensors. A la cadena de subministrament, aquest compromís és més concret en quatre llocs.
Detecció de programari maliciós abans de la signatura
Aquesta és la capacitat que la defineix. L'escaneig tradicional espera una signatura coneguda com a dolenta abans de poder marcar un paquet, cosa que estructuralment és massa lenta per a atacs que acumulen milers de descàrregues en poques hores després de la publicació. En canvi, la detecció basada en el comportament puntua un paquet recentment publicat en el moment en què apareix: les seves accions en temps d'instal·lació, les crides de xarxa, els patrons d'ofuscació i les anomalies de metadades. Això tanca la finestra de la qual depenen les campanyes de slopsquatting i typosquatting. Les campanyes npm Shai-Hulud i GlassWorm de finals del 2025, que els detectors basats en signatures van passar per alt completament, són precisEl cas que l'anàlisi del comportament està construïda per capturar.
Priorització per explotabilitat, no per volum
La contribució més pràctica de la IA a l'AppSec moderna no és trobar més problemes, sinó reduir el soroll del que ja s'ha trobat. L'anàlisi d'accessibilitat determina si una ruta de codi vulnerable s'executa realment. La puntuació d'explotabilitat pondera les dades d'atac del món real amb un número CVSS en brut. Junts permeten als equips centrar-se en la fracció de troballes que representen un risc genuí i explotable en lloc de triar manualment milers d'alertes de senyal baix.
Detecció d'anomalies a la pipeline nivell
In Enquesta sobre l'estat de la ciberseguretat en IA de Darktrace el 2026, els líders de seguretat van esmentar la detecció d'amenaces i la detecció d'anomalies (72%) com l'àrea on la IA té el major impacte, per davant de la resposta automatitzada (48%) i la gestió de vulnerabilitats (47%). Aplicat a CI/CD, això significa marcar un script d'instal·lació que es comporta de manera diferent a res vist abans en aquest pipelineo una actualització de dependències que introdueix una crida de xarxa inesperada.
Remediació automatitzada i revisable
Més enllà de trobar i classificar el risc, la IA ara genera la solució: un canvi de codi segur i específic del marc de treball enviat com a pull request en lloc d'un tiquet que es podreix en un pendent. IBM va descobrir que les organitzacions que utilitzen la IA i l'automatització de manera extensiva en les operacions de seguretat van reduir el cicle de vida total de les violacions a 204 dies, en comparació amb els 284 de les que no ho van fer (uns 80 dies més ràpid), alhora que van estalviar una mitjana d'1.9 milions de dòlars per violació. Detectar un risc sense tancar-lo només reubica la cartera de treballs pendents; la combinació de la classificació per IA amb les solucions generades per IA tanca el cercle.
La bretxa de governança que la majoria d'equips no han tancat
Aquí tenim la part incòmoda. L'enquesta de Darktrace del 2026 va descobrir que el 77% de les organitzacions ja utilitzen IA generativa a la seva pila de seguretat, però només el 37% tenen una política formal per utilitzar la IA de manera segura. Aquesta xifra va caure respecte al 45% de l'any anterior. L'adopció està superant la governança, i els atacants estan explotant aquesta bretxa.
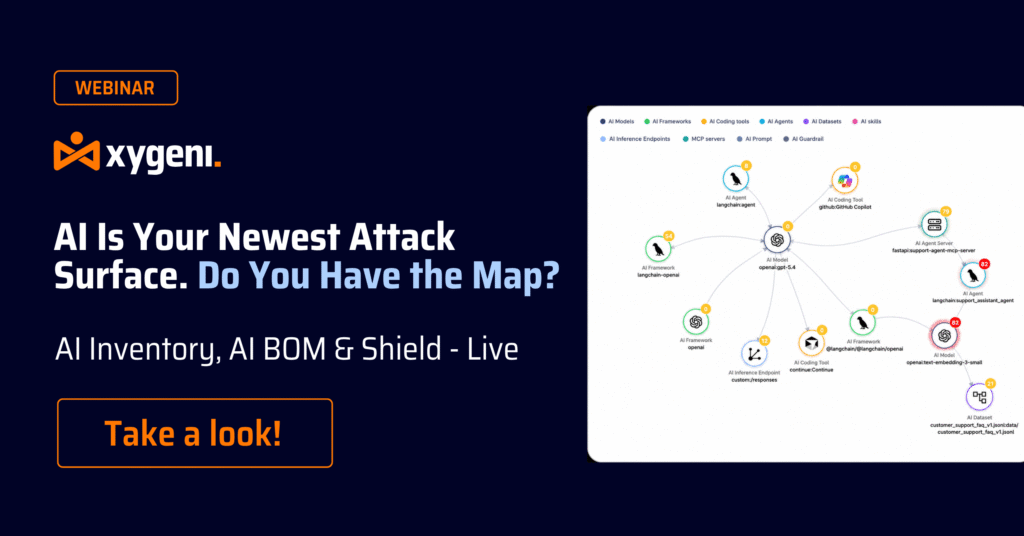
Per als equips de programari, es manifesta de manera concreta: els assistents de codificació d'IA, els agents i les connexions MCP ja s'estan executant a tot el SDLC, sovint sense una visibilitat centralitzada del que accedeixen o del que han introduït. La majoria d'organitzacions poden anomenar els seus proveïdors de núvol. Molt poques poden anomenar tots els models, agents i servidors MCP d'IA accessibles des de la màquina d'un desenvolupador. Aquest inventari, una llista de materials d'IA (AI-BOM), és la base sobre la qual es construeix la resta de la seguretat de la cadena de subministrament d'IA. No es pot assegurar allò que no s'ha inventariat.
Què haurien de fer ara els equips d'AppSec
L' violació de dades mitjana va costar 4.44 milions de dòlars el 2025 (IBM), i la cadena de subministrament és cada cop més un dels punts d'entrada. La resposta pràctica no és "adoptar la IA" en abstracte. És una llista curta i concreta:
- Inventari de la IA que s'executa al vostre SDLC. Els models, els agents, els servidors MCP i les eines de codificació d'IA són actius. Primer, creeu la llista de materials d'IA.
- Tracta el codi generat per IA com a codi escrit per humans. El codi que compila no és automàticament segur, i les seves dependències mereixen la mateixa revisió que qualsevol altra cosa.
- Detecta programari maliciós pel comportament, no per les signatures. L'escaneig basat en signatures és estructuralment massa lent per a campanyes de paquets d'alt volum i curta durada.
- Prioritzar per explotabilitat, no per volum d'alertes. El valor defensiu de la IA és separar el risc real del soroll, no generar-ne més.
- Automatitzar la remediació, no només la detecció. La detecció sense una solució només mou el retard a un altre lloc.
Cap a on va la seguretat de la cadena de subministrament amb IA
Dos patrons definiran els propers anys. En primer lloc, els atacs esdevenen previsibles a escala en lloc d'aleatoris: l'ocupació il·legal funciona prèviament.cisPrincipalment perquè les al·lucinacions de la IA són consistents, cosa que significa que la defensa ha de passar de signatures puntuals a un reconeixement de patrons que s'escala per coincidir. En segon lloc, la defensa està passant d'"alertar un humà" a "identificar, puntuar i respondre abans que existeixi un tiquet". Les organitzacions que guanyen terreny són les que detecten el comportament d'un paquet maliciós en el moment de la publicació, no esperen que s'escrigui un CVE.
La IA és el vostre risc més nou i la vostra millor defensa, sovint en el mateix sistema.
La IA actua en dues direccions alhora. Proporciona als atacants eines escalables i automatitzades, i proporciona als defensors la capacitat de detectar i respondre a una escala que una revisió manual mai no podria haver fet. Aquesta dualitat és exactament el motiu pel qual la seguretat de la cadena de subministrament de la IA no es pot afegir com una idea de darrer moment ni prohibir-se completament.
Aquesta és la bretxa Xígeni es va construir per tancar. Alerta precoç de programari maliciós (MEW) supervisa contínuament els registres públics i privats i detecta paquets maliciosos en el moment en què es publiquen, abans que existeixi cap signatura, mitjançant veredictes d'IA validats per un equip de recerca humà. Xígeni Shield posa aquesta intel·ligència a treballar al punt final del desenvolupador: bloqueja els paquets maliciosos en el moment de la instal·lació abans que s'executin els seus scripts i inventaria les eines d'IA, els agents i els servidors MCP a cada màquina. Junts estan dissenyats específicament per a les amenaces que descriu aquest article: slopsquatting, typosquatting, confusió de dependències i compromís del mantenidor, inclòs el Shai-Hulud i les eines basades en signatures de les classes d'atac GlassWorm s'han perdut. Combinat amb la priorització basada en l'accessibilitat, un AI-BOM a tot el vostre SDLCi la correcció automatitzada de sol·licituds d'extracció, codi generat per IA i Atacs impulsats per IA obtenir el mateix escrutini, sense alentir els desenvolupadors.
Comença gratis. El pla per a desenvolupadors de Xygeni és de 0 €: 10 repositoris, 200 escanejos al mes, fins a 5 col·laboradors, sense targeta de crèdit. Sign up with GitHub, GitLab o Google i executa la primera exploració en menys de 10 minuts; Shield La protecció de punts finals aviat arribarà al pla per a desenvolupadors.

FAQ
Què és la seguretat de la cadena de subministrament de la IA?
La seguretat de la cadena de subministrament d'IA protegeix la cadena de subministrament de programari contra els riscos que la IA introdueix o amplifica, com ara dependències al·lucinades, codi generat per IA que conté vulnerabilitats i connexions MCP malicioses, alhora que utilitza la IA per defensar-la mitjançant la detecció de programari maliciós basat en el comportament, la priorització de l'explotabilitat i la remediació automatitzada.
Com s'utilitza la IA per defensar la cadena de subministrament de programari?
La IA permet defenses que les eines basades en signatures no poden igualar: puntuar el comportament d'un paquet recentment publicat en el moment en què apareix, determinar si una ruta de codi vulnerable és realment accessible, marcar errors anòmals pipeline activitat i generant correccions específiques del marc de treball com a pull requests en lloc d'entrades pendents.
Per què els escàners tradicionals no poden detectar els atacs de la cadena de subministrament impulsats per la IA?
Les eines tradicionals es basen en signatures conegudes i CVE publicades, de manera que només marquen un paquet després que ja s'hagi identificat com a maliciós. Les campanyes de paquets d'alt volum i curta durada acumulen descàrregues en poques hores després de la publicació (molt abans que existeixi una signatura), per això cal una detecció prèvia a la signatura basada en el comportament.
Què és un AI-BOM i per què és important?
Una llista de materials d'IA (AI-BOM) és un inventari de tots els models, agents i connexions MCP d'IA que s'executen al llarg del cicle de vida del desenvolupament de programari. És important perquè no es pot protegir allò que no s'ha inventariat i la majoria d'organitzacions no tenen una visibilitat centralitzada de quina IA és accessible des de la màquina d'un desenvolupador.
