






Sabies que una sola línia de codi defectuós pot costar un empresa milions de dòlarsGarantir la integritat i la seguretat del programari és crucial. Aquí és on l'attestació de programari i l'attestació de compilacions tenen un paper clau. Aquestes pràctiques proporcionen una prova verificable que les compilacions de programari compleixen amb normes de seguretat estrictes. standards, fomentant la confiança i reduint les amenaces al llarg del cicle de vida del desenvolupament. Com a element revolucionari en DevSecOps, l'atestat reforça la seguretat en totes les etapes del desenvolupament.
Sabies que un error al codi de Knight Capital Group, una empresa de negociació d'alta freqüència, va provocar unes pèrdues de 460 milions de dòlars en només 45 minuts el 2012? El codi defectuós va enviar milions d'ordres d'accions errònies, causant caos al mercat i importants pèrdues financeres per a l'empresa.
Què és l'atestat de programari? Build Security?
Certificació de programari en build security és un procés crític dins de DevSecOps que genera proves verificables per confirmar que les compilacions de programari compleixen amb polítiques i procediments de seguretat predeterminats. Aquest procés és vital per protegir les cadenes de subministrament de programari de les amenaces cibernètiques. L'atestat garanteix que els equips segueixin unes normes de seguretat estrictes. standards en cada etapa del cicle de vida del desenvolupament de programari (SDLC). Molts d'aquests standards'esmenten en els marcs integrals de ciberseguretat del NIST.
Els pilars de l'atestat de construcció
Suport de pilars definits build security l'atestat, que fonamenta la integritat, la fiabilitat i la confiança del programari dins de la pràctica de DevSecOps. Aquests són els principis, processos i components importants que conté build security execució i implementació de l'atestat. Considerarem cadascun dels pilars.
Recopilació de totes les proves necessàries en tot el procés SDLC
El primer pilar implica l'anàlisi i la recopilació de registres, configuracions i dades de punts clau del procés de construcció. En recopilar sistemàticament aquesta evidència, les organitzacions mantenen la transparència, la traçabilitat i la responsabilitat durant tot el desenvolupament. pipeline.
Emmagatzematge segur
Implica l'ús de mecanismes per a l'emmagatzematge xifrat i amb control d'accés per garantir la integritat i la confidencialitat de les dades d'atestat. Aquests mecanismes protegeixen contra el compromís o l'accés no autoritzat. Aquest pilar garanteix que les proves romanguin immutables i fiables. Una font fiable de veritat s'estableix mitjançant la verificació.
Motor d'atestat
El motor d'atestat avalua si les compilacions de programari s'ajusten a la seguretat definida. standards. Produeix atestacions que documenten el compliment d'aquestes standards. Al centre d'aquest procés, el Motor d'Atestació automatitza l'atestat per garantir comprovacions de seguretat puntuals, precises i coherents. Això garanteix la integritat de la compilació.
Verificació independent
El quart pilar es basa en la verificació independent per donar suport al paper de les certificacions generades. La verificació imparcial garanteix que les certificacions s'alineïn amb les polítiques i els procediments de seguretat. Valida la seva integritat. Aquest pilar garanteix que el procés de certificació sigui objectiu, responsable i fiable. Redueix el risc de biaix o manipulació durant la certificació.
Informes i estadístiques
El pilar final proporciona informes complets i informació sobre el procés d'atestat. A dashboard o l'eina d'informes ofereix visibilitat sobre la postura de seguretat de les compilacions de programari. Mostra si el compliment de les normes de seguretat standardes compleix o no. Això ajuda a identificar exposicions, fer un seguiment del rendiment i prendre decisions informades.cisions per millorar la seguretat.
La forta combinació d'aquests pilars constitueix la base per a la construcció de l'atestat de seguretat. Això ajuda les organitzacions en el desenvolupament de programari a protegir-se contra les amenaces cibernètiques emergents. L'adopció d'aquests principis en els processos i les tecnologies fomenta una cultura de compilacions de programari segures, integrals i fiables.
El flux de treball d'atestat de programari: garantint la integritat i la confiança
El flux de treball d'atestat segueix un procés clar per verificar l'autenticitat de cada component de programari. Comença amb l'establiment d'un contracte. Aquest contracte descriu els requisits per a l'atestat, com ara descriure la imatge del contenidor o incloure una llista de materials de programari (SBOM) per a certificacions amb alta evidència. Assegura que tots els processos de construcció segueixin les normes establertes standards.
Integrant aquest flux de treball en la integració contínua (CI) pipelineEls equips poden crear atestacions sense problemes. Aquestes atestacions fan un seguiment del progrés del programari durant el desenvolupament, les proves i el desplegament. Els equips apliquen mesures de seguretat estrictes i comproven rigorosament la precisió de les atestacions en relació amb el contracte.
El procés d'atestat es desenvolupa a través de diverses fases diferents, cadascuna de les quals és crítica per a la integritat del build security:
- Preparació: Establiment del marc d'atestatació i definició de polítiques de seguretat.
- Recull de proves: Recopilació de dades a tot el SDLC per garantir una visió general de seguretat completa.
- Generació d'atestatsAvaluació de les proves per produir atestacions que afirmin el compliment de les polítiques de seguretat.
- VerificacióVerificació independent de les atestacions per confirmar la integritat de seguretat de la compilació.
- Informes i informacióAnàlisi dels resultats de l'atestat per obtenir informació útil per millorar build security.
Beneficis de l'attestació de programari a Build Security
Ús de l'atestat en build security aporta molts avantatges, importants per mantenir el desenvolupament de programari segur i fiable:
- Millor seguretat: Garanteix que les construccions siguin segures i que segueixin les normes de seguretat.
- Augment de la confiança: Fomenta la transparència i la rendició de comptes, creant confiança amb les parts interessades.
- Conformitat: Ajuda a complir amb la seguretat standards i seguir les normatives.
- Reducció de riscos: Detecta i corregeix els riscos de seguretat al principi del procés de desenvolupament.
- Eficiència: Afegeix seguretat a la CI/CD pipeline, fent que el procés sigui més eficient.
Software Formats i models d'atestatació
Els formats i models d'atestat ofereixen maneres estructurades de representar components o esdeveniments de programari. Aquests marcs permeten als attestadors organitzar les metadades de manera clara, garantint que les attestations es puguin utilitzar en diferents entorns de desenvolupament de programari. Aquesta coherència ajuda a mantenir les pràctiques clares i standarditzat.
Elements clau dels formats i models d'atestat de programari
ObjectiuEls formats i models d'atestació verifiquen la confiança i l'autenticitat dels artefactes o esdeveniments de programari. Inclouen informació com ara la creació, l'origen, les dependències i els atributs de seguretat del programari.
StandardaïllamentEls formats i models d'atestat tenen com a objectiu standarditzar els processos per a la coherència i la compatibilitat entre eines, plataformes i ecosistemes. Associacions industrials, standardels organismes o comunitats que estableixen sovint aquests standards. Proporcionen esquemes, estructures de dades i protocols comuns per garantir una comunicació clara.
Tipus de formats d'atestat de programari
Procedència: El SLSA (Nivells de cadena de subministrament d'assegurança de programari) Format de procedència és un format àmpliament adoptat en les cadenes de subministrament de codi obert. Proporciona informació detallada sobre com es van construir els artefactes de programari, incloent-hi l'entorn, les dependències i les ordres de compilació.
Llista de materials de programari (SBOM): SBOM ofereix una llista formatada d'artefactes de programari, juntament amb les seves dependències i relacions. Fa que la composició de la compilació del programari sigui transparent, permetent a les parts interessades avaluar les obligacions de seguretat, compliment i llicència.
Formats personalitzatsLes organitzacions poden personalitzar els formats d'atestat per satisfer necessitats de compliment o sectors específics. standardPoden afegir metadades addicionals, regles de validació basades en polítiques organitzatives o mecanismes criptogràfics segons calgui.
Elements del model d'atestat de programari:
Els models d'atestat inclouen diversos elements estructurats en un standard manera. Diferents models o formularis indiquen què s'ha d'incloure a l'atestat i com s'ha d'estructurar.
- SobreProporciona autenticitat i integritat del missatge d'atestat, normalment mitjançant una signatura digital criptogràfica o un certificat.
- Declaració: Conté el contingut o la declaració real que s'està testificant, és a dir, detalls sobre l'artefacte de programari, la seva procedència o l'estat de compliment.
- Signatura: Indica el certificator que va crear el certificat, cosa que garanteix la responsabilitat i l'autenticitat.
- PredicatHa de contenir metadades sobre el subjecte de l'atestat; això inclou els atributs de l'artefacte, les propietats de l'artefacte o el seu estat de compliment.
- EmbolicarUn conjunt de múltiples atestacions o artefactes relacionats de manera interrelacionada, que faciliten l'organització i la gestió de les dades d'atestatació.
Interoperabilitat i adopció
Mitjançant l'ús standardFormats i models d'atestat itzats, poden integrar-se fàcilment en eines, fluxos de treball o marcs de seguretat existents. Això garanteix un procés d'adopció fluid. També permet el processament, la validació i la verificació automatitzats de diferents entorns durant el desenvolupament i la implementació de programari.
Millors pràctiques de seguretat de les attestacions de programari
Les millors pràctiques en certificacions fan referència a les directrius, mètodes i enfocaments dins del desenvolupament de programari i els seus ecosistemes de la cadena de subministrament, que garanteixen l'eficàcia, la seguretat i la fiabilitat dels processos de certificació. Algunes de les millors pràctiques clau per guiar les entitats a tenir un marc de certificació sòlid que doni suport a la confiança, la transparència i la responsabilitat inclouen les següents:
Representació de les attestacions
Standards'ha de complir la normativa pel que fa als formats, esquemes i protocols per a la representació de les atestacions. Utilitzeu la indústria standardsempre que sigui possible, per garantir la coherència i la compatibilitat amb les eines, plataformes i ecosistemes amb els quals interactuarà la solució resultant.
Autenticació i integritat
Implementar mecanismes robustos com ara signes criptogràfics, certificats digitals o funcions hash per assegurar que la identitat de l'atestat i el seu contingut no s'alterin, protegint contra qualsevol forma de manipulació, falsificació o altres modificacions no autoritzades de les dades attestates.
Control d'accés i autorització
Aplicar les regles de control d'accés i autorització per limitar qui pot accedir a les dades d'atestat, seguint els principis de necessitat de saber o de privilegi mínim. Només les persones o els sistemes adequats haurien de tenir permís per crear, canviar o visualitzar attestats. Això evita l'accés no autoritzat i manté les dades segures.
Dipòsit
Emmagatzemar les certificacions en contenidors o repositoris segurs i a prova de manipulacions, xifrats, amb control d'accés i amb registres d'auditoria per mantenir la confidencialitat i la resiliència de les dades. Haurien d'estar fàcilment disponibles quan siguin necessàries per a la verificació o l'auditoria.
Gestió del cicle de vida
Establir processos clars per a la gestió del cicle de vida de les certificacions, incloent-hi la creació, la validació, el venciment i la revocació. Actualitzar regularment les certificacions per reflectir els canvis en les compilacions de programari, les dependències o les postures de seguretat.
Auditoria i Seguiment
Establiu mecanismes d'auditoria i supervisió per fer un seguiment i auditar les activitats d'atestat, incloent-hi la creació, la verificació i el consum. Això permet la detecció i resposta oportunes als incidents de seguretat dins de les attestacions.
Fàcilment integrat amb tercers
Garantir una fàcil integració dels processos d'atestat amb eines, serveis o plataformes de tercers utilitzats dins de l'ecosistema de desenvolupament de programari i cadena de subministrament, incloent-hi CI/CD pipelines, repositoris d'artefactes, escàners de vulnerabilitats i motors d'aplicació de polítiques.
Transparència i documentació
Mantenir l'obertura i la documentació en els processos, polítiques i procediments d'atestatació. Documentar la justificació, els criteris i les metodologies per generar, verificar i interpretar les attestacions per garantir que totes les parts implicades entenguin i siguin responsables.
Formació i Sensibilització
Proporcionar programes de formació i sensibilització per a tot el personal implicat en el procés d'atestat, com ara desenvolupadors, professionals de seguretat i auditors, garantint que comprenguin les seves funcions, responsabilitats i les millors pràctiques per a l'atestat.
Millora Contínua
Fomentar una cultura de millora contínua mitjançant comentaris, revisions i millores iteratives dins dels marcs tecnològics i de governança. Avaluar i perfeccionar regularment les pràctiques d'atestat per adaptar-les als canvis en els riscos, les regulacions i les normatives. standards.
Solució d'atestat de programari de Xygeni: elevant el llistó de la ciberseguretat
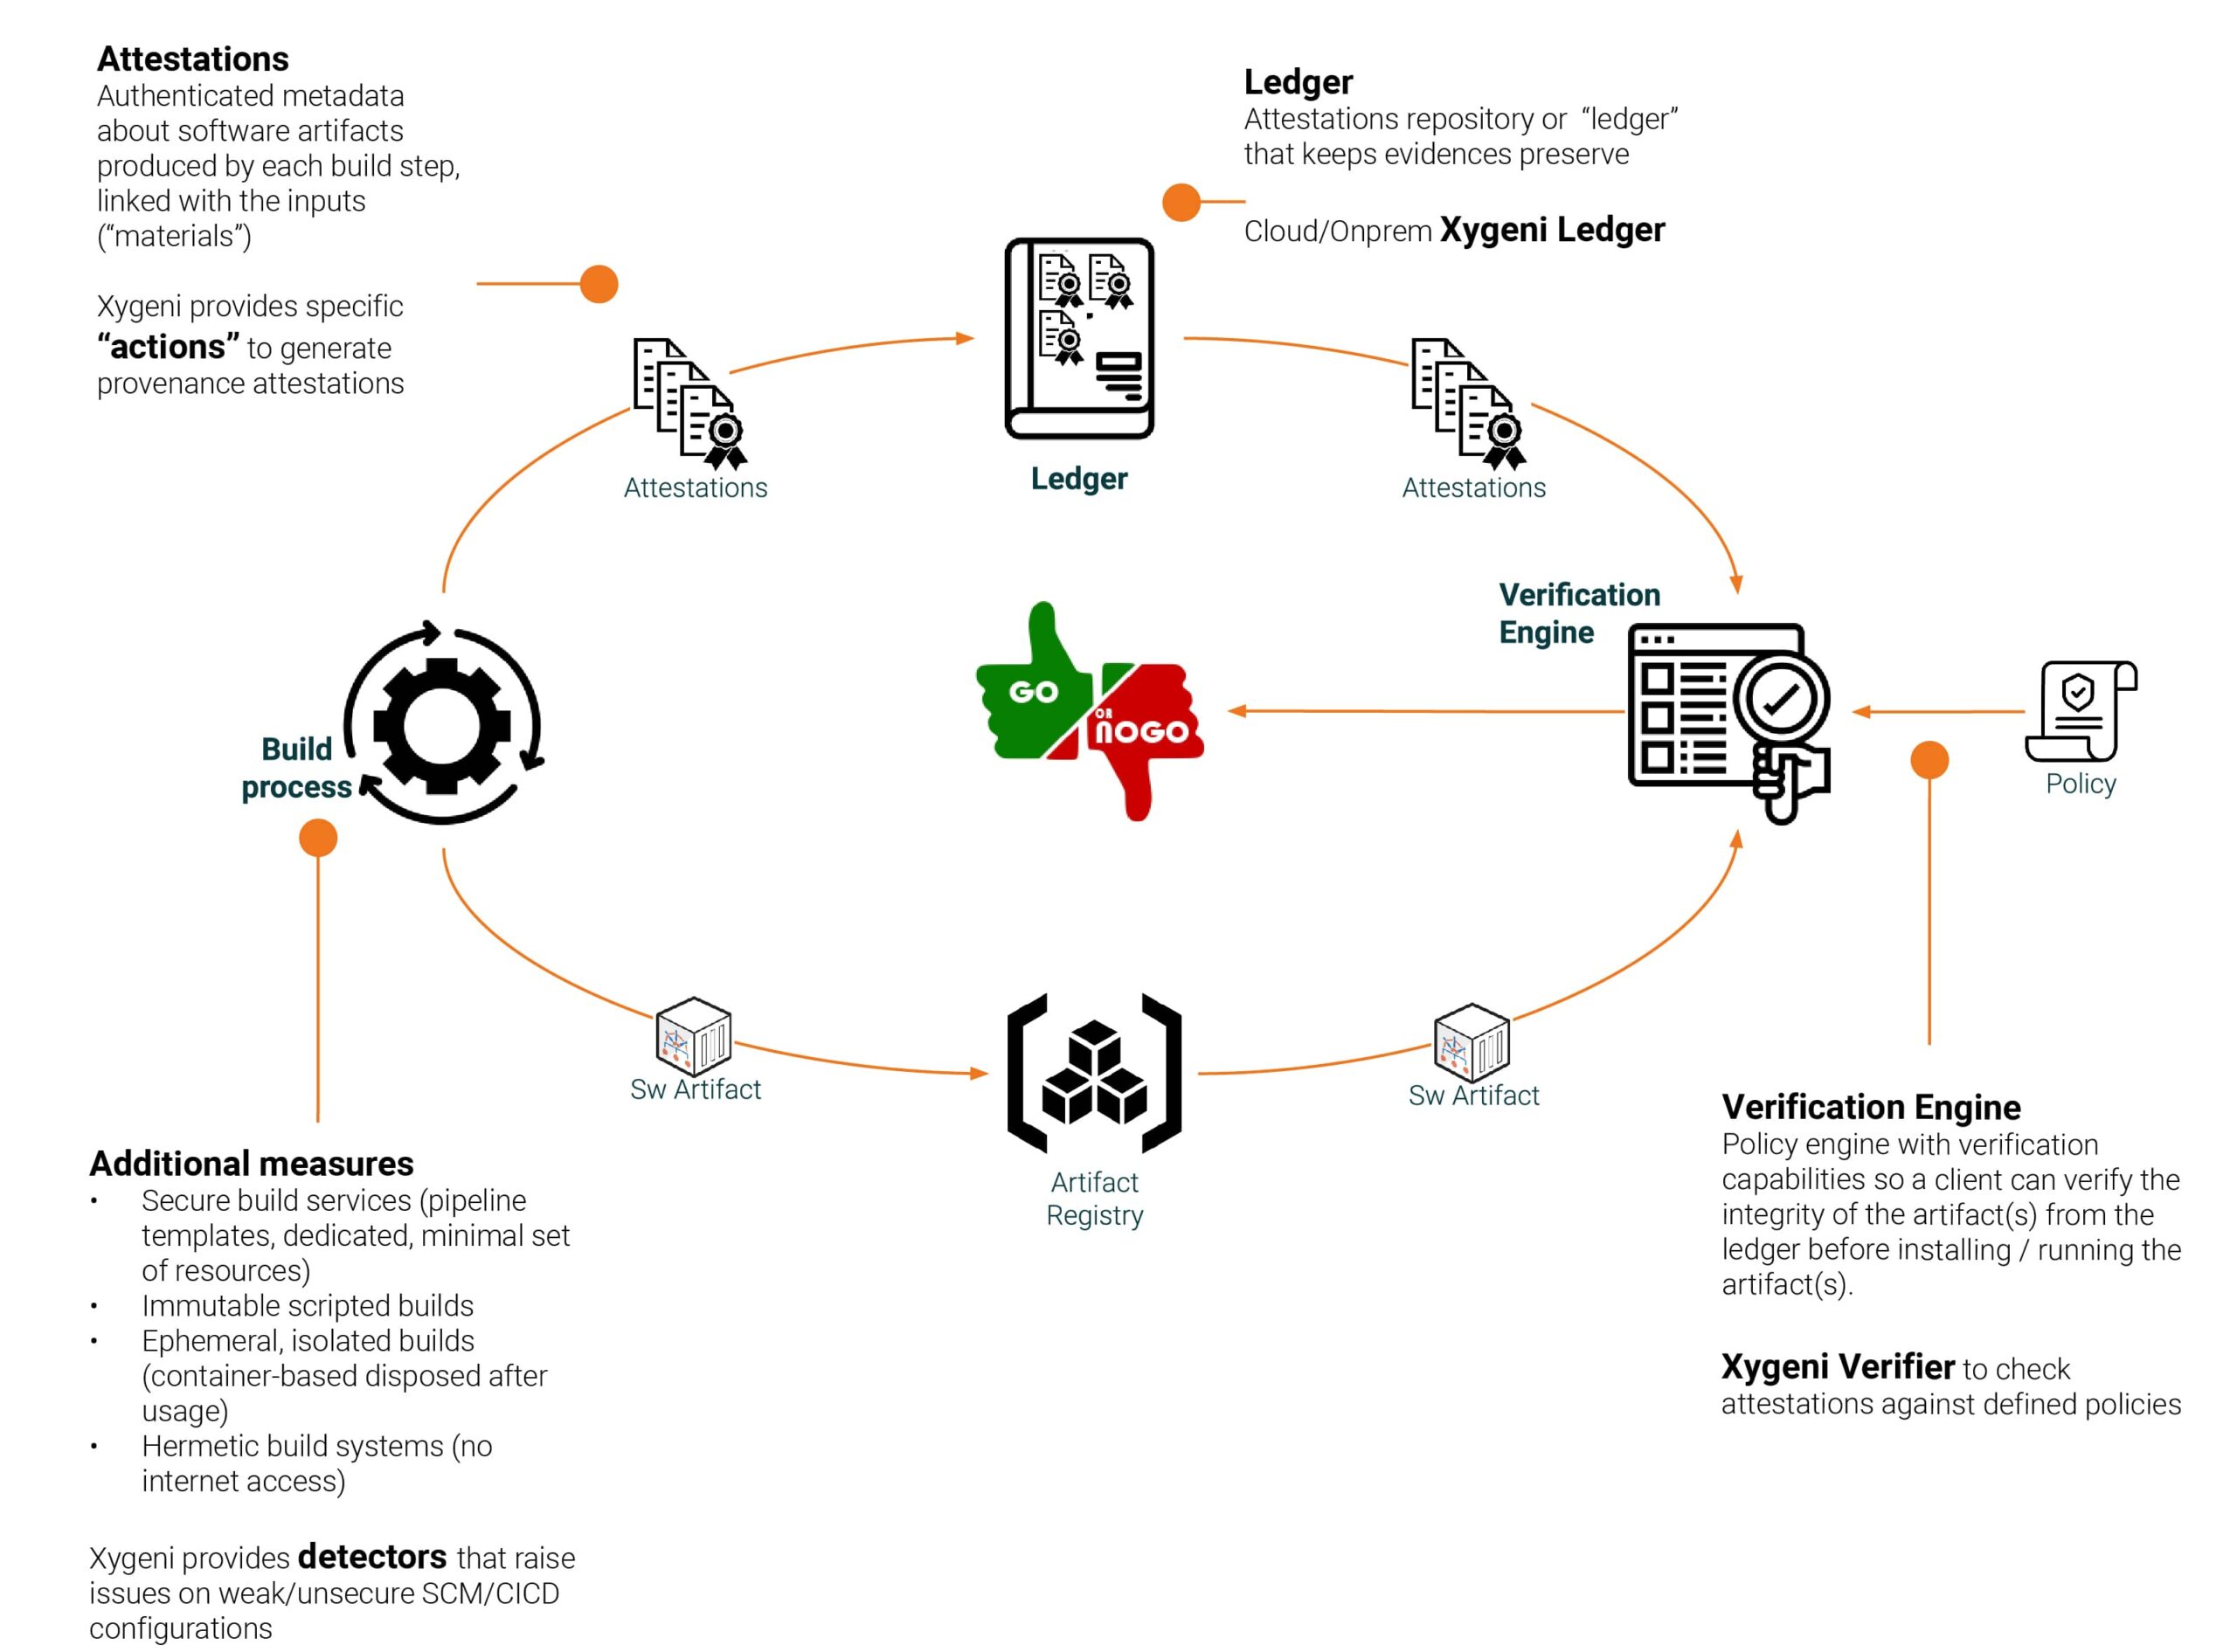
La solució d'atestat de programari de Xygeni garanteix que cada part del cicle de vida del desenvolupament de programari (SDLC) segueix les normes de seguretat i compliment més altes standards. Afegint l'atestat al vostre CI/CD pipelines, Xygeni proporciona proves que el vostre programari es manté segur i intacte des de la compilació fins a la implementació.
La plataforma de Xygeni gestiona la seguretat build attestations mitjançant un sistema automatitzat que crea, emmagatzema i comprova les certificacions. Això garanteix que el procés del vostre programari, des del codi fins a la implementació, estigui supervisat, verificat i protegit contra manipulacions. La nostra solució utilitza certificacions de Nivells de Cadena de Subministrament per a Artefactes de Programari (SLSA) per construir una cadena de confiança, evitant que canvis o vulnerabilitats no autoritzades entrin al vostre codi.
Característiques principals de la solució d'atestat de Xygeni:
- Automatització completa: Les certificacions es generen automàticament durant el procés de compilació, garantint que els components del programari compleixin amb els requisits de seguretat. standards sense intervenció manual.
- Predicat d'atestat in-toto: aquesta standard El format per a les atestacions ofereix una narrativa clara i documentada del procés de desenvolupament del programari, garantint la transparència.
- Motor de verificació: La plataforma de Xygeni inclou un motor de verificació robust, que creua les certificacions amb polítiques predefinides per garantir el compliment i la validesa.
- Emmagatzematge segur: Les certificacions es xifren i s'emmagatzemen de manera segura, protegint-les contra manipulacions.
- Procedència i SBOM IntegracióLa solució de Xygeni s'integra amb la llista de materials de programari (SBOM) per proporcionar un relat detallat de tots els components del programari, garantint la traçabilitat completa de les dependències de codi obert i propietàries.
Mitjançant la solució d'atestat de Xygeni, les empreses poden millorar activament la seva seguretat, mantenir-se al dia de les noves amenaces i complir amb les normes canviants com ara el NIST i SLSA standardsAixò genera confiança en la cadena de subministrament de programari i ajuda a complir amb les estrictes necessitats de compliment normatiu, creant un procés de desenvolupament segur i sòlid.
Per a organitzacions que volen adoptar Software Supply Chain Security (SSCS), Les eines d'atestat de Xygeni ofereixen una visibilitat, un control i una confiança inigualables en cada etapa del desenvolupament.

