






Els desenvolupadors que treballen amb Azure DevOps Repos coneixen la dificultat: equilibrar la velocitat de lliurament amb la seguretat és difícil. Les exploracions manuals interrompen el flux de treball, canviar d'eines trenca el focus i esperar informes ho alenteix tot. És per això que Xygeni ha introduït Managed Scans for Azure DevOps, una manera senzilla i automatitzada de protegir els vostres Azure Repos sense sortir del vostre entorn. Amb Xygeni's Amb l'escaneig de vulnerabilitats de l'Azure, els equips poden escanejar, detectar i corregir riscos automàticament, tot des de la mateixa interfície.
Azure DevOps Repos: Seguretat que s'adapta al flux de treball dels desenvolupadors
La seguretat sovint sembla una barrera entre el codi i el lliurament. La majoria d'eines requereixen configuració manual, externa dashboards, o scripts complexos que alenteixen el desenvolupament. Tanmateix, els desenvolupadors no haurien de sacrificar la velocitat per la protecció.
Els escanejos gestionats de Xygeni solucionen aquest problema incorporant l'escaneig de seguretat directament als repositoris d'Azure DevOps. En altres paraules, només cal connectar els repositoris d'Azure i Xygeni. gestiona la restaCrea fluxos de treball automàticament, busca vulnerabilitats i informa dels resultats en temps real. Com a resultat, obteniu una cobertura completa amb un esforç mínim.
Per tant, els desenvolupadors finalment poden mantenir el seu focus on pertany, enviant codi segur més ràpidament, sense configuració manual. Al mateix temps, els equips de seguretat obtenen la visibilitat que necessiten, sense afegir friccions al procés.
Per què la seguretat sovint alenteix el desenvolupament (i com solucionar-ho)
L'escaneig de seguretat no us hauria d'obligar a deixar les eines ni a esperar els resultats. Tot i això, en molts casos, els desenvolupadors encara confien en scripts o integracions externes per detectar vulnerabilitats. En conseqüència, els escanejos es produeixen al final del procés, les troballes són disperses i l'equip passa més temps gestionant els escàners que escrivint codi.
Amb els escanejos gestionats a Azure DevOps, Xygeni canvia això. En lloc de canviar entre eines, els desenvolupadors ara poden connectar la seva organització, autoritzar l'accés i escanejar repositoris automàticament. A més, no cal cap configuració addicional, ordres CLI ni res més. YAML fitxers per mantenir. Com a resultat, la seguretat esdevé part del flux de treball en lloc d'un obstacle.
Escaneigs gestionats per a repositoris d'Azure DevOps: senzills, automatitzats i integrats
Finalment, la simplicitat es troba amb l'automatització. Els escanejos gestionats de Xygeni estan dissenyats per integrar-se naturalment al flux de treball dels repositoris d'Azure DevOps. Per exemple, des de Xygeni dashboard, Podeu crear una integració utilitzant només el nom de la vostra organització i un token d'accés.
Un cop connectat, Xygeni gestiona automàticament tot el que passa entre bastidors. Crea els fluxos de treball d'escaneig, genera tokens segurs i puja els resultats al vostre dashboardPer tant, no cal cap configuració manual ni configuració externa. En resum, es tracta d'un escaneig de vulnerabilitats de l'Azure integrat directament al vostre entorn DevOps existent.
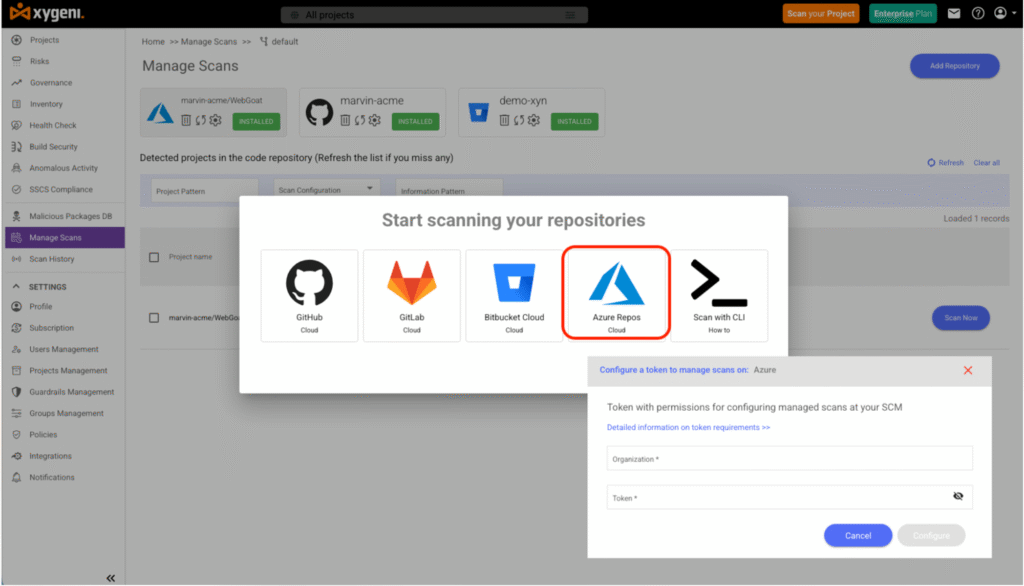
Els escanejos gestionats de Xygeni estan dissenyats per a la simplicitat. Des de Xygeni dashboard, podeu crear una integració amb Azure DevOps Repos utilitzant només el nom de la vostra organització i un token d'accés. Un cop connectat, Xygeni gestiona automàticament tot el que hi ha entre bastidors:
- Crea els fluxos de treball d'escaneig directament als repositoris de l'Azure.
- Genera una seguretat
XYGENI_TOKENper autenticar els escanejos. - Puja tots els resultats a la plataforma Xygeni automàticament.
Sense scripts, sense configuració manual ni instal·lació externa. Tot es gestiona dins de la interfície d'usuari web, cosa que fa que l'escaneig de vulnerabilitats de l'Azure sigui una part integrada del flux de DevOps.
Com poden els desenvolupadors executar escanejos gestionats als repositoris de l'Azure
Cada equip treballa de manera diferent, per la qual cosa Xygeni ofereix diverses maneres d'escanejar els vostres repositoris d'Azure, totes automatitzades i fàcils de controlar des de la mateixa interfície.
Escaneigs a la carta
Cal verificar un repositori abans de fusionar-lo o publicar-lo? Només cal que feu clic a Escaneja ara.
Xygeni executa un flux de treball directament al vostre repositori, busca vulnerabilitats i puja els resultats al vostre dashboardPerfecte per a anàlisis ad-hoc o revisions ràpides abans d'actualitzacions importants.
Exploracions programades
Mantingueu la vostra base de codi segura contínuament amb escanejos programats diàriament.
Defineu l'hora una vegada i Xygeni crea automàticament el flux de treball a Azure DevOps Repos. Les anàlisis s'executen diàriament, detecten nous riscos aviat i alerten el vostre equip mitjançant notificacions.
Escaneja en sol·licituds d'extracció o fusió
Desplaça la seguretat encara més a l'esquerra escanejant cada pull request.
Quan una branca es fusiona amb la branca per defecte, l'escaneig s'executa automàticament, evitant que es fusioni codi no segur. Els desenvolupadors es mantenen ràpids i l'escaneig de vulnerabilitats de l'Azure es manté al dia de cada canvi.
Per què és important: beneficis reals per als desenvolupadors
| Problema | Abans | Amb escanejos gestionats de Xygeni |
|---|---|---|
| Disposició | Scripts i tokens manuals | Integració amb un sol clic amb Azure Repos |
| Accelerar | Escaneigs externs lents | Escaneigs automatitzats instantanis dins de l'Azure DevOps |
| Visibilitat | Informes dispersos per eines | Resultats centralitzats a Xygeni Dashboard |
| Solució | Correccions manuals | Auto-remediació amb Xygeni Bot |
| Control de polítiques | Normes inconsistents | Unificat guardrails en tots els projectes |
En mantenir l'escaneig dins d'Azure DevOps, Xygeni elimina el canvi de context que alenteix els equips. Com a resultat, els desenvolupadors poden detectar i corregir vulnerabilitats directament dins del seu flux de treball d'Azure DevOps Repos.
Pràctiques recomanades per a l'escaneig de vulnerabilitats de l'Azure
Per aprofitar al màxim els escanejos gestionats, tracteu-los com una part integral del vostre flux de treball. Configureu els escanejos amb antelació, programeu-los regularment i superviseu els resultats contínuament per mantenir un rendiment sòlid. CI/CD seguretat.
| Categoria | Millors pràctiques | Per què importa? |
|---|---|---|
| Control d'Accés | Utilitzeu tokens amb àmbit per a les integracions | Reduir el risc de permisos sobreexposats |
| Automatització | Programar exploracions diàries | Mantenir la protecció contínua |
| Pull Requests | Habilita l'escaneig en les fusions | Detectar vulnerabilitats abans del desplegament |
| Seguretat de dependències | Comprovar biblioteques i actualitzacions | Prevenir components vulnerables |
| Notifications | Configura alertes per a les exploracions finalitzades | Mantenir els desenvolupadors informats |
| Guardrails | Bloqueja les fusions insegures | Aplicar polítiques coherents |
Codi segur sense alentir
La seguretat no hauria de ser mai a costa de la velocitat del desenvolupador. Xygeni Managed Scans per a Azure DevOps porta l'escaneig de vulnerabilitats d'Azure allà on els vostres desenvolupadors ja treballen, ajudant-los a mantenir-se ràpids i segurs alhora.
Connecteu els vostres repositoris d'Azure, automatitzeu els escanejos i deixeu que Xygeni s'encarregui de la resta.
Programa la teva demostració avui mateix i descobreix com Xygeni automatitza la seguretat a tot el teu Azure DevOps pipelines.
Teniu preguntes sobre la seguretat de l'Azure?

