





Els components de codi obert són ara essencials en el desenvolupament de programari modern. Tanmateix, dependre'n comporta riscos de seguretat significatius. Les eines d'anàlisi de la composició del programari ajuden les organitzacions a trobar punts febles en biblioteques de codi obert, gestionar llicències i solucionar problemes automàticament. A mesura que les cadenes de subministrament de programari es tornen més complicades, és important tenir les eines adequades SCA eines per protegir els vostres processos de desenvolupament de noves amenaces.
En aquesta guia, analitzarem les millors eines d'anàlisi de la composició de programari i com protegeixen la vostra cadena de subministrament de programari des del desenvolupament fins al llançament. Només considerem solucions que proporcionen els seus propis analitzadors o programari propietari, per la qual cosa potser us heu perdut algunes eines que utilitzen funcions de tercers.
Què és l'anàlisi de composició de programari?
Anàlisi de la composició del programari (SCA) és un conjunt d'eines especialitzades que ajuda els desenvolupadors a identificar i gestionar components de codi obert dins de projectes de programari. A més, proporciona visibilitat de totes les dependències, identifica vulnerabilitats de seguretat i garanteix el compliment dels requisits de llicència. Com a resultat, quan les biblioteques de tercers s'utilitzen molt per accelerar el desenvolupament, SCA s'ha convertit en essencial per mantenir aplicacions segures, compatibles i fiables.
Per què necessiteu eines d'anàlisi de composició de programari
Amb l'augment de l'adopció de codi obert, hi ha hagut un augment paral·lel de les vulnerabilitats i els riscos de seguretat associats a aquests components. Per tant, SCA Les eines escanegen automàticament les dependències d'una aplicació, prioritzen els riscos en funció de factors com l'explotabilitat i l'accessibilitat, i ofereixen solucions de remediació automatitzades. Com a resultat, això garanteix que les vostres aplicacions es mantinguin segures durant tot el cicle de vida del desenvolupament, reduint tant els riscos legals com els de seguretat.
Millors eines d'anàlisi de composició de programari
Xígeni SCA Eina
Xígeni no és només un jugador líder en composició de programari Anàlisi (SCA) però també ofereix una plataforma completa per gestionar vulnerabilitats i riscos en programari de codi obert i tota la cadena de subministrament de programari. Les seves característiques especials van més enllà del que és habitual SCA eines facilitant els processos de seguretat i proporcionant una millor protecció tant per al programari de codi obert com per al propietari.
Característiques principals de Xygeni:
Vulnerabilitats i detecció de riscos
Xygeni's SCA eina ofereix robustes detecció de vulnerabilitats integrant-se amb bases de dades fiables com ara NVD, OSVi Avisos de GitHub, donant-vos una visibilitat completa dels riscos crítics en els components de codi obert.
Detecció avançada d'amenaces
Xygeni va més enllà de les vulnerabilitats tradicionals per detectar amenaces de la cadena de subministrament com ara mecanografia tipogràfica i confusió de dependències, que exploten variacions de noms i configuracions incorrectes per introduir codi maliciós.
- Defensa contra TyposquattingMarca paquets enganyosos amb noms similars a biblioteques populars.
- Protecció contra la confusió de dependències: Escaneja repositoris públics i privats per bloquejar dependències malicioses.
Combinant informació de múltiples fonts amb una detecció sofisticada d'amenaces, Xygeni assegura proactivament la vostra cadena de subministrament de programari.
CI/CD Pipeline Integració
Amb CI/CD Pipeline Integració, Xygeni s'assegura que la seguretat formi part de cada etapa del procés de desenvolupament. En afegir escanejos de seguretat al vostre CI/CD pipelines, Xygeni troba i corregeix automàticament vulnerabilitats durant la compilació i el desplegament de codi. Això ajuda a detectar els riscos aviat, reduint la possibilitat d'introduir vulnerabilitats a la producció.
Pull Request Escaneig
Xygeni's Pull Request La funció d'escaneig escaneja i fa proves automàticament pull requests abans de fusionar-les. Això garanteix que les vulnerabilitats no arribin a l'entorn de producció. En detectar problemes de seguretat aviat, els desenvolupadors poden solucionar les vulnerabilitats durant el desenvolupament, cosa que porta a llançaments de codi més segurs.
Anàlisi d'accessibilitat
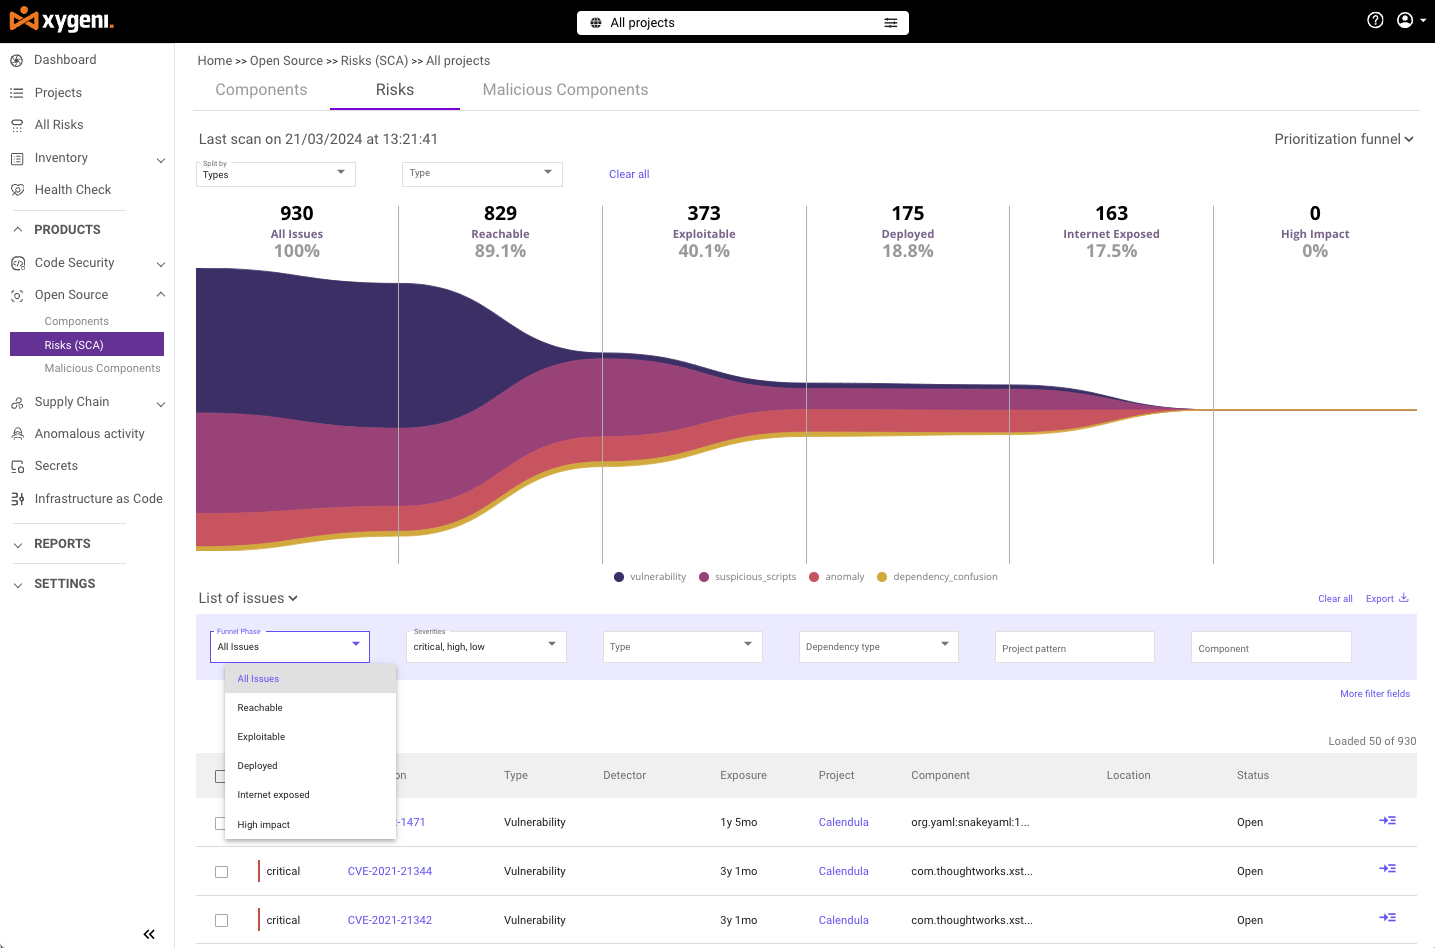
Usos de Xygeni anàlisi d'accessibilitat per esbrinar quines vulnerabilitats s'utilitzen realment quan s'executa el programari. Això ajuda el vostre equip a centrar-se en les amenaces més importants. En prioritzar les vulnerabilitats a les quals es pot accedir durant l'execució, Xygeni redueix les alertes innecessàries, permetent que el vostre equip es concentri en els riscos reals.
Mètriques d'explotabilitat amb el sistema de puntuació de predicció d'explotacions (EPSS)
Xygeni classifica les vulnerabilitats en funció de la seva probabilitat d'explotació. Això ajuda el vostre equip de seguretat a centrar-se en les vulnerabilitats més perilloses, millorant l'eficiència general del vostre equip. programa de gestió de vulnerabilitats.
Embuts de priorització
Els embuts de priorització personalitzables de Xygeni us permeten classificar les vulnerabilitats per gravetat, explotabilitat i altres atributs tècnics i impacte empresarial. Això garanteix que el vostre equip de seguretat abordi primer les vulnerabilitats més significatives, millorant el temps i els recursos.
Reparació automatitzada
Xygeni automatitza el procés de correcció de vulnerabilitats directament dins dels fluxos de treball dels desenvolupadors. S'integra perfectament amb CI/CD pipelines, aplicant automàticament pegats tan bon punt es detecten vulnerabilitats. Aquesta automatització ajuda el vostre equip a mantenir-se centrat en el desenvolupament sense alentir-se a causa de problemes de seguretat.
Gestió de llicències de codi obert
Xygeni proporciona serveis avançats Gestió de llicències de codi obert per ajudar les organitzacions a complir amb els termes de les llicències de codi obert. En alinear-se amb OWASP bones pràctiques, Xygeni garanteix que el vostre equip estigui al corrent dels requisits de llicència, reduint el risc de problemes legals.
Detecció de programari maliciós desconegut en temps real
Xygeni's Detecció precoç de programari maliciós La funció ofereix una defensa proactiva i en temps real contra amenaces de programari maliciós noves i desconegudes. Aquesta capacitat única supervisa i analitza contínuament les dependències de codi obert per detectar comportaments anormals del codi i patrons sospitosos, detectant amenaces que evadeixen la detecció tradicional basada en signatures.
Beneficis clau de la detecció precoç de programari maliciós:
- Defensa ProactivaDetecta i bloqueja el programari maliciós de dia zero a l'instant.
- Anàlisi del comportamentDetecta amenaces sofisticades basades en patrons de comportament.
- Notificacions immediatesAlerta el teu equip amb passos accionables per a una resposta ràpida.
A més, Xygeni ajuda els equips de seguretat a gestionar les vulnerabilitats en totes les fases del cicle de vida del programari, sense alentir el desenvolupament. A més, proporciona la plataforma més completa per a la gestió SCA vulnerabilitats, assegurant-se de la cadena de subministrament de programari i garantint el compliment generalitzat.
Equipa el teu equip amb Xygeni, la solució més completa SCA solució de programari per al 2024 i més enllà.
Augmenteu el vostre SCA amb Xygeni Open Source Security
Baixeu el nostre informe per veure com protegim les vostres dependències de codi obert de vulnerabilitats i amenaces.
ment SCA
ment SCA ajuda els equips a identificar, prioritzar i solucionar vulnerabilitats i problemes de llicència en dependències de codi obert. Va més enllà de la detecció bàsica tenint en compte l'ús, l'accessibilitat i les infraccions de polítiques, de manera que els equips de seguretat i desenvolupament es poden centrar en allò que realment importa.
- Reparar Renovar: Genera automàticament pull requests amb actualitzacions de dependències segures.
- CI/CD Pipeline Integració: S'integra de forma nativa amb tots els principals repositoris de codi i eines de CI.
- Priorització de riscos: Destaca les vulnerabilitats assolibles i explotables per reduir el soroll.
- Gestió i governança de la seguretat: Aplica polítiques a tots els equips i projectes, amb suport de compliment normatiu preparat per a auditories.
Snyk SCA Eina
L'eina d'anàlisi de composició de programari Snyk és una popular plataforma de seguretat pensada principalment per a desenvolupadors que se centra en ajudar els equips a identificar i solucionar vulnerabilitats en codi obert. S'integra fàcilment amb els fluxos de treball dels desenvolupadors per fer que les aplicacions més segures siguin fàcils i eficients.
- Troba vulnerabilitats a mesura que programesDetecta dependències vulnerables en temps real dins del teu IDE o CLI.
- Pull Request Escaneig: Escaneja i prova automàticament pull requests abans de la fusió.
- CI/CD Pipeline IntegracióIntegrar escanejos de seguretat a CI/CD pipelines.
- Proves d'entorn en directeSupervisar contínuament els entorns de producció per detectar vulnerabilitats.
- Priorització de riscos: Centrar-se en les vulnerabilitats exposades.
- Correccions automatitzades: Proporciona un sol clic pull requests amb actualitzacions i pegats.
- Seguiment continu: Supervisa i alerta automàticament sobre vulnerabilitats recentment identificades.
- Gestió i governança de la seguretatAutomatitzar les polítiques de compliment normatiu i de seguretat.
Ciclodi SCA
L'eina d'anàlisi de la composició de programari Cycode ofereix un enfocament holístic per assegurar el cicle de vida del desenvolupament de programari (SDLC) proporcionant mesures de seguretat avançades per detectar, prioritzar i solucionar vulnerabilitats al llarg de la cadena de subministrament de programari.
- Escaneig continuSupervisa automàticament el codi i crea mòduls per detectar vulnerabilitats i infraccions de llicència.
- Priorització de riscosPrioritzar les vulnerabilitats rastrejant la causa arrel, el propietari del codi i la ruta de producció.
- Accessibilitat i puntuació de riscPrioritzar les vulnerabilitats en funció de l'explotabilitat en temps d'execució.
- Traçabilitat del codi al núvolVisibilitat des del codi font fins a la producció.
- Escaneig complet de dependències: Escaneja totes les dependències en el desenvolupament pipeline.
- Identificació de riscos de llicènciaDetectar i gestionar els riscos de llicència.
- Remediació massiva: Suport per a la correcció massiva de vulnerabilitats.
EndorLabs SCA Eina
L'eina d'anàlisi de la composició de programari d'EndorLabs se centra en la reducció del soroll en l'anàlisi de la composició de programari mitjançant l'anàlisi d'accessibilitat i la priorització de les amenaces reals, cosa que facilita als desenvolupadors l'abordatge de vulnerabilitats crítiques.
- Identificació exhaustiva de dependències: Identificar totes les dependències directes i transitives, incloses les dependències fantasma.
- Anàlisi d'accessibilitat: Centrar-se en les vulnerabilitats que són explotables.
- Priorització de riscosCombina l'accessibilitat amb l'EPSS per prioritzar les vulnerabilitats més perilloses.
- Reducció de falsos positius: Filtra les dependències no utilitzades.
- Filtres de risc avançatsFiltre basat en codi de producció, correccions i explotabilitat.
Cicle de vida de Sonatype Nexus
Sonatype Nexus Lifecycle és una plataforma ben establerta per gestionar dependències de codi obert i garantir la qualitat del programari. Està dissenyada per integrar-se profundament en el desenvolupament. pipelines i aplicar polítiques de seguretat i compliment normatiu.
- Gestió integral del riscGestionar els riscos de codi obert a tot el SDLC.
- Aproximació a l'esquerraDetecció precoç de vulnerabilitats i problemes de compliment amb SBOM actualitzacions.
- Integració sense problemesIntegració amb IDE, SCMs, i CI/CD eines.
- Aplicació automatitzada de polítiques: Polítiques personalitzables per al compliment normatiu.
- Gestió automatitzada de dependències: Aplica automàticament correccions i exempcions d'alta confiança.
- PrecisPriorització de riscos electrònicaUtilitzeu dades en temps real i accessibilitat per a la priorització.
OX Seguretat SCA Eina
OX Security ofereix una plataforma integral per a software supply chain security i la gestió de riscos de codi obert. Les seves capacitats úniques li permeten integrar-se profundament en els fluxos de treball de DevOps, proporcionant detecció d'amenaces en temps real, guia avançada de remediació i un compliment robust de les llicències, garantint un cicle de vida del programari segur i conforme.
- Detecció d'amenaces en temps realMonitoritza i detecta vulnerabilitats en dependències de codi obert.
- Compliment de la llicència: Aplica els requisits de llicències de codi obert a tots els projectes.
- Integració sense problemesTreballa amb els principals CI/CD eines, IDE i SCMs.
- Guia avançada de correcció: Ofereix assessorament personalitzat per solucionar vulnerabilitats.
Contraesquena SCA Eina
L'eina d'anàlisi de composició de programari Backslash ofereix informació clara sobre les dependències de codi obert i prioritza les vulnerabilitats més importants en funció del seu ús real a l'aplicació, garantint solucions ràpides i específiques.
- Accessibilitat i priorització de riscosPrioritzeu les vulnerabilitats en funció de l'ús real de la vostra aplicació.
- Detecció de paquets fantasma i maliciososDetecta paquets maliciosos directes i transitius, inclosos els paquets fantasma.
- Polítiques de seguretat personalitzablesPolítiques personalitzables per a vulnerabilitats, paquets maliciosos i llicències.
- Remediació amb simulació de correccionsSimuleu diverses opcions de correcció per a les actualitzacions de versions.
JFrog Xray SCA
JFrog Xray forma part de la plataforma JFrog, coneguda per la gestió d'artefactes. Xray ofereix una exploració en profunditat de binaris, imatges i codi font per protegir-se contra vulnerabilitats i riscos de la cadena de subministrament.
- Seguretat holística de la cadena de subministrament: Protegir contra amenaces conegudes i desconegudes a tot el SDLC.
- Detecció avançada de CVE: Centrar-se en vulnerabilitats amb explotabilitat al món real.
- Detecció de paquets maliciosos: Detectar i eliminar paquets maliciosos.
- Compliment de llicències FOSSDetectar i prioritzar els problemes de compliment de les llicències.
- Seguretat amb Majúscules Esquerra: Escaneig de seguretat inicial en el procés de desenvolupament.
Triar l'eina d'anàlisi de composició de programari adequada per al 2024
Trobar el dret SCA L'eina és clau per mantenir els components de codi obert segurs en aplicacions modernes. Cada eina té els seus punts forts: Snyk ofereix escaneig en temps real amb un enfocament prioritari en el desenvolupador, Cycode augmenta la visibilitat del risc amb el seu model de grafs i Sonatype aplica polítiques de seguretat amb una governança sòlida. Mentrestant, eines com EndorLabs, Apiiro, Reparar, i JFrog Xray destaquen per l'anàlisi d'accessibilitat i les funcions de seguretat compatibles amb DevOps.
D'altra banda, Xígeni Ofereix una solució completa que combina anàlisis en profunditat, seguiment de riscos i correccions automàtiques. Xygeni protegeix no només el programari de codi obert, sinó també tota la cadena de subministrament de programari, des del desenvolupament fins al llançament. Les seves característiques clau inclouen la detecció de programari maliciós en temps real, la gestió avançada de llicències de codi obert i la configuració de prioritats personalitzable, cosa que permet als equips de seguretat centrar-se en els problemes més importants i complir amb les normes.
A diferència d'altres eines que se centren en aspectes específics de la seguretat, Xygeni cobreix la seguretat, el compliment normatiu i la gestió de riscos en cada etapa del desenvolupament. Està dissenyat per gestionar els riscos de les complexes cadenes de subministrament de programari actuals amb flexibilitat i profunditat.
Equipa la teva organització amb Xygeni, una plataforma completa per protegir tant el codi obert com el propietari. Això manté el teu equip de desenvolupament preparat per afrontar els reptes de seguretat el 2024.
10 claus per triar SCA instruments
L'avantatge de Xygeni: seguretat holística i integral
Tot i que moltes eines d'anàlisi de composició de programari ofereixen funcions valuoses, Xygeni combina:
- Protecció completa tant per a codi obert com propietari.
- Integració perfecta amb els fluxos de treball dels desenvolupadors i CI/CD pipelines.
- Escaneig de seguretat en temps real, detecció de programari maliciós i remediació automatitzada.
- Priorització avançada de riscos mitjançant anàlisi d'accessibilitat, mètriques d'explotabilitat i altres criteris tècnics i empresarials.
- Gestió de llicències de codi obert per garantir el compliment normatiu i reduir els riscos legals.