






Taula de continguts
La gestió de vulnerabilitats ha estat durant molt de temps la pedra angular per garantir la seguretat de les aplicacions. Tradicionalment, les organitzacions s'han centrat en identificar i solucionar vulnerabilitats per protegir els seus actius digitals. Tanmateix, a mesura que el panorama digital evoluciona, també ho fan les amenaces que s'hi amaguen.
Application Security Posture Management (ASPM) és un enfocament innovador que analitza els senyals de seguretat en el desenvolupament, la implementació i l'operació de programari. El seu objectiu principal és millorar la visibilitat, gestionar les amenaces de manera eficaç i aplicar els controls, permetent així a les organitzacions gestionar millor el risc.
A mesura que les aplicacions es tornen cada cop més complexes, amb eines de seguretat i responsabilitats disperses entre diversos grups, ASPM sorgeix com una solució per proporcionar una perspectiva consolidada sobre la seguretat de les aplicacions.
L’evolució de ASPMMés que vulnerabilitats
En els primers dies de la transformació digital, l'objectiu principal era la funcionalitat i el desplegament ràpid. A mesura que les empreses s'afanyaven a digitalitzar-se, la seguretat sovint passava a un segon pla. La gestió de vulnerabilitats, el procés d'identificar i corregir defectes de programari, era el principal mecanisme de defensa. Tanmateix, a mesura que les amenaces cibernètiques es van anar sofisticant, es va fer evident que simplement corregir vulnerabilitats era com tapar forats en un vaixell que s'enfonsa. La necessitat d'un enfocament més holístic era palpable. Aquesta constatació va marcar la gènesi de Application Security Posture Management (ASPM).
Mentre que la gestió de vulnerabilitats se centra en la identificació i la correcció de defectes de programari, ASPM abasta una gamma més àmplia d'aspectes de seguretat.
Gestió de la configuració: l'heroi anònim
Un dels aspectes més oblidats de la seguretat de les aplicacions és la gestió de la configuració. Una aplicació perfectament segura pot quedar vulnerable a causa d'una simple configuració incorrecta. Per exemple, en El 2017, un contenidor S3 d'Amazon Web Services (AWS) mal configurat va exposar les dades personals de més de 198 milions de votants nord-americans.L'incident va subratllar la importància de configurar les aplicacions i la seva infraestructura associada de manera segura.
ASPM Les eines automatitzen el procés de gestió de la configuració, supervisant contínuament les aplicacions, les eines i la infraestructura per detectar configuracions incorrectes i alertant els administradors sobre possibles riscos. Les empreses poden reduir significativament la seva superfície d'atac garantint que qualsevol configuració s'ajusti a les millors pràctiques.
Controls de compliment: navegant pel laberint normatiu
L'era digital ha donat lloc a una sèrie de regulacions destinades a protegir les dades dels usuaris. Del Reglament general de protecció de dades (GDPR) a Europa segons la Llei de privadesa del consumidor de Califòrnia (CCPA) als EUA, les empreses han d'assegurar-se que les seves aplicacions compleixin moltes normatives.
ASPM juga un paper fonamental per garantir el compliment. Modern ASPM les eines tenen mòduls de compliment que supervisen contínuament les aplicacions, garantint que compleixin la normativa standards. No només va protegir l'empresa contra possibles infraccions, sinó també contra fortes multes reglamentàries.
Integració de la intel·ligència d'amenaces: mantenir-se un pas per davant
En el joc del gat i la rata, que és la ciberseguretat, anar un pas per davant dels adversaris és crucial. La gestió tradicional de vulnerabilitats és reactiva, abordant les amenaces a mesura que sorgeixen. En canvi, ASPM, amb la seva integració d'intel·ligència d'amenaces, permet a les empreses ser proactives.
ASPM Les eines proporcionen informació en temps real sobre les amenaces emergents integrant-se amb plataformes d'intel·ligència d'amenaces. Això garanteix que les empreses no només responguin a les amenaces, sinó que les anticipin.
Aplicació de polítiques de seguretat: una defensa uniforme
Assegurar que les polítiques de seguretat s'apliquin uniformement a totes les aplicacions és un repte monumental, especialment per a les grans enterprises amb un panorama d'aplicacions extens. ASPM simplifica aquest repte. Amb els gestors de polítiques, ASPM Les eines garanteixen que les polítiques de seguretat, ja siguin relacionades amb els protocols d'autenticació o els permisos d'accés a les dades, s'apliquin de manera coherent.
Mitjançant la integració ASPM en el cicle de vida del desenvolupament de programari (SDLC), les organitzacions poden aplicar una política de seguretat uniforme a tots els seus SDLC actius de diverses maneres:
- Visibilitat centralitzada: ASPM les eines proporcionen a centralitzat dashboard que ofereix una visió holística de la postura de seguretat de totes les aplicacions a través del SDLCPermet als equips de seguretat identificar ràpidament vulnerabilitats, configuracions incorrectes i problemes d'incompliment.
- Integració amb eines de desenvolupament: ASPM solucions poden ser integrat amb eines i plataformes de desenvolupament populars, garantint que les comprovacions de seguretat formin part del procés regular de desenvolupament i desplegament
- Solució: Alguns ASPM Les solucions ofereixen suport per a la remediació. Quan es detecta una vulnerabilitat o una configuració incorrecta, l'eina pot proporcionar passos detallats per a la remediació o fins i tot solucionar el problema automàticament.
- Informes coherents: ASPM les eines generen informes consistents i detallats sobre la situació de seguretat de les aplicacions. Assegura a les parts interessades comprendre l'estat de seguretat de les aplicacions de l'organització des dels desenvolupadors fins a l'alta direcció.
Per què ASPM és crucial en el panorama digital actual
En l'era digital actual, les empreses estan experimentant una ràpida transformació digital. Des de les plataformes de comerç electrònic fins a la banca mòbil, les aplicacions s'han convertit en l'eix vertebrador de la tecnologia moderna. enterprises.
A mesura que les empreses depenen cada cop més de les aplicacions per impulsar el creixement, la seguretat d'aquestes aplicacions esdevé primordial, i ASPM serà la brúixola que els guiarà cap a un futur segur i pròsper.
El cas empresarial per a ASPM
Anàlisi del cas de negoci per a ASPM revela el seu profund impacte en la reputació de la marca, l'estabilitat financera i la resiliència operativa. Aquestes són raons convincents per les quals ASPM és un actiu indispensable per a les empreses modernes:
Protecció de la reputació de la marcaEn una època en què les filtracions de dades són notícia, la reputació d'una empresa es pot veure entelada de la nit al dia a causa d'una sola fallada de seguretat. ASPM garanteix que les aplicacions siguin segures, salvaguardant la imatge i la confiança de la marca als ulls dels clients i les parts interessades.
Implicacions financeresLes filtracions de dades poden comportar multes considerables, especialment amb regulacions com el RGPD. Més enllà de les multes, les empreses poden afrontar demandes, reclamacions d'indemnització i pèrdues de negoci, tal com es veu en exemples del món real. ASPM actua com a salvaguarda financera, garantint el compliment i reduint el risc d'infraccions costoses.
Continuïtat operativaUn incident de seguretat pot interrompre les operacions empresarials, provocant temps d'inactivitat i pèrdua d'ingressos. En garantir que les aplicacions siguin segures, ASPM garanteix la continuïtat operativa, permetent que les empreses funcionin sense problemes.
Implicacions del món real: estudis de casos
Aprofundir en estudis de casos proporciona una imatge vívida dels reptes i les conseqüències als quals s'enfronten les empreses en l'àmbit de la seguretat de les aplicacions. Alguns incidents notables que subratllen la importància crítica d'una seguretat robusta Application Security Posture Management ASPM són:
Incompliment de dades d'EquifaxEl 2017, Equifax, una de les agències d'informació creditícia més grans, va patir una filtració de dades que va exposar la informació personal de 147 milions de persones. La filtració es va atribuir a un vulnerabilitat en un component de codi obert àmpliament utilitzat per empreses de la llista Fortune 100 en educació, govern, serveis financers, comerç minorista i mitjans de comunicació. Després d'això, el valor de mercat d'Equifax va caure en 4 milions de dòlars i l'empresa va gastar més d'1.4 milions de dòlars en costos posteriors a la violació. Un eficaç ASPM L'estratègia podria haver identificat i solucionat la vulnerabilitat, evitant la bretxa.
Filtració de dades de Capital OneEl 2019, Capital One, una important institució financera, va patir una filtració de dades que va exposar les dades de més de 100 milions de clients. La filtració va ser deguda a un infraestructura mal configurada que suporta una aplicació web. ASPM, amb el seu focus en IaC gestió de configuracions, podria haver evitat aquesta mala configuració.
Diverses filtracions de dades de Toyota: al juny de 2023, Toyota ha revelat una filtració de dades afectant la informació dels seus clients des del febrer del 2015 fins al maig del 2023 a causa d'un entorn al núvol mal configurat. Però l'any passat, Toyota també va informar que la informació personal dels clients podria haver estat exposada externament després que una clau d'accés estigués disponible públicament a GitHub durant gairebé cinc anys. Solucions com ara Xígeni suport IaC La gestió de la configuració i la detecció de secrets podrien haver identificat i donat suport a la correcció d'aquestes bretxes.
El valor estratègic de ASPM
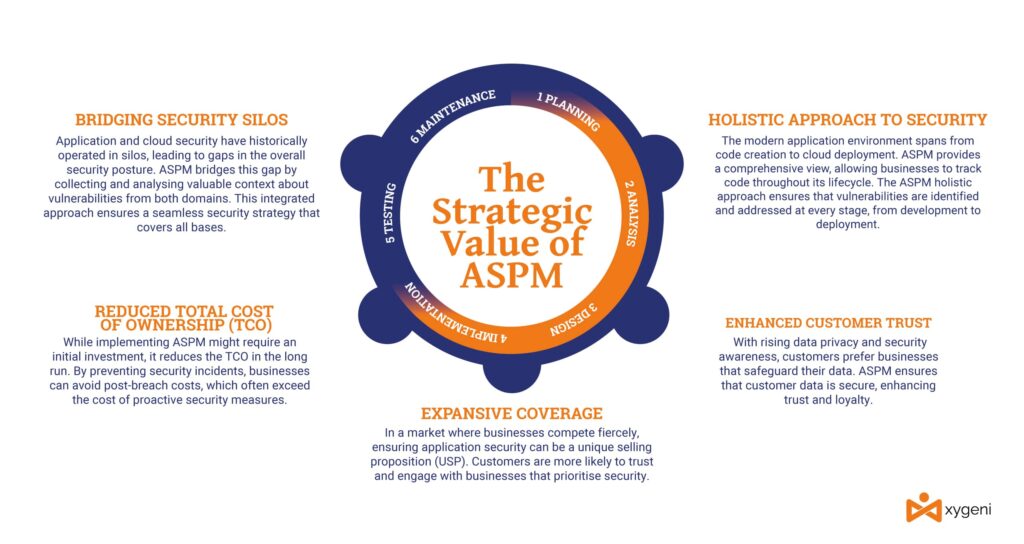
Les empreses s'enfronten als reptes dels ràpids avenços tecnològics i del panorama d'amenaces en constant evolució. A mesura que la petjada digital de enterprises s'expandeix, també ho fa la complexitat de garantir la seguretat de les aplicacions. És on ASPM esdevé indispensable per proporcionar:
avantatge competitiuEn un mercat on les empreses competeixen ferotgement, garantir la seguretat de les aplicacions pot ser una proposta única de venda (USP). És més probable que els clients confiïn i interactuïn amb les empreses que prioritzen la seguretat.
Segons l'últim CISEnquestes O, 84% de CISEls OS diuen que se'ls crida a compromisos de vendes relacionats amb el tancament de vendes dels productes de la seva empresa, i el 96% de CISDiuen que els seus clients potencials tenen en compte el nivell de seguretat de les aplicacions de les seves organitzacions a l'hora de fer compres.cisions.
Millora de la confiança del clientAmb la creixent consciència sobre la privadesa i la seguretat de les dades, els clients prefereixen les empreses que protegeixen les seves dades. ASPM garanteix que les dades dels clients estiguin segures, augmentant la confiança i la fidelització.
Enfocament holístic de la seguretatL'entorn d'aplicacions modern abasta des de la creació de codi fins a la implementació al núvol. ASPM proporciona una visió completa, permetent a les empreses fer un seguiment del codi al llarg del seu cicle de vida. ASPM Un enfocament holístic garanteix que les vulnerabilitats s'identifiquin i s'abordin en cada etapa, des del desenvolupament fins a la implementació.
Superposant els silos de seguretatLa seguretat de les aplicacions i del núvol ha funcionat històricament de manera aïllada, cosa que ha provocat buits en la postura general de seguretat. ASPM Resol aquesta bretxa recopilant i analitzant un context valuós sobre les vulnerabilitats d'ambdós dominis. Aquest enfocament integrat garanteix una estratègia de seguretat perfecta que cobreix totes les bases.
Cost total de propietat (TCO) reduït: Durant la implementació ASPM pot requerir una inversió inicial, redueix el cost total de propietat a la llarga. En prevenir incidents de seguretat, les empreses poden evitar costos posteriors a la violació de seguretat, que sovint superen el cost de les mesures de seguretat proactives.
Des d'una perspectiva empresarial, ASPM no és només una mesura de seguretat sinó un imperatiu estratègic. Gartner resumeix la importància de ASPM destacant el seu paper a l'hora de proporcionar una visibilitat més àmplia sobre la seguretat de les aplicacions. ASPM aborda la necessitat d'una comprensió més profunda de les aplicacions, les diverses parts interessades implicades en la seva seguretat i l'alineació de les pràctiques de seguretat amb els objectius de gestió de riscos de l'organització.
L'enfocament multifacètic de ASPMComponents i estratègies clau
En el món en constant evolució del desenvolupament de programari, ASPM ha emergit com un far d'esperança. Però què fa que ASPM tan especial? Amb els anys, ASPM Les eines han evolucionat, oferint un ventall més ampli de funcionalitats.
Avui, a través de l'automatització, la integració i la visualització, ASPM Les eines permeten a les organitzacions navegar amb confiança pel complex panorama de la seguretat de les aplicacions.
Capacitats bàsiques de ASPM
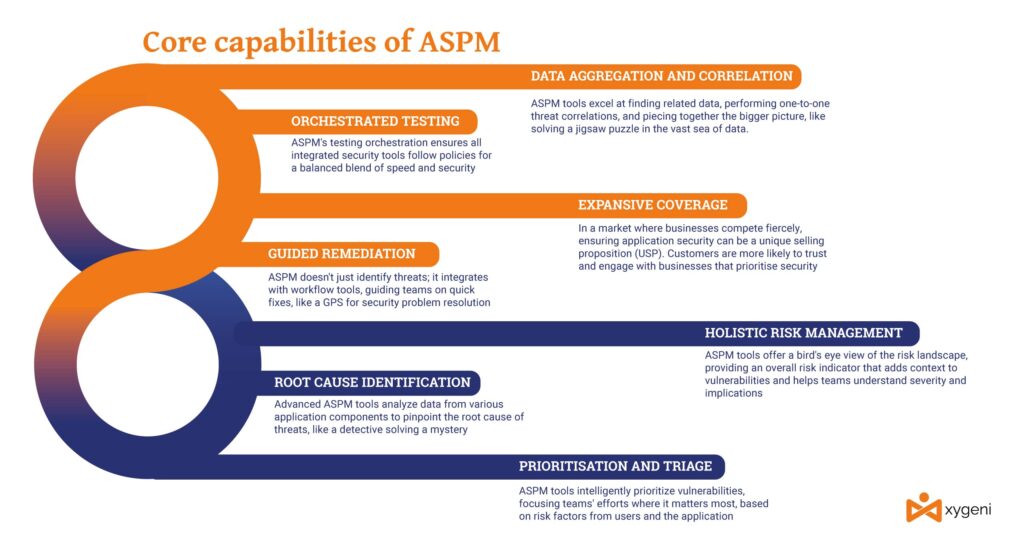
Algunes de les capacitats bàsiques de ASPM les solucions inclouen:
Cobertura expansivaS'han acabat els dies en què la seguretat era només un punt de control en la fase de desenvolupament. Amb ASPM, la lent de seguretat s'eixampla. No només se centra en les etapes inicials de la creació d'aplicacions, sinó que estén la seva vigilància a CI/CD i entorns de núvol. Penseu-hi com tenir un vigilant de seguretat no només a l'entrada d'un edifici, sinó que patrulla cada planta i cada racó. Tant si es tracta SCM plataformes, CI/CD o infraestructura al núvol, ASPM garanteix que no es deixi cap pedra sense moure.
Proves orquestradesImagineu-vos intentar dirigir una orquestra on cada músic toca el seu instrument quan li ve de gust. Caos, oi? De la mateixa manera, les eines de seguretat han de funcionar en harmonia en el món del programari. ASPML'orquestració de proves de garanteix que totes les eines de seguretat integrades al llarg del cicle de vida de l'aplicació funcionin en sintonia. Controla la seva configuració i funcionament basant-se en polítiques organitzatives ben definides, garantint un equilibri harmoniós entre velocitat i seguretat.
Remediació guiadaIdentificar un problema és la meitat de la batalla; l'altra meitat és solucionar-lo. ASPM no es limita a assenyalar amenaces. S'integra amb eines de flux de treball, com ara aquests enginyosos sistemes de registre de problemes, que guien els equips cap a possibles solucions. És com tenir un GPS per a problemes de seguretat, que et dirigeix cap a la ruta més ràpida per a la resolució.
Agregació i correlació de dadesEn el vast mar de dades, trobar informació relacionada pot ser com buscar una agulla en un paller. ASPM Les eines són expertes en això. No només realitzen correlacions d'amenaces individuals, sinó que també agrupen dades per representar una aplicació, un equip o un proveïdor complet. És com muntar un trencaclosques, assegurant-se que cada peça encaixi perfectament per revelar la imatge més àmplia.
Priorització i triatgeNo totes les vulnerabilitats són iguals. Algunes representen una amenaça més important que d'altres. ASPM Les eines tenen la intel·ligència per prioritzar aquestes vulnerabilitats, amenaces i configuracions incorrectes. Avaluen els factors de risc proporcionats pels usuaris o inferits de l'aplicació, garantint que els equips concentrin les seves energies on més importa.
Identificació de la causa arrelTractar els símptomes sense entendre la causa arrel és una solució temporal. Alguns avançats ASPM Les eines aprofundeixen, analitzant dades de diferents components d'aplicacions o passos del procés per identificar la causa principal d'una amenaça. És com un detectiu que reuneix pistes per resoldre un misteri.
Gestió holística del riscEl risc és una part inevitable dels negocis. Però amb ASPM eines, les organitzacions obtenen una visió general del panorama del risc. Aquestes eines sovint proporcionen un indicador de risc general, ajudant els equips a avaluar l'estat de seguretat dels components o aplicacions senceres. No només destaquen les vulnerabilitats; els donen context, ajudant els equips a comprendre la gravetat i les implicacions.
Per exemple, imagineu a dashboard que mostra diversos components d'aplicació, proveïdors de programari o àrees de desenvolupament corporatiu intern, cadascun amb un indicador de risc codificat per colors. Un punt verd podria indicar un element sense amenaces conegudes, el groc podria significar riscos moderats i el vermell podria destacar problemes crítics o activitat sospitosa. Un desenvolupador introdueix una nova funció i l'indicador del component es torna verd a groc o el sistema envia una notificació al gestor de seguretat. Aquesta resposta immediata fa que l'equip investigui, revelant la vulnerabilitat menor de fuita de dades de la nova funció.
Sinó ASPM no s'atura aquí. Podria proporcionar informació addicional com ara:
Dades històriques: Mostra com ha canviat el nivell de risc d'un component al llarg del temps.
Anàlisi comparativaComparació dels nivells de risc de diferents components o aplicacions organitzatives.
Anàlisi predictiuÚs de dades passades per predir possibles vulnerabilitats o àrees de preocupació.
Comportament anormalÚs d'esdeveniments recollits per identificar l'activitat que es desvia de la standard comportament dels equips i automatització i podria representar un intent d'atac.
A més, ASPM Les eines es poden integrar amb altres plataformes corporatives per fer que aquest procés sigui fluid. Per exemple, si es detecta una vulnerabilitat crítica, es podria enviar una alerta automatitzada a eines de comunicació com Slack o Microsoft Teams, garantint una atenció immediata.
Reptes de ASPM Desplegament i integració
És essencial reconèixer que cada far té les seves ombres. A mesura que les organitzacions s'afanyen a aprofitar els beneficis de ASPM, també han de ser cautelosos amb els possibles entrebancs que s'esperen. Però quins són aquests reptes i com podrien afectar el procés d'obtenció de sol·licituds?
L'enigma de l'escalatImagineu-vos una biblioteca. En els seus inicis, amb només uns pocs centenars de llibres, la gestió i la catalogacióloging és molt fàcil. Però a mesura que la col·lecció creix fins a milers i després milions, la tasca esdevé cada cop més difícil. De la mateixa manera, a mesura que augmenta el volum d'informació associada a les proves de seguretat de les aplicacions, el ASPM el sistema es pot veure desbordat.
El repte aquí no és només el volum absolut, sinó la complexitat. Les dades es multipliquen amb cada nou component d'aplicació, integració, eina o actualització. Si el ASPM Si la solució no està dissenyada per escalar perfectament, les organitzacions es poden trobar ofegades en un diluvi de dades, amb dificultats per extreure informació significativa. És com tenir un telescopi d'última generació, però el seu valor disminueix si no pot gestionar la immensitat de l'espai.
Desxifrant el llenguatge del riscCada organització té el seu propi dialecte pel que fa al risc. Algunes poden ser reticents al risc, caminant amb cautela amb cada decisió, mentre que d'altres poden ser més aventurers i disposats a fer salts calculats. La bellesa de ASPM rau en la seva capacitat per identificar i respondre a problemes de seguretat. Però això assumeix un factor crucial: l'organització ha de parlar i entendre amb fluïdesa el seu dialecte de risc.
Si una organització implementa ASPM sense entendre clarament la seva tolerància al risc, és com salpar sense brúixola. Podrien tenir el vaixell més avançat (ASPM eina), però sense direcció, podrien anar a la deriva sense rumb o anar directament cap a una tempesta.
El trencaclosques de la integració: La integració és el ciment que uneix ASPM solució a la infraestructura existent d'una organització. Però aquí teniu el problema: no tots els coles són iguals. Mentre ASPM promet àmplies capacitats d'integració, la realitat pot ser mixta. Diferents proveïdors ofereixen diferents àmbits d'integració i funcionalitats.
Pensa-hi com intentar encaixar peces de diferents trencaclosques. Algunes poden encaixar perfectament, d'altres poden necessitar una mica de força i d'altres no. Si el ASPM Si la solució no s'integra perfectament amb les eines, plataformes i processos existents, pot crear buits en la postura de seguretat. És com tenir un castell fortificat amb un sistema de seguretat d'última generació, però tota la fortalesa està en risc si la porta principal no tanca correctament.
Conclusió i comentaris finals
Application Security Posture Management (ASPM) emergeix com una estrella guia en el vast oceà de la seguretat del programari. Promet una visió consolidada de les vulnerabilitats de les aplicacions i les amenaces de la cadena de subministrament de programari, una simfonia de proves orquestrades i una brúixola per a la gestió de riscos. Però com en qualsevol viatge, hi ha possibles tempestes per navegar. Els reptes d'escalar, comprendre els dialectes de risc i garantir una integració perfecta poden posar a prova la resistència de qualsevol organització.
Tanmateix, aquests reptes no són insuperables. Amb una comprensió clara del propi panorama de riscos, un commitment a la integració i un enfocament amb visió de futur sobre l'escalabilitat, les organitzacions poden aprofitar tot el poder de ASPMEs tracta de reconèixer que, si bé l'eina és potent, el seu veritable potencial es desbloqueja quan s'adapta a les necessitats úniques d'una organització.
Traçant el curs endavant
Ara que ens trobem a la cruïlla entre la innovació i la seguretat, la crida a l'acció és clara: abraçar ASPM, però feu-ho amb consciència i preparació. Submergiu-vos en les seves capacitats, enteneu els seus possibles inconvenients i traceu un rumb que s'alineï amb els objectius de la vostra empresa. En aquest panorama en constant evolució d'amenaces i solucions, deixeu-ho ASPM ser el vostre aliat de confiança, guiant-vos cap a un futur on les aplicacions no només siguin funcionals sinó també segures.
Així doncs, a totes les organitzacions que busquen enfortir les seves defenses de programari: navegueu amb ASPM, però assegureu-vos de tenir els mapes correctes, l'equip adequat i la mentalitat adequada per navegar pel camí que teniu per davant. L'horitzó del programari segur us espera!
