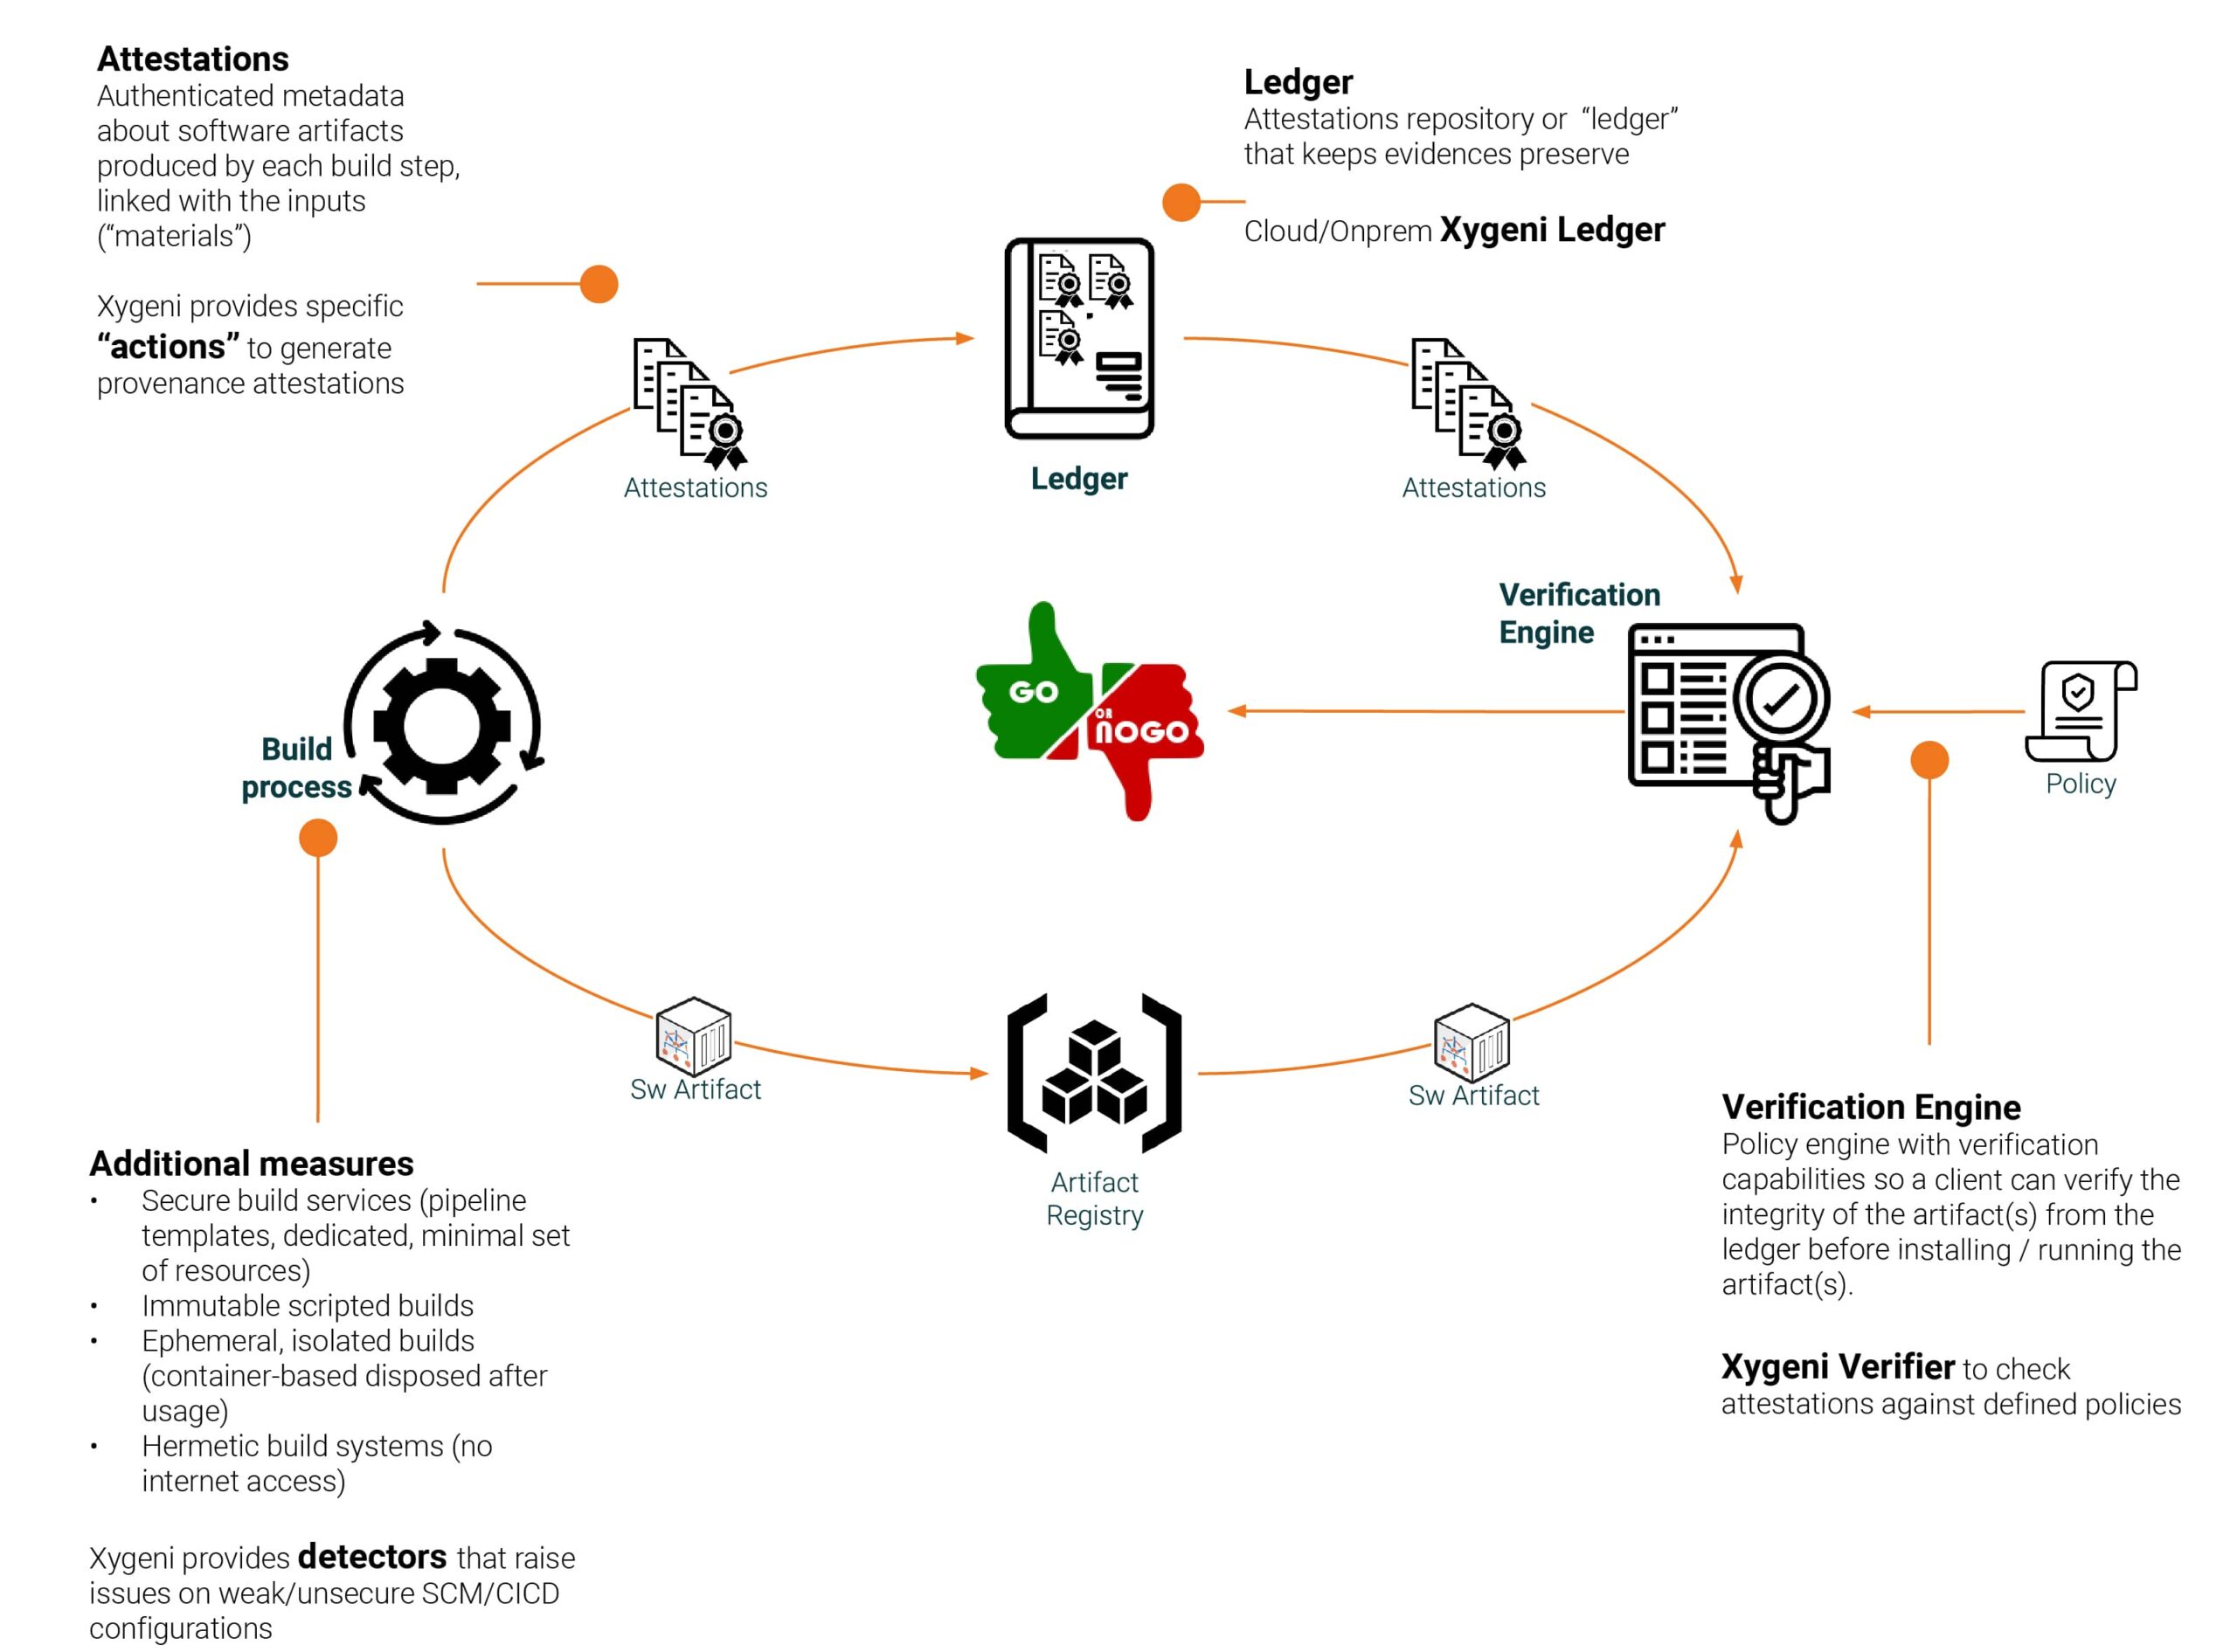
El cicle de vida del desenvolupament de programari segur (SDLC) exemplifica un enfocament holístic, que incorpora pràctiques i principis de seguretat en totes les fases de la creació i el desplegament de programari. Entre aquestes, la fase de compilació és particularment crucial. És on el codi font es transforma en codi binari, preparant l'escenari per a l'execució. Aquesta fase és fonamental per integrar la seguretat al programari, implicant un examen rigorós del codi per detectar vulnerabilitats, l'aplicació de polítiques de seguretat i garantint que les consideracions de seguretat siguin fonamentals, en lloc de pensaments retrospectius.
La significació de Build Security en Desenvolupament de Programari
Build security és essencial per crear programari segur, servir com a defensa proactiva contra possibles vulnerabilitats i garantir el compliment de les normes standards. Aquesta etapa del procés de desenvolupament representa el risc més gran per a la integritat i la confidencialitat del codi. Un lapse pot disseminar programari compromès arreu, fent imprescindible salvaguardar aquesta fase per protegir els usuaris finals i mantenir la confiança i el compliment normatiu. A més, la fase de compilació és fonamental per mitigar els riscos associats a la cadena de subministrament de programari, on les vulnerabilitats en qualsevol part poden tenir implicacions generalitzades. Posant èmfasi en build security estableix les bases per a la innovació futura, permetent a les organitzacions evolucionar les seves pràctiques de desenvolupament de manera segura.
Destacant les conseqüències del món real
La criticitat de la robustesa build security Les mesures de seguretat s'il·lustren vívidament amb incidents com la violació de SolarWinds Orion, el compromís de Codecov Bash Uploader, l'incident Event-Stream, la violació de dades d'Equifax i, en particular, l'atac Ledger. Aquests exemples serveixen com a recordatoris clars dels impactes de gran abast de les supervisions de seguretat durant la fase de construcció, des de facilitar atacs a la cadena de subministrament fins a exposar dades sensibles a gran escala.
L'atac de Ledger il·lustra una explotació sofisticada de les vulnerabilitats de la cadena de subministrament de programari, marcant un esdeveniment significatiu en l'àmbit de la ciberseguretat. Iniciat mitjançant un atac de spear phishing dirigit al compte NPM d'un antic empleat de Ledger, els atacants van poder publicar versions malicioses de l'eina software connect-kit de Ledger. Aquesta bretxa va provocar la pèrdua d'almenys 600,000 dòlars dels moneders de maquinari dels usuaris. A diferència dels atacs directes al procés de compilació, aquest incident va aprofitar la confiança dipositada en les dependències de tercers i la cadena de subministrament de programari, subratllant les amenaces matisades a què s'enfronta el desenvolupament de programari modern. La bretxa no només va exposar la importància crítica de protegir les dependències de programari, sinó que també va destacar la necessitat de controls d'accés estrictes, gestió de credencials i supervisió proactiva dels components de tercers. L'incident de Ledger serveix com un clar recordatori de les possibles conseqüències de passar per alt la seguretat a la cadena de subministrament de programari i la importància d'adoptar mesures de seguretat integrals per protegir-se contra atacs directes i indirectes.
Entre les més importants i sofisticades dels darrers temps, la bretxa de seguretat de SolarWinds Orion pretenia explotar vulnerabilitats en el procés de compilació del programari SolarWinds. Els atacants van introduir el codi defectuós a través del sistema de compilació durant el procés d'actualització del programari i el van enviar a 18,000 clients, incloent-hi importants agències governamentals i corporacions. Va posar de manifest com de perillosos i amplis poden ser aquests atacs a les cadenes de subministrament.
Codecov és una aplicació per provar mesures de cobertura de codi que han estat violades. Els atacants van poder alterar el seu script Bash Uploader i exfiltrar amb èxit dades d'entorns potencialment de milers de clients. Aquesta violació emfatitza, doncs, com les eines de compilació poden ser un risc potencial i demostra que cal protegir la integritat dels scripts i les eines de compilació.
En el cas de l'incident Event-Stream, un paquet NPM molt popular va ser compromès. En aquest paquet, un mantenidor original va cedir el control a un atacant que es feia passar per un mantenidor entusiasta. Més tard, l'atacant va injectar una càrrega útil al paquet amb intencions malicioses, dirigida a una plataforma de criptomoneda en particular. Aquest és l'exemple perfecte d'un cas pràctic que mostra el perfil de risc de les vulnerabilitats de dependència i un nivell realista de verificació que una empresa hauria de dur a terme sobre paquets i mantenidors de tercers.
La filtració de dades d'Equifax, tot i que no és estrictament una vulnerabilitat en fase de compilació, es va agreujar molt en no actualitzar una biblioteca de tercers que s'hauria d'haver actualitzat i que era vulnerable (en aquest cas, Apache Struts). Això va afectar la friolera de 147 milions de persones. La filtració d'Equifax és, en tots els sentits, una història amb moraleja sobre la gestió de dependències.
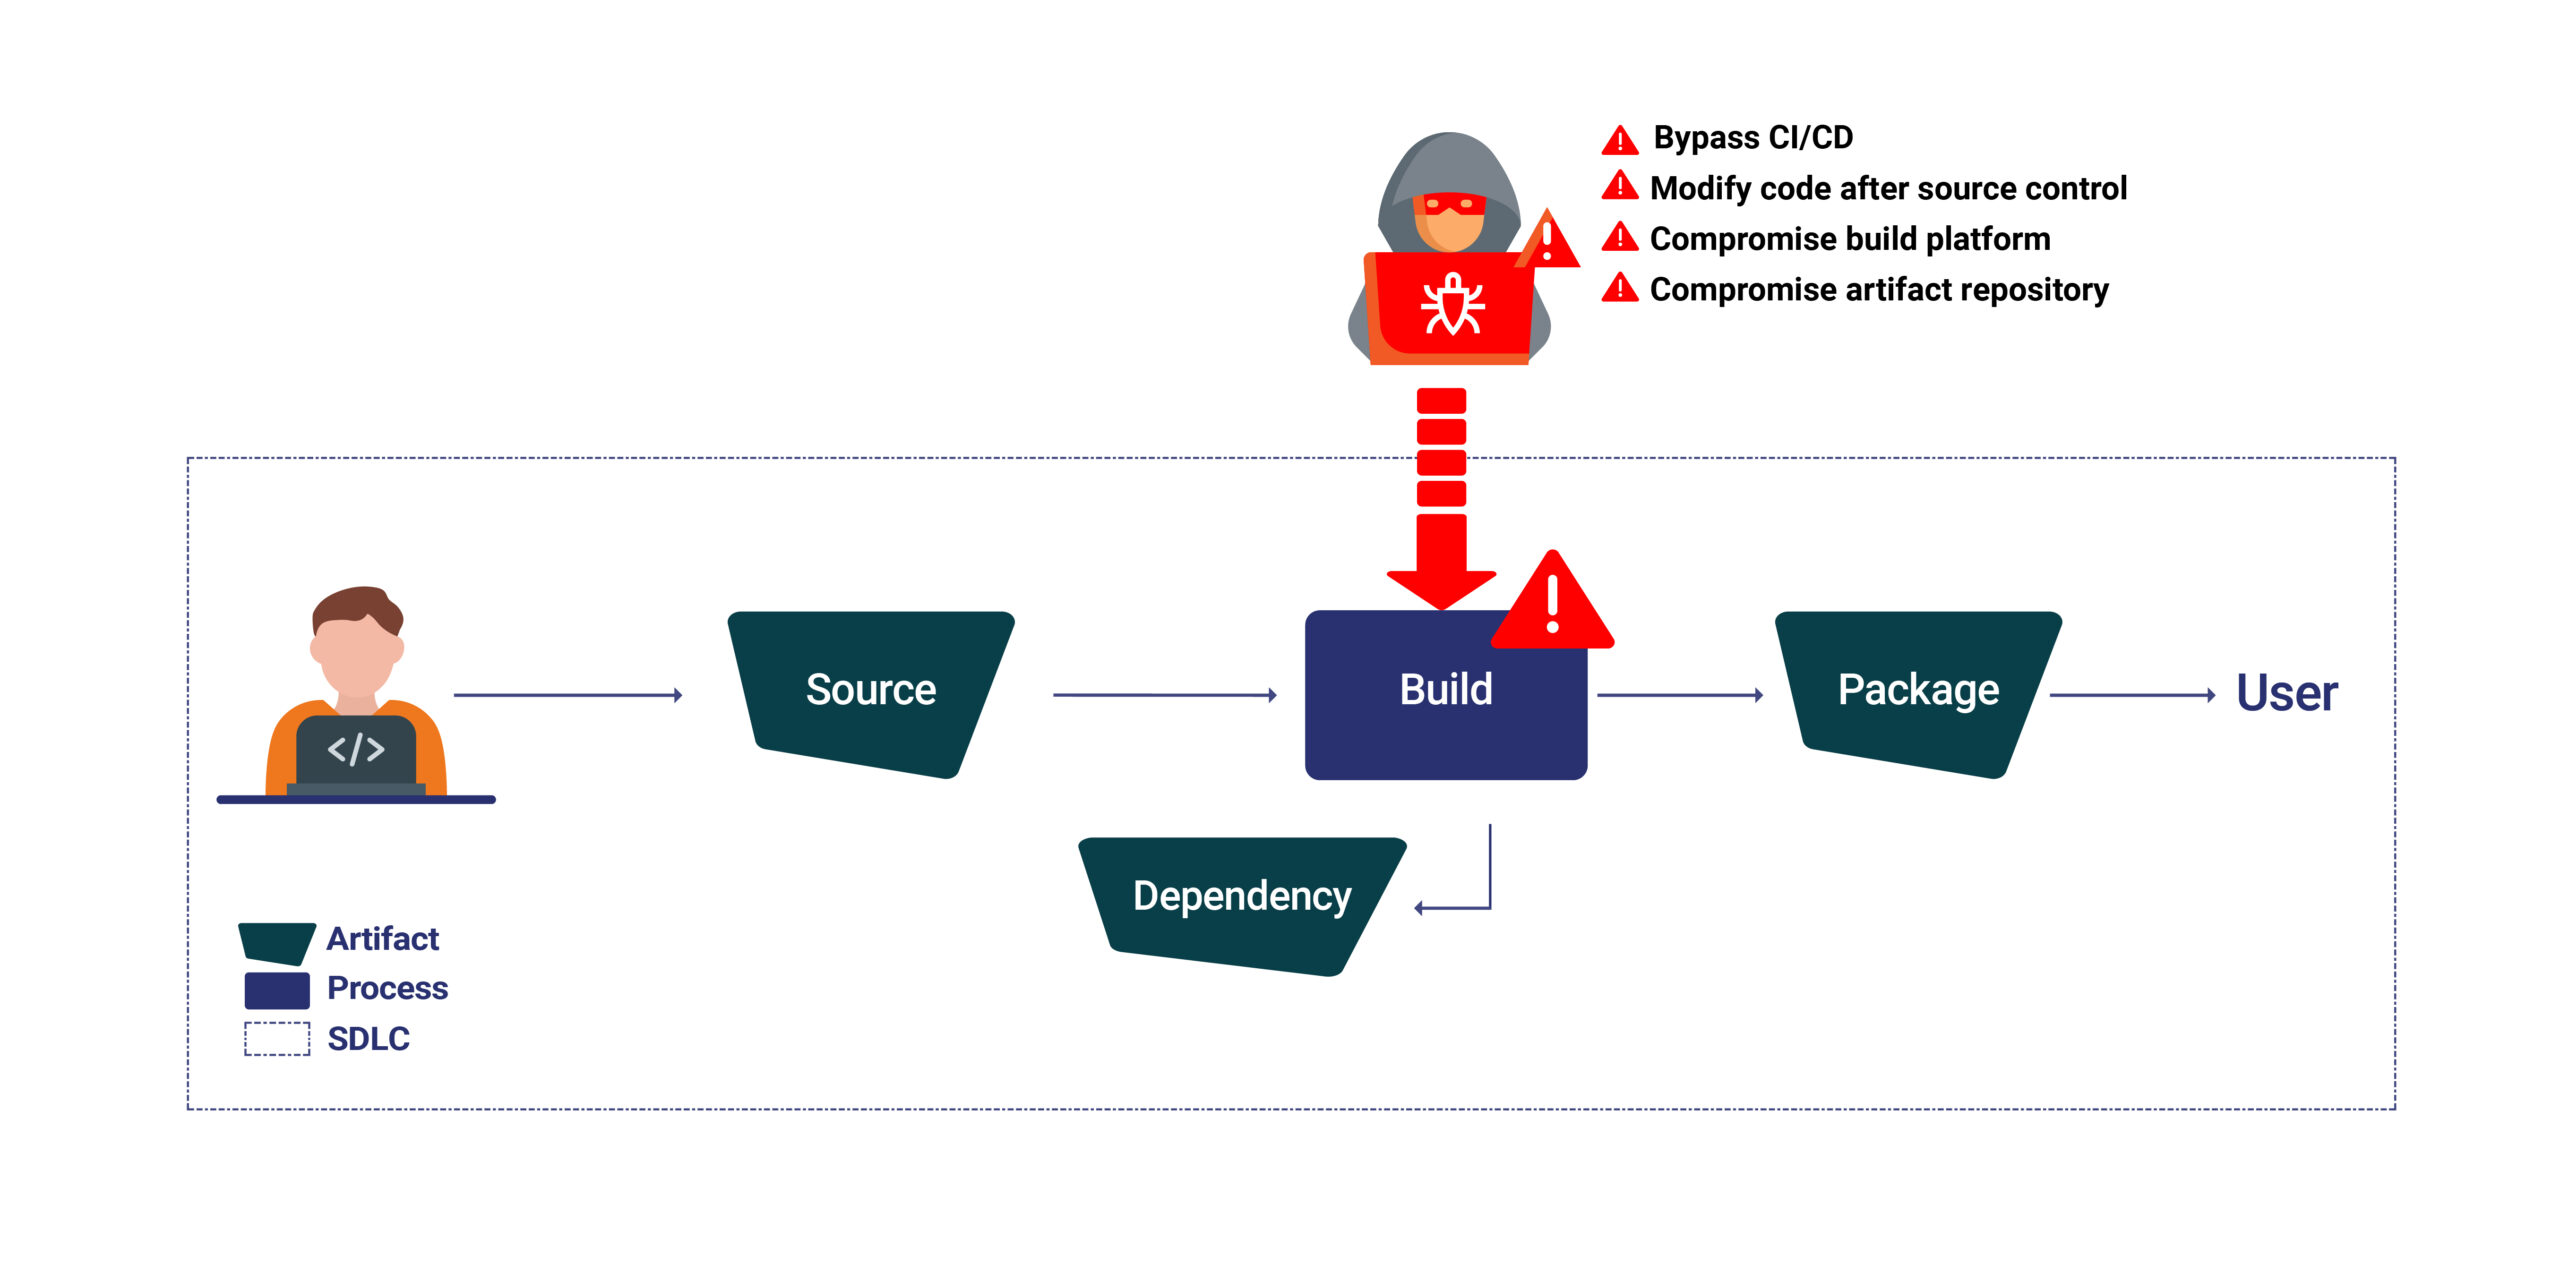
En la complexa xarxa del desenvolupament de programari modern, la fase de compilació esdevé un punt crucial on el codi font es transforma en programari executable. Aquesta fase no només tracta de compilació, sinó també de garantir la seguretat i la integritat del producte final. Reconèixer les amenaces comunes que s'enfronten durant aquesta etapa és fonamental per mantenir una configuració robusta. software supply chain securityPer aprofundir en aquestes amenaces i estratègies completes per a la seva mitigació, considereu explorar informació detallada sobreAmenaces a la cadena de subministrament de programari en la fase de compilació.
anul·lació CI/CD Pipelines: Eludir les garanties de CI/CD els processos permeten als atacants injectar codi maliciós directament a la compilació, evitant les comprovacions de seguretat essencials.
Modificació del control posterior al codi font: Alteracions fetes al codi font després del seu commitL'aplicació al control de codi font pot introduir canvis no autoritzats, cosa que perjudica la integritat del programari.
Comprometre el procés de construccióLa manipulació directa del procés de compilació pot conduir a la inserció de codi maliciós, la manipulació de la procedència de la compilació o la interrupció completa del procés.
Repositoris d'artefactes compromesos: L'accés no autoritzat o la manipulació dels repositoris d'artefactes pot interrompre el procés de desplegament i introduir programari compromès a la cadena de subministrament.
Intoxicats Pipeline Execució (PPE): una amenaça més profunda
Intoxicats Pipeline La vulnerabilitat d'execució (PPE) es materialitza quan els atacants manipulen el procés de compilació, ja sigui alterant el CI/CD pipeline configuració directament (PPE directe o D-PPE) o modificant els fitxers pipeline referències (PPE indirecte o I-PPE). Aquests atacs poden comprometre greument la integritat del programari, cosa que fa que els mecanismes de detecció i protecció precoços siguin vitals.
Comprensió de les variants d'EPI
EPI directe (D-PPE) es produeix quan els atacants canvien el fitxer de configuració de CI per executar ordres malicioses dins de l'entorn de compilació, evitant standard protocols de seguretat.
EPI indirecte (EPI-I) es desenvolupa a través de modificacions a fitxers externs pipeline configuracions, com ara scripts, que permeten als atacants injectar codi maliciós indirectament.
Per contrarestar aquestes amenaces i vulnerabilitats en la fase de construcció, s'ha de practicar un marc de treball utilitzat correctament i el compliment de les millors pràctiques descrites per autoritats com el NIST. Tot l'anterior es pot millorar mitjançant una aplicació i el compliment de Marc de desenvolupament de programari segur del NIST (SSDF)), entre altres recursos, millorant la teva postura de les maneres següents.
essencial Build Security Millors pràctiques:
Codificació segura: Aplicar les millors pràctiques de seguretat de codificació durant tot el desenvolupament. Identificar possibles vulnerabilitats mitjançant eines d'anàlisi de codi estàtic tan avançades en el procés de compilació com puguin ser útils.
Anàlisi de la composició del programari (SCA): Integrar SCA eines amb les teves CI/CD pipeline descobrir dependències de codi obert utilitzades en el programari amb vulnerabilitats conegudes i mantenir-les actualitzades Llista de materials de programari (SBOM).
Entorn de compilació segur: Feu servir els controls d'accés més forts que puguin limitar els punts d'entrada no autoritzats als servidors i repositoris de compilació.
Eines de seguiment continu essencialment, apuntaria a descobrir qualsevol tipus d'activitat sospitosa que es produeixi a l'entorn de compilació. Això s'autenticarà i es transmetrà de manera segura per la pipeline mitjançant la signatura digital. Cal establir diversos mecanismes de verificació per garantir l'autenticitat de l'artefacte abans del desplegament.
El poder de Build Attestations
Les bones pràctiques com la codificació segura i els entorns de compilació segurs són primordials, però amb Xygeni Build Security Solució, fan exactament això. La nostra solució s'integra amb els vostres fluxos de treball per oferir una manera completa de build security que inclou el poder de testimoni.
Penseu en una certificació de compilació com un document signat que assegura l'autenticitat i la integritat d'una compilació. Això és exactament el que és una certificació de compilació: una col·lecció de metadades signades criptogràficament que documenten els detalls del procés de compilació. Són una mena de guàrdies del procés de compilació i tracten molts dels beneficis que es deriven del següent.
Transparència millorada: L'atestat de compilació garanteix que hi hagi confiança en tenir una visibilitat clara de l'entorn de compilació, les eines, les configuracions i les dependències utilitzades en la construcció de la compilació. Un entorn tan transparent fomentarà la confiança i potser la col·laboració.
Verificació al llarg de tot el Pipeline: Les atestacions asseguren que per a totes les etapes del CI/CD pipeline, des del codi font fins als artefactes finals construïts, es pot verificar l'autenticitat. Comprova que no s'hagin produït canvis no autoritzats durant el procés de construcció.
Base més sòlida per supervisar i auditar: Les dades detallades dins de les atestacions constitueixen la base per a una anàlisi contínua de seguretat durant el cicle de vida del desenvolupament, permetent detectar proactivament qualsevol possible vulnerabilitat que s'hagi de mitigar.
Com Xygeni Build Security Aprofita les atestacions
Aquí és on Build Security La solució pren el concepte de Build Attestations un pas més enllà amb l'automatització implementada, i Xygeni fa un pas de gegant addicional amb un enfocament més ampli.
Automatització de la generació d'atestats: Xygeni, on la generació d'atestats ha de ser automatitzada, per crear attestacions a prova de manipulacions sense necessitat d'intervenció manual i de manera que proporcioni una attestació coherent en totes les compilacions.
Recopilació i emmagatzematge segurs de proves:Xygeni ofereix seguretat per a la manera com es recullen i emmagatzemen les proves. Recopila les proves amb molta cura des de tots els racons del procés de construcció. Emmagatzema la col·lecció a la nostra infraestructura d'emmagatzematge segur, garantint que l'atestat sigui d'integritat.
Controls de verificació granular: La nostra solució controla la verificació, que es produeix de manera monòtona. Proporciona un conjunt de polítiques configurables; es poden incloure o ometre comprovacions en el procés, ajustant aquest últim a les necessitats pròpies.
Detecció precisa d'amenaces en temps real: El conjunt exhaustiu de funcions d'informes de Xygeni va més enllà de les simples notificacions de passada/error. El nostre sistema proporciona informació útil en el procés de compilació per ajudar-vos a conèixer i corregir possibles vulnerabilitats amb antelació.
L'avantatge de Xygeni: beneficis en què podeu confiar
Aprofitant Xygeni Build Security, obtens una multitud de beneficis:
Millora de la confiança i la transparència: L'atestat de la compilació garanteix que totes les parts interessades tinguin una imatge clara del procés de compilació i, en el procés, augmenta la confiança i la col·laboració.
Minimitzar el risc d'errors i vulnerabilitats: La generació i verificació automatitzades d'atestats minimitzen el risc d'error i vulnerabilitat al mínim humanament possible, oferint així seguretat de manera consistent en tota la compilació. pipeline.
Millora de la qualitat del programari: Obtingueu intel·ligència d'amenaces enriquida i informació detallada per garantir que pugueu oferir productes de programari més segurs i de més qualitat.
Compliment simplificat: L'alineació de Xygeni amb les recomanacions de NIST SP 800-204D simplifica els esforços de compliment.