






En el món en constant evolució de les eines DevOps, la velocitat i l'eficiència són fonamentals. Tanmateix, sense protegir adequadament les eines de seguretat DevOps, tot el procés de desenvolupament pot afrontar riscos greus. En centrar-se en DevOps i la seguretat, els equips garanteixen que les seves eines i fluxos de treball continuïn sent fiables i protegits. A més, a mesura que les organitzacions adopten eines de seguretat DevSecOps avançades, la configuració i el seguiment d'aquestes eines esdevenen encara més essencials. Aquestes eines no només formen la columna vertebral de Integració contínua (CI) i lliurament continu (CD) sinó també salvaguardar el desenvolupament pipeline de vulnerabilitats.
Protecció de sucursals en DevOps i seguretat: assegurar la base de codi
Una de les maneres més efectives de reforçar DevOps i la seguretat és implementant la protecció de branques. Aquesta funció protegeix les branques crítiques contra canvis no autoritzats o maliciosos. Per exemple, aplicar la protecció de branques impedeix que els atacants injectin vulnerabilitats a la base de codi. Per elevar aquesta protecció:
- Aplicar les revisions de codi: Exigir revisions rigoroses per a cada canvi per detectar vulnerabilitats i mantenir la codificació standards.
- Evitar empentes de força: La força de bloc empeny per preservar commit l'historial i mantenir un registre clar i rastrejable dels canvis.
- Afegir comprovacions de seguretat automatitzadesIntegrar escanejos de seguretat a pull requests per identificar els riscos abans de la fusió.
La guia definitiva per protegir el vostre CI/CD Pipeline
Estigueu per davant dels atacants amb la nostra guia experta sobre com identificar, prevenir i respondre a riscos de seguretat a CI/CD pipelines!
El paper de les eines de seguretat DevOps en l'extensibilitat de les eines de CI
La flexibilitat de les eines de seguretat DevOps, com ara Jenkins i GitLab, rau en la seva extensibilitat mitjançant complements. Tanmateix, aquesta extensibilitat també pot exposar els sistemes a riscos si els complements estan desactualitzats o mal mantinguts. Per exemple, un complement amb vulnerabilitats no resoltes podria permetre als atacants accedir al vostre pipeline o injectar codi maliciós.
Riscos dels complements no controlats:
- Eines obsoletesEls complements sense actualitzacions puntuals poden passar per alt pegats de seguretat crítics.
- Avaluacions de seguretat feblesAlguns complements no tenen revisions de seguretat adequades abans de la integració.
- Problemes d'incompatibilitatEls complements que no s'alineen amb el sistema principal poden causar vulnerabilitats.
- Retards de pegatsEls retards en l'aplicació de pegats deixen buits que els atacants poden explotar.
Millors pràctiques per protegir les eines de seguretat de DevSecOps
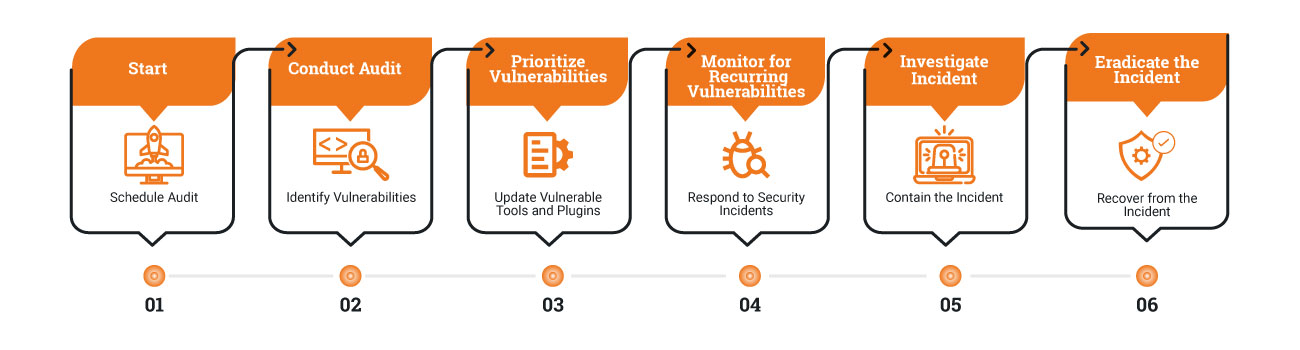
Gestionar eficaçment les eines de seguretat DevSecOps requereix un enfocament proactiu. Tot integrant aquestes eines al vostre CI/CD pipeline, seguiu aquestes pràctiques per construir una base segura:
- Trieu complements de confiançaUtilitzeu complements mantinguts activament amb una bona reputació a la comunitat.
- Realitzar auditories periòdiquesReviseu freqüentment les vostres eines per detectar vulnerabilitats i apliqueu les actualitzacions amb promptitud.
- Integrar escanejos de seguretatAfegiu la detecció automatitzada de vulnerabilitats per supervisar les vostres eines contínuament.
Mitigació proactiva de riscos
La flexibilitat de les eines de seguretat DevSecOps és tant un punt fort com una vulnerabilitat potencial. Per tant, és essencial prendre mesures proactives per gestionar els riscos de manera eficaç. A continuació us expliquem com ho podeu fer:
- Realitzar revisions periòdiques del codiPer començar, feu que la codificació segura sigui una prioritat integrant revisions en cada etapa del desenvolupament. A més, assegureu-vos que els desenvolupadors segueixin les millors pràctiques per minimitzar les vulnerabilitats.
- Implementar l'escaneig automatitzatA més, aprofiteu les exploracions de seguretat al llarg del cicle de vida del programari. Això us permet detectar i solucionar els problemes aviat, reduint la possibilitat que vulnerabilitats crítiques arribin a producció.
- Enfortir la protecció de les sucursalsA més, apliqueu configuracions que evitin canvis no autoritzats a la vostra base de codi. Això no només protegeix les branques crítiques, sinó que també garanteix la responsabilitat i la transparència en el procés de desenvolupament.
- Manténgase actualitzatFinalment, actualitzeu contínuament les eines i els complements per evitar l'explotació a través de vulnerabilitats conegudes. Les actualitzacions periòdiques garanteixen que les vostres eines estiguin equipades amb els pegats i millores de seguretat més recents.
Seguint aquests passos, podeu crear un entorn DevOps més segur i resilient. A més, la implementació d'aquestes mesures ajuda a reduir els riscos alhora que manté la flexibilitat i l'eficiència que els equips DevOps valoren.
Construint una comunitat col·laborativa de DevOps i seguretat
Millorar DevOps i la seguretat requereix un aprenentatge i una col·laboració continus. Per aquest motiu, compartir coneixements i experiències esdevé inestimable. Aquí teniu algunes maneres de contribuir i créixer:
- Reflexió sobre les pràctiques actualsLa configuració de protecció de sucursals és suficient? Les eines de seguretat de DevSecOps s'actualitzen regularment? Respon aquestes preguntes per identificar oportunitats de millora.
- Comparteix les teves experiènciesComparteix els teus reptes i estratègies amb els teus companys per contribuir al coneixement col·lectiu de la comunitat DevOps.
- Participa amb altresUneix-te a fòrums i debats en línia per intercanviar idees i aprendre d'altres professionals.
Descobreix debats i recursos impulsats per la comunitat a Xat de DevOps.
Assegurar les eines de seguretat de DevOps és un viatge continu
Assegurar les eines i els fluxos de treball de seguretat de DevOps no és un esforç puntual; és un procés continu. Implementant les pràctiques descrites aquí, els equips poden protegir els seus pipelines mantenint l'eficiència. A més, la interacció amb la comunitat DevOps permet a tothom compartir coneixements i augmentar la seguretat. standards junts.
Treballem col·laborativament per garantir que el futur de DevOps i la seguretat sigui ràpid, segur i resilient. Gràcies per unir-vos a aquest viatge. Que el vostre entorn DevOps continuï sent fort i segur!

