






1. Què hauria de significar realment «plataforma de ciberseguretat»
Quan la majoria de la gent escolta el terme plataforma de ciberseguretat, pensen en gran enterprise eines com ara EDR, SIEM o tallafocs. En termes senzills, un plataforma de ciberseguretat és un conjunt d'eines integrades que treballen conjuntament per protegir els vostres sistemes, dades i aplicacions. Però per a la majoria d'equips, aquesta protecció s'acaba abans que el vostre codi s'enviï. Aquestes eines se centren en dispositius, xarxes i punts finals, no en el programari real que esteu creant. Per als desenvolupadors, això deixa un punt cec enorme.
En realitat, un veritable plataforma unificada de ciberseguretat hauria de protegir tota la cadena de subministrament de programari des del principi commit fins al desplegament de producció final. Això significa escanejar el codi a mesura que l'escriviu al vostre IDE, comprovar les dependències abans que arribin al vostre repositori i aplicar configuracions segures a tot el vostre CI/CD fluxos de treball. S'hauria d'integrar perfectament amb la vostra pila de desenvolupament perquè la seguretat esdevingui part del vostre flux de treball diari en lloc d'una idea de darrer moment.
Amb Xygeni, això és exactament el que obtens. El nostre plataforma de gestió de riscos de ciberseguretat recol·lectores SAST, SCA, detecció de secrets, CI/CD seguretat, escaneig de contenidors i detecció d'anomalies en un sol lloc. Podeu escanejar codi directament des del vostre IDE (integració amb VS Code), veure vulnerabilitats en temps real i aplicar correccions segures sense sortir de l'editor. A partir d'aquí, Xygeni CI/CD guardrails apliqueu les vostres polítiques automàticament perquè el codi insegur no arribi mai a la producció.
En resum, a plataforma de gestió de ciberseguretat hauria de ser més que un dashboard d'alertes. Hauria de ser un centre de control unificat per protegir el vostre codi, pipelines, i artefactes, visquin allà on visquin.
2. Per què la majoria de plataformes deixen el vostre codi exposat
Moltes eines conegudes es denominen com a plataforma de gestió de ciberseguretat, però si hi fixeu-vos més, veureu que estan dissenyats per a equips d'operacions i de TI, no per a desenvolupadors. Supervisen els punts finals, bloquegen el trànsit de xarxa sospitós i recopilen registres. Això és valuós, però no impedirà que es creïn i despleguin codi insegur o dependències infectades per programari maliciós.
L' Cloud Native Computing Foundation (CNCF) informa que el 72% de les organitzacions utilitzen fins a nou eines de monitorització diferents i més del 20% en depenen de 10 a 15. Això significa més dashboards, més alertes duplicades i més punts cecs que els atacants poden explotar.
Aquí teniu la bretxa:
- Eines de punt final no puc veure els teus repositoris privats, CI/CD pipelines, o bé IaC plantilles.
- Seguretat de la xarxa no detecta un paquet npm vulnerable ni una clau API filtrada al codi.
- Pegats tradicionals no comprova si la correcció trencarà la compilació.
En el lliurament modern, els atacs tenen com a objectiu el cicle de vida del desenvolupament de programari (SDLC) en si mateix, un espai on aquestes eines no tenen cap abast. Els actors amenaçadors s'amaguen en dependències, imatges de contenidors i generen scripts, esperant el moment perfecte per entrar en producció.
És per això que Xygeni va crear un tipus diferent de plataforma unificada de ciberseguretat, un dissenyat per a desenvolupadors i equips de DevSecOps. Comencem per la primera línia de codi, integrant-nos directament al vostre IDE, control de versions i CI/CD pipelines. Les vulnerabilitats, les configuracions incorrectes i el programari maliciós es detecten abans que puguin arribar a producció.
A diferència dels escàners genèrics, els nostres plataforma de gestió de riscos de ciberseguretat Inclou la funció de Risc de Remediació. No només et diu que has d'aplicar un pegat, sinó que també recomana l'actualització més segura, marca els canvis importants i prediu l'impacte en temps d'execució perquè puguis solucionar-ho amb confiança, sense conjectures.
3. L'auge de la plataforma unificada de ciberseguretat per a programari
A la majoria d'equips de DevSecOps, la seguretat està fragmentada. Una eina per a SAST, un altre per a SCA, un detector de secrets separat, a més CI/CD pipeline xecs, un escàner de contenidors i potser una plataforma de compliment normatiu. Gestionar-los significa canviar dashboards, fusionar informes i perseguir alertes duplicades, temps que no podeu dedicar a enviar codi segur.
A plataforma unificada de ciberseguretat elimina aquest caos. Amb Xygeni, obtens:
- SAST, SCAi detecció de secrets en un sol lloc.
- CI/CD guardrails per bloquejar construccions arriscades.
- Escaneig de contenidors i registres abans del desplegament.
- Detecció d'anomalies per detectar repositoris sospitosos o pipeline canvis.
Gartner informa que el 75% de les organitzacions estan consolidant eines de seguretat per reduir la complexitat i millorar la visibilitat. Xygeni ofereix aquesta consolidació sense perdre profunditat, cada capacitat iguala o supera les solucions puntuals.
I no és només detecció. Com a plataforma de gestió de riscos de ciberseguretat, Xygeni afegeix:
- Autocorrecció impulsada per IA per a SAST, SCA, i secrets.
- Priorització sensible al context per tal de solucionar primer allò que és realment explotable.
- Normes aplicades directament al vostre lloc web pipelines, aturant el codi insegur abans que s'enviï.
Amb troballes en temps real al vostre IDE i l'aplicació automatitzada de polítiques, la seguretat esdevé part del vostre flux de treball, no una altra tasca de final de cicle.
Què hauria d'incloure una plataforma de ciberseguretat
No totes les eines que es diuen a si mateixes plataforma de ciberseguretat estan dissenyats per a equips de programari. Si esteu creant i distribuint codi, la vostra plataforma hauria de tenir:
- Protecció del codi font: SAST per detectar errors, vulnerabilitats i patrons de codi insegurs mentre escriviu.
- Seguretat de dependències: SCA que comprova l'accessibilitat, l'explotabilitat, els riscos de llicència i fins i tot el programari maliciós en paquets de codi obert.
- Gestió de secrets: Detecció i correcció automàtica amb tecnologia d'IA per a claus API, tokens o contrasenyes filtrades abans que arribin a la memòria principal.
- CI/CD Seguretat: Guardrails que escanegen fluxos de treball, bloquegen passos arriscats i apliquen configuracions segures automàticament.
- Escaneig de contenidors i registres: Detecta vulnerabilitats i configuracions incorrectes a les imatges abans del desplegament.
- Detecció d'anomalies: Estigueu atents als canvis inusuals en els repositoris, pipelines o configuracions que puguin indicar un compromís.
- Gestió de riscos de remediació: Trieu el pegat més segur, previsualitzeu els canvis importants i eviteu introduir nous riscos.
Quan un plataforma unificada de ciberseguretat cobreix totes aquestes àrees i s'integra amb el flux de treball de desenvolupament, redueixes la fricció per als desenvolupadors i mantens les amenaces fora de la producció.
Per què aquest Matters
Massa productes s'anomenen plataforma de gestió de ciberseguretat només perquè en combinen diverses dashboardjunts. Però si no poden escanejar codi al vostre IDE, detectar exploits accessibles a les dependències, bloquejar fusions arriscades a CI/CDi la correcció automàtica dels problemes, no realment us protegeixen SDLC.
Un autèntic plataforma unificada de ciberseguretat ha de donar-vos una cobertura completa sense alentir-vos. Aquesta és la línia de base sobre la qual vam construir Xygeni, tot en un sol lloc, automatitzat i ajustat per a com funcionen realment els equips de desenvolupament moderns.
4. Com protegeix Xygeni el vostre SDLC de principi a fi
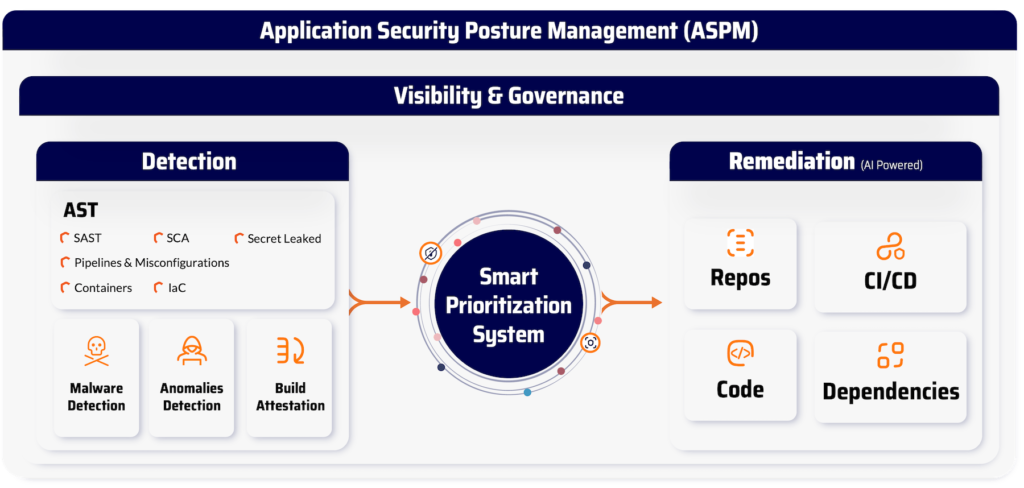
A plataforma de ciberseguretat és tan fort com el terreny que cobreix. Xygeni protegeix cada capa del cicle de vida del desenvolupament de programari (SDLC), des del primer commit fins a l'últim artefacte de producció, sense alentir-te.
Així és com funciona a la pràctica la nostra plataforma unificada de ciberseguretat:
- Base de codis: Correr SAST directament des del vostre IDE o pipelineper detectar defectes d'injecció, lògica insegura i portes del darrere del codi de manera anticipada. Detectar i bloquejar secrets codificats, càrregues útils ofuscades i fins i tot patrons de programari maliciós personalitzats abans de la fusió.
- Dependències: Escaneja biblioteques de codi obert amb SCA que va més enllà de les llistes CVE. Xygeni comprova els indicadors d'accessibilitat, explotabilitat i programari maliciós, de manera que només actueu sobre els riscos que importen a la vostra base de codi.
- CI/CD: Assegureu-vos pipelines amb automatització guardrailsDetectar fluxos de treball mal configurats, perillosos pipeline passos i credencials exposades, i després bloquegen automàticament les fusions o compilacions arriscades.
- RegistreAnalitzeu les imatges dels contenidors al Docker local, als registres remots i als centres OCI per detectar vulnerabilitats, configuracions incorrectes i infraccions de polítiques. Genereu i verifiqueu. SBOMper mantenir el compliment dels requisits de NIST, DORA i dels clients.
- SCMSuperviseu el control de codi font en temps real per detectar anomalies. Xygeni marca branques sospitoses, canvis de fitxer inesperats i errors inusuals. commit activitat, proporcionant-vos pistes d'auditoria completes per a cada acció.
Perquè tot passa en un moment donat plataforma de gestió de ciberseguretat, no cal que ajunteu mitja dotzena d'eines. Els controls de Xygeni s'alineen amb els principals marcs de treball com ara NIST 800-53 per a la seguretat de la cadena de subministrament i laMatriu MITRE ATT&CK per defensar els entorns de construcció, CI/CD sistemes i punts finals de desenvolupador.
5. Plataforma de gestió de riscos de ciberseguretat: més enllà de la detecció
Un cert plataforma de gestió de riscos de ciberseguretat no només hauria de llançar-vos alertes, sinó que us hauria d'ajudar a solucionar els problemes correctes en l'ordre correcte, sense trencar la vostra compilació. És per això que Xygeni combina la priorització sensible al context, la correcció automàtica basada en IA i la puntuació de riscos de correcció en un únic flux de treball.
Priorització sensible al context
No totes les vulnerabilitats mereixen el mateix nivell d'urgència.
Xygeni mira accessibilitat (s'utilitza realment la ruta de codi vulnerable?) i explotabilitat (hi ha algun exploit que funcioni?) abans de decidir com de crític és.
- Si és accessible i explotable → arregla-ho ara.
- Si és de baix risc → planifica-ho per més tard i continua enviant.
Aquest enfocament redueix el soroll i centra el temps en els assumptes que més importen, exactament què passa. 73% dels equips de seguretat diuen que tenen dificultats, segons Estudi de ransomware de Cybereason, on la fatiga d'alerta porta a amenaces perdudes.
Autocorrecció amb tecnologia d'IA per a SAST, SCA, i Secrets
En comptes de dir-te que hi ha un problema, Xygeni t'ajuda a solucionar-lo:
- SAST → Genera canvis de codi segurs directament al vostre IDE perquè pugueu corregir vulnerabilitats a l'instant.
- SCA → Suggereix actualitzacions de dependències segures basades en la vostra política, evitant compilacions trencadores.
- Misteris → Revoca automàticament les credencials exposades i les substitueix per referències de Vault o KMS.
Podeu revisar, aprovar i fusionar correccions segures en qüestió de minuts sense interrompre el flux.
Gestió de riscos de remediació
El pegat més nou no sempre és el pegat més segur.
Xygeni mostra totes les opcions d'actualització amb una opció clara puntuació de risc (Baix, Mitjà o Alt), en funció de:
- Si la vulnerabilitat és explotable
- Quins mètodes o API es modifiquen o s'eliminen
- Quins fitxers i comportaments en temps d'execució es veuran afectats
Abans de fusionar, podeu previsualitzar l'impacte, evitar canvis trencadors i mantenir el vostre pipeline funcionant sense problemes.
Combinant la priorització, la correcció automàtica basada en IA i l'aplicació de pegats amb conscient del risc, Xygeni ofereix plataforma unificada de ciberseguretat Els equips de DevSecOps necessiten un que converteixi la detecció en acció, sense alentir-los.
Conclusió final: una plataforma, cobertura completa
Escollir el dret plataforma de ciberseguretat no es tracta només de marcar les caselles de funcions, sinó de conèixer el codi, les dependències i pipelineestan protegits des del primer dia.
Amb Xygeni, obtens un plataforma unificada de ciberseguretat que assegura tot el cicle de vida del desenvolupament de programari (SDLC) sense frenar-te. Des de SAST, SCAi detecció de secrets per a CI/CD guardrails, l'escaneig de contenidors i la detecció d'anomalies, tot funciona conjuntament en un sol lloc.
El nostre enfocament va més enllà de la detecció. Xygeni també és un plataforma de gestió de riscos de ciberseguretat, amb priorització sensible al context, correcció automàtica amb tecnologia d'IA i puntuació de riscos de correcció. Solucioneu els problemes correctes, en l'ordre correcte, sense trencar la vostra compilació. I perquè ens integrem directament al vostre IDE i pipelines, obtens una protecció contínua que s'integra naturalment al teu flux de treball.
En resum, Xygeni ofereix una plataforma de gestió de ciberseguretat creat per a equips DevSecOps moderns que necessiten velocitat, seguretat i confiança en cada llançament.

