






Infraestructura com a Code security és una prioritat creixent a mesura que les organitzacions s'orienten cap a la gestió automatitzada del núvol. Aprofitant IaC eines, els equips poden desplegar la infraestructura de manera ràpida i eficient. Tanmateix, sense mesures de seguretat sòlides, configuracions incorrectes pot crear Vulnerabilitats que posen en risc els entorns de núvol. Per evitar-ho, IaC security L'escaneig ajuda a detectar problemes aviat, garantint que la infraestructura estigui protegida abans del desplegament.
A mesura que més organitzacions adopten la infraestructura com a codi, la seguretat ha de seguir sent una prioritat. Es preveu que el mercat arribi a 2.3 mil milions per 2027, Fent IaC security l'escaneig és una part essencial de les estratègies de seguretat al núvol. Sense salvaguardes proactives, els equips poden introduir riscos que podrien conduir a violacions de compliment normatiu o bretxes de seguretat.
En aquesta guia, explorarem pràctiques de seguretat essencials. Tractarem IaC security, debat popular IaC eines, compartir les millors pràctiques per a IaC security escaneig i explicar com Xygeni ajuda a protegir la infraestructura del núvol de configuracions incorrectes i vulnerabilitats.
Què és la infraestructura com a codi (IaC)
Infraestructura com a codi (IaC) és una manera de gestionar i configurar la infraestructura mitjançant codi en lloc de treball manual. Com a resultat, els equips de TI poden automatitzar el desplegament de la infraestructura, mantenint-ho tot igual, facilitant l'escalabilitat i reduint l'esforç. En escriure configuracions en codi, els equips poden copiar, canviar i comprovar ràpidament la seva infraestructura sense passos manuals addicionals.
IaC les configuracions normalment s'emmagatzemen en fitxers controlats per versions, cosa que permet als desenvolupadors fer un seguiment dels canvis i revertir-los si cal. Segons CISA, IaC és "el procés de gestionar i aprovisionar la infraestructura informàtica d'una organització mitjançant fitxers de configuració llegibles per màquina". Aquest mètode redueix l'error humà, accelera els desplegaments i reforça la seguretat al núvol mitjançant l'aplicació automàtica de les millors pràctiques.
Principis clau de IaC
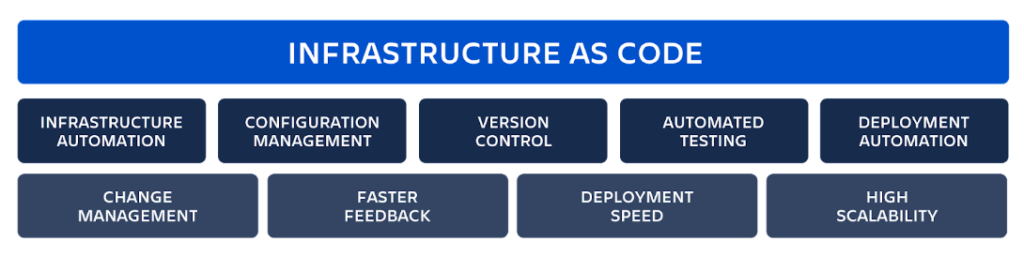
Infraestructura com a codi (IaC) segueix els principis bàsics que ho fan eficient, escalable i fiableEn comprendre aquests fonaments, els equips poden aprofitar al màxim IaC instruments per millorar automatització, consistència i seguretat.
1. Configuració declarativa: definició de l'estat desitjat
Amb infraestructura com a Code security, els equips defineixen com hauria de ser la infraestructura en lloc d'especificar instruccions pas a pas. Això fa que el provisionament sigui predictible i repetible, garantint que les implementacions es mantinguin coherents entre entorns. A més, eines com Terraform simplifiquen aquest enfocament, permetent als equips gestionar les configuracions de manera eficient i reduir els errors humans.
2. Idempotència: garantir la coherència entre entorns
No importa quantes vegades s'apliqui una configuració, IaC security L'escaneig garanteix que es mantingui el mateix estat de la infraestructura. Això elimina els canvis inesperats i la deriva de la configuració, mantenint les implementacions estables i predictibles.
3. Control de versions: seguiment eficaç dels canvis
IaC Les eines emmagatzemen les configuracions en sistemes de control de versions com ara Git, cosa que permet als equips rastrejar, revisar i revertir els canvis fàcilment. Com a resultat, els canvis d'infraestructura esdevenen auditables i transparents, millorant la col·laboració i la seguretat.
4. Automatització: optimització dels fluxos de treball
L'automatització és al centre de IaC security escaneig. Permet integrar el subministrament d'infraestructures en CI/CD pipelines, fent implementacions més ràpides i repetibles. En reduir el treball manual, l'automatització minimitza els errors, millora l'eficiència i aplica les polítiques de seguretat automàticament.
5. Escalabilitat i elasticitat: adaptació a les demandes canviants
Amb IaC eines, els equips poden escalar fàcilment la infraestructura. Per exemple, Terraform i CloudFormation permeten que els recursos s'ajustin automàticament en funció de la demanda. Aquesta flexibilitat garanteix que la infraestructura creixi segons les necessitats, mantenint els costos baixos i la seguretat vigent.
IaC instruments
Hi ha molts IaC eines disponibles, cadascuna amb funcions úniques per ajudar els equips a automatitzar, gestionar i assegurar la seva infraestructura. L'elecció de l'eina adequada depèn del vostre proveïdor de núvol, de les necessitats d'automatització i dels requisits de seguretat. Aquestes són algunes de les eines d'infraestructura com a codi més utilitzades:
- Terraform – Un codi obert àmpliament adoptat IaC eina que admet diversos proveïdors de núvol, com ara AWS, Azure i Google Cloud. Utilitza la configuració declarativa per simplificar el provisionament i l'escalat.
- Ansible – Principalment una eina de gestió de la configuració, però també útil per a la infraestructura com a Code security automatitzant els desplegaments i aplicant la coherència entre entorns.
- CloudFormation – Un natiu d'AWS IaC servei que ajuda els equips a definir i aprovisionar infraestructura de manera segura dins d'entorns basats en AWS.
- Plantilles de l'Azure Resource Manager (ARM) – De Microsoft IaC solució per gestionar i automatitzar la infraestructura en entorns de núvol basats en Azure.
A mesura que els equips adopten Infraestructura com a Codi, triar el correcte IaC les eines són essencials per a l'automatització, l'escalabilitat i IaC security escaneig. A més, la integració de pràctiques de seguretat en aquestes eines ajuda a prevenir configuracions incorrectes, garantint que els entorns de núvol es mantinguin segurs des de la implementació fins a la producció.
Beneficis de la IaC
Infraestructura com a codi (IaC) està canviant la manera com les organitzacions configuren i gestionen la infraestructura al núvol. Com a resultat, les empreses poden automatitzar la configuració de recursos, treballar de manera més eficient i reduir costos. A més, mitjançant l'ús IaC eines, els equips poden mantenir la infraestructura igual en tots els entorns evitant errors manuals. Segons IBM, aquest enfocament permet als equips "automatitzar la creació, el desplegament i la gestió contínua de la infraestructura", cosa que al final fa que les operacions siguin més fluides i accelera el lliurament. A més d'això, afegir IaC als fluxos de treball de DevOps ajuda els equips a expandir fàcilment la seva infraestructura, mantenint els sistemes segurs i eficaços.
- Temps més ràpid per comercialitzar - IaC elimina la necessitat de configuració manual, fent que el desplegament de la infraestructura sigui ràpid i coherent. Com a resultat, els equips poden reduir els retards i accelerar els llançaments de programari.
- Millor estabilitat – Aturant la deriva de configuració, IaC manté la infraestructura igual en tots els entorns, fent que els sistemes siguin més estables i segurs.
- Major productivitat – L'automatització de les tasques d'infraestructura redueix el treball repetitiu, de manera que els desenvolupadors es poden centrar en noves idees. A més, IaC encaixa perfectament en CI/CD pipelines, fent que els fluxos de treball de desenvolupament siguin més fàcils de gestionar.
- Menors costos – L'automatització de la gestió de la infraestructura redueix la necessitat de treball manual, cosa que ajuda les empreses a gastar menys i a utilitzar els recursos amb prudència.
- Seguretat més forta - Amb IaC security durant l'escaneig, la infraestructura es manté fixa, és a dir, que les actualitzacions substitueixen els components en comptes de canviar-los. Això manté la seguretat forta i facilita la desfeta d'errors.
Mitjançant l'ús d'infraestructures com a Code security, les organitzacions poden augmentar l'escalabilitat, l'eficiència i la seguretat alhora que mantenen els entorns de núvol forts i fàcils de controlar. A més d'això, afegir IaC security L'escaneig garanteix que la configuració de la infraestructura estigui protegida des del principi.
Què és la infraestructura com a Code Security?
Infraestructura com a Code security (IaC security) tracta de mantenir el codi d'infraestructura a salvo de riscos. Des de IaC ajuda els equips a configurar entorns de núvol amb codi, qualsevol error, secret filtrat o programari obsolet pot crear problemes de seguretat. És per això que la seguretat IaC des del principi és tan important.
Una de les millors maneres de millorar IaC security és a través IaC security escaneig. Aquest procés troba errors, punts febles i infraccions de les normes de seguretat abans que causin problemes. En executar comprovacions de seguretat automàticament, els equips poden detectar problemes aviat, reduir els riscos i assegurar-se que la seva infraestructura segueix les millors pràctiques.
Per què la seguretat és important en IaC
Tot i que la infraestructura com a codi facilita la gestió d'entorns al núvol, també crea riscos que cal solucionar. Si els equips no prenen les precaucions adequades, IaC pot introduir bretxes de seguretat que els atacants poden aprofitar. Per exemple, errors en les configuracions, secrets exposats i programari obsolet poden debilitar els sistemes al núvol. Per això és important incloure comprovacions de seguretat. IaC fluxos de treball
Riscos de seguretat comuns a IaC
- Secrets exposats – Guardar les contrasenyes o les claus API a l'interior IaC els fitxers poden provocar fuites de dades. En comptes d'això, els equips haurien d'utilitzar eines com AWS Secrets Manager o HashiCorp Vault per mantenir els secrets segurs.
- Errors de configuració – Una configuració de seguretat deficient, com ara ports oberts o una autenticació deficient, pot facilitar l'accés als atacants. Corregir aquests errors aviat evita les bretxes de seguretat.
- Programari sense pegats: versions antigues de programari a IaC Les plantilles poden contenir fallades de seguretat. Les actualitzacions i les anàlisis de seguretat periòdiques ajuden a mantenir els sistemes protegits.
- Problemes de control d'accés: sense unes normes d'accés adequades basades en rols, les persones equivocades poden canviar la configuració de la infraestructura. Establir límits sobre qui pot fer canvis redueix els riscos de seguretat.
Millors pràctiques per mantenir IaC Assegurar
Assegurar la infraestructura com a codi (IaC) és crucial per prevenir riscos de seguretat, configuracions incorrectes i conformitat infraccions. Des de llavors IaC automatitza la gestió de la infraestructura, qualsevol error al codi es pot propagar ràpidament pels entorns, augmentant l'exposició al risc. Per aquest motiu, els equips han de seguir les millors pràctiques de seguretat per minimitzar els riscos, mantenir el control i mantenir els entorns de núvol segurs. En cas contrari, les bretxes de seguretat poden passar desapercebudes i provocar infraccions o errors operatius.
Aquí teniu com construir un lloc més fort IaC security estratègia:
1. Utilitzeu el control de versions per fer un seguiment i assegurar-vos IaC Arxius
custòdia IaC fitxers en Repositoris Git és essencial per a la visibilitat, la seguretat i la col·laboració. En emmagatzemar les configuracions d'infraestructura al control de versions, els equips poden:
- Feu un seguiment dels canvis en la infraestructura al llarg del temps, reduint el risc de modificacions no autoritzades.
- Restaura ràpidament una versió anterior si una configuració incorrecta causa un problema.
- Aplica polítiques de seguretat a nivell de repositori, evitant que es desplegui codi no segur.
A més, en aplicar revisions de codi abans de fusionar els canvis, els equips poden garantir que cada actualització d'infraestructura es revisi per detectar riscos de seguretat abans de la seva publicació. Aquest pas ajuda a eliminar configuracions incorrectes que, d'altra manera, podrien provocar vulnerabilitats.
2. Automatitzar les proves de seguretat per detectar problemes a temps
La revisió manual del codi d'infraestructura és lenta, propensa a errors i ineficient. En comptes d'això, els equips haurien de confiar en proves de seguretat automatitzades per detectar vulnerabilitats abans del desplegament. Integrant l'escaneig de seguretat en CI/CD pipelines, els equips poden:
- Detecta configuracions incorrectes, bretxes de seguretat i infraccions de compliment normatiu en temps real.
- Assegureu-vos que la infraestructura estigui desplegada de manera segura i que segueixi les polítiques de seguretat.
- Reduir els errors humans que podrien introduir riscos de seguretat o fallades operatives.
A més, automatitzant les exploracions de seguretat, els equips poden reduir significativament la càrrega dels equips de seguretat. Els desenvolupadors poden solucionar els problemes aviat sense interrompre els fluxos de treball, cosa que permet implementacions més ràpides i segures.
3. Establir regles d'accés per restringir els canvis no autoritzats
Sense un control d'accés adequat, els canvis en la infraestructura poden convertir-se en un risc de seguretat greu. L'accés sense restriccions augmenta la possibilitat de modificacions accidentals, amenaces internes i violacions de la seguretat. Per evitar actualitzacions no autoritzades, els equips haurien de:
- Implementar el control d'accés basat en rols (RBAC) per limitar qui pot modificar o implementar IaC.
- Aplicar el principi de mínim privilegi (PoLP) per garantir que els usuaris només tinguin accés a allò que necessiten.
- Exigir l'autenticació multifactor (MFA) per afegir una capa addicional de seguretat en modificar la configuració de la infraestructura.
A més, en restringir l'accés a elements crítics IaC fitxers, els equips poden evitar configuracions incorrectes de seguretat que podrien exposar els entorns de núvol a atacs. Les auditories periòdiques també ajuden a identificar permisos excessius que s'haurien de revocar.
4. monitor IaC per a canvis inesperats i amenaces de seguretat
Els canvis d'infraestructura es produeixen amb freqüència, però no tots els canvis són intencionats o segurs. Per aquest motiu, la supervisió contínua és essencial per detectar els riscos de seguretat abans que s'agreugin. Mitjançant la supervisió en temps real, els equips poden:
- Identifiqueu modificacions sospitoses en les configuracions d'infraestructura abans que provoquin incidents de seguretat.
- Rebre alertes quan es violen les normes de seguretat, cosa que permet actuar ràpidament per corregir configuracions incorrectes.
- Assegureu el compliment de les normes mantenint la configuració de la infraestructura alineada amb les polítiques de seguretat.
A més, la detecció precoç de configuracions incorrectes ajuda a prevenir bretxes de seguretat i errors de compliment normatiu. Els equips que supervisen proactivament els seus IaC els entorns obtenen una millor visibilitat de les possibles amenaces, reduint les possibilitats que un problema de seguretat desapercebut s'agreugi.
Consell: configureu alertes automàtiques per a canvis no autoritzats a IaC repositoris i entorns de producció per detectar problemes de seguretat abans que es converteixin en riscos importants.
5. Actualitzar i aplicar pegats regularment IaC Configuracions
Igual que les aplicacions, el codi d'infraestructura s'ha d'actualitzar regularment per mantenir-se segur. Amb el temps, les configuracions obsoletes poden introduir vulnerabilitats de seguretat, cosa que pot provocar errors de compliment o problemes de rendiment. Per mantenir-se per davant dels riscos, els equips haurien de:
- Cerca dependències obsoletes i aplica pegats per eliminar components obsolets.
- No elimineu cap configuració necessària o insegura que pugui exposar els sistemes a atacs.
- Mantingueu les polítiques de seguretat actualitzades per adaptar-les a les millors pràctiques i als requisits normatius en evolució.
A més, mantenint-se al dia IaC plantilles, els equips poden millorar la fiabilitat de la infraestructura, minimitzar les debilitats de seguretat i aplicar polítiques de seguretat coherents en tots els entorns.
Com millora Xygeni IaC Security
A mesura que els equips adopten Infraestructura com a Codi (IaC), la seguretat ha de ser una prioritat en cada etapa. Sense mesures de seguretat adequades, les configuracions incorrectes, les filtracions de secrets i les dependències obsoletes poden provocar bretxes i violacions de compliment normatiu. Per prevenir aquests riscos, Xygeni proporciona eines de seguretat automatitzades que s'integren directament en els fluxos de treball de desenvolupament, garantint que la seguretat estigui integrada des del principi.
Afegint IaC security escaneig, monitorització en temps real i CI/CD integració, Xygeni ajuda els equips a detectar i resoldre problemes de seguretat abans que afectin els entorns de producció.
1. Automàtica IaC Security Escaneig
Les configuracions incorrectes de la infraestructura són un dels riscos de seguretat més grans en entorns de núvol. Fins i tot petits errors, com ara permisos d'emmagatzematge mal configurats, ports oberts o configuracions d'autenticació febles, poden exposar la infraestructura a atacs. Per evitar-ho, Xygeni analitza automàticament. IaC configuracions abans del desplegament.
Xygeni és compatible amb Terraform, CloudFormation, Kubernetes i Docker i comprova:
- Errors de configuració que podrien debilitar la seguretat al núvol.
- Violacions de les polítiques de seguretat que poden comportar fallades de compliment.
- Components de programari obsolets que introdueixen vulnerabilitats.
En executar anàlisis de seguretat abans de desplegar el codi, Xygeni bloqueja els canvis arriscats abans que es converteixin en amenaces. Aquest enfocament proactiu redueix els incidents de seguretat i manté la infraestructura protegida.
Consell: Integrar IaC security escanejant en CI/CD pipelineper garantir que tot el codi d'infraestructura superi les comprovacions de seguretat abans del desplegament.
2. Trobar i protegir secrets
Descobrint secrets en IaC fitxers és un dels errors de seguretat més perillosos. Les claus API codificades, les credencials del núvol i les contrasenyes de bases de dades poden ser explotades si es filtren. Per evitar-ho, Xygeni escaneja els repositoris i CI/CD pipelines per a dades sensibles abans del desplegament.
Xygeni ajuda els equips a:
- Identificar les claus API, els tokens d'accés i les claus de xifratge a IaC arxius.
- Bloqueja els secrets exposats abans que es converteixin en un risc de seguretat.
- Alerteu els equips immediatament perquè puguin eliminar i rotar les credencials compromeses.
A més, Xygeni s'integra amb solucions de gestió de secrets com AWS Secrets Manager i HashiCorp Vault, garantint que les dades sensibles s'emmagatzemin de manera segura.
Consell: No guardeu mai secrets directament a IaC fitxers. En comptes d'això, utilitzeu eines de gestió secreta segura i apliqueu l'escaneig automatitzat per detectar filtracions accidentals.
3. En temps real IaC Monitorització i detecció d'amenaces
Fins i tot després del desplegament, poden sorgir riscos de seguretat a causa de canvis inesperats, configuracions incorrectes o intents d'accés no autoritzats. És per això que la supervisió contínua és essencial. Xygeni vigila IaC entorns en temps real, detectant anomalies i amenaces de seguretat abans que s'agreugin.
Amb les capacitats de detecció d'amenaces de Xygeni, els equips poden:
- Detecta canvis inusuals en les configuracions de la infraestructura.
- Rebre alertes quan es violin les polítiques de seguretat.
- Assegureu-vos que la configuració de la infraestructura segueixi sent compatible i segura.
En supervisar proactivament la infraestructura, Xygeni ajuda els equips a detectar activitats sospitoses abans que provoquin incidents de seguretat.
Consell: configureu alertes automatitzades per notificar els equips de seguretat sempre que es detectin canvis d'alt risc a les configuracions d'infraestructura.
4. CI/CD Integració per a implementacions més segures
La seguretat no hauria d'alentir el desenvolupament. En canvi, hauria d'estar integrada directament. CI/CD pipelines, garantint que les comprovacions de seguretat es facin automàticament abans dels desplegaments. Xygeni s'integra amb GitHub, GitLab, Jenkins i CircleCI, fent que la seguretat sigui una part integral del procés de desenvolupament.
Amb Xygeni's CI/CD integració, els equips poden:
- Eviteu implementacions arriscades aplicant polítiques de seguretat en cada etapa.
- Prioritzar les vulnerabilitats en funció del nivell de risc perquè els equips solucionin primer els problemes més crítics.
- Feu un seguiment del compliment de la seguretat en tots els entorns d'infraestructura.
En integrar la seguretat en els fluxos de treball de DevOps, Xygeni garanteix que la infraestructura es mantingui segura sense alentir el desenvolupament.
Consell: Automatitzeu les comprovacions de seguretat dins de CI/CD pipelineperquè els equips puguin detectar els problemes de seguretat aviat, abans que arribin a la producció.
Per què escollir Xygeni per a IaC Security?
Escollir el dret IaC solució de seguretat és essencial per mantenir els entorns de núvol segurs i alhora mantenir fluxos de treball ràpids i eficients. Xygeni destaca perquè proporciona un enfocament basat en el risc i prioritza l'automatització per a IaC security.
Aquí teniu per què Xygeni és la millor opció per assegurar la infraestructura com a codi:
- Automatitzat IaC Security Escaneig: Detecta configuracions incorrectes, infraccions de compliment normatiu i riscos de seguretat abans del desplegament.
- Protecció de secrets: evita que els secrets codificats es filtrin a repositoris o entorns de producció.
- Continu IaC Seguiment: Proporciona visibilitat en temps real dels canvis en la infraestructura i alerta els equips sobre possibles amenaces de seguretat.
- Sense costura CI/CD Integració: Assegura que la seguretat estigui integrada en el desenvolupament pipelines sense alentir els llançaments.
- Priorització basada en el risc: Se centra en les vulnerabilitats més crítiques perquè els equips puguin solucionar primer els problemes d'alt risc.
Amb Xygeni, els equips poden automatitzar IaC security, eliminar configuracions incorrectes i protegir els entorns al núvol de les amenaces, tot sense interrompre els fluxos de treball de desenvolupament.
A punt per assegurar la teva infraestructura com a codi? Contacta amb Xygeni avui per integrar-se IaC security escanejant al vostre DevOps pipelines!

Preguntes freqüents (FAQ) sobre la infraestructura com a codi (IaC)
Quin és un exemple d'infraestructura com a codi?
Un dels exemples més comuns d'Infraestructura com a Codi (IaC) utilitza Terraform per crear i gestionar recursos al núvol. Per exemple, un equip pot escriure un script de Terraform que defineixi màquines virtuals, bases de dades i configuracions de xarxa a AWS, Azure o Google Cloud. Un cop aplicat, l'script subministra automàticament tot l'entorn, garantint que tot es mantingui coherent i repetible sense configuració manual.
Altres exemples de IaC incloure:
-Plantilles d'AWS CloudFormation per definir i aprovisionar recursos al núvol.
-Ansible playbooks per configurar servidors i automatitzar la gestió de la infraestructura.
-Fitxers YAML de Kubernetes per implementar i gestionar aplicacions en contenidors.
Per a què serveix la infraestructura com a codi?
Infraestructura com a codi (IaC) s'utilitza principalment per automatitzar, gestionar i escalar la infraestructura informàtica de manera eficient. En lloc de configurar els recursos manualment, els equips confien en IaC eines per a:
- Provisionar recursos al núvol com ara màquines virtuals, emmagatzematge i bases de dades.
- Garantir la coherència entre els diferents entorns (desenvolupament, proves i producció).
-Automatitzar les implementacions integrant-se amb CI/CD pipelines.
- Millora la seguretat aplicant comprovacions de compliment i escanejant configuracions incorrectes.
-Escalar la infraestructura dinàmicament en funció de la demanda, evitant el sobreaprovisionament o l'escassetat de recursos.
Què representa el flux de treball d'Infraestructura com a Codi?
La infraestructura com a codi (IaC) el flux de treball segueix un procés estructurat que ajuda els equips a definir, desplegar i gestionar la infraestructura de manera fiable. Normalment, el procés inclou:
- Escriure codi per definir les configuracions de la infraestructura.
-Emmagatzemar configuracions en control de versions (com ara Git) per fer un seguiment dels canvis.
- Executar comprovacions de seguretat i compliment per detectar errors de configuració aviat.
-Implementació automàtica de la infraestructura mitjançant eines com Terraform o CloudFormation.
- Monitoritzar i actualitzar contínuament els recursos per mantenir la seguretat i la coherència.
Què és Terraform en Infraestructura com a Codi?
Terraform és un dels codi obert més populars IaC eines disponibles avui dia. A diferència del provisionament manual al núvol, Terraform permet als equips definir la infraestructura com a codi i implementar-la automàticament a través de diversos proveïdors de núvol com AWS, Azure i Google Cloud.
Amb Terraform, els equips poden:
- Automatitzar el desplegament i les actualitzacions de la infraestructura.
- Utilitzar un enfocament declaratiu per definir recursos de manera eficient.
- Garantir la coherència entre diferents entorns.
Com funciona la infraestructura com a codi?
En lloc de configurar manualment la infraestructura, IaC permet als equips definir-ho mitjançant codi. Això fa que els desplegaments siguin més ràpids, fiables i repetibles.
El procés normalment implica:
-Escriure configuracions en un format llegible per màquina com ara YAML, JSON o HCL.
-Aplicació de configuracions mitjançant IaC eines com ara Terraform o CloudFormation.
- Executar anàlisis de seguretat per identificar possibles configuracions incorrectes o vulnerabilitats.
- Implementació automàtica de la infraestructura en entorns de núvol.
Com es prova la infraestructura com a codi?
Proves IaC és fonamental per garantir la seguretat, la fiabilitat i el compliment normatiu. Sense proves adequades, les configuracions incorrectes poden provocar vulnerabilitats o temps d'inactivitat.
Algunes de les millors pràctiques per a les proves inclouen:
-Anàlisi estàtica – Detectar errors de sintaxi i problemes de seguretat abans del desplegament.
-Comprovació de polítiques com a codi: garanteix que la infraestructura segueixi les directrius de compliment i seguretat.
-Proves unitàries: validar parts específiques de la configuració de la infraestructura.
-Proves d'integració: confirmar que els components de la infraestructura funcionen correctament amb les aplicacions.
La infraestructura de Docker és com a codi?
Docker no és complet IaC eina, però juga un paper en l'automatització de la infraestructura. Mentre que eines com Terraform i Ansible defineixen i gestionen la infraestructura, Docker se centra en aplicacions en contenidors.
Per als equips que treballen amb contenidors, Kubernetes i Helm proporcionen solucions d'infraestructura com a codi més avançades, que ajuden a automatitzar les implementacions a escala.
Conclusió: prepareu la vostra infraestructura per al futur amb Secure IaC
Infraestructura com a codi (IaC) està canviant la manera com es gestionen els entorns al núvol, però la seguretat ha de mantenir-se al dia. Sense proteccions fortes, les configuracions incorrectes, els secrets exposats i els components obsolets poden posar en risc els sistemes.
Per mantenir-se al dia d'aquests riscos, la seguretat ha de formar part de cada pas del procés. IaC procés. Seguir les millors pràctiques com el control de versions, les proves de seguretat automatitzades i la supervisió contínua ajuda els equips a reduir les vulnerabilitats i a mantenir la infraestructura segura.
Tanmateix, les comprovacions de seguretat manuals per si soles no són suficients. Amb les comprovacions automatitzades IaC security escaneig, detecció d'amenaces en temps real i CI/CD integració, Xygeni facilita la seguretat. En integrar la protecció directament en els fluxos de treball de desenvolupament, els equips poden implementar-ho amb confiança, sense complexitat addicional.
Amb seguretat integrada DevSecOps Des del principi, les organitzacions poden avançar més ràpidament, complir amb les normatives i reduir els riscos, tot mantenint un desenvolupament fluid i eficient.
