





Benvinguts a la darrera edició de la Resum de codi maliciós de Xygeni (edició mensual)Un cop més, el nostre equip de seguretat va analitzar la telemetria de paquets reals a través de registres públics per identificar què solen passar per alt els escàners tradicionals: codi maliciós dissenyat per integrar-se en fluxos de treball de desenvolupadors de confiança.
Durant les darreres setmanes, hem confirmat més de 260 paquets maliciosos, principalment a través de npm, amb casos addicionals que afecten PyPI, VS Code, OpenVSX i ComposerTanmateix, aquest mes no va ser només qüestió de volum.
El nostre equip de recerca va dur a terme anàlisi en profunditat de les amenaces d'alt impacte, Incloent:
Onades recurrents de programari maliciós construïdes al voltant eines internes falses, Paquets amb temàtica d'IA, mòduls de pagament i de pagament, clients d'anàlisi, components del frontend, utilitats per a desenvolupadors, Kubernetes i eines al núvol, Extensions de VS Code i OpenVSXi ràfegues de versions repetides sota les mateixes famílies de paquets.
Abús de clústers de publicació maliciosos coordinats patrons de noms de marca fiables, enterprisenoms de paquets orientats cap amunt, Fonaments de la interfície d'usuari, SDK web, exploradors de componentsi espais de noms d'estil intern dissenyat per integrar-se en el lliurament de programari real pipelines.
Aquests no eren senzills intents d'ocupació tipogràficaVan participar patrons d'abús de credencials, manipulació de la cadena de subministrament, abús repetit de l'espai de nomsi onades de publicació malicioses dissenyat per impactar en el real CI/CD pipelines i entorns de producció.
Més enllà d'aquestes investigacions, les onades recents van continuar mostrant publicació basada en automatització, inflació de versió agressiva, patrons d'impersonació d'eines internesi agrupació de paquets entre noms relacionats, juntament amb tàctiques clàssiques com ara mecanografia tipogràfica, confusió de dependènciesi exfiltració de dadesL'objectiu continua sent coherent: eludir l'heurística de confiança i comprometre silenciosament els sistemes dels desenvolupadors abans de la detecció.
Aquesta actualització mensual forma part del nostre programa continu informe de programari maliciós, on publiquem troballes validades, confirmar amenaces emergents, i proporcionar intel·ligència accionable per ajudar Equips de DevSecOps mantenir-se al capdavant de risc de la cadena de subministrament.
Per al context complet de cada paquet maliciós analitzat aquest mes, exploreu la informació completa Resum de codi maliciós.
Setmana 4: Més de 100 paquets descoberts
| Ecosistema | paquet | Data |
|---|---|---|
| npm | marcat per PA: 99.1.10 | Abril 27, 2026 |
| pipi | moonbit-locale-compat:0.2.3 | Abril 27, 2026 |
| npm | @alfa.life.mapp/app.web:99.0.13 | Abril 27, 2026 |
| npm | @sbt_gitverse/analytics-client:99.0.1 | Abril 27, 2026 |
| npm | @frengki0707/google-cloud-clone:1.33.1 | Abril 27, 2026 |
| npm | @alfa.life.mapp/app.web:99.0.14 | Abril 27, 2026 |
| npm | @tochka-ui/foundation:99.0.2 | Abril 27, 2026 |
| openvsx | arcane-spark/ubel:0.1.0 | Abril 28, 2026 |
| npm | @2011-08-19/n:99.9.9 | Abril 28, 2026 |
| npm | @frengki0707/google-cloud-clone:1.38.0 | Abril 27, 2026 |
Setmana 3: Més de 45 paquets descoberts
| Ecosistema | paquet | Data |
|---|---|---|
| npm | sn3akysnak3-test:1.1.1 | Abril 17, 2026 |
| npm | node-red-contrib-yolo-object-detection:9.1.11 | Abril 17, 2026 |
| npm | node-red-contrib-yolo-object-detection:9.1.12 | Abril 17, 2026 |
| vscode | ptah-coding-orchestra:0.2.18 | Abril 17, 2026 |
| pipi | deathstar-ai:0.19.9 | Abril 17, 2026 |
| npm | wazir-xlocaletstnpm:9.9.2 | Abril 20, 2026 |
| pipi | nom de paquet no aleatori: 0.1.12 | Abril 20, 2026 |
| npm | pocbitbarrontest:1.0.0 | Abril 20, 2026 |
| npm | ac-sasskit-internal:100.0.12 | Abril 21, 2026 |
| npm | sy-editor-v3:8.0.0 | Abril 19, 2026 |
Setmana 2: Més de 50 paquets descoberts
| Ecosistema | paquet | Data |
|---|---|---|
| npm | admin0911:1.0.23 | Abril 14, 2026 |
| npm | admin0911:1.0.47 | Abril 14, 2026 |
| npm | admin0911:1.0.59 | Abril 14, 2026 |
| npm | @searchos/bot-proxy:0.1.4 | Abril 10, 2026 |
| npm | baidu-ti:1.0.0 | Abril 10, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.1 | Abril 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.3 | Abril 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.4 | Abril 11, 2026 |
| npm | @genoma-ui/components:99.99.2 | Abril 11, 2026 |
| npm | paysafe-payments-sdk-common:99.0.0 | Abril 13, 2026 |
Setmana 1: Més de 45 paquets descoberts
| Ecosistema | paquet | Data |
|---|---|---|
| npm | strapi-plugin-finseven:3.6.8 | Abril 08, 2026 |
| npm | romi-bot:0.1.6 | Abril 03, 2026 |
| npm | romi-bot:0.1.5 | Abril 03, 2026 |
| npm | una traducció: 99.0.0 | Abril 03, 2026 |
| npm | okx-data:9999.1.0 | Abril 03, 2026 |
| npm | okxglobal:9999.1.0 | Abril 03, 2026 |
| npm | ajudants-d'entorn-sense-server:1.0.1 | Abril 03, 2026 |
| npm | ajudants-d'entorn-sense-server:1.0.5 | Abril 03, 2026 |
| npm | ajudants-d'entorn-sense-server:1.0.6 | Abril 03, 2026 |
| npm | coviu-client:9.9.9 | Abril 04, 2026 |
Protegiu les vostres dependències de codi obert contra vulnerabilitats i codi maliciós
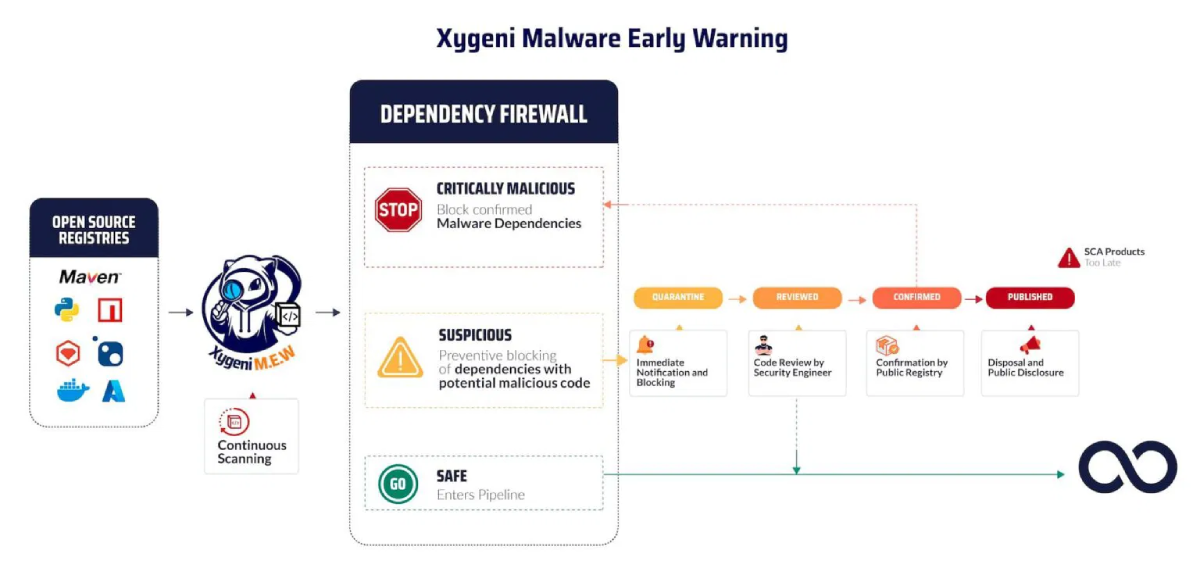
El programari maliciós ja no és només un risc teòric, sinó que ja s'amaga en paquets públics. Amb Detecció precoç de programari maliciós de Xygeni, podeu reduir l'exposició detectant amenaces tan bon punt es publiquin, abans que arribin al vostre pipeline.
El nostre motor d'escaneig i priorització en temps real supervisa contínuament els registres públics com ara npm i PyPI. Els paquets maliciosos es bloquegen, es marquen i es classifiquen en funció del seu impacte, de manera que sabeu exactament què cal solucionar i quan. Tant si es tracta d'errors tipogràfics, confusió de dependències o robatoris de credencials, ajudem el vostre equip a mantenir-se al capdavant.
Si voleu una visibilitat completa de les troballes setmanals i mensuals, consulteu la informació completa Resum de codi maliciós.
Mantingueu-vos segurs. Mantingueu-vos ràpids. Mantingueu el control amb Xygeni.