





Els desenvolupadors avui dia depenen en gran mesura de programari de codi obert per crear aplicacions més ràpides i innovadores. Tanmateix, programari de codi obert, que explica fins al 90% de les bases de codi modernes, és cada cop més objectiu dels ciberdelinqüentsEn conseqüència, amenaces com el programari maliciós de codi obert són més comunes que mai, infiltrant dependències i exposant projectes a vulnerabilitatsPer això, l'anàlisi de programari maliciós ha passat de ser opcional a absolutament essencial. Aprofitant eines avançades d'anàlisi de programari maliciós, els desenvolupadors poden identificar i neutralitzar ràpidament el codi maliciós, protegint així les seves aplicacions i mantenint la confiança dels usuaris.
En aquesta guia, explorarem el procés d'anàlisi de programari maliciós per a programari de codi obert i destacarem els avantatges d'utilitzar eines d'anàlisi de programari maliciós.
Què és l'anàlisi de programari maliciós per a programari de codi obert?
Començar, anàlisi de programari maliciós vol dir mirar de prop programari nociu a entendre què fa, d'on prové i com podria causar danysPer al programari de codi obert, això implica revisar acuradament cada biblioteca, dependència i paquet per trobar perills ocults.
Donat l'ús creixent de components de codi obert, amenaces com ara confusió de dependències i aturar-se en una posició de typo han sorgit com a riscos greus. Com a resultat, l'ús d'eines d'anàlisi de programari maliciós per identificar i abordar el programari maliciós de codi obert s'ha convertit en fonamental per assegurar els projectes de programari moderns.
Hi ha dos mètodes principals per dur a terme l'anàlisi de programari maliciós:
- Anàlisi estàtica: Aquest mètode inspecciona el codi sense executar-lo, centrant-se en la identificació de patrons maliciosos o scripts sospitosos.
- Anàlisi dinàmica: Aquest mètode consisteix a executar el codi en un entorn virtual per observar el seu comportament en temps real.
Combinant aquests enfocaments, les organitzacions obtenen un comprensió més profunda de les possibles amenaces i estan més ben equipats per mitigar-les.
El procés d'anàlisi de programari maliciós per a programari de codi obert
L' procés d'anàlisi de programari maliciós normalment inclou els següents passos:
- Recopila la dependència: Per començar, reuniu les biblioteques o paquets que se sospiten que contenen programari maliciós de codi obert.
- Anàlisi estàtica: A continuació, inspeccioneu el codi per detectar patrons sospitosos, portes del darrere o operacions ofuscades.
- Anàlisi dinàmica: Després, executa el codi en un entorn virtual per observar el seu comportament en temps real.
- Aplicar enginyeria inversa a les amenaces complexes: Per a una comprensió més profunda, utilitzeu inversió manual de codi tècniques per descobrir tàctiques avançades de programari maliciós.
- Documentar i mitigar: Finalment, registreu totes les troballes i apliqueu les correccions adequades per prevenir riscos futurs.
Seguint aquests passos, les organitzacions poden abordar proactivament les vulnerabilitats i protegir els seus projectes contra programari maliciós de codi obert.
Beneficis de les eines d'anàlisi de programari maliciós
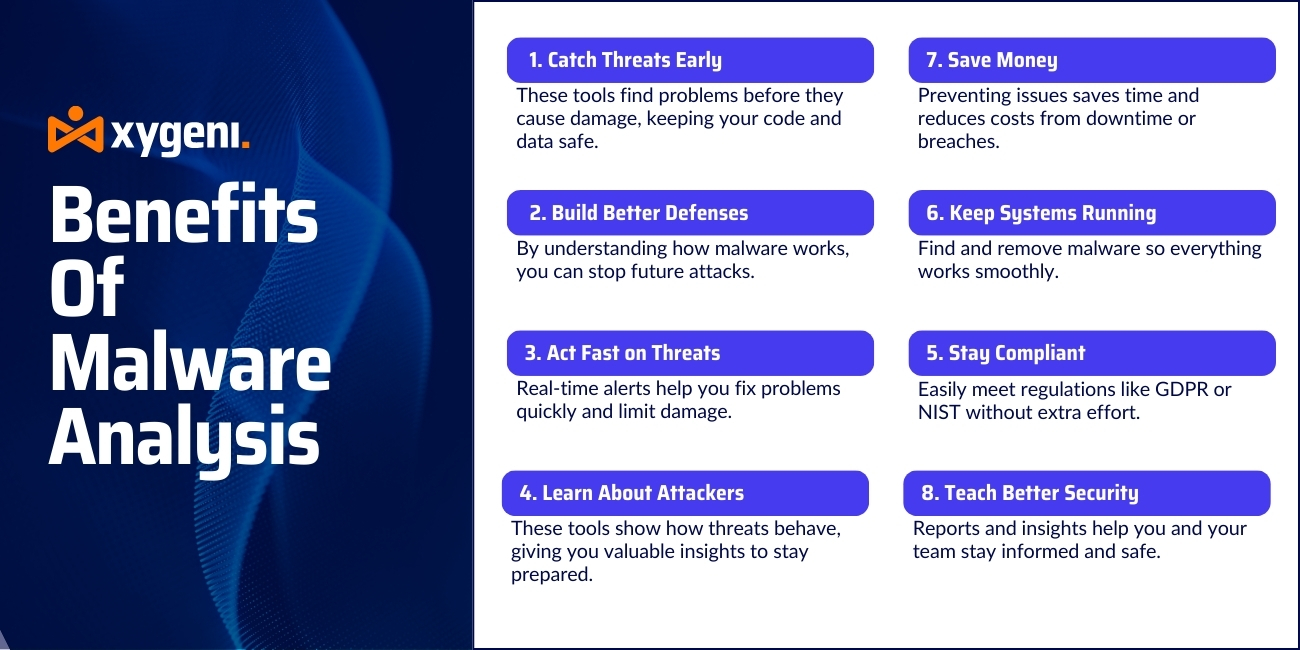
Les eines d'anàlisi de programari maliciós ofereixen una sèrie d'avantatges, però les següents destaquen com les més importants per assegurar els vostres sistemes i protegir les vostres dades:
Millor identificació d'amenaces
En primer lloc, les eines d'anàlisi de programari maliciós excel·leixen a l'hora d'identificar amenaces de manera precoç. Mitjançant l'ús d'anàlisis estàtiques i dinàmices, descobreixen patrons i comportaments maliciosos ràpidament. Això garanteix que les vulnerabilitats es detectin abans que puguin causar danys.
Defensa Proactiva
A més, aquestes eines permeten a les organitzacions construir defenses més fortes entenent com funciona el programari maliciós. Aquest enfocament proactiu ajuda a prevenir futurs atacs, incloses amenaces avançades com ara vulnerabilitats de dia zero.
Resposta a incidents més forta
A més, la informació en temps real de les eines d'anàlisi de programari maliciós permet respostes més ràpides i efectives als incidents. Això minimitza els danys i garanteix que els sistemes crítics es restaurin ràpidament.
Intel·ligència d'amenaça millorada
En examinar el programari maliciós en profunditat, aquestes eines proporcionen informació valuosa sobre els actors, les tècniques i les tàctiques d'amenaces. Aquesta intel·ligència no només protegeix els vostres sistemes, sinó que també us ajuda a preparar-vos per a amenaces similars en el futur.
Integritat del sistema millorada
Finalment, les eines d'anàlisi de programari maliciós mantenen els vostres sistemes funcionant sense problemes detectant i eliminant codi maliciós, garantint la fiabilitat i la disponibilitat de les aplicacions crítiques.
Com el producte d'alerta primerenca de Xygeni millora la seguretat de codi obert
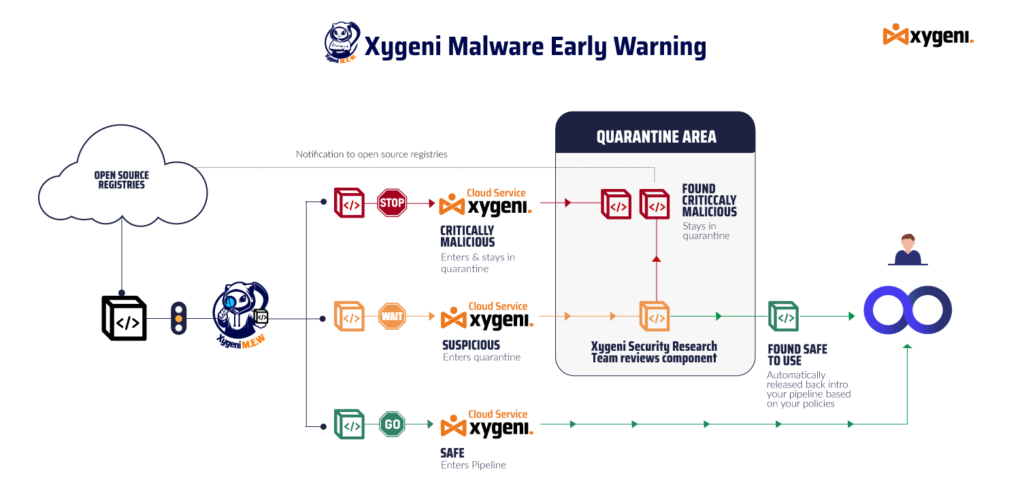
Producte d'alerta primerenca de Xygeni està dissenyat específicament per protegir el programari de codi obert abordant les vulnerabilitats de manera proactiva. Funciona així:
- Seguiment continu: Fa un seguiment dels registres públics a la recerca de paquets maliciosos i els bloqueja immediatament, protegint el programari de les amenaces en temps real.
- Correccions automatitzades: Aplicant pegats o posant en quarantena les amenaces automàticament, Xygeni estalvia al teu equip temps i esforços valuosos.
- Coneixements complets: Proporciona informes detallats sobre les vulnerabilitats identificades, ajudant els equips a prioritzar i solucionar els problemes crítics de manera eficaç.
- Integració d'amenaces globals: Xygeni enriqueix la seva anàlisi amb dades de bases de dades globals, millorant la detecció i la resposta a programari maliciós.
Amb aquestes característiques, Xygeni ofereix una solució inigualable per protegir la vostra cadena de subministrament de programari contra... programari maliciós de codi obert.
Per què els desenvolupadors necessiten anàlisis de programari maliciós tant estàtiques com dinàmiques
Quan es tracta d'analitzar programari de codi obert, ni l'anàlisi estàtica ni la dinàmica per si soles són suficients. En canvi, la combinació de les dues garanteix un enfocament integral per identificar i abordar les vulnerabilitats.
Per exemple:
- Anàlisi estàtica destaca per identificar amenaces basades en signatures, cosa que el fa ideal per a l'escaneig preventiu.
- Anàlisi dinàmica, d'altra banda, descobreix riscos basats en el comportament que els mètodes estàtics podrien passar per alt.
Ús eines d'anàlisi de programari maliciós que integren ambdós mètodes permet als desenvolupadors protegir els seus projectes contra una gamma més àmplia d'amenaces.
Creació de programari segur: el vostre següent pas
Com a desenvolupadors, sabem quant impulsa el programari de codi obert la innovació i accelera el desenvolupament. Tanmateix, un gran poder comporta una gran responsabilitat: el programari maliciós de codi obert és una amenaça creixent i ignorar-lo ja no és una opció. És per això que integrar eines d'anàlisi de programari maliciós al vostre flux de treball és revolucionari.
Pensa-hi: si abordes les vulnerabilitats de manera proactiva, no només protegeixes el teu codi, sinó que també protegeixes els teus usuaris i et guanyes la seva confiança. Eines com el producte d'alerta anticipada de Xygeni ho faciliten automatitzant les tasques difícils, de manera que et pots centrar en allò que importa: crear un programari excel·lent.
La seguretat no ha de frenar-te. Amb les eines adequades, fins i tot pot accelerar les coses evitant que els problemes es converteixin en una bola de neu i costosos problemes. Aleshores, per què esperar? Programeu una demostració avui i descobreix com Xygeni et pot ajudar a enviar programari segur amb confiança.
Voleu aprofundir més? Mireu el nostre Episodi de xerrada no oberta de SafeDev sobre l'evolució dels atacs de programari maliciós de codi obert
Coneix-los més i la necessitat d'estratègies proactives per protegir el desenvolupament i el lliurament de programari!