
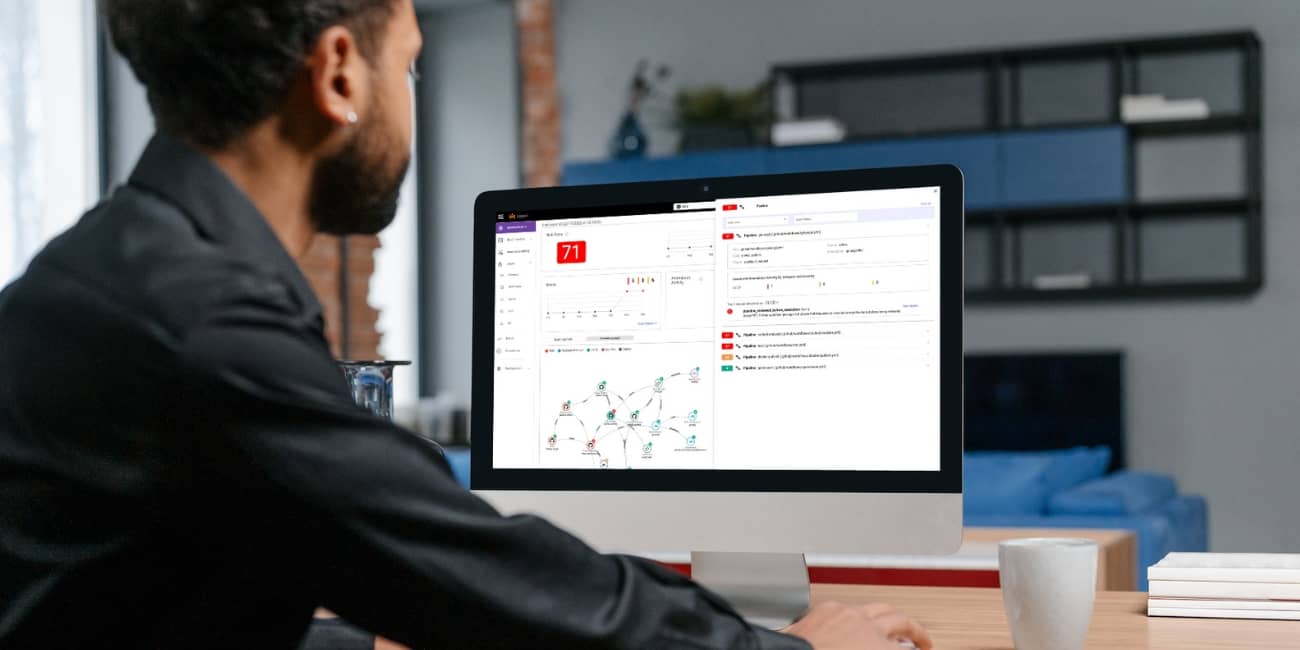






Dominar la visualització de la cadena de subministrament de programari: millorar la seguretat i augmentar l'eficiència
Taula de continguts
Aprofundeix en els conceptes bàsics de visualització i mapatge de la cadena de subministrament de programari en aquesta guia completa. Descobreix com aquestes estratègies crucials augmenten la seguretat i l'eficiència operativa en el desenvolupament de programari. Aprèn sobre les eines i pràctiques més recents en mapatge de la cadena de subministrament, DevSecOps i gestió de programari de codi obert per a un cicle de vida del programari robust i optimitzat.
Embarcant-se en un viatge de visualització: el què i el per què
Imagineu-vos que esteu navegant per un laberint complex amb innombrables camins, portes ocultes i trampes imprevistes. Aquest escenari no és només el somni d'un entusiasta dels trencaclosques; és una realitat quotidiana per als equips de desenvolupament de programari que gestionen cadenes de subministrament complexes. En el món del desenvolupament de programari, el laberint és la vostra cadena de subministrament de programari, i hi ha molt en joc, des de bretxes de seguretat fins a ineficiències operatives.
Però, què passaria si tinguéssiu un mapa i una vista de mapa d'aquest laberint? Cartografiar i visualitzar la vostra cadena de subministrament de programari no es tracta només de dibuixar línies i punts; es tracta de revelar les connexions ocultes, exposar els riscos potencials i descobrir les vies més eficients per als vostres projectes.
En els paràgrafs següents, aprofundim en el paper vital de cartografiar i visualitzar la vostra cadena de subministrament de programari. Amb informació de líders de la indústria i exemples del món real, apreneu com aquestes pràctiques milloren la seguretat i optimitzen l'eficiència, garantint que el vostre procés de desenvolupament de programari sigui segur i reeixit. Embarquem-nos en un viatge per transformar la manera com veieu i gestioneu la vostra cadena de subministrament de programari, convertint la complexitat en claredat i els reptes en oportunitats.
Desmitificant el laberint: el paper crític de la visualització
L'Institut Nacional de Standards i Tecnologia (NIST) subratlla un aspecte crític de la ciberseguretat moderna: una vívida, mapa detallat de la vostra cadena de subministrament de programariNo és només una subtilesa tècnica; és una pedra angular de la vostra estratègia de defensa. La complexitat i l'opacitat de les cadenes de subministrament de programari (SSC) plantegen reptes de seguretat importants, especialment en els aspectes d'inventari i descobriment.
Navegant per la boira: Descobrint els reptes de la visibilitat
Imagineu-vos navegar per un paisatge ple de boira. Això és el que s'ha d'abordar Software Supply Chain Security (SSCS) se sent com quan la visibilitat s'esvaeix en el fons, enfosquida per la complexitat cada cop més gran de SDLC ecosistemes. Segons un estudi Segons la Cloud Native Computing Foundation, la majoria dels tecnòlegs informen que s'enfronten a una complexitat informàtica sense precedents, que crea una quantitat substancial de soroll de dades.
Aquesta complexitat dificulta el seguiment de la infinitat de components implicats en un projecte de programari, cosa que dificulta la identificació de problemes de configuració i permisos i possibles vulnerabilitats de seguretat. Les organitzacions necessiten una visió clara de tota la cadena de subministrament de programari per assegurar les seves aplicacions de manera eficaç.
Les organitzacions s'enfronten a les següents complexitats i obstacles quan intenten protegir els seus CI/CD seguretat:
- Dificultat en un inventari precís: Inventariar amb precisió tots els components d'una cadena de subministrament de programari és com buscar agulles en un paller. Tal com informa la Linux Foundation, la cadena de subministrament d'una aplicació de programari mitjana és tan complexa que la majoria de les organitzacions necessiten una comprensió més clara dels diversos elements que constitueixen els seus ecosistemes de programari. Aquesta manca de coneixement representa un obstacle important per assegurar la cadena de subministrament de manera eficaç..
- Reptes en el descobriment d'amenaces: Descobrir vulnerabilitats dins de la cadena de subministrament de programari és hercúli. Amb noves amenaces que sorgeixen diàriament, mantenir-se al dia amb possibles bretxes de seguretat requereix vigilància i capacitats tecnològiques avançades. La naturalesa en constant evolució d'aquestes amenaces significa que sovint cal millorar els mètodes tradicionals de detecció de vulnerabilitats..
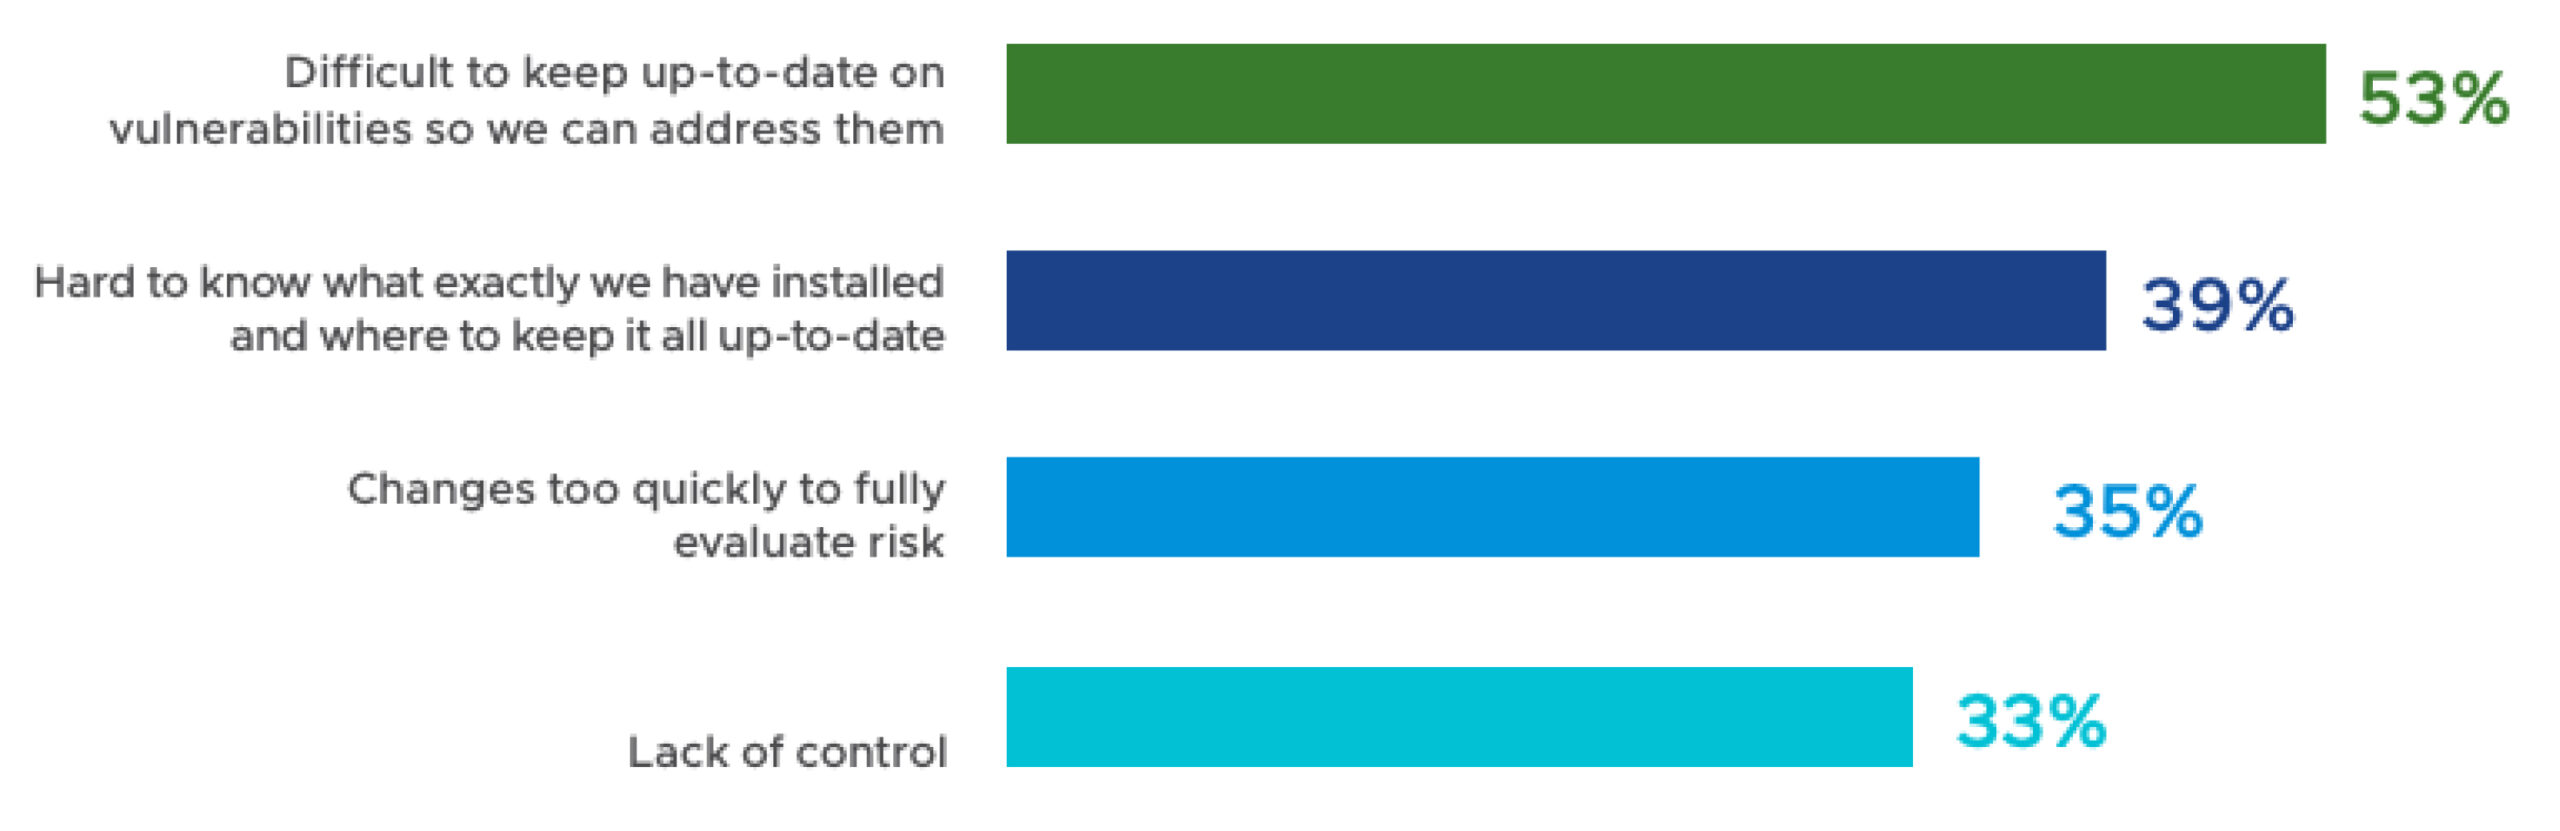
- Navegació pels components de codi obert i de tercers: L'ús extensiu de components de codi obert i de tercers en el desenvolupament de programari modern introdueix una altra capa de complexitat. Si bé aquests components acceleren el desenvolupament i ofereixen àmplies funcionalitats, també introdueixen riscos desconeguts. El 2020 "Open Source Security L'informe "Anàlisi de Riscos" destaca que el 75% de les bases de codi contenen vulnerabilitats de codi obert, cosa que subratlla la necessitat de mesures de seguretat estrictes. Tastlogini monitoritzar contínuament aquestes dependències per detectar nous riscos és crucial i aclaparador.
Preocupacions sobre els riscos de seguretat del programari de codi obert implementat
Il·luminant els racons foscos: seguretat a través de la visibilitat
El repte de la visibilitat s'agreuja per la incapacitat dels equips de DevSecOps per prioritzar les accions. Els darrers informes destaquen que molts enginyers se senten desbordats pel gran volum de dades i la quantitat de possibles vulnerabilitats als seus sistemes. Aquesta sobrecàrrega sovint condueix a una paràlisi de l'acció, on els equips no poden distingir entre vulnerabilitats crítiques i menys crítiques que requereixen atenció immediata.La manca de priorització no només dificulta els esforços de remediació oportuns, sinó que també drena recursos i dificulta la capacitat de resposta general dels equips de TI.
Aquests dos reptes –la manca de visibilitat i la dificultat per prioritzar– estan interrelacionats i sovint s'alimenten. La visibilitat limitada de tota la pila tecnològica dificulta la comprensió de quins elements de la cadena de subministrament de programari estan en risc. Alhora, la incapacitat de prioritzar les accions pot ser el resultat d'aquesta manca de claredat i contribuir-hi.
Junts, formen un obstacle important per a una adequada software supply chain security, subratllant la necessitat de solucions per eliminar el soroll i proporcionar informació clara i pràctica.
Aclarint el camí: optimització de les operacions amb una visió clara
Si aneu més enllà de l'àmbit de la seguretat, descobrireu que visualitzar la vostra cadena de subministrament fa més que protegir: és com encendre un llum en una habitació fosca, revelant els camins més ràpids i eficients a través de les vostres operacions. Dóna als equips una vista panoràmica de l'ecosistema de desenvolupament, cosa que els permet identificar actius redundants i elements sense manteniment. Aquesta claredat és particularment beneficiosa en projectes a gran escala on s'entrellacen múltiples unitats i components.
Perspectives estratègiques: eines i tècniques per a una millor visibilitat
Imagineu-vos tenir una visió de raigs X per a la vostra cadena de subministrament de programari. És més que simplement veure les peces; es tracta de percebre les connexions ocultes i complexes, transformant-les en un mosaic de comprensió i acció. Algunes estratègies i metodologies específiques, juntament amb el paper de les eines automatitzades, que poden millorar significativament la visibilitat de les cadenes de subministrament de programari són:
Implementació d'eines completes de mapatge d'actius
Per començar, considereu la possibilitat d'implementar eines que ofereixin una visió detallada de cada component de la cadena de subministrament. Això inclou el mapeig de dependències de tercers, biblioteques de codi obert i tots els components. CI/CD pipeline pas
Aquestes eines es poden integrar perfectament en la integració contínua/desplegament continu (CI/CD) pipelines, permetent el seguiment i la gestió continus dels components de programari a mesura que avancen per les diverses etapes de desenvolupament i desplegament.
Com a resultat, les operacions es simplifiquen més i l'eficiència millora, ja que els equips poden garantir que només els components segurs i actualitzats formin part del producte final.
Paper de la gestió automatitzada d'inventaris
En les configuracions tradicionals, mantenir un inventari actualitzat de tots els components de programari, incloses les dependències de tercers i les biblioteques de codi obert, és una tasca que requereix molt de temps i és propensa a errors.
Els sistemes automatitzats de gestió d'inventari són fonamentals en aquesta recerca de visibilitat. Estan dissenyats per catalogar i fer un seguiment meticulós de cada component de la cadena de subministrament de programari. Imagineu-vos un sistema que actualitzi i registri automàticament cada nova dependència o canvi en els actius de programari: això és el que ofereixen els sistemes automatitzats de gestió d'inventari.
L'automatització redueix significativament l'esforç manual necessari per al seguiment i l'actualització de l'inventari, garantint que cap component passi desapercebut. Aquest procés és crucial per identificar possibles vulnerabilitats que d'altra manera podrien passar per alt en una auditoria manual.
Visualització i Dashboard Eines per a la claredat i la comunicació
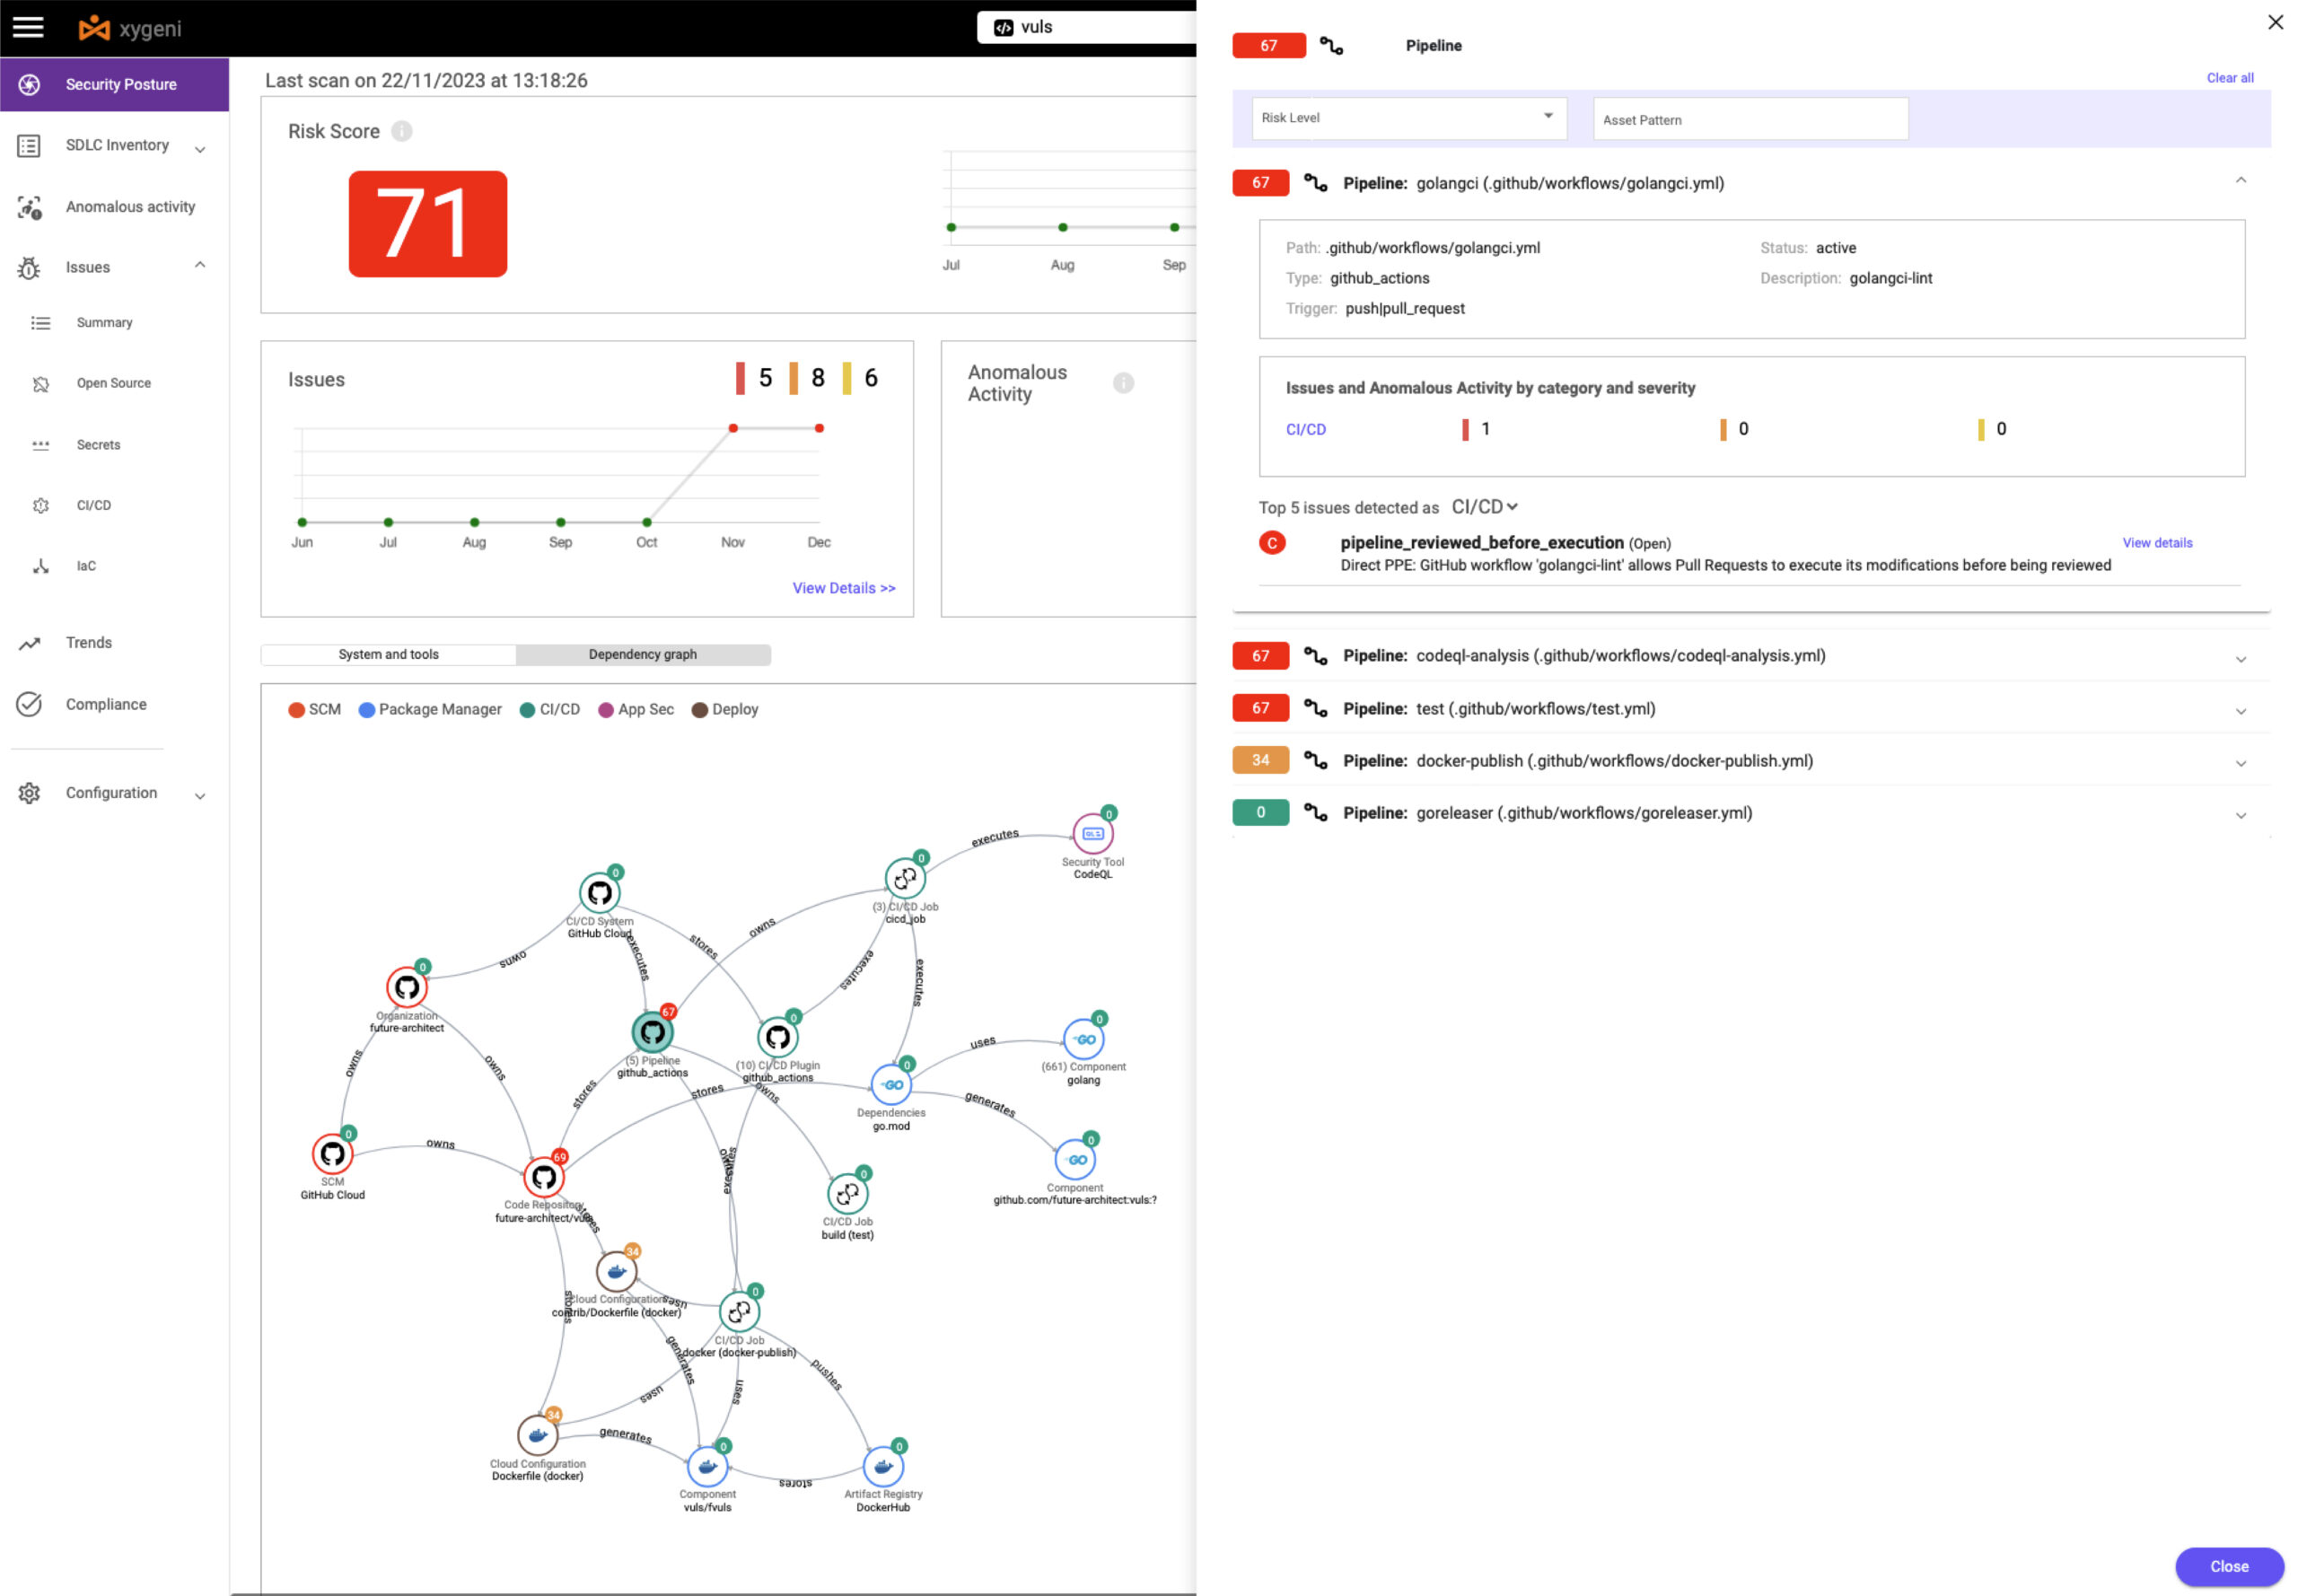
La visualització no només consisteix a veure; sinó a comprendre. Eines com Xygeni proporcionen una visualització interactiva de tota la cadena de subministrament, permetent a les organitzacions veure la imatge completa del seu procés de desenvolupament de programari.
SDLC inventari dashboardtransformar la complexa xarxa de la cadena de subministrament de programari en una representació gràfica clara que millori la comprensió i fomenti la comunicació entre els membres de l'equip, permetent un enfocament col·laboratiu per a la gestió de la cadena de subministrament de programari.
La interfície centralitzada per supervisar l'estat de salut i seguretat de cada component simplifica les operacions identificant ràpidament la redundància i els elements obsolets i sense manteniment que poden dificultar l'eficiència o plantejar riscos de seguretat.
Tècniques de priorització en DevSecOps
La capacitat de prioritzar accions de manera efectiva, especialment a l'hora d'abordar vulnerabilitats crítiques, és una habilitat que diferencia els equips proactius dels reactius. La priorització en aquest context no consisteix només a marcar tasques d'una llista; es tracta d'identificar estratègicament quines accions tindran un impacte significatiu en la seguretat i l'eficiència del procés de desenvolupament de programari. Algunes tècniques i marcs de treball que poden ajudar els equips de DevSecOps són:
Priorització de vulnerabilitats basada en el risc
Un enfocament fonamental en DevSecOps és la priorització de vulnerabilitats basada en el risc. Aquest enfocament implica avaluar cada vulnerabilitat en funció del seu impacte potencial i la probabilitat d'explotació. Eines com les que ofereix Xygeni poden automatitzar aquesta avaluació, utilitzant algoritmes avançats per analitzar les vulnerabilitats en el context de l'entorn específic de l'organització.
Aquest mètode garanteix que les vulnerabilitats que representen el risc més significatiu per a l'aplicació i l'organització s'abordin primer, assignant recursos de manera més eficaç i reduint la finestra d'oportunitat per a l'explotació.
Implementació del CVSS i altres marcs de treball
El Sistema Comú de Puntuació de Vulnerabilitats (CVSS) ofereix una standardmarc de treball itzat per avaluar la gravetat de les vulnerabilitats. En adoptar aquest marc de treball, els equips de DevSecOps obtenen un llenguatge comú i una comprensió de la gravetat de les diferents amenaces i vulnerabilitats. Considerar marcs de treball addicionals, com ara el Sistema de Puntuació de Predicció d'Exploits (EPSS), pot millorar significativament aquest enfocament. L'EPSS prediu la probabilitat d'explotar una vulnerabilitat, proporcionant una dimensió prospectiva a la gestió de vulnerabilitats.
La integració de Xygeni amb CVSS, augmentada per les dades d'EPSS, facilita un enfocament més dinàmic i predictiu per a la priorització de vulnerabilitats. Aquesta combinació permet una avaluació objectiva que considera la gravetat i l'explotabilitat de les vulnerabilitats, garantint que la priorització es basi en el potencial de risc actual i futur.
Adopció d'un enfocament de Majúscules a l'esquerra i altres bones pràctiques
Un enfocament de "desplaçament a l'esquerra" en el desenvolupament de programari emfatitza la integració de la seguretat al principi de la SDLCAquest enfocament garanteix que les proves i comprovacions de seguretat formin part del procés de desenvolupament. En prioritzar la seguretat des del principi, els equips poden evitar que moltes vulnerabilitats arribin al producte final, reduint significativament la càrrega en les etapes posteriors de la gestió de vulnerabilitats.
Un enfocament de desplaçament a l'esquerra condueix naturalment a un conjunt de bones pràctiques que no només complementen la naturalesa proactiva de la metodologia de desplaçament a l'esquerra, sinó que també reforcen la postura de seguretat general durant tot el cicle de vida del desenvolupament de programari:
- Col·laboratiu Decisfabricació d'ionsFomentar la col·laboració entre els equips de desenvolupament, operacions i seguretat per garantir una visió holística de les vulnerabilitats i el seu impacte.
- Aprenentatge i Adaptació ContinuaMantenir-se al dia de les darreres tendències en seguretat i adaptar les estratègies de priorització en conseqüència.
El valor de l'observabilitat millorada en la gestió de la cadena de subministrament de programari
L'inventari i l'observabilitat de la cadena de subministrament de programari no són un luxe sinó una necessitat en el món actual del desenvolupament de programari. Permeten a les organitzacions protegir-se contra amenaces cibernètiques sofisticades, optimitzar les operacions i millorar la col·laboració entre diversos departaments. Aquest marc d'observabilitat integral aporta valor a les organitzacions des de diverses perspectives:
Postura de seguretat millorada des del principi fins a l'execució
En primer lloc, l'observabilitat de pila completa amb Xygeni reforça fonamentalment la seguretat de les aplicacions durant tot el cicle de vida del programari. Analitza els senyals de seguretat en totes les fases de desenvolupament i desplegament de programari, millorant significativament la gestió de vulnerabilitats i l'aplicació dels controls de seguretat. Aquest enfocament proactiu permet a les organitzacions identificar i rectificar les bretxes de cobertura de seguretat, automatitzar SDLC seguretat guardrailsi protegir contra les amenaces emergents de la cadena de subministrament de programari, reduint així notablement el risc de les aplicacions.
Aconseguir una reducció ràpida del risc i millorar la sinergia departamental
La millora de la visibilitat i la cobertura de seguretat a totes les aplicacions, pipelines, i els equips que ofereixen eines com Xygeni condueixen a una ràpida reducció de riscos. Seguretat automatitzada guardrails minimitzar la finestra d'exposició. A més, la representació gràfica millorada i les vistes holístiques fomenten una reducció de la fricció entre els departaments. Una millor comunicació i comprensió entre els equips de desenvolupament, operacions i seguretat faciliten un entorn de treball més col·laboratiu i cohesionat.
Optimització operativa i eficiència de costos
A més, l'adopció de l'observabilitat de pila completa optimitza les operacions empresarials i impulsa l'eficiència de costos. L'automatització proporciona a les organitzacions una reducció substancial del temps i els recursos dedicats a descobrir i prioritzar tasques, amb informes que indiquen una disminució de més del 65% en el temps dedicat a aquestes tasques i que els equips de seguretat són un 40% més productius. Aquestes eficiències redueixen els costos operatius i alliberen recursos valuosos per a altres iniciatives estratègiques.
mirant cap al futur
La integració de la IA i l'aprenentatge automàtic en les eines de gestió de la cadena de subministrament de programari probablement esdevindrà més prevalent a mesura que mirem cap al futur. Aquestes tecnologies prometen coneixements encara més amplis, anàlisi predictiva i capacitats d'automatització, millorant encara més la capacitat de gestionar ecosistemes de programari complexos.
El paper de Xygeni
Plataformes com Xygeni estan a l'avantguarda d'aquesta evolució, oferint eines i solucions que aborden els reptes actuals i s'adapten a les tendències futures. El seu paper en la transformació de la manera com les organitzacions aborden la gestió de la cadena de subministrament de programari és innegable, des de la millora de la seguretat i el compliment fins a l'augment de l'eficiència i l'agilitat operatives.
Interacciona amb la teva cadena de subministrament de programari com mai abans
Esteu preparats per transformar la manera com gestioneu la vostra cadena de subministrament de programari? És hora de superar els reptes de la visibilitat i la complexitat. Aprofiteu el poder de les eines de mapatge i visualització per assegurar el vostre ecosistema de programari, optimitzar els vostres processos i mantenir-vos al capdavant en un món digital en ràpida evolució.
🔍 Descobrir i implementarExploreu les eines i estratègies que es discuteixen en aquesta guia. Quines s'adapten a les vostres necessitats actuals? Comenceu a poc a poc si cal, però comenceu ara. Cada pas cap a una millor visualització és un pas cap a una major seguretat i eficiència.
💡 Comparteix les teves estadístiquesHeu tingut experiències amb la visualització de la cadena de subministrament de programari? Què ha funcionat i què no? Les vostres històries poden il·lustrar altres membres de la comunitat. Comenteu a continuació o poseu-vos en contacte amb nosaltres; comencem una conversa que importi.
???? Mantingueu-vos al davantEl món del desenvolupament de programari està en constant canvi. No et quedis enrere. Subscriu-te al nostre butlletí per rebre les últimes notícies, tendències i actualitzacions sobre la gestió de la cadena de subministrament de programari. Mantén-te informat, segur i eficient.
El vostre viatge cap a un procés de desenvolupament de programari més clar, segur i eficient comença avui. Feu el primer pas. Tracem junts un camí cap a l'èxit.
Mireu la nostra demostració en vídeo
