







El codi obert sempre és una bona idea, al cap i a la fi, és la manera com construïm, col·laborem i innovem, oi? Des dels frameworks fins a les eines de CI, el codi obert impulsa el programari que lliurem cada dia. Però quan es tracta de seguretat, el codi obert sempre és la millor opció? Prenguem l'escaneig de vulnerabilitats, per exemple. Utilitzant un programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat sembla l'elecció òbviaÉs gratuït, flexible i s'integra fàcilment al teu pipelineL'apel·lació és clara però, és suficient per assegurar realment els vostres fluxos de treball DevOps, de punta a punta?
Desglossem-ho.
Anàlisi estàtica de codi amb eines de codi obert: és suficient?
Exemple: bandit (OpenStack)
Bandit és un escàner de vulnerabilitats de programari de codi obert lleuger centrat en el codi Python. Ajuda a detectar problemes de seguretat comuns com ara contrasenyes codificades, crides de funcions insegures i importacions de risc. Tot i que és fàcil d'utilitzar, cal tenir en compte diverses limitacions:
- Només admet Python, cosa que limita una adopció més àmplia.
- Realitza comprovacions línia per línia, no anàlisis de contaminació profunda ni de flux de dades.
- Li falta orientació sobre priorització, filtratge o correcció.
En resum, mentre que Bandit és útil com a eina inicial, els equips que escalen els seus DevSecOps pipelines es trobarà ràpidament amb les seves restriccions.
Escaneig de dependències: alertes sense context
Exemple: Comprovació de dependències d'OWASP
Molts equips de desenvolupament confien en aquesta eina per escanejar les seves biblioteques de tercers a la recerca de CVE conegudes. Tanmateix, aquest escàner de vulnerabilitats de programari de codi obert introdueix diverses limitacions clau:
- Dependència de canals de vulnerabilitats retardats com ara NVD.
- No hi ha distinció entre rutes de codi explotables i no utilitzades.
- Sortida plana que no té ajuda per prioritzar o solucionar.
Com a resultat, molts equips que utilitzen aquest escàner de vulnerabilitats acaben desbordats per alertes que no reflecteixen un risc real.
Detecció de secrets: reactiva en lloc de preventiva
Exemple: Gitleaks
Gitleaks escaneja els repositoris de Git per trobar secrets codificats. És àmpliament adoptat i ràpid, però encara reactiu:
- Només alerta després que els secrets ja siguin committed.
- Els falsos positius dificulten la gestió d'alertes.
- No supervisa el temps d'execució ni pipeline secrets.
Tot i ser un escàner de vulnerabilitats de codi obert i fiable, no pot proporcionar la cobertura proactiva que exigeixen els entorns DevOps moderns.
SBOM Creació: Llistes sense estratègia
Exemple: Syft (Àncora)
Els equips de seguretat utilitzen eines com Syft per generar llista de materials de programari (SBOMs) i fer un seguiment de components de tercers. Els fluxos de treball regulats sovint depenen d'aquestes eines per complir els requisits de compliment normatiu. Tanmateix, encara presenten diverses limitacions clau.
Per exemple, SBOMEls components són estàtics i no reflecteixen els canvis durant el desplegament. A més, no indiquen quins components representen un risc real o la gravetat de l'exposició. A més, aquestes eines sovint estan desconnectades dels sistemes moderns. CI/CD processos, cosa que els fa menys eficaços en entorns DevOps dinàmics.
Com a resultat, fins i tot un escàner de vulnerabilitats de programari de codi obert ben considerat pot quedar-se curt a l'hora d'ajudar els equips a prioritzar les amenaces, actuar ràpidament o demostrar un compliment continu.
Programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat: què cobreix i què passa per alt
A tot el sector, els equips confien en aquests escàners per donar suport CI/CD, estratègies de desplaçament a l'esquerra i detecció precoç de vulnerabilitats. Un típic escàner de vulnerabilitats de programari de codi obert utilitzat en ciberseguretat s'encarrega de tasques com:
- Anàlisi del codi font per a patrons insegurs.
- Comprovació de dependències per a CVE conegudes.
- Escaneig de secrets exposats en el control de versions.
- Generació SBOMs per a llicències i inventari.
Tanmateix, quan s'utilitzen de manera aïllada, aquestes eines deixen buits. Sovint manquen d'integració, monitorització en temps real, priorització o alineació amb el risc empresarial. En canvi, les plataformes unificades ofereixen una protecció més rica i pràctica.
Per què Xygeni és l'alternativa més intel·ligent a qualsevol escàner de vulnerabilitats de codi obert
En lloc de gestionar cinc eines separades, què passaria si poguéssiu reforçar la vostra postura de seguretat mitjançant una única plataforma integrada?
Xígeni substitueix el mosaic fragmentat d'eines de codi obert per una solució unificada i fàcil d'utilitzar per a desenvolupadors. A diferència de fer malabarismes amb múltiples escàners de codi, dependències, secrets i SBOMs, Xygeni ofereix tot el que necessiteu en un sol lloc.
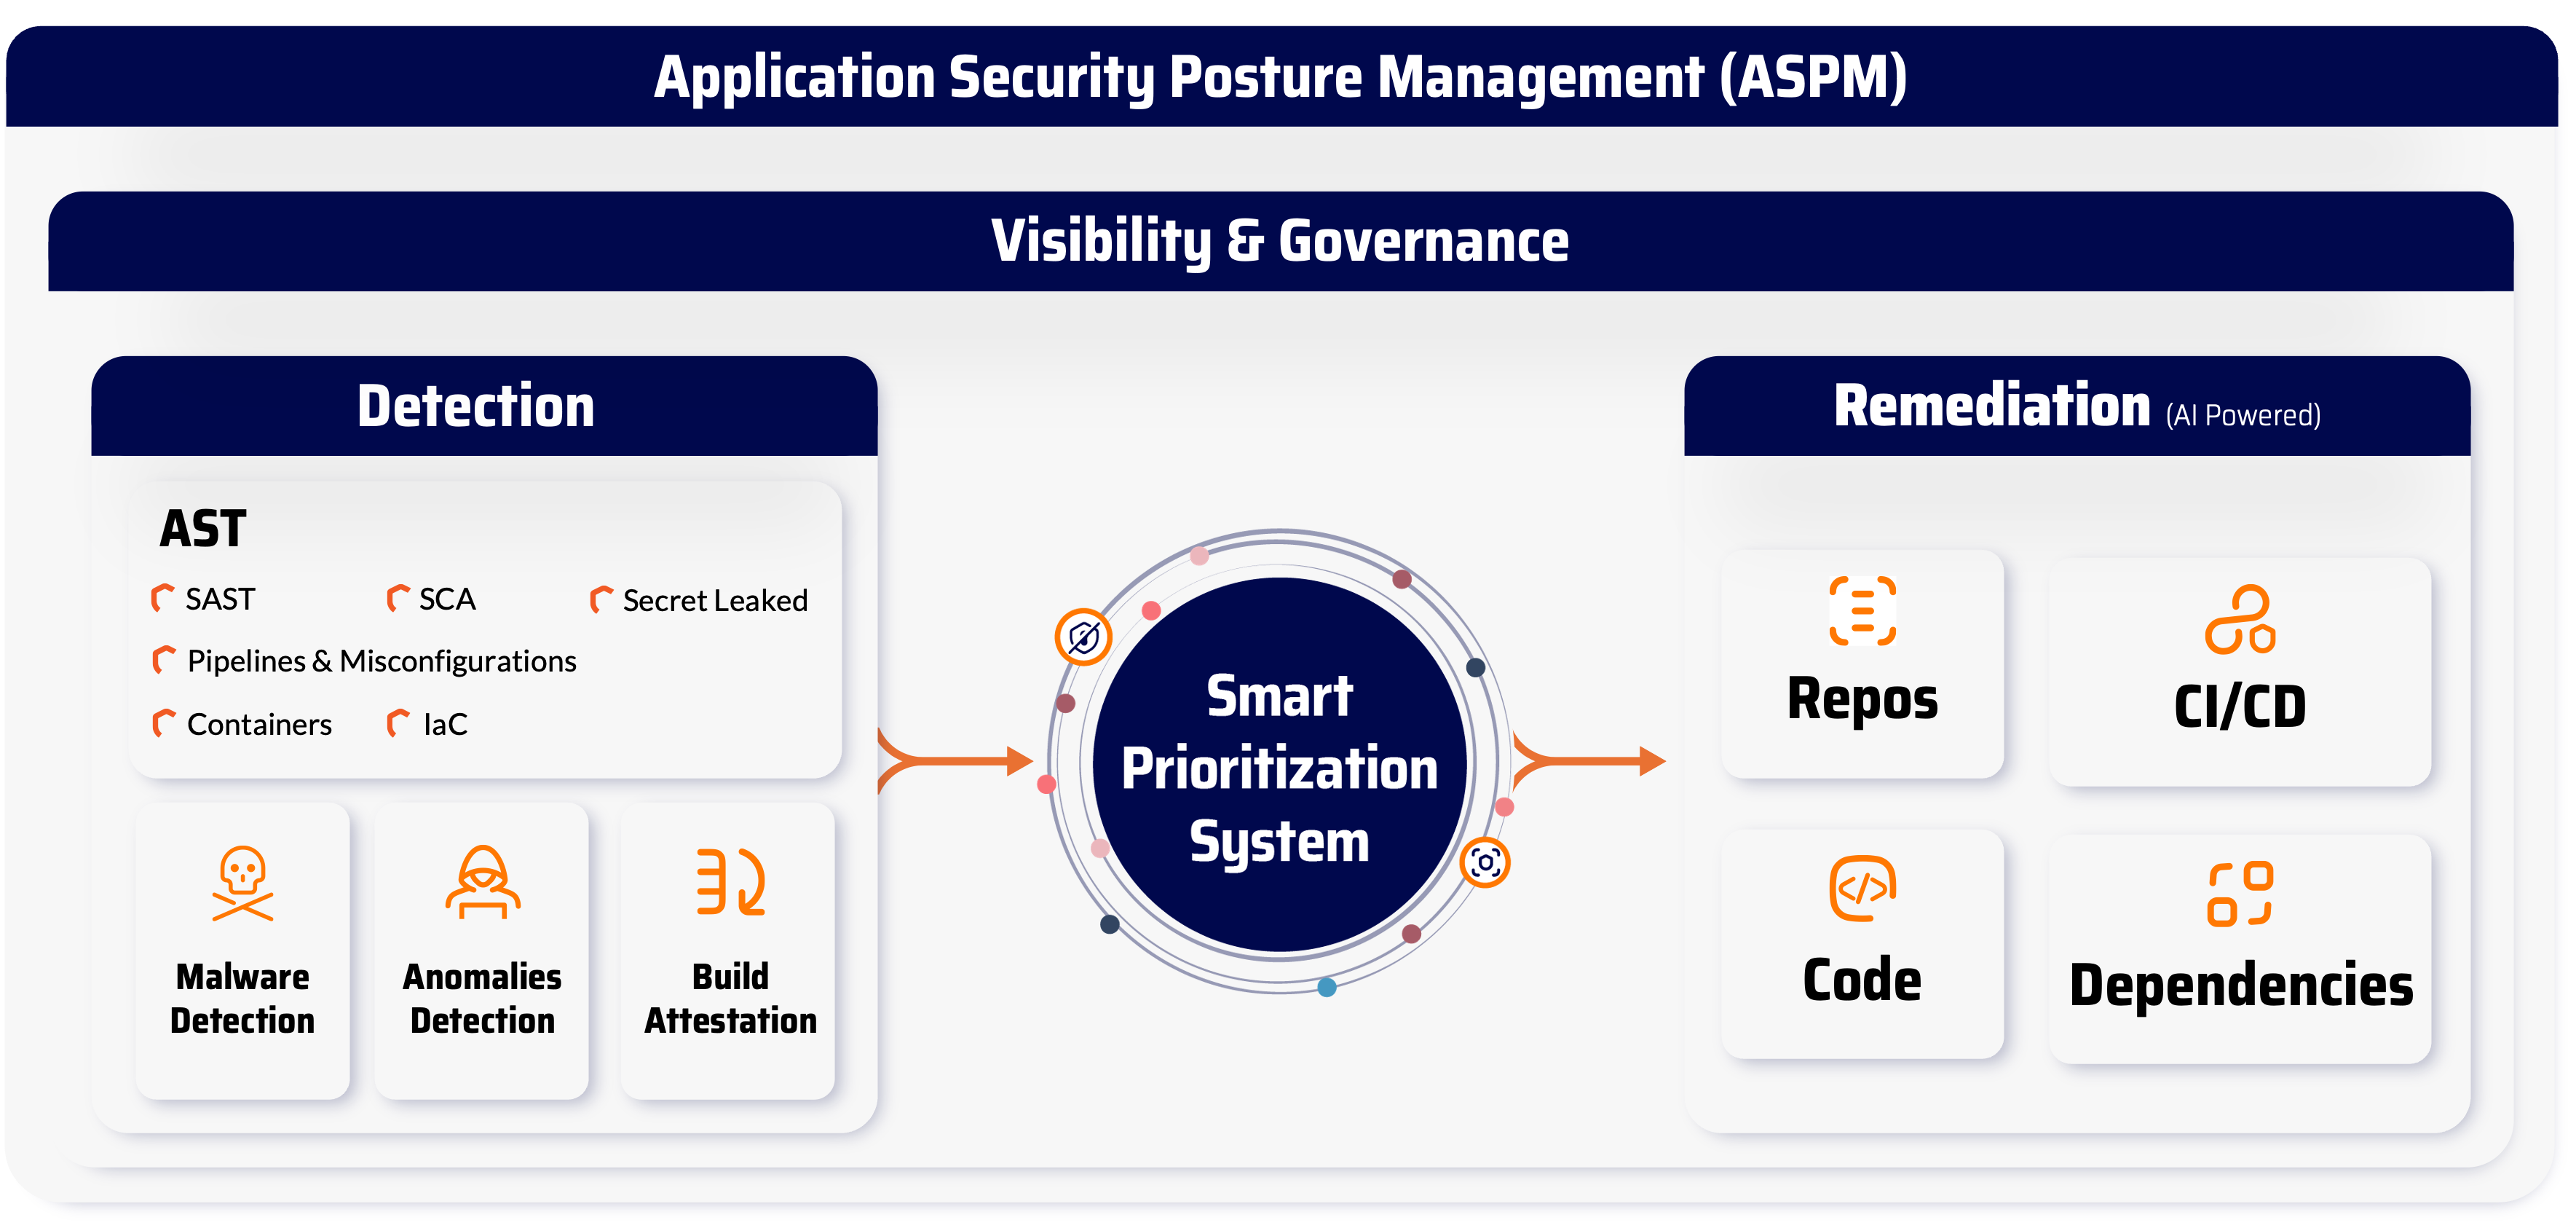
Per exemple, obtens:
- SASTAnàlisi estàtica profunda de codi amb un 0% de falsos positius en vulnerabilitats crítiques (validat per OWASP Benchmark)
- SCAEscaneig avançat de dependències amb anàlisi d'accessibilitat, puntuació EPSS i detecció de programari maliciós
- Detecció de secrets: Pre-commit escaneig amb validació intel·ligent per evitar fuites de dades sensibles
- SBOM ManagementEn directe, actualitzat automàticament SBOMs'enriquit amb dades d'exposició al risc i compliment en temps real
- CI/CD Integració: Escaneig continu de codi, pull requestsi pipelinesense interrompre el flux de desenvolupadors
- Mètriques d'explotabilitatPrioritzar en funció de l'explotabilitat del món real en lloc de només les qualificacions de gravetat
- Reparació automatitzadaResol els problemes més ràpidament mitjançant una guia pràctica i un enrutament intel·ligent de problemes
- Gestió de llicènciesMantenir el compliment de les llicències de codi obert a tota la cadena de subministrament de programari
Com a resultat, Xygeni ofereix un valor significativament més gran que qualsevol escàner de vulnerabilitats típic de codi obert, alhora que redueix el temps i el cost de gestionar eines fragmentades.
Reflexions finals: És suficient el programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat?
En resum, un programari d'escàner de vulnerabilitats de codi obert utilitzat en ciberseguretat ofereix una protecció de base important. Tanmateix, aquestes eines sovint manquen de priorització, integració i cobertura completa del cicle de vida del desenvolupament de programari modern.
En conseqüència, si necessiteu una seguretat precisa, automatitzada i accionable des del codi fins a la implementació, Xygeni és l'opció més intel·ligent.
Reserva el teu demostració gratuïta i descobreix com la seguretat des del disseny es pot aconseguir amb Xygeni.

