






Per als equips de DevOps, remediació de riscos és més difícil del que sembla. Tradicional SCA eines afirmen que ajuden amb gestió de riscos de remediació, però sovint només suggereixen una actualització sense mostrar-ne l'impacte. Els desenvolupadors intenten remeiar els riscos ràpidament, però descobreixen massa tard que els pegats introdueixen inesperats trencant canvis en compilacions i temps d'execució.
Amb Xígeni SCA i risc de remediació, Pot remeiar els riscos amb confiança tot evitant els canvis radicals que normalment alenteixen el desenvolupament.
El repte de la remediació de riscos en DevOps
La majoria de SCA les eines recomanen les versió amb pegats més baix d'una dependència vulnerable. Sobre el paper, això resol el CVE. Tanmateix, la realitat és molt diferent:
- Les compilacions sovint fallen perquè encara es fa referència als mètodes eliminats.
- Les aplicacions es bloquegen en temps d'execució a causa de discrepàncies de tipus.
- Els desenvolupadors passen hores revisant manualment els registres de canvis.
Exemples que tots els desenvolupadors han vist:
- Java: l'actualització elimina
foo(), trencant instantàniament desenes de llocs de trucades. - C#: Una imposició de tipus més estricta desencadena excepcions en temps d'execució en la desserialització.
- NODE.JS: les biblioteques asíncrones canvien a Promises, i pipelinecol·lapse sota fallades de prova.
Aquesta és la raó remediació de riscos amb les eines tradicionals sembla una conjectura. En lloc de claredat, els desenvolupadors hereten soroll, reelaboració i inestabilitat pipelines.
Canvis radicals al món real
Què són, doncs, exactament trencant canvisAquests són els riscos ocults dins de gairebé tots els pegats:
- Mètodes o API eliminats del qual encara depèn el vostre codi.
- Canvis de tipus o contracte que provoquen incompatibilitats en temps d'execució.
- Reestructuració de l'API que força reescriptures en serveis dependents.
Per exemple:
					// Before (library v1.2.5)
MyService service = new MyService();
service.foo();

// After upgrade to v2.0.0
// ERROR: foo() no longer exists
In CI/CD pipelineAquests canvis importants no són només molèsties. Retarden els sprints, bloquegen els llançaments i forcen l'aplicació de correccions en producció. Per tant, els desenvolupadors necessiten visibilitat sobre aquests riscos. abans s'apliquen un pegat.
Risc de remediació de Xygeni: com funciona
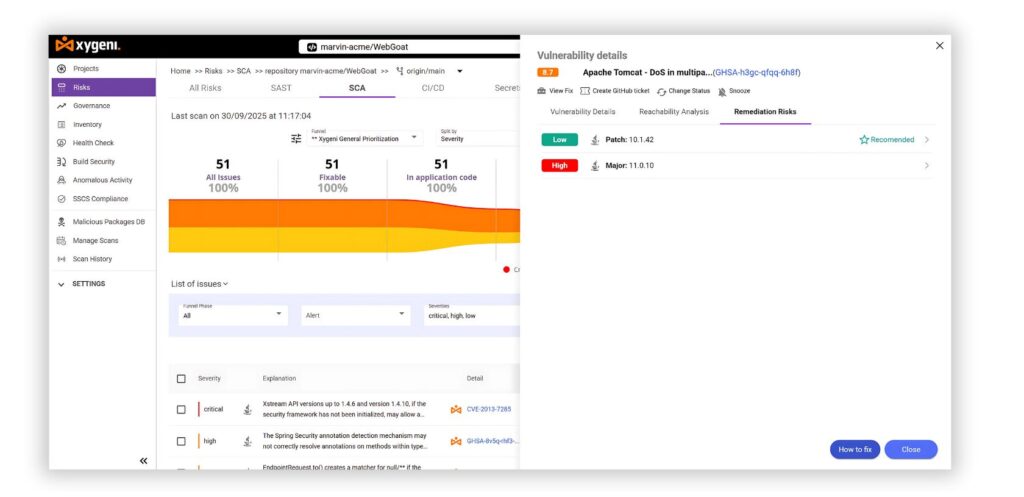
Risc de remediació de Xygeni, part del nostre Anàlisi de la composició del programari (SCA), amplia l'escaneig tradicional amb una anàlisi avançada i fàcil d'utilitzar per a desenvolupadors.
- Registre de canvis i anàlisi de diferències amb tecnologia d'IA: A més, detecta automàticament els mètodes eliminats, les incompatibilitats de l'API i les incompatibilitats de tipus.
- Mapatge d'impacte del codi: De fet, identifica exactament els llocs de trucades del repositori que fallarien després d'una actualització.
- Cobertura lingüística: A més, funciona per a Java, C# i altres enterprise ecosistemes.
- CI/CD i integració de relacions públiques: Per tant, les troballes apareixen directament a pull requests i pipeline comprovacions, fent-les accionables en temps real.
A diferència dels escàners antics, Xígeni SCA no només diu "actualització a la versió 2.0." En canvi, mostra clarament què es trencarà, què es corregirà i la ruta de remediació més segura, tot dins del flux de treball de desenvolupament.
Consell professional: Fins i tot podeu veure aquestes dades directament a les PR de GitHub i CI/CD registres. Com a resultat, no cal canviar de context.
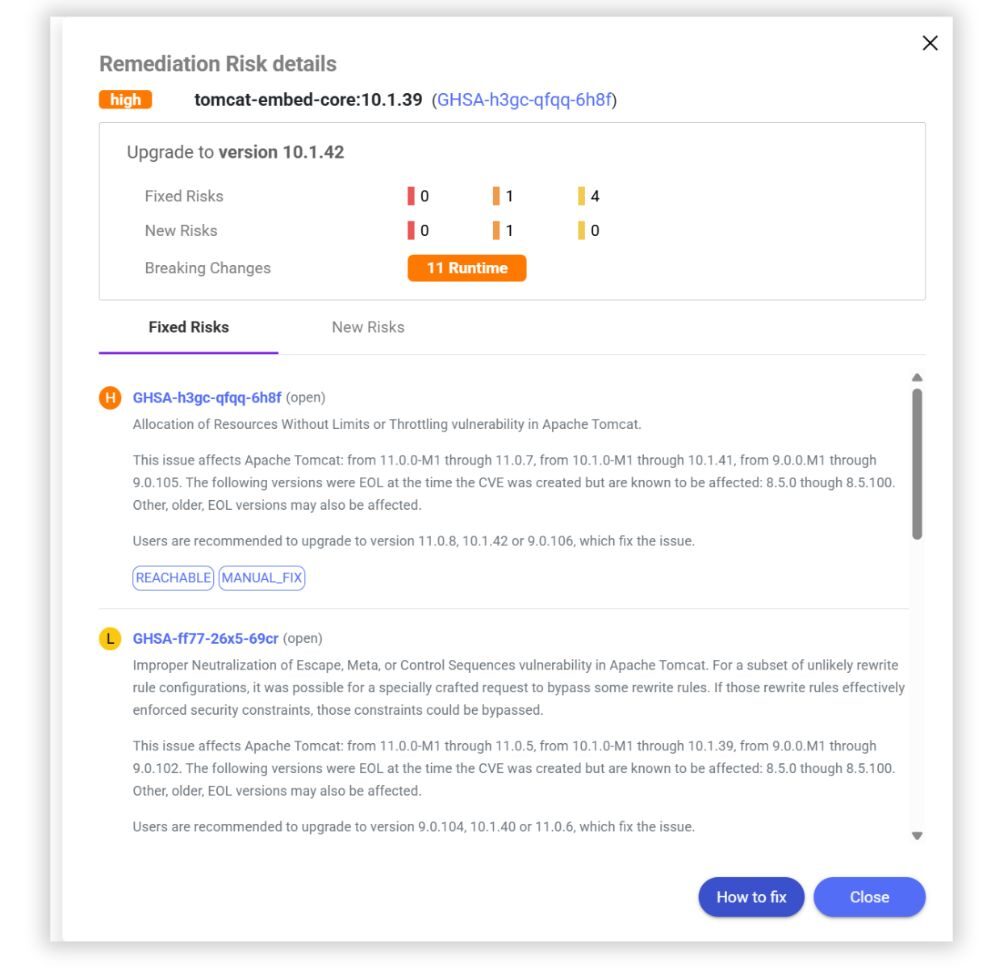
Opció 1: Actualitzar a la versió 10.1.42
- Riscos fixos: 1
- Nous riscos introduïts: 1
- Trencament de canvis: 11 problemes d'execució
Opció 2: Actualitzar a la versió 11.0.10
- Riscos fixos: 2-4
- Nous riscos introduïts: 0
- Trencament de canvis: ~200 problemes d'execució
En comptes d'aplicar pegats a cegues, els desenvolupadors poden veure tant els beneficis de seguretat com les possibles interrupcions. Per tant, poden triar el camí més segur, com ara continuar. 10.1.42 per a l’estabilitat.
És gestió de riscos de remediació en acció: solucions ràpides, sense sorpreses i pipelineque es mantenen verds.
Voleu explorar exemples similars? Fes la visita guiada interactiva del producte i vegeu com Xygeni destaca els riscos de remediació abans de la fusió.
Tradicional SCA vs. Xygeni SCA
| característica | Tradicional SCA | Xígeni SCA |
|---|---|---|
| Detecció de vulnerabilitats | Només marca CVE | Detecta CVE a més de dependències de risc (typosquatting, confusió de dependències, scripts maliciosos) |
| Priorització | Gravetat (CVSS) | Severitat + explotabilitat (EPSS) + accessibilitat |
| Anàlisi d'accessibilitat | No disponible | Identifica si les vulnerabilitats són realment explotables, reduint els falsos positius fins a un 70% |
| Risc de remediació | cap | Detecció de canvis importants amb tecnologia d'IA i mapatge del lloc de trucades |
| Solució | Esforç manual | Correcció automàtica i correcció automàtica massiva amb PR segures |
| Protecció contra programari maliciós | No inclòs | Alerta primerenca: bloqueja paquets maliciosos a NPM, PyPI, Maven, etc. |
| Compliment de la llicència | Visibilitat limitada | Escaneig automatitzat de llicències i informes de compliment |
| SBOM i suport VDR | Extern o manual | Nadiu SBOM (SPDX, CycloneDX) i informes de divulgació de vulnerabilitats |
| CI/CD Integració | Escaneigs parcials i ad-hoc | Monitorització contínua i guardrails incrustat a pipelines |
Beneficis de la correcció de riscos per als equips de DevSecOps
Amb Xygeni SCA i Risc de Remediació, el vostre equip pot:
- Actualitza les dependències amb confiança.
- Evitar els errors d'execució abans que arribin a producció.
- Estalvieu hores de revisió manual del registre de canvis per sprint.
- Equilibra la velocitat i l'estabilitat en cada llançament.
- Remeiar els riscos ràpidament sense alentir el lliurament.
En poques paraules: La remediació de riscos ja no significa construccions defectuoses. Significa claredat, estabilitat i velocitat.
Conclusió: Remediar els riscos sense trencar els canvis
En els DevOps moderns, remediació de riscos no es pot ser cec. Els pegats de vulnerabilitat no haurien de significar compilacions defectuoses o llançaments fallits.
Amb Xígeni SCA, gestió de riscos de remediació esdevé predictible. Els desenvolupadors veuen:
- Quines vulnerabilitats s'han corregit.
- Quins nous riscos es poden introduir.
- Quins canvis radicals podrien interrompre els seus pipelines.
Com a resultat, els equips poden solucionar els riscos de manera segura i oferir programari segur amb confiança.
Amb Xygeni, la remediació no és una aposta. És clar, automatitzat i preparat per a DevOps.
Reserva una demostració avui mateix i experimenta com Xygeni t'ajuda a solucionar els riscos de manera segura, evitar canvis innecessaris i mantenir el teu pipelineés estable.

