






La puntuació CVE i la seguretat CVE són essencials per protegir les aplicacions de programari modernes de les amenaces cibernètiques emergents. Identificar i prioritzar les vulnerabilitats de manera eficaç permet a les organitzacions abordar primer els riscos més crítics. La puntuació CVE proporciona una standardmanera itzada de classificar les vulnerabilitats per gravetat, mentre que les pràctiques de seguretat CVE garanteixen que aquests riscos es gestionen i es mitiguen adequadament.
En 2025, Es van publicar 48,185 CVE, un augment del 20.6% respecte als 39,962 del 2024, i el 38% van ser qualificats com a de gravetat alta o crítica. Amb un volum que creix tan ràpidament, tenir una puntuació CVE sòlida i una estratègia de seguretat ja no és opcional; és una necessitat.
El problema més gran no és només el volum, sinó que l'anàlisi tradicional no pot seguir-hi el ritme. El NVD del NIST va enriquir gairebé 42,000 CVE el 2025, un 45% més que qualsevol any anterior, però això encara no va ser suficient per mantenir-se al dia amb l'augment de les presentacions. Com a resultat directe, només el 28% de les CVE recentment divulgades el 2025 van rebre un enriquiment NVD complet (puntuació CVSS, classificació CWE, dades CPE), una forta disminució respecte al 46.2% del 2024. Aquestes xifres destaquen la creixent urgència de les organitzacions per tenir les seves pròpies mesures de seguretat CVE, en lloc de confiar únicament en que les dades NVD arribin a temps.
Què és la puntuació CVE i per què és important per a la seguretat CVE?
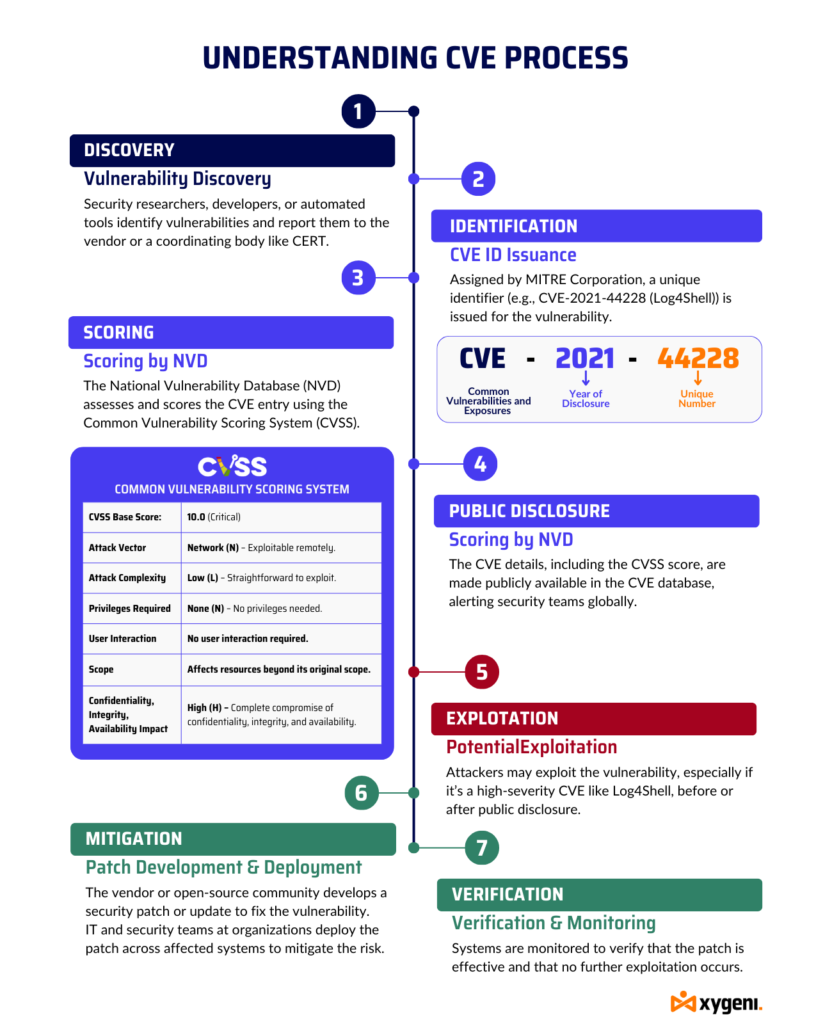
CVE significa Vulnerabilitats i Exposicions Comunes, una llista de vulnerabilitats i exposicions de ciberseguretat divulgades públicament. Cada entrada de la llista CVE rep un identificador únic anomenat ID de CVE, que fa referència específica a una vulnerabilitat. La MITRE Corporation gestiona aquest sistema. standarditzar com s'identifiquen i cataloguen les vulnerabilitats. Això garanteix que tothom en ciberseguretat utilitzi la mateixa referència quan es parla d'amenaces específiques.
La puntuació de les CVE implica avaluar cada entrada de les CVE i assignar una puntuació numèrica basada en la seva gravetat. Aquesta puntuació ajuda les organitzacions a determinar el nivell de prioritat per abordar la vulnerabilitat.
Els permet assignar recursos de manera eficaç i mitigar els riscos potencials. El sistema de puntuació CVE avalua factors com la facilitat d'explotació. També considera l'impacte en la confidencialitat, la integritat i la disponibilitat (sovint anomenat la "tríada de la CIA"). A més, avalua el potencial de remediació.
Com funcionen conjuntament NVD, la llista MITRE CVE i la puntuació CVE
Comprendre la connexió entre la Base de Dades Nacional de Vulnerabilitats (NVD), la Llista MITREi la seguretat CVE és essencial per comprendre com es gestionen les vulnerabilitats en l'ecosistema de ciberseguretat.
La llista CVE de MITRE comença identificant vulnerabilitats i assignant-los un ID de CVE. Tanmateix, aquesta llista només proporciona la informació bàsica sobre cada vulnerabilitat. L'NVD, operat per Institut Nacional de Standardi Tecnologia (NIST), enriqueix aquestes dades proporcionant descripcions detallades, referències i, el més important, puntuació CVE a través de Sistema de puntuació de vulnerabilitats comuns (CVSS).
L'NVD és un recurs clau perquè serveix com a repositori de standarddades de vulnerabilitat basades en s, que ajuden les organitzacions a comprendre l'impacte d'una vulnerabilitat de manera més completa. NVD inclou no només puntuacions CVSS sinó també informació detallada com ara:
- Descripcions detallades de cada vulnerabilitat, incloent-hi els detalls tècnics i el context en què es podria explotar la vulnerabilitat.
- Mètriques d'impacte que mostren com la vulnerabilitat podria afectar diferents parts del sistema d'una organització.
- Informació de remediació com ara enllaços a pegats, avisos i mitigacions.
A causa de la seva naturalesa exhaustiva, l'NVD és la font de referència per a les organitzacions quan necessiten avaluar l'impacte real d'una vulnerabilitat i entendre com abordar-la de manera eficaç.
CVSS: El sistema de puntuació CVE més comú en ciberseguretat
El mètode més utilitzat per a la puntuació CVE és el Sistema de puntuació de vulnerabilitats comuns (CVSS), mantingut i desenvolupat pel Fòrum d'Equips de Resposta a Incidents i Seguretat (FIRST). CVSS proporciona un standarduna manera itzada de mesurar la gravetat de les vulnerabilitats, cosa que facilita a les organitzacions prioritzar quines abordar primer.
Concretament, CVSS puntua les vulnerabilitats en una escala de 0 a 10. Aquí, 0 representa que no hi ha risc i 10 representa el nivell de gravetat més alt. A més, la puntuació es basa en quatre grups mètrics principals:
Puntuació base:
Això reflecteix les característiques intrínseques d'una vulnerabilitat que són constants al llarg del temps i entre entorns d'usuari. La puntuació base considera factors com l'explotabilitat. Això fa referència a la facilitat amb què s'explota la vulnerabilitat. També avalua l'impacte en la confidencialitat, la integritat i la disponibilitat.
Puntuació Temporal:
Això ajusta la puntuació base en funció de factors que canvien amb el temps, com ara si hi ha una solució disponible o si s'està utilitzant activament un exploit. Les mètriques temporals inclouen la maduresa del codi de l'explotació, el nivell de remediació i la confiança de l'informe.
Puntuació ambiental:
Això permet a les organitzacions personalitzar la puntuació CVSS per reflectir l'impacte de la vulnerabilitat dins del seu entorn específic. Considera factors com la importància del sistema afectat i els possibles danys col·laterals.
Grup mètric suplementari:
S'introdueix a CVSS v4.0 i proporciona un context addicional que pot influir en l'avaluació general de riscos. Això inclou consideracions com ara els requisits de seguretat, les mètriques automatitzables (que mesuren com l'automatització afecta l'explotació) i les característiques úniques que poden no encaixar dins dels altres grups de mètriques. Tot i que la puntuació general de CVSS no inclou aquestes mètriques, ofereixen informació valuosa. Com a resultat, ajuden les organitzacions a prendre decisions més informades.cisions sobre la gestió de vulnerabilitats.
La darrera versió, CVSS versió 4.0, introdueix aquestes millores per millorar la precisió i la usabilitat de la puntuació de vulnerabilitats. En refinar les mètriques, CVSS v4.0 captura la complexitat i el context de les vulnerabilitats de manera més eficaç. Això garanteix que les puntuacions proporcionin una anàlisi més prèvia.cise reflex del risc real.
Exemple del món real: CVE-2021-44228 (Log4Shell)
Per il·lustrar com funciona la puntuació CVE a la pràctica, vegem CVE-2021-44228, comunament conegut com a Log4Shell. Això Vulnerabilitat de la biblioteca Apache Log4j 2 permet l'execució remota de codi (RCE). Com a resultat, un atacant podria prendre el control d'un sistema afectat.
- ID CVE: CVE-2021-44228
- Puntuació base del CVSS: 10.0 (crític)
- Vector d'atac: Xarxa (N) – Explotable de forma remota.
- Complexitat d'atac: Baix (L): Fàcil d'explotar.
- Privilegis necessaris: Cap (N): no calen privilegis.
- Interacció de l'usuari: Cap (N): no cal cap interacció de l'usuari.
- Abast: Canviat (C): afecta recursos més enllà del seu abast original.
- Confidencialitat, Integritat, Disponibilitat Impacte: Alt (H): Compromís complet de confidencialitat, integritat i disponibilitat.
NVD va proporcionar una puntuació CVSS de 10.0, cosa que indica el nivell més alt de gravetat. La naturalesa generalitzada d'aquesta vulnerabilitat, combinada amb la facilitat d'explotació, la va convertir en una prioritat màxima per a la remediació a tot el món.
Reptes en la puntuació CVE i el seu impacte en la seguretat CVE
Mentre que el Common Vulnerabilities and Exposures (CVE) sistema ofereix un standardmanera itzada d'identificar i rastrejar vulnerabilitats, diverses limitacions afecten la seva eficàcia en la gestió de riscos.
CVE-2021-44228 (Log4Shell) il·lustra aquests reptes:
- Detalls limitats sobre l'explotació: CVE-2021-44228 proporciona un identificador únic però no té detalls complets sobre com els atacants podrien explotar-lo. Tot i que els experts ho consideren crític, l'entrada del CVE no explica completament els mètodes exactes que utilitzen els atacants ni les configuracions específiques que augmenten la vulnerabilitat. Aquesta mancança deixa les organitzacions incertes sobre el risc del món real.
- Variabilitat en els informes: CVE els registres varien molt en contingut i qualitat. Alguns, com ara CVE-2021-44228, ofereixen descripcions detallades i informació tècnica, mentre que d'altres romanen breus o incomplets. Aquesta inconsistència desafia les organitzacions quan intenten avaluar el risc d'una vulnerabilitat basant-se únicament en la seva entrada al CVE.
- Manca de rellevància contextual: CVE les entrades utilitzen un standardformat itzat que potser no reflecteix el context específic dels diferents entorns. Per exemple, CVE-2021-44228 impacta els sistemes de manera diferent segons la infraestructura d'una empresa. Aquest desajustament porta a avaluacions de riscos inexactes si els detalls de l'EVC no coincideixen amb l'entorn específic.
- Retard en la divulgació: Sovint hi ha un lapse entre el descobriment d'una vulnerabilitat i l'afegiment a la base de dades CVE. Durant aquest interval, els atacants podrien explotar vulnerabilitats com ara CVE-2021-44228 abans que es facin públiques, cosa que augmenta el risc a causa dels retards en la conscienciació i la remediació.
- Centrar-se en les vulnerabilitats conegudes: CVE les entrades només cobreixen vulnerabilitats divulgades públicament, cosa que deixa sense compte les vulnerabilitats de dia zero i les amenaces no divulgades. Basant-se únicament en CVE exposa les organitzacions a riscos emergents que la base de dades encara no ha catalogat.
- Qualitat inconsistent de les entrades: La qualitat de CVE les entrades varien segons la font. Algunes, com ara CVE-2021-44228, reben actualitzacions periòdiques amb nous detalls, mentre que d'altres romanen estàtics, cosa que genera inconsistències i possibles llacunes en les dades.
- El retard en l'enriquiment de NVD: Fins i tot després de la publicació d'un CVE, no hi ha cap garantia que es puntuï ràpidament. 54,914 CVE del 2024 al 2025 romanen a la cua de NVD a l'espera d'una anàlisi completa. L'abril de 2026, el NIST va anunciar que ara només prioritzarà l'enriquiment immediat per als CVE de CISEl catàleg de vulnerabilitats explotades conegudes (KEV) d'A, el programari utilitzat dins del govern federal i el programari crític tal com es defineix a l'Ordre Executiva 14028. Tota la resta s'enriqueix amb el màxim esforç possible, cosa que significa que la majoria de les organitzacions ja no poden assumir que una puntuació CVSS estarà disponible quan més la necessitin.
EPSS: Millora de la seguretat CVE per a una gestió integral de vulnerabilitats
CVE-2021-44228 també destaca on Sistema de puntuació de vulnerabilitats comuns (CVSS), tot i que robust, és insuficient. Aquesta deficiència subratlla la importància de la Sistema de puntuació de predicció d'exploits (EPSS).
Què és l'EPSS?
EPSS utilitza un marc de treball basat en dades per predir la probabilitat d'explotació de vulnerabilitats com ara CVE-2021-44228 en els propers 30 dies. A diferència de CVSS, que mesura l'impacte potencial, EPSS estima la probabilitat d'explotació basant-se en dades i tendències històriques.
Per què és important l'EPSS?
- Priorització millorada: EPSS permet a les organitzacions prioritzar les vulnerabilitats no només en funció de la gravetat, sinó també de la probabilitat d'explotació. Per exemple, quan els equips de seguretat saben que CVE-2021-44228 té una alta probabilitat d'explotació, centren els esforços de remediació on més ho necessiten.
- Defensa proactiva: EPSS permet als equips de seguretat prendre accions preventives contra vulnerabilitats que probablement siguin explotades, reduint el risc d'atacs reeixits.
- De contextualcisproducció d'ions: EPSS proporciona un context addicional que CVSS per si sols podrien fallar, com ara la identificació de vulnerabilitats que són objectiu actiu dels atacants. Això porta a una planificació més informada i estratègicacisproducció d'ions.
- Optimització de recursos: Per a organitzacions amb recursos limitats, EPSS ajuda a assignar eficientment els esforços a les vulnerabilitats que representen la major amenaça, garantint una estratègia de defensa més eficaç.
Limitacions de l'EPSS
Malgrat els seus avantatges, EPSS té limitacions. Es basa en dades històriques, que poden no reflectir sempre el panorama d'amenaces actual. El seu enfocament a curt termini en la predicció de l'explotació en un termini de 30 dies pot passar per alt les amenaces a llarg termini.
EPSS proporciona informació general sense tenir en compte el context específic dels entorns individuals. Finalment, depèn de patrons d'explotació passats, que potser no capturen els canvis ràpids en les tècniques d'atac o les vulnerabilitats recentment descobertes.
Equilibri entre CVE i EPSS per a una gestió òptima de vulnerabilitats
Per gestionar les vulnerabilitats de manera eficaç, les organitzacions han d'entendre i abordar les limitacions d'ambdós CVSS i EPSSLa integració d'aquestes eines ofereix una visió més completa del panorama de les vulnerabilitats. Aquest enfocament equilibra la gravetat amb la probabilitat d'explotació, cosa que porta a una millor priorització i a una decisió informada.cisproducció d'ions i millora dels resultats de ciberseguretat.
Aborda el repte de prioritzar les vulnerabilitats crítiques
Al llarg d'aquest bloc, hem explorat les complexitats de la puntuació CVE, el paper crucial de la Base de Dades Nacional de Vulnerabilitats (NVD) i com eines com el Sistema de Puntuació de Predicció d'Exploits (EPSS) afegeixen profunditat a la gestió de vulnerabilitats predient la probabilitat d'explotació. Tanmateix, gestionar les vulnerabilitats de manera eficaç requereix més que simplement comprendre aquests conceptes: exigeix un enfocament integral que s'adapti a les necessitats de seguretat específiques de la vostra organització.
D'aproximadament 176,000 vulnerabilitats conegudes, més de 19,000 tenen una puntuació CVSS de 9.0 a 10.0, cosa que significa riscos crítics. Tot i això, la majoria (al voltant del 77.5%) es troben dins d'una puntuació mitjana de 4.0 a 8.0. Aquesta àmplia distribució posa de manifest el repte: prioritzar quines vulnerabilitats abordar primer i com fer-ho amb recursos limitats, tot mantenint una defensa robusta.
Anàlisi de la composició de programari de Xygeni (SCA) La solució aborda aquest repte integrant la puntuació CVE amb EPSS i altres eines contextuals, oferint-vos una imatge completa del vostre panorama de vulnerabilitats. La nostra solució escaneja a fons la vostra base de codi a través de múltiples fonts, com ara NPM, GitHub i OWD, garantint que no us perdeu cap amenaça de seguretat potencial.
Com és Xygeni SCA La solució converteix la puntuació CVE en acció
Dels 48,185 CVE publicats el 2025, el 38% van ser qualificats com a de gravetat alta o crítica, i la puntuació mitjana del CVSS per a l'any va ser de 6.60. Això són moltes etiquetes de "crític" i "alt" que competeixen pels mateixos recursos de remediació limitats, i això sense tenir en compte el fet que només el 28% dels CVE del 2025 van rebre un enriquiment complet de NVD en primer lloc.
Anàlisi de la composició de programari de Xygeni (SCA) La solució aborda aquest repte integrant la puntuació CVE amb EPSS i senyals contextuals addicionals, oferint-vos una imatge completa del vostre panorama de vulnerabilitats, independentment de si NVD ja ha enriquit un CVE determinat. Escaneja la vostra base de codi a través de npm, GitHub i altres registres de codi obert, de manera que res no passa desapercebut.
A continuació s'explica com complementa la vostra estratègia de gestió de vulnerabilitats:
- Puntuació CVE + Integració EPSS. Combinar la gravetat (CVSS) amb la probabilitat d'explotació (EPSS) significa que el vostre equip corregeix primer el que realment s'està explotant, no només el que té la puntuació més alta sobre el paper.
- Anàlisi d'accessibilitat. Xygeni no s'atura a "aquest CVE existeix al vostre arbre de dependències". Determina si la ruta de codi vulnerable és realment accessible a la vostra aplicació, reduint dràsticament el soroll i centrant la remediació en el risc explotable.
- Consciència contextual. En extreure informació de múltiples fonts d'assessorament i sistemes de puntuació alhora, Xygeni s'adapta a l'entorn específic de la vostra organització en lloc d'aplicar una puntuació de gravetat única per a tots.
- Monitorització contínua i alertes en temps real. Constantment es publiquen noves CVE i noves puntuacions EPSS. Xygeni fa un seguiment continu, de manera que una vulnerabilitat que ahir tenia baixa prioritat i avui s'explota activament no passa desapercebuda.
El resultat: Amb més d'un terç dels nous CVE ja marcats com a Alts o Crítics, i l'enriquiment de NVD quedant-se cada any més enrere, fer un triatge manual de cada troballa no és realista. Xygeni ajuda el vostre equip a centrar-se en la petita fracció que és alhora greu i realment explotable en el vostre entorn.
Sol·liciteu una demostració or comença un gratuït per veure com Xygeni converteix la puntuació CVE en una estratègia de gestió de vulnerabilitats prioritzada i accionable.

Preguntes freqüents
Quina diferència hi ha entre CVE, CVSS i NVD?
Un CVE és un identificador únic per a una vulnerabilitat específica. CVSS (Common Vulnerability Scoring System) és el marc de puntuació que s'utilitza per classificar la gravetat d'aquesta vulnerabilitat de 0 a 10. NVD (National Vulnerability Database) és el repositori, mantingut pel NIST, que enriqueix cada CVE amb la seva puntuació CVSS, descripcions i referències de remediació.
Què és l'EPSS i en què es diferencia del CVSS?
L'EPSS (Exploit Prediction Scoring System) estima la probabilitat que una vulnerabilitat sigui explotada en els propers 30 dies, basant-se en dades d'explotació del món real. El CVSS mesura el potencial. severitat si s'explota; l'EPSS mesura el probabilitat d'explotació. L'ús conjunt de tots dos proporciona un senyal de priorització molt més precís que qualsevol de les dues per separat.
Per què no és un alt La puntuació del CVSS és suficient per prioritzar una vulnerabilitat?
Una puntuació CVSS reflecteix la gravetat teòrica, no el risc del món real. Una vulnerabilitat "crítica" amb una puntuació de 9.8 que no es pot assolir a la vostra base de codi específica o que no té cap explotació activa coneguda pot tenir una prioritat inferior a una vulnerabilitat "mitjana" que els atacants estan explotant activament ara mateix. És per això que és important combinar CVSS amb EPSS i l'anàlisi d'accessibilitat.
Quantes CVE es publiquen cada any?
El volum de vulnerabilitats vulnerables (CVE) ha crescut constantment any rere any, amb desenes de milers de noves vulnerabilitats revelades anualment. Donat aquest nivell, el triatge manual no és realista per a la majoria d'organitzacions, per la qual cosa la priorització automatitzada i sensible al context (CVSS + EPSS + accessibilitat) s'ha convertit en essencial.
Què és CVE-2021-44228 (Log4Shell) i per què s'utilitza com a exemple?
Log4Shell és una vulnerabilitat crítica d'execució remota de codi a Apache Log4j 2, puntuada amb 10.0 (el màxim) a CVSS. S'utilitza àmpliament com a exemple didàctic perquè combina l'explotabilitat basada en xarxa, sense necessitat de privilegis i sense interacció de l'usuari, il·lustrant exactament què és "crític" sota el marc de treball CVSS.
