
Per què les eines d'anàlisi de codi estàtic són essencials el 2026
L'anàlisi estàtica de codi ja no és opcional; és una pràctica fonamental per a qualsevol programari de creació d'equips a gran velocitat. El mateix error trobat en producció pot costar fins a 10,000 dòlars, sense comptar el temps d'enginyeria desviat de les funcions, l'experiència d'usuari degradada o el dany a la reputació si es presenta com un incident de seguretat. L'anàlisi estàtica de codi tanca aquesta bretxa escanejant el codi font abans d'enviar-lo.
Hi ha més en joc el 2026. Segons la pròpia investigació de Xygeni, El 60% de les aplicacions contenen vulnerabilitats en codi propi, i amb el desenvolupament assistit per IA accelerant el volum de codi que s'escriu, la finestra per detectar problemes abans de la producció és més estreta que mai. Amb l'auge de DevSecOps, la codificació assistida per IA i la complexitat CI/CD pipelineA partir d'ara, tenir l'eina d'anàlisi estàtica adequada ja no és opcional.
Però no totes les eines d'anàlisi de codi estàtic ofereixen el mateix valor. Algunes inunden els equips amb falsos positius. D'altres passen per alt completament els defectes crítics explotables. I la majoria s'aturen a la detecció de vulnerabilitats, ignorant les amenaces de codi maliciós que ara arriben rutinàriament a través de dependències de codi obert i codi generat per IA.
Aquesta publicació compara les 4 principals eines d'anàlisi de codi estàtic per al 2026, avaluades en funció del que realment importa: precisió de detecció, taxes de falsos positius, cobertura de programari maliciós, CI/CD integració i preus.
Comparació ràpida: les millors eines d'anàlisi de codi estàtic per al 2026
| Eina | Veritable taxa positiva | Percentatge fals positiu | Detecció de programari maliciós | Correcció automàtica d'IA | Preus | per millor |
|---|---|---|---|---|---|---|
| Xígeni SAST | 100% (punt de referència de l'OWASP) | 16.7% | Sí — natiu | Sí — correccions de relacions públiques sensibles al context | Des de 35 $/mes per col·laborador (plataforma completa) | Els equips de DevSecOps necessiten precisió, detecció de programari maliciós i cobertura completa de la plataforma. |
| Codi Snyk | 97.18% | 34.55% | no | Parcial — suggeriments de correcció | Des de 125 $/mes (mínim 5 col·laboradors, SAST només) | Els equips centrats en els desenvolupadors ja formen part de l'ecosistema Snyk |
| Semgrep | 87.06% | 42.09% | no | no | Des de 100 $/mes per col·laborador | Equips que necessiten una exploració ràpida i personalitzable basada en regles |
| SonarQube | 50.36% | Variable | no | no | Des de 65 $/mes (SAST només, pagament per LoC) | Equips centrats en la qualitat del codi i el deute tècnic |
Què fa que les millors eines d'anàlisi de codi estàtic destaquin?
No totes les eines d'anàlisi de codi estàtic ofereixen el mateix nivell de protecció. Les plataformes més efectives del 2026 comparteixen aquestes capacitats:
Detecció precisa amb pocs falsos positius
Les millors eines prioritzen les vulnerabilitats reals i explotables en lloc de produir soroll. Una taxa alta de veritables positius combinada amb una taxa baixa de falsos positius significa que els desenvolupadors dediquen temps a solucionar problemes reals, no a perseguir alertes que no importen.
Remediació impulsada per IA
La detecció sense remediació crea colls d'ampolla. Busqueu eines que ofereixin suggeriments de correcció contextuals directament a pull requests, substituint patrons arriscats per alternatives segures sense necessitat de pegats manuals.
Detecció de programari maliciós i cadena de subministrament
Les eines tradicionals d'anàlisi de codi estàtic busquen vulnerabilitats de codificació. No detecten codi maliciós. Les millors plataformes van més enllà, identificant portes del darrere, troians, ransomware, execució ofuscada i manipulació del registre del sistema tant en codi propi com en dependències de codi obert.
CI/CD i integració IDE
L'anàlisi estàtica de codi s'ha d'executar contínuament, no només abans del llançament. Busqueu integracions natives amb GitHub Actions, GitLab CI, Jenkins, Azure DevOps i Bitbucket, a més de complements de l'IDE que mostrin els resultats a mesura que s'escriu el codi.
Priorització basada en l'explotabilitat
El recompte de resultats en brut genera soroll, no informació. Les millors eines filtren els resultats per accessibilitat, explotabilitat i impacte empresarial, de manera que els equips solucionen primer allò que realment importa, no només allò que té la puntuació CVSS més alta.
Validació de punts de referència d'OWASP
La selecció d'una eina d'anàlisi de codi estàtic s'ha de basar en resultats mesurables, no en afirmacions del proveïdor. El projecte OWASP Benchmark proporciona una standardmarc de treball independent i itzat per avaluar la precisió de la detecció en relació amb patrons de vulnerabilitat coneguts en casos de prova del món real. Demaneu sempre dades de referència abans committing a una eina.
Millors eines d'anàlisi de codi estàtic
1. Xigeni SASTAnàlisi de codi estàtic creada per a DevSecOps

Informació general: Xígeni SAST no és només una altra eina d'anàlisi de codi estàtic. Està dissenyat específicament per a equips de DevSecOps que necessiten coneixements previscisDetecció electrònica, remediació automatitzada i protecció d'espectre complet, sense alentir el desenvolupament.
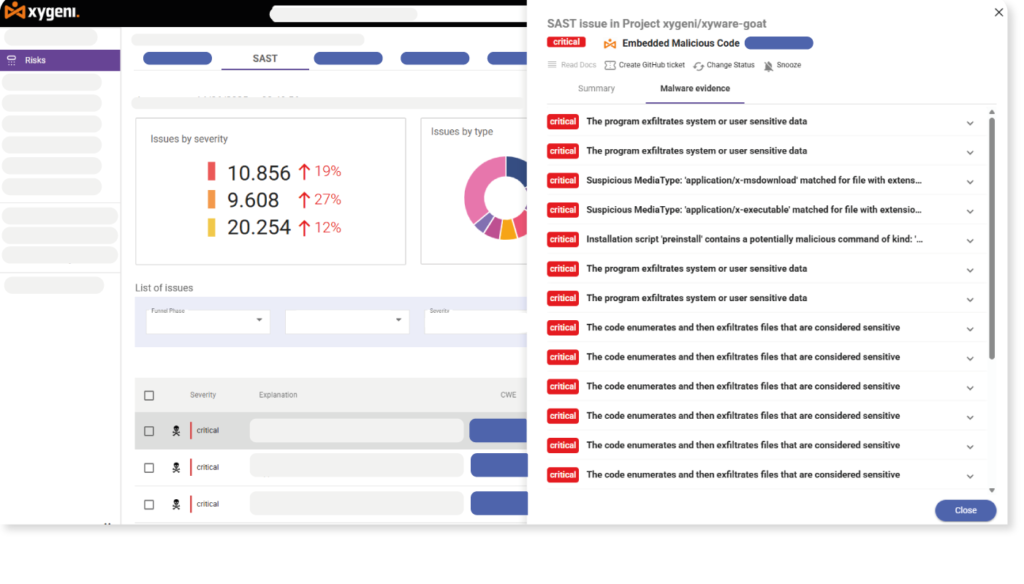
On la majoria d'eines d'anàlisi de codi estàtic s'aturen a la detecció de vulnerabilitats, Xygeni va més enllà: combina l'anàlisi estàtica profunda amb la detecció intel·ligent de programari maliciós, suggeriments de correcció basats en IA i priorització basada en l'accessibilitat. El resultat és una eina que detecta el que altres passen per alt, filtra el soroll i ajuda els desenvolupadors a solucionar el que realment importa, directament dins dels seus fluxos de treball existents.
Xígeni SAST també forma part de la plataforma tot en un Xygeni, és a dir, SAST els resultats es correlacionen automàticament amb SCA, detecció de secrets, CI/CD seguretat, DAST i ASPM, donant als equips una visió unificada del risc en tot el procés SDLC.
Característiques principals:
- Taxa de veritables positius del 100% (punt de referència OWASP): Zero errors en injecció SQL i scripts entre llocs. Zero falsos positius en xifratge feble i hashing feble.
- Baixa taxa de falsos positius (16.7%): Redueix la fatiga d'alerta i manté el desenvolupament centrat en els problemes explotables, no en el soroll.
- Correcció automàtica de la IA: Genera correccions de codi segures i sensibles al context que es lliuren directament a pull requestsSubstitueix els patrons de risc per alternatives segures alineades amb les millors pràctiques lingüístiques; no cal cap pegat manual.
- Detecció de programari maliciós: Detecta backdoors, troians, cucs, ransomware, spyware, execució de codi ofuscat i manipulació del registre del sistema, tant en codi propi com en dependències de codi obert. Una capacitat que la majoria d'eines d'anàlisi de codi estàtic no tenen en absolut.
- Embut de priorització d'explotabilitat: Filtra les troballes per accessibilitat, explotabilitat i impacte empresarial perquè els equips abordin el que és realment perillós, no només el que existeix.
- Integració amb l'IDE: Escaneja el codi tal com s'escriu. Visualitza els detalls del problema, la gravetat, les metadades i les indicacions per a la seva correcció directament dins del teu IDE, abans d'un commit està fet.
- CI/CD Integració: Suport natiu per a GitHub Actions, GitLab CI, Jenkins, Azure DevOps i Bitbucket, amb portes de qualitat que bloquegen les compilacions vulnerables.
- Cobertura completa de vulnerabilitats: Defectes d'injecció, XSS, configuracions incorrectes, fuites d'informació, desbordaments de memòria intermèdia, autenticació insuficient i control d'accés insegur, en codi propi i generat per IA.
💲 Preus
Xígeni SAST està inclòs a la plataforma tot en un Xygeni a partir de 35 $/mes per col·laborador. Això cobreix SAST, SCA, CI/CD Seguretat, detecció de secrets, IaC Security, DAST i ASPM, sense límits ocults, sense càrrecs per repositori i sense restriccions de funcions.
En poques paraules: Xígeni SAST és l'opció més sòlida d'aquesta llista per a equips que necessiten una detecció demostrablement precisa, una remediació basada en IA i una cobertura de programari maliciós en una sola plataforma. La seva taxa de veritables positius del 100% a l'OWASP Benchmark, la baixa taxa de falsos positius i la protecció nativa de la cadena de subministrament la distingeixen de totes les altres eines d'aquesta llista.
2. Snyk Sast Eina

Informació general: Snyk Code és conegut com un codi ràpid i fàcil d'utilitzar eina d'anàlisi de codi estàtic creat per a desenvolupadors. Ofereix comentaris de seguretat en temps real tant dins dels IDE com CI/CD pipelines, que ajuda a identificar problemes aviat sense interrompre els fluxos de treball. La configuració és senzilla i s'integra bé amb els entorns de desenvolupament moderns.
Tanmateix, malgrat el seu disseny centrat en els desenvolupadors, l'eina té una taxa de falsos positius relativament alta. També li falta detecció de programari maliciós integrada, cosa que imposa més responsabilitat als equips de seguretat per verificar manualment els resultats.
Característiques principals:
- Taxa de veritables positius del 97.18%: Detecta amb precisió la majoria de vulnerabilitats durant anàlisi estàtica de codi.
- CI/CD i integració IDE: Funciona directament dins de les eines de desenvolupament populars per a l'escaneig continu.
Limitacions a considerar
- Taxa de falsos positius del 34.55%: Alt nivell de soroll que pot saturar els equips de seguretat i endarrerir la reparació.
- Sense detecció de programari maliciós: No es pot identificar codi maliciós en dependències de tercers, requereix eines addicionals.
- SAST és secundari: Snyk va construir la seva reputació sobre SCAEl codi Snyk no coincideix amb la profunditat del dedicat SAST eines.
- Preus fragmentats: SAST, SCA, escaneig de contenidors i IaC es venen per separat; la cobertura completa requereix una personalització enterprise pressupost.
💲 Preus:
Comença a 125 $/mes per a un mínim de 5 col·laboradors, SAST només. SCA, CI/CD Seguretat, detecció de secrets, IaC Security, i l'escaneig de contenidors no estan inclosos i s'han de comprar per separat. Només s'inclouen 100 proves; les proves addicionals requereixen complements costosos. Enterprise pla necessari per a més de 10 col·laboradors.
En poques paraules: Snyk Code és una bona opció per als equips centrats en els desenvolupadors que ja formen part de l'ecosistema Snyk i que volen resultats ràpids i amb opinions clares sense una configuració pesada. Per als equips que necessiten una major precisió, detecció de programari maliciós o una plataforma AppSec unificada, altres opcions d'aquesta llista són més adequades.
3. Semgrep Sast Eina
Informació general: Semgrep és una eina d'anàlisi de codi estàtic de codi obert que prioritza la flexibilitat i la velocitat. Permet als equips de seguretat i desenvolupament escriure regles personalitzades adaptades a la seva base de codi i polítiques específiques, sense necessitat de compilació de codi. Això la fa ideal per a una retroalimentació ràpida. CI/CD pipelines i programes de seguretat amb desplaçament a l'esquerra on és important l'aplicació de polítiques personalitzades.
El punt fort de Semgrep és la personalització i la velocitat. El seu punt feble és la precisió: amb una taxa de veritables positius del 87.06% i una taxa de falsos positius del 42.09% a l'OWASP Benchmark, produeix més soroll i passa per alt més problemes reals que les eines millor valorades d'aquesta llista. A més, no té cap capacitat de detecció de programari maliciós.
Característiques principals:
- Suport de regles personalitzades: Els equips poden escriure i aplicar regles de seguretat específiques per a les seves aplicacions, en una sintaxi de regles senzilla sense experiència en DSL.
- Escaneigs ràpids sense compilació: Proporciona retroalimentació ràpida com a part de l'anàlisi estàtica contínua pipelines.
- Suport lingüístic ampli: Cobreix una àmplia gamma de llenguatges i frameworks.
- CI/CD Integració: S'integra amb GitHub Actions, GitLab CI i altres. pipeline eines.
- Nucli de codi obert: Ús gratuït per a l'escaneig bàsic; els plans comercials afegeixen regles professionals i funcions d'equip.
Limitacions a considerar
- Taxa de veritables positius del 87.06%: Menys fiable a l'hora de detectar problemes crítics que les principals eines d'anàlisi de codi estàtic.
- Taxa de falsos positius del 42.09%: La taxa de falsos positius més alta d'aquesta llista; els equips que inverteixen en regles personalitzades poden reduir-la, però requereix un esforç continu significatiu.
- Sense detecció de programari maliciós: No es pot identificar codi maliciós en components de tercers.
- Sense correcció automàtica d'IA: La correcció és manual; les troballes requereixen una investigació per part del desenvolupador sense guia automatitzada per a la correcció.
- Escales de preus per col·laborador: Cada col·laborador necessita una llicència per a tots els productes, sense flexibilitat per barrejar nivells de cobertura.
💲 Preus:
Comença a 100 $/mes per col·laborador per a Codi, Cadena de subministrament i Secrets combinats. Sense flexibilitat, la compra de codi Semgrep requereix el mateix nombre de llicències per a la Cadena de subministrament i els Secrets. Els costos escalen linealment amb la mida de l'equip.
En poques paraules: Semgrep és una opció ideal per a equips d'enginyeria de seguretat que volen crear regles de detecció personalitzades i poden invertir en ajustos. Per als equips que necessiten una alta precisió preconfigurada, remediació basada en IA o protecció contra programari maliciós, és millor utilitzar-lo com a complement d'una plataforma més completa.
4. SonarQube SAST Eina
Informació general: SonarQube és una de les plataformes de qualitat de codi més àmpliament adoptades, amb un fort suport per a l'aplicació d'una codificació neta. standards, reduint el deute tècnic i integrant-se amb populars CI/CD eines. Ofereix detecció de punts d'accés de seguretat i escaneig bàsic de vulnerabilitats, però el seu punt fort principal és la qualitat del codi, no l'anàlisi estàtica de nivell de seguretat.
En el punt de referència d'OWASP, SonarQube obté una taxa de veritables positius del 50.36%, cosa que significa que no detecta aproximadament la meitat de les vulnerabilitats reals. standardcasos de prova itzats. No ofereix detecció de programari maliciós, correcció automàtica d'IA ni priorització basada en l'explotabilitat. Per a equips amb requisits de seguretat importants, funciona millor com a complement de qualitat de codi per a un servei dedicat SAST eina en lloc d'una solució de seguretat independent.
Característiques clau
- Anàlisi de la qualitat del codi: Fer complir standards per a la llegibilitat, l'estructura i la mantenibilitat a llarg termini en més de 30 idiomes.
- CI/CD Integració: Es connecta amb Jenkins, GitLab, Azure DevOps, GitHub Actions i més.
- Punts d'interès de seguretat: Destaca les àrees de codi potencialment arriscades, tot i que cal una revisió manual per confirmar l'explotabilitat.
- Edició al núvol i autogestionada: Implementació flexible per a equips amb on-premise requisits.
- Gran ecosistema: Àmpliament adoptat amb un fort suport de la comunitat i disponibilitat de complements.
Limitacions a considerar
- Taxa de veritables positius del 50.36%: Detecta menys de la meitat de les vulnerabilitats reals a l'OWASP Benchmark, el més baix d'aquesta llista.
- Profunditat de seguretat limitada: Més adequat per a la higiene del codi que per a l'anàlisi exhaustiva de vulnerabilitats o la seguretat de la cadena de subministrament.
- Sense detecció de programari maliciós: No identifica comportaments maliciosos en codi propi o de tercers.
- Sense correcció automàtica d'IA: Cal una correcció manual per a totes les troballes.
- Preus de pagament per línia de crèdit: Comença a 100 línies de codi i augmenta en 6 dòlars per cada 10 línies de codi; els costos creixen significativament per a bases de codi grans.
💲 Preus:
Comença a 65 $/mes per al Pla d'equip, SAST només. Model de pagament per LoC amb un límit fix d'1.9 milions de LoC. Sense cobertura de seguretat integral.
En poques paraules: SonarQube és l'opció adequada per a equips que prioritzen la qualitat del codi, la mantenibilitat i la gestió del deute tècnic. Com a eina de seguretat independent, la seva baixa precisió en el punt de referència OWASP significa que s'hauria de combinar amb un equip dedicat. SAST plataforma per a equips amb requisits de seguretat reals.
Per què Xygeni SAST És la millor eina d'anàlisi de codi estàtic per al 2026
Cada eina d'aquesta llista té un cas d'ús clar. Snyk s'adapta als equips que ja formen part de l'ecosistema Snyk i que volen resultats ràpids per als desenvolupadors. Semgrep serveix als enginyers de seguretat que necessiten regles personalitzades i escanejos ràpids. SonarQube destaca en la governança de la qualitat del codi i la gestió del deute tècnic.
Però cap d'ells combina la precisió de detecció, la protecció contra programari maliciós, la remediació de la IA i la cobertura completa de la plataforma de la manera que Xígeni fa.
Xígeni SAST és l'única eina d'aquesta llista que aconsegueix una taxa de veritables positius del 100% a l'OWASP Benchmark, amb la taxa de falsos positius més baixa del 16.7%. És l'única eina que detecta codi maliciós tant en components propis com de tercers. I és l'única eina on SAST els resultats estan correlacionats de manera nativa amb SCA, detecció de secrets, CI/CD seguretat, DASTi ASPM, de manera que els equips de seguretat vegin la imatge completa del risc, no els resultats d'escaneigs aïllats.
Per a equips que es prenen seriosament el desenvolupament segur en el Era de la IA (on el codi generat per IA, les dependències compromeses i l'augment del volum d'amenaces són la nova normalitat) Xygeni SAST és l'opció més completa, precisa i rendible d'aquesta llista.

Precisió de detecció inigualable: taxes de veritables positius del 100%: prova de referència d'OWASP
Preguntes freqüents
Què és l'anàlisi estàtica de codi?
Anàlisi estàtica de codi, també coneguda com a SAST (Static Application Security Testing) és el procés d'escanejar el codi font, bytecode o binaris sense executar el programa per identificar vulnerabilitats de seguretat, errors de codificació i violacions de polítiques abans que es desplegui l'aplicació.
Quina és la diferència entre SAST i DAST?
SAST analitza el codi font abans del desplegament, detectant vulnerabilitats en la fase de codificació. DAST prova les aplicacions en execució des de l'exterior, simulant atacs reals contra serveis en directe per trobar vulnerabilitats en temps d'execució. La majoria de programes DevSecOps madurs utilitzen tots dos, i plataformes com Xygeni inclouen tots dos de forma nativa.
Les eines d'anàlisi de codi estàtic poden detectar programari maliciós?
La majoria no poden. Tradicional SAST Les eines escanegen vulnerabilitats de codificació; no detecten codi intencionadament maliciós. Xygeni SAST va més enllà identificant portes del darrere, troians, ransomware, execució ofuscada i manipulació del registre del sistema tant en codi propi com en dependències de codi obert, una capacitat crítica a mesura que creixen els atacs a la cadena de subministrament.
Què és el punt de referència de l'OWASP i per què és important?
El projecte de referència OWASP és independent, standardmarc itzat que mesura amb precisió SAST Les eines detecten patrons de vulnerabilitat coneguts en casos de prova del món real. És la font independent més fiable per comparar eines d'anàlisi de codi estàtic i significativament més fiable que les afirmacions de màrqueting dels proveïdors.
Hauria d'utilitzar l'anàlisi de codi estàtic juntament amb SCA?
Sí. SAST detecta vulnerabilitats en el teu propi codi. SCA identifica els riscos en les vostres dependències de codi obert. Junts cobreixen ambdues superfícies d'atac. Plataformes com Xygeni inclouen ambdues de forma nativa (amb resultats correlacionats en una única vista de risc), eliminant la necessitat de gestionar eines i dashboards.
