






Gestió del risc operacional és essencial per protegir els sistemes crítics i mantenir la continuïtat del negoci. Però què és la gestió de riscos operacionals, i com ho poden posar en pràctica els equips de seguretat i DevOps? En essència, és el procés d'identificar, avaluar i minimitzar els riscos causats per errors del sistema, errors humans o amenaces externes. De manera alarmant, El 40% dels negocis no aconsegueixen reobrir després d'una crisisaster—un clar recordatori de les conseqüències del risc no mitigat. Per tant, adoptant decisions clares millors pràctiques de gestió de riscos operacionals, les organitzacions poden passar de la lluita reactiva contra incendis a la protecció proactiva, garantint que la seguretat, la rapidesa i la resiliència vagin de la mà.
El valor estratègic de la gestió del risc operacional
Més enllà de la protecció contra les amenaces, gestió del risc operacional juga un paper fonamental en:
Garantir la continuïtat del negoci: En anticipar i mitigar les possibles interrupcions, l'ORM ajuda a mantenir operacions sense interrupcions, fins i tot en situacions adverses.
Estabilitat financera: La gestió proactiva dels riscos redueix la probabilitat d'incidents costosos, protegint així la salut financera de l'organització.
Gestió de la reputació: Un marc de treball ORM robust millora la confiança dels clients i preserva la reputació de l'organització evitant incidents que podrien generar desconfiança pública.
Per què la gestió del risc operacional és important en la ciberseguretat
Les eines de seguretat tradicionals com els tallafocs i el programari antivirus ja no són suficients. Al cap i a la fi, molts riscos no emergeixen al perímetre, sinó que es produeixen dins del codi, pipeline, o fins i tot a causa d'un error humà. Aquí és on gestió del risc operacional intervé, oferint una manera més intel·ligent i primerenca d'afrontar les amenaces del món real.
Si es fa correctament, ajuda els equips a crear programari més segur sense alentir el lliurament. A continuació s'explica com es fa:
Detecció precoç de configuracions incorrectes i vulnerabilitats
Per començar, els analitzadors de codi estàtics (SAST) i escàners de codi obert (SCA) detectar errors i fallades de seguretat abans que arribin a la producció. En desplaçar la detecció de riscos a l'esquerra, els equips solucionen els problemes aviat, directament a l'IDE o durant les revisions de relacions públiques, cosa que redueix la repetició de treballs i l'exposició.
Prevenció d'incidents deguts a errors interns
Els errors passen. Per exemple, els secrets codificats, les dependències obsoletes o les validacions que falten poden colar-se fàcilment a la base de codi. Però amb les comprovacions automatitzades integrades CI/CD, aquests problemes es poden marcar i bloquejar abans de la fusió, minimitzant el risc sense afegir colls d'ampolla.
Monitorització contínua de la infraestructura
Avui dia, la infraestructura és només codi: Terraform, Kubernetes i similars. Per això és clau escanejar aquestes plantilles per detectar configuracions incorrectes. Ajuda a detectar coses com ara ports oberts o rols IAM febles. abans creen bretxes de seguretat al núvol.
Garantia de compliment
La seguretat no només consisteix a mantenir-se fora de perill, sinó a demostrar-ho. Risc habitual avaluacions, les pistes d'auditoria i les polítiques automatitzades ajuden els equips a mantenir-se alineats amb la indústria standardcom ara NIST, ISO/IEC 27001 o OWASP. Això redueix la despesa general de compliment i genera confiança amb les parts interessades.
Mantenir la seguretat i la velocitat alineades
El més important és que la gestió del risc operacional manté els vostres equips de seguretat i enginyeria a la mateixa pàgina. En filtrar el soroll, destacar només els problemes accionables i automatitzar les parts avorrides, us garanteix que podeu actuar ràpidament sense sacrificar la tranquil·litat.
Què és la gestió de riscos operacionals?
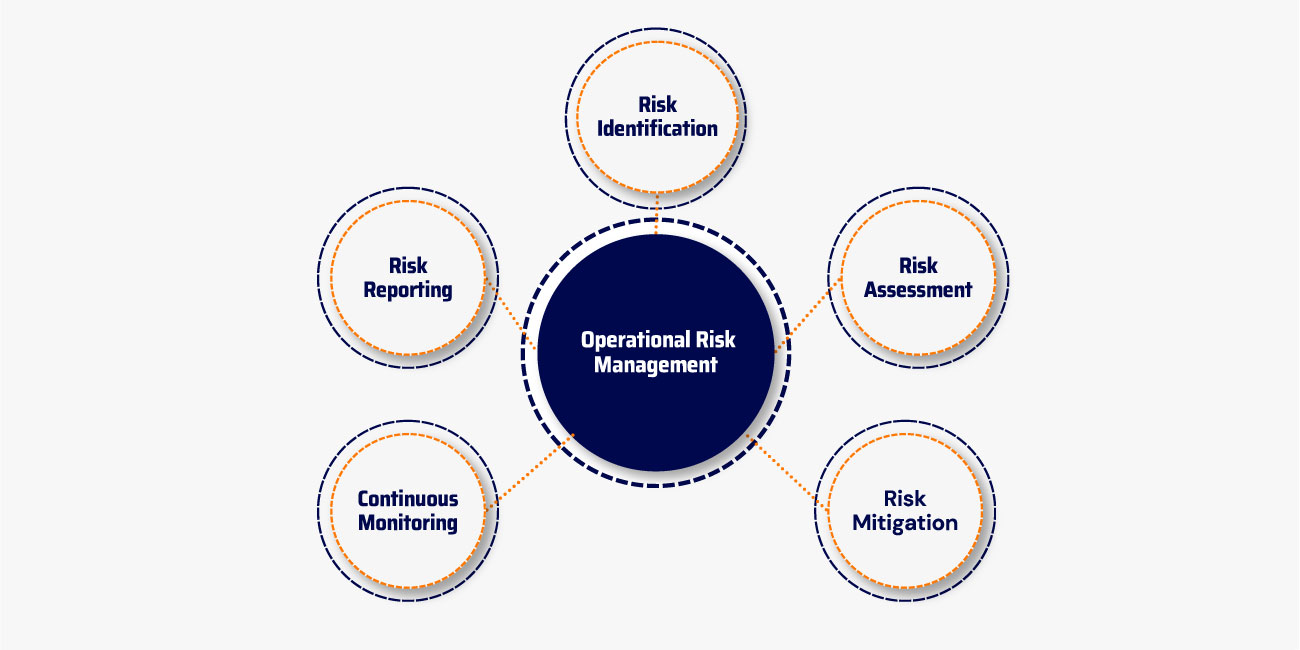
La gestió del risc operacional és un procés continu que abasta des del desenvolupament fins al desplegament. Tot i que tradicionalment s'aplicava a la infraestructura i als sistemes operatius, ara és essencial canviar aquestes pràctiques cap a l'esquerra, començant ja des del cicle de desenvolupament de programari.
A continuació s'explica com es tradueixen els pilars bàsics de la gestió del risc operacional als entorns DevSecOps actuals:
Identificació de riscos: del codi al núvol
La identificació moderna de riscos implica detecció d'anomalies, patrons de codi insegurs i configuracions incorrectes tant en els fluxos de treball d'infraestructura com de desenvolupament de programari. Això inclou vulnerabilitats de la capa d'aplicació, riscos de dependència i comportaments sospitosos que sorgeixen durant l'execució o commitactivitat de nivell.
Avaluació de riscos: la priorització que importa
No tots els riscos són iguals. Els equips han d'avaluar tant la gravetat com l'explotabilitat per centrar-se en allò que més importa. Això inclou embuts de priorització que integren senyals com ara anàlisi d'accessibilitat, impacte empresariali Puntuació EPSS, ajudant els equips de seguretat i els desenvolupadors a classificar les vulnerabilitats de manera eficient.
Mitigació de riscos: automatitzar per accelerar
Per anar més enllà de l'aplicació manual de pegats, els equips aprofiten la correcció automatitzada, SCAi detecció de secrets. La integració de la revocació automàtica redueix encara més la intervenció manual, permetent la mitigació de riscos en temps real. Això minimitza l'exposició i evita la lluita reactiva contra incendis durant els llançaments.
Monitorització contínua: integrada, no aïllada
La seguretat no s'hauria d'incorporar. En canvi, està integrada dins teu. CI/CD pipelines, recolzat per escanejos gestionats, auditories manualsi un seguiment continu del comportament. Aprofitant fonts com ara Panorama d'amenaces de l'ENISA, els equips es mantenen informats i preparats contra les amenaces en evolució.
Informes de riscos: clars, connectats i accionables
Les troballes de seguretat signifiquen poc sense visibilitat. A través de dashboardING, integracions de sistemes de ticketingi notificacions automatitzades, les parts interessades, des d'analistes de seguretat fins a desenvolupadors, obtenen el context i l'orientació necessaris per actuar ràpidament.
Millors pràctiques de gestió de riscos operacionals
Per gestionar eficaçment els riscos de seguretat, és essencial adoptar les següents millors pràctiques de gestió de riscos operacionals:
1. Fomentar una cultura de consciència del risc
Assegureu-vos que tots els membres de l'equip, des dels desenvolupadors fins als executius, entenguin el seu paper en la identificació i la mitigació dels riscos. Promoure un cultura de consciència de ciberseguretat ajuda a integrar la gestió del risc operatiu en els fluxos de treball diaris.
2. Implementar una governança i una supervisió sòlides
Establir polítiques, procediments i mecanismes de responsabilitat clars per garantir activitats de gestió de riscos coherents i alineades. Les auditories i revisions periòdiques poden identificar àrees de millora.
3. Aprofitar l'automatització
Utilitzeu eines avançades com ara l'anàlisi de riscos, la modelització predictiva i els sistemes de monitorització automatitzats per proporcionar informació en temps real sobre els riscos potencials. L'automatització redueix la probabilitat d'error humà i millora els temps de resposta.
4. Formació i educació contínues
Els tallers, seminaris i mòduls d'aprenentatge virtual regulars poden ajudar a desenvolupar competències en la gestió de riscos, garantint que els empleats estiguin equipats amb tècniques actualitzades per gestionar els riscos operacionals.
5. Desplaçament de seguretat a l'esquerra
Integreu mesures de seguretat al principi del procés de desenvolupament per detectar els problemes abans que arribin a producció. Aquest enfocament proactiu minimitza els riscos posteriors i s'alinea amb els fluxos de treball de DevSecOps.
6. Prioritzar en funció de l'explotabilitat
No totes les vulnerabilitats representen el mateix nivell d'amenaça. Feu servir l'anàlisi d'accessibilitat i les mètriques del sistema de puntuació de predicció d'explotacions (EPSS) per centrar-vos en els riscos que són greus i que probablement seran explotats.
7. Infraestructura segura com a codi (IaC)
Configuracions incorrectes en IaC pot provocar bretxes de seguretat importants. Analitzeu i avalueu regularment IaC plantilles per identificar i rectificar possibles defectes abans del desplegament.
8. Monitoritzar contínuament
Emprar la detecció d'anomalies en temps real i la monitorització del comportament per identificar i abordar els signes de problemes de manera precoç, fins i tot abans que s'explotin les vulnerabilitats.
La implementació d'aquestes bones pràctiques millora la reducció d'amenaces, millora el compliment normatiu i facilita un lliurament de programari més segur i ràpid.
Com Xygeni dóna suport a la gestió de riscos operacionals a cada pas
A Xygeni, no veiem la gestió del risc operacional com una tasca puntual, sinó com un procés continu i alternatiu que comença al principi del desenvolupament. La nostra plataforma tot en un s'integra naturalment en el cicle de vida del vostre programari, oferint la visibilitat, l'automatització i el context necessaris per mantenir-vos per davant dels riscos sense alentir el vostre equip.
Identificació de riscos
Per començar, no es pot arreglar el que no es veu. És per això que la identificació de riscos és el primer i més essencial pas. La plataforma tot en un de Xygeni reuneix múltiples capes de detecció per posar de manifest els riscos en tot el procés de desenvolupament.
Concretament, ajudem els equips a trobar codi insegur, biblioteques de codi obert vulnerables, hsecrets codificats per ARDi configuracions incorrectes, tot en un sol lloc. Com a resultat, els equips poden detectar i corregir els problemes a temps, evitar punts cecs i prendre mesures abans que els riscos es descontrolin.
Avaluació de Riscos
Per descomptat, no totes les vulnerabilitats són crítiques. Algunes poden no ser mai explotades, mentre que d'altres representen una amenaça immediata. Aquí és on entra en joc la priorització intel·ligent de Xygeni.
La nostra plataforma combina Gravetat del CVSS, puntuacions d'explotabilitat de l'EPSS v4 i anàlisi d'accessibilitat per classificar els resultats en funció del risc real. A més, podeu personalitzar els embuts de priorització perquè s'adaptin a les vostres necessitats empresarials, ja sigui en funció del compliment, l'impacte o la probabilitat. En conseqüència, els equips redueixen la fatiga de les alertes i se centren només en allò que realment importa.
Mitigació de riscos
Un cop avaluats els riscos, és hora d'actuar. Afortunadament, Xygeni accelera la remediació amb eines com ara Anàlisi de la composició del programari (SCA), detecció de secrets i aplicacions automatitzades de pegats, tot dins d'una plataforma unificada.
Per exemple, el nostre SCA identifica paquets vulnerables i suggereix versions més segures, cosa que ajuda els desenvolupadors a aplicar pedaços aviat. En paral·lel, la detecció de secrets busca credencials exposades i guia els equips a través dels fluxos de treball de revocació i substitució.
El més important és que Xygeni automatitza gran part d'això. Tant si es tracta de suggerir una versió segura com d'activar una pull request, fem que la resolució de problemes sigui ràpida i sense problemes, directament dins de la vostra llar CI/CD or SCM medi ambient.
Seguiment continu
Fins i tot després que s'enviï el codi, la seguretat ha de continuar. És per això que Xygeni proporciona informació contínua monitorització del vostre pipelines i infraestructura. Cada commit i la compilació s'escaneja en temps real per detectar nous riscos.
A més, els equips poden executar escanejos manuals i gestionats, cosa que ofereix flexibilitat en funció dels fluxos de treball o les necessitats de compliment normatiu. Això garanteix que es detectin configuracions incorrectes, dependències insegures i comportaments inusuals abans que causin danys.
Informe de riscos
Finalment, cal comunicar clarament els riscos. Xygeni ho facilita amb en temps real dashboards, alertes i integracions de ticketing com ara Jira.
Això significa que tothom, des dels responsables de seguretat fins als gestors d'enginyeria, té accés a la informació que necessita. Com a resultat, decisLes accions són més ràpides, el compliment és més fàcil i tota l'organització es manté alineada al voltant d'una imatge de riscos compartida.
Reflexions finals: la gestió del risc operacional com a avantatge competitiu
En resum, la gestió del risc operacional és molt més que una simple casella de selecció: és una base estratègica per oferir programari segur i resilient en el món digital actual, en constant evolució. Però primer, repassem què és la gestió del risc operacional i per què és fonamental.
La gestió de riscos operacionals fa referència al procés d'identificar, avaluar i reduir els riscos que sorgeixen dels sistemes, errors humans o amenaces externes. Quan s'integra de manera eficaç, canvia el focus del vostre equip de reaccionar a les amenaces a prevenir-les activament.
Tenint això en compte, adoptar les millors pràctiques de gestió de riscos operacionals ajuda els equips de desenvolupament i seguretat a aconseguir el següent:
- Crear processos conscients del risc que s'escalin entre equips
- Minimitzar l'exposició a la seguretat i alhora complir amb les normes de compliment normatiu standards
- Alineeu la seguretat amb la velocitat dels fluxos de treball de DevOps moderns
- Mantenir la continuïtat del negoci fins i tot durant interrupcions inesperades
Considerant-ho tot, entendre què és la gestió del risc operacional i aplicar mètodes provats equipa els equips per prendre el control de la seva postura de risc. En lloc de reaccionar als problemes, construeixen amb resiliència des del principi.
A Xygeni, la nostra plataforma fa que aquest canvi sigui fàcil i impactant. En integrar les millors pràctiques de gestió de riscos operacionals en cada pas del cicle de vida del desenvolupament de programari, ajudem les organitzacions a anar més enllà del compliment normatiu i a avançar cap a una cultura de riscos realment proactiva.
Preparat per transformar el risc en resiliència?
Xygeni us ofereix l'automatització, la visibilitat i el control per fer de la gestió del risc operacional un potent facilitador empresarial, des del codi fins al núvol.
👉 Sol·liciteu una demostració or més informació sobre com la nostra plataforma t'ajuda a convertir la incertesa en força competitiva.

Preguntes freqüents sobre la gestió de riscos operacionals: dels conceptes al DevSecOps del món real
Què és la gestió del risc operacional?
La gestió de riscos operacionals (ORM) és el procés continu d'identificar, avaluar i reduir els riscos que poden sorgir de la manera com els vostres equips creen, envien i executen programari. Aquests riscos, com ara codi insegur, configuracions incorrectes o errors humans, poden interrompre les operacions, causar incidents de seguretat o alentir el lliurament. És per això que l'ORM és essencial per mantenir els fluxos de treball de desenvolupament segurs i les operacions empresarials resilients.
La gestió de riscos és el mateix que les operacions?
No exactament. La gestió de riscos és una estratègia més àmplia que inclou àrees com el compliment normatiu, les finances i l'estratègia. En canvi, la gestió de riscos operacionals se centra específicament en els riscos del món real que sorgeixen de les activitats diàries, especialment les que es troben dins de la vostra empresa. SDLC, CI/CD pipelines, o desplegaments d'infraestructures.
Quin és l'objectiu principal de la gestió del risc operacional?
L'objectiu principal és simple: prevenir les interrupcions abans que es produeixin. En detectar i abordar els riscos de seguretat al principi del desenvolupament, les organitzacions poden mantenir el temps de funcionament, protegir els sistemes crítics i mantenir l'enginyeria centrada en la construcció. La gestió del risc operacional ajuda els equips a passar de la lluita contra incendis reactiva a la protecció proactiva.
Quina és una manera senzilla de descriure la gestió del risc operacional?
És un procés intel·ligent i repetible que t'ajuda a detectar, prioritzar i solucionar problemes causats per la manera com es construeix i s'executa el programari. Tant si es tracta de codi obert vulnerable, secrets filtrats o... IaC configuracions incorrectes, l'ORM garanteix que aquests riscos es gestionin aviat, abans que es converteixin en problemes reals.
Com es gestiona el risc operacional en DevSecOps?
La gestió del risc operacional implica cinc passos clau:
Identificar amenaces aviat —des del codi insegur fins a la deriva de la configuració— utilitzant eines com SAST, SCAi detecció de secrets.
Avaluar l'impacte i la probabilitat del risc, utilitzant dades d'explotabilitat (com ara puntuacions EPSS) i embuts de priorització personalitzats.
Mitigar els problemes amb correcció automàtica, valors predeterminats segurs i CI/CD aplicació de polítiques.
Monitoritzar contínuament amb pipeline escanejos i detecció d'anomalies.
Informació sobre les dades a través de dashboardi alertes, mantenint alineats els desenvolupadors, la seguretat i les operacions.
Com es veu el risc operacional en un projecte?
En els projectes de programari, el risc operacional sovint es manifesta com a processos desalineats, com ara l'ús de dependències obsoletes, la codificació de secrets o la configuració incorrecta de la infraestructura al núvol. Aquests riscos retarden els llançaments, provoquen interrupcions o obren portes als atacants. Un ORM fort significa integrar pràctiques segures per defecte i automatitzar les comprovacions al llarg del procés. SDLC.
