






TL; DR
"Empresa de seguretat d'IA" significa almenys tres coses diferents. Alguns proveïdors asseguren el codi que escriu la IA, d'altres asseguren els models i els agents en si, i d'altres simplement incorporen una funció d'IA a una eina existent. Cal saber quina esteu avaluant realment abans de comparar preus.
El mètode de descobriment separa la cobertura real d'una demostració. Un proveïdor que necessita trànsit en directe o un agent desplegat per trobar alguna cosa només us pot informar sobre el que ja s'està executant; la descoberta estàtica a nivell de codi ho detecta en un pull request en el seu lloc.
L'alineació del marc s'ha de comprovar, no creure's per fe. Els 10 millors LLM d'OWASP, l'RMF d'IA del NIST i l'ATLAS MITRE siguin estables i citables; demaneu a un proveïdor que mostri la correspondència real, no només el logotip en una diapositiva.
La categoria s'ha consolidat ràpidament. Diversos especialistes nadius d'IA s'han integrat en plataformes més grans des del 2024. Això no és desqualificant, però val la pena preguntar directament si la full de ruta que esteu comprant encara existeix d'aquí a dos anys.
Què cal buscar en una empresa de seguretat d'IA
Escriviu "empresa de seguretat d'IA" a la barra de cerca i obtindreu desenes de proveïdors que utilitzen les mateixes cinc paraules: basat en IA, complet, unificat, de nova generació, agentiu. Res d'això us diu què fa realment el producte o si fa el que necessita el vostre equip. Aquesta guia és la llista de comprovació per repassar-la: què cobreix realment la "seguretat d'IA", les preguntes que separen una capacitat real d'una diapositiva i els senyals d'alerta que apareixen a gairebé totes les avaluacions.
«Empresa de seguretat d'IA» significa almenys tres coses diferents
Abans de comparar ningú, esbrineu quin problema esteu intentant resoldre realment. L'etiqueta cobreix tres categories diferents, i un proveïdor que és excel·lent en una sovint està absent de les altres dues.
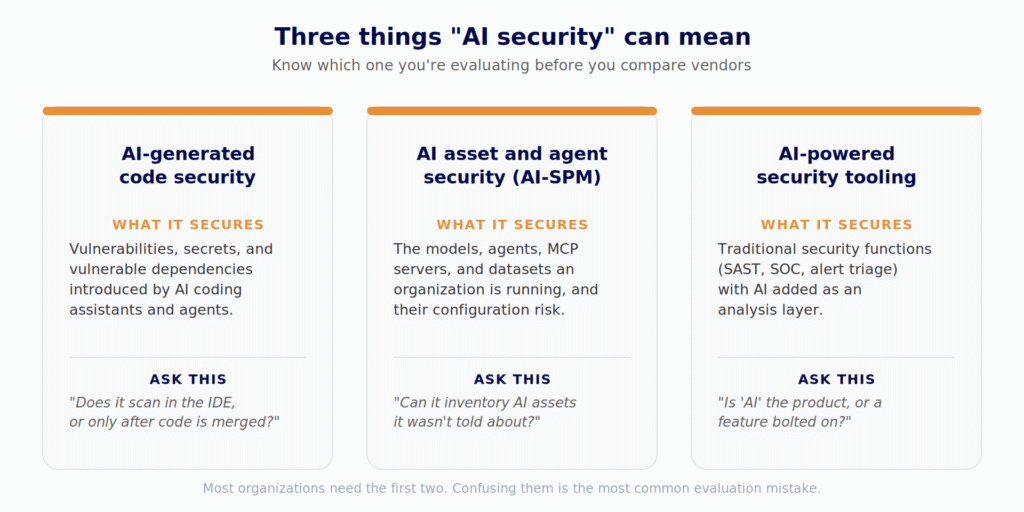
Una eina creada per assegurar models en producció no detectarà un nom de paquet al·lucinat en un pull request, i un lector de codi no us dirà que un servidor MCP no aprovat va aparèixer a l'IDE d'algú la setmana passada.
Els criteris de compra que realment importen
Un cop sàpigues quina categoria necessites, aquestes són les preguntes que val la pena fer a cada proveïdor de la teva llista, independentment de com els descrigui la seva pàgina d'inici.
Senyals d'alerta que val la pena allunyar-se'n
Alguns patrons apareixen prou sovint en aquesta categoria com per valorar anomenar-los directament, sense assenyalar cap proveïdor específic:
- "Amb intel·ligència artificial" sense detalls a sota. Si un proveïdor no pot explicar, en una frase, què fa realment la IA de manera diferent d'un escàner basat en regles, és una etiqueta de màrqueting, no una capacitat.
- Una insígnia d'estructura sense res al darrere. Citar OWASP o NIST és fàcil. Demaneu un exemple concret, una troballa real vinculada a una categoria real en aquest marc, no el mapatge complet, només un. Si el proveïdor no pot produir ni un sol exemple a l'instant, la insígnia és decorativa.
- Imprecisió sobre on es realitza l'escaneig. Pregunta directament: el nostre codi abandona mai la nostra infraestructura durant l'anàlisi? Un proveïdor que confia en la seva arquitectura respon en una frase. Un proveïdor que passa a parlar de xifratge en trànsit, sense respondre la pregunta real, només t'ha donat la resposta.
- Un nivell gratuït que en realitat és una prova de 14 dies. Un nivell de desenvolupador realment gratuït, no un temporitzador de compte enrere, és un senyal que el venedor té prou confiança per deixar que el producte parli primer.
- Totes les capacitats "disponibles aviat". Una diapositiva de full de ruta no és un producte. Pregunteu per escrit què s'envia avui.
Com es veu això a la pràctica
Xygeni AI Security descobreix la IA que s'executa en una organització (models, agents, servidors MCP i eines de codificació d'IA) a partir del que deixen enrere en codi i configuració, no d'una enquesta o un agent desplegat. Genera una IA-BOM en standard CycloneDX ML-BOM format i assigna les troballes a la Els 10 millors màsters en dret de l'OWASP i la NIST AI RMF. Xygeni DevAI s'executa dins de l'IDE mentre els desenvolupadors escriuen codi, escrit per humans o generat per IA, i el seu Triatge per IA, Explicació per IA i Remediació per IA s'apliquen igualment a les troballes dels propis escàners de Xygeni i a les troballes que ja es troben a les eines AppSec que una organització té implementades, cosa que significa que adoptar-lo no requereix substituir res. El codi font mai surt de l'entorn del client, amb suport per portar el vostre propi contracte LLM on sigui necessari.
Si ho compareu amb la vostra pròpia llista de comprovació anterior, el nivell de desenvolupador és gratuït per començar, i una visió més àmplia de com encaixa amb un nivell existent ASPM programa està disponible al pricing page.

Preguntes freqüents: triar una empresa de seguretat d'IA
Quina diferència hi ha entre la seguretat basada en IA i la IA-SPM?
La seguretat de la IA és la categoria àmplia. La gestió de la postura de seguretat de la IA (IA-SPM) és un terme més específic, reconegut per Gartner com una categoria emergent d'analistes, per a eines que descobreixen i avaluen contínuament la postura dels actius d'IA d'una organització: models, agents, conjunts de dades i el seu risc de configuració, de la mateixa manera que ho fa la CSPM per a la infraestructura del núvol.
Necessito un proveïdor separat per al codi generat per IA en comptes de la infraestructura d'IA?
No necessàriament, però sí que cal confirmar que un sol proveïdor cobreixi tots dos en lloc de suposar que sí perquè la paraula "IA" apareix dues vegades a la seva pàgina d'inici. Pregunteu a cadascun específicament sobre l'escaneig de codi a nivell d'IDE i sobre el descobriment d'actius d'IA; són problemes d'enginyeria diferents.
És un proveïdor en un marc de treball com l'OWASP LLM Top 10 en què es pot "certificar"?
No. És una conscienciació desenvolupada per la comunitat standard, no és una certificació que aproveu. Un proveïdor pot assignar-hi les seves deteccions, cosa que es pot comprovar, però "certificat OWASP" no és una afirmació real i s'ha de tractar com un petit senyal d'alerta per si sol.
Una AI-BOM compleix alguna normativa específica?
No per si sol, i cap regulació nomena una "lista de materials d'IA" com a artefacte obligatori avui dia. Ajuda a satisfer les expectatives de documentació en marcs com els requisits de documentació tècnica de la Llei d'IA de la UE, però és una prova de compliment, no una casella de verificació de compliment.
Per què importa si un proveïdor ha estat adquirit recentment?
No és desqualificant; les adquisicions poden aportar recursos i capacitat de permanència. Però les fulles de ruta, els preus i els models de suport sovint canvien després d'una adquisició, per la qual cosa val la pena preguntar directament en lloc de suposar continuïtat.
