
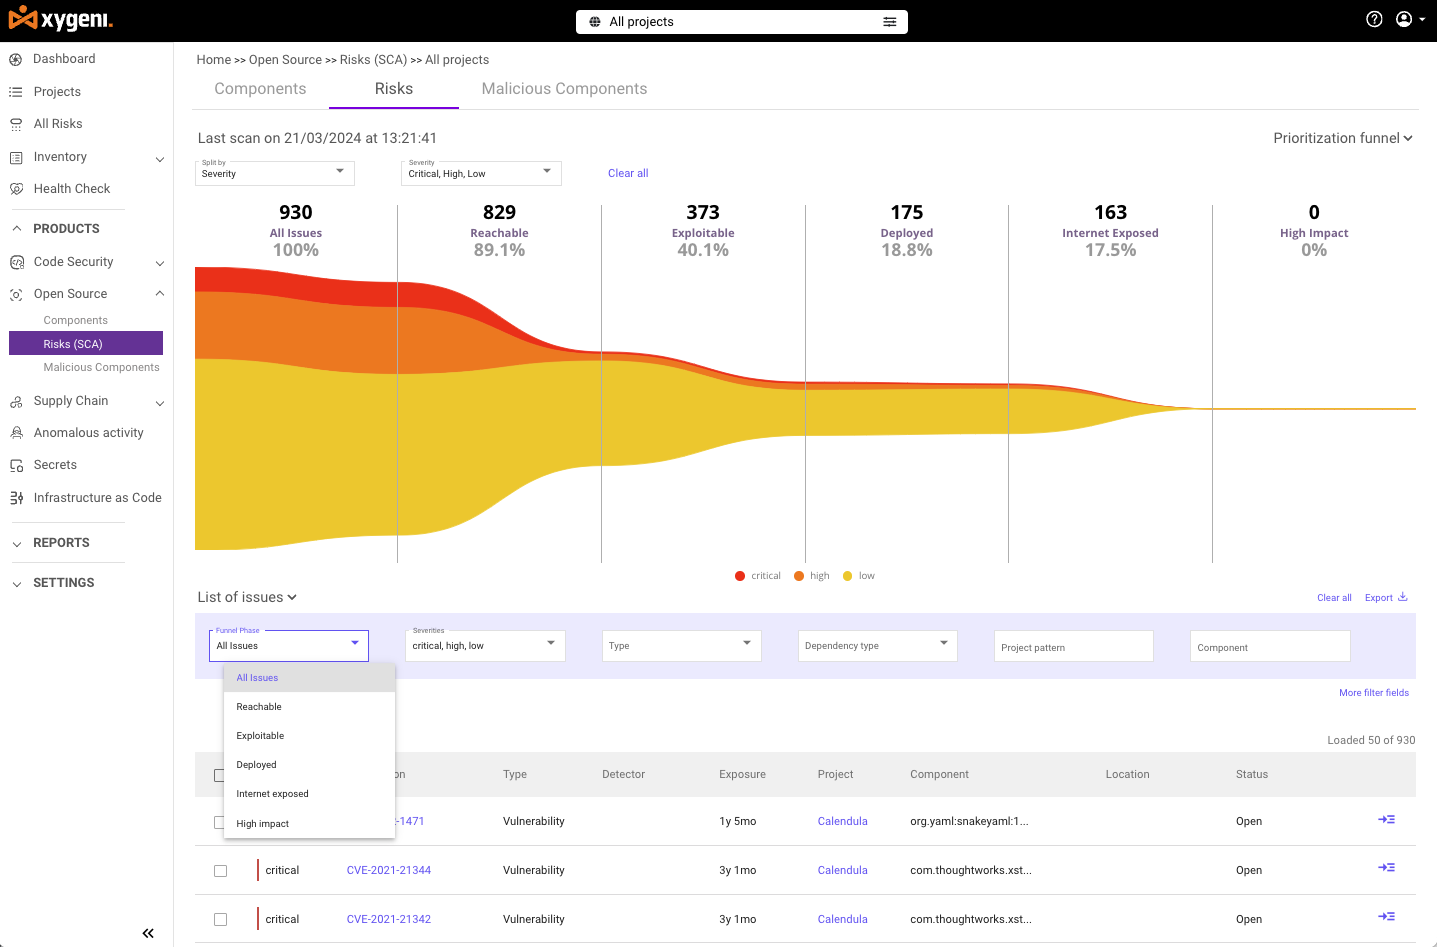






Quan protegiu el vostre programari de codi obert, necessiteu més que una simple anàlisi de vulnerabilitats. Heu de trobar vulnerabilitats, solucionar-les ràpidament i mantenir el vostre desenvolupament. pipeline en moviment. Aquí és on brilla el remediador de vulnerabilitats de codi obert de Xygeni. És més que un simple escàner de vulnerabilitats de codi obert: és una solució completa que us ajuda a prioritzar, corregir i complir amb les normes en temps real.
Tant si gestioneu un petit equip de desenvolupament com si gestioneu tasques complexes enterprise programari, Xygeni s'integra perfectament amb el vostre CI/CD pipeline per protegir els vostres components de codi obert des del moment en què s'escriu el codi. Sense retards. Sense treball manual addicional. Només codi segur i compatible en tot moment.
Per què Xygeni és imprescindible en el vostre DevOps Pipeline
Les amenaces de seguretat creixen cada dia, però la velocitat de desenvolupament no es pot alentir. Xygeni Open Source Vulnerability Remediator s'adapta sense esforç al teu Flux de treball de DevOps, assegurant-vos que el vostre codi estigui protegit de commit al desplegament.
- Detectar els problemes aviatXygeni executa un escaneig de vulnerabilitats abans que el codi sigui committed, bloquejant els riscos abans que entrin al vostre repositori.
- Integració perfecta: Tant si feu servir Jenkins, Accions de GitHub, O GitLab, Xygeni s'adapta perfectament a les teves necessitats CI/CD pipelineEscaneja tots els teus components de codi obert sense afegir passos addicionals.
- Protecció en temps realSi sorgeixen vulnerabilitats més tard, Xygeni ho farà marca'ls i crea'ls pull requests per solucionar-los en temps real, de manera que mantingueu la seguretat sense alentir-vos.
Amb Xygeni, obtens seguretat contínua integrada en cada pas del teu procés de desenvolupament.
Centra't en el que realment importa
No totes les vulnerabilitats representen un risc immediat. És per això que l'escàner de vulnerabilitats de codi obert de Xygeni va més enllà dels simples escanejos de vulnerabilitats. T'ajuda a centrar-te en allò que més importa.
- Descobriment complet de dependènciesXygeni troba automàticament totes les dependències del vostre projecte, tant directes com transitives. Obteniu una visibilitat completa de l'estructura del vostre programari.
- Escaneig de diverses bases de dadesXygeni comprova cada component de codi obert amb múltiples bases de dades de vulnerabilitats, com ara NVD, OSV i altres fonts públiques i propietàries, per assegurar-se que no s'escapi res.
- Gestió de llicències i obsolescènciaActualitzeu els components obsolets per complir amb els requisits de llicència i mantenir el programari segur. Xygeni marca aquests riscos automàticament, de manera que no us perdeu mai cap problema.
Amb Xygeni, mantens el control de la teva dependències de codi obert—saber exactament què hi ha al vostre codi i com de segur és.
Protegiu-vos de la confusió de dependències i del typosquatting
Confusió de dependència i mecanografia tipogràfica són riscos greus i de ràpid creixement per als usuaris de codi obert. Els paquets npm maliciosos van augmentar de només 38 informes el 2018 a més de 2,168 el 2024, i el 2025, els atacants havien publicat 454,648 paquets npm maliciosos en un sol any, i npm ara és l'objectiu de més del 99% de tot el programari maliciós de codi obert. El propi resum d'amenaces del 2025 de Xygeni va confirmar 3,180 paquets maliciosos al llarg de l'any, amb atacs que es van tornar persistents, escalables i industrialitzats en lloc d'oportunistes.
Les tàctiques també continuen evolucionant. Més enllà del typosquatting clàssic, el 2025 va veure un fort augment en les usurpacions de comptes npm, amb 1,241 paquets maliciosos confirmats vinculats a comptes legítims compromesos, un augment de 15.3 vegades respecte al 2024, incloent-hi incidents d'alt perfil que afecten paquets fonamentals amb milers de milions de descàrregues setmanals. Els atacants sovint imiten de prop les convencions de nomenclatura legítimes: les investigacions mostren que el 71.2% dels paquets maliciosos utilitzen noms de més de 10 caràcters i el 67.3% inclouen guions per barrejar-se.
Hem seguit aquest canvi de primera mà. forge-jsxy és un infostealer npm que ha canviat de nom almenys quatre vegades en dos mesos per evitar la detecció, mentre que GhostTracker va tornar a publicar el mateix troià amb noms nous només 74 minuts després de la seva eliminació, mantenint la mateixa infraestructura C2 en ambdues ocasions. Porta del dispositiu mostra el mateix patró des d'un angle diferent: un paquet npm públic que envia discretament un marc de treball de phishing del Microsoft 365.
Però amb Xygeni, esteu protegits. La nostra plataforma escaneja activament la confusió de dependències, l'ús il·legal d'errors i els patrons d'abús de comptes, bloquejant qualsevol paquet sospitós abans que s'infiltri al vostre sistema, de manera que esteu protegits independentment de la tècnica que utilitzin els atacants per colar-se.
Correcció automàtica: solucioneu els problemes abans que es converteixin en problemes
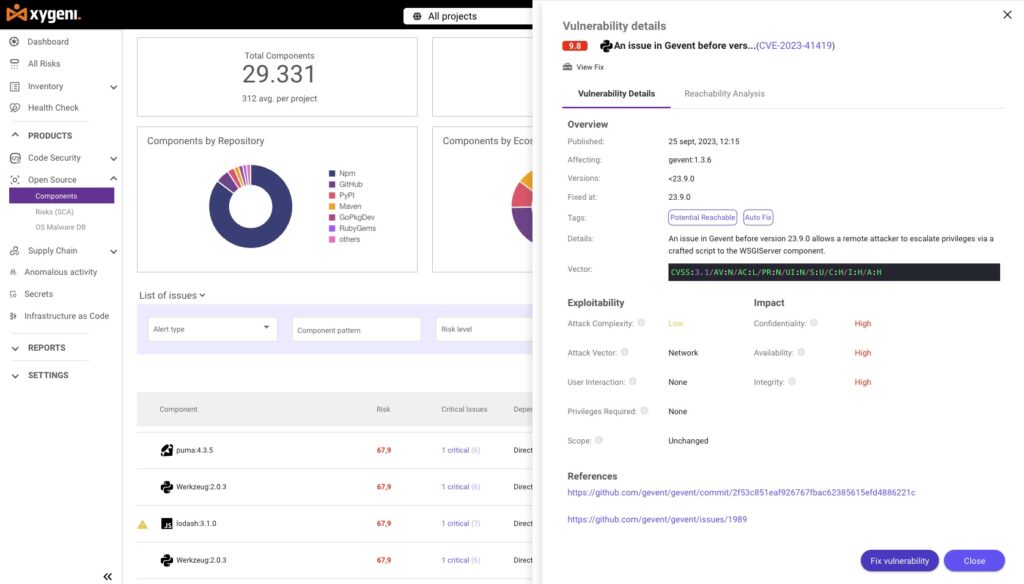
Trobar vulnerabilitats no és suficient. Seria útil si les corregís ràpidament. Amb el remediador de vulnerabilitats de codi obert de Xygeni, no cal esperar correccions manuals. La nostra plataforma genera pull requests que actualitza automàticament les dependències vulnerables.
- Generat automàticament Pull RequestsTan bon punt Xygeni trobi una vulnerabilitat que es pugui solucionar, permeti que el client iniciï una pull request manualment o automàticament per actualitzar el component a una versió segura. El vostre equip de desenvolupament pot revisar i fusionar la correcció sense alentir el desenvolupament.
- Segueix movent-te ràpid: Amb Amb la correcció automàtica, podeu obtenir protecció sense el treball manual. Xygeni manté el vostre codi segur mentre el vostre equip es manté productiu.
Estalvieu hores de treball manual al vostre equip i manteniu-vos al dia de les amenaces de seguretat.
Adaptat a la vostra infraestructura
No hi ha dues organitzacions iguals, i tampoc ho són les seves infraestructures. Xygeni s'adapta a la vostra manera de treballar, tant si utilitzeu on-premise servidors, infraestructura al núvol o una configuració híbrida.
- Suport a la infraestructura privadaXygeni s'adapta a qualsevol entorn, ja sigui un infraestructura privada o pública. La plataforma ofereix suport complet per a configuracions personalitzades basades en els vostres requisits de seguretat únics.
- Seguretat a midaEls fluxos de treball de cada empresa són diferents. La flexibilitat de Xygeni garanteix que la vostra seguretat estigui alineada amb la vostra manera de treballar, sense forçar canvis en els vostres processos.
Allà on s'executi el vostre programari, Xygeni s'assegura que estigui completament protegit.
Centrar-se en les amenaces assolibles i explotables
No totes les vulnerabilitats són urgents. Xígeni escàner de vulnerabilitats de codi obert t'ajuda a prioritzar allò que és realment perillós anàlisi d'accessibilitat i puntuació d'explotabilitat.
- Anàlisi d'accessibilitatXygeni identifica si una vulnerabilitat és realment accessible a la vostra base de codi. Això ajuda el vostre equip a centrar-se només en els riscos que representen una amenaça real per a les vostres aplicacions.
- Puntuació d'explotabilitatAmb dades del món real, Xygeni prediu la probabilitat que una vulnerabilitat sigui explotada. Això permet prioritzar els problemes més urgents i solucionar-los primer.
Centrant-se en els riscos reals, Xígeni redueix el soroll i ajuda al teu equip a mantenir-se eficient.
Mantingueu-vos al dia del compliment amb Xygeni OEscàner de vulnerabilitats pen-Source
Complir amb les normatives com ara GDPR, HIPAA, PCI-DSSi DORA no ha de ser difícil. L'escàner de vulnerabilitats de codi obert de Xygeni facilita el compliment normatiu automatitzant els processos que mantenen el programari segur.
- Comprovació de llicènciesXygeni marca qualsevol codi obert llicència infraccions en els vostres components, cosa que us ajuda a evitar riscos legals.
- SBOM GeneracióXygeni crea automàticament Llistes de materials de programari (SBOMs), donant-vos una visibilitat completa de tots els components del vostre programari.
- Informes preparats per a auditoriaTant si necessiteu informes per a auditories com per a comprovacions internes, Xygeni proporciona informes detallats de vulnerabilitats i correccions, garantint que sempre esteu preparats per demostrar el compliment de les normes.
Conforma't amb les normes, mantén la seguretat i deixa que Xígeni gestionar el pes.
Per què escollir Xygeni OCorrector de vulnerabilitats pen-Source?
Xígeni no és només un altre escàner de vulnerabilitats. És un solució completa dissenyat per ajudar-vos a trobar, prioritzar i solucionar vulnerabilitats a tot el vostre cadena de subministrament de codi obertIntegrant-se directament al vostre CI/CD pipeline, oferint correcció automàtica en temps real i garantint el compliment normatiu, Xígeni et permet mantenir-te al dia de les amenaces de seguretat sense frenar.
A punt per portar la gestió de vulnerabilitats de codi obert al següent nivell? Comença amb Xygeni avui mateix i protegeix el teu codi de commitdesplegament.
Necessiteu més informació? Consulteu la nostra Llista de les millors eines d'escaneig del 2026!

Preguntes freqüents
Quina és la freqüència dels paquets maliciosos de codi obert avui dia?
Els atacants van publicar 454,648 fitxers maliciosos paquets npm només el 2025, i npm ara representa més del 99% de tot el programari maliciós de codi obert detectat. Aquest no és un risc de nínxol; és el vector d'atac dominant en l'ecosistema de codi obert actual.
Els registres com npm poden prevenir completament el typosquatting per si sols?
No. Mentre que npm i PyPI bloquegen alguns noms òbviament semblants en el registre, un estudi de detecció del 2025 (ConfuGuard) va confirmar 630 atacs reals de confusió de paquets que van arribar als registres de producció, i fins i tot les eines de detecció potents encara tenen una taxa de falsos positius significativa perquè distingir un paquet maliciós semblant d'un paquet legítim amb un nom similar és realment difícil. La protecció a nivell de registre per si sola no és suficient.
Les absorcions de comptes són un risc més gran ara que l'ocupació typosquat?
El typosquatting i la confusió de dependències van seguir sent els tipus d'atac dominants el 2025, però les usurpacions de comptes van créixer 15.3 vegades interanualment i són especialment perilloses perquè comprometen paquets en què els desenvolupadors ja confien, amb milions de descàrregues, evitant l'escrutini que normalment rebria un nom de paquet nou o desconegut.
La IA empitjora aquest problema?
Sí, de dues maneres. Els atacants ara utilitzen la IA per generar grans volums de noms typosquatted i càrregues útils ofuscades a escala. Per separat, els mateixos assistents de codificació amb IA de vegades al·lucinen noms de paquets que no existeixen, una tècnica relacionada anomenada slopsquatting, que els atacants poden preregistrar amb programari maliciós.
Com protegeix Xygeni contra aquestes amenaces?
Xygeni combina l'escaneig de vulnerabilitats de diverses bases de dades, la detecció de confusió de dependències i typosquatting, i la priorització basada en l'accessibilitat directament a la vostra CI/CD pipeline, després es genera automàticament pull requests per solucionar problemes confirmats, de manera que els paquets maliciosos o vulnerables siguin detectats i corregits abans que arribin a producció.
