






Taula de continguts
La transició de les metodologies tradicionals de desenvolupament de programari com Waterfall a Agile i DevOps representa un canvi marcat cap a enfocaments més eficients, flexibles i col·laboratius. Al centre d'aquesta evolució hi ha les pràctiques d'integració contínua i desplegament continu, juntament amb un enfocament fusionat en la seguretat, conegut com a DevSecOps—reescrivint les regles i transformant el panorama del desenvolupament de programari. Per a equips que busquen maneres de millorar la qualitat del programari, accelerar el lliurament i integrar la seguretat en els seus pipelines, adoptant el millor per a CI/CD les pràctiques són la clau.
La significació de CI/CD en Desenvolupament Modern
CI/CD Les millors pràctiques transformen la manera com els equips de desenvolupament solucionen errors, milloren la qualitat del programari i acceleren el lliurament d'actualitzacions automatitzant el procés des del codi. commit fins al desplegament. Quan s'incorpora seguretat des del principi en DevSecOps, estableix una base sòlida per a la construcció eficient d'aplicacions segures.
Entesa CI/CD Millors Pràctiques
Integració contínua (CI): una pedra angular per a la qualitat i la velocitat
Què és la CI?
La integració contínua és la pràctica d'integrar freqüentment canvis de codi en un repositori compartit, on s'executen proves automatitzades, garantint una alta qualitat del codi i una detecció precoç d'errors.
Beneficis de CI:
- Detecció precoç d'errors: l'automatització de les proves permet la identificació precoç de problemes, reduint els costos de correcció posteriors.
- Millora de la qualitat del codi: garanteix que el codi compleixi amb la qualitat standards abans de la fusió, contribuint a una base de codi estable.
- Bucle de retroalimentació més ràpid: proporciona als desenvolupadors retroalimentació immediata, cosa que permet ajustaments ràpids.
Implementació contínua (CD): optimització del lliurament de programari
Què és un CD?
El desplegament continu automatitza el lliurament d'aplicacions a diversos entorns, fent que les funcions i correccions més recents estiguin fàcilment disponibles per als usuaris.
Avantatges del CD:
- Procés de desplegament optimitzat: minimitza l'error humà i accelera la preparació per al mercat.
- Productivitat millorada: Permet als desenvolupadors centrar-se més en la innovació que en les tasques de desplegament.
- Augment de la freqüència de llançament: facilita el desplegament ràpid i eficient d'actualitzacions, satisfent les demandes dels usuaris amb promptitud.
Implementació CI/CD Bones pràctiques per a l'èxit
1. Pràctiques de codificació segura
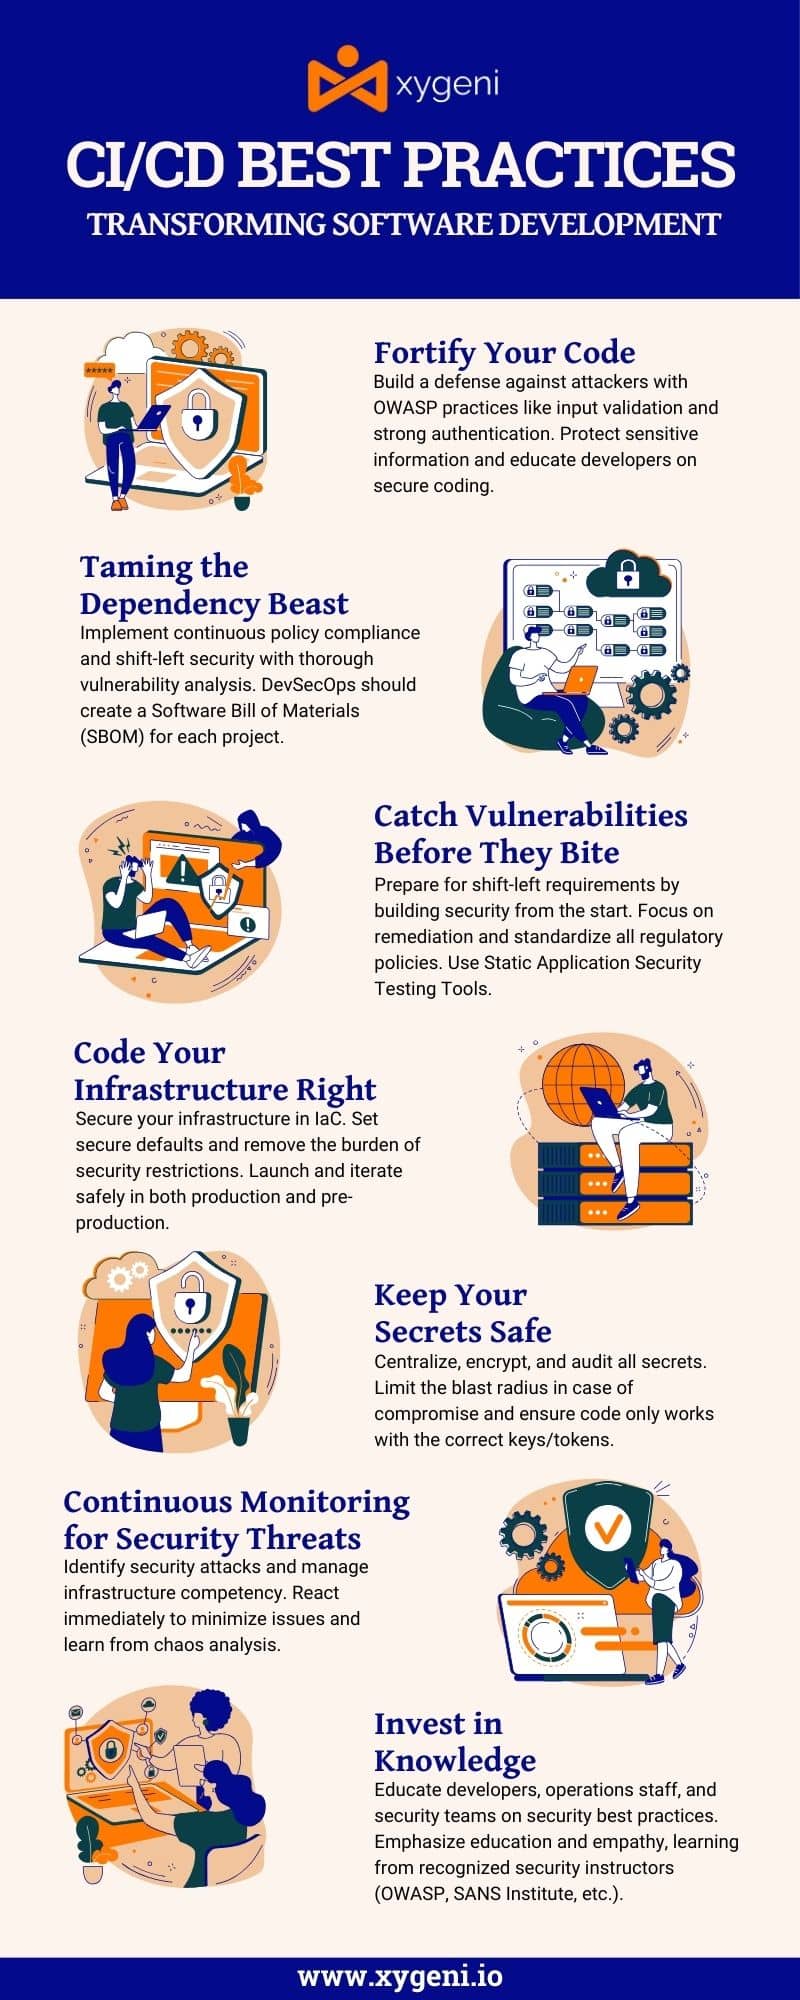
Les pràctiques de codificació segures són fonamentals per desenvolupar programari robust contra atacs. Guia de referència ràpida de pràctiques de codificació segura d'OWASP serveix com un manual extens que defineix les mesures de seguretat crucials que els desenvolupadors haurien d'implementar durant tot el cicle de desenvolupament de programari.
Les pràctiques clau inclouen:
- Validació d'entrada: Verifiqueu totes les dades entrants, incloses les sol·licituds GET i POST, les galetes i les dades de sistemes externs, per evitar atacs d'injecció com la injecció SQL.
- Codificació de sortida: Assegureu-vos que les dades de sortida als navegadors o altres sistemes estiguin codificades per evitar errors d'injecció com ara Cross-Site Scripting (XSS), tractant totes les dades de sortida com a dades literals, no com a codi executable.
- Autenticació i gestió de contrasenyes: Els processos d'autenticació segurs i la gestió de contrasenyes són vitals. Utilitzeu funcions hash criptogràfiques fortes amb una sal llarga per emmagatzemar contrasenyes per frustrar els atacs de força bruta.
- Gestió d'errors i excepcions: Els errors i les excepcions s'han de gestionar de manera uniforme per evitar que els atacants obtinguin informació del sistema a través de missatges d'error.
- Gestió de la configuració: Gestioneu de manera segura la configuració del sistema i de les aplicacions per evitar fuites d'informació.
- Protecció de dades sensibles: El maneig segur de dades sensibles, com ara informació financera, sanitària i personal, és imprescindible.
- Anàlisi XML: Assegureu-vos que l'XML es gestioni de manera segura, ja que s'utilitza àmpliament en aplicacions web i les pot exposar a atacs.
- Protecció de fitxers i recursos: Protegiu l'accés als sistemes de fitxers i recursos per evitar l'accés no autoritzat a fitxers i directoris sensibles.
- Seguretat de missatgeria: Comunicació segura de missatges, especialment quan s'utilitza XML per a processos empresarials.
- Protecció de dades: Implementar una protecció sòlida per a les dades sensibles durant l'emmagatzematge i el transport.
2. Gestió de dependències
La gestió de dependències és una tasca crítica de desenvolupament de programari que implica fer un seguiment de les biblioteques i paquets externs dels quals depèn el vostre projecte i actualitzar-los quan cal. És la manera com els equips de projecte mantenen els components actualitzats i segurs, reduint el risc de vulnerabilitats i protegint-se dels atacants. Donada la complexitat i la naturalesa interconnectada del programari actual, un sol component obsolet o vulnerable pot soscavar la seguretat de tota l'aplicació. Eines com Xígeni CI/CD Seguretat i adhesió a Directrius del NIST sobre software supply chain security són pràctiques crítiques.
Implementació d'una gestió eficaç de les dependències
- Escaneig automatitzat de vulnerabilitats: Eines com Seguretat de codi obert Xygeni proporcionar una exploració automatitzada de les dependències del projecte amb bases de dades de vulnerabilitats conegudes (com la National Vulnerability Database [NVD]). És essencial detectar aquestes vulnerabilitats el més aviat possible.
- Seguiment continu: Monitoritzar contínuament les dependències per detectar noves vulnerabilitats, no només en el moment del desenvolupament, sinó durant tot el cicle de vida de l'aplicació. Això es pot integrar en el CI/CD pipeline així que sempre està un pas per davant de les vulnerabilitats emergents.
- Gestió automatitzada de pegats: Feu servir una eina que no només identifiqui les vulnerabilitats, sinó que també automatitzi el procés d'actualització d'una dependència a una versió més segura. Redueix la sobrecàrrega manual contínua de mantenir les dependències actualitzades.
- Aplicació de la política: Implementeu polítiques estrictes pel que fa a les dependències de tercers. Aquesta és una manera excel·lent de reduir el risc d'utilitzar biblioteques obsoletes o llicències desactualitzades. Exigiu que les noves dependències hagin de tenir revisions de seguretat exhaustives. Feu complir estrictament que no podeu utilitzar biblioteques amb vulnerabilitats conegudes. Tampoc podeu utilitzar una biblioteca que tingui una llicència caducada o que no compleixi les normes. Utilitzeu eines que puguin fer complir l'anterior. Us poden estalviar silenciosament de vosaltres mateixos i dels vostres companys la introducció de paquets als vostres projectes que puguin ser arriscats o no complir les normes.
- Llista de materials de programari (SBOM): Crear i mantenir un SBOM (Llista de materials de programari) per a cada projecte per documentar tots els components de tercers, la seva versió i totes les dependències. Aquest inventari complet millora la transparència i permet respostes ràpides a les vulnerabilitats revelades. Automatització SBOM La generació i el manteniment garanteixen una precisió contínua i informació actualitzada. Per a les organitzacions que busquen millorar la seva postura de seguretat i el compliment de les normes, les eines que simplifiquen SBOM administració són una inversió valuosa.
- Educació i conscienciació per a desenvolupadors: Educar els desenvolupadors sobre la importància de la gestió de dependències, així com sobre les millors pràctiques de codificació segura. La conscienciació pot conduir a un millor desenvolupament.ciscreació d'ions en l'elecció i la gestió de components de tercers.
- Aïllament de dependències: Sempre que sigui possible, les dependències s'han d'aïllar per minimitzar l'impacte d'una possible vulnerabilitat. Tècniques com la contenidorització poden ajudar a limitar que una vulnerabilitat arribi fora d'un component vulnerable.
3. Proves de seguretat d'aplicacions estàtiques (SAST)
Proves de seguretat d'aplicacions estàtiques (SAST) avalua la seguretat de l'aplicació analitzant el codi a un nivell tan granular que pot identificar patrons o seqüències que puguin suggerir la presència de codi maliciós. SAST Les solucions també fan tot el que fan les eines tradicionals: comprovar la injecció SQL, els scripts entre llocs (XSS), els desbordaments de memòria intermèdia, etc. Integrant-les directament a la Integració Contínua/Desplegament Continu (CI/CD bones pràctiques) pipeline, les organitzacions poden aprofitar el poder de l'automatització per examinar contínuament les seves bases de codi a la recerca de signes d'inserció maliciosa, immediatament després de la introducció de canvis de codi. Això permet als desenvolupadors rebre comentaris ràpidament sobre qualsevol possible vulnerabilitat o amenaça de seguretat i prendre les mesures necessàries per solucionar qualsevol vulnerabilitat o altres discrepàncies de codi que resultin d'una conducta maliciosa abans que aquests problemes es puguin escampar per tot el programari del qual estan a punt de formar part. Això millora enormement la seguretat i la integritat del programari en si, un desenvolupament que, en aquests temps de "mou-te ràpid i trenca les coses", és molt refrescant.
Com veu el NIST SAST
L'Institut Nacional de StandardEl NIST ha reconegut la importància d'integrar eines de proves de seguretat, incloent-hi SAST, en el procés de desenvolupament. Publicacions del NIST com ara Publicació especial del NIST 800-53 sobre els controls de seguretat i privadesa argumenten a favor de l'ús d'eines automatitzades que puguin monitoritzar i analitzar contínuament el codi per detectar vulnerabilitats i suggereixen que SAST les eines haurien de ser "integrat com a part del procés de desenvolupament/flux de treball de l'organització per identificar i gestionar vulnerabilitats de programari."
Recursos d'OWASP a SAST
L'Open Web Application Security Project (OWASP) també subratlla el valor de SAST en els seus recursos i guies. Guia de revisió del codi OWASP s'endinsa en com SAST Les eines es poden utilitzar per revisar el codi en profunditat, detectant possibles problemes de seguretat que les revisions manuals podrien passar per alt. L'OWASP recomana adoptar SAST eines tan aviat com sigui possible en el cicle de vida del desenvolupament de programari per detectar vulnerabilitats el més aviat possible, la qual cosa s'alinea amb l'enfocament de seguretat de desplaçament a l'esquerra: desplaçar la consideració de la seguretat al punt més primerenc possible en el procés de desenvolupament.
Beneficis de la SAST Integració en CI/CD Millors Pràctiques
- Detecció precoç: Identificar les vulnerabilitats al principi del procés de desenvolupament estalvia el cost i l'esforç necessaris per a la seva correcció.
- Comentaris dels desenvolupadors: La retroalimentació immediata als desenvolupadors sobre la postura de seguretat del seu codi ajuda els guanyadors en matèria de seguretat, ja que fomenta l'adopció de pràctiques de codificació segures.
- Compliment i gestió de riscos: Assegura que el codi es provi per detectar vulnerabilitats abans del desplegament, garantint eficaçment que les organitzacions puguin complir amb les normatives. standards.
- Garantia de seguretat automatitzada: La garantia de seguretat automatitzada evita que cap línia de codi quedi sense analitzar, garantint que CI/CD pipeline és un mecanisme de desenvolupament segur i fiable.
4. Infraestructura com a codi (IaC) Seguretat
Infraestructura com a codi (IaC) la seguretat és una pràctica crítica d'aplicar les millors pràctiques de seguretat als scripts i definicions que gestionen i configuren la infraestructura. La velocitat a la qual IaC permet el provisionament i la configuració de la infraestructura i requereix que aquests scripts no introdueixin debilitats de seguretat: les eines automatitzades poden escanejar IaC plantilles per a configuracions incorrectes o incompliment de les polítiques de seguretat, evitant que aquestes vulnerabilitats es despleguin en entorns reals.
Per a una comprensió més profunda dels matisos de la seguretat de la seva Infraestructura com a Codi (IaC) processos i per explorar les millors pràctiques completes més enllà del que s'esbossa aquí, llegiu l'article complet Assegurar la infraestructura com a codi.
5. Gestió de secrets
La gestió de secrets és un component crític de la gestió segura d'aplicacions i infraestructures, que respon a la necessitat de protegir claus, tokens, contrasenyes i altres dades sensibles d'accessos no autoritzats i violacions. El full de trucs de gestió de secrets d'OWASP proporciona una guia completa de les millors pràctiques per gestionar eficaçment aquesta informació sensible. Aquí teniu un resum dels punts clau i les recomanacions de la guia, que destaca la seva importància en el context més ampli de la seguretat. CI/CD millors pràctiques.
Recomanacions clau del full de trucs per a la gestió de secrets d'OWASP
- Emmagatzematge centralitzat de secrets: La centralització de l'emmagatzematge de secrets en un sistema personalitzat i segur és imprescindible. Aquesta simplificació inclou, entre d'altres, tasques de gestió com la rotació i el control d'accés, i redueix la possibilitat que els secrets s'exposin en el codi o els registres.
- Control d'accés: Cal implementar polítiques estrictes de control d'accés per garantir que només les entitats autoritzades tinguin accés als secrets. Això inclou també usuaris humans i processos automatitzats. L'accés s'ha de basar en el principi de mínim privilegi, garantint que les entitats tinguin els permisos que necessiten per dur a terme les seves funcions.
- Rotació de Secrets: Per tal de minimitzar el risc de compromís, la rotació regular dels secrets és essencial. Els mecanismes automatitzats per a la rotació de claus poden garantir que aquestes s'actualitzin periòdicament o segons ho determinin els esdeveniments, com ara quan hi ha una violació de seguretat o quan es produeix l'acomiadament d'un empleat.
- Pistes d'auditoria: Pel que fa a l'accés i la detecció no autoritzats, és crucial preservar totes les pistes d'auditoria de les activitats sobre secrets. Els registres d'auditoria també haurien de poder revelar informació prèvia.cisqui va accedir a quin secret i en quin moment per tal de tenir la informació necessària a l'hora d'investigar incidents de seguretat.
- Xifratge de secrets: Com a mínim, els secrets s'han d'encriptar en trànsit i en repòs. S'utilitzen tècniques d'encriptació fortes per garantir que una violació no exposi els secrets subjacents, fins i tot si s'aconsegueix obtenir accés il·legal.
- Secrets del codi font: Es desaconsella emmagatzemar secrets directament al codi font o als sistemes de control de versions. En canvi, és millor injectar-los a les aplicacions durant el seu temps d'execució des d'eines i serveis segurs de gestió de secrets.
- Procediment de trencament de vidre: Un procés de "trencar vidres" permet recuperar secrets durant situacions d'emergència i, alhora, seguir fent un seguiment de qualsevol accés a través d'una pista d'auditoria. D'aquesta manera, les operacions poden continuar fins i tot quan els mecanismes d'accés normals s'han vist compromesos sense necessàriament evadir els protocols de seguretat..
6. Seguiment i retroalimentació continus
La monitorització contínua implica la monitorització d'aplicacions i infraestructures en temps real per identificar i respondre a les amenaces de seguretat. Això és essencial per detectar situacions on hi podria haver una violació o explotació de vulnerabilitats. Inclouen eines que poden monitoritzar activitats inusuals, mantenir registres d'esdeveniments de seguretat de la informació i proporcionar alertes ràpides que permeten una resposta immediata als incidents. El NIST, així com el Institut SANS ha proporcionat recomanacions sobre maneres eficients de monitorització que requereixen revisions i actualitzacions periòdiques basades en les dades obtingudes del monitorització.
7. Formació en seguretat i conscienciació
Les freqüents sessions de formació de l'equip de desenvolupament, els programes de conscienciació del personal operatiu i dels equips de seguretat permeten la construcció d'una cultura de seguretat dins d'una organització. Això garanteix que tots els membres estiguin familiaritzats amb les noves amenaces a la seguretat, comprenguin la rellevància dels controls de seguretat i tinguin les habilitats per implementar-los quan calgui. Inclou continguts detallats com ara els cursos educatius d'OWASP, així com els del SANS Institute sobre temes com la formació en conscienciació sobre seguretat.
D'aquesta manera, les organitzacions asseguraran els seus processos de desenvolupament de programari (fent-los no només més eficaços sinó també més eficients) integrant profundament aquestes pràctiques en el CI/CD pipeline.
La importància d'implementar CI/CD Les millors pràctiques en el desenvolupament de programari van molt més enllà de la racionalització dels processos de desenvolupament o l'optimització de l'eficiència; són una pedra angular per protegir el cicle de vida del desenvolupament de programari contra una sèrie d'amenaces sofisticades. Exemples recents i reals de vulnerabilitats en CI/CD pipelines, inclosos els que han trobat GitLab i PyTorch, serveixen com a recordatoris potents dels reptes de seguretat als quals s'enfronten les organitzacions en el complex panorama digital actual.
Per exemple, els detalls de la GitLab CI/CD pipeline compromisos, tal com es publica al blog de recerca del grup NCC, subratllar com petits errors de configuració, com ara l'abús del senyalador "—privilegiat" de Docker o l'ofuscació de secrets, permeten vulnerabilitats de seguretat crítiques, com ara l'equalització de privilegis i l'accés no autoritzat a informació sensible. Aquests incidents emfatitzen la importància crítica d'una seguretat hermètica. CI/CD pipeline configuració; l'accés als executors "cal saber", el control acurat de les variables d'entorn definides per l'executor i l'associació judiciosa dels executors (per projecte o grup) són només tres de les moltes polítiques que, si s'apliquessin amb força, haurien reduït dràsticament el risc.
La cadena de subministrament de PyTorch, tal com es descriu a SecurityWeek, demostra una nova classe de CI/CD atac que ataca alhora cadenes de subministrament de programari senceres –en aquest cas, mitjançant la publicació il·lícita de binaris maliciosos de PyTorch– mentre aprofita els executors autoallotjats de GitHub Actions per robar secrets sensibles. Aquest exemple subratlla la necessitat crucial de la integritat i l'aïllament de CI/CD entorns, processos d'aprovació diligents per a CI/CD contribucions, i un escrutini especial per a les d'origen extern pull requests, per tal de restringir simultàniament l'accés no autoritzat i protegir contra les vulnerabilitats de la cadena de subministrament.
La lliçó de cadascun d'aquests incidents és clara: que el desenvolupament de programari, des d'una perspectiva de seguretat, no és un objectiu, sinó un camí; un camí que exigeix una atenció, adaptació i millora contínues i implacables. En resum, adoptar les millors pràctiques en CI/CD pipelines és essencial per a una productivitat i eficiència més nítides i, el que és més important, per garantir que la defensa més vital del programari modern (un atac ben desenvolupat) continuï superant un conjunt d'adversaris en evolució.
Integrant de manera intel·ligent i completa les mesures de seguretat directament en el desenvolupament i la implementació pipeline, les organitzacions poden aconseguir i mantenir un cicle de vida de desenvolupament de programari més resilient, segur i, en última instància, fiable.
Potser enlloc això és més cert que quan les organitzacions naveguen per les innombrables complexitats del desenvolupament de programari modern, on la recompensa per l'èxit no és res menys que un diferenciador global i competitiu. A través de la pràctica essencial d'integrar mesures de seguretat robustes directament dins CI/CD pipelineL'experiència viscuda de la vulnerabilitat del món real i les mesures proactives que les organitzacions poden prendre per prevenir-la ofereixen no només consol, sinó un conjunt inestimable de passos a seguir.
Mireu la nostra demostració en vídeo
