Xígeni SCA

Minimitza el risc de codi obert i mantén la teva aplicació segura de paquets maliciosos

Prioritzeu les vulnerabilitats que realment importen i sabeu en temps real si les vostres dependències incorporen codi maliciós.

Trobeu qualsevol vulnerabilitat a les vostres dependències

Identifiqueu i solucioneu els problemes de seguretat, manteniment i llicències en les dependències de les aplicacions abans de desplegar el programari.

Identificar codi maliciós

Detecta seccions de codi i patrons sospitosos explotats pels atacants en publicar dependències noves i actualitzades.

Centrar-se en els riscos crítics de codi obert

Prioritzeu les vulnerabilitats amb el major impacte empresarial i gestioneu els riscos amb una puntuació de riscos basada en el context i la traçabilitat des del codi fins al núvol.


Correcció automàtica de les vulnerabilitats de codi obert

Actualització automàtica a dependències de codi obert sense vulnerabilitats amb funcions intel·ligents pull requests.
Xígeni SCACapacitats i funcionalitats de

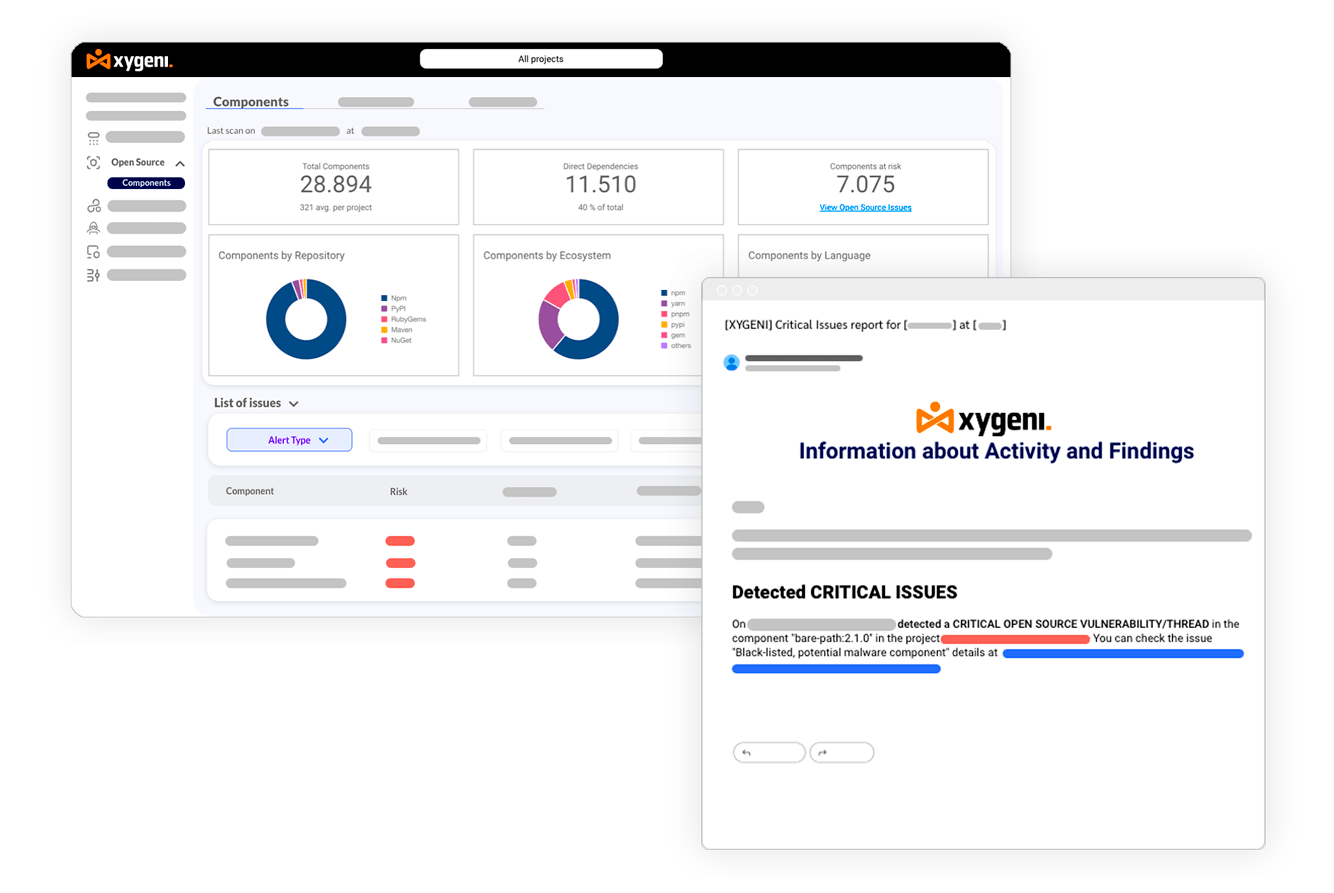
Seguiment automàtic de vulnerabilitats

Rebeu actualitzacions sobre vulnerabilitats recentment identificades a través dels vostres canals de denúncia o bloquegeu-les per garantir que us mantingueu protegits i informats abans de passar a la fase de producció.
OSOS-Informació-Alerta
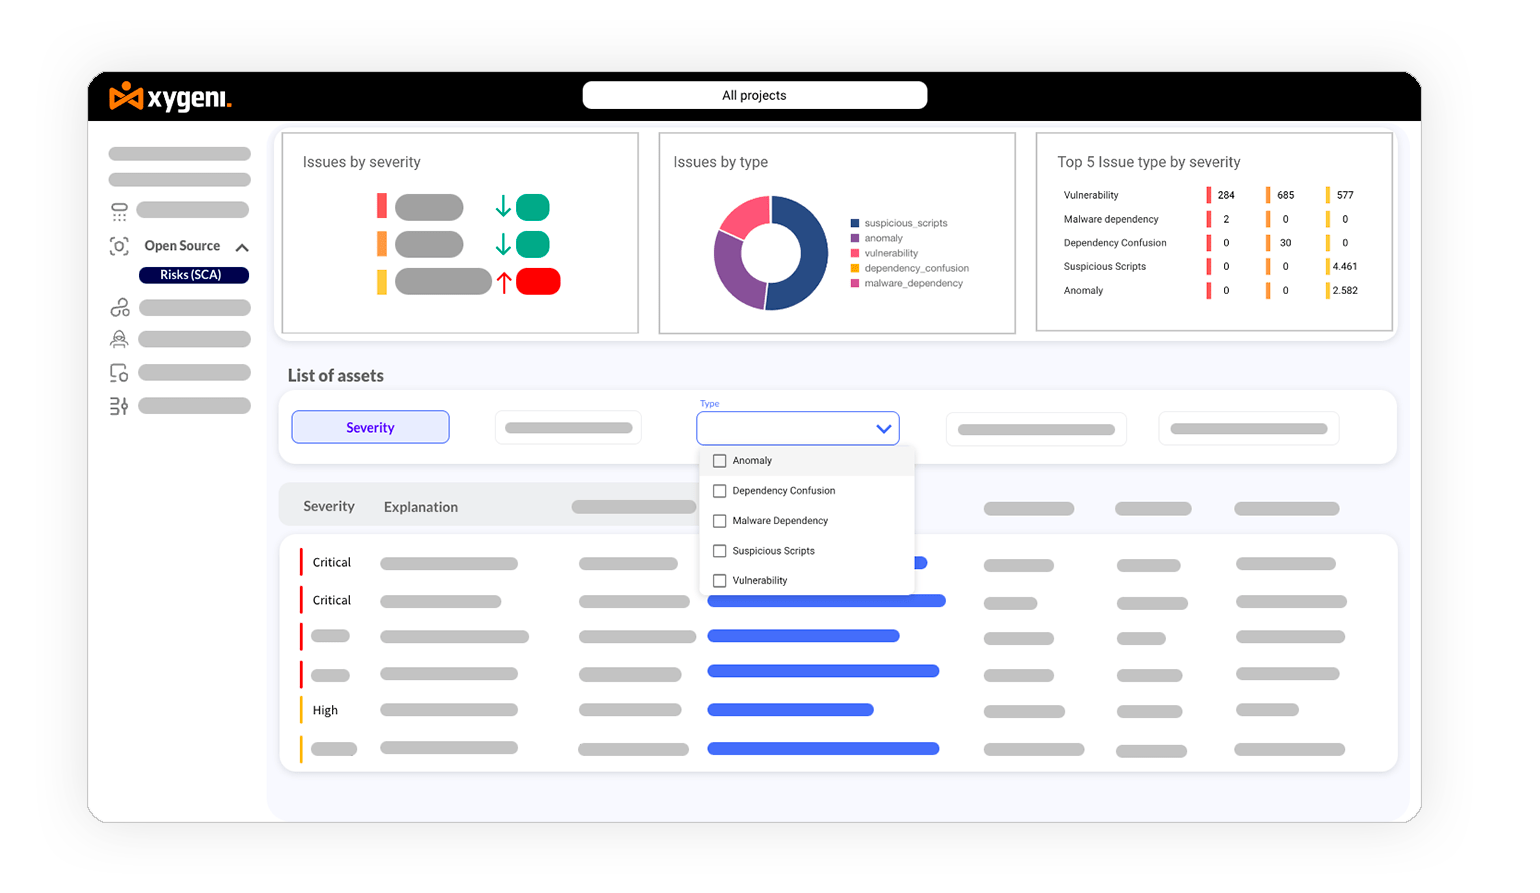
OSS Beyond CVE - Seguretat OSS - SCA Eina

Expandir Open Source Security Més enllà de les CVE

Incorpora factors de risc addicionals més enllà de les puntuacions CVSS, cosa que impedeix la integració de paquets que poden no tenir CVE però que encara són arriscats.

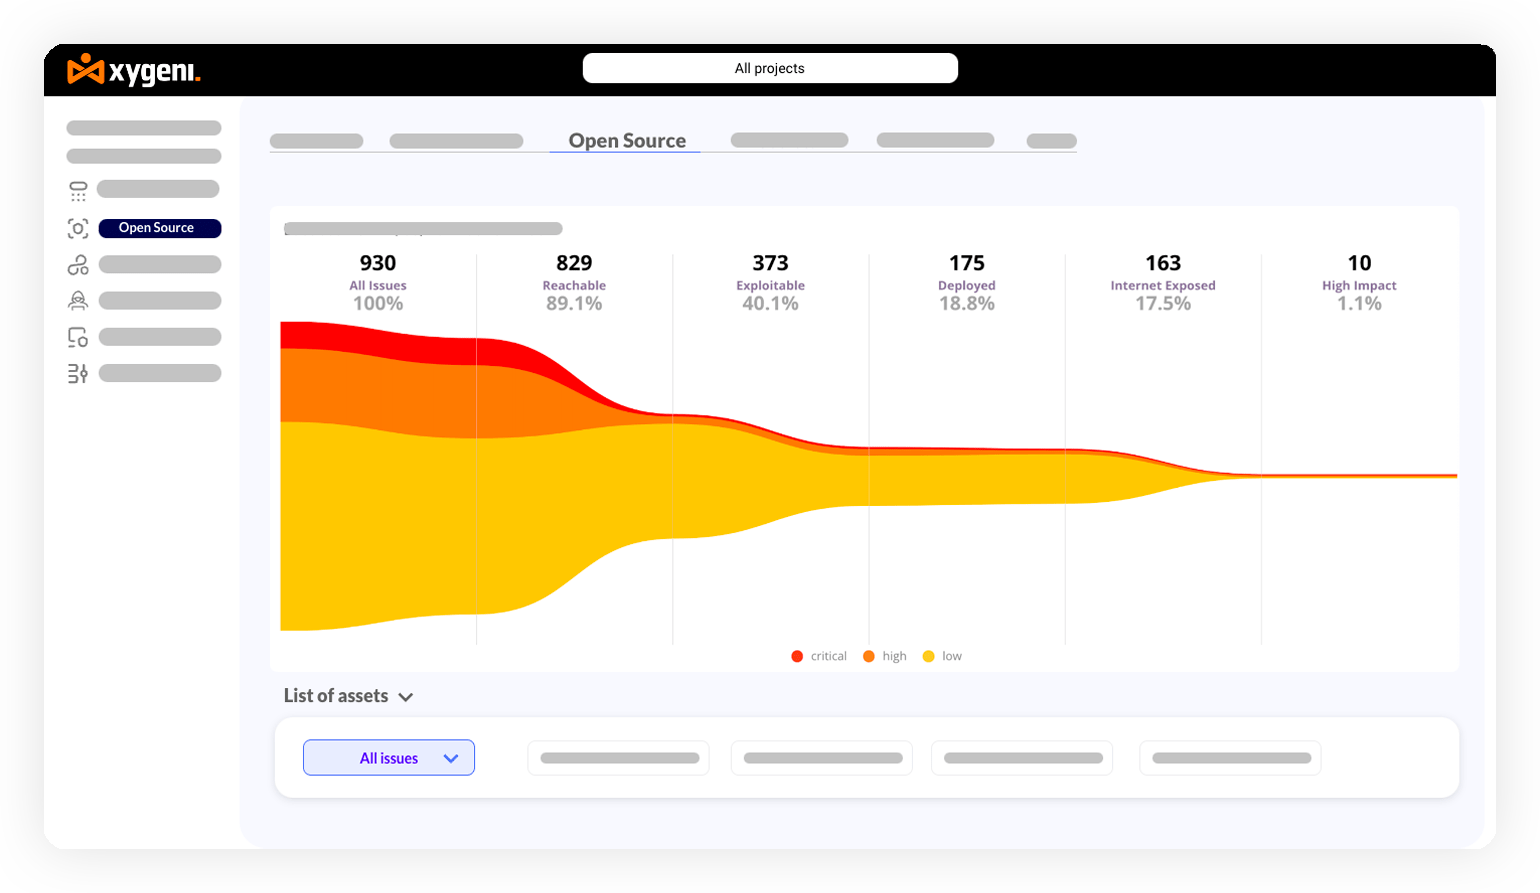
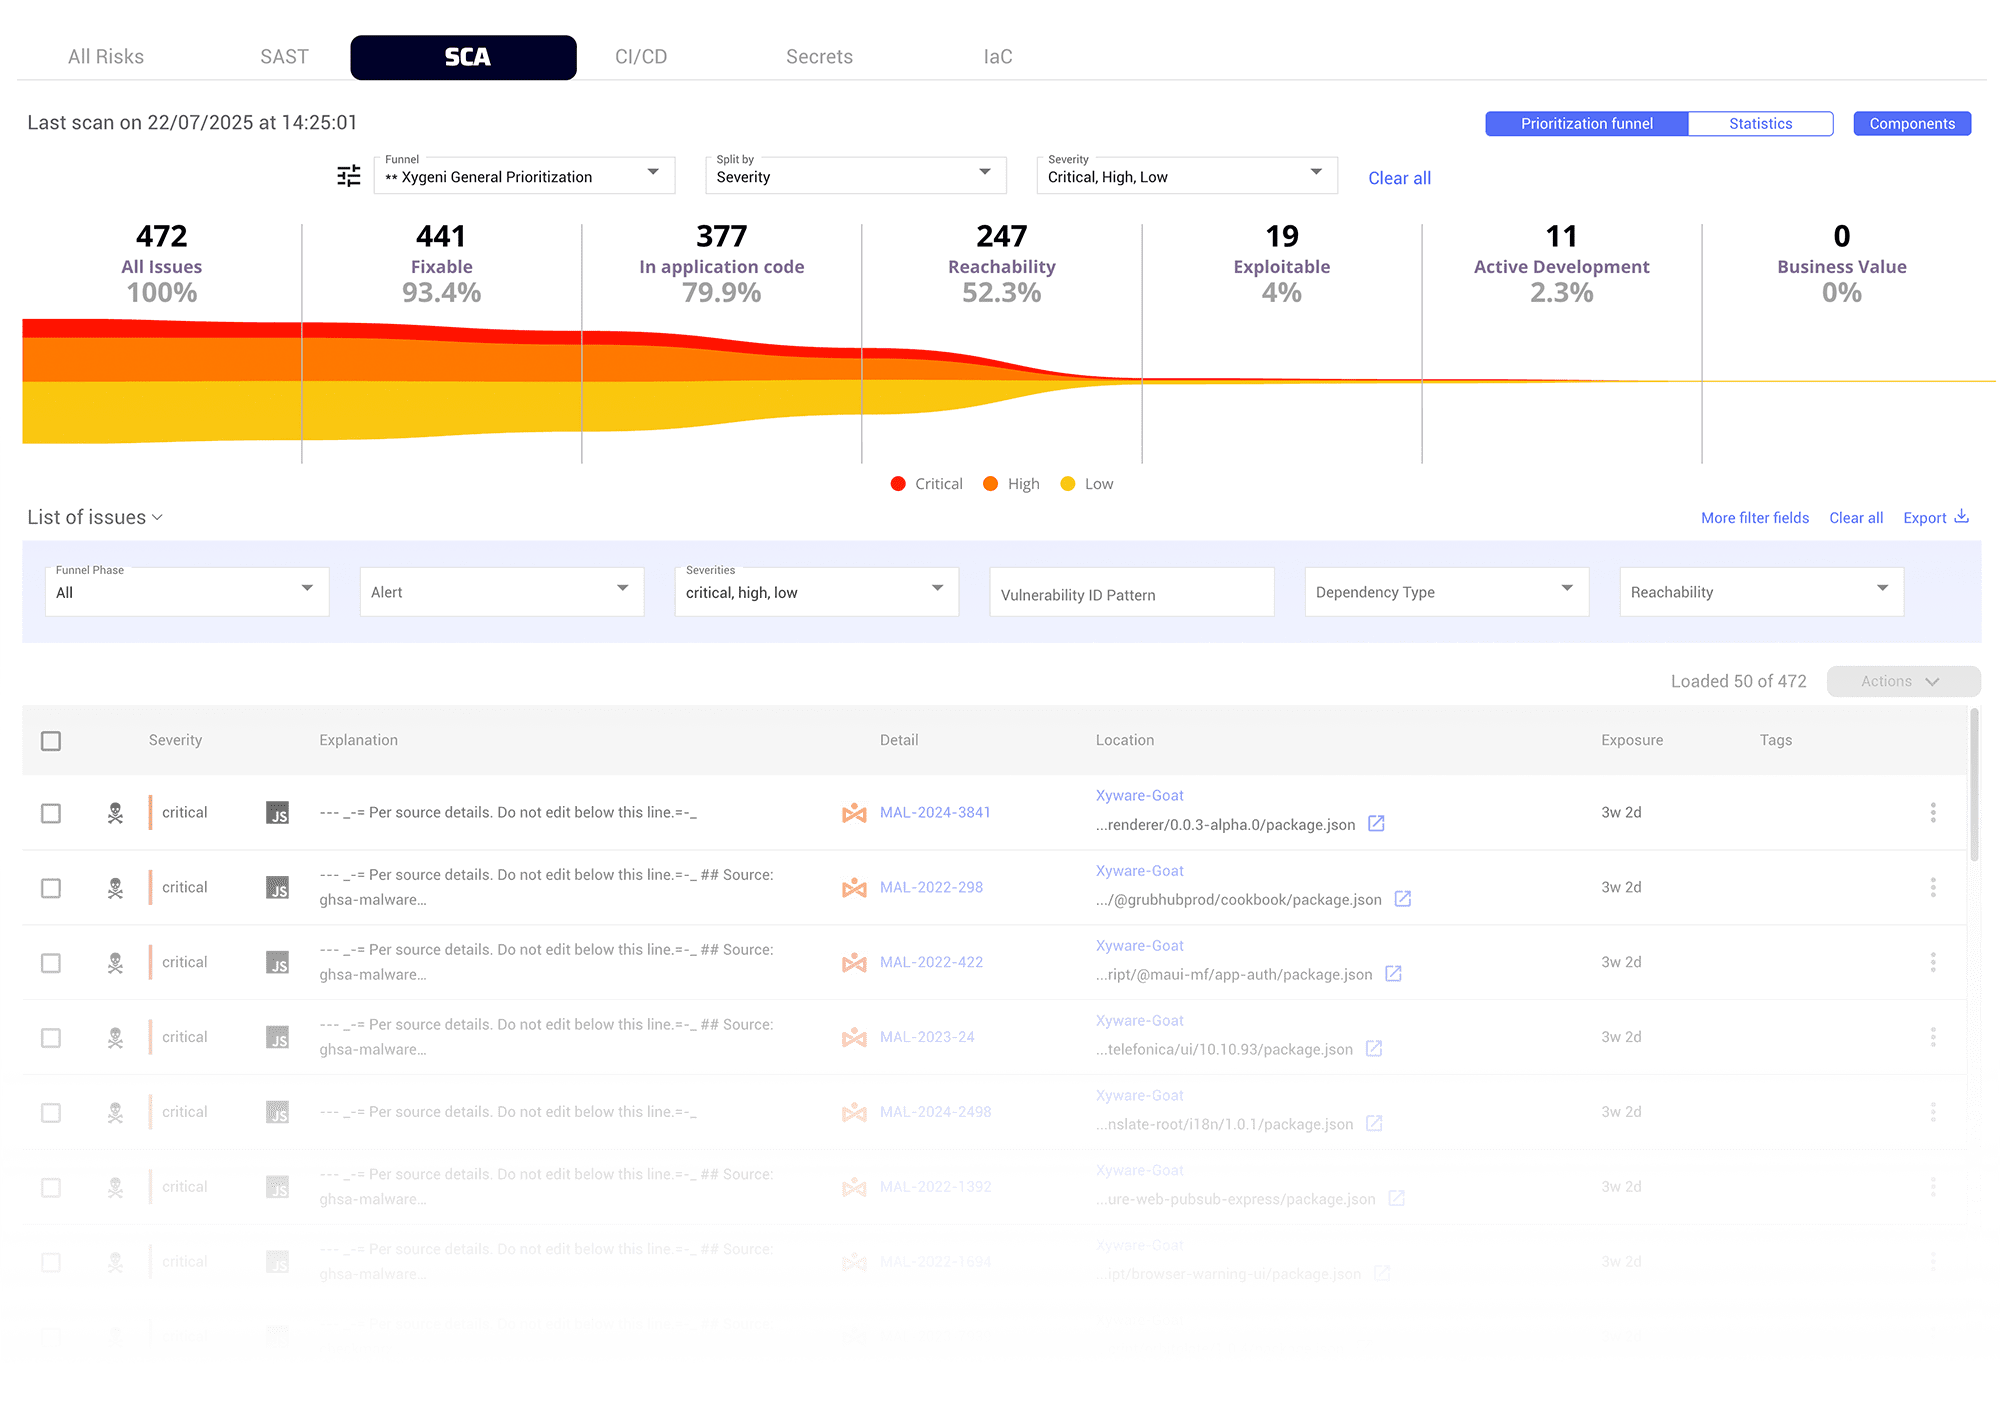
Prioritzar SCA Sense el soroll

Contextualitza les vulnerabilitats de codi obert amb la seva importància empresarial, accessibilitat, exposició a Internet, explotabilitat i altres criteris de context, simplificant les alertes i estalviant temps als equips de seguretat i desenvolupament.
Prioritzar_problemes_d'embut_OSSSCA_Eina_d'anàlisi_de_composició_de_programari_de_seguretat
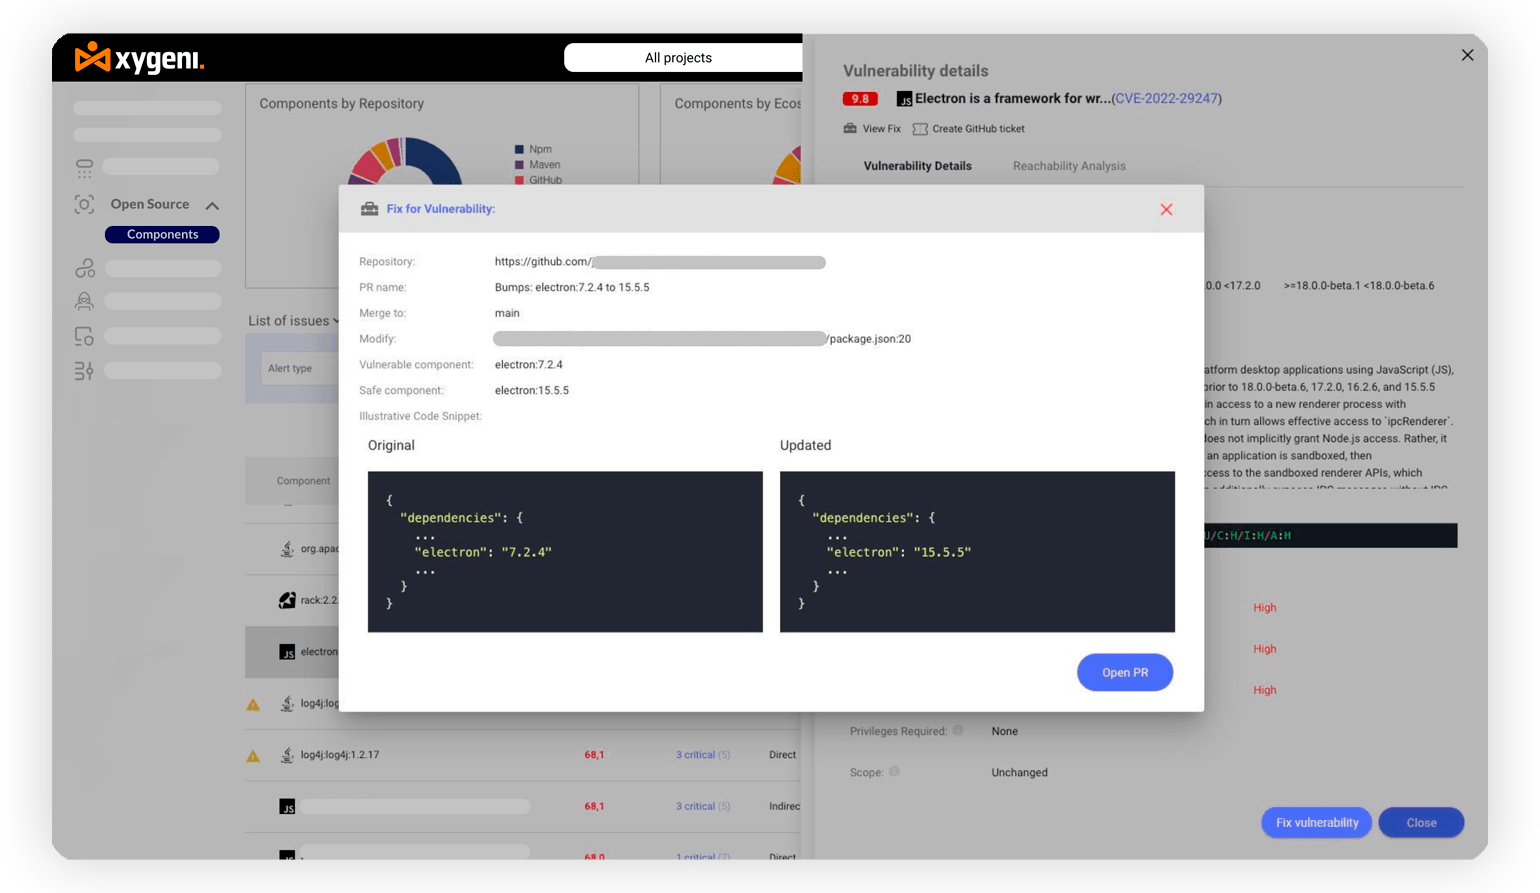
Remediació automatitzada de vulnerabilitats de codi obert

Remediació automatitzada de vulnerabilitats de codi obert

Actualitzar automàticament a dependències de codi obert lliures de vulnerabilitats, ja sigui mitjançant una correcció automàtica pull requests o indicacions manuals. Estalvia molt de temps i recursos, garantint una gestió de vulnerabilitats ràpida i coherent.

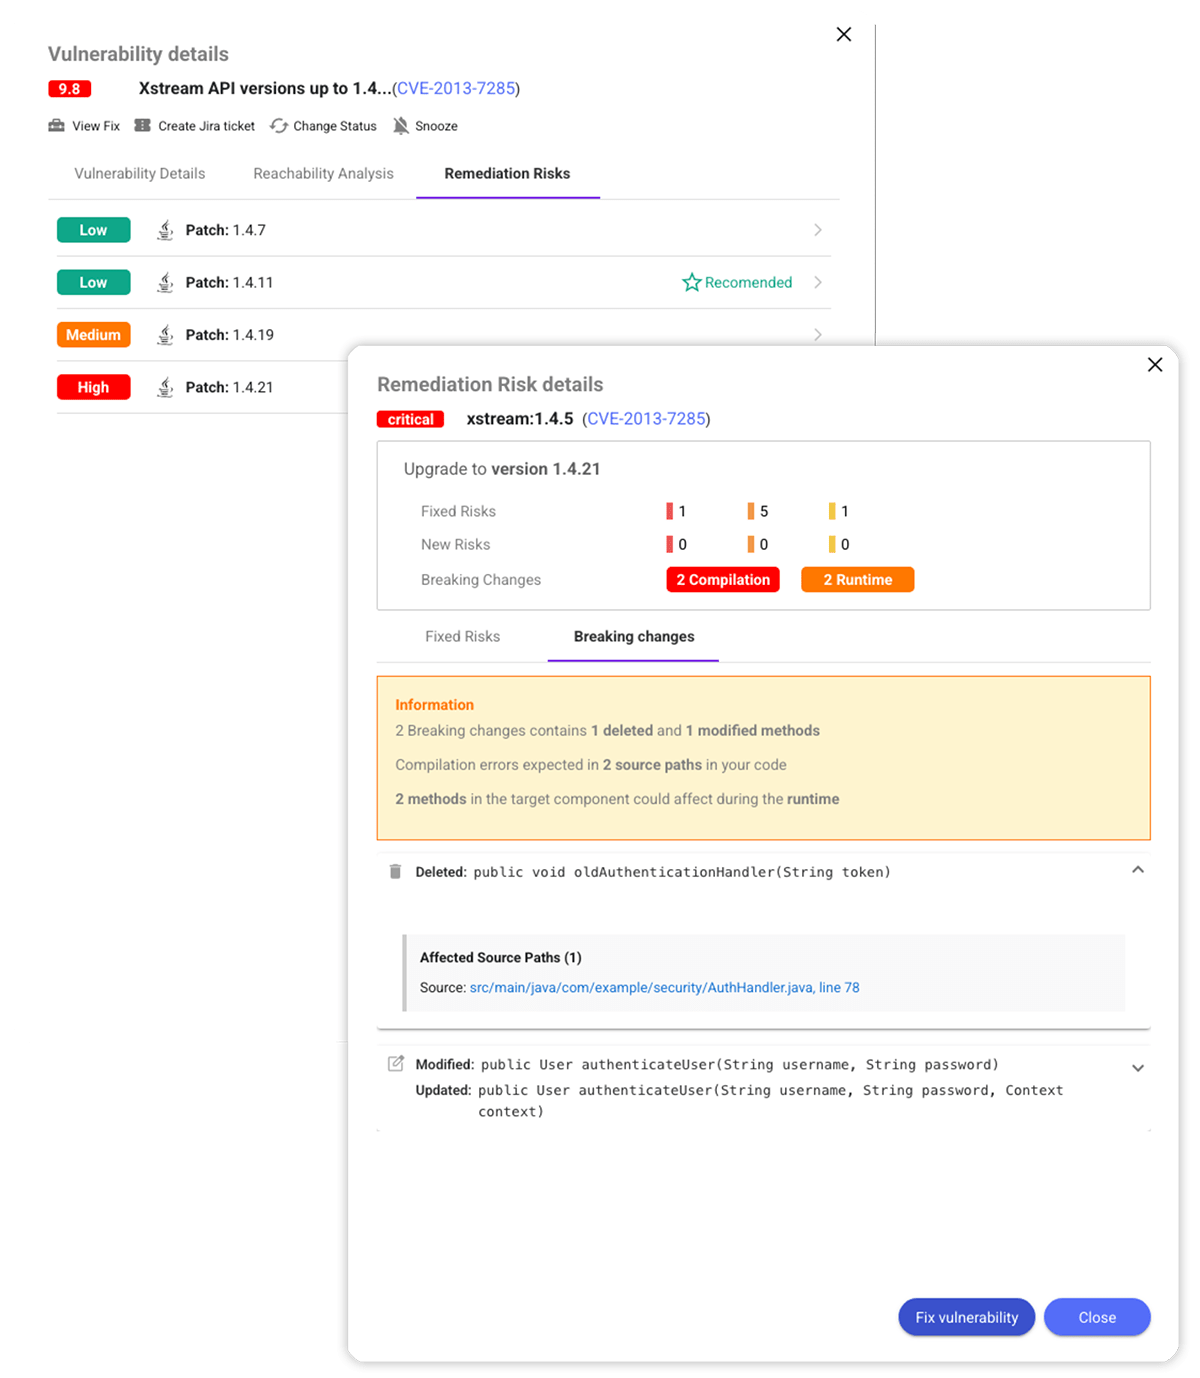
Detecció de canvis radicals

Vegeu què podria fallar abans d'actualitzar. Obteniu una visibilitat completa dels canvis de codi necessaris, els riscos de compatibilitat i l'esforç de recuperació.
Fluxos de treball de remediació Open Source Security Eina

Simplifica els fluxos de treball de remediació

Donar suport a la correcció de vulnerabilitats de codi obert proporcionant als desenvolupadors tot el context necessari, directament dins dels seus fluxos de treball i eines de seguiment d'incidències per a operacions eficients.

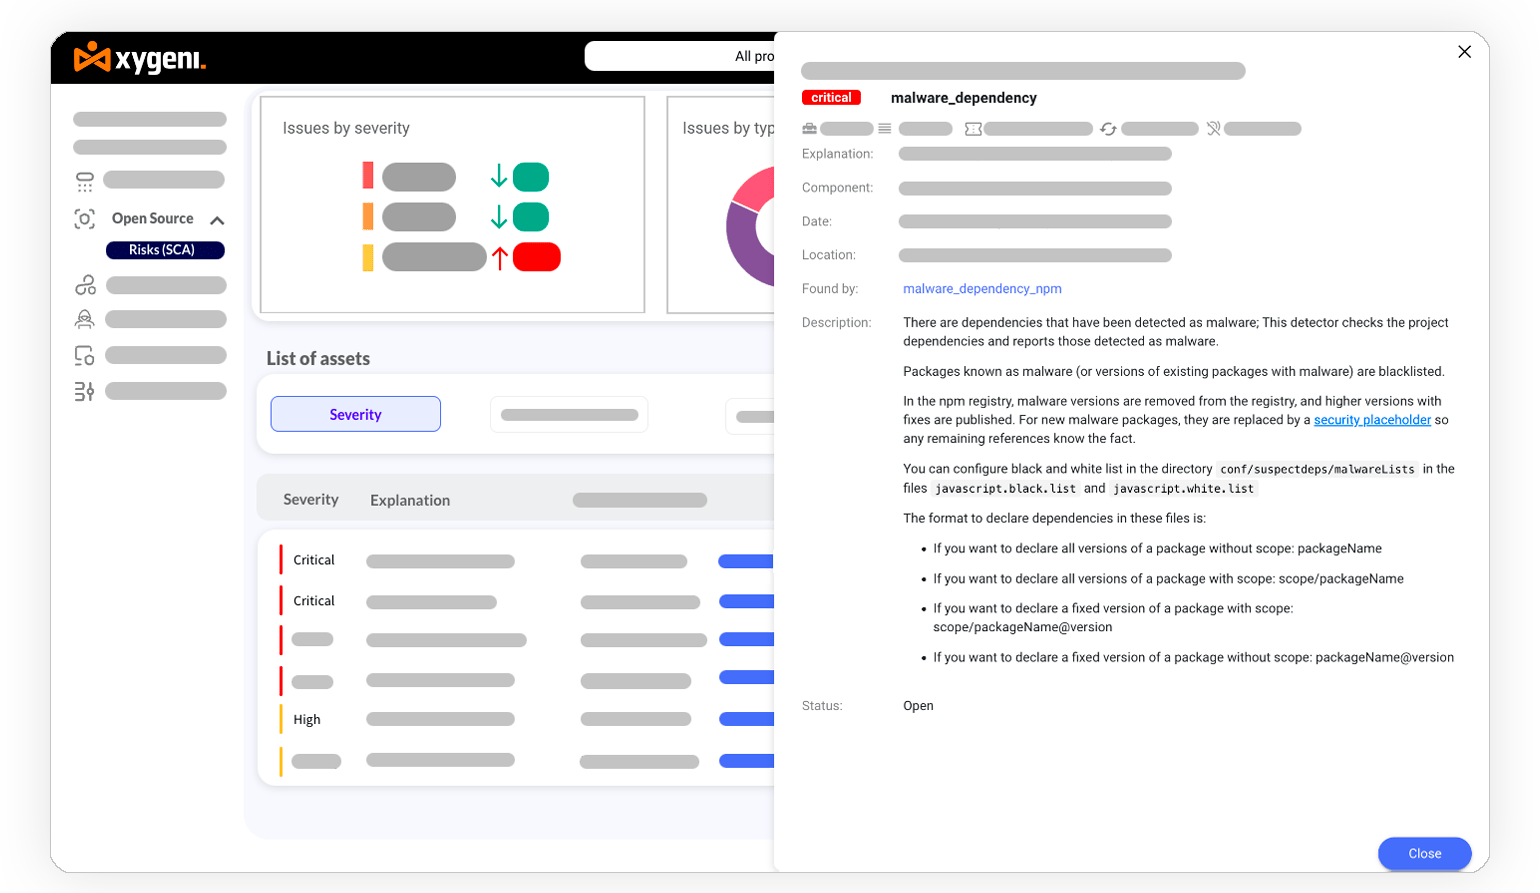
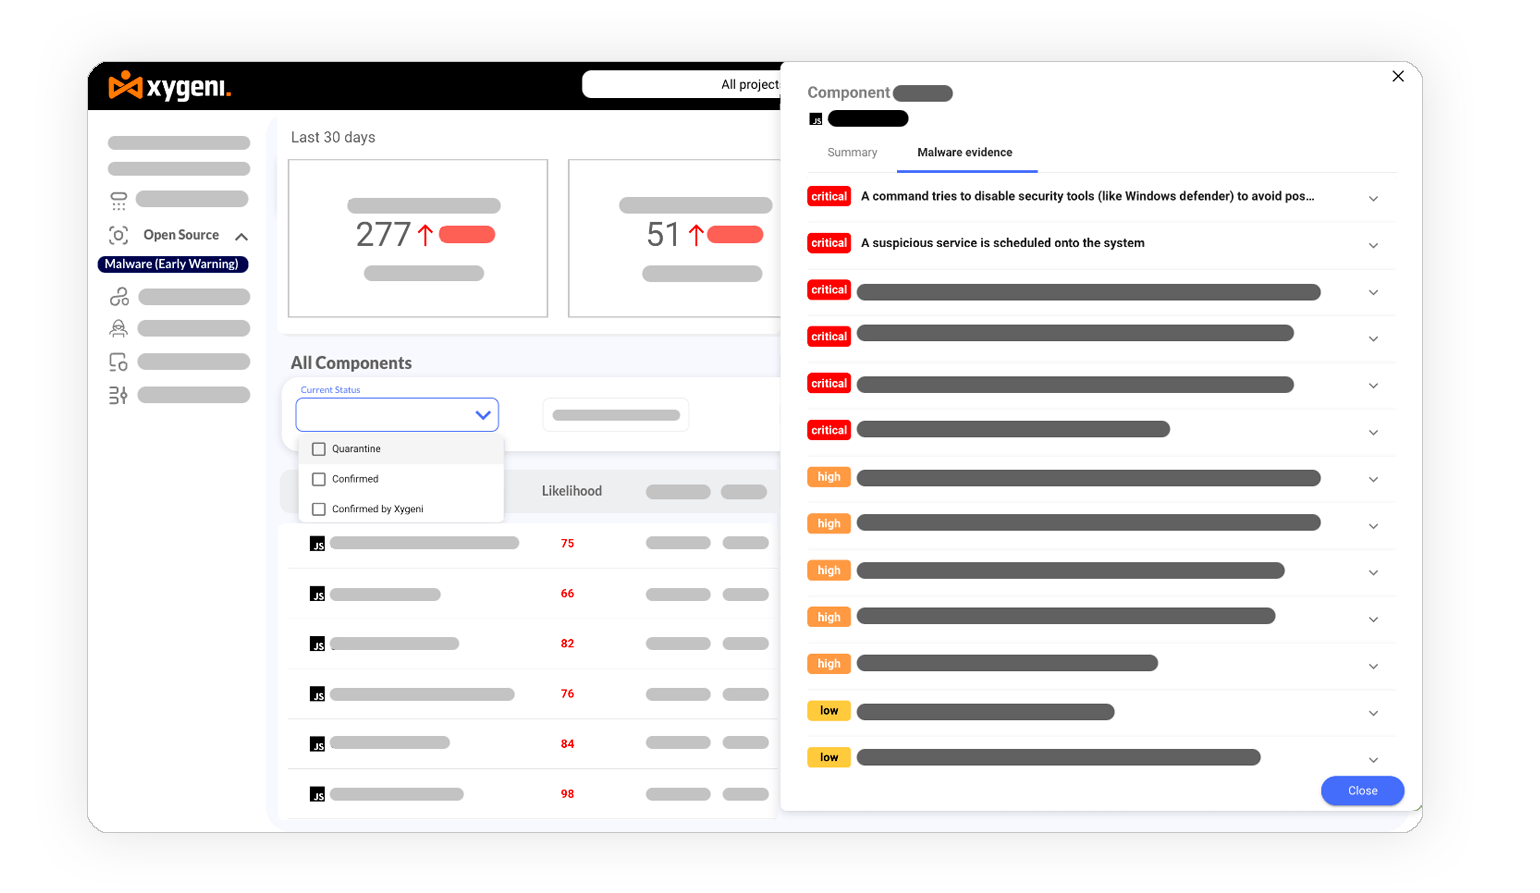
Detectar dependències malicioses en temps real

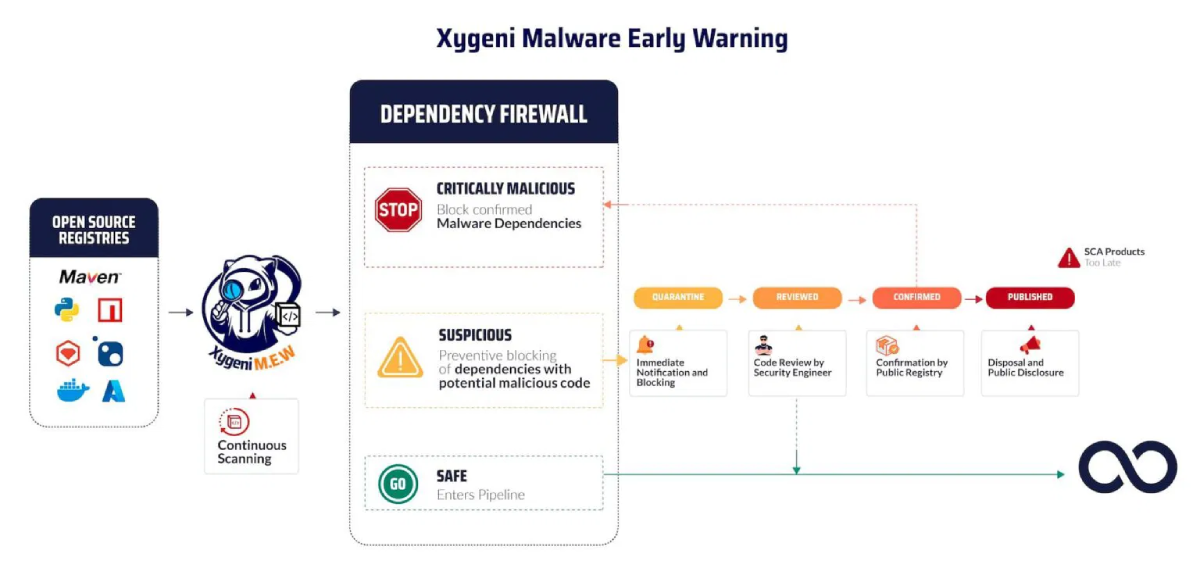
Analitzeu milers de paquets de codi obert nous i actualitzats cada dia per detectar i bloquejar a l'instant programari maliciós de dia zero i protegir la vostra aplicació i infraestructura.
Detecció de components maliciosos
protecció contra programari maliciós de codi obert

Bloqueja el programari maliciós de manera proactiva

Emeti alertes anticipades per paquets sospitosos, posant-los en quarantena per protegir la cadena de subministrament i donar suport a la implementació. guardrails per bloquejar la infiltració a la vostra aplicació.

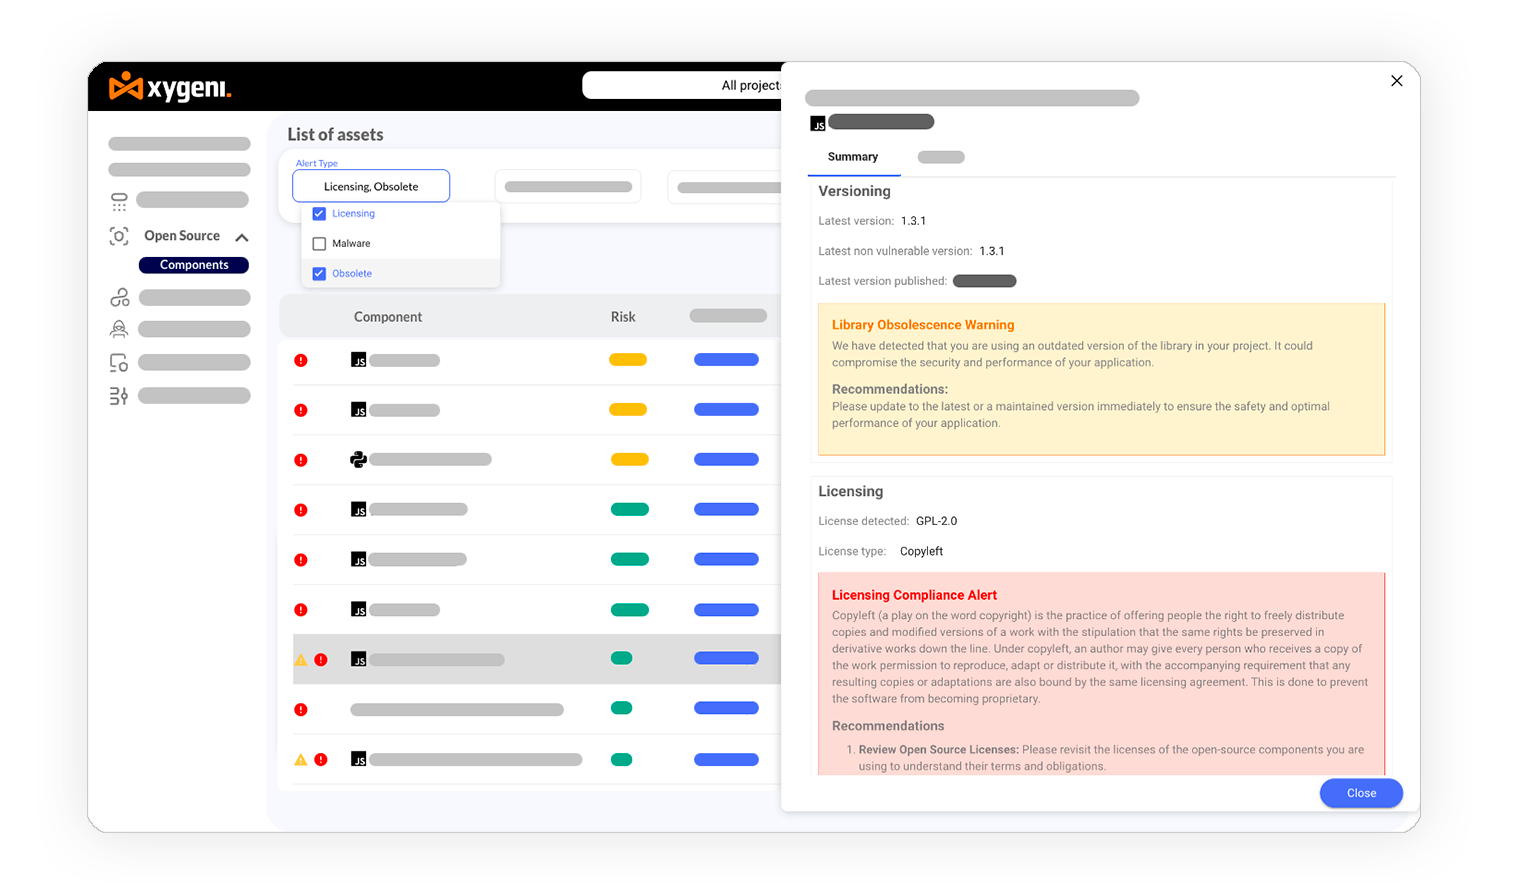
Gestionar el risc de llicència

Obtingueu visibilitat instantània sobre possibles problemes de llicències de codi obert que afecten el compliment normatiu amb cada canvi de codi i eviteu sancions.
Gestiona_el_risc_de_llicència
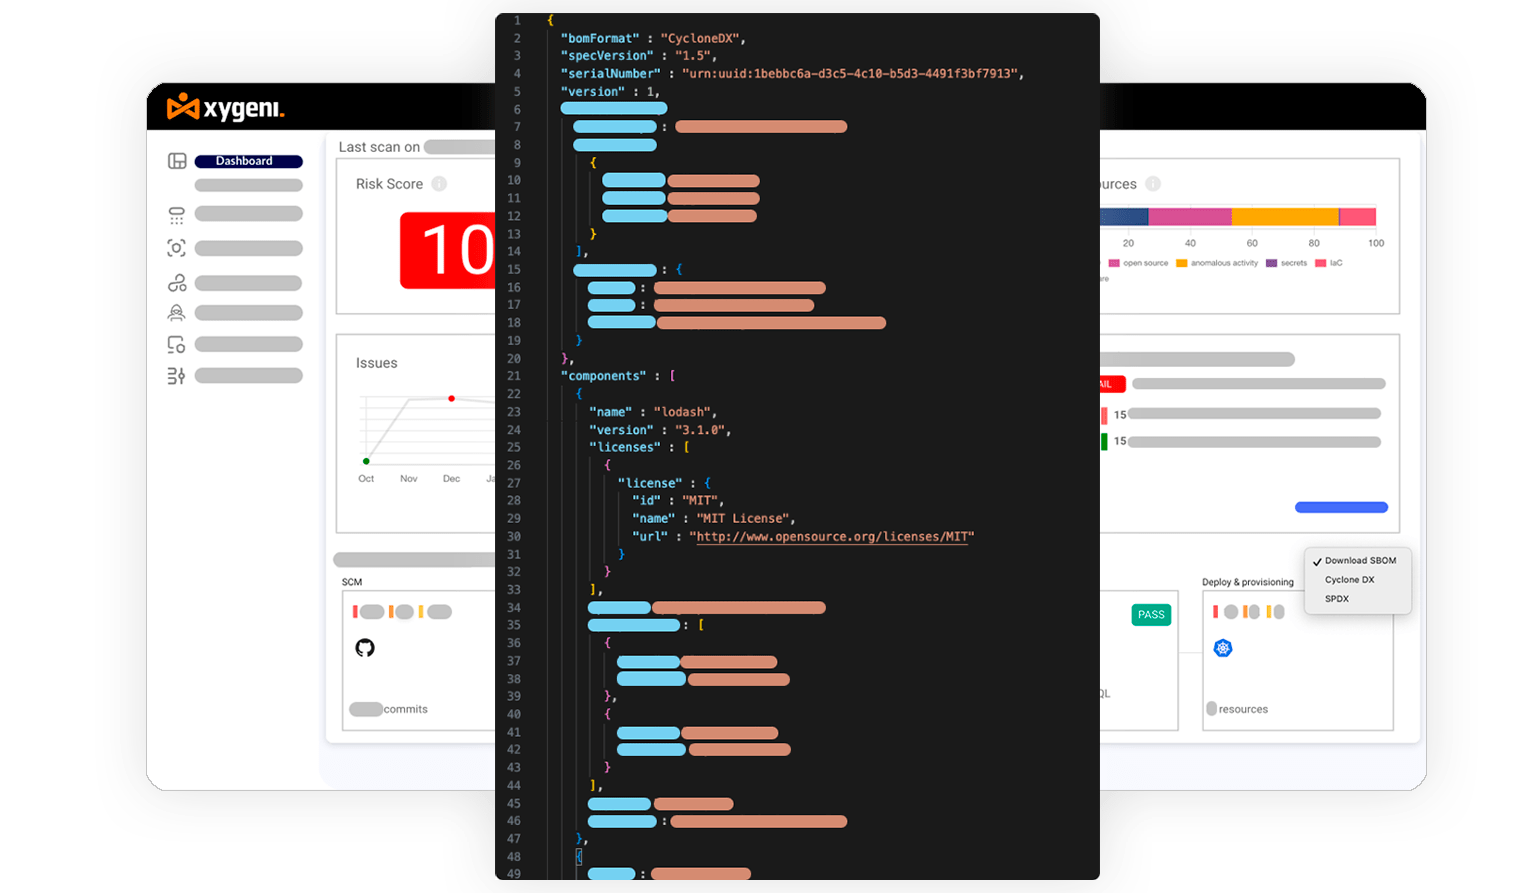
Generar SBOM

Generar SBOM i VDR per al compliment de DevOps

Exporta una llista de materials de programari actualitzada (SBOM) en formats SPDX o CycloneDX amb un sol clic, i compartir i anotar fàcilment les vulnerabilitats que afecten la vostra aplicació.

Començar

amb la plataforma AppSec tot en un de Xygeni