






Cross-Site Scripting (XSS) hè una vulnerabilità chì permette à l'attaccanti d'injectà script maliziosi in pagine web di fiducia, chì poi sò eseguiti in u navigatore di chiunque u visiti. Hè daretu à alcuni di i e più grande violazioni in a memoria recente, cumpresi British Airways è eBay, chì espone milioni d'utilizatori à u furtu di dati, u pirateghju di conti è a fraude. Questa guida copre i trè tippi principali di XSS, esempi di u mondu reale di ognunu è cumu prevene li.
Chì ghjè u Cross-Site Scripting (XSS)?
Cross-Site Scripting (XSS) hè una vulnerabilità chì permette à l'attaccanti d'injectà scripts dannosi in pagine web di fiducia. Quandu l'utilizatori interagiscenu cù queste pagine, i scripts sò eseguiti in i so navigatori. Per questa ragione, XSS pò purtà à rischi maiò, cum'è:
- Furtu di datiL'attaccanti arrubanu informazioni private cum'è i cookies di sessione è login credenziali.
- Session HijackingL'attaccanti ottenenu accessu à e sessioni di l'utilizatori attivi è si facenu passà per elli.
- Azzioni micca autorizateI script maliziosi eseguiscenu azzioni senza a cunniscenza di a vittima.
E vulnerabilità XSS derivanu tipicamente da una scarsa validazione o sanificazione di l'input di l'utente. Capisce cumu funzionanu questi attacchi hè u primu passu per preveneli.
Tipi d'attacchi di scripting cross-site è esempi di u mondu reale
L'esperti di sicurezza classificanu l'attacchi Cross Site Scripting in trè tippi principali: XSS almacenati, riflessi è basati nantu à DOM. Ogni tipu hà cum'è mira diverse debulezze in l'applicazioni web, purtendu à cunsequenze uniche. Per spiegà megliu, eccu cumu funziona ogni tipu è esempi di i danni ch'elli ponu causà.
Scripting Cross-Site (XSS) almacenatu
L'XSS almacenatu, cunnisciutu ancu cum'è XSS persistente, si verifica quandu i script dannosi sò salvati permanentemente nantu à un servitore. Per esempiu, questi script ponu esse almacenati in una basa di dati o in un prufilu d'utilizatore. Ogni volta chì qualchissia accede à a risorsa compromessa, u script si esegue automaticamente.
L'attaccanti utilizanu cumunemente Stored XSS per indirizzà e piattaforme à trafficu elevatu. Siccomu u payload maliziosu ferma nantu à u servitore, pò influenzà migliaia d'utilizatori prima di esse rilevatu.
Esempiu di u mondu reale: eBay (2014)
In u 2014, l'attaccanti anu iniettatu JavaScript maliziosu in Elenchi di prudutti eBay. Questu hè accadutu perchè eBay ùn hà micca sanitizatu currettamente l'input di l'utilizatori. Ogni volta chì l'utilizatori visitavanu l'elenchi affettati, i so navigatori eseguianu senza sapè u script maliziosu.
Cunsequenze:
- E vittime sò state reindirizzate versu siti di phishing, induve l'attaccanti anu arrubatu login credenziali è dati privati.
- eBay hà subitu danni significativi à a reputazione per via di a mancanza di sicurezza adatta.
- In cunsequenza, questu casu hà dimustratu u bisognu cruciale di una validazione robusta di l'input è di un monitoraghju in tempu reale.
Scripting Cross-Site Riflessu (XSS)
L'XSS riflessu si verifica quandu i script dannosi sò integrati in un URL o in un input di furmulariu è riflessi in a risposta di u servitore. Stu tipu d'attaccu Cross Site Scripting hè tipicamente realizatu per mezu di ligami di phishing è si esegue appena a vittima clicca nantu à u ligame.
À u listessu tempu, u Reflected XSS hà un impattu nant'à e vittime individuali, ma pò ancu purtà à cunsequenze gravi.
Esempiu di u mondu reale: British Airways (2018)
British Airways hà sperimentatu un Vulnerabilità XSS riflessa in u 2018. L'attaccanti anu creatu ligami di phishing chì cuntenenu scripts integrati, ingannendu l'utilizatori à cliccà ci.
Cunsequenze:
- I pirati informàtichi anu arrubatu l'infurmazioni sensibili di i clienti, cumpresi nomi, indirizzi è dettagli di carte di pagamentu.
- Più di 400 000 clienti sò stati affettati, ciò chì hà purtatu à una multa di 20 milioni di sterline per British Airways secondu u GDPR.
- In tuttu, a violazione hà messu in risaltu i risichi finanziarii è ghjuridichi assuciati à e vulnerabilità di Cross-Site Scripting.
Scripting Cross-Site Basatu annantu à DOM (XSS)
XSS basatu annantu à DOM si verifica quandu l'attaccanti manipulanu u navigatore Document Object Model (DOM) invece di indirizzà e vulnerabilità di u latu di u servitore. Questu attaccu ignora cumpletamente a validazione di u latu di u servitore è spessu sfrutta i metudi JavaScript micca sicuri cum'è innerHTML or document.write().
Per illustrà, eccu un esempiu di XSS basatu annantu à DOM in azzione.
Esempiu di u mondu reale: GitHub (2020)
In u 2020, l'attaccanti anu sfruttatu un Vulnerabilità XSS basata annantu à DOM in a funziunalità di ricerca di GitHub. Anu iniettatu scripts maliziosi in l'input di e dumande di ricerca, aggirendu e prutezioni di u servitore.
Cunsequenze:
- L'attaccanti anu arrubatu i cookies di sessione è i gettoni d'autentificazione, permettendu l'accessu micca autorizatu à i repositori.
- GitHub hà subitu riparatu u prublema, ma u casu hà dimustratu i risichi posti da e vulnerabilità di u latu client.
Vulete amparà di più nantu à cumu stà à l'avanguardia di e minacce in tempu reale?
Scaricate u nostru whitepaper, "Avvisu precoce: rilevazione è prioritizazione di minacce in tempu reale", è scoprite cumu prutege a vostra catena di furnimentu di software.
Cumu impedisce u Cross-Site Scripting (XSS)
Fermà Cross-Site Scripting (XSS) richiede una difesa proattiva è à più livelli. Questu significa affruntà vulnerabili à l'iniziu di u sviluppu è cuntinuendu à prutege l'applicazioni una volta ch'elle sò in funzione. E suluzioni di Xygeni sò cuncepite per copre i dui lati, assicurendu una sicurezza cumpleta.
Catturà i prublemi prestu cù Xygeni SAST
Test di Sicurezza di l'Applicazione Statica di Xygeni (SAST) U strumentu hè rivoluzionariu per i sviluppatori. Scansiona u vostru codice mentre u scrivite, identificendu e vulnerabilità di Cross-Site Scripting prima ch'elle abbianu a pussibilità di entre in pruduzzione. In breve, vi aiuta à risolve i prublemi in anticipu, quandu hè più veloce è più economicu fà lu.
Eccu ciò chì face Xygeni's SAST risorte:
- Alerti in Tempo RealeUttene feedback immediatu nantu à e vulnerabilità mentre scrivite u codice, per pudè ripararle subitu.
- Precisione puntualeXygeni vi mostra esattamente induve hè u prublema, finu à a linea di codice.
- Integrazione SeamlessFunziona senza sforzu cù i vostri strumenti preferiti, cum'è IntelliJ IDEA, Visual Studio Code è CI/CD pipelines.
- Rilevazione avanzataIdentifica prublemi difficiuli cum'è a gestione di l'input micca sicura è e manipulazioni DOM micca sicure.
In tuttu, Xygeni's SAST riduce u risicu d'attacchi XSS catturendu e vulnerabilità à a fonte, rendendu u vostru codice più sicuru da u principiu.
Rafforzamentu di e Difese cù u Monitoraghju di Runtime
U monitoraghju di l'esecuzione hè essenziale per bluccà e minacce in evoluzione. L'arnesi di Xygeni furniscenu una prutezzione in tempu reale identificendu è fermendu l'attività maliziose.
- Rilevazione di l'AnomalieMonitorizza continuamente i cumpurtamenti inusuali, cum'è l'esecuzione di script micca autorizate.
- CI/CD integrazioneScansiona automaticamente e compilazioni è l'implementazioni per assicurassi ch'elle sianu sicure.
- Regoli persunalizabiliPermette à e squadre di sicurezza di definisce alerti specifichi basati nantu à i bisogni urganizativi.
Per spiegà megliu, a rilevazione di anomalie impedisce à i script maliziosi di sfruttà immediatamente una vulnerabilità XSS basata in DOM.
Scripting Cross-Site Oltre u Navigatore
L'attacchi di Cross Site Scripting si estendenu oltre i siti web tradiziunali. L'API, l'applicazioni mobili è i dispositivi IoT sò ancu vulnerabili:
- ApisL'attaccanti ponu injectà codice maliziosu in endpoint API mal validati, espunendu dati sensibili.
- esempiuUn'applicazione finanziaria hè stata violata quandu i pirati informatichi anu sfruttatu un endpoint API per accede à i dettagli di u contu di i clienti.
- Apps MobileI framework insicuri è i navigatori in-app rendenu l'applicazioni mobili vulnerabili à XSS.
- Dispositivi IoTL'attaccanti ponu compromette l'interfacce web nantu à i dispositivi di casa intelligente, ottenendu u cuntrollu di e rete.
In questu casu, a validazione di l'input è u monitoraghju di l'esecuzione sò cruciali per assicurà sti sistemi.
Prutege e vostre applicazioni contr'à l'attacchi di scripting cross-site
U Cross-Site Scripting ferma una minaccia maiò, ma e suluzioni di Xygeni aiutanu l'urganisazioni à stà à l'avanguardia. Capisce ciò chì hè u Cross-Site Scripting è aduprà strumenti avanzati cum'è SAST è u monitoraghju di l'esecuzione permette à i sviluppatori di eliminà e vulnerabilità è di prutege l'applicazioni in tempu reale.
Ùn aspettate micca a prossima violazione - Riservate una dimostrazione è esplorate e soluzioni di Xygeni per rinfurzà e vostre difese oghje.
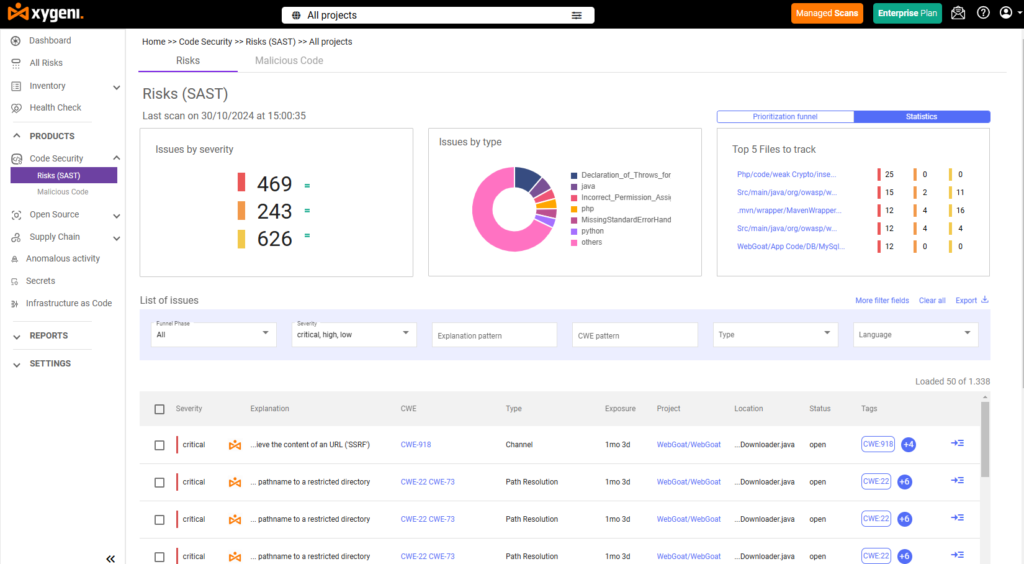
Fermà Cross-Site Scripting (XSS) richiede una difesa proattiva è à più livelli. Questu significa affruntà vulnerabili à l'iniziu di u sviluppu è cuntinuendu à prutege l'applicazioni una volta ch'elle sò in funzione. E suluzioni di Xygeni sò cuncepite per copre i dui lati, assicurendu una sicurezza cumpleta.
Catturà i prublemi prestu cù Xygeni SAST
Test di Sicurezza di l'Applicazione Statica di Xygeni (SAST) U strumentu hè rivoluzionariu per i sviluppatori. Scansiona u vostru codice mentre u scrivite, identificendu e vulnerabilità di Cross-Site Scripting prima ch'elle abbianu a pussibilità di entre in pruduzzione. In breve, vi aiuta à risolve i prublemi in anticipu, quandu hè più veloce è più economicu fà lu.
Eccu ciò chì face Xygeni's SAST risorte:
- Alerti in Tempo RealeUttene feedback immediatu nantu à e vulnerabilità mentre scrivite u codice, per pudè ripararle subitu.
- Precisione puntualeXygeni vi mostra esattamente induve hè u prublema, finu à a linea di codice.
- Integrazione SeamlessFunziona senza sforzu cù i vostri strumenti preferiti, cum'è IntelliJ IDEA, Visual Studio Code è CI/CD pipelines.
- Rilevazione avanzataIdentifica prublemi difficiuli cum'è a gestione di l'input micca sicura è e manipulazioni DOM micca sicure.
In tuttu, Xygeni's SAST riduce u risicu d'attacchi XSS catturendu e vulnerabilità à a fonte, rendendu u vostru codice più sicuru da u principiu.
Rafforzamentu di e Difese cù u Monitoraghju di Runtime
U monitoraghju di l'esecuzione hè essenziale per bluccà e minacce in evoluzione. L'arnesi di Xygeni furniscenu una prutezzione in tempu reale identificendu è fermendu l'attività maliziose.
- Rilevazione di l'AnomalieMonitorizza continuamente i cumpurtamenti inusuali, cum'è l'esecuzione di script micca autorizate.
- CI/CD integrazioneScansiona automaticamente e compilazioni è l'implementazioni per assicurassi ch'elle sianu sicure.
- Regoli persunalizabiliPermette à e squadre di sicurezza di definisce alerti specifichi basati nantu à i bisogni urganizativi.
Per spiegà megliu, a rilevazione di anomalie impedisce à i script maliziosi di sfruttà immediatamente una vulnerabilità XSS basata in DOM.
Scripting Cross-Site Oltre u Navigatore
L'attacchi di Cross Site Scripting si estendenu oltre i siti web tradiziunali. L'API, l'applicazioni mobili è i dispositivi IoT sò ancu vulnerabili:
- ApisL'attaccanti ponu injectà codice maliziosu in endpoint API mal validati, espunendu dati sensibili.
- esempiuUn'applicazione finanziaria hè stata violata quandu i pirati informatichi anu sfruttatu un endpoint API per accede à i dettagli di u contu di i clienti.
- Apps MobileI framework insicuri è i navigatori in-app rendenu l'applicazioni mobili vulnerabili à XSS.
- Dispositivi IoTL'attaccanti ponu compromette l'interfacce web nantu à i dispositivi di casa intelligente, ottenendu u cuntrollu di e rete.
In questu casu, a validazione di l'input è u monitoraghju di l'esecuzione sò cruciali per assicurà sti sistemi.
Prutege e vostre applicazioni contr'à l'attacchi di scripting cross-site
U Cross-Site Scripting ferma una minaccia maiò, ma e suluzioni di Xygeni aiutanu l'urganisazioni à stà à l'avanguardia. Capisce ciò chì hè u Cross-Site Scripting è aduprà strumenti avanzati cum'è SAST è u monitoraghju di l'esecuzione permette à i sviluppatori di eliminà e vulnerabilità è di prutege l'applicazioni in tempu reale.
Prontu à catturà XSS prima ch'ellu ghjunghje à pruduzzione? Riservate una dimostrazione è vede cumu hè Xygeni SAST è u monitoraghju di l'esecuzione travaglianu inseme.

FAQ
Quali sò i trè tippi di XSS ?
XSS almacenatu (persistente) salva un script maliziosu nant'à u servitore, cusì funziona per ogni visitatore. XSS riflessu integra u script in un URL o in un input di furmulariu, eseguendu una volta quandu una vittima clicca nantu à un ligame artigianale. XSS basatu annantu à DOM manipula direttamente u Document Object Model di u navigatore, bypassendu cumpletamente e prutezioni di u latu di u servitore.
XSS hè sempre una vulnerabilità cumuna?
Iè. XSS hà causatu violazioni in e principali piattaforme, cumprese eBay, British Airways è GitHub, chì abbraccianu varianti almacenate, riflesse è basate nantu à DOM, mustrendu chì ferma un risicu vivu in diversi tipi d'applicazioni, micca un prublema risoltu.
XSS pò influenzà qualcosa altru ch'è i siti web?
Iè. L'API, l'applicazioni mobili è i dispusitivi IoT sò tutti vulnerabili à l'iniezione di stile XSS quandu l'input ùn hè micca validatu currettamente, un endpoint API micca sicuru o un navigatore in l'app pò esse sfruttatu in u listessu modu chì una pagina web tradiziunale.
Cumu si pò catturà XSS prima ch'ellu ghjunghje à pruduzzione?
Test di Sicurezza di l'Applicazione Statica (SAST) scansiona u codice mentre hè scrittu è segnala a gestione di l'input micca sicura o a manipulazione DOM prima di u spiegamentu. U monitoraghju di l'esecuzione è a rilevazione di l'anomalie coprenu tandu ciò chì SAST ùn possu micca vede, esecuzioni di script inusuali chì succedenu in diretta in pruduzzione.
