






Perchè a cibersigurtà hè una parte fundamentale di u sviluppu di software (micca un pensamentu dopu)
Ch'ella sia a custruzzione di strumenti interni o di piattaforme SaaS, cibersigurtà per l'applicazione softwares devenu esse integrati da u primu commitI sviluppatori ùn ponu più permette di trattallu cum'è a rispunsabilità di qualcunu altru. In fatti, capisce i limiti di cibersigurtà versus ingegneria di software aiuta e squadre à furnisce codice chì ùn hè micca solu funziunale ma ancu resistente. Eccu induve mudernu software di cybersecurity e Pratiche AppSec brilla. Quessi strumenti furniscenu à i sviluppatori una rilevazione di minacce in tempu reale, applicanu una codificazione sicura standards, è gestisce u risicu in tutta a catena di furnimentu di u software. Di cunsiguenza, stu cambiamentu cunnisciutu cum'è "Shift Left" mette a sicurità induve hè più impurtante: in a vostra basa di codice.
In questu post, spiegheremu ciò chì cybersecurity significa veramente per e squadre di sviluppu è perchè ogni ingegnere DevOps duveria integrallu prestu.
Chì ghjè a cibersigurtà per l'applicazioni software?
A cibersigurtà per l'applicazioni software include tutte e pratiche è l'arnesi chì e squadre di sviluppu utilizanu per difende u so codice da e violazioni di dati, l'accessu micca autorizatu è l'attività maliziosa à partesi da e prime fasi di u SDLC.
Piuttostu chè fucalizza solu nantu à l'ambiente d'esecuzione, questu approcciu dà priorità à a sicurità di l'assi software attuali cum'è i fugliali surghjenti, biblioteche di terze parti, cunfigurazioni, è CI/CD flussi di travagliu. Cusì, e squadre utilizanu u software di cibersigurtà per rilevà rapidamente e vulnerabilità, gestisce i sicreti sensibili, applicà pulitiche di sicurezza è prutege i cumpunenti open-source è persunalizati.
Dunque, cumu funziona questu in u mondu reale pipelineEccu ciò chì e squadre DevSecOps aduttano tipicamente:
- Test di Sicurezza di l'Applicazione Statica (SAST) strumenti per signalà bug è difetti direttamente in l'IDE o durante e revisioni di codice
- Monitoraghju cumportamentale in sistemi di custruzzione cum'è GitHub Azzioni o Jenkins per catturà attività inusuali
- Analisi di a Cumposizione di u Software (SCA) per identificà e dipendenze risicate è i pacchetti obsoleti
- CI/CD integrazione per automatizà tuttu ciò chì hè statu dettu sopra, cusì ogni commit passa per una lente di sicurezza senza aghjunghje attritu
Shift Left: Integrazione di a cibersigurtà à l'iniziu di i flussi di travagliu di sviluppu
Claramente, u cuncettu di "Shift a sinistra" significa introduce a sicurità prima in u ciclu di sviluppu. Tuttavia, quandu e squadre l'implementanu veramente, cambianu fundamentalmente u modu in cui si avvicinanu à u sviluppu di software.
Piuttostu chè spinghje u codice è aspittà una scansione di sicurezza in fase avanzata, DevSecOps e squadre scansionanu proattivamente ogni pull request, custruiscenu artefatti è fugliali di cunfigurazione prima ancu chì u codice passi à a pruduzzione. In altre parolle, integranu a sicurità direttamente in i so flussi di travagliu.
Cum'è capu di a cibersigurtà Kelly Shortridge spiega, "A sicurità deve passà da esse un guardianu à diventà una parte facilitatrice di a stessa." pipeline, micca un ostaculu per questu ". Sta filusufia hè à a basa di u muvimentu Shift Left.
In particulare, e squadre muderne adottanu queste pratiche:
- Sicurezza-cum'è-Codice: E squadre definiscenu, versionanu è automatizanu e pulitiche in modu chì l'applicazione si faci senza ritardi.
- Scansione in linea: Piattaforme cum'è Xygeni scansionanu ogni commit per rilevà istantaneamente secreti, malware è biblioteche risicate
- Priorizazione di i Rischi: Invece di fidà si solu di CVSS, e squadre danu priorità à e vulnerabilità aduprendu EPSS, sfruttabilità è raggiungibilità.
- Feedback di u sviluppatore in primu locu: L'alerte di sicurezza appariscenu direttamente in l'arnesi di sviluppatore cù suggerimenti di correzione automatica azionabili
Cusì, i sviluppatori ùn perdenu micca tempu cù rilavorazioni o prublemi in fase avanzata. Invece, si cuncentrenu nantu à ciò chì importa di più, spedendu codice sicuru è affidabile più rapidamente.
Cibersigurtà vs Ingegneria di Software: Perchè i Sviluppatori anu bisognu di Tramindui
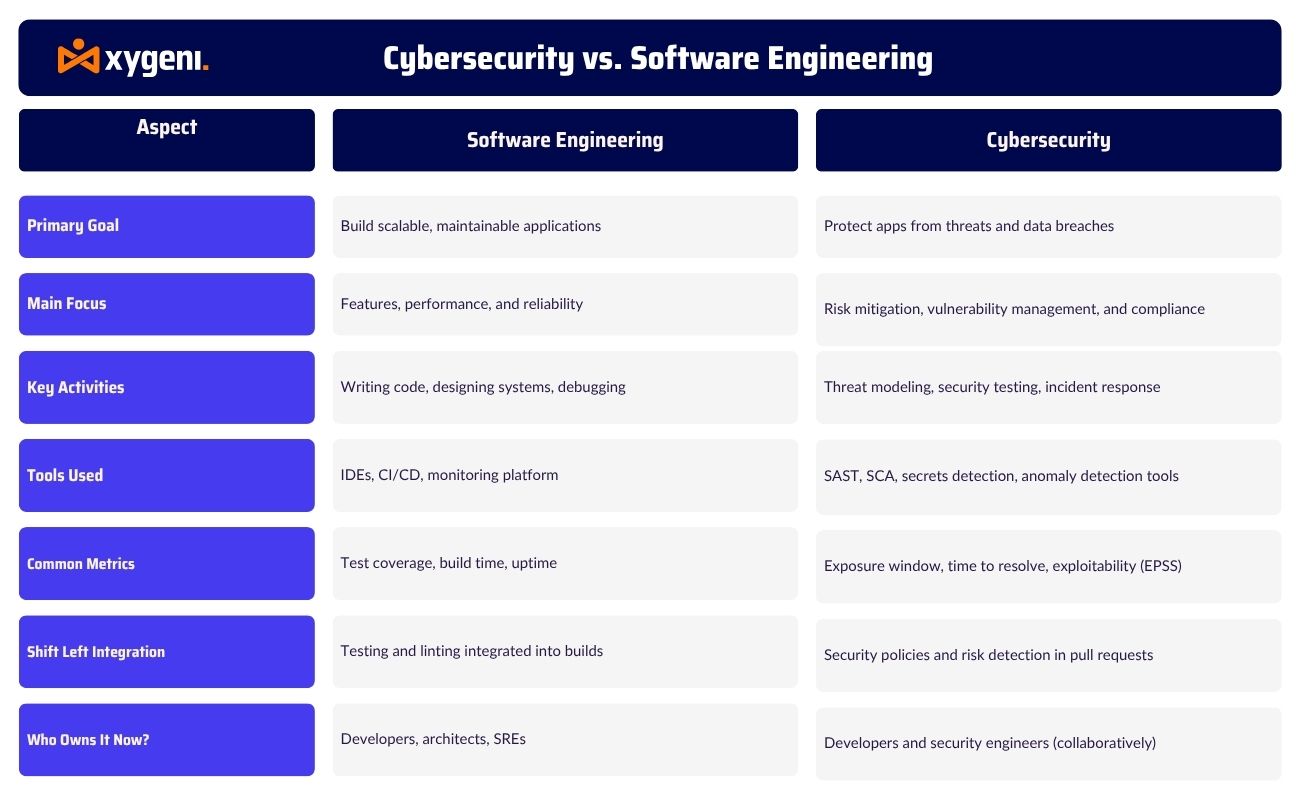
À prima vista, a cibersigurtà è l'ingegneria di u software ponu sembrà discipline separate. Tuttavia, si intersecanu sempre di più in u travagliu di sviluppu cutidianu.
L'ingegneria di u software si cuncentra nantu à a custruzzione di sistemi affidabili è scalabili chì funzionanu cum'è previstu. À u cuntrariu, a cibersigurtà prutege questi sistemi da minacce deliberate cum'è violazioni di dati, malware è attacchi à a catena di furnimentu.
Tradizionalmente, i sviluppatori scrivianu u codice, è e squadre di sicurezza l'auditavanu dopu. Oghje, stu mudellu ùn funziona più. Siccomu DevSecOps avà sposta a sicurezza à manca, i sviluppatori devenu scrive codice sicuru, gestisce currettamente i sicreti è validà e dipendenze in tempu reale.
In altre parolle, i sviluppatori muderni ùn si limitanu micca à custruisce funzionalità, ma li difendenu attivamente. Usanu software di cibersigurtà per scansà. pull requests, monitoranu i cumpurtamenti risicati è applicanu e regule di pulitica cum'è codice senza lascià i so IDE.
Infine, capisce l'equilibriu trà a cibersigurtà è l'ingegneria di u software permette à e squadre di collaborà più efficacemente. Quandu tutti, da l'ingegneri backend à i SRE, spartenu a rispunsabilità di a sicurezza, l'applicazioni diventanu più resilienti per cuncepimentu.
Capisce a divisione: Cibersigurtà vs Ingegneria di Software in i flussi di travagliu di sviluppu
Sceglie u Software di Cibersigurtà Ghjustu per u vostru Stack
U megliu software di cibersigurtà ùn si trova micca fora di u vostru pipeline Funziona cun ellu. Hè per quessa chì a vostra pila deve esse percepita cum'è una parte naturale di u vostru flussu di travagliu, micca un strumentu separatu chì i sviluppatori cercanu di evità.
Cù Xygeni Piattaforma AppSec tuttu in unu, avete tuttu ciò chì hè necessariu per assicurà l'applicazioni software in un locu unicu. Invece di ghjuglà cù strumenti silos, Xygeni unifica a sicurezza in tuttu SDLC da u vostru primu commit à u vostru spiegamentu finale.
Eccu ciò chì e squadre guadagnanu cù Xygeni:
- SAST + SCA per rilevà i difetti di codice è i risichi open source in tempu reale
- Integrazione di Git, GitHub è GitLab per i cuntrolli di sicurezza nativi durante e revisioni è e fusioni
- Rilevazione di secreti è IaC scanning per impedisce cunfigurazioni sbagliate è esposizioni accidentali
- Rapporti di guvernanza è di cunfurmità allineatu cù i quadri DORA, NIST è ISO
- Funzione di riparazione automatizata chì permettenu à i sviluppatori di risolve i prublemi istantaneamente direttamente da u so IDE o CI/CD attrezzi
Inoltre, Xygeni ùn si limita micca à rilevà i risichi, ma li dà priorità aduprendu metriche di sfruttabilità cum'è EPSS e accessibilitàQuestu aiuta a vostra squadra à agisce nantu à ciò chì importa di più, mentre stà cunforme è in cuntrollu.
Quandu l'arnesi di sicurezza integranu questu strettamente, i sviluppatori si movenu più rapidamente è in modu più sicuru senza l'attritu.
Pensamenti finali: Perchè a cibersigurtà deve cumincià cù i sviluppatori
A cibersigurtà per l'applicazioni software ùn hè micca solu un aghjuntu, hè un elementu essenziale di u sviluppu. Cù l'accelerazione di i cicli di consegna, l'unicu modu per stà à u ritmu hè di integrà a sicurezza da u principiu.
Hè per quessa chì capisce a differenza trà a cibersigurtà è l'ingegneria di u software hè impurtante. I sviluppatori ùn si limitanu più à custruisce sistemi, ma li pruteggenu attivamente. Sia chì gestiate biblioteche di terze parti sia chì scrivite infrastrutture cum'è codice, a sicurezza deve stà vicinu à a basa di codice.
I prugrammi muderni di cibersigurtà cum'è a piattaforma AppSec all-in-one di Xygeni aiutanu à spustà a sicurità à manca, permettendu à i sviluppatori di rilevà e vulnerabilità in anticipu, automatizà e correzioni è stà allineati cù frameworks cum'è Dora e NIST.
Aduttendu a cibersigurtà per l'applicazioni software à l'iniziu di u SDLC, e squadre riducenu u travagliu rifattu, minimizanu u risicu è mantenenu a conformità senza sforzu. Quandu a sicurità diventa una parte naturale di u vostru flussu di travagliu, a consegna diventa più rapida micca più lenta.
Curiosu di cumu Xygeni pò aiutà à integrà a sicurità in tuttu u vostru pipeline? Cuminciate oghje è spedisce cun fiducia.

