






1. Introduzione: Perchè a Sicurezza di u Software hè Ancora Importante
A sicurità di u software significa prutege sia u vostru codice sia l'arnesi aduprati per custruisce lu. À misura chì u sviluppu accelera è si basa di più nantu à u codice di terze parti è l'automatizazione, a catena di furnimentu di u software diventa una superficia d'attaccu maiò. Sè vo dumandate chì hè a sicurità di u software, ùn si tratta micca solu di curregge i bug, ma di prevene u codice micca sicuru, di mantene i sicreti sicuri è di assicurà CI/CD pipelines da u principiu.
L'attacchi sò avà destinati à e prime fasi cum'è u cuntrollu di a surgente è i sistemi di custruzzione. Di cunsiguenza, u software di sicurezza di u software deve andà al di là di e difese perimetrali è copre tuttu u prucessu di sviluppu.
Cù i risichi chì crescenu è e regulazioni cum'è DORA è NIS2 in vigore, a sicurità di a vostra catena di furnimentu ùn hè più facultativa. Questa guida vi aiuterà à:
- Capisce a sicurezza di u software in pratica
- Ricunnosce cumu l'attaccanti s'infiltranu in a catena di furnimentu di u software
- Applicà e migliori pratiche per assicurà ogni fase di sviluppu
Dunque ci scuzzula in
2. Chì ghjè a Sicurezza di u Software è Perchè hè Essenziale per a Catena di Fornitura di Software
U software di sicurezza, in fondu, significa custruisce è mantene un software chì pò resiste à e minacce di u mondu reale. In altre parole, ùn si tratta micca solu di eseguisce scanner à a fine di u sviluppu, ma piuttostu di cuncepisce a sicurezza in u prucessu da u principiu.
Chì ghjè a sicurità di u software
A sicurezza di u software hè a pratica di cuncepisce, sviluppà è mantene u software per prutegelu da vulnerabilità, accessu micca autorizatu è attacchi maliziosi in tuttu u so ciclu di vita.
Principii fundamentali di u software di sicurezza in u SDLC
- Scrittura di codice sicuru
- Gestione di e dipendenze in modu sicuru
- Prutezzione di u vostru CI/CD pipelines
- Impedisce cambiamenti o accessi micca autorizati
- Mantene i sicreti è i dati sensibili fora di u cuntrollu di a fonte
Ognuna di queste pratiche aiuta à riduce u risicu in tutta a catena di furnimentu di u software, da u sviluppu à a implementazione.
Chì ghjè a sicurità di u software secondu l'industria standards
- Sicondu à u Open Web Application Security Project (OWASP), A sicurità di u software hè u prucessu di custruisce un software sicuru da u principiu, cuncentrandosi nantu à e persone, u prucessu è a tecnulugia.
- Divisione CERT di Carnegie Mellon a definisce cum'è a cuncepzione è l'implementazione di software per cuntinuà à funziunà currettamente sottu à un attaccu maliziosu.
- lu Istitutu Naziunale di Standards è Tecnulugia (NIST) a descrive cum'è a prutezzione di u software contr'à l'accessu, l'usu, a divulgazione, l'interruzzione o a mudificazione micca autorizati.
Mentre ognunu si cuncentra nantu à anguli diversi, u missaghju spartutu hè chjaru: a sicurità di u software deve cumincià prestu è stà una priorità in tuttu u sviluppu.
Avà chì avemu definitu a sicurità di u software, paragunemula cù a sicurità di l'applicazione, è spieghemu perchè hè impurtante capisce a differenza.
3. Sicurezza di u Software vs. Sicurezza di l'Applicazione
Mentre a sicurità di u software è a sicurità di l'applicazione si mischianu spessu, risolvenu prublemi diversi. Dunque, capisce cumu si sovrapponenu - è induve ùn si sovrapponenu micca - aiuta e squadre à applicà e prutezioni ghjuste in e tappe ghjuste.
Sicurezza di l'applicazione: Difesa à a linea d'arrivu
A sicurità di l'applicazione si cuncentra nantu à u software dopu à a so custruzzione. Hà per scopu di prutege l'applicazioni in esecuzione da l'attacchi è include:
- Prove di penetrazione
- Autentificazione è cuntrollu d'accessu
- Firewall di l'applicazioni web
- Monitoraghju è patch in tempu reale
Questu s'allinea cù u Verificazione di a Sicurezza di l'Applicazione OWASP Standard (ASVS), chì stabilisce criteri per una funzionalità è un'architettura sicura in l'applicazioni implementate.
Sicurezza di u Software: Difesa per Cuncepimentu
Quandu a sicurità di l'applicazione hè reattiva, software di sicurità hè proattivu. Copre e tappe precedenti - scrittura di codice, gestione di dipendenze, pipeline integrità, è di più. Avemu trattatu questu in dettagliu in a Sezione 2, ma a cunclusione chjave hè questa:
🖋️ U software di sicurezza hè di custruisce in modu sicuru. A sicurezza di l'applicazione hè di funziunà in modu sicuru..
Cum'è spiega u NIST in u so Software Secure Quadru di Sviluppu, e minacce muderne esigenu chì a sicurezza sia integrata in u prucessu - micca aghjunta dopu.
Cumu i dui approcci influenzanu a catena di furnimentu di software
Tramindui l'approcci sò critichi. Ma fermà e minacce prestu hè più veloce, più economicu è più efficace chè riparà li dopu à u spiegamentu.
Per esempiu:
- Un pacchettu maliziosu iniettatu in u vostru prucessu di compilazione ùn serà micca catturatu da un firewall.
- Un sicretu filtratu in un Git commit pò ùn cumparisce mai in una scansione in tempu reale.
Stu cambiamentu hè u mutivu per chì più urganisazioni stanu aduttendu piattaforme di sicurezza per tuttu u ciclu di vita cum'è Xygeni, chì culleganu e duie discipline assicurendu a catena di furnimentu di u software, da u codice à u cloud.
4. Capisce e minacce in tutta a catena di furnimentu di software
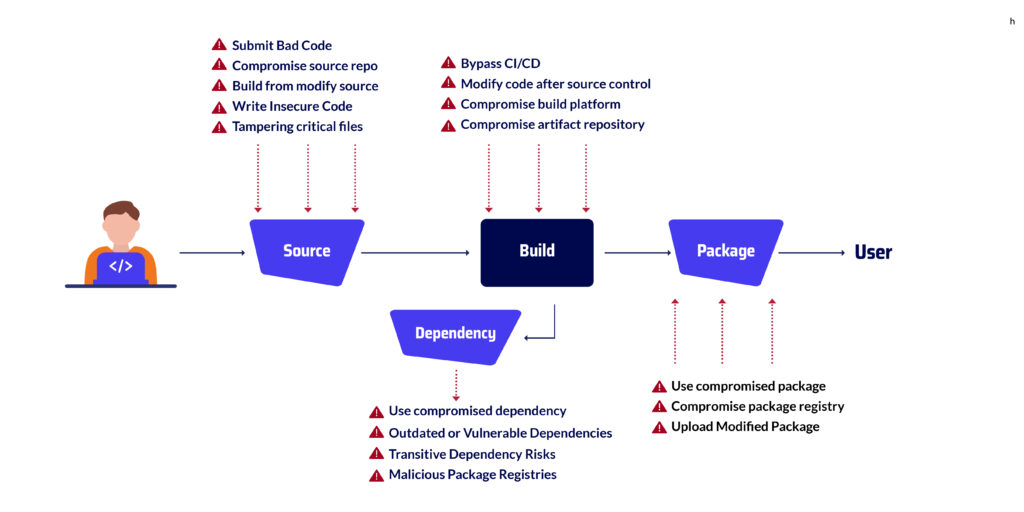
Per assicurà efficacemente i vostri sistemi, hè cruciale di capisce prima induve emergenu e minacce in a catena di furnimentu di u software. Sta catena include ogni tappa, da a scrittura di u codice à l'implementazione è l'operazione di u software in pruduzzione, è ogni tappa presenta risichi distinti. Cù questu in mente, analizzemu e fasi chjave è e vulnerabilità specifiche chì introducenu.
Fase di a surghjente: induve a sicurità di u software principia
Quì hè induve u codice hè creatu, rivisu è committed. Tuttavia, ancu in questu puntu iniziale, e minacce sò digià presenti. Per esempiu:
- I cuntributori maliziosi o i pacchetti occupati cù errori di battitura ponu introduce codice periculosu.
- I repositori Git mal cunfigurati ponu espone cunfigurazioni sensibili
- Sviluppatori à volte commit sicreti per accidente, mettendu in periculu i sistemi
→ Esplora di più: Minacce in a Fase di Fonte
Fase di u Pacchettu: Gestione di u Risicu di Terze Parti
A gestione di e dipendenze hè essenziale ma ancu risicata. L'attaccanti sfruttanu spessu:
- Attacchi di cunfusione di dipendenza chì utilizanu biblioteche cù nomi simili
- Pacchetti open-source obsoleti o vulnerabili chì sò sempre largamente usati
- Codice di terze parti micca verificatu integratu senza validazione cumpleta
→ Immergetevi più in prufundità: Minacce in a Fase di Pacchettu
Fase di custruzzione: Assicurà u CI/CD Workflow
Your CI/CD pipeline compila u codice è produce artefatti implementabili. Sfurtunatamente, a so cumplessità ne face un bersagliu attraente. I prublemi cumuni includenu:
- Custruzzioni manomesse o binari senza firma chì passanu inosservati
- Script di automatizazione micca sicuri o cumprumessi
- Variabili d'ambiente predefinite o micca validate
→ Leghjite puru: Minacce in a fase di custruzzione
Implementà è Funziunà: L'Ultima - ma Micca l'Una - Prima Linea
Una volta in pruduzzione, l'applicazioni sò sempre vulnerabili. L'attaccanti chì anu piantatu codice maliziosu prima ponu attivallu dopu à u spiegamentu, spessu evitendu i metudi di rilevazione tradiziunali. Di cunsiguenza, a sicurezza di l'esecuzione ferma una parte critica di a vostra postura generale.
→ Vede esempi: Attacchi di compromissione di a catena di furnimentu notevuli
Perchè a visualizazione hè chjave per assicurà a catena di furnimentu
Tuttu cunsideratu, assai squadre ùn anu micca una visione chjara di cumu u so codice scorre in ogni tappa. Sta mancanza di visibilità crea punti cechi chì l'attaccanti sò ansiosi di sfruttà. Hè per quessa chì l'arnesi di visualizazione di a catena di furnimentu di software sò indispensabili. Vi permettenu di:
- Mappate ogni cumpunente, prucessu è stakeholder in u vostru pipeline
- Rileva i punti debuli è e vulnerabilità sistemiche
- Tracciate i prublemi finu à a so origine cun chiarezza è fiducia
→ Amparate di più: Maestru di a visualizazione SSC
Fammi sapè s'è vo vulete aghjunghje questu à u documentu furmatu o s'è vo avete bisognu d'aiutu per rielaborà e seguenti sezzioni per u listessu tonu è struttura.
5. Migliori pratiche di sicurezza di u software: integrazione di a prutezzione in u vostru flussu di travagliu
Una forte sicurezza di u software ùn vene micca da correzioni di l'ultimu minutu - vene da a custruzzione di abitudini sicure prestu è in modu coerente. In fatti, e squadre più efficaci ùn integranu micca a sicurezza à a fine; invece, l'integranu in tuttu u so ciclu di vita di sviluppu. Questu approcciu proattivu assicura a catena di furnimentu di u software da l'internu à l'esternu, senza rallentà e squadre.
Quì sottu sò pratiche essenziali chì aiutanu à prutege u vostru flussu di travagliu da u sviluppu à a implementazione:
Sposta à manca cù u sviluppu sicuru
Per principià, rilevà i prublemi prestu risparmia tempu è impedisce l'esposizione. Integrate a sicurezza direttamente in u sviluppu per mezu di:
- Applicazione di a codificazione sicura standards
- Esecuzione di test di sicurezza di l'applicazione statica (SASTin tempu reale)
- mpidennu commitchì includenu sicreti o mudelli di codice à altu risicu
Questu approcciu garantisce chì a sicurezza di u software principia cù u sviluppatore - micca cù l'auditor.
U Paghjolu SCA cù Reachability è EPSS
Piuttostu chè di caccià ogni CVE, cuncentratevi nantu à ciò chì importa. Sfruttate l'analisi di a cumpusizione di u software (SCA) strumenti chì:
- Mettite in risaltu e vulnerabilità chì sò effettivamente accessibili in u vostru codice
- Priorizà i risichi basati nantu à e metriche di u Sistema di Puntuazione di Previsione di l'Exploit (EPSS)
Di cunsiguenza, e vostre squadre ripareranu ciò chì hè sfruttabile - rapidamente - ignurendu u rumore irrilevante.
Impedisce l'Esposizione di Sicreti
Un altru puntu chjave: i sicreti cum'è i gettoni, l'autenticazioni è e chjave API ùn appartenenu micca à u vostru codice surghjente. Aduprate scanner automatizati per rilevà è bluccà i sicreti prima ch'elli sianu committed. È s'ellu ci hè una perdita ? Ruotate subitu è registrate l'incidentu per e tracce di audit.
Chjude u vostru CI/CD Pipelines
Altrettantu impurtante, u vostru pipelineI sistemi devenu esse trattati cum'è sistemi di pruduzzione. Ciò significa:
- Applicà l'accessu cù u minimu privilegiu
- Firma è verificazione di tutti l'artefatti di custruzzione
- Validazione di strumenti è plugins prima di l'usu
Cù questu in mente, un induritu CI/CD U prucessu diventa a vostra linea di difesa più forte contr'à a manomissione interna è esterna.
Monitoraghju in tempu reale cù a rilevazione di anomalie
Ancu cù cuntrolli rigorosi, u monitoraghju hè cruciale. Aduprate a rilevazione di anomalie per identificà:
- Cambiamenti imprevisti à u codice o à a cunfigurazione
- Duvette commit cumpurtamentu
- Modelli d'accessu fora di e linee di basa nurmali
A visibilità in tempu reale vi permette di piantà i prublemi nanzu diventanu incidenti.
Automatizà a Conformità in tuttu u Ciclu di Vita
Infine, ùn trascurate micca a preparazione regulatoria. L'automatizazione di i cuntrolli di sicurezza ùn solu impone e bone pratiche, ma aiuta ancu à rispettà a cunfurmità cù quadri cum'è DORA, NIS2 è altri. Assicuratevi chì i vostri strumenti possinu:
- Eseguite cuntrolli automatizati in tutte e tappe
- Raccoglie evidenze è registri
- Dimustrà a copertura di cuntrollu durante l'auditi
Cusì, a cunfurmità diventa un pruduttu derivatu di l'ingegneria sicura, micca un ostaculu.
Sviluppu di Software Sicuru: 8 Migliori Pratiche
Scuprite e migliori pratiche per u Sviluppu Sicuru di Software per migliurà l'integrità, riduce i risichi è assicurà l'affidabilità di u software.
6. Strumenti essenziali per a sicurezza di u software mudernu
Ammettimulu - e persone è i prucessi sò impurtanti, ma l'arnesi sò ciò chì rende u software di sicurezza reale. Senza automatizazione è visibilità, hè guasi impussibile di stà à u passu. È postu chì a catena di furnimentu di u software hà tante parti mobili, i vostri arnesi devenu copre più cà solu u vostru codice.
Quì sottu hè una ripartizione di l'arnesi chì ogni squadra muderna duveria aduprà. Micca solu perchè sò e migliori pratiche, ma perchè risparmianu tempu, riducenu u risicu è facilitanu a conformità.
Test di Sicurezza di l'Applicazione Statica è Dinamica (SAST & DAST)
Per principià, SAST L'arnesi scansionanu u vostru codice prima ch'ellu sia eseguitu. Catturanu cose cum'è l'iniezione SQL, a logica insecura, o i sicreti in testu chjaru - durante u sviluppu, micca dopu.
In issu mentre, DAST Adotta un approcciu differente. Testa e vostre applicazioni in diretta da l'esternu, simulendu attacchi veri per truvà cose cum'è cuntrolli d'accessu rotti o endpoint esposti.
Tramindui sò utili. Ma inseme, vi aiutanu à custruisce è eseguisce software chì hè sicuru per cuncepimentu - è sicuru in pruduzzione.
Analisi di a Cumposizione di u Software (SCA)
Quasi ogni applicazione oghje dipende da l'open source. Questu hè ideale per a velocità, ma micca sempre per a sicurezza.
SCA attrezzi scanate e vostre dipendenze è biblioteche di terze parti per vulnerabilità cunnisciute. Ma e migliori vanu più in là. Usanu analisi di raggiungibilità per vede s'ellu u vostru codice chjama veramente una funzione vulnerabile. È cun Puntuazioni EPSS, avete una megliu idea di ciò chì puderia esse sfruttatu in natura.
In altre parolle, ùn si tratta micca solu di ciò chì hè rottu, ma di ciò chì hè veramente risicatu.
Infrastruttura cum'è Codice (IaC) Sicurezza
Siccomu l'infrastruttura hè avà scritta in codice, pò esse rivista, versionata è - sì - sfruttata. Hè quì chì IaC security vene in.
Scannendu i vostri fugliali Terraform, Helm, o Kubernetes, sti strumenti vi aiutanu à rilevà cose cum'è roli troppu permissivi, porte aperte, o cuntrolli mancanti prima di mette in opera.
Cusì, e vostre cunfigurazioni in nuvola restanu pulite, coerenti è conformi.
Application Security Posture Management (ASPM)
L'arnesi di sicurezza ponu esse rumurosi. L'alerte s'accumulanu, è hè difficiule sapè ciò chì importa. Hè per quessa ASPM esistenu piattaforme.
Estraenu dati da a vostra basa di codice, dipendenze, CI/CD pipelines, è ambienti cloud - poi dà priorità à i prublemi basati annantu à u risicu reale. Uttene cuntestu, micca solu liste di cuntrollu.
Sè vo circate di gestisce a sicurità senza rallentà a consegna, ASPM hè u dashboard ùn sapia micca chì ne avia bisognu.
Rilevazione di Secreti è Rilevazione di Anomalie
Simu onesti: i sicreti sò filtrati. E chjave API, i gettoni è e credenziali sò sempre dispunibili. committed à repos - ancu da squadre sperimentate.
Rilevazione di secreti L'arnesi impediscenu chì questu accada in primu locu. È s'ellu ci hè qualcosa chì ùn funziona micca, rilevazione di anomalie piglia u travagliu - signalendu cambiamenti inusuali, custruzzioni manomesse o strane commit mudelli.
Inseme, sti strumenti aghjunghjenu a cuscenza in tempu reale à u vostru pipeline.
Perchè tuttu importa
Quessi ùn sò micca solu cose belle da avè. Sò a basa per ogni squadra seria nantu à u software di sicurezza. Quandu l'attaccanti ponu attaccà u vostru repositoriu, u vostru pipeline, o i vostri pacchetti di terze parti, avete bisognu di una copertura in tuttu u cunsigliu.
Strumenti cum'è Xygeni riuniscenu tuttu què in una sola piattaforma. Cusì, invece di cucì e cose inseme, avete una visibilità cumpleta - da u codice à u cloud - cù l'automatizazione, l'alerte è a prutezzione in tempu reale integrata.
7. Risorse cunsigliate nantu à Sicurezza di u Software e Prutezzione di a catena di furnimentu
Guide esterne è Standards
Queste risorse offrenu un cumplementu praticu à e strategie descritte in questa guida.
8. Cunclusione: Perchè a Sicurezza di u Software hè Fundamentale per a Continuità di l'Attività
Cuncludemu. In u paisaghju di e minacce d'oghje, induve l'attaccanti ùn aspettanu più a pruduzzione è ponu attaccà in ogni locu in a vostra catena di strumenti, software di sicurità ùn hè micca solu qualcosa di bellu à avè - hè essenziale. Sè e vostre compilazioni, dipendenze, o CI/CD pipelineùn sò micca prutetti, mancu u vostru codice hè.
In altre parole, u software di sicurezza hè ciò chì dà à a vostra squadra a fiducia di spedisce rapidamente, senza mette in periculu l'attività. Hè ciò chì vi permette di:
- Catturà i prublemi prima ch'elli ghjunghjenu in pruduzzione
- Pruvà a cunfurmità cù i quadri cum'è DORA è NIS2
- Ripigliatevi prestu quandu qualcosa vi scappa
Soprattuttu, hè cumu prutegge u vostru catena di fornitura di software da una fine à l'altra. Quandu capisci chì hè a sicurità di u software, pudete applicallu in modu coerente in ogni tappa, da a scrittura di codice sicuru è a gestione di secreti à a verificazione di cumpunenti di terze parti è u monitoraghju di anomalie.
È mentre chì nisun sistema hè perfettu, avè e prutezioni adatte in piazza significa chì ùn cuminciate micca da zero quandu qualcosa va male.
🔧 Takeaways Finali
Principià a sicurità à l'iniziu di u SDLC è fà ne parte di u vostru flussu di travagliu
Assicurà ogni fase di a vostra catena di furnimentu, micca solu a pruduzzione
Aduprate strumenti muderni cum'è SCA, IaC scansione è rilevazione di anomalie
State à l'avanguardia di e regulazioni cù l'automatizazione di a cunfurmità integrata

FAQ: Risposte à e vostre dumande nantu à a sicurezza di u software è a catena di furnimentu
Chì ghjè u megliu software di sicurità?
Ùn ci hè micca u megliu universale, ma u più efficace prugrammu di sicurità hè quellu chì s'adatta à tuttu u vostru flussu di travagliu di sviluppu, riducendu in modu proattivu u risicu. Idealmente, duveria cumbinà u monitoraghju in tempu reale, a rilevazione di vulnerabilità, a scansione di sicreti, a rilevazione di anomalie è l'automatizazione di a cunfurmità, tuttu in una sola piattaforma.
Eccu esattamente ciò Xygeni cunsegna.
U nostru piattaforma di sicurezza di l'applicazione tuttu in unu (AppSec) hè custruitu per assicurà tuttu catena di fornitura di software, da u codice à u spiegamentu. Ch'è vo scrivite codice sicuru, gestite dipendenze di terze parti, pruteggete u vostru CI/CD pipeline, o validà l'artefatti prima di a liberazione - Xygeni vi copre.
S'integra perfettamente cù i vostri strumenti DevOps esistenti, furnendu una visibilità centralizzata è insights azzionabili, affinchì a vostra squadra possi stà sicura senza rallentà a consegna.
Hè cunsigliatu di attivà l'aghjurnamenti automatichi nantu à u software di sicurezza?
Iè, in a maiò parte di i casi. L'attivazione di l'aghjurnamenti automatichi assicura chì u vostru software di sicurezza abbia l'ultime definizioni di minacce è patch. Questu minimizza l'esposizione à e vulnerabilità appena scuperte, particularmente impurtante in ambienti in rapida evoluzione.
Chì ghjè software supply chain security?
Software supply chain security hè a pratica di prutege ogni passu di u prucessu di sviluppu è di consegna di software. Questu include a gestione di e dipendenze open-source, a sicurezza di a compilazione pipelines, verificendu l'artefatti è monitorizendu i cambiamenti micca autorizati in tuttu u ciclu di vita.
Qualessu SBOM A piattaforma hè a megliu per a prutezzione di a catena di furnimentu di software?
U megliu SBOM E piattaforme (Software Bill of Materials) vanu oltre a semplice lista di dipendenze. Aiutanu ancu à valutà u risicu, à rilevà e vulnerabilità è à mantene a conformità. Sceglite una chì s'integra in a vostra catena di strumenti esistente è furnisce informazioni utili - Xygeni offre questu cum'è parte di a so suite di sicurezza di a catena di furnimentu.
Chì face u software di gestione di a catena di furnimentu?
U software di gestione di a catena di furnimentu in sensu tradiziunale aiuta l'imprese à seguità a logistica è l'inventariu. Tuttavia, in u cuntestu di u software, si riferisce à strumenti chì monitoranu u flussu di codice, cumpunenti è cuntributori, assicurendu chì ogni pezzu sia verificatu, affidabile è sicuru.
