





Mentre l'imprese si basanu sempre di più nantu à sicurezza di u containeru Per prutege l'applicazioni Docker è Kubernetes, a sicurità di e catene di furnimentu di software ùn hè mai stata cusì critica. A scanner di sicurezza di container ghjoca un rollu chjave in a rilevazione precoce di e vulnerabilità, assicurendu chì e minacce sianu identificate prima ch'elle ghjunghjenu à a pruduzzione. À u listessu tempu, scansione di l'imagine di u cuntainer impedisce à i sbagli di cunfigurazione, u codice maliziosu è e dipendenze obsolete di scivulà in a implementazione.
Senza queste misure di sicurezza proattive, l'urganisazioni affrontanu attacchi à a catena di supply, exploit di runtime è fallimenti di cunfurmità—minacce chì ponu interrompe l'operazioni è purtà à violazioni costose. Per stà à l'avanguardia, e squadre DevSecOps devenu integrà scansione di sicurezza automatizata in u so pipelines, facendu di a sicurità una parte integrante di u flussu di travagliu di sviluppu.
Chì ghjè Sicurezza di u Container?
Assicura a prutezzione di l'applicazioni, di l'infrastruttura è di u catena di fornitura di software in tuttu u ciclu di vita di u sviluppu. I container aiutanu à mantene a cuerenza trà l'ambienti isolendu l'applicazioni è e so dipendenze. Tuttavia, i risichi di sicurezza si presentanu quandu imagine di cuntenitori cuntenenu vulnerabilità da biblioteche micca sicure, dipendenze obsolete, o cumpunenti di terze parti micca verificati.
cliccà, codice maliziosu pò entre in u sviluppu pipeline per via di dipendenze cumprumesse, chì portanu à attacchi à a catena di furnimentu di softwarePer mitigà sti risichi, l'urganisazioni devenu implementà e migliori pratiche di sicurezza di i container, cumprisu scansione di l'imagine di u container, prutezzione di runtime è pulitiche di sicurezza automatizateUn approcciu proattivu assicura chì i container fermanu sicuri da u sviluppu à u spiegamentu è oltre.
Aspetti chjave di a sicurezza di i container
Per assicurà a sicurezza di i vostri sistemi containerizzati, duvete fucalizza nantu à parechje zone critiche:
Scansione di l'imagine di u container per a sicurezzaScannate regularmente l'imagine di i container per identificà e vulnerabilità in anticipu, assicurenduvi chì utilizate imagine di basa affidabili. Questu mitiga i risichi assuciati à e biblioteche insicure è à i putenziali attacchi à a catena di furnimentu induve pò esse inseritu codice maliziosu.
Difesa in tempu d'esecuzionePrucede cù un scanner di sicurezza di i container in cuntinuu per un cumpurtamentu anormale è applica pulitiche strette per mitigà i risichi.
Sicurezza InfrastrutturalePrutegge i sistemi sottostanti chì eseguenu i container per impedisce u sfruttamentu à u livellu di l'ospite.
Difesa di a catena di furnimentuPrutegge e dipendenze di terze parti aduprendu strumenti cum'è un scanner di sicurezza di container, assicurendu chì a catena di furnimentu di u software resti resistente à l'attacchi chì puderanu introduce vulnerabilità durante u sviluppu.
Perchè i scanner di sicurezza di i container sò più critichi chè mai
Mentre l'imprese adottanu sempre di più cuntenitori è Kubernetes, u bisognu di scansione di sicurezza automatizata hè diventatu urgente. U mercatu mundiale di a sicurità di i container hè prughjettatu di ghjunghje$ 9.88 billion da 2030, ma i cibercriminali si evolvanu altrettantu prestu.
U Risicu Crescente di l'Attacchi di Container
Un studiu recente hà trovu chì 94% di l'urganisazione cunfruntatu incidenti di sicurità in i so Ambienti Kubernetes l'annu scorsu. I principali risichi di sicurezza includenu:
- Configurazioni sbagliate (60%) - Temi cum'è accessu troppu privilegiatu or cuntenitori chì funzionanu cum'è root aumentà l'esposizione à l'attaccu.
- Fallimenti di Sicurezza in Tempu d'Esecuzione (27%) – Prucessi micca autorizati, manomissione di i fugliali, è l'attacchi di escalazione di privilegi miranu i container in esecuzione.
- Vulnerabilità in l'imagine di i container (24%) – Biblioteche senza patch, dipendenze insicure, è i prugrammi obsoleti introducenu risichi nascosti.
Perchè stu tema? L'attaccanti spessu sfruttà e debulezze in u sviluppu pipelines, iniezione codice maliziosu in l'imagine di u container prima di u spiegamentu. Senza un scanner di sicurezza di container, ste minacce ponu stà indetectatu finu à ch'ellu hè troppu tardi.
L'impattu cummerciale di una scarsa sicurezza di i container
Violazioni di sicurezza ùn vi limitate micca à cumprumèttere i sistemi- elli disturbà l'operazioni cummerciale:
- 47% di l'urganisazioni anu dichjaratu chì I fallimenti di a sicurezza di i container anu purtatu à tempi di inattività è perdite finanziarie.
- Solu 45% di e cumpagnie anu squadre dedicate à a sicurità di i container, lascendu lacune critiche.
- Fallimenti di cunfurmità, violazioni di dati è interruzioni operative diventà inevitabile senza forti misure di sicurezza.
Cumu un scanner di sicurezza di container risolve questi prublemi
Per luttà contr'à sti risichi, l'urganisazioni anu bisognu di suluzione di sicurezza proattiva chì:
- Scansiona l'imagine di u container prima di a distribuzione per rilevà e vulnerabilità prestu.
- Monitorizza u cumpurtamentu di l'esecuzione rilevà anomalie è attività suspette.
- Prutege contr'à e minacce di a catena di furnimentu assicurendu dipendenze di terze parti.
Adattà si à u paisaghju di minacce in evoluzione - Sicurezza di i container
À misura chì l'ambienti containerizzati si evolvunu, l'urganisazioni devenu aduttà strategie avanzate per stà à l'avanguardia di e minacce potenziali.
1. Affruntà a cumplessità di Kubernetes
Kubernetes hè diventatu a piattaforma principale per l'orchestrazione di container, ma a so cumplessità presenta sfide di sicurezza uniche. L'attaccanti spessu miranu u pianu di cuntrollu è l'API di Kubernetes, rendendu u Cuntrollu d'Accessu Basatu nantu à i Roli (RBAC) è l'usu di scanner di sicurezza di container essenziali per mantene un ambiente sicuru.
2. Adottazione di Zero Trust in Ambienti di Container
U mudellu Zero Trust hè in traccia di guadagnà trazione in u paisaghju di a sicurezza di i container, induve tutte l'interazzione - interne è esterne - richiedenu verificazione è autorizazione. Questu approcciu riduce drasticamente u risicu di accessu micca autorizatu, assicurendu chì solu l'entità di fiducia possinu interagisce cù i container.
3. Integrazione di a Sicurezza in DevOps cù DevSecOps
Integrazione di a sicurità in i flussi di travagliu DevOps, cunnisciuti cum'è DevSecOps— hè avà cruciale per l'imprese chì utilizanu i container. Incorporendu scanner di sicurezza di container in u CI/CD pipeline, l'urganisazioni ponu rilevà è risolve e vulnerabilità in anticipu, assicurendu chì solu u codice sicuru ghjunghje in pruduzzione.
Best Practices per a Sicurezza di Container
Per mantene un ambiente containerizatu sicuru è resistente, hè essenziale seguità e linee guida di fonti affidabili. Autorità principali cum'è Istitutu Naziunale di Standardè Tecnulugia (NIST), mitre, E lu Fundazioni Linux furnisce quadri per aiutà l'urganisazioni à assicurà i so cuntenitori in modu efficace. Basatu annantu à e so raccomandazioni, eccu un riassuntu di e migliori pratiche per a sicurezza di i cuntenitori:
Eseguisce a scansione di l'imagine di u container
Prucede regularmente cù una prucedura di scansione di l'imagine di u container per rilevà e vulnerabilità prima di u spiegamentu, assicurendu chì solu l'imagine di basa affidabili sianu aduprate. Questu mitiga u risicu d'importazione di biblioteche micca sicure o codice maliziosu durante u sviluppu di u software.
Limità i privilegi di u container
Seguendu i principii di MITRE di u minimu privilegiu, aduprate cuntrolli d'accessu basati nantu à i roli (RBAC) per assicurà chì i container anu solu i permessi minimi necessarii. Strumenti cum'è Seccomp è AppArmor limitanu ulteriormente e chjame di sistema, furnendu isolamentu da l'ospite è riducendu u risicu di sfruttamentu.
Rinforza l'infrastruttura di l'ospite
A Fundazione Linux mette in risaltu l'impurtanza di mantene i vostri sistemi host aggiornati. L'applicazione di patch cuntinui è l'impiegu di a segmentazione di a rete isola i container è limita l'impattu di e potenziali violazioni.
Monitoraghju in tempu reale cù un scanner di sicurezza di container
Aduprate un scanner di sicurezza di container per u monitoraghju in tempu reale per rilevà cumpurtamenti suspettosi, cum'è accessu micca autorizatu o trafficu inusual. A registrazione centralizzata, cum'è raccomandata da NIST, permette una rapida rilevazione è risposta à e minacce.
Assicurà a catena di furnimentu di software
Implementà una Lista di Materiali di Software (SBOM) per seguità e dipendenze di terze parti è assicurà a trasparenza in a catena di furnimentu di u software. Scansioni regulare è firma crittografica, secondu e linee guida di NIST è Linux Foundation, aiutanu à prevene l'introduzione di codice maliziosu.
Integrate a Sicurezza in u CI/CD Pipeline
Integrate misure di sicurezza à l'iniziu di u prucessu di sviluppu incorporendu scanner di sicurezza di container in u vostru CI/CD pipelineQuestu approcciu "shift-left", sustinutu sia da MITRE sia da NIST, permette di trattà e vulnerabilità durante u sviluppu piuttostu chè in pruduzzione. Automatizà i cuntrolli di cunfurmità per assicurà chì u codice sicuru avanzi in ogni tappa.
Gestisce i Sicreti in modu Sicuru
Evitate di mette dati sensibili, cum'è e chjave API, direttamente in l'imagine di i container. Invece, aduprate strumenti di gestione di secreti per iniettà li in modu sicuru durante l'esecuzione, ciò chì riduce u risicu di esposizione.
A suluzione cumpleta di scansione d'imagine di container di Xygeni
Sicurezza end-to-end per ambienti containerizzati
Cù a crescita di l'adopzione di i container, crescenu ancu i risichi per a sicurezza. Xygeni's scanner di sicurità furnisce una suluzione cumpleta per rilevà vulnerabilità, cunfigurazioni errate è sicreti in imagine di cuntenitori prima ch'elli ghjunghjenu à a pruduzzione. Offrendu scansione d'imagine multi-surghjente, insights approfonditi di sicurezza, e senza saldatura CI/CD integrazioneXygeni assicura chì i vostri carichi di travagliu containerizzati restanu sicuri da u sviluppu à a implementazione.
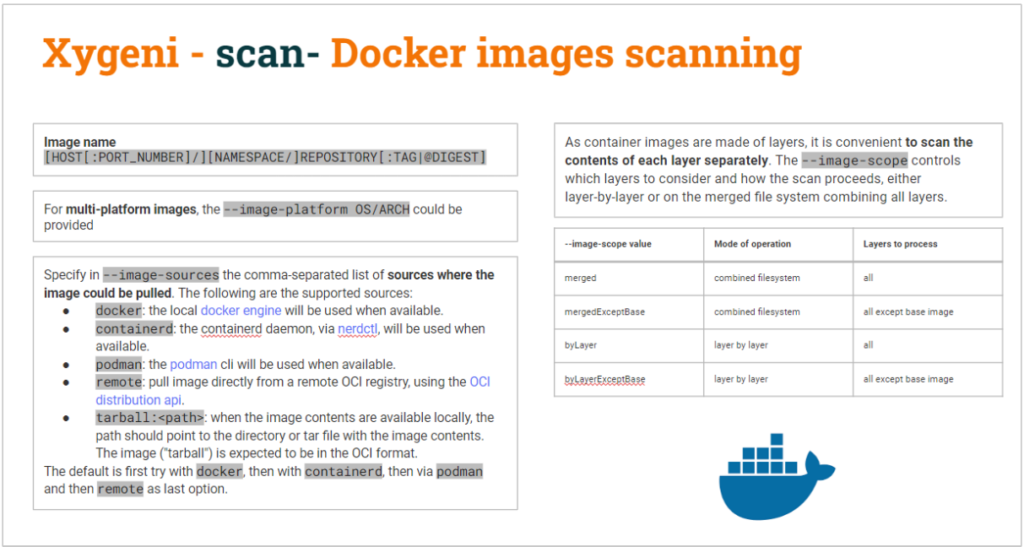
Scansione d'imagine di cuntenitori multi-surgente
Offerte Xygeni capacità versatili di scansione d'imagine, chì permette à e squadre di sicurezza di analizà l'imagine di i cuntenitori da parechje fontiRìsicu:
- Motore Docker lucale – Scansione di l'imagine custruite lucalmente prima di u spiegamentu.
- Containerd – Eseguisce scansioni di sicurezza approfondite via Daemon Containerd o nerdctl.
- podman – Assicurà i cuntenitori gestiti da Podman aduprendu Scansione basata nantu à CLI.
- Registri OCI remoti – Scansione diretta di l'imagine da Registri conformi à OCI o analizà imagine tarball OCI almacenate lucalmente.
Capacità di Sicurezza Avanzate di a Scansione di l'Immagini di i Container
- Rilevazione di Vulnerabilità Automatizata – Identifica CVE cunnisciuti, dipendenze obsolete, è risichi di a catena di furnimentu in l'imagine.
- Scansione di Secreti - Detecta credenziali codificate in modu rigidu, chjave API è dati sensibili strati interni di u cuntainer.
- Avvisi di cunfigurazione errata – Bandiere privilegi eccessivi, software senza patch è impostazioni di runtime insicure.
- Monitoriu cuntinuu - Fornisce sicurezza di l'esecuzione in tempu reale, rilevendu cambiamenti micca autorizati è sfruttamenti potenziali.
Seamless CI/CD Integrazione per a Sicurezza Automatizzata
Xygeni s'integra direttamente in CI/CD pipelines, attivendu scansione automatizata di l'imagine di u container senza rallentà u sviluppu. Supporta:
- Azzioni GitHub, GitLab CI/CD, Jenkins, Bitbucket Pipelines, è Azure DevOps per l'applicazione di a sicurezza in tempu reale.
- Pre-commit scansioni – Cattura e vulnerabilità prima di fusionà u codice.
- Verifiche di sicurezza in tempu di custruzzione – Bluccà l'imagine di i container risicati prima di spinghje à i registri.
- Validazione prima di u spiegamentu – Assicurà solu imagine sicure è conformi sò spiegati.
Perchè sceglie Xygeni per a sicurezza di i container?
- Impedisce à e vulnerabilità di ghjunghje à a pruduzzione
- Prutege contr'à l'attacchi di a catena di furnimentu di software
- Elimina i sicreti codificati in modu rigidu è e cunfigurazioni sbagliate
- S'integra senza sforzu cù i flussi di travagliu DevSecOps
Assicurate i vostri container cù Xygeni oghje
U scanner di sicurezza di i container di Xygeni offre prutezzione in tempu reale, insights di sicurezza approfonditi è cuntrolli di cunfurmità automatizati, assicurendu chì i vostri carichi di travagliu containerizzati sianu sempre sicuri.
- Prucessu di u ghjornu di 7
- Nisuna carta di creditu necessaria
- Insights di sicurezza istantanei

Dumande Frequenti nantu à a Sicurezza di i Container
1.Chì ghjè un container Docker?
Un container Docker hè un pacchettu ligeru è purtabile chì include tuttu ciò chì hè necessariu per eseguisce una applicazione, cum'è u codice, l'arnesi di sistema, e biblioteche è i paràmetri. Isola l'applicazione da u sistema ospitante, assicurendu prestazioni consistenti in diversi ambienti.
2. Chì ghjè una maghjina di cuntenitore ?
Una maghjina di cuntenitore hè un schedariu staticu chì cuntene u codice eseguibile necessariu, e biblioteche di sistema è e cunfigurazioni necessarie per creà una istanza cunteniturata di una applicazione. Quandu eseguite una maghjina di cuntenitore, diventa un cuntenitore in diretta. Xygeni aiuta à assicurà l'imaghjini di cuntenitore scansionendu e vulnerabilità è assicurendu a so integrità.
3. I container Docker sò sicuri?
Mentre chì i container Docker offrenu isolamentu è cuerenza, ponu presentà risichi per a sicurezza s'elli ùn sò micca gestiti currettamente. Per manteneli sicuri, hè impurtante seguità e migliori pratiche cum'è a scansione di l'imagine di i container per e vulnerabilità, a limitazione di i privilegi di i container è l'usu di strumenti cum'è u scanner di sicurezza di i container di Xygeni. Quessi passi aiutanu à assicurà a sicurezza in l'ambienti Docker.
4. Cumu possu assicurà u mo cluster Kubernetes ?
A sicurità di un cluster Kubernetes richiede un approcciu multilivello. Cum'è mintuvatu in questu articulu, seguitate e migliori pratiche cum'è mintuvate in questu articulu. Xygeni migliora a sicurità monitorizendu i container in esecuzione è identificendu e vulnerabilità in tempu reale.
5. I sicreti di Kubernetes sò sicuri ?
I sicreti di Kubernetes conservanu informazioni sensibili cum'è e chjave API è e password, ma ponu esse in periculu s'elli ùn sò micca gestiti currettamente. Per difettu, i sicreti sò almacenati cum'è testu chjaru in etcd. Per migliurà a sicurezza, attivate a crittografia in riposu, limitate l'accessu cù RBAC è gestite i sicreti cù strumenti cum'è Xygeni per prutegeli durante l'esecuzione.
6. Perchè a scansione di l'imagine di i container hè cruciale per a sicurezza di a catena di furnimentu?
In fondu, perchè ghjoca un rollu chjave in a prutezzione di a catena di furnimentu di u software rilevendu vulnerabilità, biblioteche obsolete è malware nascostu in l'imaghjini di i container prima di a distribuzione. Senza sta verificazione, i cumpunenti insicuri ponu facilmente introduce risichi in l'ambienti di pruduzzione. Se utilizate questi tipi di scanner, vi assicurerete chì e vostre app restanu sicure da u sviluppu à a distribuzione, riducendu u risicu di attacchi à a catena di furnimentu.
Prontu à migliurà u vostru Sicurezza di u Container?
Aduprendu ste migliori pratiche, u scanner di sicurezza di container di Xygeni è a nostra funzione di scansione di immagini di container, puderete sicuramente rinfurzà è migliurà a sicurezza di i vostri container. Fighjate a nostra dimostrazione video oghje per vede cumu Xygeni vi aiuta à stà à l'avanguardia di e minacce.