






L'attacchi à a catena di furnimentu di software sò diventati sempre più prevalenti è devastanti. Per esempiu, Gartner prevede chì u 45% di tutte l'imprese sperimenteranu una violazione da u 2025. Inoltre, Ventures di cibersecurità sottolinea a gravità di sta minaccia, prughjettendu una quantità sbalorditiva di 138 miliardi di dollari di danni annuali entro u 2031. In tuttu, queste previsioni evidenzianu u bisognu urgente per l'urganisazioni di dà priorità software supply chain security è implementà misure robuste per prutege i dati sensibili, l'operazioni è a reputazione.
Perchè mudernu pipelineDipendenu assai da cumpunenti esterni, l'aumentu di biblioteche di terze parti, cicli di sviluppu di software più veloci, catene di furnimentu cumplesse, mancanza di visibilità, nuove tecniche d'attaccu, adozione di SaaS è risorse limitate sò tutti fattori chì cunducenu à l'aumentu di attacchi à a catena di furnimentu di softwareDunque, l'urganisazioni devenu aduttà un approcciu cumpletu è attivu per affruntà queste sfide è prutege e so catene di furnimentu di software.
Chì ghjè un attaccu à a catena di furnimentu di software?
ENISA definisce a Attaccu à a catena di furnimentu di software as "Una compromissione di un attivu particulare, per esempiu l'infrastruttura è u software cummerciale di un fornitore di software, per dannà indirettamente un certu target o target, per esempiu i clienti di u fornitore di software." In altre parolle, un attaccu à a catena di furnimentu di software hè un'attività maliziosa chì hà cum'è mira a catena di furnimentu di software, cù l'obiettivu di cumprumèttere è inserisce vulnerabilità o malware in u prucessu di sviluppu è distribuzione. Di cunsiguenza, stu tipu d'attaccu sfrutta a rete interconnessa è spessu cumplicata di prucessi, strumenti è entità implicati in a custruzione è a consegna di software.
Cumponenti è cuncetti chjave ligati à un attaccu à a catena di furnimentu di software
L'intelligenza di e minacce cibernetiche è a literatura infosec spessu si rompenu attacchi à a catena di furnimentu di software in categurie distinte per una megliu analisi è difesa. Di cunsiguenza, sta sezione introduce i cinque cuncetti chjave definiti da u Catalogu di mudelli d'attaccu MITREStu catalogu struttura i mudelli d'attaccu di a catena di furnimentu per facilità l'analisi aduprendu diverse fonti, cumprese e minacce avversarie raccolte da u NIST.
Attu d'attaccu: U Chì
L'attu d'attaccu hè l'azione specifica chì trasmette un payload o una intenzione maliziosa à un sistema. Di cunsiguenza, produce danni diretti.
- Esempiu 1: Malware inseritu in u software di sistema durante u prucessu di custruzzione.
- Esempiu 2: Requisiti di u sistema o documenti di cuncepimentu alterati maliziosamente.
Vettore d'Attaccu: U Cumu
U vettore d'attaccu hè u metudu chì l'avversari utilizanu per sfruttà e vulnerabilità o e debulezze di u prucessu. Di cunsiguenza, mostra cumu l'attaccanti accedenu è abusanu di a superficia d'attaccu.
- Esempiu 1: Un attaccante mudifica u codice surghjente in un repositoriu cumprumessu.
- Esempiu 2: Un attaccante ottiene accessu micca autorizatu à a documentazione tecnica interna.
Esplora più in u nostru Glossariu di Vettori d'Attaccu per insights supplementari.
Origine di l'attaccu: The Who
L'origine identifica a fonte di l'attaccu. Dunque, chjarisce u rolu, u statutu o a relazione di l'attaccante cù u sistema.
- Esempiu 1: Un insider cù accessu privilegiatu à i servitori di compilazione mudifica un script.
- Esempiu 2: Un attore di minaccia esternu carica un pacchettu trojanizatu in un registru publicu.
Scopu di l'attaccu: U Perchè
L'obiettivu spiega a ragione daretu à l'attaccu. Soprattuttu, mette in risaltu ciò chì l'avversarii volenu ottene.
- Interruzzione: arrestu di servizii o di custruzzioni.
- Curruzzione: riduce a fiducia mudificendu artefatti o codice surghjente.
- Divulgazione: fuga di secreti sensibili o pruprietà intellettuale.
Impattu di l'attaccu: E cunsequenze
Infine, l'impattu descrive i risultati di un attaccu, mustrendu e cunsequenze per i fornitori di software è i clienti.
- Esempiu 1: Ogni prughjettu chì usa un prugramma cattivu serà curruttu più tardi.
- Esempiu 2: E persone installanu prugrammi cattivi in i so sistemi di travagliu senza sapellu.
Attacchi più cumuni à a catena di furnimentu di software
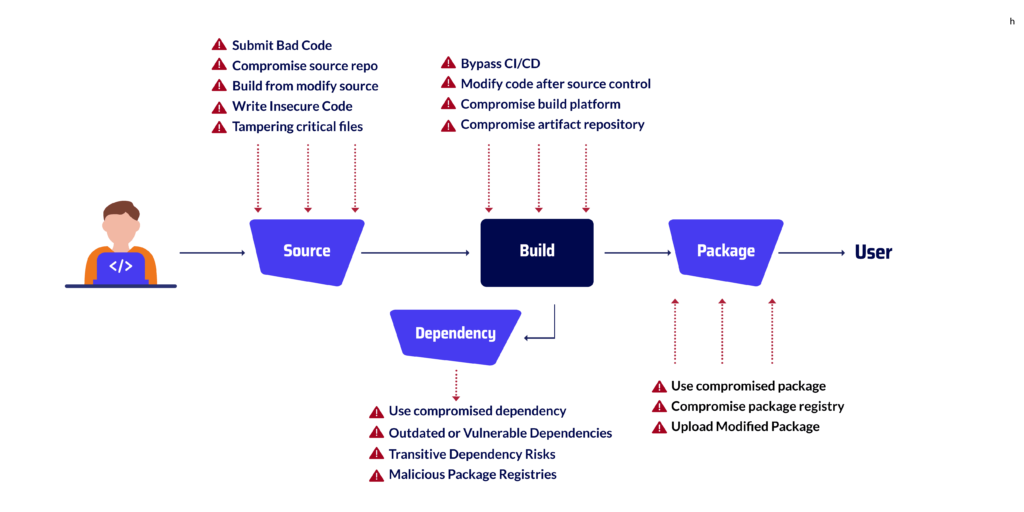
Numerosi tipi di attacchi à a catena di furnimentu di software esistenu, è l'urganisazioni devenu esse cuscenti di i diversi vettori di minaccia in ogni tappa di u ciclu di vita. Basatu annantu à u quadru SLSA, l'Istitutu Naziunale di i Stati Uniti di Standards è Tecnulugia (NIST), e l'Agenzia di a Cibersigurtà è di a Sicurezza di l'Infrastrutture (CISA), ste minacce ponu esse raggruppate in quattru categurie: risichi di fonte, compilazione, pacchettu è dipendenza.
Attacchi à a catena di furnimentu di software in a fase di fonte
- Mandate un codice sbagliatu → vede cumu Richiesta di fiasca.ottene un usu impropriu or difetti di deserializazione insicura creà superfici d'attaccu direttu.
- Repositoriu di fonti di cumprumissione
- Custruisce da una fonte mudificata
- Scrivite codice micca sicuru
- Manipulazione di i fugliali critichi → cum'è spiegatu in analisi di a backdoor chmod 777.
Attacchi à a catena di furnimentu di software in a fase di custruzzione
In u Fase di Custruzzione, i sviluppatori compilanu è integranu u codice in una versione funzionale. picchì sta fase hè cusì critica, i risichi includenu saltà i cuntrolli di sicurezza in u CI/CD pipeline, mudificà u codice dopu u cuntrollu di versione, o compromette u prucessu di custruzzione. In cunseguenza, u codice maliziosu pò infiltrà si in l'artefatti senza esse vistu.
- tantà CI/CD → ligatu à Malware precustruitu di GitHub.
- Mudificà u codice dopu u cuntrollu di a surgente
- Prucessu di custruzzione di cumprumissu → mitigatu cù Rilevazione di l'alerta precoce di DevSecOps.
- Repositoriu di artefatti di cumprumissione
Attacchi à a catena di furnimentu di software in a fase di pacchettu
lu Fase di u pacchettu hè quandu mettemu tuttu u codice inseme per fà un pruduttu finale. Sta parte hè risicata perchè qualchissia puderia aduprà pacchetti difettosi o cambià i lochi in linea induve i pigliemu. L'attaccanti ponu ancu caricà versioni dannose di pacchetti populari nantu à sti siti web.
- Aduprà un pacchettu cumprumessu → cupertu in valutazioni di scanner di malware.
- Registru di pacchetti compromessi
- Caricà u pacchettu mudificatu → analizatu in Malware generatore falsu Namso-gen.
Attacchi à a catena di furnimentu di software in a fase di dipendenza
In u Fase di Dipendenza, aghjustemu biblioteche è pacchetti di terze parti à u nostru software. Questa tappa hè risicata perchè qualsiasi prublema in quelle parti pò sparghjesi facilmente è tranquillamente à u restu di u prugettu.
- Aduprà a Dipendenza Cumprummessa → spiegata cù Rischi DoS in dipendenze offuscate.
- Dipendenze obsolete o vulnerabili
- Rischi di Dipendenza Transitiva
- Registri di pacchetti maliziosi → mitigati cù Strumenti di sicurezza DevOps e gestione di u risicu di terze parti.

Rischi cumuni di a catena di furnimentu in ogni tappa di a SDLC
| Stage | Minacce tipiche | esempiu |
|---|---|---|
| surghjente | • Inviu di codice maliziosu o micca sicuru • Manomissione di i fugliali critichi • Cumprumessu di u repositoriu di fonte | XcodeGhost (2015): codice maliziosu iniettatu in u compilatore Xcode d'Apple, si sparghje in l'applicazioni iOS. |
| custruisce | • Bypass CI/CD cuntrolli di sicurità • Mudificazione di u codice dopu u cuntrollu di a surgente • Cumprumissione di i repositori d'artefatti | SolarWinds Orion (2020): L'attaccanti anu infiltratu a custruzzione pipeline, inserendu una backdoor in l'aghjurnamenti di u software firmati. |
| pacchettu | • Caricamentu di pacchetti mudificati • Registri di pacchetti d'avvelenamentu • Distribuzione di artefatti compromessi | EventStream NPM (2018): L'attaccante hà inseritu una backdoor in un pacchettu NPM pupulare scaricatu migliaia di volte. |
| Dependenza | • Utilizendu dipendenze obsolete o vulnerabili • Sfruttà e dipendenze transitive • Publicazione di pacchetti maliziosi chì parenu simili | Porta posteriore di XZ Utils (2024): Una biblioteca di cumpressione trojanizzata hè guasi stata spedita in e distribuzioni Linux. |
Tecniche cumuni d'attaccu à a catena di furnimentu di software
Sicondu à u CISSicondu un rapportu A è NIST, l'attacchi à a catena di furnimentu di software si dividenu spessu in trè categurie principali.
Tuttavia, l'incidenti recenti mostranu vettori supplementari chì i sviluppatori devenu capisce.
Quì sottu spieghemu e tecniche più pertinenti cù esempi pratichi.
Aghjurnamenti di dirottamentu
L'attaccanti compromettenu i meccanismi d'aghjurnamentu legittimi per distribuisce malware.
Per esempiu, l'attaccu NotPetya in u 2017 hà abusatu di u servitore d'aghjurnamentu di u software fiscale MEDoc ucrainu, furnendu
malware distruttivu di wiper travestitu da patch. Per difendesi contr'à stu risicu, e squadre devenu applicà rilevazione è risposta à e minacce per DevOps pratiche chì segnalanu un cumpurtamentu anomalisticu in i flussi d'aghjurnamentu.
Minà a Firma di Codice
Sta tecnica implica l'abusu o u furtu di certificati di firma validi per fà chì u codice maliziosu pare legittimu.
Un casu nutèvule hè statu u compromessu CCleaner in u 2017, induve l'attaccanti anu distribuitu software trojanizatu firmatu cù certificati validi.
Di cunsiguenza, l'urganisazioni anu bisognu di cuntrolli d'integrità unificati cum'è quelli descritti in strategie di piattaforma di cibersigurtà
Cumprumessu di u codice open-source
L'avversarii inseriscenu backdoor in pacchetti open-source populari, dopu trascinati in migliaia di prughjetti.
L'incidentu di EventStream NPM è a backdoor XZ Utils (2024) illustranu quantu hè diventatu criticu stu vettore.
I sviluppatori devenu rivedere risorse cum'è FAQ di sicurezza NPM e incidenti di pacchetti typosquatted per amparà à evità e dipendenze avvelenate.
Cunfusione di dipendenza
Discrittu per a prima volta da Alex Birsan in u 2021, questu attaccu sfrutta e collisioni di denominazione trà i registri di pacchetti interni è publichi, ingannendu i sistemi di compilazione à tirà versioni maliziose invece di pacchetti interni di fiducia.
Typosquatting è Pacchetti Maliziosi
L'attaccanti pubblicanu pacchetti maliziosi cù nomi simili à biblioteche populari (per esempiu, "reqeusts" invece di "requests").
I sviluppatori installanu accidentalmente questi, introducendu malware in i so prughjetti.
Un esempiu reale hè analizatu in Malware di generazione Namso è in a nostra lista di scanner di malware open-source.
custruisce Pipeline Manipulazione
Cum'è vistu in u compromessu SolarWinds Orion, l'attaccanti ponu infiltrà i servitori di compilazione per injectà codice maliziosu durante a compilazione.
Questu rende tutta a catena di artefatti firmata micca affidabile. E tecniche di prevenzione includenu u monitoraghju CI/CD integrità cù rilevazione di l'alerta precoce è analizà
Campagne di malware precustruite da GitHub.
Cumu si prisenta un attaccu à a catena di furnimentu di software: u casu SolarWinds
Soprattuttu, l'attaccu di SolarWinds Orion hè l'esempiu u più cunnisciutu di una violazione di a catena di furnimentu di software. Mostra cumu l'attaccanti ponu avanzà passu à passu in u prucessu di custruzzione è, in cunsequenza, sparghje codice dannusu à migliaia d'utilizatori.
Prima, l'attaccanti sò intruti in i servitori di compilazione di SolarWinds.
Dopu à quessa, anu aghjustatu tranquillamente codice maliziosu in l'aghjurnamenti d'Orion.
Siccomu sti aghjurnamenti sò stati firmati è spediti cum'è software di fiducia, parechje cumpagnie li anu installati senza cunnosce u risicu.
In tuttu, più di 18 000 urganisazioni sò state affettate, è l'attaccanti anu ottenutu accessu à sistemi assai sensibili.
Da u puntu di vista di un sviluppatore, questu attaccu dà trè lezioni simplici:
- E difese perimetrali ùn sò micca abbastanza: l'attaccanti anu cambiatu a custruzzione pipeline iddu stissu.
- I cuntrolli cuntinui sò critichisicuru build attestations, i cuntrolli d'integrità è a rilevazione d'anomalie aiutanu à bluccà e manomissioni.
- Una custruzzione avvelenata pò diventà globaleun solu pipeline Un compromessu pò creà una crisa di sicurezza mundiale.
Xygeni: A piattaforma AppSec all-in-one definitiva
Siccomu l'attacchi à a catena di furnimentu di software ponu culpisce à ogni tappa di a SDLC,
a piattaforma AppSec tuttu in unu, Xygeni, prutege e tappe di surghjente, compilazione, pacchettu è dipendenza. Offre à i sviluppatori è à e squadre di sicurezza un locu per prevene, rilevà è risolve i risichi in modu simplice. Di cunsiguenza, ùn avete più bisognu di ghjugulà parechji strumenti, Xygeni copre u ciclu di vita cumpletu.
Prutezzione di u Stage di Fonte
À a fase di a fonte, i risichi includenu periculosi commits, repositori avvelenati, o fugliali alterati. Xygeni scansiona u codice in tempu reale cun prufonda SAST è a rilevazione di secreti.
Blocca ancu i danni commits attraversu CI/CD guardrails.
In questu modu, i prublemi sò fermati prima ch'elli lascinu u repositoriu.
Prutezzione di u palcuscenicu di custruzzione
Durante a fase di custruzzione, l'attaccanti ponu pruvà à aggirà pipelines o alterà artefatti.
Xygeni assicura u prucessu di custruzzione cù cuntrolli conformi à SLSA, validazione di l'integrità è firme senza chjave. Surveglia ancu cumpurtamenti inusuali in l'internu CI/CD impieghi. Di cunsiguenza, e custruzzioni manomesse sò segnalate subitu è bluccate prima di a liberazione.
Prutezzione di a Fase di Pacchettu
In a fase di u pacchettu, i registri cumprumessi o e biblioteche mudificate introducenu spessu malware. Rilevazione di malware è scansione di licenze di Xygeni rivede ogni artefattu, mentre AutoFix suggerisce percorsi di aghjurnamentu sicuri cù a so analisi di u risicu di rimediazione. Solu i pacchetti verificati è conformi avanzanu in u pipeline.
Prutezzione di a Fase di Dipendenza
U codice di terze parti hè a più grande superficia d'attaccu. Analisi di a cumpusizione di u software di Xygeni (SCA) Face più chè elencà i CVE, verifica se u codice risicatu pò esse sfruttatu. Segnala ancu malware nascostu è dipendenze transitive risicate. Soprattuttu, questu assicura chì i sviluppatori spediscenu solu dipendenze sicure.
Sicreti è Sicurezza di l'Infrastrutture
Al di là di u codice è di i pacchetti, l'attacchi sfruttanu spessu i sicreti filtrati o l'infrastruttura debule. Xygeni scansiona e chjave, i gettoni è e credenziali esposti in codice, cunfigurazioni è strati Docker. Pò ancu validà è revucà automaticamente i sicreti filtrati cù Rimediazione AutoFix. In listessu tempu, IaC scanning impedisce cunfigurazioni sbagliate chì l'attaccanti puderanu abusà dopu.
Rilevazione è correzioni più intelligenti
A maiò parte di l'arnesi si fermanu à l'alerte. Xygeni và più in là. U so mutore AutoFix crea patch sicuri, pull requests, o guida passu à passu secondu u prublema. A so vista di Risicu di Rimediazione mostra ancu quale versione di patch hè a più sicura, cusì e squadre risolvenu i prublemi senza aghjunghjene di novi.
Una piattaforma unificata
Perchè Xygeni si combina SAST, SCA, rilevazione di malware, gestione di secreti, IaC scansione, rilevazione di anomalie è cuntrolli di compilazione sicuri in una piattaforma AppSec,
dà una copertura cumpleta in tuttu u SDLCSia i sviluppatori sia e squadre di sicurezza ottenenu una sola fonte di verità cù una visibilità chjara, soluzioni pratiche è una forte prutezzione contr'à l'attacchi à a catena di furnimentu.
Tutte e cose cunsiderate, Xygeni, a piattaforma AppSec definitiva tuttu in unu, aiuta e squadre à custruisce rapidamente è à stà sicure. Pruteggendu e tappe di surghjente, di custruzzione, di pacchettu è di dipendenza, è aghjunghjendu correzioni automatizate à ogni passu, assicura chì l'attacchi à a catena di furnimentu di u software sianu fermati prima ch'elli ghjunghjenu à a pruduzzione.

