






Gune arteko scripting-a (XSS) ahultasun bat da, erasotzaileei script gaiztoak web orri fidagarrietan txertatzeko aukera ematen diena, eta ondoren bisitatzen duen edonoren arakatzailean exekutatzen direnak. Batzuen atzean dago azken oroimeneko haustura handienak, British Airways eta eBay barne, milioika erabiltzaile datuen lapurretaren, kontuen bahiketaren eta iruzurraren eraginpean jarriz. Gida honek XSSren hiru mota nagusiak, bakoitzaren benetako adibideak eta nola saihestu azaltzen ditu.
Zer da gune arteko scripting-a (XSS)?
Gune arteko scripting-a (XSS) ahultasun bat da, erasotzaileei script kaltegarriak web orrialde fidagarrietan txertatzeko aukera ematen diena. Erabiltzaileek orrialde hauekin elkarreragiten dutenean, scriptak haien arakatzaileetan exekutatzen dira. Horregatik, XSS-k arrisku handiak sor ditzake, hala nola:
- Datuen LapurretaErasotzaileek informazio pribatua lapurtzen dute, hala nola saioko cookieak eta login egiaztagiriak.
- Saioen bahiketaErasotzaileek erabiltzaile aktiboen saioetarako sarbidea lortzen dute eta haien izena faltsutzen dute.
- Baimenik gabeko ekintzakScript gaiztoek biktimaren jakintzarik gabe ekintzak exekutatzen dituzte.
XSS ahultasunak normalean erabiltzaileen sarreraren balidazio edo garbiketa eskasaren ondorioz sortzen dira. Eraso hauek nola funtzionatzen duten ulertzea da horiek saihesteko lehen urratsa.
Cross Site Scripting eraso motak eta benetako munduko adibideak
Segurtasun-adituek Cross Site Scripting erasoak hiru mota nagusitan sailkatzen dituzte: Gordetakoak, Islatutakoak eta DOM-ean Oinarritutako XSS. Mota bakoitzak web aplikazioetako ahultasun desberdinak ditu jomugan, ondorio bereziak sortuz. Gehiago azaltzeko, hona hemen mota bakoitzak nola funtzionatzen duen eta eragin ditzaketen kalteen adibideak.
Gordetako gune arteko script-ak (XSS)
XSS gordea, XSS iraunkorra bezala ere ezagutzen dena, script kaltegarriak zerbitzari batean behin betiko gordetzen direnean gertatzen da. Adibidez, script hauek datu-base edo erabiltzaile-profil batean gorde daitezke. Norbaitek baliabide kaltetura sartzen den bakoitzean, script-a automatikoki exekutatzen da.
Erasotzaileek normalean Gordetako XSS erabiltzen dute trafiko handiko plataformak erasotzeko. Karga gaiztoa zerbitzarian geratzen denez, milaka erabiltzaileri eragin diezaieke detektatu aurretik.
Mundu errealeko adibidea: eBay (2014)
2014an, erasotzaileek JavaScript gaiztoa txertatu zuten eBay produktuen zerrendak. Hau gertatu zen eBay-k erabiltzaileen sarrerak behar bezala garbitu ez zituelako. Erabiltzaileek kaltetutako zerrendak bisitatzen zituzten bakoitzean, haien arakatzaileek nahi gabe exekutatzen zuten script gaiztoa.
ondorioak:
- Biktimak phishing guneetara birbideratu zituzten, eta erasotzaileek datuak lapurtu zituzten. login kredentzialak eta datu pribatuak.
- eBay-k ospe kalte handia jasan zuen segurtasun egokirik ez zegoelako.
- Ondorioz, kasu honek sarrera-balidazio sendoaren eta denbora errealeko monitorizazioaren behar kritikoa erakutsi zuen.
Gune arteko script islatua (XSS)
XSS islatua gertatzen da script kaltegarriak URL edo sarrera-formulario batean txertatzen direnean eta zerbitzariaren erantzunean islatzen direnean. Cross Site Scripting eraso mota hau normalean phishing esteken bidez ematen da eta biktimak estekan klik egiten duen bezain laster exekutatzen da.
Aldi berean, Reflected XSS-k biktima indibidualengan eragina du, baina ondorio larriak izan ditzake oraindik.
Mundu errealeko adibidea: British Airways (2018)
British Airwaysek bat izan zuen XSS ahultasun islatua 2018an. Erasotzaileek phishing estekak sortu zituzten txertatutako scriptak zituzten, erabiltzaileak engainatuz horietan klik egitera.
ondorioak:
- Hackerrek bezeroen informazio sentikorra lapurtu zuten, besteak beste, izenak, helbideak eta ordainketa-txartelen datuak.
- 400,000 bezero baino gehiago kaltetu ziren, eta horrek 20 milioi liberako isuna ezarri zion British Airwaysi GDPRri.
- Oro har, urraketak Cross-Site Scripting ahultasunekin lotutako arrisku ekonomiko eta legalak agerian utzi zituen.
DOM-ean oinarritutako gune arteko scripting-a (XSS)
DOM-ean oinarritutako XSS erasotzaileek arakatzailearen manipulatzen dutenean gertatzen da. Dokumentu-objektuen eredua (DOM) zerbitzariaren aldeko ahultasunak jomugatu beharrean. Eraso honek zerbitzariaren aldeko balidazioa guztiz saihesten du eta askotan JavaScript metodo ez-seguruak ustiatzen ditu, hala nola innerHTML or document.write().
Ilustratzeko, hona hemen DOM-ean oinarritutako XSS baten adibidea.
Mundu errealeko adibidea: GitHub (2020)
2020an, erasotzaileek aprobetxatu zuten DOM-en oinarritutako XSS ahultasuna GitHub-en bilaketa funtzionalitatean. Script gaiztoak txertatu zituzten bilaketa-kontsulten sarreretan, zerbitzariaren babesak saihestuz.
ondorioak:
- Erasotzaileek saioko cookieak eta autentifikazio tokenak lapurtu zituzten, biltegietarako baimenik gabeko sarbidea ahalbidetuz.
- GitHub-ek berehala konpondu zuen arazoa, baina kasuak bezeroen aldeko ahultasunek sortzen zituzten arriskuak erakutsi zituen.
Denbora errealean mehatxuei aurrea hartzeari buruz gehiago jakin nahi duzu?
Deskargatu gure txosten zuria, 'Alerta goiztiarra: mehatxuen detekzioa eta lehentasuna denbora errealean', eta ezagutu nola babestu zure softwarearen hornikuntza-katea.
Nola saihestu gune arteko scripting-a (XSS)
Gune arteko scripting-a (XSS) geldiarazteko defentsa proaktibo eta geruzatu bat behar da. Horrek esan nahi du horri aurre egitea onartuaz garapenaren hasieran eta aplikazioak babesten jarraitzen martxan daudenean. Xygeniren irtenbideak bi aldeak estaltzeko diseinatuta daude, segurtasun integrala bermatuz.
Xygeni-rekin arazoak goiz detektatzea SAST
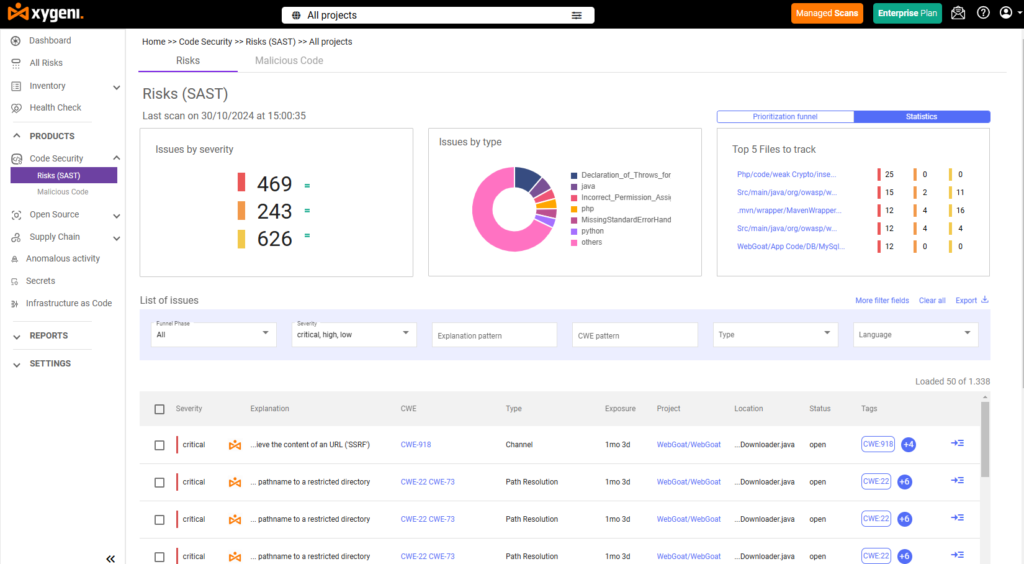
Xygeniren aplikazio estatikoen segurtasun probak (SAST) Tresna iraultzailea da garatzaileentzat. Zure kodea eskaneatzen du idazten duzun bitartean, Cross-Site Scripting ahultasunak identifikatuz ekoizpenera iritsi aurretik. Laburbilduz, arazoak goiz konpontzen laguntzen dizu, azkarrago eta merkeagoa denean.
Hona hemen Xygeniren ezaugarriak SAST nabarmendu:
- Denbora errealeko alertak: Kodetzen duzun bitartean ahultasunei buruzko berehalako iritzia jaso, berehala konpondu ahal izateko.
- Zehaztasun zehatzaXygeni-k arazoa zehazki non dagoen erakusten dizu, kode lerroraino.
- Integrazio gabekoAhalik eta errazen funtzionatzen du zure tresna gogokoenekin, hala nola IntelliJ IDEA, Visual Studio Code eta CI/CD pipelines.
- Detekzio aurreratuaSarrerako maneiu ez-segurua eta DOM manipulazio ez-seguruak bezalako arazo korapilatsuak identifikatzen ditu.
Guztira, Xygeniren SAST XSS erasoen arriskua murrizten du ahultasunak iturrian bertan detektatuz, zure kodea hasieratik seguruagoa bihurtuz.
Defentsak indartzea exekuzio-denboraren monitorizazioarekin
Exekuzio-denboraren monitorizazioa ezinbestekoa da eboluzionatzen ari diren mehatxuak blokeatzeko. Xygeni-ren tresnek denbora errealeko babesa eskaintzen dute jarduera gaiztoak identifikatu eta geldituz.
- Anomalien detekzioa: Jokabide ezohikoak etengabe kontrolatzen ditu, hala nola baimenik gabeko script-en exekuzioak.
- CI/CD Integrazioa: Automatikoki eskaneatzen ditu eraikuntzak eta inplementazioak seguruak direla ziurtatzeko.
- Pertsonaliza daitezkeen arauakSegurtasun-taldeei erakundearen beharren arabera alerta espezifikoak ezartzeko aukera ematen die.
Gehiago azaltzeko, anomalia detekzioak script gaiztoek DOM-ean oinarritutako XSS ahultasun bat ustiatzea berehala eragotziko luke.
Nabigatzailetik Haratagoko Gune arteko Scripting-a
Cross Site Scripting erasoak webgune tradizionaletatik haratago doaz. APIak, mugikorretarako aplikazioak eta gauzen interneteko gailuak ere ahulak dira:
- APIakErasotzaileek kode gaiztoa txerta dezakete gaizki balioztatutako API amaiera-puntuetan, datu sentikorrak agerian utziz.
- AdibideaFinantza-aplikazio bat hautsi zuten hackerrek API amaiera-puntua ustiatu zutenean bezeroen kontuaren xehetasunetara sartzeko.
- Mobile AppsEsparru ez-seguruek eta aplikazio barruko arakatzaileek mugikorretarako aplikazioak XSSarekiko zaurgarri bihurtzen dituzte.
- IoT gailuakErasotzaileek etxe adimenduneko gailuen web interfazeak kaltetu ditzakete, sareen gaineko kontrola lortuz.
Kasu honetan, sarreraren balidazioa eta exekuzio-denboraren monitorizazioa funtsezkoak dira sistema hauek ziurtatzeko.
Zure aplikazioak gune arteko script erasoen aurka babestea
Gune arteko scripting-a mehatxu handia izaten jarraitzen du, baina Xygeni-ren irtenbideek erakundeei aurreratuta egoten laguntzen diete. Gune arteko scripting-a zer den ulertzea eta tresna aurreratuak erabiltzea, hala nola... SAST eta exekuzio-denboraren monitorizazioak garatzaileei ahultasunak ezabatzeko eta aplikazioak denbora errealean babesteko aukera ematen die.
Ez itxaron hurrengo haustura arte - Erreserba ezazu demo bat eta arakatu Xygeniren irtenbideak zure defentsak indartzeko gaur.
Gune arteko scripting-a (XSS) geldiarazteko defentsa proaktibo eta geruzatu bat behar da. Horrek esan nahi du horri aurre egitea onartuaz garapenaren hasieran eta aplikazioak babesten jarraitzen martxan daudenean. Xygeniren irtenbideak bi aldeak estaltzeko diseinatuta daude, segurtasun integrala bermatuz.
Xygeni-rekin arazoak goiz detektatzea SAST
Xygeniren aplikazio estatikoen segurtasun probak (SAST) Tresna iraultzailea da garatzaileentzat. Zure kodea eskaneatzen du idazten duzun bitartean, Cross-Site Scripting ahultasunak identifikatuz ekoizpenera iritsi aurretik. Laburbilduz, arazoak goiz konpontzen laguntzen dizu, azkarrago eta merkeagoa denean.
Hona hemen Xygeniren ezaugarriak SAST nabarmendu:
- Denbora errealeko alertak: Kodetzen duzun bitartean ahultasunei buruzko berehalako iritzia jaso, berehala konpondu ahal izateko.
- Zehaztasun zehatzaXygeni-k arazoa zehazki non dagoen erakusten dizu, kode lerroraino.
- Integrazio gabekoAhalik eta errazen funtzionatzen du zure tresna gogokoenekin, hala nola IntelliJ IDEA, Visual Studio Code eta CI/CD pipelines.
- Detekzio aurreratuaSarrerako maneiu ez-segurua eta DOM manipulazio ez-seguruak bezalako arazo korapilatsuak identifikatzen ditu.
Guztira, Xygeniren SAST XSS erasoen arriskua murrizten du ahultasunak iturrian bertan detektatuz, zure kodea hasieratik seguruagoa bihurtuz.
Defentsak indartzea exekuzio-denboraren monitorizazioarekin
Exekuzio-denboraren monitorizazioa ezinbestekoa da eboluzionatzen ari diren mehatxuak blokeatzeko. Xygeni-ren tresnek denbora errealeko babesa eskaintzen dute jarduera gaiztoak identifikatu eta geldituz.
- Anomalien detekzioa: Jokabide ezohikoak etengabe kontrolatzen ditu, hala nola baimenik gabeko script-en exekuzioak.
- CI/CD Integrazioa: Automatikoki eskaneatzen ditu eraikuntzak eta inplementazioak seguruak direla ziurtatzeko.
- Pertsonaliza daitezkeen arauakSegurtasun-taldeei erakundearen beharren arabera alerta espezifikoak ezartzeko aukera ematen die.
Gehiago azaltzeko, anomalia detekzioak script gaiztoek DOM-ean oinarritutako XSS ahultasun bat ustiatzea berehala eragotziko luke.
Nabigatzailetik Haratagoko Gune arteko Scripting-a
Cross Site Scripting erasoak webgune tradizionaletatik haratago doaz. APIak, mugikorretarako aplikazioak eta gauzen interneteko gailuak ere ahulak dira:
- APIakErasotzaileek kode gaiztoa txerta dezakete gaizki balioztatutako API amaiera-puntuetan, datu sentikorrak agerian utziz.
- AdibideaFinantza-aplikazio bat hautsi zuten hackerrek API amaiera-puntua ustiatu zutenean bezeroen kontuaren xehetasunetara sartzeko.
- Mobile AppsEsparru ez-seguruek eta aplikazio barruko arakatzaileek mugikorretarako aplikazioak XSSarekiko zaurgarri bihurtzen dituzte.
- IoT gailuakErasotzaileek etxe adimenduneko gailuen web interfazeak kaltetu ditzakete, sareen gaineko kontrola lortuz.
Kasu honetan, sarreraren balidazioa eta exekuzio-denboraren monitorizazioa funtsezkoak dira sistema hauek ziurtatzeko.
Zure aplikazioak gune arteko script erasoen aurka babestea
Gune arteko scripting-a mehatxu handia izaten jarraitzen du, baina Xygeni-ren irtenbideek erakundeei aurreratuta egoten laguntzen diete. Gune arteko scripting-a zer den ulertzea eta tresna aurreratuak erabiltzea, hala nola... SAST eta exekuzio-denboraren monitorizazioak garatzaileei ahultasunak ezabatzeko eta aplikazioak denbora errealean babesteko aukera ematen die.
Prest XSS ekoizpenera iritsi aurretik harrapatzeko? Erreserba ezazu demo bat eta ikusi nola Xygeni-ren SAST eta exekuzio-denboraren monitorizazioa elkarrekin lan egiten dute.

ohiko galderak
Zeintzuk dira XSSren hiru motak?
Gordetako (iraunkorreko) XSSak script gaiztoa zerbitzarian gordetzen du, bisitari guztientzat exekutatzeko. Islatutako XSSak script-a URL edo sarrera-formulario batean txertatzen du, biktima batek landutako esteka batean klik egiten duenean behin exekutatuz. DOMean oinarritutako XSSak arakatzailearen Dokumentu Objektu Eredua zuzenean manipulatzen du, zerbitzariaren aldeko babesak guztiz saihestuz.
XSS oraindik ahultasun ohikoa al da?
Bai. XSS-k plataforma nagusietan urraketak eragin ditu, besteak beste, eBay, British Airways eta GitHub-en, gordetako, islatutako eta DOM oinarritutako aldaerak hartuz, eta horrek erakusten du arrisku bizia dela aplikazio mota desberdinetan, ez dela konpondutako arazo bat.
XSS-k webguneez gain beste zerbaitetan eragin dezake?
Bai. APIak, mugikorretarako aplikazioak eta IoT gailuak XSS estiloko injekzioaren aurrean zaurgarriak dira sarrera behar bezala balioztatzen ez denean, API amaiera-puntu ez-seguru bat edo aplikazio barruko arakatzaile bat web orri tradizional bat bezala ustia daitezke.
Nola harrapatu daiteke XSS ekoizpenera iritsi aurretik?
Aplikazioen Segurtasun Proba Estatikoak (SAST) kodea idazten den heinean eskaneatzen du eta sarrera-kudeaketa ez-segurua edo DOM manipulazioa markatzen ditu zabaldu aurretik. Exekuzio-denboraren monitorizazioak eta anomalien detekzioak zer hartzen duten kontuan SAST ezin dut ikusi, ekoizpenean zuzenean gertatzen ari diren script-exekuzio ezohikoak.
