






Sarrera
The OWASP Software Bermearen Heldutasun Eredua (SAMM) Softwarearen segurtasunaren heldutasuna ebaluatu eta hobetzeko egituratutako esparru bat eskaintzen du. Erakundeei softwarearen garapen-ziklo osoan zehar jardunbide egokiak ezartzen laguntzen die (SDLC) bitartean segurtasun ahaleginak negozio helburuekin orekatzea.
Xygenik SAMM adopzioa bizkortzen du honako hauek integratuz:
- ASPM (Application Security Posture Management)
- SCA (Softwarearen Konposizioaren Azterketa)
- CI/CD Segurtasuna
- IaC Security (Azpiegitura Kode gisa)
- SAST (Aplikazioen Segurtasun Proba Estatikoak)
- Build Security
- Sekretuen Kudeaketa
- Anomalien detekzioa
Gaitasun hauek mehatxuen detekzioa denbora errealean, politikak automatikoki betearaztea eta arriskuetan oinarritutako lehentasunak ezartzea eskaintzen dute, bermatuz segurtasun jarraitua softwarearen garapenean, hedapenean eta eragiketetan zehar.
Dokumentu honek Xygenik erakundeei SAMM heldutasuna lortzen, segurtasun-kontrolak automatizatzen, betetzea egiaztatzen eta arriskuak arintzen nola laguntzen dien azaltzen du. SDLC.
OWASP SAMMren ikuspegi orokorra
SAMM-ren bost negozio-funtzioak
OWASP SAMM honela egituratuta dago: bost negozio funtzio, bakoitza softwarearen segurtasunaren alderdi kritiko bat ordezkatuz. Funtzio hauek balio dute zutabe erakundeek beren segurtasun-jardunbideak ebaluatu, hobetu eta heltzeko software garapenaren bizi-zikloa (SDLC).
Governance
Gobernantzak ezartzen du segurtasun estrategiak, politikak, betetze esparruak eta hezkuntza ekimenak softwarearen segurtasunerako egituratutako eta neurgarria den ikuspegi bat bermatzeko. Honako hauek barne hartzen ditu:
- Estrategia eta Metrikak – Segurtasun-helburuak definitzea, eraginkortasuna neurtzea eta ahaleginak negozio-helburuekin lerrokatzea.
- Politika eta betetzea – Barne segurtasun-politikak eta kanpoko araudi-eskakizunak betetzen direla ziurtatzea.
- Hezkuntza eta Orientazioa – Segurtasun-kontzientziazioa areagotzea eta talde guztiei prestakuntza egituratua ematea.
Diseinua
Diseinu funtzioak honetan jartzen du arreta mehatxuen identifikazioa, arkitektura segurua eta segurtasun-eskakizunak definitzea hasieran SDLC ahultasunak agertu aurretik saihesteko. Honako hauek barne hartzen ditu:
- Mehatxuen Ebaluazioa – Aplikazioekin eta haien inguruneekin lotutako segurtasun-arriskuak ebaluatzea.
- Segurtasun baldintzak – Softwarearen eta hirugarrenen hornitzaileen segurtasun-itxaropenak definitzea.
- Arkitektura Segurua – Software arkitektura erresilienteak eta teknologia kudeatzeko praktika seguruak ezartzea.
Ezarpena
Inplementazioak segurtasun-kontrolak txertatuta daudela ziurtatzen du eraikitzeko, zabaltzeko eta akatsen kudeaketa prozesuakFuntzio honek azpimarratzen du automatizazioa eta softwarearen konposizio segurua segurtasun arriskuak murrizteko. Honako hauek barne hartzen ditu:
- Eraikuntza segurua – Segurtasun-kontrolak ezartzea CI/CD pipelines, menpekotasunak kudeatzea eta kode ez-seguruen argitalpenak saihestea.
- Inplementazio segurua – Aplikazioen osotasuna babestea hedapenean zehar eta sekretuen kudeaketarako jardunbide egokienak bermatzea.
- Akatsen kudeaketa – Segurtasun-akatsak sistematikoki identifikatzea, jarraitzea eta konpontzea.
Egiaztatzean
Egiaztapenak balioztatzen du segurtasun kontrolak behar bezala ezarrita daude eta eraginkorra. Funtzio honek segurtasun-probak egiteko metodologiak hartzen ditu barne, besteak beste:
- Eskakizunetan oinarritutako probak – Segurtasun-kontrolek zehaztutako segurtasun-eskakizunak betetzen dituztela ziurtatzea.
- Segurtasun probak – Segurtasun-ebaluazio automatizatuak eta eskuzkoak egitea ahultasunak detektatzeko.
Eragiketak
Eragiketa funtzioak bermatzen du etengabeko monitorizazioa, gorabeheren erantzuna eta segurtasun operatiboaren kudeaketa softwarearen segurtasuna bere bizi-ziklo osoan zehar mantentzeko. Honako hauek barne hartzen ditu:
- Incident Management – Segurtasun-intzidenteak detektatzea, horiei erantzutea eta arintzea.
- Ingurumenaren Kudeaketa – Hodeiko eta azpiegituren konfigurazioak babestea erasoen eraginpean egotea gutxitzeko.
- Arrisku Operatiboaren Kudeaketa – Segurtasun proaktiborako etengabeko monitorizazioa eta arriskuen lehentasunak ezartzea.
SAMM Heldutasun Mailak Ulertzea
OWASP SAMM-ek definitzen du heldutasun mailak (0-3) segurtasun-jardunbide bakoitzerako, erakundeei beren segurtasun-jarrera pixkanaka hobetzeko aukera emanez. Mailak honako hauek dira: ad-hoc edo existitzen ez diren praktikak (0 maila) -ra segurtasun neurriak guztiz optimizatuta eta etengabe hobetzen (3. maila).
SAMM-en negozio-funtzioekin eta heldutasun-mailekin lerrokatuz, erakundeek beren egungo segurtasun-jarrera neurtu dezakete, hobekuntza-bide-orri argiak definitu eta segurtasun-hobekuntza egituratuak ezarri.

Xygeniren lerrokatzea SAMM negozio funtzioekin
Xygeni-k lerrokatzen du OWASP SAMM-en bost negozio-funtzioak segurtasun-betearazpena automatizatuz, gaituz datuetan oinarritutako arriskuen lehentasuna, eta indartuz gertakarien kudeaketa eta gobernantza.
- Governance: ASPM hobetzen arriskuen ikusgarritasuna, politika betearaztea eta betetze kudeaketa, erakundeak bermatuz segurtasun-errendimendua jarraitu eta politikak eraginkortasunez betearazi.
- Diseinua: Dinamikoa mehatxuen ebaluazioa eta arriskuen lehentasuna ahultasunetan konponketa ahaleginak zentratu ustiagarritasunean, irisgarritasunean eta negozio-eraginan oinarrituta.
- ezartzea:
- SCA, CI/CD Segurtasuna, eta SAST Segurtasuna softwarearen eraikuntzan eta inplementazioetan integratu, ahultasunen detekzio goiztiarra bermatuz.
- Build Security eskaintzen software ziurtagiriak osotasunaren baliozkotzerako.
- Sekretuen detekzioa kredentzialak babesten ditu zehar CI/CD pipelines eta azpiegitura konfigurazioak.
- Egiaztapena:
- Segurtasun Ateak betearazi Joan/Ez-Joan decisioiak, segurtasun-arauak betetzea bermatuz zabaldu aurretik.
- CI/CD Segurtasunak azpiegiturak gogortzea behartzen du, Murriztea konfigurazio okerrak eta konfigurazio-desbideratzeak.
- ASPM Inbentarioak segurtasun tresnak modu koherentean aplikatzen direla ziurtatzen du pipelines.
- Eragiketak: Anomalien detekzioa eta kodearen manipulazioaren aurkako babesa ematen gertaeren denbora errealeko jarraipena, bermatuz segurtasun mehatxuei eta baimenik gabeko aldaketei erantzun azkarra.
Beheko diagramak Xygenik onar ditzakeen segurtasun-jardunbideak nabarmentzen ditu.
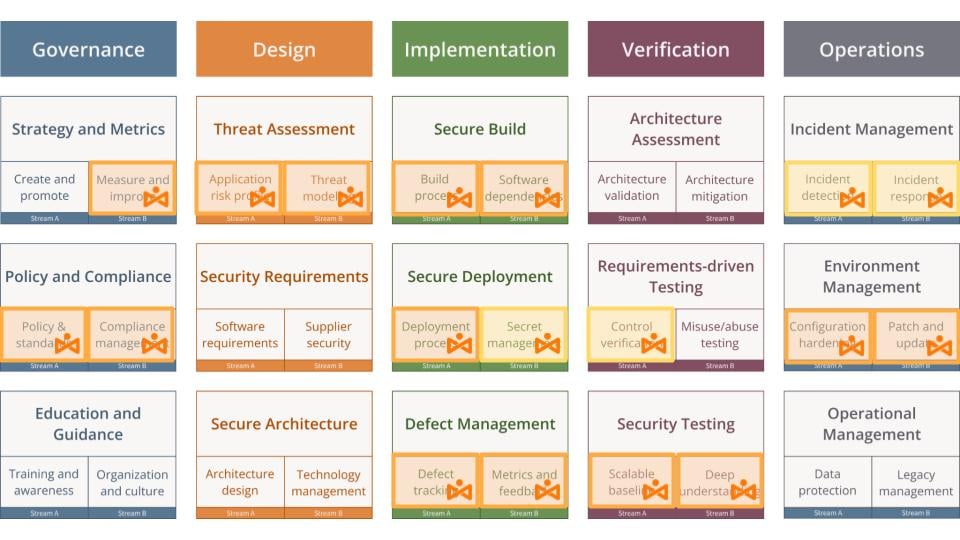
Hurrengo atalek ikuspegi zehatza eskaintzen dute nola Xygenik SAMM negozio funtzio guztiak onartzen ditu, erakundeei laguntzen segurtasun-heldutasuna hobetu eta software-garapenerako praktika seguruak mantendu.
Governance
Xygenik segurtasun gobernantza indartzen du eskainiz arriskuen joeren ikusgarritasuna, politikak betearaztea automatizatzea eta segurtasun-kontzientzia garapen-fluxuetan txertatzea. Bidez Estrategia eta neurriak, Politika eta betetzea, eta Hezkuntza eta orientazioa, Xygeni-k erakundeek ahal dutela ziurtatzen du beren segurtasun-jarrera jarraitu, betearazi eta etengabe hobetu.
Estrategia eta Metrikak
Segurtasun joerak ulertzea eta konponketa eraginkortasuna neurtzea ezinbestekoak dira segurtasun ahaleginak negozio helburuekin lerrokatzeaXygeni-ren Application Security Posture Management (ASPM) ematen segurtasun arriskuen ikuspegi zentralizatua, erakundeei jarraipena egiteko aukera emanez ahultasun-joerak, konponketa-eraginkortasuna ebaluatu eta segurtasun-hobekuntzak denboran zehar neurtu.
Xygenik aztertzen du esposizio leihoa, ahultasunak zenbat denbora irauten duten irekita zehaztuz konpondu aurretik. Segurtasun-taldeek erantzun-denborak optimizatu, arriskuak arintzeko estrategiak hobetu eta segurtasun-konponketetarako SLAk betearazi ditzakete konponketa-atzerapenak identifikatuz. Segurtasuna dashboards ematen denbora errealeko KPIak, ikusgarritasun osoa eskainiz segurtasun programaren errendimendua eta lidergoari ahalbidetzea datuetan oinarritutako decisioiak segurtasun-jarrera hobetzeko.
Politika eta betetzea
Betetzea automatizatzea garapena, eraikuntza eta hedapena pipelines ezinbestekoa da gobernantzarako. Xygeni politikaren betearazpena automatizatzen du, integratuz NIST bezalako segurtasun-esparruak, CIS, eta OpenSSF sartu SDLC prozesuak.
Segurtasun politikak dira zuzenean barruan betearazia CI/CD pipelines, prebenitzen eraikuntza eta inplementazio ez-konformeak aurrera egiteanBetetze-jarraipenak eskaintzen du politika betetzearen denbora errealeko ikusgarritasuna, erakundeei hutsuneak arrisku bihurtu aurretik identifikatu eta zuzentzeko aukera emanez. Aplikatuz arriskuetan oinarritutako betearazpena, Xygenik lehentasunak ematen ditu eragin handiko urraketak arrisku txikiagoko politika-desbideratzeen zarata murrizten den bitartean, segurtasun-taldeek benetan garrantzitsua den horretan zentratzen direla ziurtatuz.
Hezkuntza eta Orientazioa
Eraikina bat segurtasuna lehenesten duen kultura segurtasun-informazioak izatea eskatzen du eskuragarria eta ekintzarako modukoa garapen-fluxuen barruan. Xygenik eskaintzen du denbora errealeko segurtasun gidalerroak, taldeei laguntzen produktibitatea eten gabe jardunbide egokiak.
Testuinguruan oinarritutako zuzenketa-gomendioek bermatzen dute Garatzaileek ahultasunak modu eraginkorrean ulertzen eta konpontzen dituzte, segurtasun eta ingeniaritza taldeen arteko joan-etorria murriztuz. Barneko arriskuak saihesteko eta segurtasun-erantzukizuna betearazteko, Xygeni kolaboratzaileen rolak jarraitzen ditu eta pribilegio gutxieneko sarbidea ezartzen du, eragiketa sentikorrak baimendutako erabiltzaileetara mugatuta daudela ziurtatuz.
- Arriskuen ikusgarritasun osoa denbora errealeko segurtasunarekin dashboards eta esposizioaren jarraipena.
- Betetze-betearazpen automatizatua barruan CI/CD politika-urraketak saihesteko.
- Segurtasun-kontzientzia txertatua testuinguruaren bidezko zuzenketaren eta pribilegio gutxienekoen kontrolen bidez.
Diseinua
Xygenik hobetzen du mehatxuen ebaluazioa gaituz arriskuen ebaluazio egituratua, lehentasun automatizatua eta etengabeko monitorizazioa. Apalankatuz ASPMlehentasun-inbutuak, irisgarritasun-analisia eta ustiagarritasun-puntuazioa, erakundeek sistematikoki egin dezakete segurtasun arriskuak identifikatu, ebaluatu eta kudeatu, beraz decisioiak datuetan oinarrituta daude eta negozio-helburuekin lerrokatuta daude.
Arriskuen Identifikazio eta Ikusgarritasun Egituratua
Mehatxu praktikoen ebaluazioa ulertzearekin hasten da arrisku-paisaiaXygenik eskaintzen du denbora errealeko ahultasunen ikuspegiak arriskuak haien arabera sailkatzea larritasuna, ustiagarritasuna eta eraginaSegurtasun taldeek arriskuen esposizioa jarraitu eta kontrolatu dezakete honen bidez: segurtasun automatizatua dashboards, zuzendaritzak ikusgarritasun argia izan dezan ziurtatuz softwarearen hornikuntza-kate osoan zehar dauden mehatxu potentzialak.
bat ezarriz segurtasun arriskuen ikuspegi zentralizatuaerakundeek neurtu dezakete segurtasun programen eraginkortasuna eta konponketa ahaleginak bermatzea lehentasun handiko ahultasunak konpontzeaIkuspegi egituratu honek taldeei aukera ematen die arriskuen kudeaketa puntuala gainditu eta mehatxuen ebaluazio prozesu sistematiko eta eskalagarri bat hartu.
Lehentasun Automatizatua eta Irisgarritasun Azterketa
Segurtasun programak heldu ahala, erakundeek behar dute a standardarriskuen kudeaketa esparru izatua benetako mehatxuei lehentasuna emanez ahultasun teorikoen gainetik. Xygeni-k prozesu hau automatizatzen du ahultasunak iragazten dituzten lehentasun-inbutu pertsonalizagarriak ezarriz. negozio-eragina, betetze-garrantzia eta ustiagarritasuna.
Irisgarritasun-analisia ahultasunak direla ziurtatzen du erakundearen ingurune zehatzean benetan ustia daitezkeen ala ez kontuan hartuta lehentasuna eman zaieSegurtasun arazo guztiak berdin tratatu beharrean, Xygeni Mundu errealeko arrisku handiena dakartzan ahultasunetan zentratzen da konponketa, alerta-nekea murriztuz eta ahalbidetuz segurtasun-esku-hartze zuzenduak.
Gainera, ustiagarritasun puntuazioa Arriskuen ebaluazioa hobetzen du, ahultasun bat benetako erasoetan zenbateraino erabiltzeko probabilitatea ebaluatuz. Segurtasun taldeek baliabideak modu eraginkorragoan esleitu ditzakete, arrisku kritikoei aurre eginez. erasotzaileek ustiatu aurretik.
Optimizazio Jarraitua eta Arriskuen Kudeaketa Egokitzailea
A indartsua mehatxuen ebaluazio estrategia erakundearen arrisku-paisaiarekin batera eboluzionatzen du. Xygenik etengabeko aukera ematen du lehentasun-inbutuen fintzea, segurtasun taldeek ahalbidetuz arrisku-jarrera egokitu mehatxu berriak agertzen diren heinean.
Segurtasun-neurri historikoak eta konponketa-joerak erabiltzen dira arriskuak murrizteko estrategiak findu, eta segurtasun inbertsioek etekina ateratzen dute hobekuntza neurgarriak. Denborarekin, politika bidezko betearazpena segurtasuna lerrokatzen ducisioiekin negozio arriskuen tolerantzia segurtasun kontrolak mantentzen diren bitartean proaktiboa erreaktiboa baino.
- Arriskuen lehentasun adimenduna benetako munduan eragina duten ahultasunetan jartzen du arreta.
- Mehatxuen etengabeko ebaluazioa ustiagarritasuna, irisgarritasuna eta negozio-eragina integratzen ditu.
- Arriskuen puntuazio eta zuzenketa automatizatuaren gidalerroak segurtasuna erraztucisioien sorrera.
Ezarpena
Eraikuntza segurua
Xygeni indartzen du eraikuntza-jardunbide seguruak integratuz segurtasun-kontrol automatizatuak eta mendekotasunen kudeaketa eta osotasunaren balidazioa eraikiz zuzenean sartu CI/CD pipelines. Bidez Softwarearen Konposizioaren Azterketa (SCA), Aplikazio Estatikoen Segurtasun Probak (SAST), Sekretuen Kudeaketa, eta Build Security, Xygenik ziurtatzen du eraikuntza bakoitzak errepika daitekeen, politika bidezko eta egiazta daitekeen segurtasun-prozesu bat jarraitzen du. Gainera, CI/CD segurtasun baliozkotze bermeak segurtasun tresna funtsezkoak modu koherentean aplikatzen direla pipeline, arriskuen esposizioa murriztuz.
Eraikuntza Prozesuan Koherentzia eta Errepikagarritasuna
Eraikuntza prozesu seguru batek eskatzen du standardizazioa, automatizazioa eta etengabeko balidazioaXygenik betearazten du standarderaikuntza-politikak izapidetuz CI/CD segurtasun-balidazioa, eraikuntza guztiak aplikatzera behartuz beharrezko segurtasun tresnak, hala nola SAST, SCA, eta sekretuen eskaneatzea jarraitu aurretik.
Xygenik ezartzen du build attestations softwarearen osotasuna egiaztatzeko, softwarearen jatorria balioztatzeko eta saihesteko manipulatutako edo egiaztatu gabeko artefaktuak aurrera egitean zehar pipelineTxertatuz segurtasun-jardunbide onenak eraikuntza-prozesuan, erakundeek lortzen dute koherentzia eta errepikakortasuna, giza akatsak murriztuz eta softwarearen kalitate orokorra hobetuz.
Segurtasun-kontrolak automatizatzea eraikuntzan Pipeline
Segurtasun automatizazioa ezinbestekoa da detektatu eta konpontzeko arriskuak hasieran garapenean. Xygeni integratzen da SAST kodean ahultasunak detektatzeko zabaldu aurretik, segurtasun arazoei ahalik eta lehenbailehen helduz. Gainera, sekretuen eskaneatzeak kredentzialen ustekabeko esposizioa saihesten du iturburu-kodea, konfigurazio-fitxategiak eta eraikuntza-erregistroak etengabe aztertuz.
CI/CD segurtasun-balidazioak bermatzen du Inguruneak eta tresnak eraikitzeko, segurtasun-jardunbide egokienak jarraitu, beharrezkoak ez diren sarbideak mugatuz eta inposatuz pribilegio gutxieneko politikakXygeni-k segurtasun-oztopoak ezabatzen ditu garapen-abiadura handia mantenduz, segurtasun-egiaztapenak automatizatuz. pipeline.
Segurtasun akatsak ekoizpenera iristea saihestea
Egiaztatu gabeko edo seguruak ez diren artefaktuak ez dira inoiz ekoizpenera iritsi behar. Xygenik betearazten du segurtasun ateak hori automatikoki Ahultasun kritikoak, sekretu agerian edo betetze-urraketak dituzten hutsegite-eraikuntzakSegurtasuna zuzenean integratuz CI/CD, soilik artefaktu seguru eta konformeak hedapenarekin jarraitu.
Xygeni-k malware detekzioa integratzen du eraikuntza-prozesuan eraikuntzaren osotasuna gehiago babesteko, baimenik gabeko aldaketak, hornikuntza-katearen erasoak edo bestelakoak identifikatuz. jarduera susmagarrian CI/CD fluxuakErakundeek arriskuak arintzen dituzte segurtasun akatsak ekoizpenean sartzea eragotziz. benetako munduko mehatxu bihurtu aurretik.
Softwarearen menpekotasunak segurtasun-kontrolekin kudeatzea
Aplikazio modernoek asko oinarritzen dira hirugarrenen eta kode irekiko mendekotasunak, Making mendekotasunen segurtasuna eraikuntza seguruen alderdi kritikoa daXygenik gaitzen du softwarearen hornikuntza-kate automatizatuaren arriskuen kudeaketa, menpekotasun guztiak etengabe jarraituz, balioztatuz eta kontrolatuz.
Softwarearen materialen zerrenda (SBOMs) erakundeei eman software osagaien ikusgarritasun osoa, segurtasun taldeei laguntzen Identifikatu mendekotasun zaharkituak, lizentzien urraketak eta arrisku potentzialakDenbora errealeko monitorizazioak detektatzen du pakete gaiztoak, baimenik gabeko aldaketak eta ahultasunak, hornidura-kateko erasoen eraginpean egotea murriztea.
Mendekotasunen Segurtasun Balidazioa Automatizatzea
Ez da ahultasun guztiek berehalako konponketa behar. Xygeni-ren SCA irisgarritasun-analisiarekin. segurtasun taldeek lehentasuna dutela ziurtatzen du aplikazioari benetako mehatxua dakartzan ahultasunak soilikTaldeak alertekin gainezka egin beharrean, Xygeni arriskuen ebaluazioa automatizatzen du, errendimendu adimentsuagoa ahalbidetuzcisioien sorrera.
Mantendu segurtasun higiene zorrotza, Xygenik betearazten du segurtasun-politika automatizatuak duen Eraikuntza prozesuan mendekotasun arriskutsuak markatu eta blokeatu, osagai ez-seguruak sartzea saihestuz.
Segurtasun Ateak eta Menpekotasunen Konponketa
to hornidura-kateko arriskuak saihestu, Xygeni tresnak Segurtasun-ateak, baimenik gabeko mendekotasunak edo arrisku handiko ahultasunak dituzten eraikuntzak blokeatzen dituztenak. Konponketa automatizatuen lan-fluxuek errazten dute mendekotasun eguneraketak, eta aplikatu segurtasun konponketak garapena eten gabe.
Mendekotasunak aztertuz. atzeko ateak, malware ezkutua edo portaera susmagarria, Xygeni aplikatzen da hirugarrenen kodearekiko zero-konfiantza segurtasun printzipioak, hornidura-katea arriskuan jartzeko probabilitatea murriztuz.
- Standardsegurtasun betearazpen izapidetua eraikuntza guztiek gidalerroetan oinarritutako segurtasun-egiaztapenak jarraitzen dituztela ziurtatzen du.
- Eraikitze-ziurtagiria eta mendekotasunen balidazioa saihestu artefaktu manipulatuak edo zaurgarriak.
- Sekretuen eskaneatzea eta malwarearen detekzioa softwarearen hornikuntza-katearen osotasuna babestu.
Inplementazio segurua
Xygenik bermatzen du inplementazio seguruak eta politika bidezkoak automatizatuz. segurtasun-egiaztapena, betetze-kontrolak eta baimenik gabeko aldaketak detektatzea. Integratuz CI/CD Segurtasuna, Azpiegitura-Kode gisa (IaC) Segurtasuna eta Anomalien Detekzioa, Xygenik eragozten du konfigurazio okerrak, baimenik gabeko aldaketak eta kredentzialen esposizioa, hori bermatuz egiaztatutako eta seguruak diren aplikazioak bakarrik iristen dira ekoizpenera.
Hedapenaren Segurtasuna Automatizatzea eta Betetzea Betearaztea
Hedapen prozesu seguru batek eskatzen du segurtasun-balidazio jarraitua etapa guztietan CI/CDXygeni integratzen da segurtasun egiaztapen mekanismoak barruan pipelines, hedapen guztiak bermatuz segurtasun-politikak eta industriako jardunbide egokienak bete.
Hedapen konfigurazioak hauek dira: automatikoki balioztatuta aurka aurrez definitutako segurtasun politikak, ahultasunak sor ditzaketen konfigurazio okerrak saihestuz. CI/CD segurtasun-balidazioak funtsezko segurtasun-egiaztapenak bermatzen ditu—SAST, SCA, sekretuen eskaneatzea eta betetze-betearazpena—koherentziaz aplikatzen dira hedapen-etapa guztiak, segurtasun-puntu itsuak ezabatzen.
Xygenik balioztatzen du IaC txantiloiak eta inplementazio-gidoiak hodeiko inguruneak eta azpiegituren konfigurazioak babesteko, azpiegitura guztia modu seguruan hornituta dagoela eta arauak betetzen dituela ziurtatuz erakunde osoko segurtasun-oinarrizkoakSegurtasun ateek eskaintzen dute betearazpen automatizatua, dituzten inplementazioak blokeatuz arrisku handiko ahultasunak, politika-urraketak edo konfigurazio okerrak, bakarrik ziurtatuz artefaktu seguruak ekoizpenera iristen dira.
Hedapenaren Osotasuna Egiaztatzea eta Baimenik Gabeko Aldaketak Detektatzea
Xygenik inplementazio-ziurtagiriak ezartzen ditu software fidagarria eta aldatu gabekoa bakarrik sartzen dela ekoizpenean. Ziurtagiri hauek egiaztatzen dute software artefaktuen jatorria eta osotasuna, sartzea eragotziz egiaztatu gabeko osagaiak edo kode kaltetua zuzeneko inguruneetara.
Xygenik etengabe kontrolatzen ditu hedapen-prozesuak baimenik gabeko aldaketak detektatzeko, identifikatuz aldaketa anomaloak. pipeline konfigurazioak, azpiegitura ezarpenak eta hedapen lan-fluxuakAnomalia detekzio proaktibo honek barneko mehatxuen, konfigurazio okerren eta hornikuntza-kateko erasoen arriskua murrizten du, baimenik gabeko aldaketek ekoizpen-inguruneetan eragina izatea saihestuz.
CI/CD lan-fluxuak etengabe jarraitzen dira segurtasun-politiken desbideratzeak, hori bermatuz hedapen guztiek baimendutako eta seguruak diren prozesuei jarraitzen dieteDesbideratzeak detektatzen badira, Xygenik arazoa markatzen du, eta segurtasun-informazio zehatza eta arintze automatizatuko gomendioak betetzea berreskuratzeko.
Sekretuen agerpena saihestea hedapenean Pipelines
Kredentzial sentikorrak, hala nola API gakoak, sarbide-tokenak eta enkriptazio-sekretuak hedapen osoan zehar babestuta egon behar da. Xygenik hobetzen du sekretuen segurtasuna detektatu eta arinduz. kredentzial-ihesak inplementazio-inguruneetan ustiatu ahal izan aurretik.
Xygeni eskaneatzeak fitxategiak, pipelines, konfigurazio-gidoiak eta ingurune-aldagaiak sekretu txertatuetarako, ustekabeko esposizioa saihestuz SCM, CI/CD lan-fluxuak eta azpiegituren konfigurazioak. SCM historia-ikuskapenek segurtasun-taldeei aurretik identifikatzen laguntzen diete commiteskuragarri dauden sekretuak gordetzen dira, ondare-kredentzialak behar bezala kudeatzen direla ziurtatuz.
Xygenik detektatutako sekretuak balioztatzen ditu konponketa ahaleginak lehenesteko, bien artean bereiziz. kredentzial aktiboak eta inaktiboakSegurtasun taldeek benetako arriskuak azkar kontrolatu ditzakete, positibo faltsuen atzetik ibili beharrean, baliozko eta ustia daitezkeen sekretuetan zentratuz.
A bada sekretu balioduna agerian geratu da, Xygenik gaitzen du konponketa automatizatua by:
- Segurtasuna abiaraztea playbooks arintze-ekintza pertsonalizatuak ezeztatzen, txandakatzen edo exekutatzen dituztenak, kredentzial konprometituak neutralizatzen direla ziurtatuz.
- Blokeatzen ari diren hedapenak sekretu agerian edukiz, aplikazio konprometituak ekoizpenera kaleratzea eragotziz.
- Auditoria-erregistro zehatzak ematea detektatutako sekretuen eta zuzenketa-ekintzen betetzea bermatuz segurtasun politikak eta arauzko eskakizunak.
- Segurtasun-balidazio automatizatua inplementazio bateragarriak bermatzen ditu CI/CD.
- Azpiegitura-kode gisa (IaC) eskaneatzea ekoizpenaren aurretik konfigurazio okerrak saihesten ditu.
- Denbora errealeko anomaliak hautematea baimenik gabeko aldaketak eta segurtasun-desbideratzeak markatzen ditu.
Akatsen kudeaketa
Xygenik hobetzen du akatsen kudeaketa by segurtasun arazoen jarraipena automatizatzea, ahultasunak lehenestea benetako arriskuan oinarrituta eta konponketa lan-fluxuak integratzea. Apalankatuz Application Security Posture Management (ASPM), Lehentasunen Inbutuak, eta CI/CD Segurtasuna, erakundeek segurtasun-akatsak identifikatu, sailkatu eta konpondu ditzakete modu eraginkorrean, ustia daitezkeen arriskuen eta betetze-urraketen eraginpean egotea murriztuz.
Segurtasun Akatsen Jarraipena eta Kudeaketa
Segurtasun arazoen ikuspegi zatikatu batek ekar dezake ahultasun galduak, konponketa koherenteak eta arriskuen kudeaketa eraginkorra ez izateaXygenik eskaintzen du segurtasun akatsen ikuspegi zentralizatua, aurkikuntzak bateratuz SAST, SCA, IaC security, eta CI/CD segurtasun-eskaneoak batean arriskuen kudeaketa interfaze bakarra.
By Segurtasun arazoak hainbat iturritan lotzea, Xygeni-k segurtasun taldeek irabazten dutela ziurtatzen du aplikazioen arriskuen ikusgarritasun osoa, saihestuz alerta bikoiztuak edo akats kritikoen gainbegiratzeaAkatsak dira negozio-inpaktuaren, ustiagarritasunaren eta larritasun teknikoaren arabera sailkatuta, erakundeei aukera emanez konponketa esanguratsuak lehenetsi bitartean alerta-nekea murriztea.
Xygeni-k arazoen bizi-zikloaren kudeaketa errazten du konponketa-ahaleginak arintzeko. Taldeei akatsak jarraitzeko, esleitzeko eta konpontzeko aukera ematen die. barrutik bidez edo kanpoko txarteldegi sistemak, hala nola Jira Slack bezalako mezularitza plataformak. Horrek bermatzen du segurtasun arazoak behar bezala kudeatzen dira dauden garapen-lan-fluxuen barruan, segurtasun eta ingeniaritza taldeen arteko koordinazioa hobetuz.
Lehentasun Automatizatua eta Arriskuetan Oinarritutako Akatsen Kudeaketa
Lehentasun egituratu gabe, segurtasun taldeak berehalako mehatxurik sortzen ez duten alertez gainezka egoteko arriskua dute. Xygenik horri aurre egiten dio integratuz. Lehentasun-inbutuak, erakundeei aukera emanez benetako arrisku-faktoreetan oinarritutako segurtasun-akatsak iragazi esate baterako, irisgarritasuna, ustiagarritasuna eta negozio-eragina.
Ziurtatuz. ekoizpen-inguruneetan aktiboki ustiatzen diren ahultasunak lehenik konpontzen dira, Xygenik segurtasun taldeei laguntzen die mehatxu larrienetan arreta jarri arazoei lehentasuna kentzen dien bitartean benetako munduko arrisku minimoa edo batere ez. Automatizatua politika betearaztea gehiago ziurtatzen du Inplementazioak blokeatuta daude akats kritiko konpondu gabe badaude detektatzen dira, arrisku handiko ahultasunak ekoizpenera iristea eragoztea.
Konponketa eta Hobekuntza Jarraitua Arrazionalizatzea
Segurtasun akatsak eraginkortasunez konpontzeko beharrezkoa da integrazio ezin hobea garatzaileen lan-fluxuekin eskuzko ahalegina murrizteko automatizazioaXygeni bizkortzen da segurtasun akatsen ebazpena segurtasun-gidalerro erabilgarriak zuzenean txertatuz CI/CD pipelines, garatzaileek jasotzen dutela ziurtatuz testuinguruaren zuzenketa gomendioak beren lan-fluxuak eten gabe.
Eskuzko zeregin errepikakorrak ezabatzeko, Xygeni konponketa ekintzak automatizatzen ditu, eraginez Ahultasun arruntetarako konponketa-liburuetan oinarritutakoakHorrek segurtasun arazoei aurre egiteko behar den denbora eta ahalegina murrizten ditu, taldeei aukera emanez mehatxu konplexu eta eragin handikoetan arreta jartzea.
Xygeni-k erremediazio-eraginkortasuna ere kontrolatzen du, neurtuz konpontzeko denbora eta arriskuen murrizketa orokorraren joerakHorri esker, erakundeek etengabe segurtasun-jarrera hobetu, prozesuen oztopoak identifikatu eta erantzun-denborak hobetu, segurtasun akatsak direla ziurtatuz proaktiboki kudeatua, erreaktiboa baino gehiago.
- Segurtasun arazoen jarraipen zentralizatua ahultasunen kudeaketan zatikatzea ezabatzen du.
- Lehentasun-inbutuak Ziurtatu taldeek ustia daitezkeen eta eragin handiko arriskuetan zentratzen direla.
- Konponketa-fluxu automatizatuak segurtasun-akatsen konponketa bizkortu.
Egiaztatzean
Xygenik egiaztapen-prozesuak indartzen ditu txertatuz Eskakizunetan oinarritutako probak Segurtasun probak garapen-fluxuetan. Segurtasun-betearazpena automatizatuz CI/CDArriskuaren arabera ahultasunak lehenetsiz eta segurtasun-baliozkotzea etapa guztietan integratuz, Xygeni-k ziurtatzen du segurtasuna softwarearen entregaren zati bihurtzen dela, azken orduko kontrol-puntu bat izan beharrean.
Eskakizunetan oinarritutako probak
Segurtasun probak egin behar dira definitu eta sistematikoki aplikatu garapen-etapa guztietan. Xygenik segurtasun-eskakizunak betetzen direla ziurtatzen du automatikoki betearazia txekeak integratuz. CI/CD pipelines. Eraikuntza guztiek aplikazioen segurtasun-proba estatikoen bidez baliozkotzea jasaten dute (SAST) kodearen ahultasunetarako, softwarearen konposizioaren analisia (SCA) mendekotasun arriskuetarako, sekretuen eskaneatzea kredentzialen esposizioa saihesteko eta azpiegitura-kode gisa (IaC) konfigurazioa balioztatzeko segurtasun-egiaztapenak.
Segurtasun-ateek betearazpen-mekanismo gisa jokatzen dute, eraikuntzak automatikoki blokeatuz segurtasun-probak falta badira edo aurrez definitutako politikak huts egiten badute. Xygeni aplikazioen arteko proben estaldura jarraitzen du, osagai guztiak segurtasun-eskakizunen arabera etengabe baliozkotzen direla ziurtatuz. Hutsuneak detektatzen badira, erakundeek gomendio automatizatuak jasotzen dituzte ixteko. Segurtasun-probak beti aplikatzen direla ziurtatuz, Xygeni-k inkoherentziak kentzen ditu eta probatu gabeko softwarea ekoizpenera iristea eragozten du.
Segurtasun-probetarako oinarri eskalagarria
Segurtasun-proba automatizatuak koherenteak eta eskalagarriak izan behar dira garapen-ziklo azkarrei eusteko. Xygenik segurtasun-eskaneo automatizatuak integratzen ditu prozesuaren etapa guztietan. CI/CD, ahultasunak ahalik eta azkarren detektatzen direla ziurtatuz. Segurtasun-balioztapena kode guztietan abiarazten da commit, eraikitzea eta hedapena, aplikazioen segurtasun-egoera etengabe kontrolatuz. Segurtasun-ateek hedapena blokeatzen dute ahultasun kritikoak, konfigurazio okerrak edo betetze-urraketak aurkitzen badira.
Xygeni-k segurtasun-atzerakadak automatikoki saihesten ditu ahultasun konponduen jarraipena eta etorkizuneko bertsioetan berriro ager ez daitezen ziurtatuz. Atzerakada proba honek segurtasun hobekuntzak denboran zehar mantentzen direla ziurtatzen du. Segurtasun probak zuzenean txertatuz CI/CD, Xigeni eskuzko oztopoak ezabatzen ditu eta segurtasun-baliozkotzea garapena eten gabe gertatzen dela ziurtatzen du.
Ulermen sakona eta arriskuetan oinarritutako lehentasunak
Ahultasun guztiek ez dute arrisku maila bera. Xygenik segurtasun probak hobetzen ditu arreta jarriz arriskuetan oinarritutako lehentasunak ezartzea, eragin handiko osagaiak sakonago aztertzen direla ziurtatuz. Segurtasun-eskaneoak negozioen eraginaren ebaluazioekin aberasten dira, taldeei aplikazioarekin lotutako ahultasun ustiagarri eta eskuragarrietan arreta jartzen laguntzea.
Lehentasunak ezartzea dinamikoa da eta etengabe fintzen da mehatxuak eboluzionatzen diren heinean. Ustiapen bat agertzen bada edo ahultasun bat kritikoagoa bihurtzen bada, bere lehentasuna automatikoki doitzen da, eta horrek eragingo du... berehalako birbalioztapena eta segurtasun neurriak betearazteaArriskuen jakitun den ikuspegi honek segurtasun-taldeei baliabideak behar den lekuan esleitzeko aukera ematen die, proba automatizatuak eta eskuzko berrikuspen zehatzak orekatuz.
Segurtasun-proba integratuak garapen-lan-fluxuetan
Segurtasun probak ezin hobeto integratu behar dira garatzaileen lan-fluxuak eraginkorra izan dadin. Xygeni-k detektatutako ahultasunak bermatzen ditu garatzaileei esleituta. integrazioen bidez Jira bezalako txarteldegi sistemak eta Slack bezalako mezularitza plataformakSegurtasun-aurkikuntzak zuzenean lotuta daude konponketa-lan-fluxuekin, taldeei zabaldu aurretik horien gainean jarduteko aukera emanez.
- CI/CD-segurtasun ate integratuak betetzea betearazi kodea ekoizpenera iritsi aurretik.
- Segurtasun-proba automatizatuak eta arriskuetan oinarritutakoak ahultasunak goiz detektatzen ditu.
- Segurtasun-balidazio jarraitua atzerakadak saihesten ditu eta proben eraginkortasuna hobetzen du.
Eragiketak
Xygeni indartzen du eragiketa-segurtasuna gaituz anomalia detekzioa denbora errealean, azpiegitura kudeaketa segurua eta ahultasunen konponketa automatizatua. Intzidenteen eta Ingurunearen Kudeaketaren bidezXygeni-k segurtasun-intzidenteak azkar detektatu eta arintzen direla ziurtatzen du, aplikazio-ingurunea gogortuta eta eguneratuta mantenduz.
Incident Management
Segurtasun-intzidenteak denbora luzez detektatu gabe geratzen dira, erasotzaileek ahultasunak ustiatu eta kalteak eragiteko aukera emanez. Xygenik arrisku hori nabarmen murrizten du integratuz. anomalia detekzioa eta kodearen manipulazioaren aurkako babesa, bermatuz segurtasun-mehatxuen eta baimenik gabeko aldaketen identifikazio goiztiarra.
Gorabeherak hautematea Xygeni-ren bidez hobetzen da denbora errealeko jarraipena software garapen inguruneak identifikatuz, jarduera susmagarriak CI/CD pipelines, iturburu-kode biltegiak eta aplikazio inplementatuakAnomaliak detektatzeak etengabe aztertzen ditu barneko portaerak SCM, CI/CD, eta ekoizpen inguruneak, markatzailea baimenik gabeko sarbide saiakerak, fitxategien aldaketa ezohikoak eta desbideratzeak standard jarduera-ereduakIkuspegi proaktibo hau egonaldi-denbora murrizten du, erakundeei segurtasun-intzidenteak okerrera egin aurretik detektatzeko aukera emanez.
Kodearen manipulazio detekzioa aplikazioaren osotasuna osorik mantentzen dela ziurtatzen du monitorizatuz iturburu-kodean, eraikuntza-artefaktuetan eta inplementazio-gidoietan baimenik gabeko aldaketakErasotzaile batek aplikazioaren logika aldatzen edo karga gaiztoak sartzen saiatzen bada, Xygenik berehala abisatzen die segurtasun-taldeei. Erakundeek ikusgarritasun osoa lortzen dute ustiapen-saiakeretan, eta horrek aukera ematen die... erasotzaileek software kaltetua arrakastaz zabaldu aurretik erantzun.
Xygeni-k lan-fluxu automatizatuak eta segurtasun-orkestrazio tresnekin integrazioak eskaintzen ditu intzidenteei erantzuteko. Segurtasun-taldeek... Lotu detektatutako mehatxuak intzidenteei erantzuteko plataformetara, gertakarien kudeaketa egituratua bermatuz playbooks, edukitze-ekintza automatizatuak eta analisi forentsea, arabera detekzioa eta erantzuna errazteaXygeni-k erakundeei mehatxuak azkar kontrolatzeko eta eragiketa-inpaktua minimizatzeko aukera ematen die.
- Denbora errealeko anomaliak hautematea gertakarien iraupen-denbora minimizatzen du.
- Kodearen manipulazioaren aurkako babesa baimenik gabeko aldaketak eragozten ditu.
- Erantzun automatizatuen lan-fluxuak gertakarien edukitzea eta berreskuratzea erraztea.
Ingurumenaren Kudeaketa
Ingurune operatiboak ziurtatzeak eskatzen du konfigurazio gogortuen betearazpen koherentea eta ahultasunen konponketa azkarraXygenik ziurtatzen du CI/CD pipelineSegurtasun-oinarrizko arauak azpiegitura eta garapen-ingurune guztietan betearazi, konfigurazio okerren eta software zaharkituaren eraginpean egotea murriztuz.
Konfigurazio gogortzea bidez automatizatzen da CI/CD segurtasun-balidazioa, azpiegiturako osagai guztiek, eraikuntza-inguruneak, hodeiko konfigurazioak eta exekuzio-mendekotasunak barne, betetzen dituztela ziurtatuz segurtasun-jardunbide egokiakXygenik etengabe kontrolatzen du azpiegitura-kode gisa (IaC) txantiloiak, hedapen-gidoiak eta segurtasun-politikak ezarritako oinarrietatik desbideratzeak detektatzeko. Konfigurazio okerrak segurtasun-akats gisa markatzen dira, konfigurazio ez-seguruak ekoizpenera iristea eragotziz.
Adabakitzea eta eguneratzea bidez azeleratzen da konponketa automatizatuen gaitasunak, aplikazioen menpekotasunen eta azpiegitura osagaien ahultasunak garaiz konpontzen direla ziurtatuz. Xygenik integratzen du arriskuetan oinarritutako lehentasunak ezartzea ahultasunen kudeaketan, ziurtatuz segurtasun-adabaki eta eguneratze kritikoak lehenik aplikatzen diraErakundeek egin dezakete automatizatu konponketa-lan-fluxuak, lotu segurtasun-akatsak arazoen jarraipen-sistemekin eta betearazi adabakien betetzea barruan CI/CD pipelines.
- CI/CDkonfigurazio bidezko gogortzea azpiegitura-oinarri seguruak bermatzen ditu.
- Adabaki eta konponketa automatizatuak ahultasunen ebazpena bizkortu.
- Etengabeko betetzearen jarraipena inguruneak seguru eta eguneratuta mantentzen ditu.
Ondorioa
Xygenik sinplifikatzen du SAMM inplementazioa integratuz segurtasun-betearazpen automatizatua, arriskuetan oinarritutako lehentasunak ezartzea eta etengabeko monitorizazioa sartu du software garapenaren bizi-zikloa (SDLC)Txertatuz segurtasun-kontrolak gobernantzan, diseinuan, inplementazioan, egiaztapenean eta eragiketetan txertatzea, erakundeek ahal dute beren segurtasun-jarrera sistematikoki hobetu garapen-abiadura eten gabe.
Ezarriz SAMM Xygenirekin, erakundeek lortzen dute:
- Arriskuen jarraipen jarraitua eta betetze automatizazioa denbora errealeko ikusgarritasunaren, politikaren betearazpenaren eta segurtasun-gobernantzaren bidez.
- Arrisku estrategikoen lehentasuna eta mehatxuen ebaluazioa arriskuen puntuazio dinamikoarekin, ustiagarritasun-analisiarekin eta konponketa-fluxu zuzenduekin.
- Segurtasun-betearazpen automatizatua eraikuntza eta inplementazioetan zehar, artefaktuen ziurtapen seguruak, mendekotasunen balidazioa eta CI/CD segurtasun integrazioa.
- Segurtasun-balidazio sendoa eta denbora errealeko egiaztapena Segurtasun Ateen, segurtasun proba automatizatuen eta ASPM-bideratutako betearazpena.
- Intzidenteen kudeaketa proaktiboa eta azpiegituren segurtasuna, denbora errealeko anomalien detekzioa, kodearen manipulazioaren aurkako babesa eta zuzenketa-fluxu automatizatuak aprobetxatuz.
With arriskuen lehentasun automatizatua, segurtasunean oinarritutako betearazpena eta monitorizazio integratua, Xygeni-k erakundeei aukera ematen die SAMM adopzioa erraztu eta ziurtatu Softwarearen segurtasunaren heldutasuna negozioaren hazkundearekin batera modu eraginkorrean eskalatzen da.
Erakundeek lortzen dute gobernantzan, segurtasun-probetan, betetze-automatizazioan eta arriskuen arintzean berehalako hobekuntzak, esposizioa murriztuz software hornikuntza-katearen erasoak, konfigurazio okerrak eta eragiketa-mehatxuak Xygenirekin.
SAMM adopzioa bihurtzen da erraztua, neurgarria eta eskalagarria, segurtasun eta garapen taldeei aukera emanez segurtasun-heldutasuna hobetu berrikuntza moteldu gabe.
