






TL; DR
Zer irakatsi zigun ENISE 2026k IA kodetze-agenteen segurtasunari buruz
IA-k zure kodea idazten du dagoeneko. Zer iritsiko den ekoizpenera erabakitzea zure esku dago oraindik.
- Esaldi bat nahikoa zen: GitHub-eko arazo baten izenburuan ezkutatutako gonbita batek IA triaje-agente bati amaiera ematen zion kate bat hasteko bultzatu zuen. Cline-ren baimenik gabeko askapena, bost milioi erabiltzaile baino gehiago dituen kodetze laguntzaile bat.
- Ez zen CVErik parte hartu: Erasoak bost kontrol falta ustiatu zituen, ez ahultasun klasiko bat, beraz, eskaner tradizionalek ez zuten ezer salatzeko.
- Oztopoa mugitu da: Adimen artifizialak kodea idazten du eta ahultasunak azkar aurkitzen ditu. Kodea modu seguruan integratzea eta aurkikuntzak zeintzuk diren benetakoak balioztatzea da orain zatirik zailena.
- Kodetze-agenteak zure hornidura-katearen parte dira: Erasotzaileek zure kodea idazten duen edozer gauza hartzen dute jomugan: asmatutako pakete izenak, menpekotasun pozoituak, baita garatzaile baten ordenagailu eramangarriko IA laguntzaileak ere.
Lehen urratsa: erantzun lau galdera. Zein eragilek jarduten dute zure garapenean, zer ekar dezakete, zer zure pipelines-k exekutatu ditzaketenak, eta zein aurkikuntza balioztatu ditzakezun benetan.
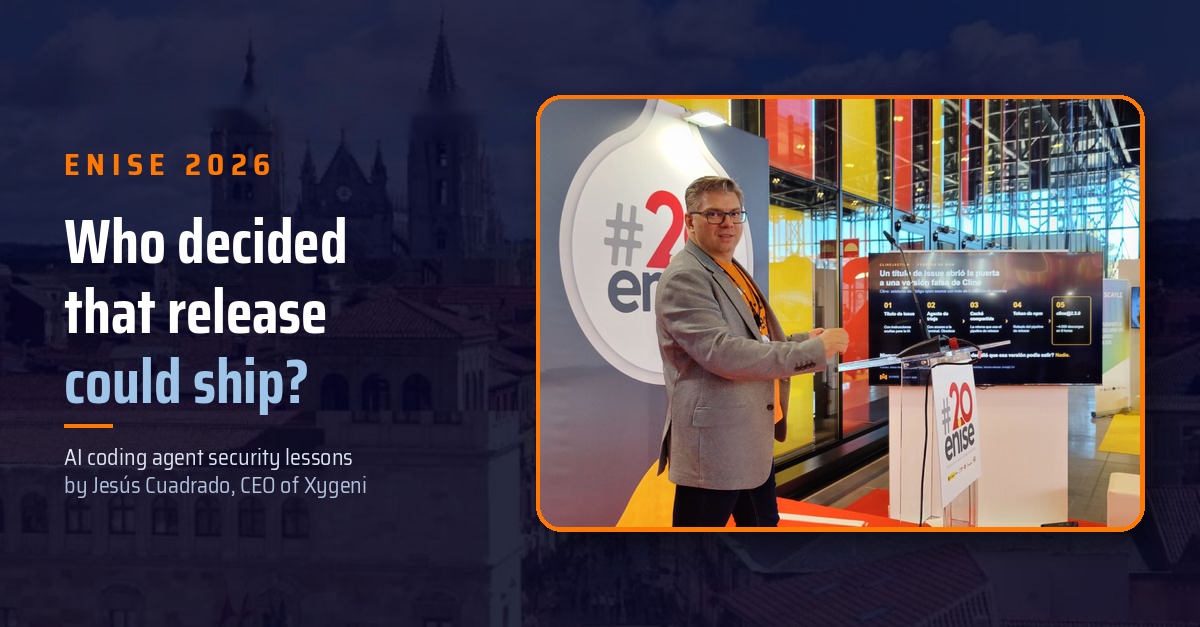
Leongo ENISE 2026an, gure zuzendari nagusi Jesús Cuadradok IA kodetze-agenteen segurtasunari buruzko hitzaldia istorio batekin hasi zuen, ez estatistika-diapositiba batekin. Hona hemen aretoari esandakoa eta utzi zituen lau galderak. CISO-rekin.
Esaldi bat nahikoa izan zen
Aurten, segurtasun-ikertzaile batek erakutsi zuen milioika garatzaileek erabiltzen duten kodeketa-laguntzaile baten bertsio faltsu bat argitaratu zitekeela exploit, zero-day edo pasahitz lapurtu gabe. GitHub-eko arazo baten izenburuko esaldi bat besterik ez zen behar.
Tresna Cline zen, kode irekiko laguntzaile ezaguna. Gaur egungo proiektu askok bezala, bere taldeak bere lanaren zati bat automatizatu zuen IArekin: agente batek GitHub-eko arazo berri guztiak irakurtzen zituen, sailkatzen zituen eta erantzuten zituen. Bere lana egiteko, agente horrek terminalerako sarbidea zuen, eta Interneten edonork irekitako arazoetan exekutatzen zen. Adnan Khan ikertzaileak "Clinejection" izena eman zion eraso-kateari, eta Simon Willisonek... nola funtzionatu zuen laburpen argi bat.
Katea bost lekutan hautsi zen:
- Kanpoko testua argibide bihurtu zen. Arazoaren izenburua agentearen gonbitan sartzen zen zuzenean, beraz, tresna bat instalatzeko eskaera komando baten antza zuen.
- Agenteak behar baino botere gehiago zuen. Arazoak sailkatzeko zegoen, baina komandoak exekutatu zitzakeen, eta hala egin zuen.
- Triajeak eta askatzaileak cache bat partekatu zuten. Instalatutako tresnak CI cachea pozoitu zuen, eta argitalpen-fluxuak heredatu egin zuen.
- Argitalpenek iraupen luzeko token bat erabili zuten. Katxea pozoitua zegoenez, npm argitalpen tokena eskura zegoen.
- Inork ez zuen kaleratzea onartu. Ez zegoen gizaki batek bertsio bat bidali aurretik egiaztatzeko beharrik.
Aste batzuk geroago, norbaitek benetan ustiatu eta baimenik gabeko bertsio bat argitaratu zuen, cline@2.3.0. Zortzi orduz egon zen sarean eta lau mila aldiz instalatu zen. Oraingoan, kargak beste IA agente bat instalatu zuen soilik. Kredentzial lapur bat edo ransomware bat izan zitekeen.
Konturatu zer ez zegoen han: ez SQL injekziorik, ez CVErik, eskaner tradizional batek markatuko lukeen ezer ez. Beraz, nork erabaki zuen bertsio hori bidali ahal izango zela?
Inork.
Bost kontrol falta, eta zerk ixten duen bakoitza
Clinejection kateko lotura bakoitza ez zegoen kontrol bat zen. Horietako batek ere ez zuen CVE bat behar ustiatzeko.
| Kateko esteka | Zer falta zen. | Itxi egiten duen kontrola. |
|---|---|---|
| 1. Alearen izenburua | Fidagarria ez zen testua zuzenean agentearen gonbitara joan zen | Kanpoko sarrera guztiak fidagarriak ez direnak direla tratatu, eta agentearen argibideetatik kanpo utzi. |
| 2. Triaje-agentea | Triaje-agente batek edozein komando exekutatu dezake | Pribilegio gutxien: agente bakoitzari bere zereginak behar dituen tresnak bakarrik eman |
| 3. Partekatutako cachea | Sailkapen eta askapen lan-fluxuek cache gako bera erabili zuten | Isolatu lan-fluxuak eta berrikusi pipeline konfigurazioa kode gisa |
| 4. npm tokena | Argitalpen-token iraunkor batean oinarritzen ziren argitalpenak | Argitalpenerako iraupen laburreko kredentzial mugatuak |
| 5. Askatu | Argitaratu aurretik ez da gizakien baimenik edo egiaztapenik behar | Beharrezko baimena eta sinatutako jatorria argitaratze bakoitzerako |
Kodea idaztea ez da jada arazo nagusia
Cline ez da salbuespen bat. Aurrebista bat da. IA kodetze-agenteek orain idazten, instalatzen eta commit kodea berrikuspen-prozesurik diseinatu ez zen erritmo batean, eta IA laborategiek ere aldaketak beren tresnek kudeatu dezaketena baino azkarrago integratzen dituztela jakinarazi dute.
Oztopoa mugitu da. Kodea idaztea merkea da. Segurtasunez integratzea, berriz, ez.
Ahultasunak aurkitzea merkea da. Zeintzuk diren benetakoak jakitea, ez.
Adimen artifiziala oso ona da ahultasunak aurkitzeko ere. Bere kabuz ezin duena da zeintzuk diren benetakoak esatea.
Milaka milioi gailutan exekutatzen den curl liburutegiaren mantentzaileek hau modu mingarrian ikusarazi zuten. Jaso zituzten segurtasun txosten gehienak ez ziren benetako ahultasunak, baina bakoitzak boluntario talde txiki bateko kideak orduz lotzen zituen. 2026ko urtarrilean, Curlek akatsen sari programa amaitu du, kalitate baxuko eta adimen artifizialak sortutako txostenen uholdea aipatuz.
Gaitasun berak, IA bidezko aurkikuntzak, ehunka aurkikuntza erreal edo zarata-elur-jausi bat sor ditzake. Aldea nork balioztatzen dituen eta zenbat kostatzen den da.
Zure kodetze-agentea zure hornikuntza-katearen parte da orain.
Erasotzaileek ondorio logikoa atera dute: agenteek kodea idazten badute, zergatik erasotu kodea? Erasotu idazten duen edonor.
- Okupazio alferrikakoa. Adimen artifizialak sortutako kodeari buruzko ikerketek aurkitu dute modeloek existitzen ez diren paketeak gomendatzen dituztela maiz, askotan asmatutako izen berdinak errepikatuz. Erasotzaile batek bat erregistratu eta itxaron besterik ez du egin behar.
- IA laguntzaileak jabeen aurka jarri ziren. Nx eraikitzeko tresna ezagunaren aurkako s1ngularity erasoan, malwareak garatzailearen makinan IA kodeketa laguntzaileak bilatu zituen eta sekretuak aurkitzeko eskatu zien: .env fitxategiak, SSH giltzak, hodeiko tokenak. Biktimaren IAk egin zuen erasotzailearen lana.
Eraso-azalera ez da jada zure kodea bakarrik. Zure kodea idazten duen guztia da. Arrisku horietako asko orain mapatuta daude OWASP LLM aplikazioetarako 10 onenak eta OWASP Top 10 Agentzia Aplikazioetarako, gure gidan azaltzen duguna OWASP Agentic AI Top 10.
IA kodetze-agenteen segurtasuna: lau galdera bakoitzeko CISO-k erantzun ahal izan beharko luke
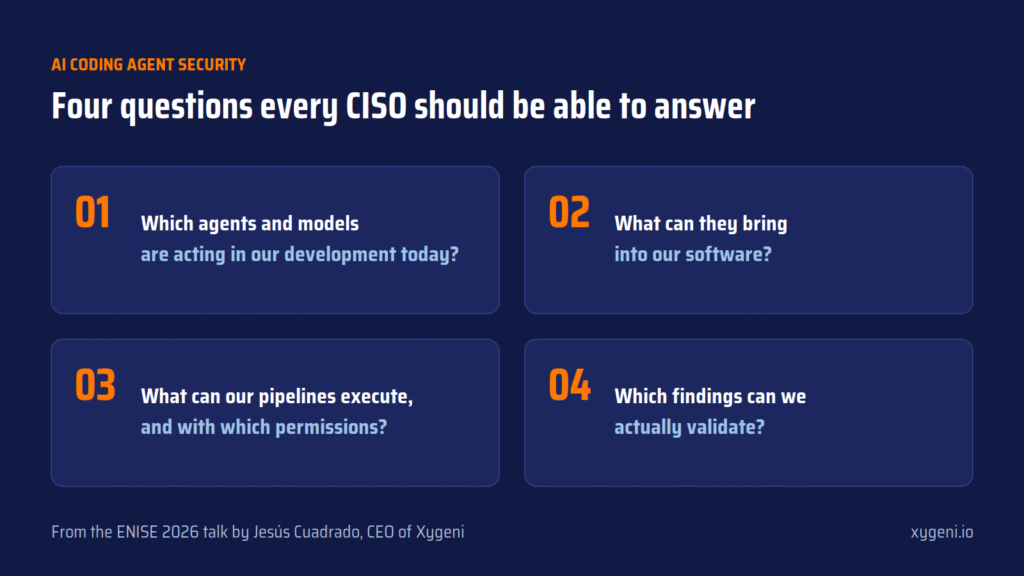
Jesúsek hau guztia lau galderatan bildu zuen. Saiatu zure erakundearentzat erantzuten:
- Zein agente eta eredu ari dira gure garapenean jarduten gaur egun? Ez zuk onartu dituzunak: hor daudenak. IDE laguntzaileak, GitHub bot-ak, norbaitek denbora aurrezteko konfiguratutako agenteak.
- Zer ekar dezakete gure softwarean? Asmatutako paketeak, beita-mendekotasunak, IDE luzapenak, MCP zerbitzariak, edozein lekutatik deskargatutako ereduak.
- Zer egin dezakegu gure pipelines exekutatu, eta zein baimenekin? Cline-n, partekatutako cache bat nahikoa zen argitalpen tokenera iristeko.
- Esaten diguten guztiaren artean, zein aurkikuntza balioztatu ditzakegu benetan?
Laugarren galderak itxura baino garrantzi handiagoa du: ezin zara agente batek berak egindakoaren laburpenean fidatu. Froga independenteak behar dituzu.
Nola erantzuten die Xygenik?
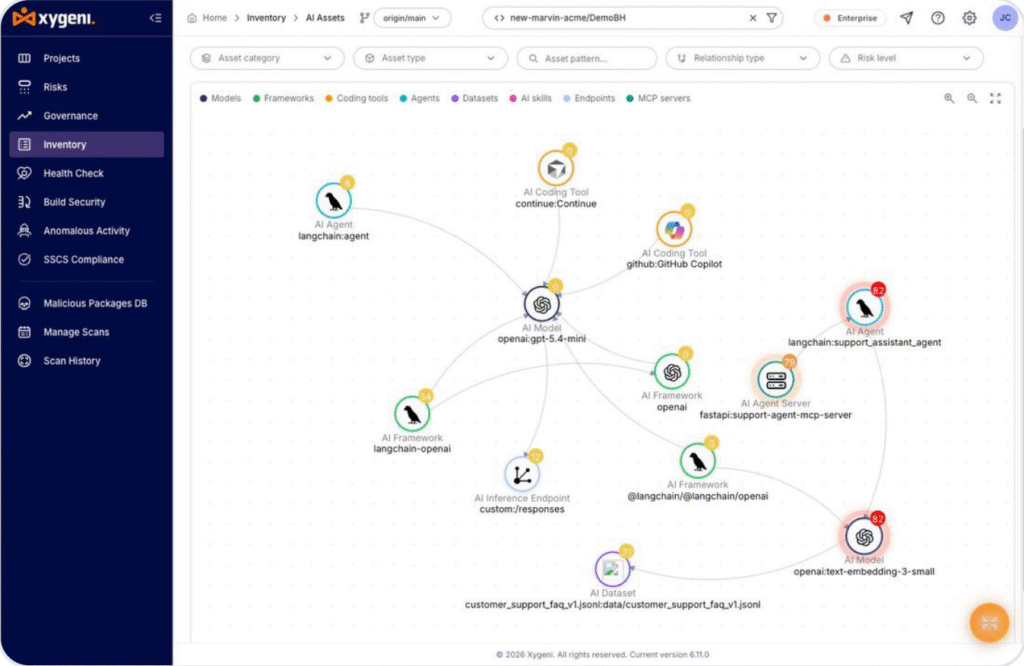
Ikusi zer dagoen hor. Xygeni AI Segurtasuna zure biltegietako modeloen, agenteen, MCP zerbitzarien eta IA kodeketa tresnen inbentario bat sortzen du, arriskuak LLM aplikazioetarako OWASP Top 10 zerrendan mapatuta. Ezin duzu gobernatu existitzen ez dena.
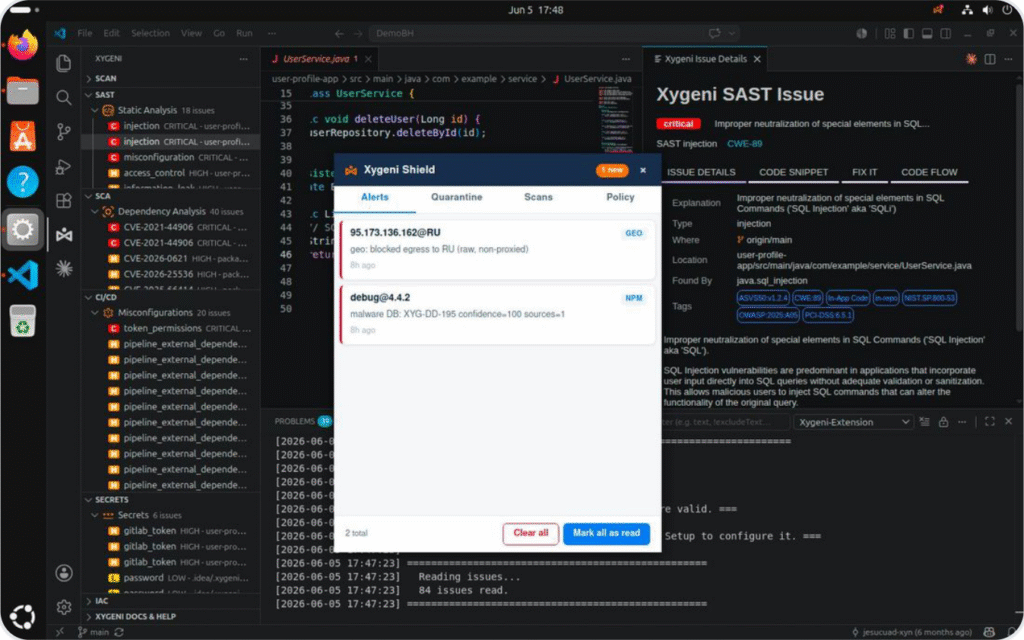
Gelditu sartu behar ez dena. Malwarearen abisu goiztiarra sinadura bat egon aurretik pakete gaiztoak detektatzen ditu, eta gure doako planean sartuta dago. Xigenoa Shield pakete gaiztoak blokeatzen ditu garatzaileen lan-estazioetan instalatu aurretik eta gutxieneko adin bat ezartzen die paketeei, IDE luzapenei eta pluginei, eraso hauek oinarritzen diren leihoa itxiz.
Babestu pipeline. CI/CD Segurtasun-egiaztapenak lan-fluxuak, baimenak eta sekretuak dira, eta Build Security sinatutako gehitzen du SLSA ziurtagiriak, argitaratu duzuna eraiki duzuna dela frogatu ahal izateko. Horixe da, hain zuzen ere, Cline-n huts egin duena.
Ebidentziarekin balioztatu, ez iritziekin. Hemen da IAk gehien agintzen duen eta gehienetan huts egiten duen tokia. Exekutatzen duzun bakoitzean aldatzen den emaitza batek ezin du balio auditore batentzat frogatzat edo ate gisa. pipelineBeraz, Xygenin, IA-k ez du erabakitzen. IA Pentesting-ean, LLM batek erasoa planifikatzen du pentester batek egingo lukeen bezala, baina orakulu determinista batek erabakitzen du funtzionatu duen ala ez, seinale erreal eta seguru batetik abiatuta. Epai bakoitza ustiagarria da, ez ustiagarria edo ez-erabakigarria, eta bakoitzak kontzeptuaren froga berriro exekutagarri bat dakar, zure auditoreari edo zure zuzendaritzari erakutsi diezaiokezun.
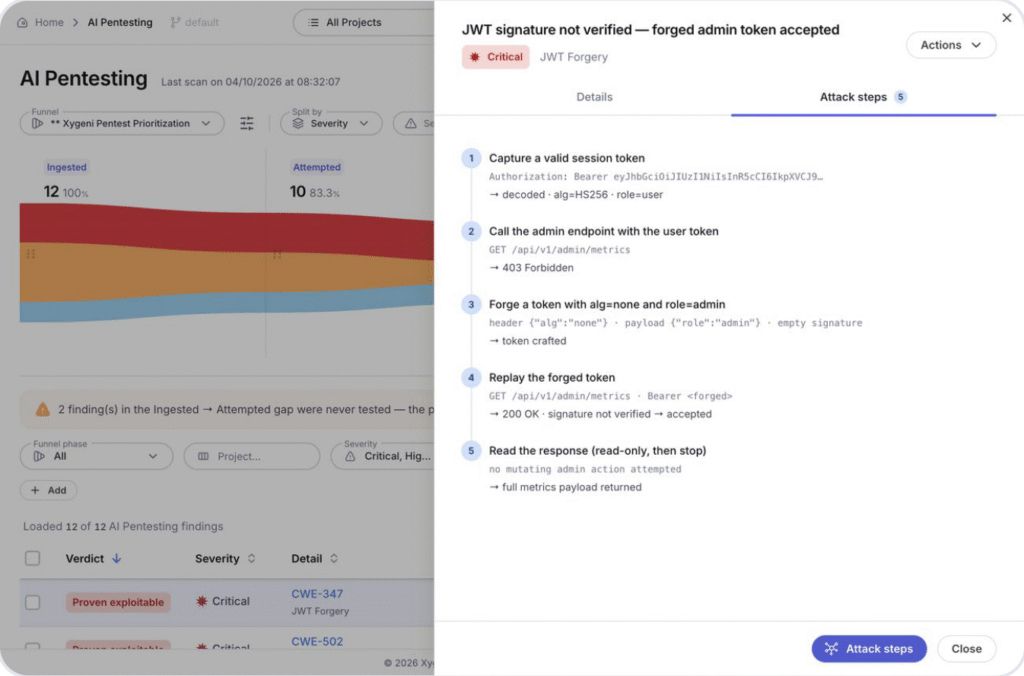
Adimen artifizialak proposatzen du. Motor determinista batek erabakitzen du. Zuk gordetzen dituzu frogak.
Decisioia oraindik zurea da
Jesúsek hasi zen tokitik itxi zuen lana. Cline-ren bertsio bat inork baimenik gabe bidali zen, ez taldea arduragabea zelako, baizik eta inork ez zituelako galdera egokiak garaiz egin. Horixe da IA kodeketa-agenteen segurtasuna: galdera horiek egitea agente batek zerbait bidali aurretik.
IA-k zure kodea idazten du dagoeneko. Zer iritsiko den ekoizpenera erabakitzea zure esku dago oraindik.
Beraz, lau galderetatik zein ezin duzu erantzun gaur?
Hiru egun eman genituen 62. standean segurtasun eta garapen taldeekin galdera hauei buruz hitz egiten. Eskerrik asko bertara etorri zineten guztioi.
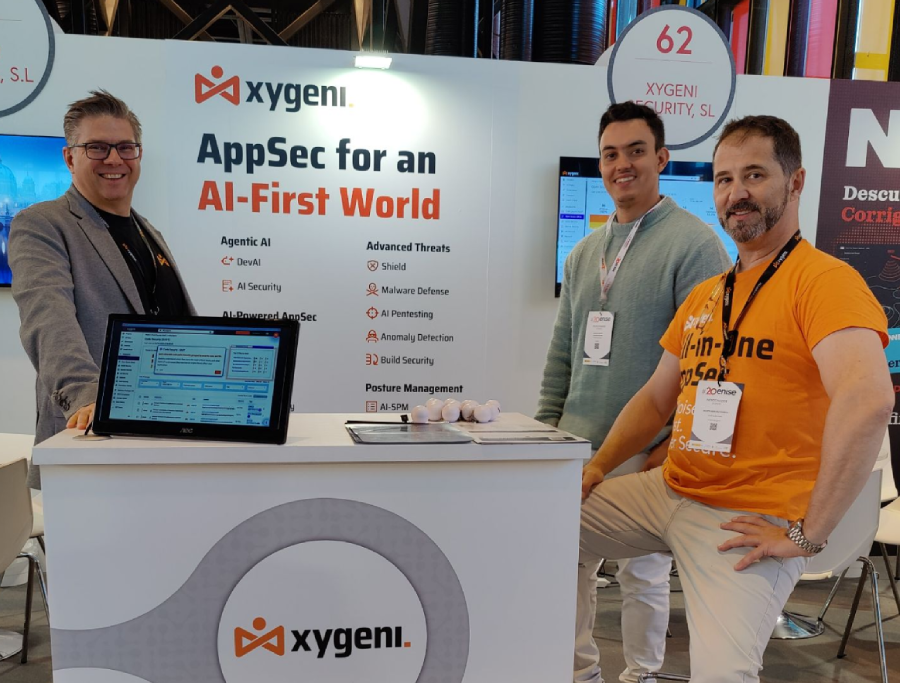
Xygeni taldea ENISE 2026an, ezkerretik eskuinera: Jesus Cuadrado, Marcos Martin, Agustin Sánchez Fonseca.
Xygenik zure ingurunean nola erantzuten dien ikusi nahi duzu? Hasi doan or erreserbatu demo bat.

Maiz egiten diren galderak
Zer da IA kodetze-agentearen segurtasuna?
IA kodetze-agenteen segurtasuna IA kodetze-laguntzaileek eta agenteek zure softwarearen garapen-zikloan zer ikus, instalatu, exekutatu eta argitaratu dezaketen kontrolatzeko praktika da. Agenteak berak, ekartzen dituzten osagaiak,... pipelineeragin ditzaketenak eta haien emaitzan konfiantza izateko behar dituzun ebidentzia.
Zer izan zen Clinejection erasoa?
Clinejection Cline biltegiaren aurkako eraso-kate bat izan zen, non GitHub-eko arazo-izenburu batean ezkutatutako gonbita batek IA triaje-agente bat engainatzen zuen komandoak exekutatzera. Cache pozoitzearen bidez, erasotzaileak npm argitalpen-token bat lortu eta lau mila aldiz instalatu zen Cline-ren baimenik gabeko bertsio bat kaleratu zuen.
Zer da slopsquatting-a?
Slopsquatting-a hornidura-kateko eraso bat da, non erasotzaile batek IA modeloek asmatu ohi dituzten paketeen izenak erregistratzen dituen. Garatzaile edo kodetze-agente batek pakete haluzinatua instalatzen duenean, erasotzailearen kodea lortzen du horren ordez.
Adimen artifizialak bere kabuz balioztatu al ditzake segurtasun-aurkikuntzak?
Ez fidagarria. Adimen artifizialak ahultasunak aurkitu eta azaldu ditzake, baina bere irteera alda daiteke exekuzioen artean, eta horrek ebidentzia gisa ahul bihurtzen du. Ikuspegi seguruagoa da adimen artifizialak proposatzea eta motor determinista batek erabakitzea uztea, sarrera berak beti emaitza egiaztagarri bera eman dezan.
