






1. Zer esan nahi luke benetan “Zibersegurtasun Plataformak”
Jende gehienak terminoa entzuten duenean zibersegurtasun plataforma, handian pentsatzen dute enterprise EDRak, SIEMak edo suebakiak bezalako tresnak. Hitz gutxitan esanda, a zibersegurtasun plataforma zure sistemak, datuak eta aplikazioak babesteko elkarrekin lan egiten duten tresna integratu multzo bat da. Baina talde gehienentzat, babes hori zure kodea bidali aurretik amaitzen da. Tresna hauek gailuetan, sareetan eta amaiera-puntuetan jartzen dute arreta, ez eraikitzen ari zaren softwarean. Garatzaileentzat, horrek puntu itsu izugarria uzten du.
Errealitatean, benetako zibersegurtasun plataforma bateratua zure software hornikuntza-kate osoa babestu beharko luke hasieratik bertatik commit azken ekoizpen-hedapenera arte. Horrek esan nahi du kodea eskaneatzea zure IDEan idazten duzun bitartean, mendekotasunak egiaztatzea zure biltegian iritsi aurretik eta konfigurazio seguruak betearaztea zure sistema osoan. CI/CD lan-fluxuak. Garapen-pilan ezin hobeto integratu beharko litzateke, segurtasuna eguneroko lan-fluxuaren parte izan dadin, bigarren mailako kontu bat izan beharrean.
Xygenirekin, horixe da lortzen duzuna. Gure zibersegurtasun arriskuen kudeaketa plataforma uztartzen SAST, SCA, sekretuen detekzioa, CI/CD segurtasuna, edukiontzien eskaneatzea eta anomalien detekzioa leku bakarrean. Kodea zuzenean eskaneatu dezakezu zure IDEtik (VS Code integrazioa), ahultasunak denbora errealean ikusi eta konponketa seguruak aplikatu zure editorea utzi gabe. Hortik aurrera, Xygeni-ren CI/CD guardrails Betearazi zure politikak automatikoki, kode ez-segurua inoiz ekoizpenera iritsi ez dadin.
Laburbilduz, a zibersegurtasun kudeaketa plataforma bat baino gehiago izan beharko luke dashboard alertak. Zure kodea babesteko kontrol-zentro bateratu bat izan beharko luke, pipelineak, eta artefaktuak, bizi diren lekuan.
2. Zergatik uzten duten plataforma gehienek zure kodea agerian
Tresna ezagun askok beren burua marka gisa aurkezten dute zibersegurtasun kudeaketa plataforma, baina begiratu hurbilagotik eta ikusiko duzu eragiketa eta IT taldeentzat eraikita daudela, ez garatzaileentzat. Amaierako puntuak kontrolatzen dituzte, sareko trafiko susmagarria blokeatzen dute eta erregistroak biltzen dituzte. Hori baliotsua da, baina ez du eragotziko kode ez-segurua edo malwarez kutsatutako mendekotasunak eraikitzea eta zabaltzea.
The Hodeiko Konputazio Natiboaren Fundazioa (CNCF) erakundeen % 72k bederatzi jarraipen-tresna desberdin erabiltzen dituztela jakinarazi du, eta % 20k baino gehiagok 10-15 tresna erabiltzen dituztela. Horrek esan nahi du gehiago dashboards, alerta bikoiztu gehiago eta erasotzaileek ustiatu ditzaketen puntu itsu gehiago.
Hona hemen hutsunea:
- Amaierako tresnak ezin ditut zure biltegi pribatuak ikusi, CI/CD pipelines, edo IaC txantiloiak.
- Sareko segurtasuna ez du zure kodean npm pakete zaurgarririk edo API gako filtraturik detektatzen.
- Adabaki tradizionalak ez du egiaztatzen konponketak zure eraikuntza hondatuko duen ala ez.
Gaur egungo banaketan, erasoek softwarearen garapenaren bizi-zikloa hartzen dute jomugan (SDLC) bera, tresna hauek irismenik ez duten espazio bat. Mehatxu-egileek mendekotasunetan, edukiontzi-irudietan eta script-ak eraikitzen dituzte, ekoizpenera sartzeko une ezin hobea zain.
Horregatik sortu zuen Xygenik beste mota bat zibersegurtasun plataforma bateratua, garatzaileentzat eta DevSecOps taldeentzat diseinatutako bat. Kodearen lehen lerrotik hasten gara, zuzenean zure IDEan, bertsio-kontrolean eta CI/CD pipelineAhultasunak, konfigurazio okerrak eta malwarea ekoizpenera iritsi aurretik detektatzen dira.
Eskaner generikoek ez bezala, gure zibersegurtasun arriskuen kudeaketa plataforma Arrisku Konponketa funtzioa barne hartzen du. Ez dizu adabaki bat aplikatzeko esaten bakarrik, eguneratze seguruena gomendatzen du, aldaketa apurtzaileak markatzen ditu eta exekuzio-denboraren eragina aurreikusten du, konfiantzaz konpondu ahal izateko, asmatu gabe.
3. Softwarearentzako Zibersegurtasun Plataforma Bateratuaren Gorakada
DevSecOps talde gehienetan, segurtasuna zatikatuta dago. Tresna bat... SAST, beste batentzat SCA, sekretuen detektagailu bereizi bat, gehi CI/CD pipeline txekeak, edukiontzien eskanerra eta agian betetze-plataforma bat. Horiek kudeatzeak aldatzea esan nahi du dashboards, txostenak bat egitea eta alerta bikoiztuak jazartzea, kode segurua bidaltzen eman ezin duzun denbora.
A zibersegurtasun plataforma bateratua kaosa hori ezabatzen du. Xygenirekin, hau lortzen duzu:
- SAST, SCA, eta sekretuen detekzioa leku bakarrean.
- CI/CD guardrails eraikuntza arriskutsuak blokeatzeko.
- Edukiontzi eta erregistro eskaneatzea zabaldu aurretik.
- Anomalia detekzioa susmagarriak diren biltegiak edo pipeline aldaketak.
Gartner erakundeen % 75ek segurtasun tresnak bateratzen ari direla jakinarazi du konplexutasuna murrizteko eta ikusgarritasuna hobetzeko. Xygenik bateratze hori eskaintzen du sakontasuna galdu gabe, gaitasun guztiek puntuko irtenbideak berdintzen edo gainditzen dituzte.
Eta ez da detekzioa bakarrik. Bezala zibersegurtasun arriskuen kudeaketa plataforma, Xygenik gaineratzen du:
- Adimen artifizialaren bidezko auto-konponketa SAST, SCA, eta sekretuak.
- Testuinguruaren araberako lehentasunak ezartzea, benetan ustiagarria dena lehenengo konpontzeko.
- Zuregan zuzenean aplikatzen diren arauak pipelines, kode ez-segurua bidali aurretik geldituz.
Zure IDEan aurkikuntzak denbora errealean jasota eta politikak automatikoki betearazteko aukerarekin, segurtasuna zure lan-fluxuaren parte bihurtzen da, ez zikloaren amaierako beste zeregin bat.
Zibersegurtasun Plataforma batek Zer Behar Duen
Ez dute beren burua deitzen duten tresna guztiek zibersegurtasun plataforma software taldeentzat eraikita daude. Kodea eraikitzen eta bidaltzen ari bazara, zure plataformak honako hauek izan beharko lituzke:
- Iturburu-kodearen babesa: SAST idazten duzun bitartean akatsak, ahultasunak eta kode eredu ez-seguruak detektatzeko.
- Mendekotasun Segurtasuna: SCA kode irekiko paketeetan irisgarritasuna, ustiagarritasuna, lizentzia arriskuak eta baita malwarea ere egiaztatzen dituena.
- Sekretuen kudeaketa: API gako, token edo pasahitz filtratuen detekzioa eta adimen artifizialaren bidezko auto-konponketa, nagusira iritsi aurretik.
- CI/CD Segurtasuna: Guardrails lan-fluxuak eskaneatzen dituztenak, urrats arriskutsuak blokeatzen dituztenak eta konfigurazio seguruak automatikoki betearazten dituztenak.
- Edukiontzien eta Erregistroen Eskaneatzea: Irudietan ahultasunak eta konfigurazio okerrak antzeman zabaldu aurretik.
- Anomalia hautematea: Adi egon gordailuetan aldaketa ezohikoei, pipelines edo arriskua adieraz dezaketen konfigurazioak.
- Konponketa Arriskuen Kudeaketa: Aukeratu adabakirik seguruena, aurreikusi aldaketa erabakigarriak eta saihestu arrisku berriak sartzea.
Denean zibersegurtasun plataforma bateratua Eremu horiek guztiak hartzen ditu eta zure garapen-lan-fluxuarekin integratzen da, garatzaileentzako marruskadura murrizten duzu eta mehatxuak ekoizpenetik kanpo mantentzen dituzu.
Zergatik hau Matters
Produktu gehiegik zibersegurtasun kudeaketa plataformatzat hartzen dute beren burua, hainbat produktu biltzen dituztelako soilik. dashboards elkarrekin. Baina ezin badute zure IDEko kodea eskaneatu, mendekotasunetan eskuragarri dauden ustiapenak detektatu, arriskutsuak diren bat-egitea blokeatu CI/CD, eta arazoak automatikoki konpontzen dituztenean, ez dute benetan babesten zure SDLC.
Benetakoa zibersegurtasun plataforma bateratua Muturretik muturrerako estaldura eman behar dizu moteldu gabe. Hori da Xygeni eraiki dugun oinarria, dena leku bakarrean, automatizatuta eta garapen-talde modernoek nola funtzionatzen duten egokitatuta.
4. Nola babesten duen Xygenik zure SDLC Hasieratik Amaierara
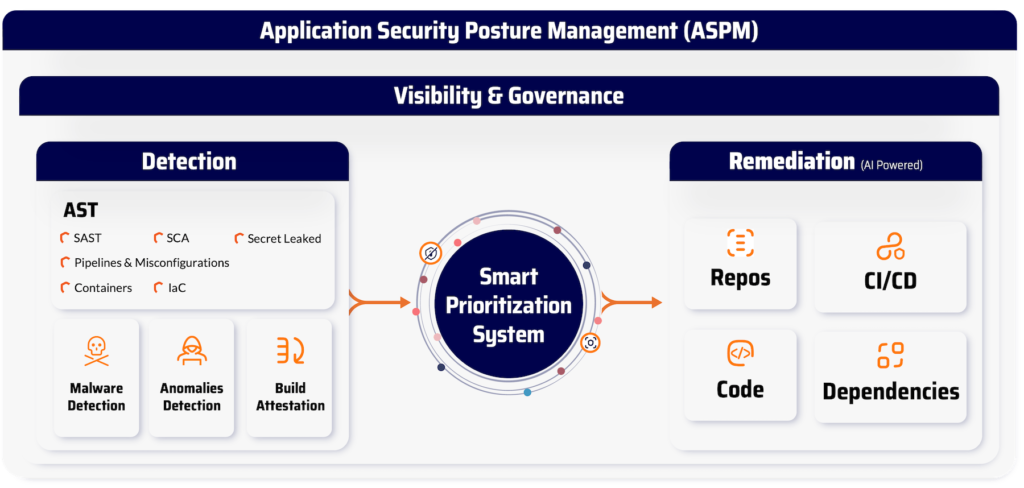
A zibersegurtasun plataforma estaltzen duen lurra bezain sendoa da. Xygeni-k zure software garapenaren bizi-zikloko geruza guztiak babesten ditu (SDLC), lehenengotik commit azken ekoizpen-artefakturaino, moteldu gabe.
Hona hemen gure zibersegurtasun plataforma bateratuak nola funtzionatzen duen praktikan:
- Kode-basea: Korrika egin SAST zuzenean zure IDEtik edo pipelineInjekzio-akatsak, logika ez-segurua eta kodearen atzeko ateak goiz detektatzeko. Detektatu eta blokeatu kode gogorreko sekretuak, karga nahasiak eta baita malware eredu pertsonalizatuak ere batu aurretik.
- menpekotasunak: Eskaneatu kode irekiko liburutegiak honekin SCA CVE zerrenden haratago doa. Xygeni-k irisgarritasuna, ustiagarritasuna eta malware adierazleak egiaztatzen ditu, zure kode-basearentzat garrantzitsuak diren arriskuetan bakarrik jarduteko.
- CI/CDZiurtatu zure pipelineautomatizatuekin. guardrailsGaizki konfiguratutako lan-fluxuak detektatu, arriskutsuak pipeline urratsak eta kredentzial agerian utziz, blokeatu automatikoki bat-egite edo eraikuntza arriskutsuak.
- ErregistroanEskaneatu edukiontzi irudiak tokiko Docker-ean, urruneko erregistroetan eta OCI hub-etan ahultasunak, konfigurazio okerrak eta politika-urraketak bilatzeko. Sortu eta egiaztatu. SBOMNIST, DORA eta bezeroen eskakizunak betetzen jarraitzeko.
- SCMKontrolatu zure iturburu-kontrola denbora errealean anomaliak bilatzeko. Xygeni-k adar susmagarriak, fitxategi-aldaketa ustekabekoak eta ezohikoak markatzen ditu. commit jarduera, ekintza bakoitzerako auditoria-aztarna osoak emanez.
Dena batean gertatzen delako zibersegurtasun kudeaketa plataforma, ez duzu sei tresna elkarrekin josi beharrik. Xygeniren kontrolak framework nagusiekin bat datoz, hala nola NIST 800-53 hornidura-katearen segurtasunerako etaMITRE ATT&CK Matrix eraikuntza-inguruneak defendatzeko, CI/CD sistemak eta garatzaileen amaiera-puntuak.
5. Zibersegurtasun Arriskuen Kudeaketa Plataforma: Detekziotik Haratago
Egia zibersegurtasun arriskuen kudeaketa plataforma ez luke alertak soilik bidali behar, arazo egokiak ordena egokian konpontzen lagundu behar dizu, zure eraikuntza hautsi gabe. Horregatik, Xygeni-k testuinguruaren araberako lehentasunak, adimen artifizialaren bidezko auto-konponketa eta konponketa-arriskuen puntuazioa konbinatzen ditu lan-fluxu bakarrean.
Testuinguruaren araberako lehentasuna
Ez dute ahultasun guztiek premia-maila bera merezi.
Xygenik begiratzen du irisgarritasuna (benetan erabiltzen al da kode bide ahula?) eta ustiagarritasun (ba al dago funtzionamendu onik duen ustiapenik?) zein kritikoa den erabaki aurretik.
- Eskuragarria eta ustiagarria bada → konpondu orain.
- Arrisku txikia bada → planifikatu geroagorako eta jarraitu bidalketarekin.
Ikuspegi honek zarata murrizten du eta zure denbora garrantzitsuenak diren gaietan zentratzen du, zehazki zer gertatu den. Segurtasun taldeen % 73 diotenez, borrokan ari dira, Cybereasonen ransomware ikerketa, non alerta-nekeak mehatxuak galtzea dakar.
Adimen Artifizialaren bidezko auto-konponketa SAST, SCA, eta Sekretuak
Arazo bat dagoela esan beharrean, Xygenik konpontzen laguntzen dizu:
- SAST → Kode aldaketa seguruak sortzen ditu zure IDEan bertan, ahultasunak berehala konpondu ahal izateko.
- SCA → Zure politikan oinarritutako mendekotasunen eguneraketa seguruak iradokitzen ditu, eraikuntzak haustea saihestuz.
- Secrets → Kredentzial agerian utziak automatikoki ezeztatzen ditu eta Vault edo KMS erreferentziekin ordezkatzen ditu.
Minutu gutxitan berrikusi, onartu eta konponketa seguruak batu ditzakezu zure fluxua eten gabe.
Erremediazio Arriskuen Kudeaketa
Adabaki berriena ez da beti seguruena izaten.
Xygeni-k berritze aukera guztiak argi erakusten ditu arrisku puntuazioa (Baxua, Ertaina edo Altua), honako hauen arabera:
- Ahultasuna ustiagarria den ala ez
- Zein metodo edo API aldatu edo kendu diren
- Zein fitxategi eta exekuzio-denbora portaera eragingo duten
Bateratu aurretik, eragina aurreikusi dezakezu, aldaketak haustea saihestu eta zure... mantendu pipeline leunki martxan.
Lehentasunak ezartzea, adimen artifizialaren bidezko auto-konponketa eta arriskuen araberako adabakitzea konbinatuz, Xygenik eskaintzen du zibersegurtasun plataforma bateratua DevSecOps taldeek detekzioa ekintza bihurtzen duen bat behar dute, moteldu gabe.
Azken ondorioa: Plataforma bakarra, estaldura osoa
Eskubidea aukeratzea zibersegurtasun plataforma ez da funtzio-laukiak markatzea bakarrik, zure kodea, mendekotasunak eta ezagutzea baizik pipelinek lehen egunetik babestuta daude.
Xygenirekin, lortzen duzu zibersegurtasun plataforma bateratua zure software garapenaren bizi-ziklo osoa babesten duena (SDLC) moteldu gabe. -tik SAST, SCA, eta sekretuen detekzioa CI/CD guardrails, edukiontzien eskaneatzea eta anomalien detekzioa, dena elkarrekin funtzionatzen du leku bakarrean.
Gure ikuspegia detekziotik haratago doa. Xygeni ere bada zibersegurtasun arriskuen kudeaketa plataforma, testuinguruaren araberako lehentasun-ezarpenarekin, adimen artifizialaren bidezko auto-konponketarekin eta konponketa-arriskuen puntuazioarekin. Arazo egokiak konpontzen dituzu, ordena egokian, zure eraikuntza hautsi gabe. Eta zuzenean zure IDEan integratzen garenez eta pipelines, zure lan-fluxuan naturalki egokitzen den babes jarraitua lortzen duzu.
Laburbilduz, Xygenik eskaintzen du zibersegurtasun kudeaketa plataforma Bertsio guztietan abiadura, segurtasuna eta konfiantza behar duten DevSecOps talde modernoentzat eraikia.

