





Azpiegitura gisa Code security erakundeek azpiegiturak nola konfiguratu eta kudeatu dituzten aldatu du, automatizazioa erraztuz eta fidagarritasuna ziurtatuz. Hala ere, Azpiegitura Kode gisa jardunbide egokirik gabe, IaC segurtasun arriskuak sor ditzake, hala nola konfigurazio okerrak, betetze arazoak eta zibermehatxuen eraginpean egotea. Arrisku horiek murrizteko, erakundeek jarraitu behar dute IaC security hasieratik hodeiko inguruneak babesten dituzten jardunbide egokiak. Hobetzea IaC security & IaC Zibersegurtasunak azpiegiturak sendo mantentzen laguntzen du, eraso arriskuak murrizten ditu eta segurtasun politikak eskala handian aplikatzen ditu.
Zer da IaC Security?
IaC security erakundeek azpiegiturak konfiguratzeko eta kudeatzeko modua aldatu du, automatizazioa eta koherentzia bihurtuz standardHala ere, Azpiegitura Kode gisa jardunbide egokirik gabe, IaC segurtasun arrisku larriak sor ditzake, hala nola konfigurazio okerrak, betetze arazoak eta zibermehatxuen eraginpean egotea. Horregatik, honako hauek IaC security jardunbide egokiak ezinbestekoak dira hodeiko inguruneak ahultasunetatik babesteko.
Ondo planifikatutako bat IaC security ikuspegiak ez du inplementazioak automatizatzeaz gain, ez du egiten. Ikusgarritasuna hobetzen du, segurtasun-arauak aplikatzen ditu eta hodeiko inguruneak arriskuan jar ditzaketen onartu gabeko aldaketak saihesten ditu. Gainera, gehitzeak IaC security & IaC Zibersegurtasuna DevOps lan-fluxuetan txertatzeak taldeei ahultasunak aktiboki aurkitzeko, datu sentikorrak babesteko eta azpiegitura gaizki konfiguratuek eragindako erasoen arriskua murrizteko aukera ematen die.
Institutu Nazionala Standardeta Teknologia Sailak (NIST) Azpiegitura honela definitzen du: Code security kodean oinarritutako automatizazioaren bidez IT azpiegitura kudeatu eta konfiguratzeko praktika gisa, konfigurazioak koherenteak eta erraz erreproduzitzen direla ziurtatuz. Beraz, Azpiegitura Kode gisa jarraitzeak enpresei segurtasun-hutsuneak murrizten eta betetze-arauak betetzen laguntzen die. standards, eta mantendu segurtasun-politika sendoak konfigurazio-prozesu osoan.
IaC Security JARDUNBIDE EGOKIAK
The 2024ko Azpiegituren Egoera Kode gisa (IaC) Txostena Segurtasuna erakundeek hodeiko azpiegiturak kudeatzerakoan dituzten erronka nagusietako bat dela identifikatzen du. Horregatik, enpresek Azpiegitura Kode gisa jardunbide egokiak hartu behar dituzte konfigurazio okerrek, betetze-arau-urraketek eta segurtasun-ahultasunek eragindako arriskuak murrizteko. Era berean, OWASP-ek eskaintzen du funtsezko jarraibideak segurtasun-jardunbide egokienak Software Garapenaren Bizitza Zikloan integratzeko (SDLC), erakundeei konfigurazio ez-seguruen eta inplementazio akastunen arriskuak arintzen laguntzen die.
Txertatu segurtasun-egiaztapenak zehar IaC Prozesua
Indartzeko IaC security, segurtasun-kontrolak garapenaren etapa guztietan txertatu behar dira pipelineHedapen osteko auditoriek itxaron beharrean, taldeek eskaneatu beharko lukete IaC segurtasun-akatsak goiz detektatzeko ahultasunen txantiloiak zabaldu aurretik. Prebentzio-ikuspegi hau hartuta, erakundeek nabarmen hobetu dezakete IaC zibersegurtasuna eta prebenitzea konfigurazio okerrak ekoizpenera iristetik.
Azpiegituren aldaezintasuna bermatu
Eraginkorrenetako bat IaC security jardunbide egokiena azpiegitura aldaezina izaten jarraitzea da zabaldu ondoren. Beste era batera esanda, baliabide bat hornitu ondoren, ez da aldatu behar. Aldaezintasuna mantenduz, erakundeek honako hau egin dezakete:
- Murriztu konfigurazio-aldaketaren arriskua, askotan segurtasun-ahultasunak sortzen baititu.
- Saihestu baimenik gabeko aldaketak, ziurtatzen azpiegiturak koherente jarraitzen du.
- Azpiegiturak indartu bezala Code security eraso-azalerak mugatuz.
Bertsioen kontrola eta auditoria-aztarna
Bertsioen kontrolak funtsezko zeregina du IaC security & IaC zibersegurtasuna. Azpiegitura aldaketa guztiak kontrolatzeaz gain, aldaketa guztiak berrikusi, erregistratu eta onartzen direla ere ziurtatzen du. Gainera:
- Segurtasun arazoak sortzen badira, auditoria-aztarna bat mantentzeak taldeei konfigurazio seguruetara azkar itzultzeko aukera ematen die.
- Bertsio-kontrolak baimenik gabeko aldaketak saihesten laguntzen du, konfigurazio okerrak izateko arriskua murriztuz.
- Git eta azpiegituraren bertsio tresnak erabiltzeak kode eta politika aldaketa guztien trazabilitatea bermatzen du.
Pribilegio Txikienaren Printzipioa (PoLP) betearazi
Sarbide-eskubideak mugatzea Azpiegitura kritiko gisa Kodearen jardunbide egokia da, eta horrek hobetzen du IaC security jardunbide egokiak. Pribilegio txikienaren (PoLP) printzipioa mantenduz, erakundeek honako hau egin dezakete:
- Segurtasun arriskuak minimizatuz ziurtatzen baimendutako erabiltzaileek bakarrik alda dezakete azpiegitura.
- Mugatu gehiegizko baimenak, ustekabeko edo gaiztoko aldaketak egiteko arriskua murriztuz.
- Orokorrean indartu IaC security roletan oinarritutako sarbide-kontrol zorrotzak aplikatuz.
Jarraipen Jarraitua eta Analisi Estatikoa Ezartzea
Mantendu IaC security jardunbide egokien arabera, erakundeek analisi estatikoko tresnak eta etengabeko monitorizazioa integratu behar dituzte ahultasunak zabaldu aurretik identifikatzeko.
- Analisi estatikoen eskaneatzeak IaC segurtasun-akatsen, betetze-urraketen eta konfigurazio okerren script-ak.
- Denbora errealeko monitorizazioak baimenik gabeko azpiegituren aldaketak detektatzen ditu, ziurtatzen segurtasun politikak indarrean jarraitzen dute.
- Snyk, Checkov edo Terrascan bezalako tresna automatizatuek segurtasuna laguntzen dute IaC txantiloiak ekoizpenera joan aurretik.
Edukiontziaren irudien eskaneatzea
Azpiegitura Kode gisa praktika on asko konfigurazioetatik haratago doaz, edukiontzietan oinarritutako inguruneetara, non irudi ez-seguruak segurtasun arriskuak dakartzan. Edukiontzi irudien eskaneatzea integratzea IaC security praktika onenek laguntzen dute:
- Edukiontzi-irudien barruan software zaharkitua edo zaurgarria identifikatzea.
- Irudiak zabaldu aurretik, kode gogorreko sekretuak eta malware potentziala detektatzea.
- Ziurtuz konfigurazio seguruak Dagda, Clair, Trivy eta Anchore bezalako tresnekin irudiak eskaneatuz.
Integratuz edukiontzien segurtasuna sartu IaC Lan-fluxuei esker, taldeek hodeiko inguruneak erasoen eraginpean jartzen dituzten konfigurazio okerrak saihestu ditzakete.
CI/CD Pipeline Security eta Txosten Bateratuak
Segurtasuna txertatzea CI/CD pipelines ezinbestekoa da IaC security jardunbide egokiak. Ikuspegi honek honako hau bermatzen du:
- Automatizatu segurtasun-egiaztapenak kode-aldaketa bakoitzeko.
- Ziurtatu betetzea etengabe betetzen dela, eskuzko auditorien menpe egon gabe.
- Segurtasun arazoak azkarrago jarraitzeko eta konpontzeko, betetze-historia mantendu.
Jenkins, GitHub Actions eta GitLab bezalako tresnak CI/CD segurtasun-egiaztapenak zuzenean garapenean txertatu pipelineGainera, DefectDojo eta OWASP Glue bezalako plataformek segurtasun-informazioa multzo bakarrean bateratzen dute dashboard, azpiegituren hedapenetan ahultasunak jarraitzea eta konpontzea erraztuz.
Osotasun eta Jatorrizko Artefaktuen Sinadura
Osotasuna bermatzeko IaC konfigurazioetan, erakundeek artefaktuen sinadura ezarri beharko lukete beren Azpiegitura Kode gisa jardunbide egokien barruan. Ikuspegi honek:
- Eraikuntzaren eta exekuzio-denboraren arteko manipulazioa saihestu.
- Egiaztatu azpiegitura osagaien benetakotasuna zabaldu aurretik.
- Erabili TUF (The Update Framework) bezalako kode irekiko tresnak sinadura-mekanismo seguruak ezartzeko.
Artefaktuen sinadurak azpiegitura konfigurazio fidagarriak eta balioztatuak soilik erabiltzen direla ziurtatzen du, hornikuntza-katearen erasoen arriskua murriztuz. IaC inplementazioak.
Zergatik hauek IaC Security Praktika onenek garrantzia dute
Azpiegitura Kode gisa jardunbide egoki hauek jarraituz, erakundeek honako hau egin dezakete:
- Saihestu hodeiko inguruneak erasoen eraginpean jartzen dituzten segurtasun-konfigurazio okerrak.
- Hobetzea IaC security & IaC zibersegurtasuna arriskuen arintze proaktiboaren bidez.
- Automatizatu segurtasun-betearazpena analisi estatikoarekin eta CI/CD segurtasun integrazioa.
- Ziurtatu hodeiko azpiegiturak betetzen duela, erresilientea dela eta aldaezina dela..
Segurtasuna txertatzea IaC hasieratik bide bakarra da kontrola mantendu, urraketak saihestu eta azpiegitura seguru mantentzen dela bere bizi-ziklo osoan zehar ziurtatu.
Xygeni-ren IaC SecurityAzpiegiturarako plataforma osoa kode gisa praktika onenetarako
Erakundeek gero eta gehiago erabiltzen dutenez Azpiegitura Kode gisa (IaC) hodeiko azpiegitura automatizatzeko, segurtasun arriskuak hazten jarraitzen dute. Hala gabe IaC security jardunbide egokiek, konfigurazio okerrek, sekretu agerian utziek eta mendekotasun ahulek segurtasun-hutsune larriak sortzen dituzte. Ondorioz, enpresek integratu egin behar dituzte IaC zibersegurtasun neurriak hodeiko inguruneak hasieratik babesteko. Hori kontuan hartuta, Xygenik plataforma integral bat eskaintzen du, azpiegitura erresilientea, betetzen duena eta segurua izaten jarraitzen duena kodetik hodeira.
Hodeiko konfigurazio okerrak detektatzea eta saihestea IaC Security
Zalantzarik gabe, konfigurazio okerrak hodeiko segurtasun-intzidenteen kausa nagusietako bat izaten jarraitzen dute. Horregatik, segurtasun-taldeek arriskuak identifikatu eta arintzen dituzten tresnak behar dituzte zabaldu aurretik. Horregatik, Xygenik etengabe eskaneatzen du. Terraform, CloudFormation, Kubernetes, Bicep eta ARM txantiloiak, ziurtatzen hodeiko inguruneek Azpiegitura Kode gisa praktikarik onenak jarraitzen dituzte. Segurtasun betearazpena automatizatuz, Xigenoa erakundeei aukera ematen die:
- Saihestu gaizki konfiguratutako biltegiratzea, IAM baimen gehiegizkoak eta segurtasun taldeak agerian uztea.
- Ziurtatu betetzea azpiegitura konfigurazio arriskutsuak blokeatuz.
- Eskuzko segurtasun-berrikuspenak murriztu, eraginkortasuna hobetuz eta mantenduz IaC security praktika onenak.
Segurtasun Sekretuak: Datu Sentikorrak Babestea IaC
Gogor kodetutako kredentzialak hemen IaC script-ek hodeiko inguruneak baimenik gabeko sarbideen eraginpean jartzen dituzte. Ondorioz, erakundeek neurri gehigarriak hartu behar dituzte beren azpiegitura babesteko. Erronka horri aurre egiteko, Xygeni-ren sekretuen segurtasun irtenbidea datu sentikorrak babestuta daudela ziurtatzen du:
- Gordailuak eskaneatzea sekretu gogorren bila zabaldu aurretik.
- Blokeo ez-segurua commits CI/CD pipelinekredentzialen ihesak saihesteko.
- Segurtasun-taldeei denbora errealean ohartaraztea mehatxuak areagotu baino lehen arintzeko.
Integratuz IaC security praktika onenak, erakundeek erasotzaileek maiz ustiatzen duten segurtasun arrisku kritikoa ezabatzen dute.
Integrala IaC Segurtasun Hobeturako Esparruaren Laguntza
Hodei anitzeko eta ingurune hibridoetan segurtasuna hobetzeko, Xygenik esparru-bateragarritasun zabala eskaintzen du. Horrenbestez, Xygenik honako hauek onartzen ditu:
- Terraform – AWS, Azure eta GCP-n hornidura ziurtatzen du.
- Kubernetes eta Docker – Kubernetes konfigurazioetan eta edukiontzietan dauden inguruneetan ahultasunak detektatzen ditu.
- Bizeps eta ARM txantiloiak – Microsoft Azure-n konfigurazio okerrak identifikatzen ditu.
- CloudFormation – AWS azpiegituraren segurtasun-politikak automatizatzen ditu.
Xygenik hainbat esparru babesten dituenez, erakundeek irabazten dute segurtasun koherentea hodeiko azpiegitura desberdinetan.
Segurtasun Politika Automatizatuaren Betearazpena IaC Fluxuak
Eskuzko segurtasun-egiaztapenek denbora asko behar dutenez, gehitzea IaC security garapenerako praktikarik onenak pipelines ezinbestekoa da. Prozesua errazteko, Xygenik automatikoki aplikatzen du politika betearaztea honako hau eginez:
- Ahultasunak, konfigurazio okerrak eta betetze-arau-hausteak detektatzea zabaldu aurretik.
- Segurtasun arriskuak blokeatzea CI/CD pipelines, azpiegitura ez-seguruak ekoizpenera iristea eragotziz.
- Garatzaileei berehalako feedbacka ematea, konfigurazio okerrak goiz konpontzen lagunduz.
Horrela, segurtasun taldeek betearazi ahal izango dituzte IaC cyber segurtasun garapen-fluxuak eten gabe neurriak.
Edukiontziaren irudien eskaneatzea IaC cyber segurtasuna
Asko delako IaC Inplementazioak edukiontzietan oinarritutako inguruneetan oinarritzen dira, eta irudi ez-seguruek askotan arrisku ezkutuak ekartzen dituzte. Beraz, edukiontzietako irudien eskaneatzeak funtsezko zeregina du bermatuz IaC security jardunbide egokiak. Xygenik eskaneatzea aurreratua integratzen du honetarako:
- Aztertu Docker irudiak software zaharkitua eta ahultasunak bilatzeko.
- Detektatu malwarea, konfigurazio okerrak eta segurtasun ahuleziak edukiontzietan banatutako inguruneetan.
- Blokeatu irudi ez-seguruen hedapena Azpiegitura ziurtatuz Code security jardunbide egokienak jarraitzen dira CI/CD pipelines.
Edukiontzien segurtasuna integratuz IaC lan-fluxuei esker, taldeek hodeiko inguruneak erasoen eraginpean jartzen dituzten konfigurazio okerrak saihesten dituzte.
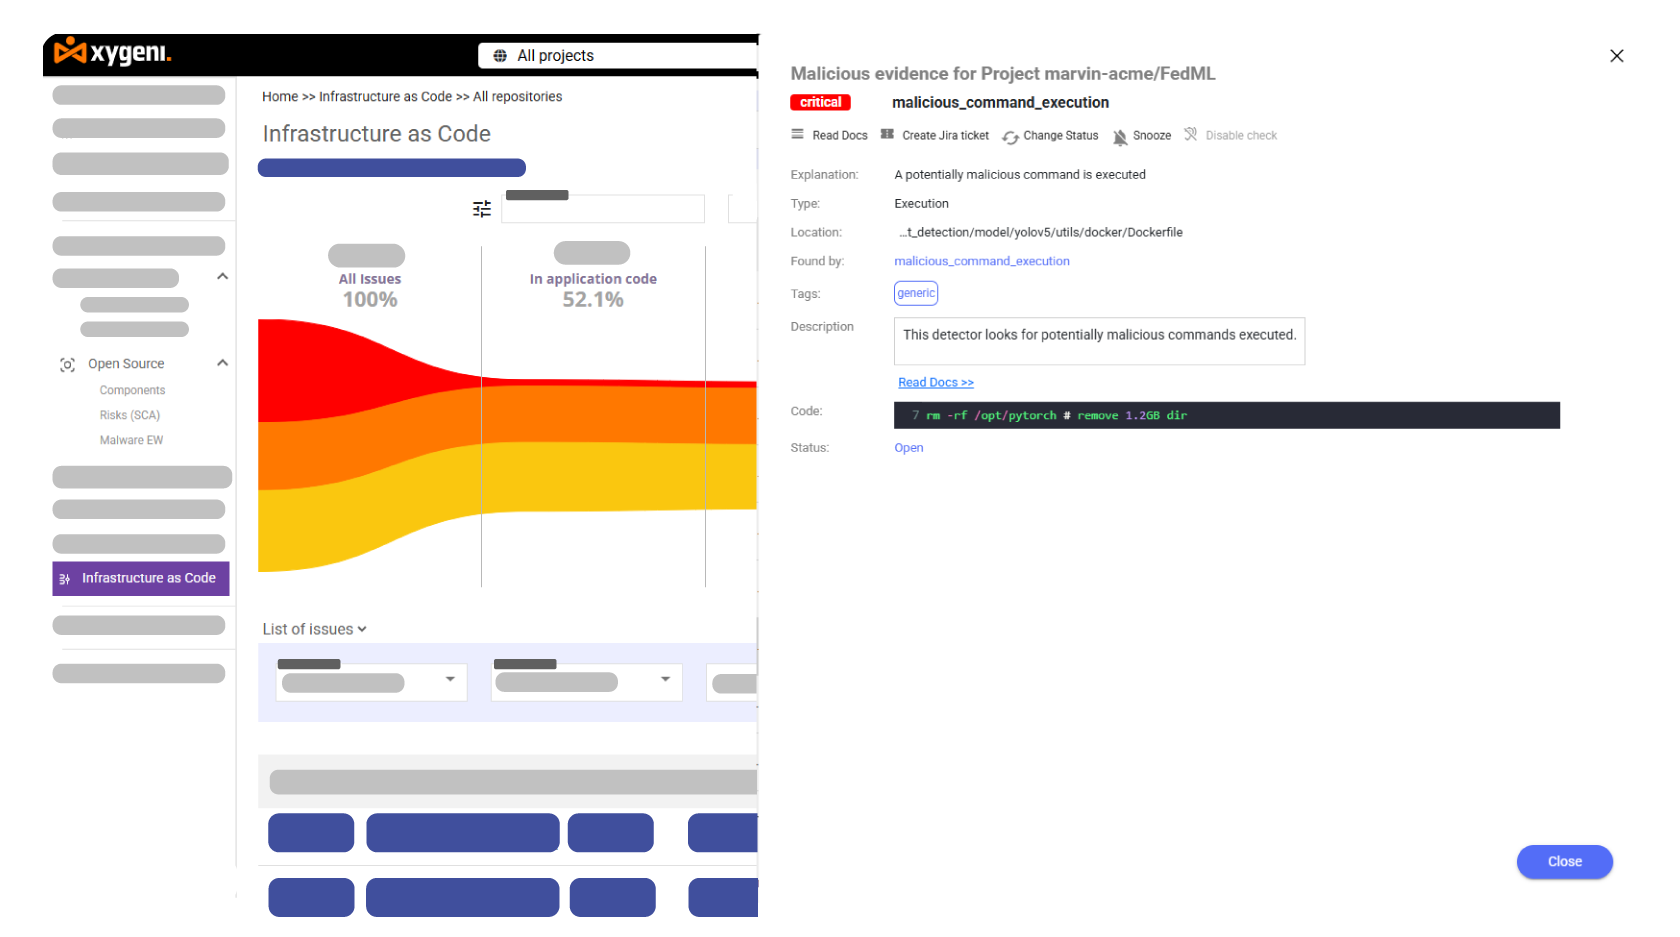
PrebentzioaKomando gaiztoak eta hornikuntza-katearen erasoak IaC
Ohizko IaC security tresnak askotan galtzen dira agindu gaiztoak eta hornikuntza-katearen mehatxuak azpiegitura-gidoien barruan ezkutatuta. Hala ere, Xygenik segurtasuna indartzen du honako hau eginez:
- Atzeko ateak sartzen dituzten baimenik gabeko komandoak detektatzea.
- Mendekotasunen nahasmena eta pakete gaiztoen injekzioa blokeatzea.
- Azpiegituraren ezarpenak aldatzea saihestea egiaztatuz artefaktuen osotasuna.
Ondorioz, erakundeek ezkutuko eraso-bektoreak ezabatzen dituzte azpiegituren segurtasunean eragin aurretik.
Jarraipen jarraitua eta mehatxuen aurkako babesa denbora errealean
Harago joateko standard Ahultasunen detekzioari dagokionez, Xygenik denbora errealeko segurtasun-informazioa eskaintzen du. Bereziki, Xygenik segurtasun-taldeei aukera ematen die:
- Identifikatu arrisku handiko ahultasunak من خلال irisgarritasun-analisia.
- Azpiegituraren aldaketak kontrolatu baimenik gabeko aldaketak detektatzeko.
- Erabili mehatxu adimena erasoak areagotu baino lehen saihesteko.
Gehituz IaC security jardunbide egokiekin, taldeek segurtasuna hobetzen eta arriskuak murrizten jarrai dezakete zabaldu aurretik.
Zergatik den Xygeni aukerarik onena IaC Security
Tradizionala ez bezala IaC security tresnak, Xygenik eskaintzen ditu:
- Betearazpen automatizatua Azpiegitura Kode gisa praktika onenak konfigurazio okerrak saihesteko.
- Aurreratua sekretuen segurtasuna kredentzial agerian uztearen arriskuak ezabatzeko.
- Edukiontziaren irudien eskaneatzea hodeian oinarritutako aplikazioak ziurtatzeko.
- Laguntza osoa Terraform, Kubernetes, Docker, Bicep eta CloudFormation.
- Jarraipen jarraitua honekin denbora errealeko segurtasun-informazioa hodei inguruneetarako.
Babestu zure azpiegitura Xygeni-rekin IaC Security JARDUNBIDE EGOKIAK
Segurtasun arriskuak etengabe eboluzionatzen ari direnez, erakundeek Azpiegitura Kode gisa jardunbide egokiak integratu behar dituzte beren garapen prozesuetan. Horregatik, Xygenik plataforma integrala eskaintzen du IaC security & IaC zibersegurtasuna, hodeiko inguruneak garapenetik hedapenera arte babestuta daudela ziurtatuz.
Segurtasun-politika automatizatuekin, etengabeko monitorizazioarekin eta malwarearen detekzioarekin, Xygenik erakundeei aplikatzen laguntzen die IaC security Segurtasun-arriskuak ekoizpenean eragin aurretik ezabatzeko jardunbide egokiak.
Babestu zure hodeiko azpiegitura gaur. Jarri gurekin harremanetan Xygenik nola babesten dituen Azpiegitura Kode gisa garapenetik hedapenera arteko jardunbide egokiak jakiteko.