

10 parasta ohjelmistokoostumuksen analysointityökalua (SCA Työkalut) vuodelle 2026
Nykyaikainen ohjelmisto on vahvasti riippuvainen avoimen lähdekoodin kirjastoista. Viimeaikaiset tutkimukset osoittavat, että yli 77 % tuotantosovellusten koodista on nykyään peräisin avoimen lähdekoodin komponenteista. Tämä nopeuttaa kehitystä, mutta luo myös todellisia tietoturva- ja vaatimustenmukaisuusriskejä: yksi vanhentunut kirjasto, haitallinen paketti tai huomiotta jätetty transitiivinen riippuvuus voi vaarantaa koko sovelluksen. Tässä oppaassa tarkastellaan kymmentä parasta ohjelmistokoostumuksen analysointityökalua vuodelle 2026 ja käsitellään kunkin työkalun ominaisuuksia, ominaisuuksien heikkouksia ja sitä, miten valita oikea työkalu tiimillesi.
Mitä ovat ohjelmistokoostumuksen analysointityökalut?
Ohjelmiston koostumusanalyysi (SCA) työkalut ovat tietoturvaratkaisuja, jotka tunnistavat, valvovat ja hallitsevat ohjelmistoprojekteissa käytettyjä avoimen lähdekoodin kirjastoja. Ne havaitsevat tietoturvahaavoittuvuuksia, seuraavat lisenssien noudattamista ja auttavat ehkäisemään toimitusketjun riskejä koko kehityssyklin ajan.
Toisin kuin vanhemmat skannerit, jotka listaavat vain tunnetut CVE:t riippuvuusluetteloa vasten, nykyaikaiset SCA Työkalut analysoivat, miten avoimen lähdekoodin kirjastoja todellisuudessa käytetään koodissasi. Ne voivat selvittää, onko haavoittuvaan funktioon mahdollista päästä ajonaikaisesti, rikkooko korjaus koontiversion vai sisältääkö avoimen lähdekoodin paketti piilotettuja haittaohjelmia. Tuloksena on tarkempi kuva todellisesta riskistä kuin teoreettisten altistusten kohinaton luettelo.
10 parasta ohjelmistokoostumuksen analysointityökalua
Ennen kuin syvennymme kunkin alustan yksityiskohtiin, alla oleva taulukko yhteenvetää tärkeimmät ohjelmistokoostumuksen analyysityökalut (SCA työkalut) vertaile keskeisten ominaisuuksien, kuten hyödynnettävyyspisteytyksen, lisenssien hallinnan, haittaohjelmien tunnistuksen ja yleisen soveltuvuuden DevSecOps-työnkulkuihin, osalta.
Vertailutaulukko: SCA Työkalut
| Työkalu | Kohdistusalue | Hyödyntämiskelpoisuuspisteytys | Lisenssinhallinta | Haittaohjelmien havaitseminen | Best For |
|---|---|---|---|---|---|
| Xygeni | Täydellinen ohjelmistotoimitusketjun suojaus | ✅ EPSS ja saavutettavuus | ✅ Edistynyt | ✅ Kyllä, reaaliaikainen käyttäytymiseen perustuva | Joukkueet tarvitsevat täyden SCA, haittaohjelmien torjunta ja CI/CD integraatio |
| Aikido | Yhtenäinen sovellusten tietoturva-alusta | ✅ Saavutettavuusanalyysi | ✅ Edistynyt | ✅ Kyllä | Tiimit, jotka etsivät kattavaa AppSec-alustaa SCA, SAST, pilvi- ja ajonaikaista tietoturvaa |
| snyk | Kehittäjälähtöinen haavoittuvuuksien skannaus | ⚠️ Rajoitettu | ✅ Perus | ❌ Ei yhtään | Kehittäjät, jotka etsivät nopeaa integraatiota IDE-ympäristöihin ja CI/CD |
| Musta ankka | Syvällinen avoimen lähdekoodin ja lisenssien vaatimustenmukaisuuden analyysi | ⚠️ Rajoitettu | ✅ Edistynyt | ❌ Ei yhtään | Suuri enterprisevaativat yksityiskohtaista lisenssien ja käytäntöjen hallintaa |
| Vera -koodi | Enterprise vaatimustenmukaisuus ja AppSec-integraatio | ❌ Ei yhtään | ✅ Edistynyt | ❌ Ei yhtään | Säännellyt organisaatiot, jotka keskittyvät hallintotapaan ja auditoitavuuteen |
| Sonatypen elinkaari | Käytäntöjen automatisointi ja toimitusketjun turvallisuus | ✅ Osittainen saavutettavuus | ✅ Edistynyt | ❌ Ei yhtään | Tiimit, jotka tarvitsevat automatisoitua hallintaa kaikkialla SDLC |
| JFrog-röntgen | Binääri- ja konttianalyysi | ⚠️ Perus | ✅ Edistynyt | Saatavilla premium suunnitelmat | JFrog-ekosysteemiä käyttävät tiimit artefaktien ja säilöjen suojaukseen |
| Checkmarx One | Yhtenäinen AppSec-alusta, jossa on SCA | ✅ Hyödynnettävän polun analyysi | ✅ Edistynyt | ⚠️ Osittainen | Enterprisekäyttää jo Checkmarxia staattiseen analyysiin |
| Semgrepin toimitusketju | Kevyt, kehittäjäkeskeinen SCA | ✅ Saavutettavuuteen perustuva | ✅ Perus | ❌ Ei yhtään | Pienet tiimit haluavat nopean ja helpon käyttöönoton |
| Mend.io | Avoimen lähdekoodin riskien havaitseminen ja vaatimustenmukaisuus | ⚠️ EPSS-pohjainen | ✅ Perus | ❌ Ei yhtään | Organisaatiot, jotka etsivät automatisoituja haavoittuvuus- ja lisenssihälytyksiä |

Edistynein SCA DevSecOps-työkalu
Yleistä: Xygeni SCA turvallisuustyökalut tekevät open source security helpompaa kehittäjille. Sen sijaan, että ne vain listaisivat kaikki tunnetut haavoittuvuudet, ne auttavat keskittymään olennaiseen tarkistamalla, onko riskialtis koodi todella saavutettavissa, hyödynnettävissä tai todellinen uhka.
Lisäksi Xygeni skannaa reaaliajassa ja sopii täydellisesti tarpeisiisi. CI/CD, ja jopa havaitsee piileviä vaaroja, kuten haittaohjelmia riippuvuuksissa. Se huolehtii myös lisenssiriskeistä ja vaatimustenmukaisuudesta, joten sinun ei tarvitse jahdata niitä manuaalisesti.
Yksinkertaisesti sanottuna, Xygeni-SCA on yksi parhaista SCA työkaluja. Se auttaa sinua turvaamaan toimitusketjusi, korjaamaan ongelmat nopeasti ja pysymään keskittyneenä toimituskoodiin hidastamatta sinua.
Tärkeimmät ominaisuudet:
- Korjausriskien näkemykset
Ennen korjauspäivityksen asentamista Xygeni näyttää kompromissit: mikä on korjattu, mikä voi rikkoutua ja mitä uusia riskejä voi ilmetä. Tällä tavoin valitset fiksuimman päivityksen, etkä vain seuraavaa versiota. - Edistynyt haavoittuvuuksien tunnistus
Integroitu NVD-, OSV- ja GitHub-tiedotteisiin, jotta avoimen lähdekoodin riskit ovat täysin näkyvissä. Tämän ansiosta tiimit saavat ajankohtaista ja tarkkaa uhkatietoa. - Priorisointisuppilot
Mukautettava riskipisteytys vakavuuden, hyödynnettävyyden (EPSS), liiketoimintavaikutuksen ja saavutettavuuden perusteella. Näin voit keskittyä siihen, millä on todella merkitystä. - Saavutettavuus- ja hyödynnettävyysanalyysi
Havaitsee, mitkä haavoittuvuudet ovat todella saatavilla suorituksen aikana ja kuinka todennäköisesti niitä hyödynnetään. Näin tiimit välttävät ajan tuhlaamisen vääriin hälytyksiin. - CI/CD & Pull Request Integraatio
Skannaa automaattisesti koontiversioiden aikana ja pull requests havaita ongelmat varhaisessa vaiheessa, toisin sanoen turvatarkastukset tehdään hidastamatta toimitusta. - Automaattinen korjaus
Ehdottaa tai soveltaa korjauksia suoraan kehittäjässä pipelines, jotta tiimit voivat ratkaista ongelmia nopeammin ja minimaalisella manuaalisella työllä. - Reaaliaikainen haittaohjelmien tunnistus
Estää avoimen lähdekoodin paketteihin piilotetut haittaohjelmat käyttäytymiseen perustuvan analyysin ja varhaisvaroitussignaalien avulla. Sillä välin tämä tarjoaa jatkuvaa suojausta. - Lisenssien vaatimustenmukaisuuden hallinta
Auttaa sinua seuraamaan ja noudattamaan avoimen lähdekoodin lisenssejä OWASP-parhaiden käytäntöjen avulla. Näin se vähentää oikeudellista riskiä ja valvoo käytäntöjen noudattamista. - SBOM & VDR-sukupolvi
Luo ohjelmistojen materiaaliluetteloita ja haavoittuvuuksien ilmoitusraportteja pyynnöstä varmistaakseen läpinäkyvyyden ja täyttääkseen vaatimustenmukaisuusvaatimukset.
Miksi valita Xygeni?
- Yksinoikeudella toimiva haittaohjelmien varhainen tunnistus → Xygeni on ainoa SCA työkalu reaaliaikaiseen, käyttäytymiseen perustuvaan haittaohjelmien tarkistukseen avoimen lähdekoodin riippuvuuksissa ja DevOps-työnkuluissa.
- Enemmän kuin vain haavoittuvuuksien havaitsemista → Sisältää haittaohjelmasuojauksen, lisenssien hallinnan ja automatisoidut korjaukset yhdellä yhtenäisellä alustalla.
- Älykkäämpi priorisointi → Yhdistää EPSS:n, tavoitettavuuden ja liiketoimintakontekstin varmistaakseen, että tiimisi keskittyy kriittisimpiin riskeihin.
- Rakennettu kehittäjille → Saumaton CI/CD integrointi, reaaliaikainen skannaus ja toiminnalliset korjaukset – kaikki keskeyttämättä toimitusta.
- Ennakoiva toimitusketjun puolustus → Havaitsee typosquattingit, riippuvuusongelmat ja nollapäiväuhat ennen kuin ne pääsevät tuotantoympäristöön.
- Alkaa 33 dollarista kuukaudessa täydelliselle all-in-one-alustalle, ei piilokuluja tai lisämaksuja kriittisten ominaisuuksien osalta.
- Toisin kuin muut myyjät, se sisältää kaiken: SCA, SAST, CI/CD Turvallisuus, salaisuuksien havaitseminen, IaC Securityja konttien skannaus kaikki yhdessä yhtenäisessä suunnitelmassa.
- Lisäksi on olemassa ei rajoituksia säilytyspaikoille tai avustajat, ei käyttäjäkohtaista hinnoittelua, ei käyttörajoituksia eikä yllätyksiä.
2. Aikido
Yleistä: Aikido on yhtenäinen sovellusten tietoturva-alusta, joka ylittää SCA kattaa koodin, pilvipalvelun ja suorituksenaikaisen palvelun yhdellä työkalulla. Alusta alkaen se yhdistää SCA, SAST, salaisuuksien havaitseminen, säilö/IaC skannaus, pilvipalvelun tilan hallinta (CSPM), DAST/API-skannaus, haittaohjelmien tunnistus ja ajonaikainen suojaus, asemoiden itsensä suoraan vaihtoehdoksi pistemäisille ratkaisuille, kuten Snyk.
Koska Aikido kuitenkin yhdistää niin monta kategoriaa yhdelle alustalle, se on uudempi yritys (perustettu 2022) kuin vakiintuneempi yhden tarkoituksen yritys. SCA myyjiä, joten ostajat arvioivat syvällisiä ja pitkäaikaisia sopimuksia SCA erikoistuminen voi haluta punnita alustan laajuutta toimittajan kypsyyteen nähden kyseisessä kategoriassa.
Tärkeimmät ominaisuudet:
- Täysi kattavuus → Puimurit SCA, SAST, DAST/API-skannaus, CSPM, säilöskannaus, salaisuuksien tunnistus ja ajonaikainen suojaus (Zen) — Aikidon oma vertailu toteaa, että se sisältää oletuksena DAST:n, API-skannauksen, CSPM:n ja haittaohjelmien tarkistuksen, joita Snyk yleensä myy erillisinä lisäosina tai ei tarjoa.
- Saavutettavuusanalyysi (kaikki kielet) → Aikido markkinoi täydellistä saavutettavuusanalyysia kaikilla kielillä suoraan paketista ja positionoi tämän laajempana kuin Snykin kielikattavuus samalle ominaisuudelle – tämä on Aikidon vertailusivulta peräisin oleva myyjän väite, joka kannattaa tarkistaa erikseen omalle kielipinollesi.
- Melun vähentäminen → Aikidon mukaan sen suodatus- ja tavoitettavuusanalyysi vähentää vääriä positiivisia noin 85 %, ja useat G2-asiakasarvostelut mainitsevat toisistaan riippumatta kohinan vähentyneen 75–92 % Snykistä vaihtamisen jälkeen.
- Haittaohjelmien ja toimitusketjun tunnistus → Aikido Intelin tukema se havaitsee JavaScript-tiedostoihin tai npm-paketteihin upotetun haitallisen koodin, mukaan lukien takaportit, troijalaiset ja kryptokaappausskriptit – Snykin ydinosaamista. SCA ei peitä.
- Automaattiset korjaukset → Yhden napsautuksen automaattinen korjaus luo pull requests koodin, riippuvuuksien, säilöjen ja IaCsekä useiden toisiinsa liittyvien hälytysten joukkokorjaus kerralla.
- Nopea asennus → Asiakaspalautteiden mukaan yli 150 kehittäjän perehdytys kesti 45 minuuttia ja ensimmäiset skannausraportit saatiin alle 10 minuutissa.
Miinukset:
- Uudempi alusta, vähemmän näyttöä → Perustettu vuonna 2022 vs. Snykin pidempi historia; enterprise Hallintatyökalut ja pitkän hännän kieli-/ekosysteemituki voivat olla vähemmän taistelukelpoisia tietyissä reunatapauksissa.
- Leveyden ja erikoistumisen välinen kompromissi → Tiimit, jotka haluavat tiukan ja luokkansa parhaan SCA-ainoa työkalu (laajan alustan sijaan) saattaa silti suosia erikoistuneita, vaikka useat Snykistä vaihtaneet G2-arvostelijat mainitsivatkin aikidon nimenomaisesti "täydellisemmäksi".
- Myyjän väitteet vaativat riippumattoman tarkistuksen → Vertailutilastot (85 % vähemmän vääriä positiivisia, ”enemmän uutisointia kuin Snykillä”) ovat peräisin Aikidon omasta markkinoinnista; kannattaa varmistaa omaa kokeilua vasten ennen commitTing.
💲 Hinnoittelu:
- Aikidon julkaistu perussuunnitelma alkaa kohdasta € 3,240 / vuosi (10 käyttäjää mukaan lukien); Pro-sopimus on € 6,480 / vuosi (Mukana 10 käyttäjää) – molemmat kiinteät, julkaistut hinnat, toisin kuin Snykin ominaisuus- ja kehittäjäkohtainen malli.
- Sitä vastoin Aikidon oma vertailu osoittaa Snykin suunnilleen vastaavan Team-tason € 9,167 / vuosi jopa 10 käyttäjälle – Aikido arvioi tämän jopa 65 %:n säästöksi, vaikka kyseessä onkin toimittajan toimittama vertailuarvo, ei riippumaton vertailuarvo.
- Ilmainen taso saatavilla, ei luottokorttia vaadita, ja ensimmäisen skannauksen tulokset alle minuutissa.
- Aikidon usein kysytyissä kysymyksissä todetaan, että se veloittaa kiinteän ja läpinäkyvän maksun eikä vaadi vähimmäiskulutusta (esim. noin 20 000 dollaria) tuen saamiseksi – toisin kuin Snykin raportoidut käytännöt tukitasojen ja ominaisuus-/kehittäjäkohtaisen skaalauksen suhteen.
- Toisin kuin Snykin julkaisema 25 dollarin/kehittäjä/kuukausi Team-hinnoittelu plus erilliset maksulliset lisäosat SCA, IaC, Säiliö jne., Aikido niputtaa ydinmoduulit (SCA, SAST, DAST, CSPM, salaisuudet, haittaohjelmien tunnistus) perustasoilleen.
3. Snyk SCA Työkalu

Yleistä: Snyk on yksi tunnetuimmista Sca Security -työkaluista, jota suositaan laajalti kehittäjälähtöisen lähestymistavansa ja vahvojen ekosysteemi-integraatioidensa ansiosta. Se mahdollistaa alusta alkaen tiimien havaita ja korjata haavoittuvuuksia suoraan kehitysympäristöissään, mikä tekee siitä erityisen houkuttelevan ketterille DevSecOps-työnkuluille.
Vaikka se onkin laajalti käytössä, Snyk keskittyy ensisijaisesti SCA ja siitä puuttuvat edistyneet ominaisuudet, kuten saavutettavuusanalyysi, hyödynnettävyyspisteytys ja reaaliaikainen haittaohjelmien tunnistus. Tämän seurauksena sen kattavuus voi olla riittämätön tiimeille, jotka etsivät kattavampaa avoimen lähdekoodin tietoturvaa.
Tärkeimmät ominaisuudet:
- Kehittäjäkeskeinen integraatio → Toimii erityisesti IDE-ympäristöissä, Gitissä ja CI/CD pipelinehaavoittuvuuksien havaitsemiseksi jo koodauksen alkuvaiheessa ja pull requests.
- Riskiperusteinen priorisointi → Yhdistää EPSS:n, CVSS:n, hyödyntämisajankohdan kypsyyden ja saavutettavuuden luodakseen dynaamisen riskipisteytyksen.
- Automaattiset korjaukset → Erityisesti tarjoaa yhden napsautuksen pull requests suositeltujen korjauspäivitysten ja päivityspolkujen avulla korjaavan työn nopeuttamiseksi.
- Jatkuva seuranta → Näin ollen seuraa uusia havaittuja haavoittuvuuksia eri ympäristöissä ja pitää tiimit ajan tasalla reaaliajassa.
- Lisenssien ja vaatimustenmukaisuuden hallinta → Lisäksi tukee hallintokäytäntöjä ja lisenssien valvontaa mukautettavan raportoinnin ja automaation avulla.
Miinukset:
- Ei haittaohjelmien havaitsemista → Ei suojaa tuntemattomilta haittaohjelmilta tai toimitusketjuhyökkäyksiltä, kuten typosquattingilta.
- Rajoitettu toimitusketjun kattavuus → Keskittyy vain tunnettuihin CVE-haavoittuvuuksiin ilman poikkeamien havaitsemista tai koontitarkkuuden ominaisuuksia.
- Hinnoittelu kasvaa nopeasti → Koska kaikki tuotteet myydään erikseen, kustannukset skaalautuvat osallistujan ja ominaisuuden mukaan, mikä vaikeuttaa budjetin hallintaa suuremmissa tiimeissä.
💲 Hinta*:
- Alkaa 200 testiä/kuukausi Team-sopimuksella - kuitenkin, SCA ei sisälly hintaan ja se on ostettava lisäosana. Sitä ei myöskään voi käyttää itsenäisesti ilman peruspakettia.
- Ominaisuudet myydään erikseen — Snykin hinnoittelu on modulaarista, ja se edellyttää yksittäisiä ostoksia SCA, Konttien turvallisuus, IaC, Salaisuudet ja muut.
- Kokonaiskustannusasteikot ominaisuutta kohden — hinnoittelu riippuu valittujen ominaisuuksien määrästä, ja kaikki laskutetaan yhdessä samassa paketissa.
- Täysimittaiselle vakuutukselle ei ole julkista hinnoittelua — tarvitset räätälöidyn tarjouksen. Näin ollen kustannukset nousevat nopeasti käytön ja tiimin koon kasvaessa.
4. BlackDuck Synopsisin mukaan SCA Työkalu
Yleistä: Synopsysin Black Duck on yksi vakiintuneimmista ohjelmistokoostumuksen analysointityökaluista, joka keskittyy erityisesti avoimen lähdekoodin ja kolmannen osapuolen koodin riskien tunnistamiseen ja hallintaan. Tämän saavuttamiseksi se tarjoaa syvällisen näkyvyyden koko ohjelmiston toimitusketjuun skannaustekniikoiden yhdistelmän avulla ja tarjoaa vahvan tuen lisenssivaatimustenmukaisuudelle ja SDLC yhdentymistä.
Siitä huolimatta sen hallinta voi olla joillekin tiimeille raskasta, ja mikä tärkeämpää, siitä puuttuu kehittäjäkeskeinen helppokäyttöisyys ja reaaliaikainen haittaohjelmasuojaus. Tämän seurauksena tiimit voivat kohdata kitkaa yrittäessään upottaa sen saumattomasti nopeasti liikkuviin DevSecOps-työnkulkuihin.
Tärkeimmät ominaisuudet:
- Kattava komponenttianalyysi → Skannaa haavoittuvuuksia, lisenssivaatimustenmukaisuutta ja laaturiskejä lähdekoodissa, binääritiedostoissa, artefakteissa ja säilöissä.
- Useita skannaustekniikoita → Tukee riippuvuus-, binääri-, koodintulostus- ja katkelma-analyysiä jopa ilmoittamattomien komponenttien havaitsemiseksi.
- Riskien priorisointi → Hyödyntää erityisesti Black Duck -tietoturvatiedotteita vakavuuden, vaikutusten ja kontekstin arvioimiseen, mikä mahdollistaa tietoisemman korjaavan toimenpiteet.
- Käytäntöjen hallinta ja automatisointi → Näin ollen sallii avoimen lähdekoodin käyttökäytäntöjen täytäntöönpanon kehitys-, rakennus- ja käyttöönottovaiheissa.
- SBOM Tuotanto ja seuranta → Luo, tuo ja valvo SBOMSPDX/CycloneDX-tuki läpinäkyvyyttä ja vaatimustenmukaisuutta varten.
Miinukset:
- Ei reaaliaikaista haittaohjelmien havaitsemista → Ei voi ennakoivasti havaita tai estää haittaohjelmia avoimen lähdekoodin riippuvuuksissa.
- Raskaat operatiiviset yleiskustannukset → Syvyytensä vuoksi sen käyttöönotto, skaalaaminen ja ylläpito eri ympäristöissä voi olla resurssivaltaista.
- Rajoitettu kehittäjäkokemus → Puuttuu myös saumaton IDE-integraatio ja kehittäjälähtöinen käyttökokemus, mikä voi hidastaa käyttöönottoa ja lisätä kitkaa suunnittelutiimien välillä.
💲 Hinta*:
- Alkaen 525 dollaria/vuosi tiimin jäsentä kohden (Security Edition) – laskutetaan vuosittain, ja vähintään 20 käyttäjää.
- Ei joustavuutta — kaikilla käyttäjillä on oltava yhtäläiset lisenssit koko organisaatiossa.
- Supply Chain Edition vaatii mukautetun hinnoittelun — tarvitaan edistyneisiin ominaisuuksiin, kuten binääriskannaukseen, katkelma-analyysiin ja SBOM automaatio.
5. Vera -koodi SAST Työkalu
Yleistä: Veracoden ohjelmistokoostumusanalyysi (SCA) on osa sen laajempaa sovellusten tietoturva-alustaa. Se keskittyy erityisesti avoimen lähdekoodin komponenttien haavoittuvuuksien ja lisenssiriskien tunnistamiseen painottaen vahvasti enterprise vaatimustenmukaisuus ja käytäntöjen täytäntöönpano.
Vaikka se on hyvin integroitu Veracode-ekosysteemiin, siitä puuttuu kuitenkin syvällisempi hyödynnettävyyskonteksti ja kehittäjäystävälliset automaatio-ominaisuudet, joita löytyy nykyaikaisemmista ohjelmistokoostumuksen analysointityökaluista. Tämän seurauksena tiimien voi olla vaikeampaa priorisoida todellisia uhkia tai tehostaa korjaavia toimia nopeatempoisissa kehitysympäristöissä.
Tärkeimmät ominaisuudet:
- Integroitu AppSec-alusta → SCA toimii osana Veracoden kattavaa ohjelmistopakettia, mikä tehostaa tietoturvatoimia staattisessa, dynaamisessa ja avoimen lähdekoodin testauksessa.
- Automaattinen skannaus → Havaitsee automaattisesti avoimen lähdekoodin komponenttien haavoittuvuudet, erityisesti ajoitetun tai käynnistetyn koodianalyysin aikana.
- Yksityiskohtainen raportointi → Näin ollen se tarjoaa kattavia raportteja haavoittuvuuksista ja lisenssien noudattamisesta tukeakseen enterprisetason riskienhallinta.
- Politiikan täytäntöönpano → Mahdollistaa organisaatioiden määrittää ja valvoa tietoturva- ja vaatimustenmukaisuuskäytäntöjä johdonmukaisesti kaikissa pipelines.
Miinukset:
- Ei EPSS:ää tai saavutettavuusanalyysiä → Tämän seurauksena haavoittuvuuksien priorisointi puuttuu hyödynnettävyyden tai suorituksenaikaisen relevanssin perusteella.
- Ei haittaohjelmien havaitsemista → Ei pysty ennakoivasti tunnistamaan tai estämään haitallisia avoimen lähdekoodin komponentteja reaaliajassa.
- Vähemmän kehittäjäystävällinen → Lisäksi sen alustakeskeinen suunnittelu voi rajoittaa saumatonta integrointia erilaisten kehitystyökalujen ja työnkulkujen kanssa.
💲 Hinta*:
- Sopimuksen mediaaniarvo on 18 633 dollaria vuodessa — perustuu oikeiden asiakkaiden ostotiedot.
- Ei kaikenkattavaa suunnitelmaa, kuitenkin, SCA on ostettava muiden Veracode-ratkaisujen rinnalla täyden kattavuuden saavuttamiseksi.
- Mukautetut tarjoukset vaaditaantämän seurauksena läpinäkyvää tai itsepalveluperiaatteella toimivaa hinnoittelua ei ole saatavilla.
6. Sonatype Nexuksen elinkaari
Yleistä: Sonatypen elinkaari on tehokas SCA työkalu, joka on rakennettu auttamaan tiimejä hallitsemaan avoimen lähdekoodin tietoturvaa ja hallintaa koko ohjelmistokehityksen elinkaaren ajan. Ensinnäkin se tarjoaa hyödyllisiä ominaisuuksia, kuten automatisoidun käytäntöjen valvonnan, reaaliaikaisen riskien tunnistuksen ja työkaluja, jotka auttavat kehittäjiä korjaamaan ongelmia nopeasti.
Monet sen keskeisistä ominaisuuksista vaativat kuitenkin ylimääräisiä alustakomponentteja. Lisäksi hinnoittelu on jaettu eri moduuleihin, mikä vaikeuttaa kokonaiskustannusten ymmärtämistä etukäteen. Tämän seurauksena tiimeillä, jotka etsivät yksinkertaisempaa ja ennustettavampaa ratkaisua, voi olla haastavaa hallita sekä asennusta että budjettia.
Tärkeimmät ominaisuudet:
- Automatisoitu hallinto → Valvoo mukautettuja tietoturva- ja lisenssikäytäntöjä koko kehitystyön ajan, CI/CDja käyttöönotto pipelines. Tällä tavallaorganisaatiot voivat ylläpitää johdonmukaista standards kaikissa joukkueissa.
- Reaaliaikainen haavoittuvuuksien tunnistus → Valvoo jatkuvasti tunnettuja haavoittuvuuksia ja lisenssiriskejä avoimen lähdekoodin komponenteissa. Tuloksenatiimit saavat nopeammin tietoa uusista uhkista.
- Tekoälypohjainen riippuvuuksien hallinta → Soveltaa automaattisesti poikkeuksia ja päivityksiä dynaamisten riskinarviointien perusteella. Lisäksi, tämä vähentää manuaalista työtä ja parantaa johdonmukaisuutta.
- Priorisointimoottori → Käyttää saavutettavuutta ja reaaliaikaisia signaaleja merkittävimpien uhkien tunnistamiseen ja korjaavien toimenpiteiden aloittamiseen. siiskehittäjät voivat keskittyä siihen, millä on todella merkitystä, sen sijaan, että lajittelisivat läpi hälyn.
- Kehittäjä Dashboard → Keskittää kehittäjien saatavilla olevat tiedot olemassa olevien työkalujen sisälle, mikä parantaa käyttöönottoa ja lyhentää vasteaikaa. etenkinTämä parantaa yhteistyötä tietoturvan ja suunnittelun välillä.
- SBOM videonhallinta → Mahdollistaa viennin SPDX- ja CycloneDX-muodoissa. Kuitenkintäysi automatisointi ja vaatimustenmukaisuuden tuki saattavat vaatia lisäkomponentteja.
Miinukset:
- Ei reaaliaikaista haittaohjelmien tunnistusjärjestelmää → Tämän seurauksena siitä puuttuu ennakoiva puolustus haitallisia avoimen lähdekoodin paketteja vastaan, jotka voivat vaarantaa tietoturvasi pipeline.
- Modulaarisen alustan vaatimukset → Toisin sanoen ydinominaisuudet toimivat vain, jos lisäät siihen lisätyökaluja, kuten IQ Serverin, SBOM Manager tai palomuuri.
- Pirstaloitunut hinnoittelumalli → Näin ollen tiimien on ostettava useita lisenssejä ja lisäosia, mikä lisää sekä kustannuksia että asennuksen monimutkaisuutta kasvaessasi.
💲 Hinta*:
- Alkaen 57.50 $/kk käyttäjää kohti; se vaatii kuitenkin myös erillisen IQ Server -lisenssin, joka on saatavilla vain räätälöidyn tarjouksen kautta.
- Lisäksi, ei ole yhtenäistä hinnoittelua, ominaisuuksia, kuten SBOM, palomuuri ja konttisuojaus on ostettava erikseen.
- Tuloksenapirstaloitunut lisensointimalli aiheuttaa kokonaiskustannusten kasvun työkalujen, käyttäjämäärän ja käyttöönottoasetusten perusteella.
7. Jfrog-röntgen SCA Työkalu
Yleistä: JFrog Xray on ohjelmistokoostumuksen analysointityökalu, joka on rakennettu suojaamaan binäärejä, säilöjä ja avoimen lähdekoodin paketteja. Se integroituu tiiviisti JFrog-alustaan, tarjoten varhaisen havaitsemisen ja jatkuvan valvonnan koko alustalla. SDLCTämän seurauksena kehittäjät voivat havaita riskit varhaisessa vaiheessa muuttamatta toimintatapojaan.
Jotkin sen edistyneimmistä ominaisuuksista, kuten haittaohjelmien tunnistus ja syvällinen riskipisteytys, ovat kuitenkin riippuvaisia omista järjestelmistä. Lisäksi näiden ominaisuuksien käyttö edellyttää usein lisämoduulien ostamista. Tämän seurauksena tiimit voivat kohdata lisäkustannuksia ja monimutkaisuutta asennuksen aikana.
Tärkeimmät ominaisuudet:
- Rekursiivinen skannaus → Tarkistaa syvällisesti binääritiedostot, säilöt ja avoimen lähdekoodin paketit. Tuloksena saat täydellisen näkyvyyden haavoittuvuuksiin ja lisenssiriskeihin.
- Haittaohjelmien ja uhkien tunnistus → Käyttää sisäisiä uhkatietoja haitallisten komponenttien havaitsemiseen. Tämä sisältää riskejä, joita ei ole lueteltu julkisissa CVE-syötteissä.
- SBOM ja VEX-tuki → Luo SPDX:n ja CycloneDX:n SBOMs VEX-annotaatioilla. Toisin sanoen se auttaa tiimejä pysymään vaatimustenmukaisina ja auditointivalmiina.
- Operatiivisen riskin käytännöt → Estää epäluotettavat paketit iän, osallistuja-aktiivisuuden ja käyttötrendien perusteella. Näin ollen riskialttiit komponentit suljetaan pois aikaisessa vaiheessa.
- IDE ja CI/CD Integraatio → Tarjoaa reaaliaikaista palautetta suoraan kehitystyökaluissa ja pipelines. Tällä tavoin turvallisuutta valvotaan hidastamatta toimitusta.
- Tietoturvatutkimuksen tukema → Rikastaa CVE-tapauksia sisäisen tutkimuksen kontekstuaalisilla tiedoilla. Tätä varten tiimit saavat paremman selkeyden todellisesta riskistä.
Miinukset:
- Ei hyödynnettävyyspisteytystä (esim. EPSS) → Siispriorisoinnista puuttuu suorituksenaikainen ja saavutettavuuskonteksti.
- Tiiviisti kytketty JFrog-ekosysteemiin → Tämän takia, se sopii vain käyttäjille, jotka ovat jo JFrogissa; erilliskäyttö on rajoitettua.
- Lisäominaisuudet vaativat lisälisenssin → Esimerkiksiominaisuudet, kuten edistynyt suojaus tai ajonaikainen eheys, ovat käytettävissä vain ylimmän tason paketeissa.
💲 Hinta*:
- Alkaen 960 $/kk. SCA ominaisuudet ovat lukittuina taakse Enterprise X-taso.
- LisäksiYdinominaisuudet, kuten pakettien kuratointi ja ajonaikainen eheys, myydään erikseen.
- Kaikki kaikessahinnoittelu on pirstaloitunutta ja kasvaa nopeasti lisäosien ja käyttöönoton skaalautuessa.
8. Checkmarx Yksi SCA
Yleistä: Checkmarx One SCA tarjoaa ohjelmistokoostumusanalyysin osana laajempaa sovellusten tietoturva-alustaa. Tarkemmin sanottuna se auttaa havaitsemaan avoimen lähdekoodin haavoittuvuuksia, lisenssiriskejä ja haitallisia paketteja, ja se tarjoaa edistyneitä ominaisuuksia, kuten hyödynnettävien polkujen tunnistuksen ja SBOM sukupolvi.
Siitä kuitenkin puuttuu sisäänrakennettu haittaohjelmasuojaus kaikkialla SDLC eikä tarjoa reaaliaikaista, saavutettavuuteen perustuvaa priorisointia. Lisäksi ominaisuudet, jotka ovat tyypillisesti yhtenäisiä muilla alustoilla, vaativat täällä erilliset moduulit. Tämän seurauksena sen riippuvuus enterprise Lisensointi ja modulaariset lisäosat voivat merkittävästi lisätä sekä monimutkaisuutta että kustannuksia tietoturvatiimeille.
Tärkeimmät ominaisuudet:
- Hyödynnettävän polun tunnistus → Korostaa, mitkä haavoittuvuudet ovat todella saavutettavissa suorituksen aikana. Tuloksenatiimit voivat priorisoida sitä, mikä on todella tärkeää.
- Haittapakettien tunnistus → Tunnistaa aseistetut avoimen lähdekoodin komponentit. Tällä tavallatoimitusketjun uhat estetään ennen kuin ne saavuttavat tuotannon.
- Yksityispakettien skannaus → Tarkistaa suljetut ja sisäiset paketit, vaikka niitä ei olisikaan julkisissa rekistereissä. Siispiilevät riskit eivät jää huomaamatta.
- Lisenssiriskianalyysi → Ilmoittaa avoimen lähdekoodin lisenssiongelmista selkeillä ja toimintasuosituksilla varustetuilla raporteilla. Tällä tavalla, oikeudellisia ja vaatimustenmukaisuuteen liittyviä riskejä on helpompi hallita.
- SBOM Sukupolvi → Vienti SPDX- ja CycloneDX-tiedostoille SBOMyhdellä napsautuksella. Asianmukaisesti, se yksinkertaistaa tarkastuksia ja tukee sääntelyvaatimuksia.
- Tekoälyn luoman koodin skannaus → Analysoi tekoälyavusteista koodia piilevien tietoturvariskien ja käytäntörikkomusten varalta. siis, pysyt hallinnassasi – jopa generatiivista koodia käytettäessä.
Miinukset:
- Ei reaaliaikaista haittaohjelmien tunnistusjärjestelmää → Jatkuvaa käyttäytymisen skannausta uusien uhkien varalta ei ole.
- Ei syntyperäistä CI/CD or pipeline integraatio varten SCA → Sen sijaan se perustuu laajempaan Checkmarx-alustan integraatioon, mikä lisää asennustyötä.
- Modulaarinen rakenne lisää monimutkaisuutta → Täysi SCA Kattavuus saattaa edellyttää yhdistämistä muihin Checkmarx-ratkaisuihin.
- Vain mukautettu lisensointi → Ilman itsepalveluhinnoittelua budjetoinnista ja hankinnoista tulee sekä vähemmän ennustettavia että aikaa vieviä.
💲 Hinta*:
- Alkaa enterprise-tason hinnoittelu: raportoidut käyttöönotot välillä 75,000 150,000 dollaria - XNUMX XNUMX dollaria vuodessa.
- Ei kaikenkattavaa suunnitelmaa, sen sijaan, SCA on yksi monista modulaarisista ratkaisuista; täysi kattavuus edellyttää useiden työkalujen yhdistämistä.
9. Semgrep SCA Työkalu
Yleistä: Semgrep Supply Chain on kevyt SCA kehittäjille suunniteltu ratkaisu. Se vähentää hälytysväsymystä saavutettavuuteen perustuvan priorisoinnin avulla ja tarjoaa ydinominaisuuksia, kuten lisenssien vaatimustenmukaisuuden, SBOM sukupolvi ja toiminnalliset korjaavat toimenpiteet.
Siitä kuitenkin puuttuu kriittisiä suojauksia CI/CD pipelines, koontijärjestelmät ja haittaohjelmauhat. Tämän seurauksena ohjelmistotoimitusketjun keskeiset vaiheet pysyvät alttiina, mikä rajoittaa sen soveltuvuutta kattaviin AppSec-ohjelmiin.
Tärkeimmät ominaisuudet:
- Saavutettavuuteen perustuva priorisointi → Ilmoittaa vain suorituksen aikana loihdittuihin haavoittuvuuksiin.
- Lisenssien noudattamisen valvonta → Tämän seurauksena se voi estää riskialttiita paketteja suoraan PR-tasolla estääkseen rikkomusten yhdistämisen.
- SBOM Sukupolvi → Tukee CycloneDX:ää täydellä riippuvuushaulla.
- Kehittäjäkeskeinen käyttökokemus → Integroituu IDE-ympäristöihin, GitHubiin, GitLabiin ja suosittuihin CI/CD työkaluja.
- Korjausnäkemykset → Tästä syystä se korostaa ongelmalliset koodirivit ja tarjoaa vaiheittaiset ohjeet korjausten virtaviivaistamiseksi.
Miinukset:
- Ei CI/CD or Build Security → Siksi se ei voi suojata pipelines, koontiversiot tai tuotantoartefaktit.
- Ei haittaohjelmien havaitsemista → Näin ollen se ei pysty tunnistamaan haitallisia paketteja ohjelmistotoimitusketjussasi.
- Fragmentoitu ominaisuusjoukko → Vaatii erilliset ostot Code-, Supply Chain- ja Secrets-moduuleille.
- Kustannukset skaalautuvat nopeasti → Käytännössä osallistujaperusteinen hinnoittelu nousee nopeasti tiimin koon kasvaessa.
💲 Hinta*:
- Alkaa 40 dollaria kuukaudessa avustajaa ja tuotetta kohden.
- Ei all-in-one-alustaa: jokainen tuote on ostettava erikseen täyden hinnan kattamiseksi SDLC.
- Lisenssin lukitusKaikilla osallistujilla on oltava yhtäläiset lisenssit kaikissa moduuleissa.
10. Mend.io SCA Työkalu
Yleistä:
Mend.io SCA on osa kokonaisvaltaista AppSec-alustaa, joka on rakennettu avoimen lähdekoodin haavoittuvuuksien, lisenssiongelmien ja toimitusketjuuhkien löytämiseen ja korjaamiseen. Se tarjoaa erityisesti saavutettavuusanalyysin ja älykkään priorisoinnin, joiden avulla voit keskittyä todellisiin riskeihin pelkkien raa'iden CVE-lukumäärien sijaan.
Useimmat ydinominaisuudet ovat kuitenkin käytettävissä vain, jos premium lisenssi. Tämän seurauksena joustavuutta etsivät tiimit saattavat joutua maksamaan koko paketista, mikä voi nostaa kokonaiskustannuksia ja rajoittaa käyttöönottoa.
Tärkeimmät ominaisuudet:
- Saavutettavuusanalyysi → Merkitsee vain koodissasi olevat haavoittuvuudet, joita voidaan todella hyödyntää. Näin tiimit eivät tuhlaa aikaa matalan riskin ongelmiin.
- EPSS-pohjainen riskien priorisointi → Yhdistää CVSS:n vakavuuspisteet hyökkäystietoihin ja luokittelee siten tärkeimmät uhat. Näin kehittäjät voivat korjata kiireellisimmät uhat ensin.
- Lisenssien noudattamishälytykset → Havaitsee ongelmalliset avoimen lähdekoodin lisenssit varhaisessa vaiheessa ja tukee reaaliaikaista valvontaa. Tällä tavoin vähennät oikeudellisia ja operatiivisia riskejä.
- SBOM Sukupolvi → Tuottaa koneellisesti luettavaa SBOMSPDX- ja CycloneDX-muodoissa. Siksi se auttaa sinua pysymään vaatimustenmukaisena ja valmiina auditointiin.
Miinukset:
- Ei haittaohjelmien havaitsemista → Ei sisällä ennakoivaa haitallisten avoimen lähdekoodin pakettien tarkistusta, mikä jättää aukkoja toimitusketjun suojaukseen.
- Rajoitetun hyödynnettävyyden konteksti → Vaikka se sisältää EPSS:n, Mendin SCA ei tarjoa ajonaikaista saavutettavuutta tai syvällistä funktioiden jäljitettävyyttä.
- Rajoitettu mukautettu käytäntöautomaatio → Vähemmän yksityiskohtaista automaatiota haavoittuvuuksien estämiseen tai yhdistämistä edeltävään valvontaan verrattuna erikoistuneempiin alustoihin.
- Voimakas riippuvuus alustaintegraatiosta → SCA ominaisuudet ovat tiiviisti kytköksissä Mendin täyteen ohjelmistopakettiin, mikä rajoittaa muiden työkalujen käyttöä tiimien keskuudessa. SDLC.
💲 Hinta*:
- Alkaa 1 000 dollarista vuodessa kehittäjää kohden — sisältää SCA, SAST, konttien skannaus ja paljon muuta.
- Lisämaksuja sovelletaan Mend AI:lle Premium, DAST, API-tietoturva ja tukipalvelut, joten edistynyt suojaus nostaa merkittävästi perushintaa.
- Ei käyttöön perustuvaa joustavuuttatämän seurauksena kustannukset skaalautuvat jyrkästi tiimin koon ja ominaisuuksien käyttöönoton myötä.
Olennaiset ominaisuudet, jotka on otettava huomioon valittaessa SCA Työkalu
Tarkasteltujen työkalujen perusteella nämä ovat kriteerit, joilla on eniten merkitystä tietoon perustuvassa valinnassacisioni:
Saavutettavuusanalyysi. Työkalu, joka merkitsee jokaisen CVE:n jokaisessa transitiivisessa riippuvuudessa, tuottaa enemmän kohinaa kuin signaalia. Saavutettavuusanalyysi määrittää, suoritetaanko haavoittuvaa koodia todella ajonaikana, jolloin suurin osa epäolennaisista löydöksistä poistuu ja tiimit voivat keskittyä aitoon riskiin.
Hyödynnettävyysmittarit CVSS:n ulkopuolella. Pelkästään CVSS-vakavuuspisteet ovat huono vastine todelliselle riskille. Työkalut, jotka sisältävät EPSS-pisteet ja tunnettujen hyökkäysten saatavuus antavat huomattavasti tarkemman kuvan siitä, mihin haavoittuvuuksiin hyökkäykset todennäköisesti kohdistuvat.
Korjausriskien tietoisuus. Haavoittuvuuden korjaaminen riippuvuuden päivittämisen avulla voi tuoda mukanaan uusia haavoittuvuuksia tai rikkoa koontiversion. Työkalut, jotka näyttävät korjauksen täyden hyödyn ennen sen asentamista, kuten Xygeni tekee seuraavien työkalujen avulla: Korjausriskianalyysi, estää korjaavia toimenpiteitä luomasta uusia ongelmia.
Reaaliaikainen haittaohjelmien tunnistus. CVE-tietokannat kattavat vain julkaistujen pakettien tunnetut haavoittuvuudet. Toimitusketjuhyökkäyksissä käytetään yhä useammin haitallisia paketteja, joissa ei ole CVE-hyökkäyksiä, ja ne perustuvat kirjoitusvirheisiin, riippuvuusongelmiin tai vaarantuneisiin ylläpitäjätileihin. Vain työkalut, joissa on käyttäytymiseen perustuva reaaliaikainen haittaohjelmien tunnistus, voivat puuttua tähän uhkien luokkaan.
CI/CD integrointi valvontakyvyn kanssa. Skannaus on arvokasta vain, jos löydökset voivat estää vaarallisen koodin pääsyn tuotantoympäristöön. pull requests ja pipeline portit käännynnäisiä SCA neuvoa-antavasta työkalusta todelliseksi tietoturvakontrolliksi.
Lisenssien vaatimustenmukaisuuden hallinta. Avoimen lähdekoodin lisenssivelvoitteet ovat oikeudellinen riski, eivät pelkästään turvallisuusriski. Paras SCA työkalut seuraavat lisenssejä suorien ja transitiivisten riippuvuuksien välillä, merkitsevät käytäntörikkomuksia ja tukevat SBOM vaatimustenmukaisuusraportointia varten.
SBOM sukupolvi. Asiakkaat, sääntelyviranomaiset ja viitekehykset, kuten CISA ja EU:n kyberturvallisuuslaki. Varmista, että työkalu tuottaa SBOMs CycloneDX- ja SPDX-muodoissa pyynnöstä osana standard työnkulku, ei eräänlaisena premium lisäosalla.
Kuinka valita oikea SCA Työkalu
Jos ensisijainen tarpeesi on kehittäjien käyttöönotto mahdollisimman pienellä kitkalla: Snyk tai Semgrep Supply Chain tarjoavat pienimmän kitkan omaavat aloituspisteet vahvalla IDE- ja Git-integraatiolla sekä kehittäjäystävällisellä käyttöliittymällä.
Jos lisenssien noudattaminen ja binäärianalyysi ovat etusijalla: Black Duck on edelleen perusteellisin vaihtoehto organisaatioille, joilla on monimutkaiset lisenssien hallintavaatimukset ja laajat vanhat koodikannat.
Jos olet jo tietyssä ekosysteemissä: JFrog Xray JFrog-alustan käyttäjille, Checkmarx One Checkmarxia käyttäville tiimeille SASTja Veracode SCA Veracode-alustan asiakkaat tarjoavat kaikki luonnollisen integraation omiin ekosysteemeihinsä.
Jos tarvitset CVE-tunnistuksen lisäksi todellista haittaohjelmasuojausta: Vain Xygeni tarjoaa reaaliaikaisen, käyttäytymiseen perustuvan haittaohjelmien tarkistuksen natiivina ratkaisuna. SCA kyky, joka kattaa uhat, joita mikään CVE-tietokanta ei käsittele.
Jos tarvitset SCA osana kokonaisvaltaista DevSecOps-ohjelmaa: Yhtenäinen alusta, kuten Xygeni, poistaa tarpeen ylläpitää erillisiä työkaluja SCA, SAST, salaisuuksia, IaCja pipeline securityLöydökset korreloivat ASPM, priorisoituna hyödynnettävyyden ja liiketoimintakontekstin mukaan ja korjattuna tekoälyn automaattisen korjauksen avulla, kaikki ilman käyttäjäkohtaista hinnoittelua. Vertaile vaihtoehtoja käyttämällä parhaat sovellusten tietoturvatyökalut yleiskatsaus laajempaan kontekstiin.
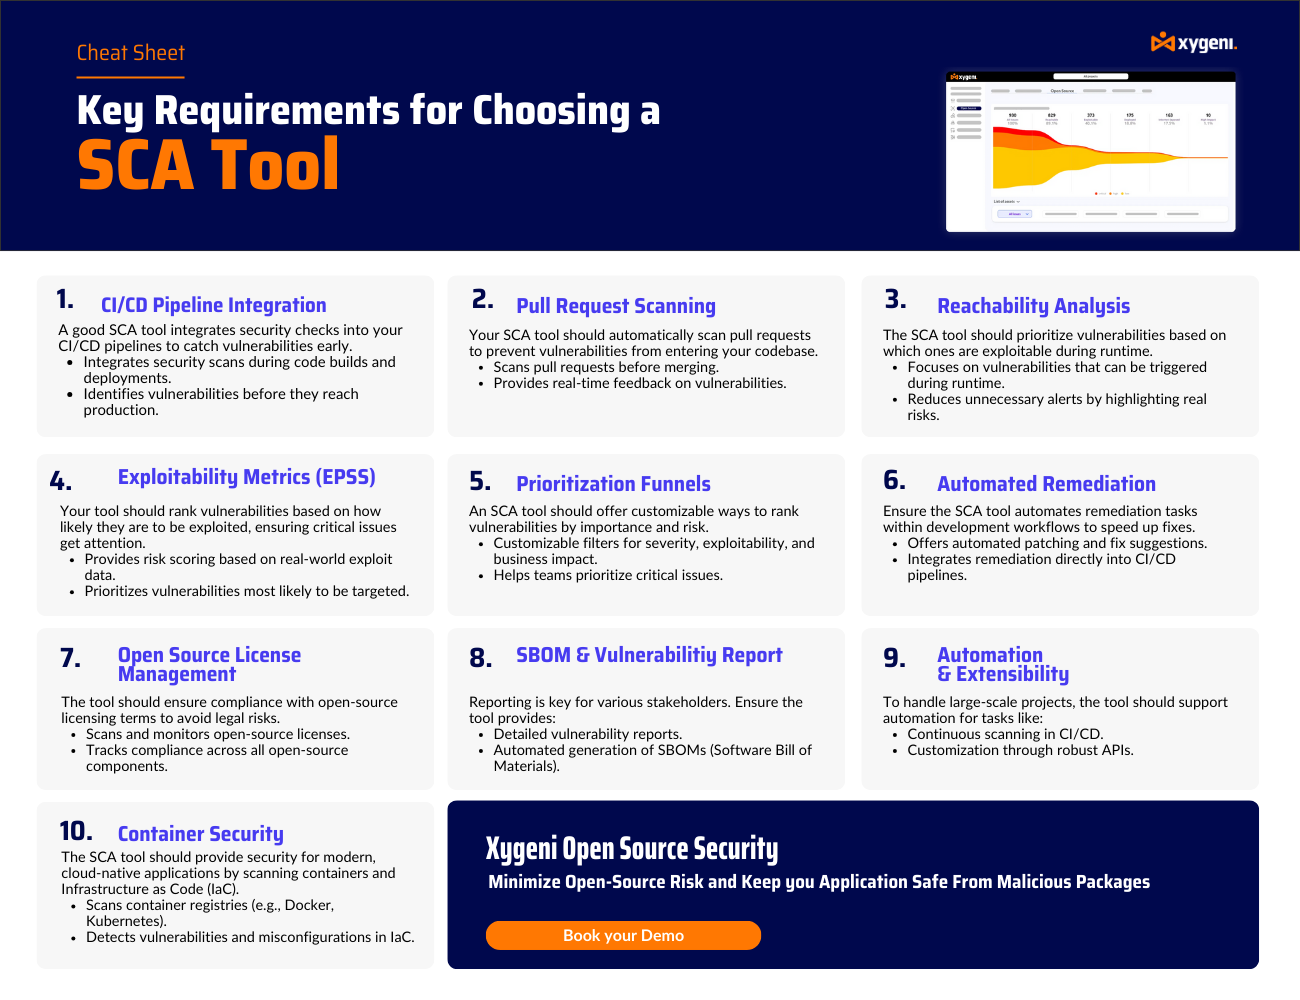
Nopea yhteenveto
Xygeni: Saattaa loppuun SCA suojaus saavutettavuusanalyysin, hyödynnettävyyspisteytyksen ja reaaliaikaisen haittaohjelmien tunnistuksen avulla kaikkialla CI/CD pipelines.
AikidoYhtenäinen AppSec-alusta, joka yhdistää SCA, SAST, pilvitietoturva, haittaohjelmien tunnistus ja ajonaikainen suojaus yhdessä ratkaisussa.
snykKehittäjäystävällinen työkalu nopeaan haavoittuvuuksien skannaukseen ja korjaamiseen IDE-ympäristöissä ja pipelines.
Musta ankka: Enterprise-tason näkyvyys avoimen lähdekoodin kirjastoihin ja vahva lisenssien vaatimustenmukaisuuden hallinta.
Vera -koodiIntegroitu AppSec-alusta, joka keskittyy suurten organisaatioiden käytäntöjen täytäntöönpanoon ja hallintaan.
Sonatypen elinkaariAutomaattinen käytäntöjen hallinta ja toimitusketjun näkyvyys syvällä riippuvuuksien seurannalla.
JFrog-röntgenEdistynyt binääri- ja konttiskannaus, joka sopii parhaiten tiimeille, jotka jo käyttävät JFrog-ekosysteemiä.
Checkmarx OneYhtenäinen AppSec-ratkaisu, jossa on hyödynnettävän polun tunnistus ja modulaarinen enterprise kattavuus.
Semgrepin toimitusketjuKevyt ja saavutettavuuteen perustuva SCA pienille tiimeille, jotka tarvitsevat nopeaa käyttöönottoa.
Mend.io: SCA alusta, joka yhdistää saavutettavuuden ja EPSS-pisteytyksen avoimen lähdekoodin riskien priorisointiin ja korjaamiseen.
Miksi Xygeni-SCA Onko fiksumpi valinta
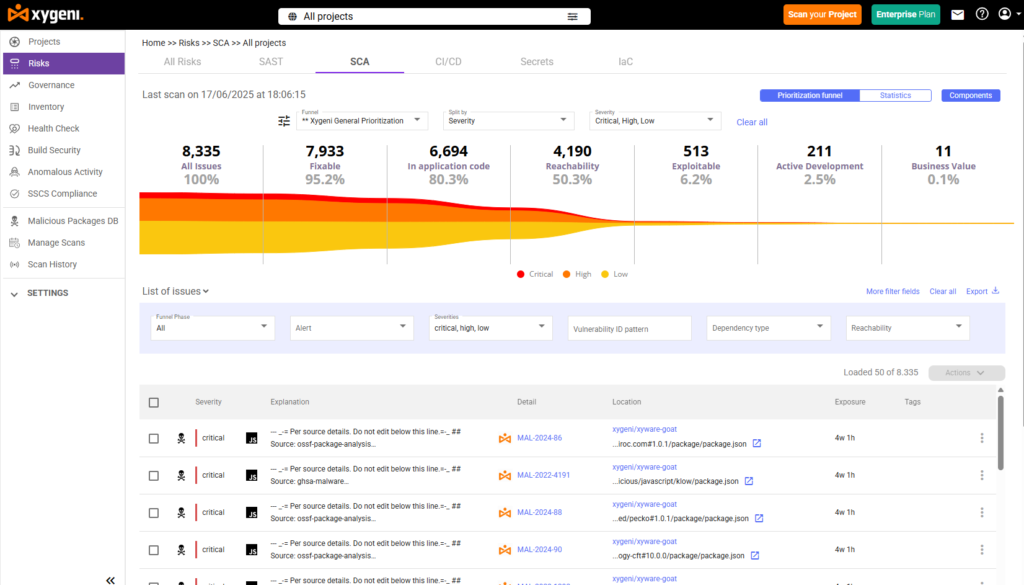
Xygeni SCA Tietoturvatyökalut on rakennettu vastaamaan nykyaikaisten tiimien kehitystä. Ne eivät ainoastaan merkitse vanhentuneita paketteja. Sen sijaan ne lisäävät reaaliaikaista uhkatietoa, älykkäämpää priorisointia ja handsfree-automaatiota varmistaen, että tietoturva kulkee luonnollisesti mukana kehityksessäsi, ei sitä vastaan.
Näin Xygeni nostaa riman ohjelmistokoostumusanalyysityökaluille:
Varhainen haittaohjelmien havaitseminen
Xygeni havaitsee haitalliset paketit ennen kuin ne pääsevät koodikantaasi. Tämä sisältää kirjoitusvirheelliset riippuvuudet ja toimitusketjun uhat, kuten riippuvuuksien sekaannukset. Tämän ansiosta ehkäiset ongelmia varhaisessa vaiheessa ja pidät pipeline puhdas.
Saavutettavuus ja EPSS-pisteytys
Sen sijaan, että Xygeni ylikuormittaisi tiimiäsi epäolennaisilla hälytyksillä, se keskittyy siihen, mikä koodissasi on todella hyödynnettävissä. Näin vähennät kohinaa ja keskityt vain tärkeimpiin haavoittuvuuksiin.
Automaattinen korjaus Pull Requests
Xygeni ehdottaa automaattisesti turvallisinta ratkaisua tai jopa avaa pull request sinulle. Siksi tiimisi voi korjata ongelmat nopeammin häiritsemättä normaalia työnkulkuaan.
Korjausriski ja rikkovien muutosten havaitseminen
Xygeni menee perinteistä korjauspäivitystä pidemmälle analysoimalla, miten kukin päivitys vaikuttaa koodikantaasi. Sen korjausmoottori vertaa versioita rivi riviltä havaitakseen rikkovat muutokset, poistetut metodit ja API-muokkaukset ennen kuin yhdytte.
Jokainen ehdotettu korjaus luokitellaan seuraavasti: Matala, keskitasoinen tai korkea riski, mikä näyttää sinulle turvallisimman tien eteenpäin. Tällä tavoin voit luottavaisin mielin päättää, mitkä korjauspäivitykset asennetaan – tasapainottaen tietoturvan, vakauden ja kehitysnopeuden.
Tiedä ennen korjausta
Ennen commitJokaisen päivityksen yhteydessä Xygeni selittää tarkalleen, mitä kukin korjaustiedosto tekee. Näet, mitä CVE-haittoja se korjaa, aiheuttaako se uusia riskejä ja voiko se vaikuttaa käännökseen. Tämä läpinäkyvyys auttaa sinua toimimaan luottavaisin mielin ja välttämään tarpeetonta uudelleentyöstöä.
Ymmärrä kooditason vaikutus
Xygeni korostaa poistetut tai muokatut metodit, muuttuneet tiedostot ja mahdolliset koontivirheet ennen yhdistämistä. Tämän ansiosta vältät käännösvirheet ja pidät jopa kriittiset polut vakaina.
CI/CD-Natiivi suunnittelun ansiosta
Xygeni sopii olemassa oleviin työnkulkuihisi kitkattomasti. Se toimii GitHub Actionsin, GitLabin, Jenkinsin, Bitbucketin ja muiden kanssa. Ennen kaikkea se integroituu helposti hidastamatta mitään.
SBOM ja lisenssi Guardrails
Xygeni luo SPDX:n tai CycloneDX:n SBOMs automaattisesti ja soveltaa lisenssien vaatimustenmukaisuussääntöjä reaaliajassa. Tämän ansiosta pysyt auditointivalmiina ja vaatimustenmukaisena koko kehityssyklin ajan.
Kaiken kaikkiaan, Xygeni SCA Tietoturvatyökalut auttavat sinua korjaamaan tärkeät ongelmat, välttämään rikkoutuneita ongelmia ja lähettämään suojattua koodia luottavaisin mielin. Et vain etsi ongelmia, vaan ratkaiset ne älykkäästi.
Tiivistelmä
Ohjelmistokoostumuksen analysointi ei ole enää valinnaista tuotanto-ohjelmistoja toimittaville tiimeille. Avoimen lähdekoodin toimitusketju on aktiivinen hyökkäyspinta, ja pelkästään CVE-hyökkäyksiin keskittyvä skannaus jättää todellisia aukkoja, joita haitalliset toimijat jo hyödyntävät.
Tässä tarkastellut kymmenen työkalua kattavat laajan kirjon lähestymistapoja kevyistä avoimen lähdekoodin skannereista täysimittaisiin... enterprise hallinta-alustoja. Oikea valinta riippuu tiimisi koosta, olemassa olevista työkaluista, vaatimustenmukaisuusvaatimuksista ja siitä, kuinka pitkälle CVE-havaitsemista pidemmälle tietoturvaohjelmasi on mentävä.
Tiimeille, jotka tarvitsevat SCA Todellisen haittaohjelmasuojauksen, saavutettavuuteen perustuvan priorisoinnin, turvallisen automatisoidun korjaavan järjestelmän ja korrelaation avulla koko ohjelmistotoimitusketjussa Xygeni tarjoaa vuonna 2026 kattavimman lähestymistavan osana yhtenäistä tekoälypohjaista AppSec-alustaansa.

FAQ
Mikä on ohjelmistokoostumuksen analysointityökalu?
Ohjelmistokoostumuksen analysointityökalu tunnistaa ohjelmistoprojektissa käytetyt avoimen lähdekoodin kirjastot ja kolmannen osapuolen riippuvuudet, tarkistaa ne haavoittuvuustietokantoja ja lisenssirekistereitä vasten ja auttaa tiimejä ymmärtämään ja hallitsemaan niiden mukanaan tuomia riskejä. Moderni SCA Työkaluihin kuuluvat myös saavutettavuusanalyysi, hyödynnettävyyspisteytys, haittaohjelmien tunnistus ja automaattinen korjaava toimenpide.
Mitä eroa SCA ja SAST?
SAST (Static Application Security Testing) analysoi oman lähdekoodisi tietoturvahaavoittuvuuksien varalta. SCA analysoi kolmannen osapuolen avoimen lähdekoodin komponentteja, joista koodisi on riippuvainen. Molemmat ovat välttämättömiä: SAST löytää ongelmia kirjoittamastasi koodista, SCA löytää ongelmia käyttämästäsi koodista. Täydellinen sovellusten tietoturvaohjelma sisältää DAST:n lisäksi sekä IaC skannaus ja salaisuuksien havaitseminen.
Miksi saavutettavuusanalyysi on tärkeää SCA?
Useimmat sovellukset ovat riippuvaisia kymmenistä tai sadoista avoimen lähdekoodin paketeista, joista monet sisältävät tunnettuja CVE-haittoja funktioissa, joita ei koskaan todellisuudessa kutsuta. Ilman saavutettavuusanalyysiä SCA Työkalut merkitsevät kaikki nämä riskeiksi, mikä tuottaa kohinaisen listan, joka ylikuormittaa kehitystiimejä. Saavutettavuusanalyysi suodattaa löydökset vain niihin, joissa haavoittuvaa koodia todella suoritetaan ajonaikana, mikä vähentää merkittävästi kohinaa ja auttaa tiimejä keskittymään aitoihin riskeihin.
Mitä eroa SCA ja SBOM?
SCA on prosessi ja työkalupakki avoimen lähdekoodin riippuvuuksien ja niihin liittyvien riskien tunnistamiseen ja hallintaan. SBOM (Ohjelmiston materiaaliluettelo) on jäsennelty tulosdokumentti, jossa luetellaan kaikki ohjelmiston komponentit. SCA työkalut tuottavat tyypillisesti SBOMosana työnkulkuaan, mutta nämä kaksi termiä viittaavat eri asioihin: toinen on analyysiprosessi, toinen on prosessin tuottama tietty artefakti.
Joka SCA työkalu tunnistaa haittaohjelmat avoimen lähdekoodin paketeissa?
bridge SCA Työkalut havaitsevat tunnettuja haavoittuvuuksia julkaistuissa paketeissa vain CVE-tietokantojen kautta. Ne eivät pysty havaitsemaan haitallisia paketteja, joissa ei ole CVE:tä, mikä on useimpien toimitusketjuhyökkäysten toimintatapa. Xygeni on ainoa työkalu tällä listalla, joka sisältää reaaliaikaisen, käyttäytymiseen perustuvan haittaohjelmien tunnistuksen avoimen lähdekoodin rekistereissä natiivina ominaisuutena. SCA kyky estää uhkia ennen kuin ne pääsevät sisään SDLC.
Disclaimer: Hinnoittelu on suuntaa antava ja perustuu julkisesti saatavilla oleviin tietoihin. Saat tarkkoja ja ajantasaisia tarjouksia ottamalla yhteyttä suoraan myyjään.
