





Kyberturvallisuuden nopeasti kehittyvä ala on tehnyt Mikä on ohjelmistokoostumusanalyysi (SCA) keskeinen tekniikkatermi. SCA on elintärkeää, koska se auttaa ylläpitämään tietoturvaa, lisensointivaatimustenmukaisuutta ja ohjelmistosovellusten eheyttä. Se automatisoi tunnettujen haavoittuvuuksien havaitsemisen ja korjaamisen avoimen lähdekoodin komponenttien osalta. Mutta miten ohjelmistokoostumusanalyysityökalut syntyivät ja miksi niistä on tullut välttämättömiä?
Ohjelmistojen koostumusanalyysin alkuperä
Mikä on ohjelmistokoostumusanalyysi ja miksi se luotiin?
Mitä on ohjelmistokoostumusanalyysi ja miten se syntyi? SCA syntyi tarpeesta hallita avoimen lähdekoodin ohjelmistojen (OSS) lisääntynyttä käyttöä ja kolmansien osapuolten kirjastojen yleisyyttä nykyaikaisessa sovelluskehityksessä. Yritysten pyrkiessä nopeuttamaan kehityssyklejä ja vähentämään kustannuksia, ne siirtyivät nopeammin näihin uudelleenkäytettäviin komponentteihin.
Tämä muutos toi kuitenkin mukanaan uusia ongelmia, kuten avoimen lähdekoodin tietoturvahaavoittuvuuksien ja lisensointikysymysten käsittelyn.
Kehittäjien piti pitää yllä manuaalista luetteloa näistä komponenteista ennen SCA institutionalisoitiin. Tämä oli virhealtis ja aikaa vievä prosessi. Halu systemaattisempaan lähestymistapaan johti työkalujen ja menetelmien kehittämiseen, jotka pystyivät automaattisesti skannaamaan, tunnistamaan ja arvioimaan näiden komponenttien riskejä. Nykyään tätä lähestymistapaa kutsutaan ohjelmistokoostumusanalyysiksi.
Ohjelmiston koostumusanalyysi: virallinen määritelmä
Auktoritatiivisista lähteistä on olemassa muutamia määritelmiä. Kaikki nämä lähteet tunnustavat ... arvon. Ohjelmistokoostumuksen analyysi nykypäivän kyberturvallisuusmaailmassa.
Linux-säätiö sen Avaa arviointiopas SCA Työkalut, kuvailee SCA as "kriittinen osa nykyaikaisia ohjelmistokehityskäytäntöjä, joiden tavoitteena on tunnistaa avoimen lähdekoodin komponentit koodikannassa, arvioida niiden tietoturvahaavoittuvuuksia ja varmistaa lisenssivelvoitteiden noudattaminen." Tämä määritelmä korostaa kokonaisvaltaista roolia, joka SCA roolissa sekä tietoturva- että oikeudellisten riskien hallinnassa ohjelmistokehityksessä.
OWASP (Avoin verkkosovelluksen suojausprojekti), voittoa tavoittelematon järjestö, joka on omistautunut ohjelmistoturvallisuuden parantamiseen, kuvailee SCA kuten prosessi, jossa tunnistetaan mahdolliset riskialueet kolmansien osapuolten ja avoimen lähdekoodin ohjelmistojen ja laitteistokomponenttien käytöstä.”
NIST (Kansallinen instituutti Standardja teknologia)korostaa turvallisuusohjeissaan myös sen tärkeyttä, että SCA tunnistamaan ja hallitsemaan riskejä, jotka liittyvät kolmannen osapuolen ja avoimen lähdekoodin komponenttien käyttöön ohjelmistosovelluksissa. NIST:n ohjeita käytetään usein kyberturvallisuuskäytäntöjen vertailukohtana eri toimialoilla.
Ohjelmistokoostumusanalyysin määrittely käytännössä
Nyt kun olemme käsitelleet, miten Ohjelmistokoostumuksen analyysi syntyi ja miten alan johtajat määrittelevät sen, puretaanpa se yksinkertaisemmin ja ymmärretään todella, mitä ohjelmistokoostumusanalyysi on.
Ohjelmistokoostumusanalyysi on tietoturvakäytäntö, joka auttaa organisaatioita tunnistamaan, arvioimaan ja lieventämään avoimen lähdekoodin ja kolmansien osapuolten ohjelmistokomponentteihin liittyviä riskejä.. Se automatisoi haavoittuvuuksien skannauksen, lisenssiongelmien tarkistamisen ja ohjelmistojen toimitusketjun suojaamisen.
Toisin kuin perinteiset, mukautetun koodin haavoittuvuuksiin keskittyvät turvatoimenpiteet, ohjelmistokoostumusanalyysi (SOA) tarkastelee sisäisesti kehitettyä ohjelmistoa pidemmälle. Se varmistaa, että jokainen sovelluksessa käytetty ulkoinen riippuvuus on turvallinen, lainmukainen ja vapaa tunnetuista uhkista.
Organisaatioiden jatkaessa avoimen lähdekoodin ohjelmistojen käyttöä ohjelmistokoostumusanalyysistä (SDA) on tullut olennainen osa nykyaikaisia DevSecOps-strategioita. Sen avulla kehittäjät ja tietoturvatiimit voivat ylläpitää turvallisia sovelluksia hidastamatta kehitysprosessia.
Integroimalla ohjelmistokoostumusanalyysityökalut CI/CD pipelines:n avulla tiimit voivat automatisoida tietoturvatarkistuksia, havaita haavoittuvuuksia varhaisessa vaiheessa ja välttää viime hetken yllätyksiä ennen käyttöönottoa. Aikakaudella, jolloin toimitusketjuhyökkäykset ovat lisääntymässä, vankan ohjelmistokoostumusanalyysistrategian laatiminen ei ole enää valinnainen – se on välttämätöntä.
Hyödyt Ohjelmistokoostumuksen analyysi
Heikkouksien havaitseminen ja ratkaiseminen: Ohjelmistokoostumuksen analyysi Työkalut seulovat jatkuvasti koodikantoja tunnettujen haavoittuvuuksien varalta. Ne tarjoavat merkittäviä tietoja, joiden avulla insinöörit voivat puuttua ongelmiin ennen kuin niitä voidaan hyödyntää.
Ylläpitää lisenssien noudattamista: Ohjelmistokoostumuksen analyysi valvoo kolmansien osapuolten komponenttien lisenssien hallintaa. Tämä auttaa välttämään oikeudellisia vaaroja ja varmistaa kunkin komponentin käyttöehtojen noudattamisen.
Edistynyt turvallisuusasentoKun se on integroitu SDLC, SCA voi auttaa pienentämään hyökkäyspinta-alaa. Se luo myös haastavampia kohteita vastustajille.
Miksi SCA on olennainen kyberturvallisuudessa
Nykyään ohjelmistokoostumuksen analysointi on tärkeämpää kuin koskaan. Ohjelmistojen toimitusketjuhyökkäykset ovat kehittyneet, mikä tekee kolmansien osapuolten haavoittuvuuksista aivan yhtä vaarallisia kuin suorat koodin hyödyntämismahdollisuudet.
Hyökkääjät kohdistavat hyökkäyksensä yhä useammin laajalti käytettyihin avoimen lähdekoodin komponentteihin. Nämä riippuvuudet toimivat usein heikkona lenkkinä, joka tarjoaa helpon pääsyn muuten turvalliseen sovellukseen.
Ilman SCAorganisaatiot altistavat ohjelmistonsa hiljaisille mutta vakaville tietoturvariskeille. Kolmannen osapuolen riippuvuuksien suojaaminen ei ole enää valinnaista – se on välttämätöntä.
SCA AppSec-maisemassa
Ohjelmiston koostumusanalyysi (SCA) on olennainen sovellusten turvallisuuden kannalta. Se vahvistaa olemassa olevia tietoturvatestauskäytäntöjä käsittelemällä kolmansien osapuolten komponenttien riskejä.
Staattinen sovellusten tietoturvatestaus (SAST) tunnistaa haavoittuvuuksia mukautetussa koodissa. Se ei kuitenkaan analysoi ulkoisia riippuvuuksia. SCA täyttää tämän aukon skannaamalla avoimen lähdekoodin ja kolmansien osapuolten kirjastoja ja havaitsemalla tunnettuja ja piileviä haavoittuvuuksia.
Esimerkiksi blogikirjoituksessamme "SCA vs SASTSovellustietoturvan keskeiset erot, " selitämme, miten nämä menetelmät toimivat yhdessä. SCA keskittyy ulkoiseen koodiin, kuten avoimen lähdekoodin riippuvuuksiin, samalla kun SAST tutkii sisäisesti kehitettyä koodia. Voit myös tutustua SafeDev Talk -julkaisuumme osoitteessa SCA or SAST – Miten ne täydentävät toisiaan vahvemman turvallisuuden saavuttamiseksi?
Yhdessä, SCA ja SAST luo kattava turvallisuusstrategia. SAST auttaa estämään kehittäjien aiheuttamia ongelmia samalla SCA suojaa sovelluksia ulkoisilta uhilta.
Ohjelmistojen kokoonpanoanalyysityökalujen toimintaperiaate
Turvallisen ohjelmiston rakentamiseksi tiimien on ymmärrettävä, mitä ohjelmistokoostumusanalyysi (Scholar Composition Analysis, SOC) tarkoittaa.SCA) on ja miten se toimii. Nykyaikaiset sovellukset ovat riippuvaisia avoimen lähdekoodin ja kolmannen osapuolen komponenteista, minkä vuoksi on tärkeää löytää haavoittuvuuksia, hallita riskejä ja varmistaa vaatimustenmukaisuus.
Ohjelmistokoostumusanalyysityökalut automatisoivat tämän prosessin auttamalla tiimejä havaitsemaan, arvioimaan ja korjaamaan tietoturvauhkia ohjelmistoriippuvuuksissaan. Käydään läpi, miten ne toimivat.
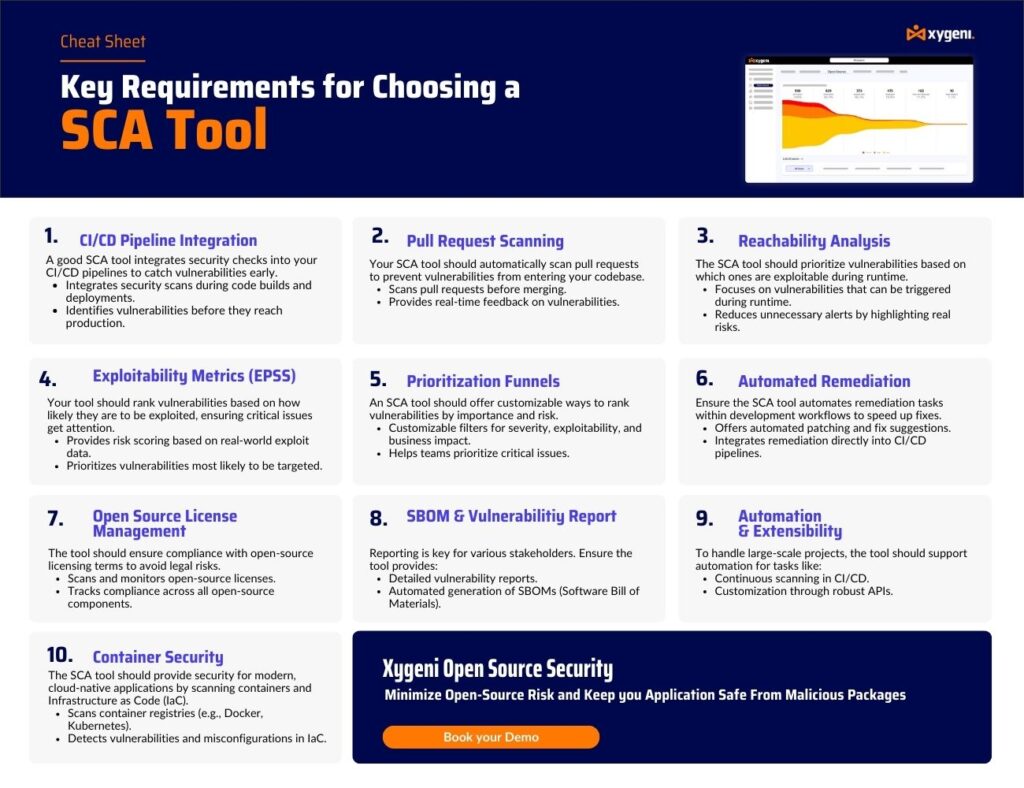
1. Komponenttien löytäminen
Ohjelmistokoostumusanalyysin ensimmäinen vaihe on kaikkien ohjelmistoriippuvuuksien löytäminen. Nykyaikaiset sovellukset käyttävät monia avoimen lähdekoodin kirjastoja, ja jotkut niistä tuovat mukanaan sisäkkäisiä riippuvuuksia, joita kehittäjät eivät aina seuraa.
SCA työkalut skannaavat repositorioita, pakettien hallintaohjelmia ja koontitiedostoja havaitakseen kaikki suorat ja transitiiviset (epäsuorat) riippuvuudet. Skannauksen jälkeen ne luovat ohjelmiston materiaaliluettelon (SBOM) – yksityiskohtainen luettelo komponenteista, versioista ja lähteistä.
Tämän näkyvyyden ansiosta tiimit tietävät tarkalleen, mitä heidän koodikannassaan on, ennen kuin he tarkistavat tietoturvariskejä.
2. Haavoittuvuuksien havaitseminen
Kun ohjelmistokoostumusanalyysityökalu on kartoittanut riippuvuudet, seuraava vaihe on löytää tietoturvariskit. SCA työkalut tarkistavat komponentteja tunnettuja haavoittuvuustietokantoja vasten, kuten:
- National Vulnerability Database (NVD) – Laajalti käytetty valtionhallinnon tietokanta.
- Yleiset haavoittuvuudet ja altistukset (CVE) – Maailmanlaajuinen luettelo tunnetuista tietoturva-aukoista.
- GitHubin tietoturvatiedotteet – Tietoturvatutkijoiden ja pakettien ylläpitäjien raportteja.
- Muut tietoturvalähteet – Jotkin työkalut sisältävät myös yksityistä uhkatiedustelua.
Yhdistämällä komponenttien versiot tunnettuihin haavoittuvuuksiin, SCA työkalut varoittavat tiimejä ajoissa, jotta he voivat korjata tietoturvaongelmat ennen ohjelmiston julkaisua.
3. Lisenssien noudattamisen varmistaminen
Monilla avoimen lähdekoodin komponenteilla on lakisääteisiä vaatimuksia. Jotkut sallivat vapaan käytön, kun taas toiset rajoittavat muokkaamista, uudelleenjakelua tai kaupallista käyttöä.
Ohjelmistokoostumuksen analysointityökalut tarkistavat kunkin komponentin lisenssin ja merkitsevät ongelmia, kuten:
- Yhteensopimattomat käyttöoikeusehdot – Jotkin lisenssit (esim. GPL) edellyttävät, että oma ohjelmisto tulee avoimen lähdekoodin ohjelmistoksi.
- Nimeämisvaatimukset – Joissakin lisensseissä vaaditaan asianmukainen lähteiden maininta asiakirjoissa
- Kielletty käyttö – Tietyt lisenssit estävät kaupallisen tai enterprise sovelluksissa.
Tarkistamalla lisenssien vaatimustenmukaisuuden ajoissa tiimit välttävät oikeudellisia riskejä ja ristiriitoja yrityksen käytäntöjen kanssa.
4. Riskien priorisointi
Kaikki tietoturvaongelmat eivät vaadi välitöntä huomiota. Jotkut haavoittuvuudet ovat kriittisiä, kun taas toiset aiheuttavat vähemmän riskiä. SCA työkalut luokittelevat tietoturvauhkia seuraavien perusteella:
- Vakavuuspisteet (CVSS, EPSS) – Mittaa haavoittuvuuden vaarallisuutta.
- Hyödynnettävyys – Näyttää, käyttävätkö hyökkääjät ongelmaa hyväkseen oikeissa hyökkäyksissä.
- Liiketoiminnan vaikutus – Tarkistaa, vaikuttaako haavoittuvuus kriittisiin ohjelmistotoimintoihin.
Jotkin edistyneet ohjelmistokoostumusanalyysityökalut käyttävät myös saavutettavuusanalyysia, joka määrittää, suoritetaanko haavoittuva koodi todella sovelluksessa. Tämä vähentää vääriä positiivisia tuloksia ja auttaa tiimejä keskittymään todellisiin uhkiin.
5. Jatkuva seuranta
Uusia haavoittuvuuksia ilmaantuu joka päivä. Eilen turvallinen paketti voi olla huomenna tietoturvariski. Kertaluonteiset tarkistukset eivät riitä pitämään ohjelmistoja turvassa.
Ohjelmistokoostumuksen analyysityökalut valvovat riippuvuuksia jatkuvasti integroimalla CI/CD pipelineja kehitystyönkulut. Ne:
- Havaitse uusia haavoittuvuuksia olemassa olevissa komponenteissa.
- Lähetä reaaliaikaisia hälytyksiä, kun uusia tietoturvauhkia ilmenee.
- Automatisoi tietoturvatarkistukset koko kehitysprosessin ajan.
Valvomalla riippuvuuksia jatkuvasti tiimit voivat korjata haavoittuvuudet heti niiden ilmaantuessa sen sijaan, että odottaisivat säännöllisiä tarkistuksia.
6. Haavoittuvuuksien korjaaminen korjausohjeiden avulla
Tietoturvaongelmien löytäminen on vasta puolet työstä – tiimit tarvitsevat myös selkeän suunnitelman niiden korjaamiseksi. SCA työkalut auttavat kehittäjiä ratkaisemaan ongelmia nopeasti ehdottamalla:
- Riippuvuuksien turvallisemmat versiot – Päivitys korjattuun julkaisuun.
- Vaihtoehtoiset kirjastot – Huoltamattomien tai riskialttiiden komponenttien vaihtaminen.
- Suojauskorjaukset – Saatavilla olevien korjausten käyttäminen, kun päivitykset eivät ole mahdollisia.
Jotkin edistyneet ohjelmistokoostumuksen analysointityökalut jopa automatisoivat korjaukset luomalla pull requests korjauksilla, vähentäen manuaalista työtä ja nopeuttaen paikkausten tekemistä.
Xygenin edistynyt SCA Ratkaisu
Vaikka perinteinen ohjelmistokoostumusanalyysi (SCA) työkalut keskittyvät haavoittuvuuksien perustunnistukseen, Xygeni omaksuu edistyneemmän lähestymistavan. Se yhdistää reaaliaikaisen uhkatiedon, automatisoidut korjaustoimet ja tavoitettavuusanalyysin parantaakseen tarkkuutta, vähentääkseen vääriä positiivisia tuloksia ja parantaakseen yleistä tietoturvatilannetta.

Miksi valita Xygeni's SCA?
- Reaaliaikainen uhkien tiedustelu – Havaitsee haavoittuvuudet välittömästi säännöllisten skannausten sijaan.
- Saavutettavuusanalyysi – Määrittää, käytetäänkö haavoittuvuutta todella suorituksessa, mikä vähentää vääriä hälytyksiä.
- Automaattinen korjaus – Luo pull requests välittömiä korjauksia varten tarkoitettujen paikkausten kanssa.
- CI/CD Pipeline Integraatio – Upottaa tietoturvatarkistukset saumattomasti DevOps-työnkulkuihin keskeyttämättä kehitystä.
- Lisenssiriskien hallinta – Analysoi ja valvoo avoimen lähdekoodin lisensointivaatimusten noudattamista.
- Varhainen haittaohjelmien havaitseminen – Estää haitalliset avoimen lähdekoodin paketit ennen niiden asentamista, mikä estää toimitusketjuhyökkäykset.
Kuinka Xygeni parantaa kutakin SCA Vaihe
- Parempi komponenttien löytäminen – Suorittaa reaaliaikaisia skannauksia useissa julkisissa rekistereissä tarjotakseen täyden näkyvyyden ohjelmistojen riippuvuuksiin.
- Tarkempi haavoittuvuuksien tunnistus – Ristiviittaa useiden tietokantojen haavoittuvuuksiin tietoturva-aukkojen poistamiseksi.
- Älykkäämpi riskien priorisointi – Käyttää hyödynnettävyysmittareita auttaakseen tietoturvatiimejä keskittymään haavoittuvuuksiin, jotka aiheuttavat todellisia uhkia.
- Vahvempi vaatimustenmukaisuuden valvonta – Automatisoi lupatarkistukset varmistaen yrityksen käytäntöjen ja säännösten noudattamisen standards.
- Ennakoiva korjaava toiminta – Tarjoaa automatisoituja ehdotuksia ja luo korjauksia pull requests nopeuttaakseen haavoittuvuuksien korjaamista.
Xygenin parannetun ohjelmistokoostumusanalyysin avulla organisaatiot saavat jatkuvaa tietoturvan valvontaa, ennakkovalvontaacise-riskienhallinta ja tehokkaat korjaustyönkulut. Tämä varmistaa, että avoimen lähdekoodin riippuvuudet pysyvät turvallisina, vaatimustenmukaisina ja optimoituina kehitysnopeutta varten.
Tietoturvan vahvistaminen ohjelmistokoostumuksen analysoinnilla
Nykyaikainen ohjelmistokehitys nojaa avoimen lähdekoodin komponentteihin enemmän kuin koskaan. Vaikka nämä komponentit nopeuttavat kehitystä ja vähentävät kustannuksia, ne aiheuttavat myös tietoturvahaavoittuvuuksia ja vaatimustenmukaisuusriskejä, jos niitä ei hallita asianmukaisesti.
Ohjelmiston koostumusanalyysi (SCA) tarjoaa ennakoivan ratkaisun auttamalla tiimejä:
- Tunnista kaikki ohjelmistokomponentit ja riippuvuudet täyden näkyvyyden varmistamiseksi.
- Havaitse haavoittuvuudet varhaisessa vaiheessa reaaliaikaisen uhkatiedon avulla.
- Varmista avoimen lähdekoodin lisenssivaatimusten noudattaminen.
- Priorisoi kriittisimmät uhat sen sijaan, että tuhlaat aikaa vääriin positiivisiin.
- Valvo riippuvuuksia jatkuvasti havaitaksesi uudet tietoturvariskit niiden ilmetessä.
- Korjaa tietoturvaongelmat tehokkaasti ohjattujen korjausten tai automaattisten korjausten avulla.
Integroimalla SCA kehitystyönkulkuihin organisaatiot voivat pysyä uhkien edellä, ylläpitää vaatimustenmukaisuutta ja suojata ohjelmistonsa hidastamatta kehitystä.
Etsin edistynyttä SCA ratkaisu? Pyydä ilmainen kokeilujakso jo tänään ja katso, miten Xygeni voi auttaa suojaamaan ohjelmistoasi.
Usein kysytyt kysymykset (FAQ)
1. Mitkä sovellukset tarvitsevat SCA skannata?
Kaikkien avoimen lähdekoodin tai kolmannen osapuolen komponentteja käyttävien ohjelmistojen tulisi suorittaa SCA skannaus. Tämä sisältää:
- Verkko- ja mobiilisovellukset – Monet modernit kehykset, kuten React, Django ja Spring Boot, perustuvat avoimen lähdekoodin kirjastoihin.
- Enterprise ohjelmisto- ja SaaS-alustat – Nämä sovellukset integroivat usein ulkoisia riippuvuuksia toiminnallisuuden laajentamiseksi.
- CI/CD pipelineDevOps-työnkuluissa – Jatkuvan integraation ympäristöissä syntyy usein uusia riippuvuuksia, jotka vaativat tietoturvatarkistuksia.
- Pilvinatiivit ja säilösovellukset – Mikropalveluarkkitehtuurit perustuvat avoimen lähdekoodin komponentteihin, mikä tekee SCA kriittinen.
- APIt, taustapalvelut ja IoT-laitteet – Nämä järjestelmät käyttävät kolmannen osapuolen paketteja, joita on valvottava haavoittuvuuksien varalta.
Koska avoimen lähdekoodin kirjastot kehittyvät jatkuvasti, säännöllinen skannaus varmistaa, että tietoturvariskit ja vaatimustenmukaisuusongelmat ratkaistaan ennen kuin niistä tulee ongelmia.
2. Mikä on SCA skannaus?
SCA Skannaus automatisoi avoimen lähdekoodin riippuvuuksien tietoturvatarkistukset. Sillä on tärkeä rooli ohjelmistojen suojaamisessa suorittamalla seuraavat tehtävät:
- Kaikkien ohjelmistokomponenttien tunnistaminen täyden näkyvyyden varmistamiseksi.
- Tunnettujen haavoittuvuuksien havaitseminen vertaamalla komponentteja tietoturvatietokantoihin.
- Lisenssin vaatimustenmukaisuuden tarkistaminen estääksemme laki- ja käytäntörikkomuksia.
- Tietoturvariskien priorisointi vakavuuden, hyödynnettävyyden ja liiketoimintavaikutusten perusteella.
- Korjaavien toimenpiteiden tarjoaminen tai jopa automatisoimalla korjauksia nopeuttaakseen päivityksiä.
Integroimalla SCA skannaus sisään CI/CD työnkulkujen avulla organisaatiot voivat havaita ja korjata tietoturvariskit varhaisessa vaiheessa, ennen kuin ne vaikuttavat tuotantoon.
3. Miten ohjelmiston koostumusanalyysi (SCA) käytetään DevOpsissa?
DevOps-ympäristössä nopeuden ja turvallisuuden on kuljettava käsi kädessä. SCA integroituu suoraan CI/CD pipelines, jolloin joukkueet voivat:
- Automatisoi turvatarkistukset ennen uuden koodin käyttöönottoa.
- Estä haavoittuvat riippuvuudet sisäänviennistä koodikantaan.
- Varmista avoimen lähdekoodin lisenssien noudattaminen ilman manuaalista seurantaa.
- Anna reaaliaikaisia korjausehdotuksia jotta kehittäjät voivat tehdä korjauksia nopeasti.
Upottamalla SCA DevOps-prosessin alkuvaiheessa tiimit voivat siirtää tietoturvaa vasemmalle ja havaita riskit ennen kuin ne pääsevät tuotantoon.
4. Kuinka usein minun pitäisi suorittaa SCA skannata?
Koska uusia haavoittuvuuksia ilmaantuu päivittäin, kertaluonteinen skannaus ei riitä. Paras lähestymistapa on jatkuva valvonta, jossa SCA skannaukset suoritetaan automaattisesti CI/CD työnkulkuja. Tämä varmistaa, että tiimit saavat välittömiä ilmoituksia, kun uudet haavoittuvuudet vaikuttavat olemassa oleviin riippuvuuksiin, mikä mahdollistaa nopean korjaavan vaikutuksen.
5. Voi SCA Työkalut korjaavat haavoittuvuuksia automaattisesti?
Kyllä, joitakin edistyneitä SCA työkalut automatisoivat korjaavat toimet luomalla pull requests jotka päivittävät riippuvuuksia tai asentavat tietoturvakorjauksia. Tämä vähentää manuaalista työtä ja antaa kehittäjille mahdollisuuden korjata haavoittuvuuksia nopeammin häiritsemättä työnkulkuja.