Permukaan kerentanan API Anda meningkat seiring dengan setiap pull requestSebagian besar alat keamanan API hanya mendeteksinya setelah API tersebut aktif dan menerima lalu lintas. Xygeni menemukan setiap endpoint dan risikonya dalam kode, sebelum dirilis.
Tersedia sebagai Enterprise add-on
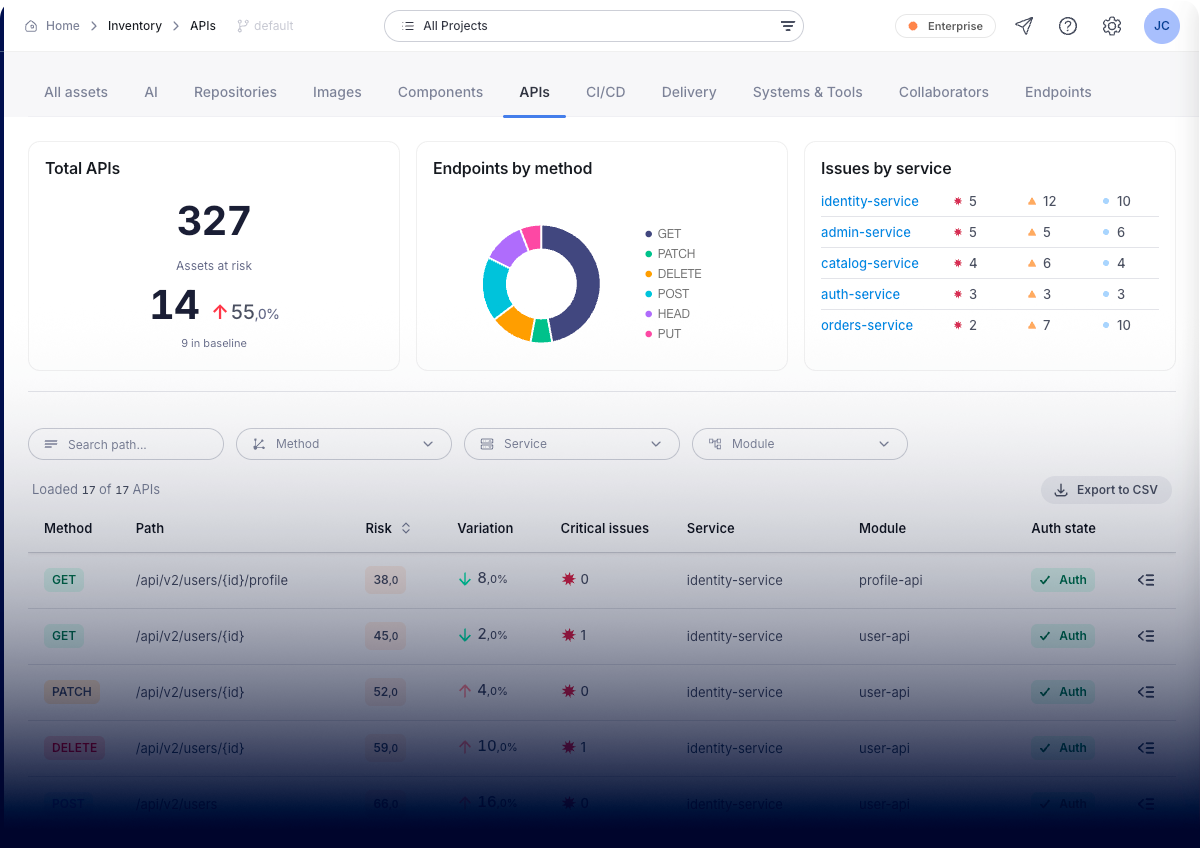
Permukaan Serangan API Anda, Dipetakan dan Diberi Peringkat.
Xygeni membangun inventaris API Anda dari kode sumber aplikasi dan dari spesifikasi API Anda, termasuk OpenAPI dan Swagger, sehingga Anda dapat melihat keseluruhan gambaran: titik akhir yang didokumentasikan oleh tim Anda, dan yang belum didokumentasikan oleh siapa pun.
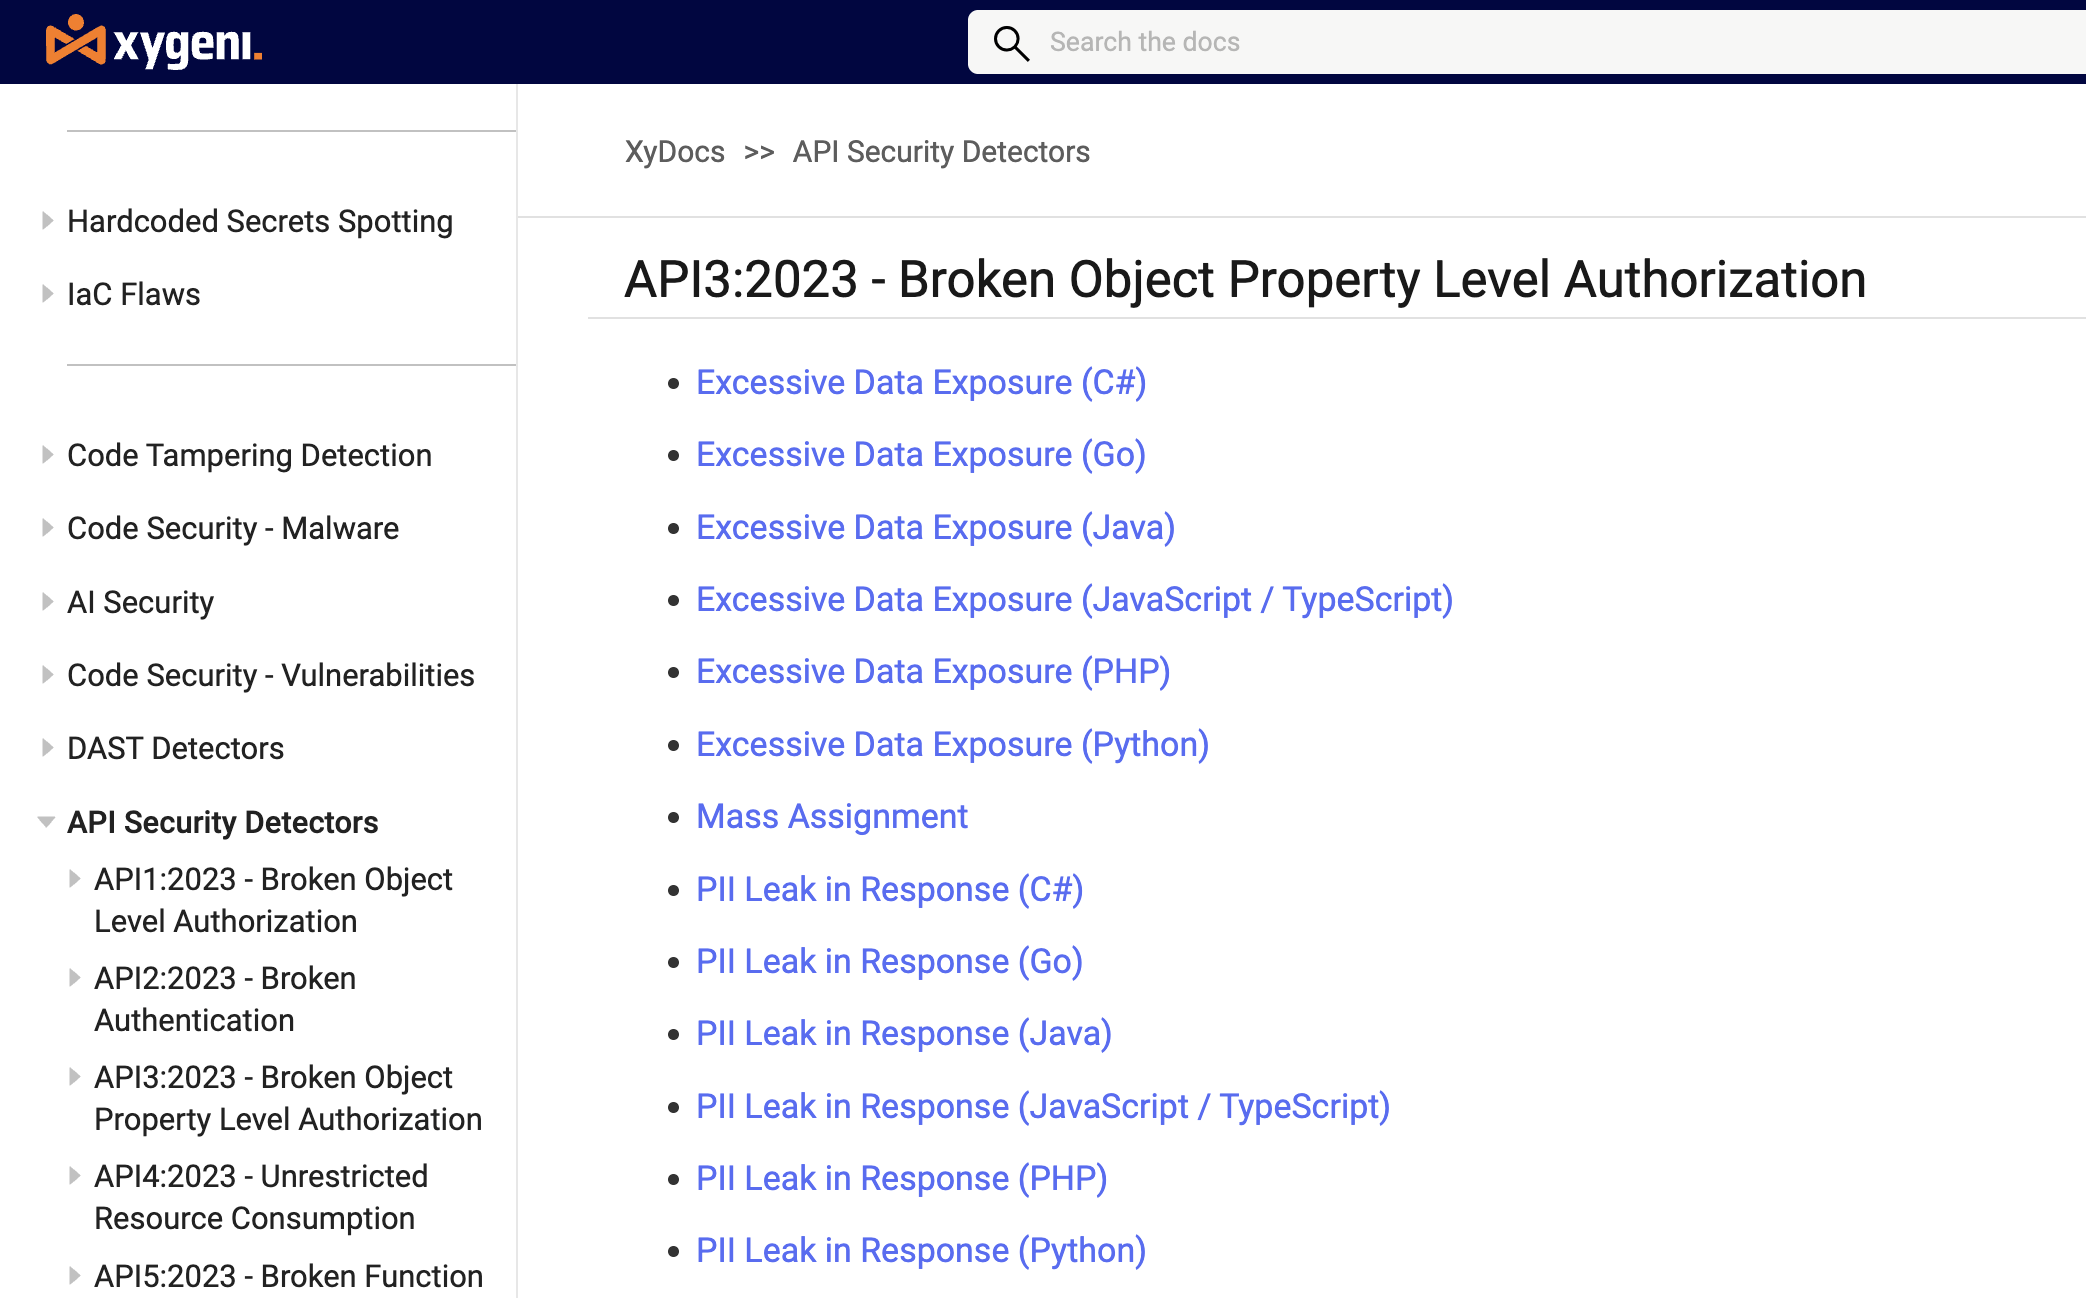
Temuan dipetakan ke OWASP API Security Top 10 (2023): otorisasi tingkat objek dan fungsi yang rusak, endpoint yang tidak terautentikasi, paparan data yang berlebihan, penugasan massal, kesalahan konfigurasi JWT dan CORS, batasan laju yang hilang, SSRF, dan endpoint zombie.
Setiap temuan membawa status otentikasi titik akhir dan sensitivitas data yang ditanganinya, sehingga tim memperbaiki apa yang sebenarnya dapat dijangkau oleh penyerang alih-alih mengerjakan daftar yang tidak terklasifikasi.
Setiap Titik Akhir. Setiap Risiko. Sebelum Produksi.
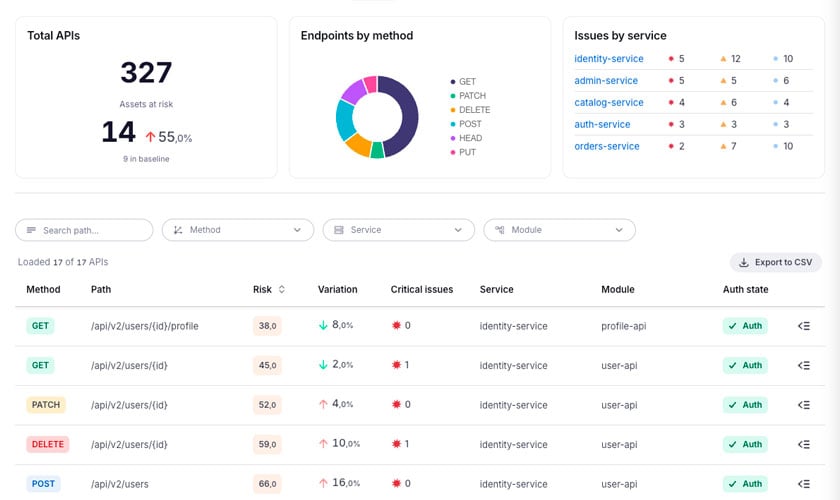
Total API, aset yang berisiko terhadap tolok ukur, titik akhir berdasarkan metode, dan masalah berdasarkan layanan. Setiap titik akhir tercantum beserta metode, jalur, layanan, modul, status autentikasi, dan skor risikonya.
Deteksi di seluruh OWASP API Security Top 10 (2023), sehingga temuan tersebut sesuai dengan kerangka kerja yang sudah digunakan oleh tim keamanan dan auditor Anda.
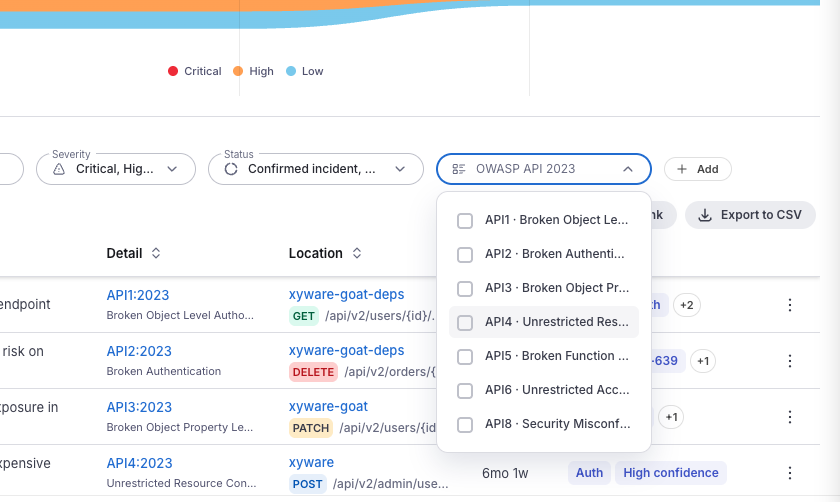
Xygeni mengklasifikasikan data yang ditangani setiap endpoint, menandai PII, PCI, dan PHI baik dalam parameter maupun respons. Endpoint yang tidak terautentikasi yang mengembalikan data pribadi bukanlah masalah yang sama dengan header CORS yang permisif, dan seharusnya tidak terlihat seperti itu.
Karena Xygeni membaca kode dan spesifikasi API Anda, ia akan mengungkap perbedaan di antara keduanya: endpoint ada dalam kode tetapi hilang dari spesifikasi, rute yang sudah usang masih dapat diakses, dan endpoint yatim piatu yang tidak dimiliki siapa pun.
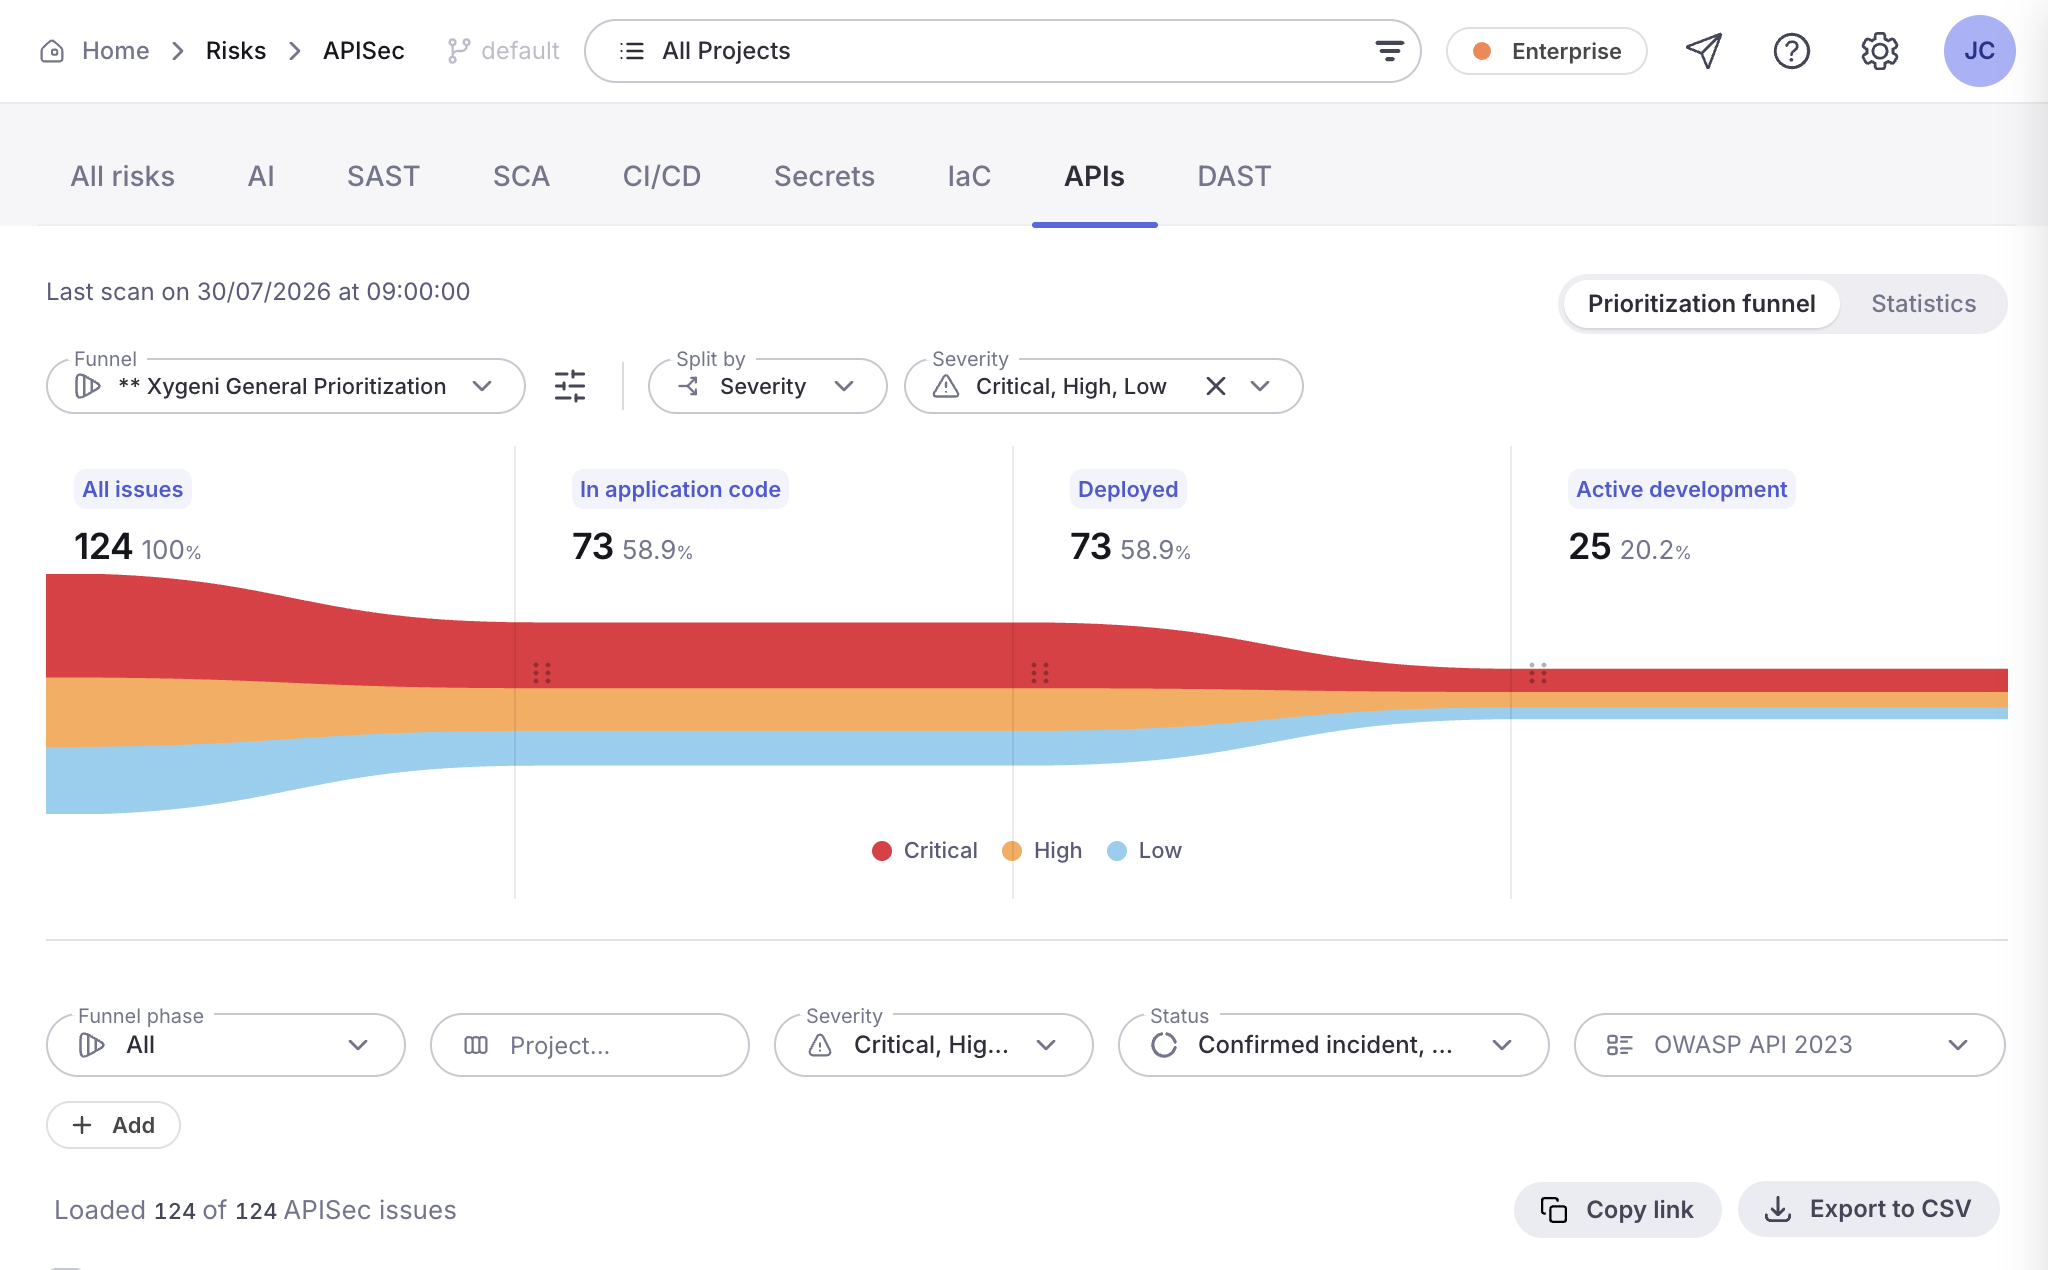
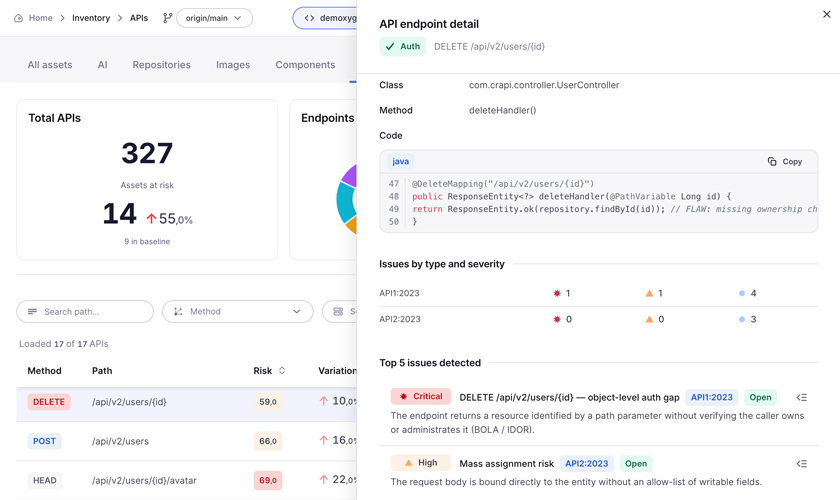
Xygeni mengkorelasikan temuan pada titik akhir yang sama dan meningkatkan tingkat keparahan ketika temuan tersebut saling berkaitan. Kebocoran PII dalam respons adalah hal yang serius. Kebocoran PII pada titik akhir yang tidak memerlukan otentikasi adalah hal yang kritis, dan Xygeni menyatakan demikian.
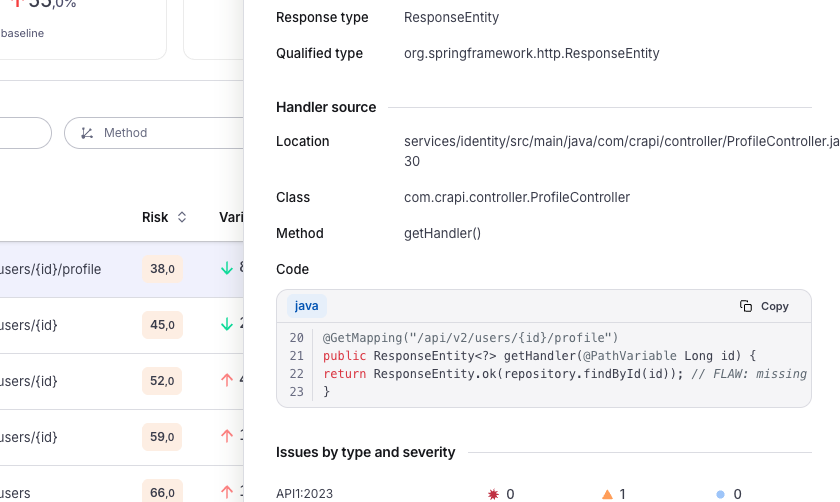
Setiap temuan menunjuk pada penangan yang tepat: file, kelas, metode, dan kode yang memperkenalkannya, dengan kesalahan pada baris tersebut. Pengembang mendapatkan sesuatu yang dapat mereka perbaiki, bukan tiket yang harus mereka selidiki terlebih dahulu.
Temukan dan perbaiki risiko API dalam kode sebelum mencapai tahap produksi.
Keamanan API saat runtime memberi tahu Anda bahwa sebuah endpoint terekspos begitu endpoint tersebut sudah melayani lalu lintas. Xygeni menemukannya dalam kode, di dalam pull request, sementara memperbaikinya tetap membutuhkan biaya. commit.
Keamanan API berada di samping SAST, SCArahasia, IaC, dan DAST dalam satu platform, sehingga risiko API Anda berada bersama risiko aplikasi lainnya, bukan di alat terpisah dengan risiko tersendiri. login.
Statis. Xygeni menganalisis kode aplikasi dan spesifikasi API Anda untuk menemukan kerentanan sebelum penerapan. Untuk pengujian runtime aplikasi yang sedang berjalan, Xygeni DAST mencakup hal itu, dan keduanya bekerja bersama.
Dari dua sumber: kode sumber aplikasi Anda, dan spesifikasi API Anda, termasuk OpenAPI dan Swagger. Membaca keduanya memungkinkan Xygeni untuk menampilkan endpoint yang tidak terdokumentasi dan terlantar.
Risiko di seluruh OWASP API Security Top 10 (2023), termasuk otorisasi tingkat objek yang rusak (BOLA), otorisasi tingkat fungsi yang rusak (BFLA), titik akhir yang tidak terautentikasi, paparan data yang berlebihan, penugasan massal, kesalahan konfigurasi JWT dan CORS, pembatasan laju yang hilang, SSRF, dan titik akhir zombie.
Ya. Xygeni menandai PII, PCI, dan PHI dalam parameter dan respons titik akhir, dan menggunakannya untuk memberi peringkat temuan berdasarkan paparan sebenarnya.
Ya. Pemindaian inkremental hanya menganalisis titik akhir yang berubah, dan manifes yang dihasilkannya dapat memfokuskan pemindaian DAST berikutnya pada titik akhir yang sama.
Tidak. Pemindaian dijalankan di infrastruktur Anda sendiri. Hanya hasilnya yang diunggah, dilindungi selama pengiriman dan saat disimpan.
Ini tersedia sebagai Enterprise tambahan. Bicaralah dengan kami dan kami akan merencanakannya bersama Anda.
dengan Platform AppSec All-In-One Xygeni
dengan Platform AppSec All-In-One Xygeni
