
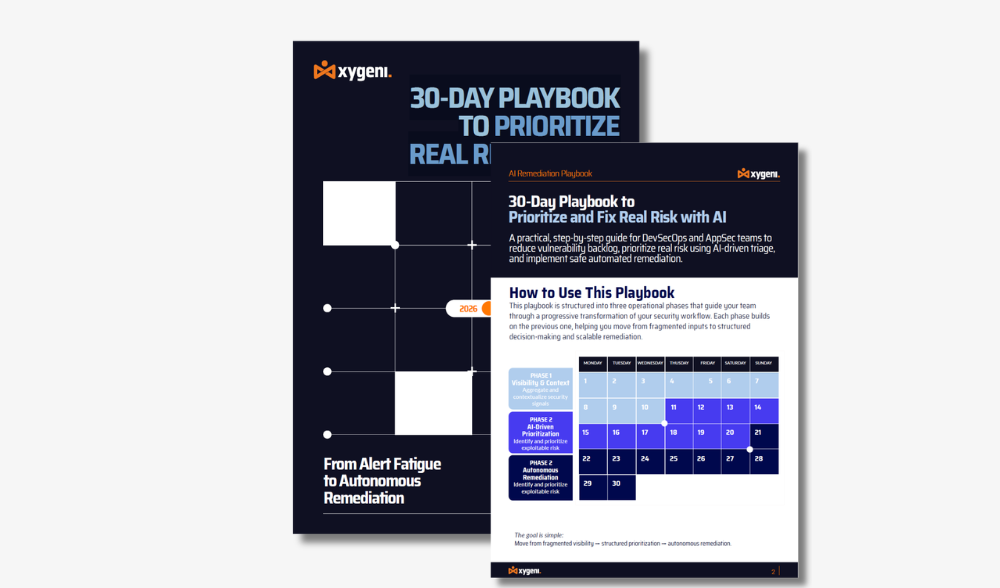
Panduan praktis 30 hari untuk tim DevSecOps dan AppSec guna mengurangi kebisingan kerentanan, memprioritaskan risiko nyata dengan AI, dan menerapkan remediasi otomatis yang lebih aman di seluruh sistem. SDLC.
Prioritaskan hal yang penting. Otomatiskan hal yang aman. Panduan praktis ini menguraikan cara menggunakan kecerdasan buatan untuk menghilangkan gangguan keamanan di berbagai platform. SAST, SCA, dan CI/CD pipelinePelajari cara menilai risiko berdasarkan kemungkinan eksploitasi di dunia nyata (EPSS/KEV) dan dampak bisnis, sambil menghasilkan perbaikan otomatis yang stabil dan tidak akan merusak lingkungan produksi Anda.
Vibe Coding mempercepat pengiriman perangkat lunak, tetapi juga mempercepat risiko. Seiring dengan perubahan bentuk pengembangan yang disebabkan oleh kode yang dihasilkan AI dan agen otonom, kontrol AppSec tradisional tidak lagi cukup untuk mendeteksi manipulasi cepat, kode yang dihalusinasi, dan paparan rantai pasokan otomatis. Tanpa tata kelola yang tepat, pola yang tidak aman dapat menyebar ke produksi dengan kecepatan mesin. Pelajari cara mengamankan Vibe Coding sebelum menjadi risiko AI terbesar bagi organisasi Anda.
AI kini menjadi lapisan eksekusi inti dalam pengiriman perangkat lunak modern, membentuk kembali cara keamanan aplikasi dan serangan rantai pasokan perangkat lunak dirancang dan diskalakan. Saat organisasi bersiap untuk tahun 2026, memahami bagaimana penyerang mengeksploitasi otomatisasi, kepercayaan, dan alur kerja berbasis AI sangat penting. Laporan ini memberikan analisis berbasis bukti tentang model ancaman AppSec, membantu tim keamanan dan DevSecOps memahami risiko yang muncul dan pergeseran pertahanan yang diperlukan untuk tetap unggul. Lihat sekarang!
Temukan cara menyederhanakan AppSec dan menghilangkan kelelahan akibat banyaknya peringatan dengan platform terpadu. Tim pengembangan modern kewalahan oleh alat keamanan yang terfragmentasi, peringatan yang berisik, dan terisolasi. dashboardS. Ini ebook Mengungkapkan mengapa organisasi terkemuka beralih dari penggunaan berbagai alat yang tersebar ke platform keamanan aplikasi terpadu—dan bagaimana pergeseran ini mengubah hasil keamanan, pengalaman pengembang, dan ketangkasan bisnis.
Jangan biarkan kesalahan konfigurasi K8s sederhana menjadi pelanggaran keamanan besar berikutnya. Antara peran yang terlalu permisif dan citra yang tidak dipindai, risikonya nyata. Panduan ini menyediakan 6 pembahasan teknis mendalam tentang celah keamanan Kubernetes yang paling kritis, lengkap dengan solusi yang Anda perlukan untuk tetap aman.
Temukan cara mengamankan rantai pasokan perangkat lunak Anda dengan strategi canggih untuk mendeteksi, mengelola, dan mengurangi risiko pada komponen sumber terbuka. Ini eBook memberikan panduan ahli tentang penerapan Analisis Komposisi Perangkat Lunak yang efektif (SCA) untuk mengatasi kerentanan, memastikan kepatuhan, dan melindungi dari ancaman yang muncul dalam dependensi sumber terbuka Anda!
Undang-Undang Ketahanan Operasional Digital DORA menetapkan standar yang ketat. standardUntuk meningkatkan ketahanan operasional sektor keuangan di seluruh Uni Eropa. Saat organisasi Anda bersiap untuk mematuhi DORA pada Januari 2025, memahami persyaratannya dan menerapkan solusi yang tepat sangat penting, dan Xygeni dapat membantu Anda. Xygeni menawarkan serangkaian solusi mutakhir yang dirancang untuk memastikan kepatuhan komprehensif terhadap kerangka kerja DORA. Platform kami akan meningkatkan kemampuan institusi Anda dalam manajemen risiko...
Serangan terhadap rantai pasokan perangkat lunak semakin marak dan merusak, dengan Gartner memprediksi bahwa 45% dari semua bisnis akan mengalami pelanggaran keamanan pada tahun 2025. Cybersecurity Ventures lebih lanjut menggarisbawahi keseriusan ancaman ini, memproyeksikan kerugian tahunan yang mengejutkan sebesar $138 miliar yang disebabkan oleh serangan rantai pasokan perangkat lunak pada tahun 2031. Prakiraan yang mengkhawatirkan ini menyoroti kebutuhan mendesak bagi organisasi untuk memprioritaskan keamanan mereka. SSCSPelajari caranya!
Temukan panduan penting untuk memilih Alat Keamanan Sumber Terbuka yang tepat untuk organisasi Anda. Panduan komprehensif kami membahas tren terbaru, praktik terbaik, dan pertimbangan utama untuk membantu Anda membuat keputusan yang tepat.cisBekali tim Anda dengan pengetahuan untuk mengelola dan mengurangi risiko yang terkait dengan komponen sumber terbuka secara efektif. Jangan lewatkan sumber daya berharga ini dan tingkatkan strategi keamanan perangkat lunak Anda!
Temukan strategi untuk mempertahankan diri Anda CI/CD pipelinemelindungi dari ancaman yang muncul seperti PPE Langsung dan Tidak Langsung, injeksi malware, dan peracunan artefak, serta ancaman lainnya.
Kredensial mikro eBookDitulis oleh Kepala Pra-Penjualan Xygeni, Luis Garcia, panduan ini akan membantu Anda tetap selangkah lebih maju dari para penyerang dengan panduan ahli kami tentang mengidentifikasi, mencegah, dan menanggapi risiko keamanan. CI/CD pipelines!
Laporan ini menyoroti meningkatnya penargetan rantai pasokan perangkat lunak oleh serangan siber, yang mengeksploitasi kerentanan dalam ketergantungan sumber terbuka dan CI/CD pipelineDengan peraturan seperti DORA dan NIS2 yang memperketat persyaratan kepatuhan, diperlukan langkah-langkah keamanan yang kuat. Tingkatkan keamanan organisasi Anda. software supply chain security, memastikan ketahanan terhadap ancaman siber yang terus berkembang di tahun 2025 dengan panduan komprehensif kami!
Dalam dunia pengembangan perangkat lunak yang berkembang pesat, pengamanan rantai pasokan perangkat lunak telah menjadi perhatian yang sangat penting. eBook menyediakan panduan komprehensif untuk memahami dan mengurangi ancaman terhadap rantai pasokan perangkat lunak, dengan fokus khusus pada Integrasi Berkelanjutan/Penyebaran Berkelanjutan (Continuous Integration/Continuous Deployment).CI/CDsistem...
Dapatkan wawasan penting tentang lanskap yang terus berkembang. Software Supply Chain SecuritySelami tantangan, ancaman, dan tren yang diantisipasi pada tahun 2024 – panduan Anda untuk menavigasi jaringan keamanan siber yang kompleks. Fakta Luar Biasa dalam Angka: Temukan lanskap numerik dari software supply chain security – fakta-fakta yang menggambarkan keseriusan situasi. Evolusi Pelaku Kejahatan...