






Jalankan a pemeriksaan kualitas kode Pada sebuah basis kode, Anda akan mendapatkan laporan tentang kompleksitas, duplikasi, kode mati, dan penamaan. Jalankan sebuah code security memeriksa pada basis kode yang sama dan Anda mendapatkan laporan tentang Injeksi SQL, skrip lintas situs, dan kelemahan otentikasiBerkas yang sama. Dua laporan. Biasanya dua alat berbeda, dua hal berbeda. dashboards, dan dua tim yang jarang bertukar informasi.
Pemisahan tersebut sangat normal dalam pengembangan perangkat lunak sehingga sebagian besar tim sudah berhenti menyadarinya. Ini juga alasan mengapa masalah pemeliharaan dan masalah keamanan yang berada dalam fungsi yang sama diperlakukan sebagai dua tiket yang tidak terkait, bukan satu tiket.
Berikut penjelasan tentang fungsi masing-masing pemeriksaan, titik tumpang tindihnya, dan di mana model "dua alat" ini tidak berlaku.
Apa Itu Pemeriksaan Kualitas Kode?
Pemeriksaan kualitas kode adalah tahapan analisis statis yang mengukur seberapa mudah dipelihara, dibaca, dan terstruktur suatu basis kode, terlepas dari apakah kode tersebut dapat dieksploitasi. Pemeriksaan ini tidak menanyakan "apakah penyerang dapat membobol kode ini?", melainkan "apakah pengembang dapat mengubah kode ini dengan aman enam bulan dari sekarang?".
Pemeriksaan kualitas kode biasanya mengevaluasi:
- Bau kodePola struktural yang membuat kode lebih sulit diubah seiring waktu.
- Kompleksitas siklomatik dan kognitif: fungsi dan kelas yang telah berkembang melampaui titik di mana siapa pun dapat memodifikasinya dengan aman.
- Maintainability: biaya total untuk terus mengerjakan file atau modul tertentu
- Kode mati: kode yang tidak dapat dijangkau atau tidak digunakan yang ditanggung biaya tetap
- Aroma: utang salin-tempel, di mana satu perbaikan perlu dilakukan di lima tempat dan hanya dilakukan di tiga tempat
- Konvensi penamaan: pelanggaran yang meningkatkan biaya bagi setiap pembaca di masa mendatang
Hasil dari pemeriksaan kualitas kode biasanya berupa skor, garis tren, dan daftar panjang temuan yang diurutkan berdasarkan tingkat keparahan aturan yang tetap, bukan berdasarkan dampak sebenarnya.
Apa Itu Code Security Memeriksa?
A code security periksa, secara lebih formal Pengujian Keamanan Aplikasi Statis (SAST), memindai kode sumber untuk mencari kerentanan yang dapat dieksploitasi sebelum aplikasi dijalankan. Ia mencari pola spesifik yang memungkinkan penyerang melakukan sesuatu yang seharusnya tidak diizinkan oleh aplikasi.
A code security Pemeriksaan biasanya mendeteksi:
- Cacat injeksi: Injeksi SQL, injeksi perintah, injeksi kode
- Skrip lintas situs (XSS): input yang tidak disanitasi yang memungkinkan penyerang menjalankan skrip di sesi pengguna lain
- Kesalahan konfigurasi dan kebocoran informasi: pengaturan dan jalur kode yang secara tidak sengaja mengekspos data
- Luapan buffer: masalah penanganan memori yang dapat mengganggu integritas aplikasi
- Kesenjangan autentikasi dan otorisasi: kontrol akses lemah atau tidak ada
Temuan dari a code security Pemeriksaan tersebut membawa klasifikasi CWE, peringkat tingkat keparahan, dan (pada alat yang sudah matang) bukti potensi eksploitasi, yang membedakan pemeriksaan serius dari pemeriksaan biasa. SAST alat yang berbeda dari yang hanya mencocokkan pola dan berharap.
Pemeriksaan Kualitas Kode vs. Code Security Periksa: Perbedaan Utama
| Pemeriksaan Kualitas Kode | Code Security Memeriksa (SAST) | |
|---|---|---|
| Pertanyaan inti | Apakah ini dapat dipelihara dengan aman? | Apakah ini bisa dieksploitasi? |
| Apa yang diukur | Kompleksitas, duplikasi, kode mati, penamaan, pemeliharaan | Injeksi, XSS, kesalahan konfigurasi, kelemahan otentikasi, masalah memori |
| Standard referensi | Model mutu internal, tanpa sertifikasi universal. standard | CWE (Common Weakness Enumeration), divalidasi terhadap tolok ukur seperti OWASP. |
| Pemilik tipikal | Teknik / Wakil Presiden Teknik | Keamanan Aplikasi / Operasi Keamanan Pengembang |
| Konsekuensi mengabaikannya | Meningkatnya biaya perubahan, proses orientasi yang lebih lambat, dan rilis yang rapuh. | Pelanggaran data, kegagalan kepatuhan, sistem produksi yang dieksploitasi |
| Dimana itu berjalan | CI, CLI lokal | CI, CLI lokal, dan (pada perangkat yang lebih canggih) IDE |
Ini bukan pemeriksaan yang saling bersaing. Mereka menjawab dua pertanyaan berbeda tentang baris kode yang sama, dan justru itulah mengapa menjalankannya secara terpisah menimbulkan masalah.
Mengapa Sebagian Besar Alat Analisis Kode Memisahkan Keduanya?
Sebagian besar organisasi sudah menjalankan kedua pengecekan tersebut. Mereka hanya menjalankannya di dua produk yang berbeda, dengan dua konsol yang berbeda, dua backlog yang berbeda, dan dua model prioritas yang berbeda, pada repositori yang sama.
Perpecahan itu menimbulkan tiga masalah yang dapat diprediksi:
- Tidak ada yang melihat kedua tumpukan pekerjaan yang tertunda itu secara bersamaan. Sebuah fungsi dengan temuan keamanan kritis dan skor pemeliharaan di zona bahaya muncul sebagai dua tiket terpisah di dua alat terpisah, padahal sebenarnya itu adalah satu bagian kode yang membutuhkan perhatian dua kali lebih mendesak.
- Temuan-temuan menumpuk lebih cepat daripada yang bisa diatasi oleh siapa pun. Setiap alat analisis kode di pasaran bagus dalam hal identifikasi. Hambatan utamanya bukanlah menemukan masalah. Masalahnya adalah pemindaian kualitas atau pemindaian keamanan pada basis kode nyata mana pun menghasilkan lebih banyak temuan daripada waktu yang dimiliki tim untuk menanganinya, dan label tingkat keparahan yang datar tidak memberi tahu Anda sepuluh masalah mana yang harus diperbaiki terlebih dahulu.
- Penerapan aturan tingkat keparahan yang seragam bukanlah prioritas. “Kritis” dari sudut pandang mesin aturan dan “kritis karena ini sebenarnya dapat dijangkau dan dieksploitasi” adalah klaim yang berbeda. Sebagian besar alat analisis kode hanya membuat klaim yang pertama.
Cara yang Lebih Baik: Satu Platform, Satu AI, Satu Model Prioritas
Xygeni menjalankan pengujian kualitas kode dan code security analisis dilakukan pada pemindai yang sama, konsol yang sama, dan model prioritas yang sama, sehingga masalah pemeliharaan dan celah keamanan dalam file yang sama terlihat bersamaan, alih-alih berada di dua sistem yang tidak terkait.
- Mengukur. Xygeni's code security memeriksa (SASTXygeni melakukan pemindaian untuk mendeteksi kerentanan injeksi, XSS, kesalahan konfigurasi, buffer overflow, dan kelemahan otentikasi, dengan setiap temuan disertai klasifikasi CWE. Pemeriksaan kualitas kode Xygeni menjalankan disiplin analisis yang sama di sepuluh bahasa, yaitu Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin, dan C/C++, mengukur kompleksitas, pemeliharaan, duplikasi, kode mati, dan penamaan dalam satu analisis yang konsisten. standard, sehingga temuan kualitas memiliki tingkat keparahan yang sama, termasuk CWE (Critical Work Execution) jika berlaku, dan detail file dan baris yang sama seperti temuan keamanan.
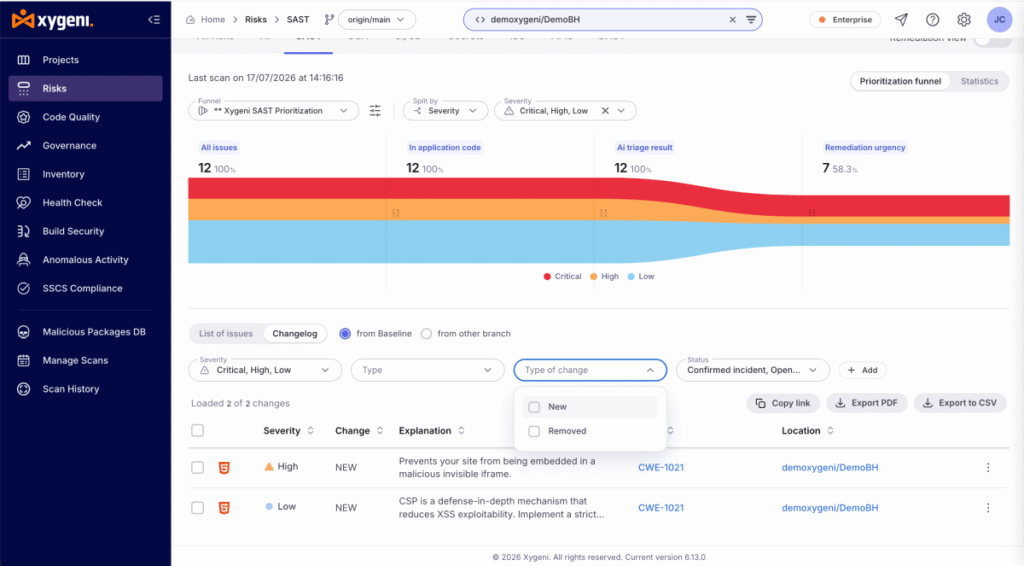
- Memprioritaskan. Kedua jenis pemeriksaan tersebut menggunakan saluran Triage AI yang sama, yang memberi peringkat temuan berdasarkan dampak nyata, bukan berdasarkan tingkat keparahan aturan, dan keduanya berpartisipasi dalam tampilan Semua Risiko yang terpadu, sehingga seorang pemimpin keamanan dan seorang pemimpin teknik melihat gambaran risiko yang sama, bukan dua spreadsheet terpisah.
- Perbaiki. Xygeni tidak berhenti pada identifikasi. AI Remediation mengusulkan perbaikan siap pakai untuk temuan keamanan, termasuk pull request Alat analisis kode melakukan hal yang sama untuk temuan kualitas, yang diurutkan berdasarkan kompleksitas perbaikan dengan perkiraan penghematan upaya. Pertanyaan yang harus dijawab oleh alat analisis kode bukanlah "berapa banyak aturan yang Anda miliki," melainkan "ketika alat ini menemukan seribu masalah, siapa yang memperbaikinya?"
Ini berfungsi baik jika temuan berasal dari pemindai internal Xygeni maupun dari alat pihak ketiga yang sudah terintegrasi ke dalam platform. AI Triage dan AI Remediation berlaku untuk temuan keamanan internal Xygeni dan temuan keamanan yang diambil dari alat seperti Snyk, Veracode, atau Checkmarx, jadi beralih ke pemeriksaan terpadu tidak berarti harus menghapus apa pun terlebih dahulu.
Hal yang Perlu Diperhatikan dalam Alat Analisis Kode
Jika Anda sedang mengevaluasi alat analisis kode, baik untuk pemeriksaan kualitas kode, code security Baik Anda memeriksanya atau keduanya, beberapa pertanyaan dapat dengan cepat menembus sebagian besar penawaran dari vendor:
- Apakah peringkat temuan didasarkan pada dampak nyata, atau hanya berdasarkan tingkat keparahan aturan yang tetap? Label tingkat keparahan bukanlah prioritas.
- Apakah akurasi deteksinya divalidasi terhadap tolok ukur independen? SAST Klaim akurasi mudah dibuat dan sulit dibuktikan; sebuah publikasi Hasil benchmark OWASPDengan terungkapnya tingkat positif sejati dan tingkat positif palsu, itulah perbedaan antara klaim dan bukti.
- Apakah aturannya transparan? Katalog detektor yang dapat Anda telusuri sebelum menjalankan pemindaian akan memberi tahu Anda apa yang diperiksa oleh alat tersebut sebelum Anda commit untuk itu.
- Apakah prosesnya berhenti pada identifikasi, ataukah juga mengusulkan solusi? Temuan tanpa jalur perbaikan hanya akan menambah tumpukan masalah, bukan menyelesaikan masalah.
- Apakah ini berfungsi di seluruh tumpukan teknologi Anda, termasuk temuan dari alat yang sudah Anda jalankan? Memperkuat visibilitas lebih baik daripada menggabungkan vendor sejak hari pertama.
- Apakah ini terintegrasi dengan tempat kerja yang sudah ada? CI/CD pull request Pemeriksaan, dan untuk temuan keamanan, umpan balik IDE saat kode sedang ditulis, bukan hanya setelah digabungkan.
Versi Pendek
Pemeriksaan kualitas kode menanyakan apakah kode Anda dapat dipelihara dengan aman. code security Pemeriksaan tersebut menanyakan apakah celah keamanan tersebut dapat dieksploitasi. Kedua pertanyaan tersebut penting, keduanya menghasilkan temuan yang perlu Anda tindak lanjuti, dan menjalankannya melalui dua alat yang terpisah membuat kode yang sama tampak seperti dua masalah yang berbeda, bukan satu daftar yang diprioritaskan.
Xygeni menjalankan kedua pemeriksaan dalam satu pemindai, memberi peringkat keduanya berdasarkan dampak nyata dalam satu saluran, dan memperbaiki keduanya dengan pull requests alih-alih membiarkan Anda memiliki antrian yang lebih panjang.
Ingin melihat milikmu sendiri code security Apakah temuan diprioritaskan, bukan hanya dicantumkan? Mulailah pemindaian gratis dengan paket Pengembang Xygeni.
Ingin tahu seperti apa tampilan kualitas dan keamanan terpadu di seluruh portofolio Anda? Minta demo dari Kualitas Kode Xygeni bersama Code Security.

FAQ (Pertanyaan Umum)
Apakah pemeriksaan kualitas kode sama dengan...? code security memeriksa?
Tidak. Pemeriksaan kualitas kode mengukur kemampuan pemeliharaan, kompleksitas, duplikasi, dan penamaan. A code security memeriksa (SAST) mengukur kerentanan: kelemahan injeksi, XSS, kesalahan konfigurasi, dan kelemahan otentikasi. Mereka menganalisis kode yang sama tetapi menjawab pertanyaan yang berbeda, dan temuan dapat ditandai sebagai masalah kualitas, masalah keamanan, atau keduanya sekaligus.
Apa itu SAST, dan bagaimana hubungannya dengan code security memeriksa?
SAST STA adalah singkatan dari Static Application Security Testing. Ini adalah nama teknis untuk apa yang kebanyakan orang maksud dengan "Pengujian Keamanan Aplikasi Statis".code security "Pemeriksaan": memindai kode sumber untuk mencari kerentanan sebelum aplikasi berjalan, tanpa mengeksekusinya. Setiap code security Periksa di postingan ini yang dimaksud adalah SAST Secara spesifik, berbeda dengan DAST, yang menguji aplikasi yang sedang berjalan dari luar.
Bisakah satu alat menjalankan pemeriksaan kualitas kode dan juga code security memeriksa?
Ya. Xygeni menjalankan pemeriksaan kualitas kode dan code security Analisis dilakukan pada pemindai dan konsol yang sama, sehingga kedua jenis pemeriksaan berbagi satu model prioritas alih-alih berada di dua alat terpisah dengan dua backlog terpisah. Temuan dari masing-masing masih memiliki klasifikasi sendiri (CWE untuk keamanan, metrik kompleksitas/pemeliharaan untuk kualitas).
Seberapa sering Anda harus menjalankan pemeriksaan kualitas kode atau... code security memeriksa?
Keduanya harus dijalankan secara terus menerus, bukan sebagai audit sekali jalan. standard pola adalah pemindaian pada setiap pull request di CI, dengan guardrails bahwa hal itu didasarkan pada isu-isu baru yang diperkenalkan, bukan pada keseluruhan tumpukan utang yang diwarisi, sehingga tim dinilai berdasarkan apa yang mereka tambahkan, bukan berdasarkan akumulasi utang selama bertahun-tahun.
