






Menguasai Visualisasi Rantai Pasokan Perangkat Lunak: Meningkatkan Keamanan & Meningkatkan Efisiensi
Daftar Isi
Pelajari seluk-beluk visualisasi dan pemetaan rantai pasokan perangkat lunak dalam panduan komprehensif ini. Temukan bagaimana strategi penting ini meningkatkan keamanan dan efisiensi operasional dalam pengembangan perangkat lunak. Pelajari tentang alat dan praktik terbaru dalam Pemetaan Rantai Pasokan, DevSecOps, dan Manajemen Perangkat Lunak Sumber Terbuka untuk siklus hidup perangkat lunak yang tangguh dan efisien.
Memulai Perjalanan Visualisasi: Apa dan Mengapa
Bayangkan Anda sedang menavigasi labirin kompleks dengan jalur yang tak terhitung jumlahnya, pintu tersembunyi, dan jebakan yang tak terduga. Skenario ini bukan hanya impian penggemar teka-teki; ini adalah realitas sehari-hari bagi tim pengembangan perangkat lunak yang mengelola rantai pasokan yang rumit. Dalam dunia pengembangan perangkat lunak, labirin tersebut adalah rantai pasokan perangkat lunak Anda, dan taruhannya sangat tinggi—mulai dari pelanggaran keamanan hingga inefisiensi operasional.
Namun bagaimana jika Anda memiliki peta dan tampilan peta dari labirin ini? Memetakan dan memvisualisasikan rantai pasokan perangkat lunak Anda bukan hanya tentang menggambar garis dan titik; ini tentang mengungkap koneksi tersembunyi, mengekspos potensi risiko, dan menemukan jalur paling efisien untuk proyek Anda.
Pada paragraf-paragraf berikut, kita akan membahas peran penting pemetaan dan visualisasi rantai pasokan perangkat lunak Anda. Dengan wawasan dari para pemimpin industri dan contoh-contoh dunia nyata, pelajari bagaimana praktik-praktik ini meningkatkan keamanan dan menyederhanakan efisiensi, memastikan perjalanan pengembangan perangkat lunak Anda aman dan sukses. Mari kita memulai perjalanan untuk mengubah cara Anda melihat dan mengelola rantai pasokan perangkat lunak Anda, mengubah kompleksitas menjadi kejelasan dan tantangan menjadi peluang.
Mengungkap Misteri Labirin: Peran Penting Visualisasi
Institut Nasional Standards dan Teknologi (NIST) menggarisbawahi aspek penting dari keamanan siber modern – sebuah gambaran yang jelas, peta rinci rantai pasokan perangkat lunak AndaIni bukan sekadar detail teknis; ini adalah landasan strategi pertahanan Anda. Kompleksitas dan ketidaktransparanan Rantai Pasokan Perangkat Lunak (Software Supply Chain/SSC) menimbulkan tantangan keamanan yang signifikan, terutama dalam aspek inventaris dan penemuan.
Menavigasi Kabut: Mengungkap Tantangan dalam Visibilitas
Bayangkan menavigasi melalui lanskap yang diselimuti kabut. Inilah yang dimaksud dengan mengatasi hal tersebut. Software Supply Chain Security (SSCS) terasa seperti ketika visibilitas memudar ke latar belakang, tertutupi oleh kompleksitas yang terus bertambah SDLC ekosistem. Menurut sebuah Menurut Cloud Native Computing Foundation, sebagian besar ahli teknologi melaporkan menghadapi kompleksitas TI yang belum pernah terjadi sebelumnya, yang menciptakan sejumlah besar kebisingan data.
Kompleksitas ini membuat pelacakan berbagai komponen yang terlibat dalam proyek perangkat lunak menjadi sulit, sehingga menyebabkan kesulitan dalam mengidentifikasi masalah konfigurasi dan izin serta potensi kerentanan keamanan. Organisasi membutuhkan pandangan yang jelas tentang seluruh rantai pasokan perangkat lunak untuk mengamankan aplikasi mereka secara efektif.
Organisasi menghadapi kerumitan dan hambatan berikut ketika berupaya melindungi aset mereka. CI/CD keamanan:
- Kesulitan dalam Melakukan Inventaris yang Akurat: Menginventarisasi secara akurat semua komponen dalam rantai pasokan perangkat lunak sama sulitnya dengan mencari jarum di tumpukan jerami. Seperti yang dilaporkan oleh Linux Foundation, rantai pasokan aplikasi perangkat lunak rata-rata sangat kompleks sehingga sebagian besar organisasi membutuhkan pemahaman yang lebih jelas tentang berbagai elemen yang membentuk ekosistem perangkat lunak mereka. Kesenjangan pengetahuan ini menghadirkan hambatan signifikan untuk mengamankan rantai pasokan secara efektif..
- Tantangan dalam Mendeteksi Ancaman: Menemukan kerentanan dalam rantai pasokan perangkat lunak adalah tugas yang sangat sulit. Dengan ancaman baru yang muncul setiap hari, mengimbangi potensi pelanggaran keamanan membutuhkan kewaspadaan dan kemampuan teknologi canggih. Sifat ancaman yang terus berkembang ini berarti bahwa metode deteksi kerentanan tradisional seringkali perlu ditingkatkan..
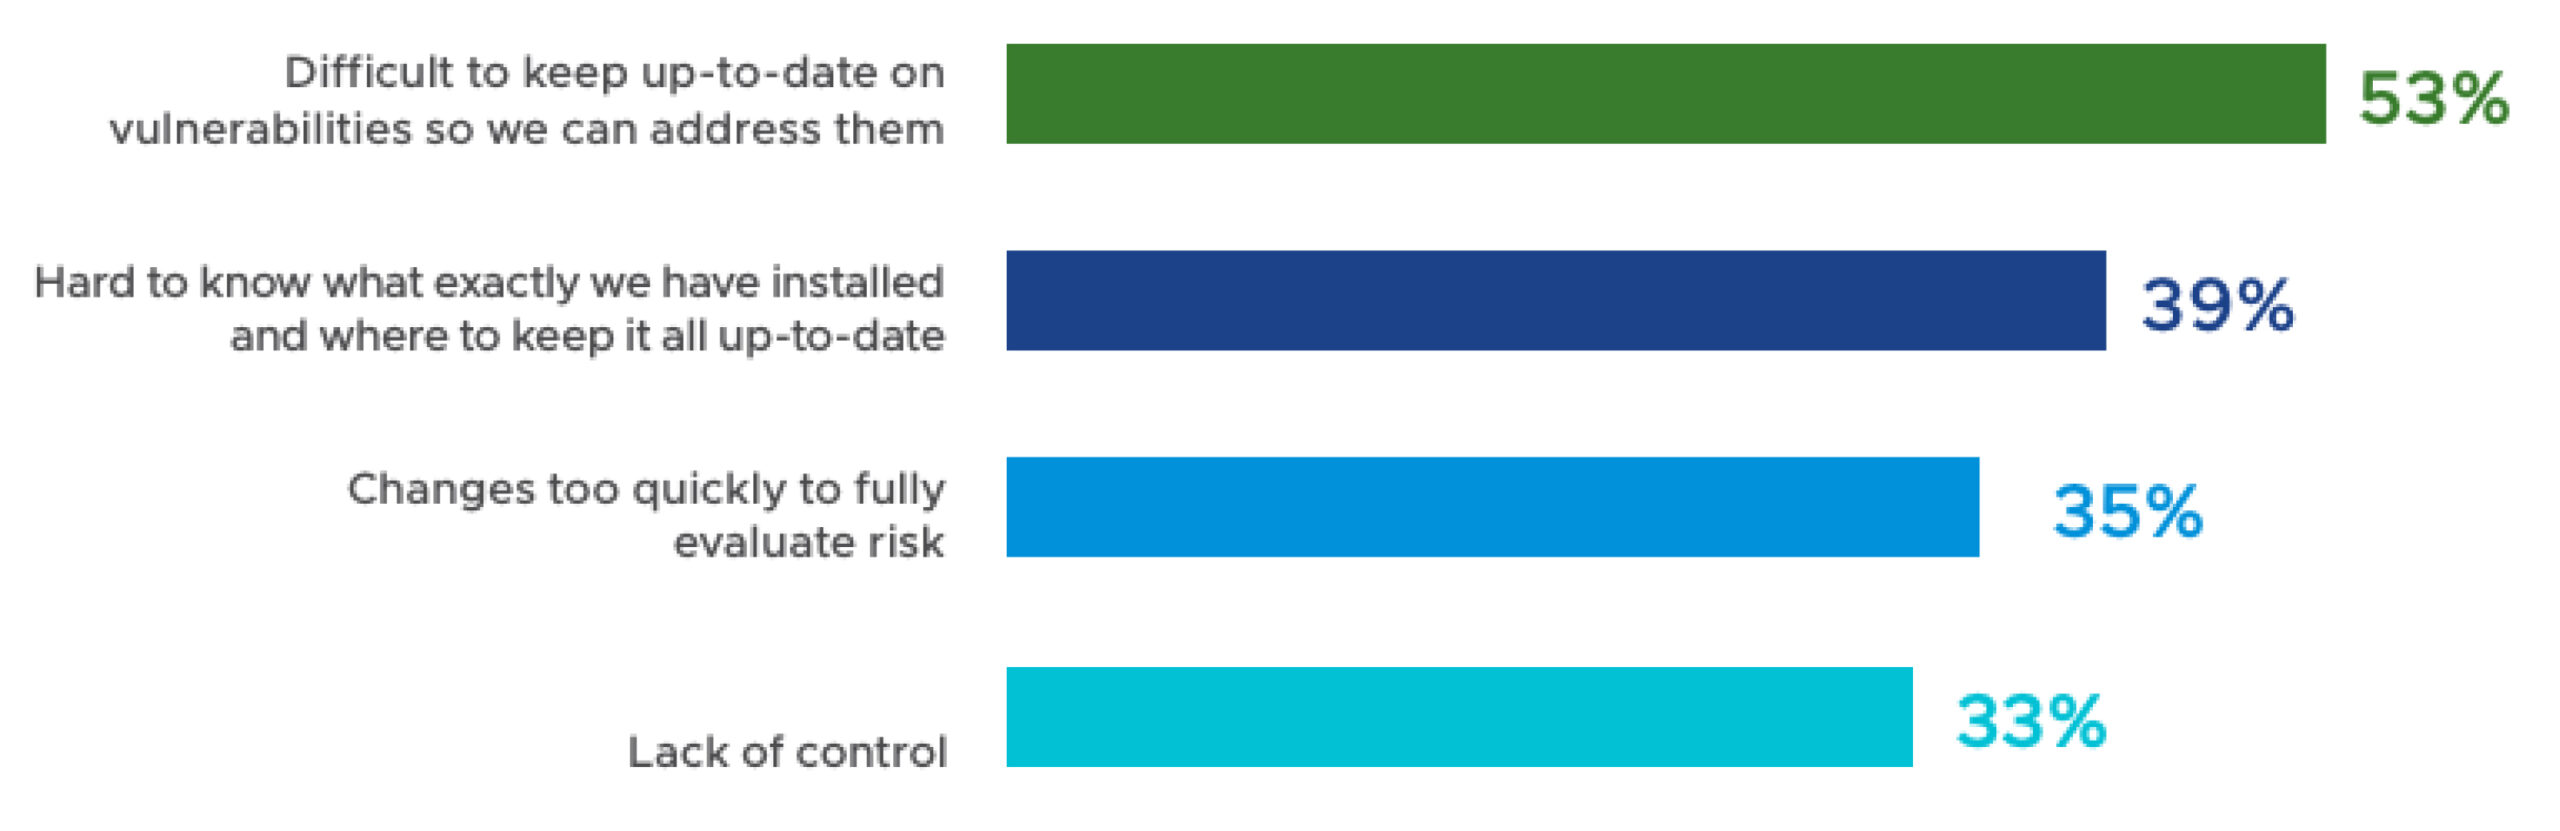
- Menavigasi Komponen Sumber Terbuka dan Pihak Ketiga: Penggunaan komponen sumber terbuka dan pihak ketiga yang luas dalam pengembangan perangkat lunak modern menghadirkan lapisan kompleksitas lain. Meskipun komponen-komponen ini mempercepat pengembangan dan menawarkan fungsionalitas yang luas, mereka juga memperkenalkan risiko yang tidak diketahui. Laporan tahun 2020 “Open Source Security Laporan "Analisis Risiko dan Keamanan" menyoroti bahwa 75% basis kode mengandung kerentanan sumber terbuka, yang menggarisbawahi perlunya langkah-langkah keamanan yang ketat. catalogindan terus memantau ketergantungan ini untuk risiko baru sangat penting dan menantang..
Kekhawatiran tentang Risiko Keamanan Perangkat Lunak Sumber Terbuka yang Digunakan
Menerangi Sudut-Sudut Gelap: Keamanan Melalui Visibilitas
Tantangan dalam hal visibilitas diperparah oleh ketidakmampuan tim DevSecOps untuk memprioritaskan tindakan. Laporan terbaru menyoroti bahwa banyak insinyur merasa kewalahan oleh banyaknya data dan jumlah potensi kerentanan dalam sistem mereka. Beban kerja yang berlebihan ini seringkali menyebabkan kelumpuhan tindakan, di mana tim tidak dapat membedakan antara kerentanan kritis dan kurang kritis yang membutuhkan perhatian segera.Kurangnya prioritas tidak hanya menghambat upaya perbaikan tepat waktu, tetapi juga menguras sumber daya dan menghambat responsivitas tim TI secara keseluruhan.
Kedua tantangan ini – kurangnya visibilitas dan kesulitan dalam memprioritaskan – saling terkait dan seringkali saling memperkuat. Keterbatasan visibilitas di seluruh tumpukan teknologi menyulitkan untuk memahami elemen mana dari rantai pasokan perangkat lunak yang berisiko. Pada saat yang sama, ketidakmampuan untuk memprioritaskan tindakan dapat diakibatkan dan berkontribusi pada kurangnya kejelasan ini.
Secara bersama-sama, keduanya membentuk hambatan signifikan terhadap kecukupan. software supply chain security, yang menggarisbawahi perlunya solusi untuk mengatasi kebisingan dan memberikan wawasan yang jelas dan dapat ditindaklanjuti.
Membuka Jalan: Merampingkan Operasi dengan Pandangan yang Jelas
Melangkah lebih jauh dari ranah keamanan, Anda akan menemukan bahwa memvisualisasikan rantai pasokan Anda lebih dari sekadar pengamanan – ini seperti menyalakan lampu di ruangan gelap, mengungkapkan jalur tercepat dan paling efisien melalui operasi Anda. Ini memberi tim pandangan menyeluruh tentang ekosistem pengembangan, memungkinkan mereka untuk mengidentifikasi aset yang berlebihan dan elemen yang tidak terawat. Kejelasan ini sangat bermanfaat dalam proyek berskala besar di mana banyak unit dan komponen saling terkait.
Wawasan Strategis: Alat dan Teknik untuk Visibilitas yang Lebih Baik
Bayangkan memiliki kemampuan melihat tembus pandang (seperti sinar-X) untuk rantai pasokan perangkat lunak Anda. Ini lebih dari sekadar melihat bagian-bagiannya; ini tentang memahami koneksi tersembunyi dan rumit, mengubahnya menjadi mozaik pemahaman dan tindakan. Beberapa strategi dan metodologi spesifik, bersama dengan peran alat otomatis, yang dapat secara signifikan meningkatkan visibilitas ke dalam rantai pasokan perangkat lunak adalah:
Menerapkan Alat Pemetaan Aset Komprehensif
Sebagai langkah awal, pertimbangkan untuk menerapkan alat yang menawarkan tampilan detail dari setiap komponen dalam rantai pasokan. Ini termasuk memetakan ketergantungan pihak ketiga, pustaka sumber terbuka, dan setiap CI/CD pipeline langkah.
Alat-alat ini dapat terintegrasi dengan mulus ke dalam Continuous Integration/Continuous Deployment (CI/CD).CI/CD) pipelines, memungkinkan pelacakan dan pengelolaan komponen perangkat lunak secara berkelanjutan saat komponen tersebut melewati berbagai tahapan pengembangan dan penerapan.
Akibatnya, operasional menjadi lebih efisien, dan efektivitas meningkat karena tim dapat memastikan bahwa hanya komponen yang aman dan mutakhir yang menjadi bagian dari produk akhir.
Peran Manajemen Inventaris Otomatis
Dalam pengaturan tradisional, menjaga inventaris semua komponen perangkat lunak yang mutakhir, termasuk dependensi pihak ketiga dan pustaka sumber terbuka, adalah tugas yang memakan waktu dan rawan kesalahan.
Sistem manajemen inventaris otomatis sangat penting dalam upaya mencapai visibilitas ini. Sistem ini dirancang untuk secara teliti mengkatalogkan dan melacak setiap komponen dalam rantai pasokan perangkat lunak. Bayangkan sebuah sistem yang secara otomatis memperbarui dan mencatat setiap ketergantungan baru atau perubahan pada aset perangkat lunak – inilah yang ditawarkan oleh sistem manajemen inventaris otomatis.
Otomatisasi secara signifikan mengurangi upaya manual yang diperlukan untuk melacak dan memperbarui inventaris, memastikan bahwa tidak ada komponen yang terlewatkan. Proses ini sangat penting dalam mengidentifikasi potensi kerentanan yang mungkin terlewatkan dalam audit manual.
Visualisasi dan Dashboard Alat untuk Kejelasan dan Komunikasi
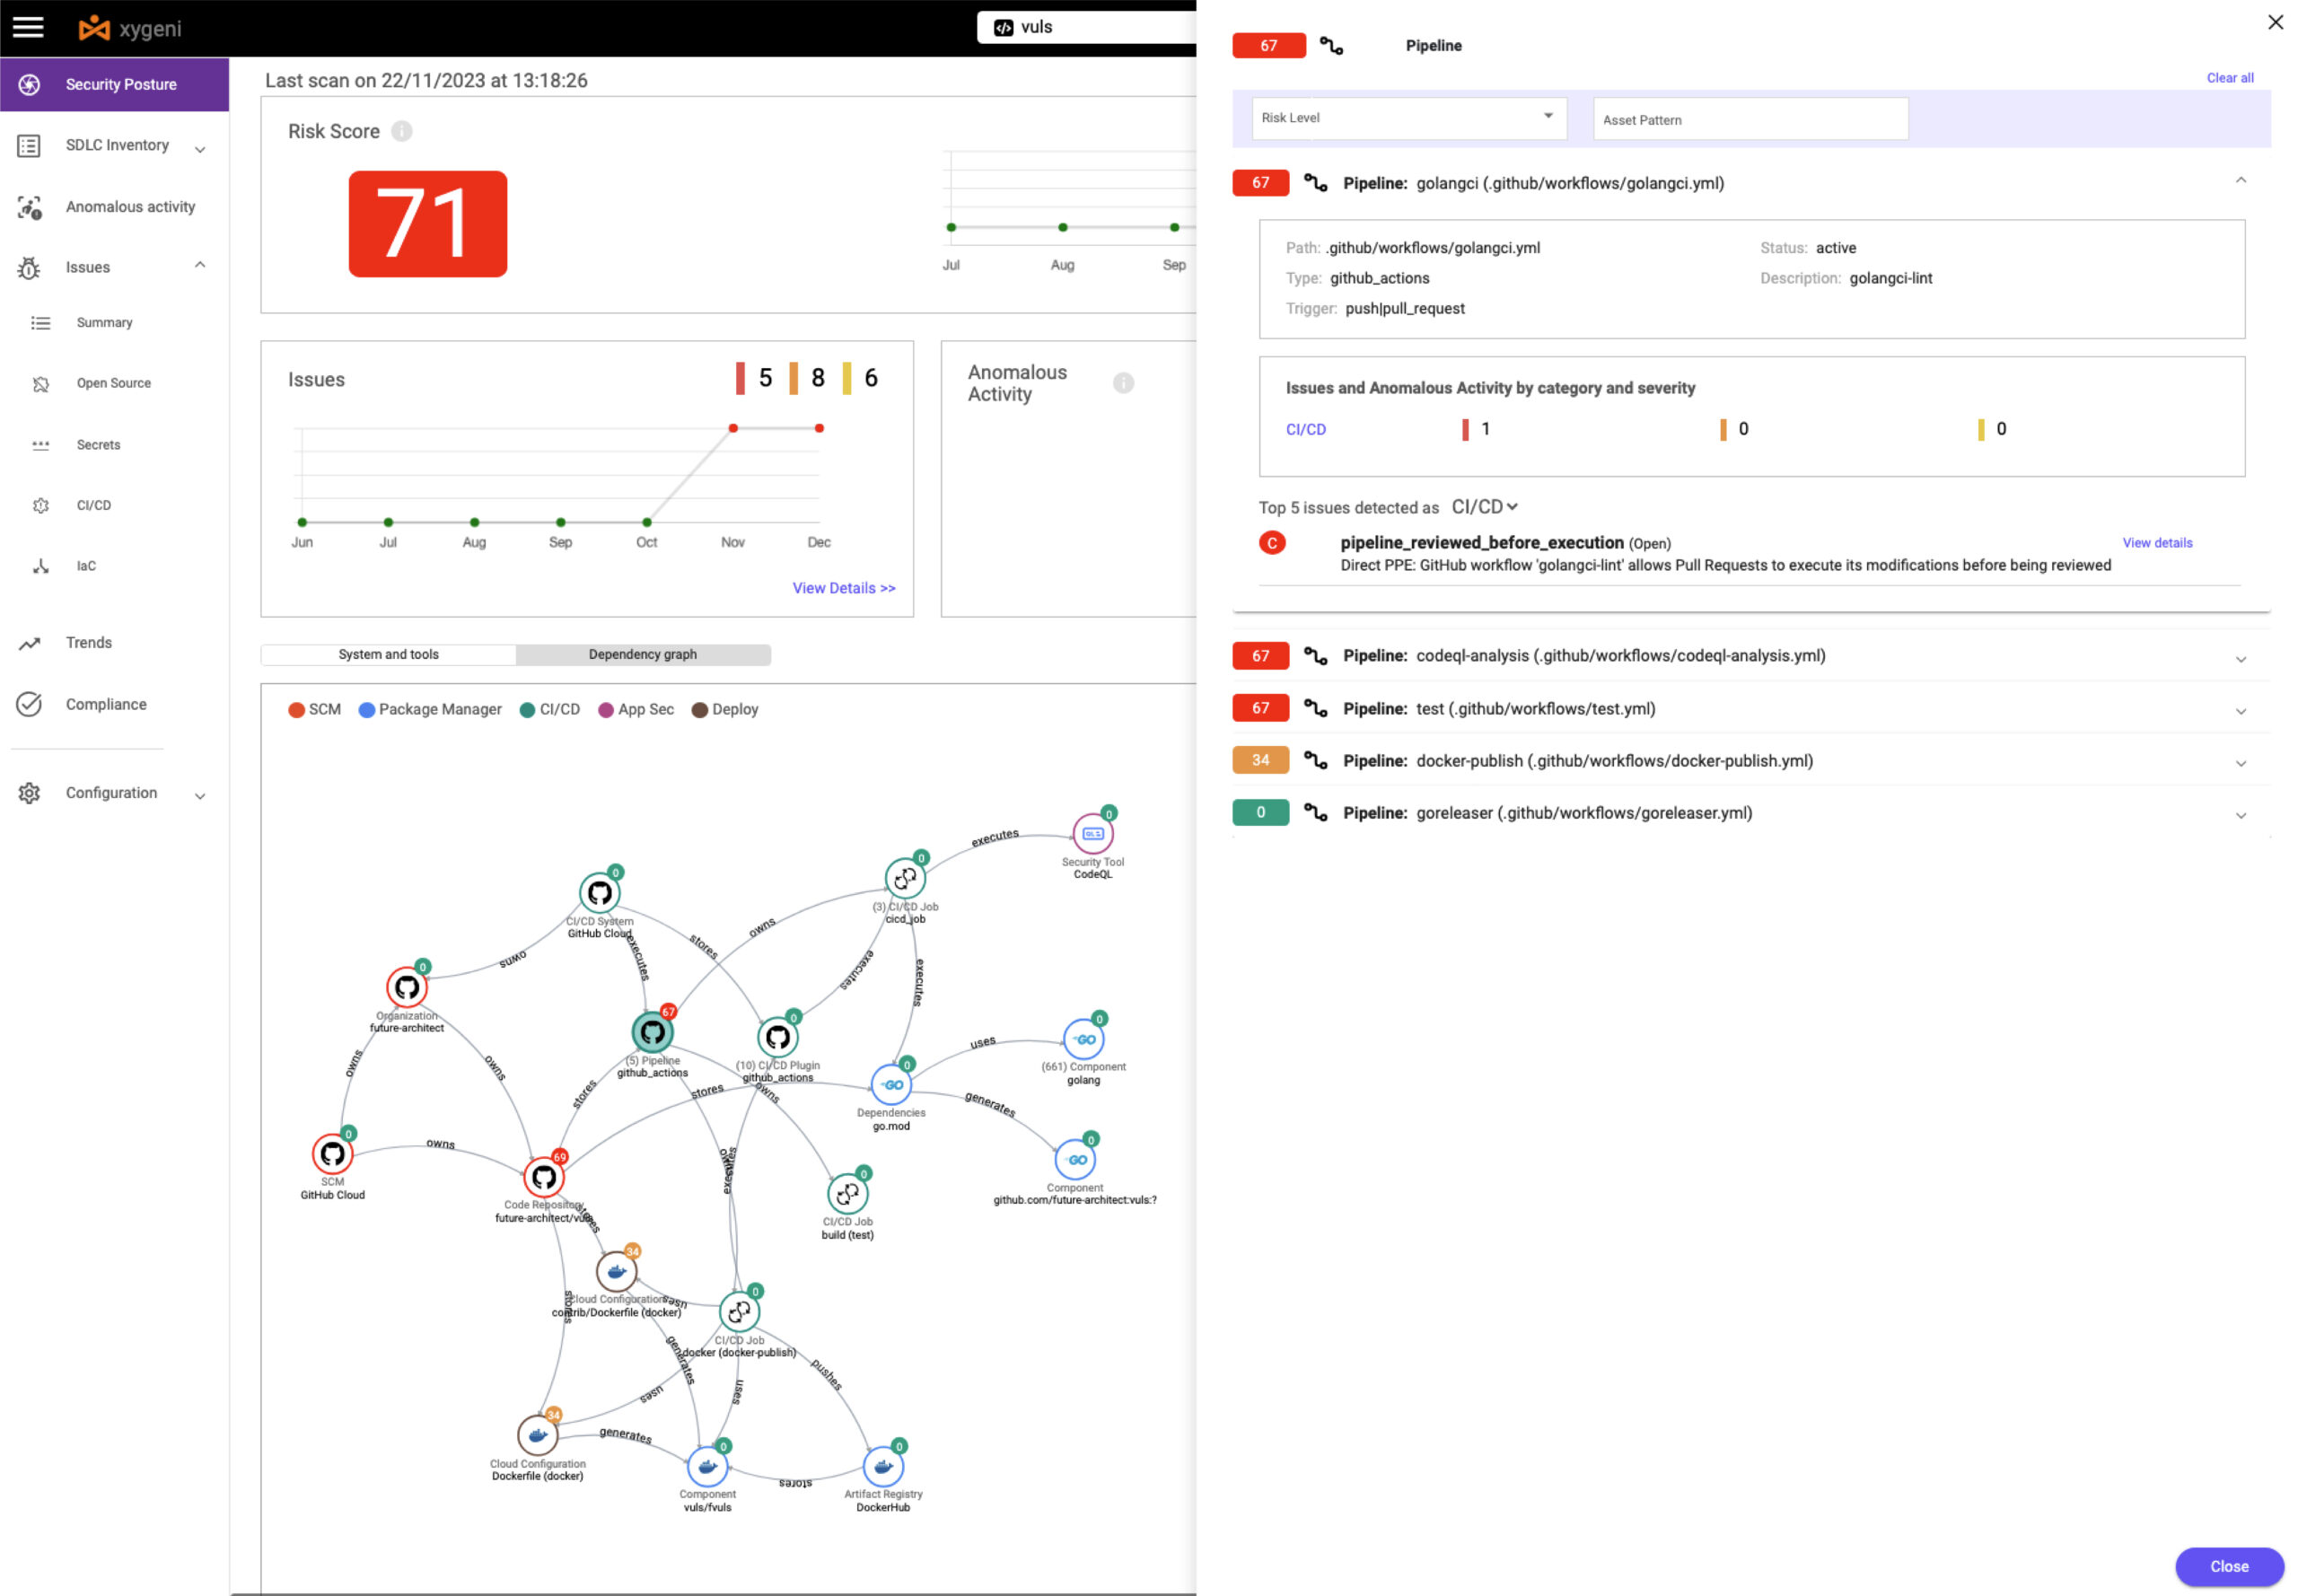
Visualisasi bukan hanya tentang melihat; tetapi juga tentang memahami. Alat seperti Xygeni menyediakan visualisasi interaktif dari seluruh rantai pasokan, memungkinkan organisasi untuk melihat gambaran lengkap dari proses pengembangan perangkat lunak mereka.
SDLC inventaris dashboardmengubah jaringan kompleks rantai pasokan perangkat lunak menjadi representasi grafis yang jelas yang meningkatkan pemahaman dan mendorong komunikasi antar anggota tim, memungkinkan pendekatan kolaboratif dalam mengelola rantai pasokan perangkat lunak.
Antarmuka terpusat untuk memantau kesehatan dan status keamanan setiap komponen, menyederhanakan operasi dengan cepat mengidentifikasi redundansi, serta elemen usang dan tidak terawat yang dapat menghambat efisiensi atau menimbulkan risiko keamanan.
Teknik Prioritisasi dalam DevSecOps
Kemampuan untuk memprioritaskan tindakan secara efektif, terutama dalam menangani kerentanan kritis, adalah keterampilan yang membedakan tim proaktif dari tim reaktif. Prioritas dalam konteks ini bukan hanya tentang mencentang tugas-tugas dalam daftar; ini tentang mengidentifikasi secara strategis tindakan mana yang akan berdampak signifikan pada keamanan dan efisiensi proses pengembangan perangkat lunak. Beberapa teknik dan kerangka kerja yang dapat membantu tim DevSecOps adalah:
Prioritas Kerentanan Berbasis Risiko
Pendekatan fundamental dalam DevSecOps adalah prioritas kerentanan berbasis risiko. Pendekatan ini melibatkan penilaian setiap kerentanan berdasarkan potensi dampaknya dan kemungkinan eksploitasinya. Alat seperti yang ditawarkan oleh Xygeni dapat mengotomatiskan penilaian ini, menggunakan algoritma canggih untuk menganalisis kerentanan dalam konteks lingkungan spesifik organisasi.
Metode ini memastikan bahwa kerentanan yang menimbulkan risiko paling signifikan bagi aplikasi dan organisasi ditangani terlebih dahulu, sehingga mengalokasikan sumber daya secara lebih efektif dan mengurangi peluang terjadinya eksploitasi.
Menerapkan CVSS dan Kerangka Kerja Lainnya
Sistem Penilaian Kerentanan Umum (Common Vulnerability Scoring System/CVSS) menawarkan sebuah standardKerangka kerja terstruktur untuk menilai tingkat keparahan kerentanan. Dengan mengadopsi kerangka kerja ini, tim DevSecOps memperoleh bahasa dan pemahaman umum tentang tingkat keparahan berbagai ancaman dan kerentanan. Mempertimbangkan kerangka kerja tambahan, seperti Exploit Prediction Scoring System (EPSS), dapat secara signifikan meningkatkan pendekatan ini. EPSS memprediksi kemungkinan mengeksploitasi suatu kerentanan, memberikan dimensi yang berwawasan ke depan pada manajemen kerentanan.
Integrasi Xygeni dengan CVSS, yang diperkuat oleh wawasan EPSS, memfasilitasi pendekatan yang lebih dinamis dan prediktif terhadap prioritas kerentanan. Kombinasi ini memungkinkan penilaian objektif yang mempertimbangkan tingkat keparahan dan potensi eksploitasi kerentanan, memastikan bahwa prioritas didasarkan pada potensi risiko saat ini dan di masa mendatang.
Mengadopsi Pendekatan Shift-Left dan Praktik Terbaik Lainnya
Pendekatan 'shift-left' dalam pengembangan perangkat lunak menekankan pengintegrasian keamanan sejak dini. SDLCPendekatan ini memastikan bahwa pengujian dan pemeriksaan keamanan merupakan bagian dari proses pengembangan. Dengan memprioritaskan keamanan sejak awal, tim dapat mencegah banyak kerentanan agar tidak sampai ke produk akhir, sehingga secara signifikan mengurangi beban pada tahap selanjutnya dari manajemen kerentanan.
Pendekatan shift-left secara alami mengarah pada serangkaian praktik terbaik yang tidak hanya melengkapi sifat proaktif dari metodologi shift-left tetapi juga memperkuat postur keamanan secara keseluruhan di seluruh siklus hidup pengembangan perangkat lunak:
- Kolaborasi DecisPembuatan ionMendorong kolaborasi antara tim pengembangan, operasional, dan keamanan untuk memastikan pandangan holistik tentang kerentanan dan dampaknya.
- Pembelajaran dan Adaptasi Berkelanjutan: Selalu mengikuti perkembangan tren keamanan terkini dan menyesuaikan strategi prioritas sesuai dengan hal tersebut.
Nilai Peningkatan Observabilitas dalam Manajemen Rantai Pasokan Perangkat Lunak
Inventarisasi dan observabilitas rantai pasokan perangkat lunak bukanlah kemewahan, melainkan kebutuhan di dunia pengembangan perangkat lunak saat ini. Hal ini memberdayakan organisasi untuk melindungi diri dari ancaman siber yang canggih, menyederhanakan operasi, dan meningkatkan kolaborasi di berbagai departemen. Kerangka kerja observabilitas yang komprehensif seperti ini memberikan nilai tambah bagi organisasi dari beberapa perspektif:
Peningkatan Postur Keamanan dari Awal hingga Pelaksanaan
Pertama dan terpenting, observabilitas full-stack dengan Xygeni secara fundamental memperkuat keamanan aplikasi di seluruh siklus hidup perangkat lunak. Ia menganalisis sinyal keamanan di semua fase pengembangan dan penerapan perangkat lunak, secara signifikan meningkatkan manajemen kerentanan dan penegakan kontrol keamanan. Pendekatan proaktif ini memungkinkan organisasi untuk mengidentifikasi dan memperbaiki celah cakupan keamanan, mengotomatiskan SDLC keamanan guardrailsserta melindungi dari ancaman rantai pasokan perangkat lunak yang muncul, sehingga secara signifikan mengurangi risiko aplikasi.
Mencapai Pengurangan Risiko yang Cepat dan Peningkatan Sinergi Antar Departemen
Peningkatan visibilitas dan cakupan keamanan di seluruh aplikasi, pipelinedan tim yang menggunakan alat seperti Xygeni, yang mengarah pada pengurangan risiko yang cepat. Keamanan otomatis guardrails Meminimalkan risiko paparan. Selain itu, representasi grafis yang lebih baik dan pandangan holistik mengurangi gesekan antar departemen. Komunikasi dan pemahaman yang lebih baik di seluruh tim pengembangan, operasional, dan keamanan memfasilitasi lingkungan kerja yang lebih kolaboratif dan kohesif.
Optimalisasi Operasional dan Efisiensi Biaya
Selain itu, penerapan observabilitas full-stack mengoptimalkan operasional bisnis dan mendorong efisiensi biaya. Otomatisasi memberikan pengurangan waktu dan sumber daya yang signifikan bagi organisasi dalam menemukan dan memprioritaskan tugas, dengan laporan yang menunjukkan penurunan lebih dari 65% dalam waktu yang dihabiskan untuk tugas-tugas ini dan tim keamanan menjadi 40% lebih produktif. Efisiensi ini mengurangi biaya operasional dan membebaskan sumber daya berharga untuk inisiatif strategis lainnya.
Menatap ke Depan
Integrasi AI dan Machine Learning dalam alat manajemen rantai pasokan perangkat lunak kemungkinan akan menjadi lebih umum di masa mendatang. Teknologi ini menjanjikan wawasan yang lebih besar, analitik prediktif, dan kemampuan otomatisasi, yang semakin meningkatkan kemampuan untuk mengelola ekosistem perangkat lunak yang kompleks.
Peran Xygeni
Platform seperti Xygeni berada di garis depan evolusi ini, menawarkan alat dan solusi yang mengatasi tantangan saat ini dan beradaptasi dengan tren masa depan. Peran mereka dalam mengubah cara organisasi mendekati manajemen rantai pasokan perangkat lunak tidak dapat disangkal – mulai dari meningkatkan keamanan dan kepatuhan hingga meningkatkan efisiensi dan kelincahan operasional.
Terlibatlah dengan Rantai Pasokan Perangkat Lunak Anda dengan Cara yang Belum Pernah Ada Sebelumnya
Apakah Anda siap untuk mengubah cara Anda mengelola rantai pasokan perangkat lunak Anda? Saatnya untuk melampaui tantangan visibilitas dan kompleksitas. Manfaatkan kekuatan alat pemetaan dan visualisasi untuk mengamankan ekosistem perangkat lunak Anda, menyederhanakan proses Anda, dan tetap unggul di dunia digital yang berkembang pesat.
🔍 Temukan dan TerapkanJelajahi alat dan strategi yang dibahas dalam panduan ini. Mana yang sesuai dengan kebutuhan Anda saat ini? Mulailah dari yang kecil jika perlu, tetapi mulailah sekarang. Setiap langkah menuju visualisasi yang lebih baik adalah langkah menuju peningkatan keamanan dan efisiensi.
💡 Bagikan Wawasan AndaApakah Anda pernah memiliki pengalaman dengan visualisasi rantai pasokan perangkat lunak? Apa yang berhasil dan apa yang tidak? Kisah Anda dapat memberikan pencerahan kepada orang lain di komunitas ini. Berkomentar di bawah atau hubungi kami; mari kita mulai percakapan yang bermanfaat.
🚀 Tetap di depanDunia pengembangan perangkat lunak terus berubah. Jangan sampai ketinggalan. Berlangganan buletin kami untuk mendapatkan wawasan, tren, dan pembaruan manajemen rantai pasokan perangkat lunak terbaru. Tetap terinformasi, tetap aman, dan tetap efisien.
Perjalanan Anda menuju proses pengembangan perangkat lunak yang lebih jelas, lebih aman, dan lebih efisien dimulai hari ini. Ambil langkah pertama. Mari kita rancang jalan menuju kesuksesan bersama.
Saksikan Demo Video kami
