






In uno studio controllato presentato a Sicurezza USENIX 2025I ricercatori hanno chiesto a 16 modelli linguistici di grandi dimensioni di generare 576,000 campioni di codice. Quasi un quinto dei pacchetti open-source raccomandati da questi modelli non esisteva: 205,474 nomi di pacchetti fittizi e unici, inventati dal nulla. Sarebbe una curiosità se fosse casuale. Ma non lo è. Il 43% dei nomi inventati si è ripresentato ripetutamente in diverse richieste. Gli hacker non devono indovinare cosa inventerà un assistente di programmazione. Possono osservare, aspettare e registrare il nome in anticipo.
Questo è il problema centrale di Sicurezza della catena di approvvigionamento basata sull'intelligenza artificiale In un esperimento: la stessa IA che accelera lo sviluppo del software è diventata un punto di ingresso prevedibile e sfruttabile. La domanda per i team di sicurezza non è più se l'IA tocca la catena di fornitura del software. È se si può vedere cosa sta facendo da entrambi i lati della lotta: l'IA che scrive il tuo codice, l'IA che difende il tuo pipelinee l'IA che un attaccante sta puntando su entrambi.
Che cos'è la sicurezza della catena di approvvigionamento basata sull'intelligenza artificiale?
La sicurezza della catena di fornitura dell'IA è la pratica di proteggere la catena di fornitura del software dai rischi introdotti o amplificati dall'intelligenza artificiale e di utilizzare l'IA per difendere la stessa catena di fornitura. Si colloca all'intersezione di due tendenze che la maggior parte dei programmi di sicurezza tratta ancora separatamente: il codice generato dall'IA che entra nella codebase e gli attacchi basati sull'IA che prendono di mira le dipendenze, la build pipelinee gli strumenti di sviluppo che lo supportano.
La sicurezza delle applicazioni tradizionali si basa sulla verifica dell'esistenza di una vulnerabilità nota in un componente conosciuto. La sicurezza della catena di fornitura dell'IA pone domande più complesse e rapide: questa dipendenza appena installata da un agente IA esiste realmente o è solo un'allucinazione? Questo pacchetto appena pubblicato si comporta in modo dannoso, anche se non esiste ancora una firma per esso? Quali modelli, agenti e connessioni di IA sono in esecuzione lungo il ciclo di vita dello sviluppo del software e a cosa possono accedere?
Rispondere a queste domande alla velocità con cui il codice viene effettivamente rilasciato è l'essenza stessa della disciplina.
Come l'intelligenza artificiale è diventata una superficie di attacco nella catena di approvvigionamento
Gli aggressori hanno smesso di sperimentare con l'IA qualche tempo fa. Ora la integrano in operazioni che prendono di mira direttamente il codice e le sue dipendenze, non solo le caselle di posta e login pagine.
Slopsquatting: trasformare in arma ciò che l'IA inventa
Ora la tecnica ha un nome: accovacciarsiIl termine, coniato nell'aprile del 2025 da Seth Larson, sviluppatore residente nel settore della sicurezza presso la Python Software Foundation, si basa su un meccanismo semplice e brutale. Gli assistenti di programmazione basati sull'intelligenza artificiale suggeriscono regolarmente nomi di pacchetti inesistenti. Poiché queste "allucinazioni" si ripetono, un malintenzionato può registrare il nome inventato come un pacchetto reale e dannoso e attendere che il prossimo sviluppatore (o il prossimo agente autonomo) lo installi.
Il precedente è già documentato. Nel 2023, il ricercatore di sicurezza Bar Lanyado ha pubblicato un pacchetto segnaposto vuoto con un nome che i modelli hanno spesso avuto allucinazioni, abbracciandoface-cliNel giro di tre mesi era stato scaricato più di 30,000 volte e il comando di installazione, del tutto inesistente, era persino apparso nel file README di un repository pubblico di una grande azienda tecnologica. Quello era un test innocuo. Lo stesso schema, con un payload reale, è ora diventato un modello di business replicabile per gli aggressori.
Gli agenti di codifica autonoma peggiorano ulteriormente la situazione, eliminando l'ultimo punto di controllo umano. Un agente che installa le dipendenze senza revisione elimina l'unico momento in cui uno sviluppatore avrebbe potuto notare che il pacchetto presentava degli errori.
Pacchi dannosi su scala industriale
Lo slopsquatting è una tattica all'interno di un cambiamento molto più ampio. Nel 2025, campagne di pacchetti dannosi ad alto volume è diventato il modello operativo di base per gli attacchi alla catena di approvvigionamento, come Xygeni Nuove tendenze negli attacchi AppSec per il 2026 documenti. Gli aggressori hanno adottato l'economia dello spam: pubblicano migliaia di pacchetti dannosi, accettano rapide rimozioni e si affidano alla probabilità piuttosto che alla persistenza. I registri pubblici ora ospitano centinaia di migliaia di nuovi pacchetti dannosi ogni anno, e anche una breve finestra di esposizione contamina le versioni successive.
MCP: un nuovo livello di connessione, in gran parte non protetto.
Il Model Context Protocol (MCP) consente agli agenti di intelligenza artificiale di connettersi a strumenti e fonti di dati. Crea inoltre una nuova superficie di attacco che la maggior parte degli scanner non ispeziona mai. Un server MCP dannoso può coesistere in modo invisibile con quelli legittimi, risultando raggiungibile da qualsiasi agente autorizzato. OWASP ha pubblicato la Top 10 dei MCP nel 2025 catalogare questi rischi, dall'iniezione immediata e dall'avvelenamento degli strumenti fino ai server non autenticati accessibili a qualsiasi agente sulla rete.
Segreti che trapelano attraverso codice generato dall'intelligenza artificiale
Secondo Check Point External Risk Management (precedentemente Cyberintelligence), guidato in parte da malware di phishing e infostealer potenziati dall'IA. Negli ambienti software, ciò corrisponde direttamente a chiavi e token hardcoded nel codice generato dall'IA. Un assistente di programmazione che ha ingerito un .env Il file nel suo contesto può riprodurre un segreto in un suggerimento e gli aggressori cercano proprio quello schema.
Nemmeno la dimensione umana è scomparsa. Il rapporto "Cost of a Data Breach Report 2025" di IBM ha rilevato che, tra le violazioni che coinvolgono l'intelligenza artificiale, il 37% ha utilizzato il phishing generato dall'IA e il 35% l'impersonificazione deepfake, tecniche sempre più mirate agli sviluppatori tramite falsi contatti da parte di reclutatori e account di manutenzione contraffatti.
Come l'intelligenza artificiale protegge la catena di approvvigionamento
Le capacità che rendono l'IA pericolosa sono esattamente quelle che la rendono utile per chi si occupa della difesa. Nella catena di approvvigionamento, questo compromesso si manifesta in modo più concreto in quattro punti.
Rilevamento del malware prima della firma
Questa è la capacità determinante. La scansione tradizionale attende una firma nota come dannosa prima di poter segnalare un pacchetto, il che è strutturalmente troppo lento per gli attacchi che accumulano migliaia di download entro poche ore dalla pubblicazione. Il rilevamento basato sul comportamento, invece, valuta un pacchetto appena pubblicato nel momento stesso in cui appare: le sue azioni al momento dell'installazione, le chiamate di rete, i modelli di offuscamento e le anomalie dei metadati. Ciò chiude la finestra temporale su cui si basano le campagne di slopsquatting e typosquatting. Le campagne npm di Shai-Hulud e GlassWorm di fine 2025, che i rilevatori basati sulle firme hanno completamente mancato, sono precisely il caso l'analisi comportamentale è costruita per catturare.
Priorità in base alla sfruttabilità, non al volume
Il contributo più concreto dell'IA alla sicurezza delle applicazioni moderne non è quello di individuare un maggior numero di vulnerabilità, bensì di ridurre il rumore di fondo generato da quelle già rilevate. L'analisi di raggiungibilità determina se un percorso di codice vulnerabile viene effettivamente eseguito. Il punteggio di sfruttabilità confronta i dati di attacchi reali con un valore CVSS grezzo. Insieme, questi strumenti consentono ai team di concentrarsi sulla frazione di vulnerabilità che rappresentano un rischio reale e sfruttabile, anziché dover analizzare manualmente migliaia di avvisi di basso livello.
Rilevamento delle anomalie presso il pipeline livello
In Indagine di Darktrace sullo stato della sicurezza informatica dell'IA nel 2026, i leader della sicurezza hanno indicato il rilevamento delle minacce e l'individuazione delle anomalie (72%) come l'area in cui l'IA ha il maggiore impatto, prima della risposta automatizzata (48%) e della gestione delle vulnerabilità (47%). Applicato a CI/CD, questo significa segnalare uno script di installazione che si comporta in modo diverso da qualsiasi cosa vista prima in quel pipelineoppure un aggiornamento delle dipendenze che introduce una chiamata di rete imprevista.
Rimedi automatizzati e verificabili
Oltre a individuare e classificare il rischio, l'IA ora genera la soluzione: una modifica del codice sicura e specifica del framework inviata come pull request piuttosto che un ticket che marcisce in un arretrato. IBM È emerso che le organizzazioni che utilizzano ampiamente l'IA e l'automazione nelle operazioni di sicurezza riducono il ciclo di vita totale delle violazioni a 204 giorni, contro i 284 di quelle che non le utilizzano (circa 80 giorni in meno), risparmiando in media 1.9 milioni di dollari per violazione. Rilevare un rischio senza risolverlo significa solo spostare il problema; abbinare la valutazione preliminare tramite IA alle soluzioni generate dall'IA chiude il ciclo.
Il divario di governance che la maggior parte dei team non è riuscita a colmare
Ecco la parte più scomoda. Un sondaggio di Darktrace del 2026 ha rilevato che il 77% delle organizzazioni utilizza l'IA generativa nella propria infrastruttura di sicurezza, ma solo il 37% dispone di una politica formale per un utilizzo sicuro dell'IA. Questa percentuale è addirittura diminuita rispetto al 45% dell'anno precedente. L'adozione sta superando la governance e gli aggressori stanno sfruttando questa lacuna.
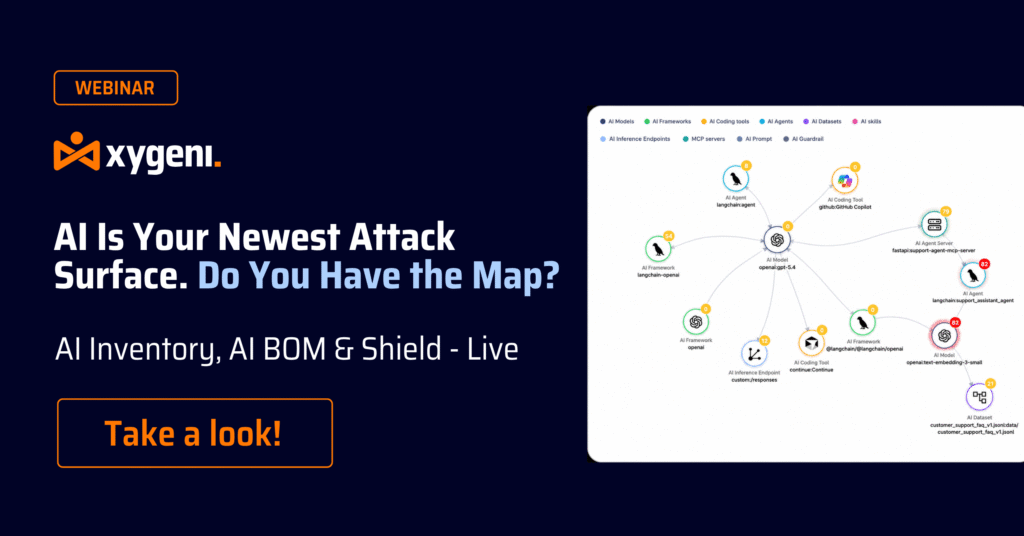
Per i team di sviluppo software, si manifesta concretamente: assistenti di programmazione AI, agenti e connessioni MCP sono già in esecuzione su tutta la piattaforma. SDLCSpesso senza una visibilità centralizzata su ciò a cui accedono o su ciò che hanno introdotto. La maggior parte delle organizzazioni sa indicare i propri fornitori di servizi cloud. Pochissime, però, sanno elencare ogni modello di IA, agente e server MCP raggiungibile dalla macchina di uno sviluppatore. Questo inventario, una distinta base dell'IA (AI-BOM), è il fondamento su cui si basa tutta la sicurezza della catena di fornitura dell'IA. Non è possibile proteggere ciò che non si è inventariato.
Cosa dovrebbero fare ora i team di sicurezza delle applicazioni
Migliori violazione media dei dati Il costo nel 2025 (IBM) ammonterà a 4.44 milioni di dollari e la catena di fornitura rappresenta sempre più uno dei punti di ingresso. La risposta pratica non è "adottare l'IA" in astratto, bensì un breve elenco concreto:
- Fai un inventario di quali IA sono in esecuzione nel tuo SDLC. Modelli, agenti, server MCP e strumenti di programmazione AI sono risorse. Crea prima la distinta base AI (AI-BOM).
- Tratta il codice generato dall'IA come se fosse codice scritto da un essere umano. Il codice che viene compilato non è automaticamente sicuro e le sue dipendenze meritano la stessa revisione di qualsiasi altro elemento.
- Rileva i malware in base al comportamento, non alle firme. La scansione basata sulla firma è strutturalmente troppo lenta per campagne di pacchi ad alto volume e di breve durata.
- Dare priorità in base alla sfruttabilità, non al volume degli avvisi. Il valore difensivo dell'IA consiste nel distinguere il rischio reale dal rumore di fondo, non nel generarne di nuovo.
- Automatizzare la bonifica, non solo il rilevamento. L'individuazione del problema senza una soluzione non fa altro che spostarlo altrove.
Verso dove si sta dirigendo la sicurezza della catena di approvvigionamento basata sull'intelligenza artificiale?
Due modelli definiranno i prossimi anni. In primo luogo, gli attacchi stanno diventando prevedibili su larga scala piuttosto che casuali: lo slopsquatting funziona precisIn secondo luogo, perché le allucinazioni dell'IA sono coerenti, il che significa che la difesa deve passare da firme singole al riconoscimento di pattern scalabile. In secondo luogo, la difesa si sta spostando da "avvisare un essere umano" a "identificare, valutare e rispondere prima che venga aperto un ticket". Le organizzazioni che stanno guadagnando terreno sono quelle che individuano il comportamento di un pacchetto dannoso al momento della pubblicazione, non in attesa che venga scritto un CVE.
L'IA è il tuo rischio più recente e la tua migliore difesa, spesso nello stesso sistema
L'intelligenza artificiale agisce in due direzioni contemporaneamente. Offre agli aggressori strumenti automatizzati e scalabili, e ai difensori la capacità di rilevare e rispondere a una scala che la revisione manuale non potrebbe mai raggiungere. Questa dualità è esattamente il motivo per cui la sicurezza della catena di approvvigionamento basata sull'IA non può essere aggiunta in un secondo momento o vietata del tutto.
Questo è il divario Xygeni è stato costruito per chiudersi. Allerta precoce sul malware (MEW) Monitora costantemente i registri pubblici e privati e rileva i pacchetti dannosi nel momento stesso in cui vengono pubblicati, prima ancora che esista una firma, utilizzando verdetti di intelligenza artificiale convalidati da un team di ricerca umano. Xygeni Shield mette quell'intelligenza al lavoro presso l'endpoint dello sviluppatore: blocca i pacchetti dannosi al momento dell'installazione prima che vengano eseguiti i loro script e inventaria gli strumenti di IA, gli agenti e i server MCP su ogni macchina. Insieme sono progettati appositamente per le minacce descritte in questo articolo: slopsquatting, typosquatting, confusione delle dipendenze e compromissione del manutentore, incluso il Shai Hulud e gli strumenti basati su firme delle classi di attacco GlassWorm non sono stati rilevati. In combinazione con la prioritizzazione basata sulla raggiungibilità, un AI-BOM su tutta la tua SDLCe correzione automatizzata delle pull request, codice generato dall'IA e Attacchi basati sull'intelligenza artificiale essere sottoposti allo stesso controllo, senza però rallentare gli sviluppatori.
Inizia gratuitamente. Il piano Developer di Xygeni è €0: 10 repository, 200 scansioni al mese, fino a 5 collaboratori, nessuna carta di credito richiesta. Sign up with GitHub, GitLab o Google ed esegui la tua prima scansione in meno di 10 minuti; Shield La protezione degli endpoint sarà presto disponibile nel piano Developer.
FAQ
Che cos'è la sicurezza della catena di approvvigionamento basata sull'intelligenza artificiale?
La sicurezza della catena di fornitura basata sull'IA protegge la catena di fornitura del software dai rischi introdotti o amplificati dall'IA, come dipendenze fittizie, codice generato dall'IA contenente vulnerabilità e connessioni MCP dannose, utilizzando al contempo l'IA per difenderla attraverso il rilevamento di malware basato sul comportamento, la prioritizzazione della sfruttabilità e la correzione automatizzata.
In che modo l'intelligenza artificiale viene utilizzata per proteggere la catena di fornitura del software?
L'IA consente difese che gli strumenti basati sulle firme non possono eguagliare: valutare il comportamento di un pacchetto appena pubblicato nel momento in cui appare, determinare se un percorso di codice vulnerabile è effettivamente raggiungibile, segnalare anomalie pipeline attività e generazione di correzioni specifiche del framework come pull requests piuttosto che ticket arretrati.
Perché gli scanner tradizionali non riescono a individuare gli attacchi alla catena di approvvigionamento basati sull'intelligenza artificiale?
Gli strumenti tradizionali si basano su firme note e CVE pubblicate, quindi segnalano un pacchetto solo dopo che è già stato identificato come dannoso. Le campagne di pacchetti ad alto volume e di breve durata accumulano download entro poche ore dalla pubblicazione (molto prima che esista una firma), motivo per cui è necessario un rilevamento pre-firma basato sul comportamento.
Che cos'è una distinta base AI e perché è importante?
Una distinta base per l'IA (AI-BOM) è un inventario di ogni modello di IA, agente e connessione MCP in esecuzione durante l'intero ciclo di vita dello sviluppo del software. È importante perché non è possibile proteggere ciò che non è stato inventariato e la maggior parte delle organizzazioni non dispone di una visibilità centralizzata su quali risorse di IA siano accessibili dal computer di uno sviluppatore.
